Router de la serie resistente Cisco Catalyst IR8300
Available Languages
Bias-Free Language
The documentation set for this product strives to use bias-free language. For the purposes of this documentation set, bias-free is defined as language that does not imply discrimination based on age, disability, gender, racial identity, ethnic identity, sexual orientation, socioeconomic status, and intersectionality. Exceptions may be present in the documentation due to language that is hardcoded in the user interfaces of the product software, language used based on RFP documentation, or language that is used by a referenced third-party product. Learn more about how Cisco is using Inclusive Language.
Plataforma de routing y switching de categoría industrial 5G toda en uno
El router de la serie resistente Cisco® Catalyst® IR8300 es la primera plataforma de routing y switching de categoría industrial totalmente integrada de Cisco. Basado en el circuito integrado de aplicación específica (ASIC, Application-Specific Integrated Circuit) del plano de datos de acceso unificado (UADP, Unified Access Data Plane) de Cisco y Cisco Quantum Flow Processor®, que impulsa los productos Cisco Catalyst líderes en la industria, el IR8300 está diseñado para proporcionar una flexibilidad y adaptabilidad excepcionales para hacer frente a las últimas necesidades de la evolución de la red. El IR8300 admite los servicios FirstNet de seguridad pública de EE. UU. y los nuevos servicios 5G, y está diseñado para servicios acelerados, seguridad multicapa e inteligencia perimetral. Se puede implementar en los entornos duros y complejos que se encuentran en las industrias de energía, transporte, petróleo y gas. El router ofrece capacidades de seguridad avanzadas, como firewall de próxima generación (NGFW, Next-Generation Firewall) y Cisco Cyber Vision. Está diseñado con un alto nivel de modularidad que se puede personalizar para ayudar a reducir costos y preparar sus inversiones en redes para el futuro, teniendo en cuenta las necesidades del mañana.
Catalyst IR8300 está diseñado para satisfacer las necesidades de comunicación de la infraestructura de suministro de energía. Esta infraestructura incluye aplicaciones de subestaciones que admiten transmisión y distribución eléctrica, generación renovable, petróleo y gas, agua, generación distribuida, cogeneración y operaciones al lado de las vías ferroviarias. Las aplicaciones adicionales incluyen tuberías de transmisión, redes de distribución y líneas de servicio para petróleo, gas y agua. El router se probó exhaustivamente para verificar que cumple con los exigentes estándares de cumplimiento de las subestaciones, incluidos IEEE 1613 e IEC 61850-3.
Catalyst IR8300 con Cisco IOS® XE admite Cisco Catalyst SD-WAN Manager, lo que ofrece la solución segura de SD-WAN de escala en la nube de Cisco. Está específicamente diseñado para ofrecer servicios SD-WAN integrados y de alto rendimiento, junto con flexibilidad, para prestar servicios de red y seguridad combinados desde la nube o en las instalaciones. Gracias a la arquitectura de software totalmente programable Cisco IOS XE compatible con API, la plataforma puede facilitar la automatización a escala. Viene con la infraestructura Trustworthy Solutions 2.0 que protege las plataformas contra amenazas y vulnerabilidades, y cuenta con verificación de integridad y corrección de amenazas.
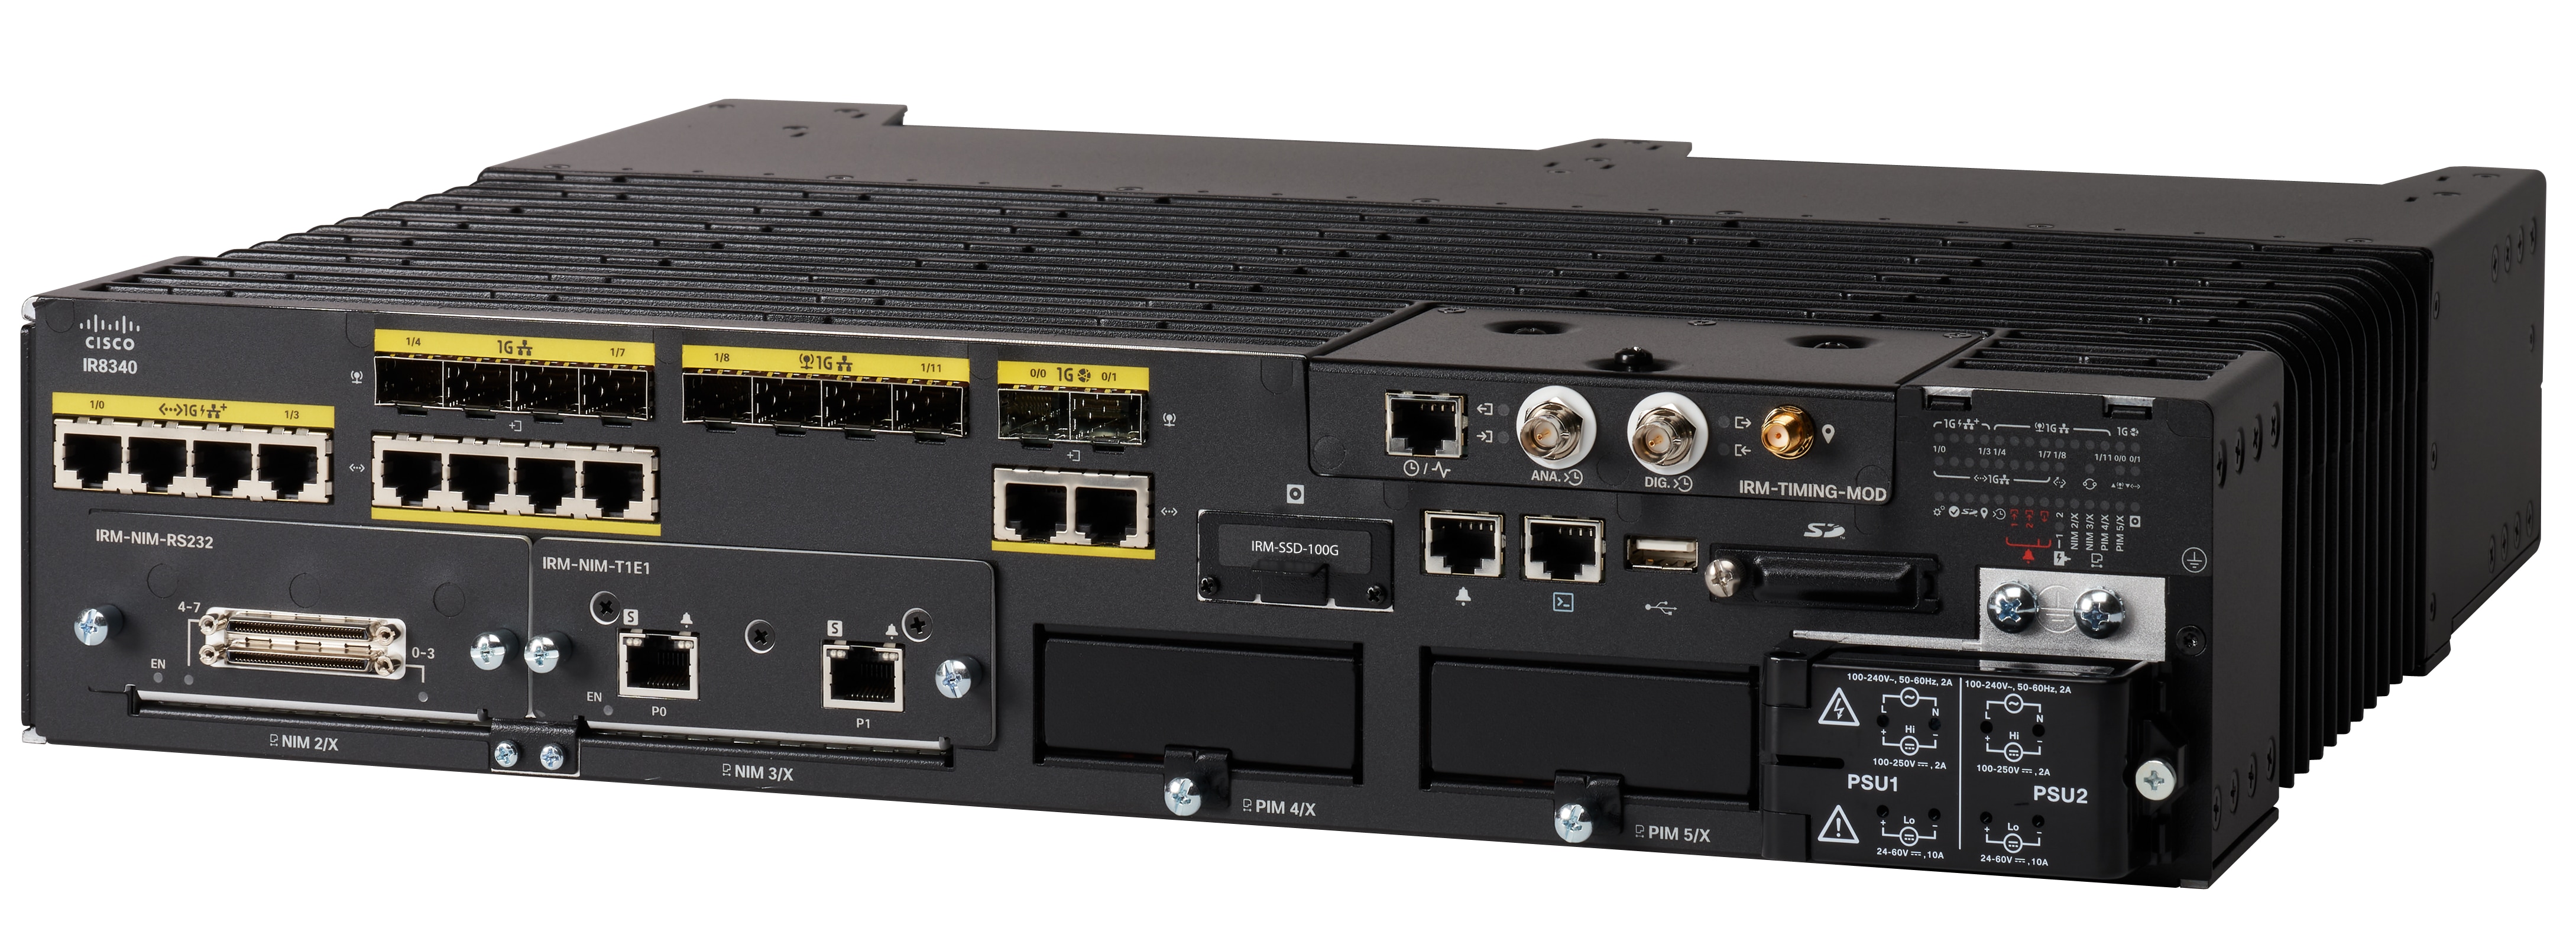
Router resistente Cisco Catalyst IR8340
Descripción general del producto
Tabla 1. Puntos destacados del producto
| Función del producto |
Beneficios y descripción |
| Procesadores de varios núcleos |
●
CPU Intel® x86 con memoria caché de 8 GB y 8 núcleos de CPU
●
Procesadores multinúcleo de alto rendimiento que admiten tráfico de WAN de alta velocidad
●
Perfiles de núcleo configurables basados en los requisitos del plano de servicio, plano de datos y plano de control
|
| VPN de IPsec |
●
Rendimiento IPsec de 2 Gbps
●
FlexVPN, DMVPN, IKEv1, IKEv2, IPSec
|
| Puertos Gigabit Ethernet (GE) integrados |
●
Proporciona 14 puertos de 1 GE integrados para WAN o LAN:
●
4 RJ-45 (con hasta 120 vatios de PoE/PoE+/Cisco UPOE®), 4 puertos combinados (RJ-45/SFP), 4 puertos LAN SFP y 2 puertos WAN combinados (RJ-45/SFP)
|
| DRAM |
●
8 GB
|
| Soporte de memoria flash |
●
Flash eMMC de 8 GB integrado en la placa
|
| Tarjeta SD/mSATA/ |
●
Opciones de almacenamiento adicionales:
●
Almacenamiento en tarjeta SD
●
mSATA de 100 GB
●
Almacenamiento USB 2.0
|
| Modularidad y factor de forma |
●
Factor de forma de 2 unidades de rack (RU, Rack-Unit)
●
Admite 2 módulos de interfaz de red (NIM, Network Interface Module) y 2 ranuras para módulos de interfaz enchufables (PIM, Pluggable Interface Module)
|
| Seguridad integrada |
●
Arranque seguro anclado en hardware y soporte de identificación de dispositivo único seguro (SUDI, Secure Unique Device Identification) para Plug and Play a fin de verificar la identidad del hardware y el software
|
| Sincronización y distribución del tiempo |
Módulo de temporización compatible con IRIG-B (entrada/salida), GNSS, TOD/1PPS e IEEE 1588 v2 (PTP), SyncE, 8575.1 y 8265.1. Redistribuya GNSS al PTP del perfil de WAN y LAN, así como al NTP e IRIG-B. Remanente del estrato 3E. PRTC-A (precisión <= 100 ns) |
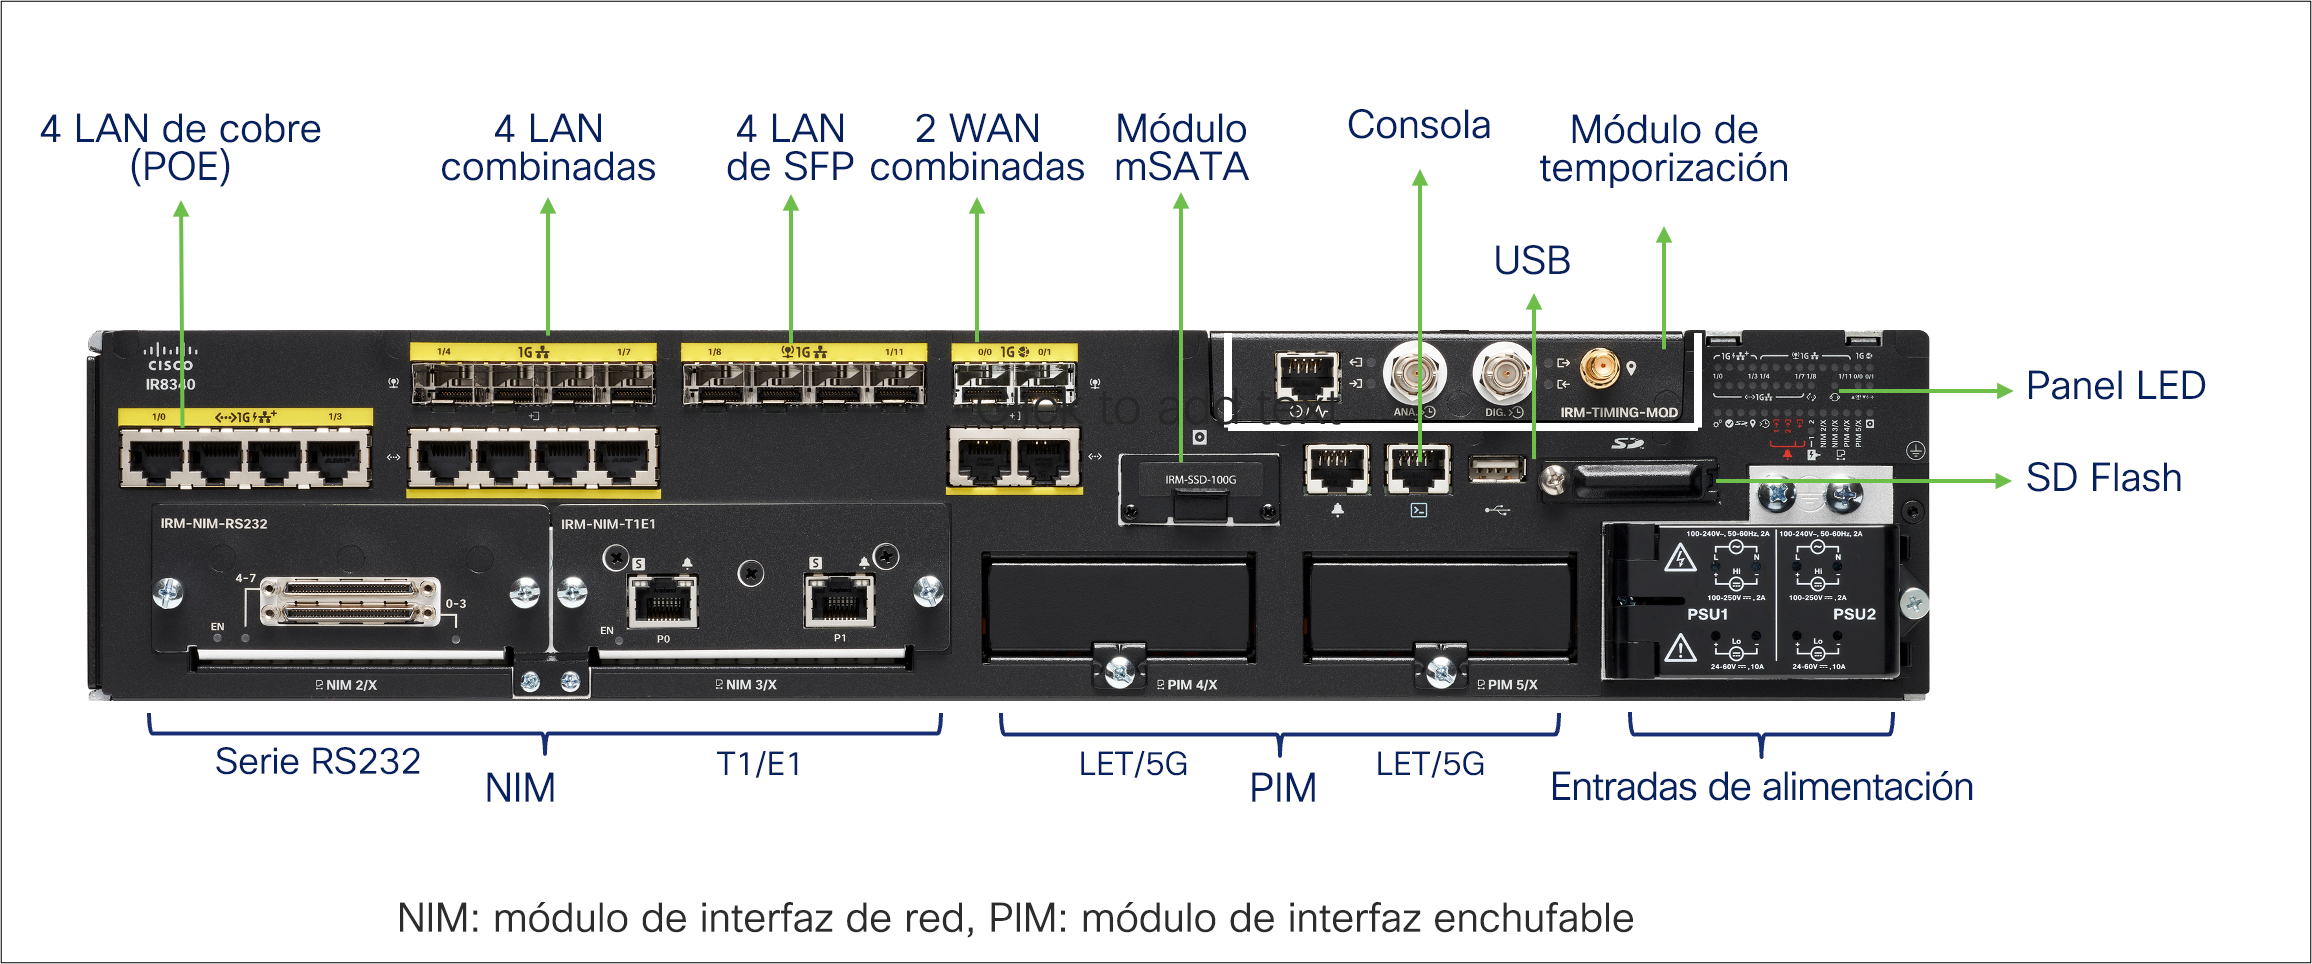
Panel frontal del IR8340
Servicios públicos
Las empresas de servicios públicos buscan la capacidad de monitorear decenas de miles de millas de líneas de distribución eléctrica o infraestructura de agua, a menudo ubicadas en entornos difíciles a través de redes celulares para monitorear activos remotos y proporcionar un retorno de tráfico de control y adquisición de datos (SCADA, Supervisory Control and Data Acquisition) confiable y seguro. Los dispositivos que habilitan esta conectividad deben ser altamente confiables y deben poder monitorearse y configurarse de forma remota. También deben admitir interfaces seriales tradicionales para interconectarse con dispositivos de monitoreo existentes y superposición de fibra para conectividad de intranet de larga distancia. Los dispositivos deben estar certificados y reforzados para funcionar de manera confiable en estos entornos.
Carreteras e intersecciones ferroviarias
Las autopistas, los ferrocarriles y otras agencias de transporte requieren redes confiables para conectar radares de tráfico, cámaras de monitoreo y otros dispositivos mediante tecnologías de red de retorno, como 4G y 5G, con capacidades de acceso remoto seguro para mantener los equipos de forma remota. Los ferrocarriles electrifican el transporte y necesitan una forma de monitorear la red física y OT.
Tabla 2. Características y beneficios
| Características |
Beneficios |
| Conectividad confiable para entornos móviles de misión crítica |
El IR8300 modular con ranuras celulares dobles puede ejecutar varios servicios celulares a la vez para aplicaciones de misión crítica, lo que permite la redundancia de banda celular doble.
●
Certificado para servicios públicos, lo que lo hace ideal para aplicaciones de misión crítica.
●
Compatibilidad con módulos de temporización para aplicaciones de temporización precisas en la subestación y otros casos de uso.
|
| 5G/LTE y diseño modular |
Con rendimientos más altos con 5G, las redes WAN consideran la WAN inalámbrica como el transporte principal para diferentes casos de uso. El IR8300 admite módulos enchufables integrados y módulos de puerta de enlace celular externos con capacidad LTE/5G para lograr un rendimiento mejorado que aborde estos casos de uso.
●
El diseño ultramodular es compatible con las necesidades técnicas y comerciales en evolución, lo que protege su inversión.
●
Admite varios módulos diferentes, incluidos 4G/LTE y 5G públicos o privados, WiFi 6, LTE de seguridad pública compatible con FirstNet y unidad de estado sólido (SSD, Solid-State Drive), lo que proporciona un alto nivel de flexibilidad para elegir la configuración deseada que se adapte a las implementaciones individuales.
|
| Seguridad |
Ahora puede migrar sus redes WAN tradicionales y complejas a una red de área amplia definida por software (SD-WAN) más ágil con seguridad integrada. El router de la serie resistente Catalyst IR8300 conecta las sucursales a Internet y a la nube con una protección líder en la industria contra los principales ataques web. El acceso directo seguro a Internet (DIA, Direct Internet Access) a las sucursales ayuda a optimizar las cargas de trabajo de estas para mejorar el rendimiento.
●
Proporciona seguridad multicapa de extremo a extremo de nivel empresarial que forma parte del sistema operativo avanzado ultraseguro Cisco IOS XE de Cisco.
●
Admite el conjunto completo de funciones de NGFW, como la prevención de intrusiones y la detección de malware.
●
Admite otras aplicaciones, como Cisco Cyber Vision, lo que proporciona visibilidad de los activos industriales y de servicios públicos conectados al router.
|
| Computación en el perímetro |
Viene con recursos de computación en el perímetro integrados y admite el alojamiento de aplicaciones Cisco IOx para ejecutar de manera segura sus propias aplicaciones en el perímetro. |
| Almacenamiento integrado |
Brinda compatibilidad para ampliar el almacenamiento interno a fin de guardar datos multimedia y de misión crítica en el perímetro con su SSD de categoría industrial reemplazable en campo. |
| Cisco Catalyst SD-WAN |
Cisco Catalyst SD-WAN es un conjunto de servicios de software inteligente que le permite conectar usuarios, dispositivos y sucursales de manera confiable y segura a través de un conjunto diverso de enlaces de transporte de WAN.
●
El router Catalyst IR8300 puede enrutar dinámicamente el tráfico a través del “mejor” enlace en función de las condiciones de la red y la aplicación actualizadas para brindar una excelente experiencia de la aplicación.
●
Con el soporte del módulo dual 5G/LTE en esta plataforma, los clientes tienen diversas opciones de portadoras inalámbricas para enrutar su tráfico de WAN, según sus necesidades.
|
| Certificaciones de seguridad pública |
●
Compatible con FirstNet
|
| Nombre y SKU |
Descripción |
| Router de la serie resistente Cisco Catalyst IR8300 |
|
| IR8340-K9 |
Router resistente Cisco Catalyst IR8340: 67,5 W base, 21 lb/9,52 kg |
| Fuentes de alimentación |
|
| PWR-RGD-AC-DC |
CA/CC alta (100-250 V CC/100-240 V CA): 2,5 lb/1,13 kg |
| PWR-RGD-LOW-DC |
CC baja (24-60 V CC): 2,5 lb/1,13 kg |
| PWR-RGD-AC-DC-250 |
CA/CC alta (100-250 V CC/100-240 V CA), 250 W, 2,55 lb/1,15 kg |
Módulos admitidos
Tabla 4. Compatibilidad de módulos
| Número de producto |
Descripción |
| Módulos de interfaz |
|
| IRM-NIM-2T1E1 |
Módulo de interfaz de red T1/E1 de 2 puertos serie IR: 6,5 vatios, 0,6 lb/0,27 kg |
| IRM-NIM-RS232 |
Módulo de interfaz de red serie RS232 de la serie IR de 8 puertos: 5,5 vatios, 0,55 lb/0,24 kg Opciones de cable: CAB-HD4-232MT: EIA 232-DTE de 4 puertos, 10 pies, DB-25 macho CAB-HD4-232FC: EIA 232 DCE de 4 puertos, 10 pies, DB-25 hembra CAB-QUAD-ASYNC-M: EIA-232 DTE de 4 puertos, 10 pies, RJ-45 macho CAB-QUAD-ASYNC-F: EIA232 DTE de 4 puertos, 10 pies, RJ-45 hembra CAB-9AS-M: EIA-232 DTE de 4 puertos, 10 pies, DB-9 macho |
| IRM-TIMING-MOD |
Módulo de sincronización de la serie IR: PTP IEEE 1588 v2, 8275.1, 8265.1, GNSS (conector SMA) umbral CNR de 25 db, Constellation (BeiDou, Galileo, GLONASS, GPS) IRIG-B (Mini BNC), SyncE, TOD/1PPS (G.703 ), estrato 3E OCXO: 6 vatios, 0,45 lb/0,2 kg |
| WAN inalámbrica (LTE) |
|
| P-5GS6-R16SA-GL(=) |
Módulo 5G (SA/NSA) sub 6 GHZ para América del Norte, Latinoamérica, Europa y Asia Pacífico |
| P-LTEA7-NA(=) |
Módulo LTE de categoría 7 para América del Norte |
| P-LTEA7-EAL(=) |
Módulo LTE de categoría 7 para Europa, Latinoamérica, Australia, Nueva Zelanda, India, Singapur, Malasia, Tailandia y Emiratos Árabes Unidos |
| P-LTEA7-JP(=) |
Módulo LTE de categoría 7 para Japón |
| P-LTE-MNA(=) |
Módulo LTE de categoría 4 para AT&T, compatible con FirstNet™ y Verizon, EE. UU. |
| P-LTE-US(=) |
Módulo LTE de categoría 4 para AT&T, EE. UU. |
| P-LTE-VZ(=) |
Módulo LTE de categoría 4 para Verizon, EE. UU. |
| P-LTE-GB(=) |
Módulo LTE de categoría 4 para Europa |
| P-LTE-IN(=) |
Módulo LTE de categoría 4 para India |
| P-LTE-JN(=) |
Módulo LTE de categoría 4 para Japón |
Módulos de WAN enchufables compatibles con IR8300
Módulos celulares enchufables
Tabla 5. Módulos LTE (3GPP categoría 4)
| Característica |
P-LTE-MNA |
P-LTE-VZ |
P-LTE-US |
P-LTE-GB |
| Países/Regiones |
Estados Unidos, Canadá, América del Norte |
Estados Unidos |
Estados Unidos |
Europa |
| Bandas LTE |
Bandas LTE B2, B4, B5, B12, B13, B14, B17, B66 LTE FDD 1700 MHz y 2100 MHz (B66 Ext AWS), 700 MHz (B17, B14, B13, B12), 850 MHz (B5 CLR), 1700 MHz y 2100 MHz (B4 AWS), 1900 MHz (B2) |
Bandas LTE B4, B13 LTE FDD 700 MHz (B13), 1700 MHz y 2100 MHz (B4 AWS) |
Bandas LTE B2, B4, B5, B12 LTE FDD 700 MHz (B17), 700 MHz (B12), 850 MHz (B5 CLR), 1700 MHz y 2100 MHz (B4 AWS) |
Bandas LTE B1, B3, B7, B8, B20, B28 LTE FDD 700 MHz (B28), 800 MHz (B20), 900 MHz (B8), 1800 MHz (B3), 2100 MHz (B1), 2600 MHz (B7) |
| Compatibilidad retrospectiva |
UMTS, HSPA+ (B2, B4, B5) |
- |
HSPA+ (B2, B4, B5) |
UMTS, HSPA+ (B1, B8), EDGE, GSM, GPRS (900/1800) |
| Velocidades teóricas de descarga y carga1 |
150 Mbps/50 Mbps |
150 Mbps/50 Mbps |
150 Mbps/50 Mbps |
150 Mbps/50 Mbps |
| Certificado para proveedores |
EE. UU.: AT&T, Verizon, PTCRB2 |
EE. UU.: Verizon |
EE. UU.: AT&T |
Europa: firmware de proveedor genérico (GCF, Generic Carrier Firmware) |
| FirstNet Capable™ (B14) |
Aprobado por AT&T FirstNet |
- |
- |
- |
Tabla 6. Módulos LTE (3GPP categoría 4)
| Característica |
P-LTE-IN |
P-LTE-JN |
| Países/Regiones |
India |
Japón |
| Bandas LTE |
Bandas LTE B1, B3, B5, B8, B40, B41* LTE FDD 2100 MHz (B1), 1800 MHz (B3), 850 MHz (B5), 900 MHz (B8) LTE TDD 2300 MHz (B40), 2500 MHz (B41)
*
Rango de frecuencia admitido por B41: de 2535 a 2655
MHz
|
Bandas LTE B1, B3, B8, B11, B18, B19, B21 LTE FDD 2100 MHz (B1), 1800 MHz (B3), 900 MHz (B8), 1500 MHz (B11), 850 MHz (B18, B19), 1500 MHz (B21) |
| Compatibilidad retrospectiva |
HSPA+, UMTS (B1, B8) |
HSPA+, UMTS (B1, B6, B19) |
| Velocidades teóricas de descarga y carga1 |
150 Mbps/50 Mbps |
150 Mbps/50 Mbps |
| Proveedores |
India: firmware de proveedor genérico (GCF) |
Japón: NTT Docomo, KDDI, Softbank |
Tabla 7. Módulos LTE avanzados (3GPP categoría 7)
| Características |
P-LTEA7-NA |
P-LTEA7-EAL |
P-LTEA7-JP |
| Países/Regiones |
Estados Unidos, Canadá, América del Norte |
Europa, Latinoamérica, Australia, Nueva Zelanda, India, Singapur, Malasia, Emiratos Árabes Unidos |
Japón |
| Bandas LTE |
B2, B4, B5, B7, B12, B13, B14, B25, B26, B41, B42, B43, B48, B66, B71 |
B1, B3, B7, B8, B20, B28, B32, B38, B40, B41, B42, B43 |
B1, B3, B5, B8, B18, B19, B39, B41, B42, B43 |
| Bandas 3G HSPA+ |
B2, B4, B5 |
B1, B5, B8 |
B1, B5, B6, B19 |
| Velocidades teóricas de descarga y carga1 |
300 Mbps/150 Mbps |
300 Mbps/150 Mbps |
300 Mbps/150 Mbps |
| Certificado para proveedores |
EE. UU.: Verizon, AT&T, T-Mobile, PTCRB2 Canadá: Rogers |
Latinoamérica, Europa, APJC: firmware de proveedor genérico (GCF) |
- |
| Próximamente llegarán los proveedores |
Canadá: Bell, Telus |
Australia: Telstra |
NTT Docomo, KDDI, Softbank |
| FirstNet Capable™ (B14) |
Aprobado por AT&T FirstNet |
- |
- |
Tabla 8. Módulo 5G sub-6 GHz independiente y no independiente
| Características |
P-5GS6-R16SA-GL |
| Países/Regiones |
Estados Unidos, Canadá, Latinoamérica, Europa, Australia, Nueva Zelanda, Japón, Hong Kong, Indonesia, Singapur, India, China |
| Bandas de RF |
5G FR1 n1, n2, n3, n5, n7, n8, n12, n13, n14, n18, n20, n25, n26, n28, n29-n30, n38, n40, n41, n48, n66, n70, n71, n75, n76, n77, n78, n79 Bandas LTE B1, B2, B3, B4, B5, B7, B8, B12, B13, B14, B17, B18, B19, B20, B25, B26, B28, B29, B30, B32, B34, B38, B39, B40, B41, B42, B43, B46 (LAA), B48 (CBRS), B66, B71 |
| Velocidades teóricas de descarga y carga1 |
4,9 Gbps/660 Mbps |
| Certificado para proveedores |
EE. UU.: AT&T, Verizon, T-Mobile, PTCRB2 Latinoamérica, Europa, APJC: firmware de proveedor genérico (GCF) |
| Próximamente llegarán los proveedores |
Canadá: Bell, Telus, Rogers Australia: Telstra Japón: NTT Docomo, KDDI |
| FirstNet Capable™ (B14) |
Aprobado por AT&T FirstNet |
Tabla 9. Opciones de memoria, almacenamiento y accesorios
| Número de producto |
Descripción |
| IRM-SSD-100G |
Almacenamiento mSATA: 100 GB, repuesto |
| IRM-NIM-BLNK |
En blanco para la ranura del NIM |
| IRM-P-Blank |
En blanco para la ranura del PIM |
| IRM-SSD-Blank |
En blanco para SSD |
Tabla 10. Módulos de ópticas y transceptores
| Número de producto |
Distancia máxima |
Tipo de cable |
Intervalo de temperaturas |
| GLC-FE-100FX-RGD |
2 km |
MMF |
INDUSTRIAL |
| GLC-FE-100LX-RGD |
10 km |
SMF |
INDUSTRIAL |
| GLC-GE-100FX |
2 km |
SMF |
COMERCIAL |
| GLC-FE-100LX |
10 km |
SMF |
COMERCIAL |
| GLC-FE-100EX |
40 km |
SMF |
COMERCIAL |
| GLC-FE-100ZX |
80 km |
SMF |
COMERCIAL |
| GLC-FE-100BX-D |
10 km |
SMF |
COMERCIAL |
| GLC-FE-100BX-U |
10 km |
SMF |
COMERCIAL |
| GLC-SX-MM-RGD |
550 m |
MMF |
INDUSTRIAL |
| GLC-LX-SM-RGD |
550 m/10 km |
MMF/SMF |
INDUSTRIAL |
| GLC-ZX-SM-RGD |
70 km |
SMF |
INDUSTRIAL |
| GLC-SX-MMD |
850 m |
MMF |
EXTENDIDA |
| GLC-LH-SMD |
550 m/10 km |
MMF/SMF |
EXTENDIDA |
| GLC-EX-SMD |
40 km |
SMF |
EXTENDIDA |
| GLC-ZX-SMD |
70 km |
SMF |
EXTENDIDA |
| CWDM-SFP-xxxx (8 frecuencias) |
80 km |
SMF |
COMERCIAL |
| DWDM-SFP-xxxx (40 frecuencias) |
80 km |
SMF |
COMERCIAL |
| GLC-BX-D |
10 km |
SMF |
COMERCIAL |
| GLC-BX-U |
10 km |
SMF |
COMERCIAL |
| GLC-TE |
100 m |
GE |
EXTENDIDA |
| GLC-T-RGD |
100 m |
GE |
INDUSTRIAL |
Alta disponibilidad y recuperabilidad
La redundancia de la plataforma es fundamental para las operaciones de las sucursales, ya que cualquier tiempo de inactividad tiene un impacto directo en el negocio del cliente. Para abordar esta prioridad, Cisco establece una fuente de alimentación doble como predeterminada en Catalyst IR8300 para ayudar a garantizar que la energía de respaldo esté disponible en caso de que falle la fuente de alimentación principal.
Fuentes de alimentación
Tabla 11. Especificaciones de la fuente de alimentación
| Número de producto |
Vataje |
Rango operativo de entrada nominal (compatible) |
Situación de caso de uso |
| PWR-RGD-AC-DC PWR-RGD-AC-DC-H |
150 W |
CA de 100 a 240 V (de 85 a 264 V)/2,0 A, 50 a 60 Hz o CC de 100 a 250 V (de 88 a 300 V)/2,0 A Corriente de irrupción: Fuente de alimentación Menos de 30 A a 115 V/60 Hz con carga máxima a 77 °F (25 °C) Menos de 60 A a 230 V/50 Hz con carga máxima a 77 °F (25 °C) Menos de 70 A a 230 V/50 Hz con carga máxima a 149 °F (65 °C) CC Menos de 30 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y a 125 V Menos de 60 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y a 250 V |
Fuente de alimentación de CA o CC de alto voltaje |
| PWR-RGD-LOW-DC PWR-RGD-LOW-DC-H |
150 W |
De 24 a 60 V CC (18-75 V)/10 A Corriente de irrupción: Menos de 25 A con arranque en frío, carga máxima, a 77 °F (25 °C) y a 24 o 48 V Menos de 40 A con arranque en frío, carga máxima, a 77 °F (25 °C) y a 36 V o 75 V |
Fuente de alimentación de CC de bajo voltaje |
| PWR-RGD-AC-DC-250 PWR-RGD-AC-DC-250-H |
250 W |
CA de 100 a 240 V (de 85 a 264 V)/3,3 A, 50 a 60 Hz o CC de 100 a 250 V (de 88 a 300 V)/3,3 A Corriente de irrupción: Fuente de alimentación Menos de 40 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y a 125 V Menos de 70 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y 250 V CC Menos de 40 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y a 125 V Menos de 70 A en el arranque en frío, carga máxima, a 77 °F (25 °C) y a 250 V |
Fuente de alimentación de CA o CC de alto voltaje |
Requisitos de software
Tabla 12. Requisitos mínimos de software
| ID de producto de la plataforma |
Descripción |
Requisito de software mínimo |
| IR8340-K9 |
Router de la serie resistente Cisco Catalyst IR8340 |
Software Cisco IOS XE versión 17.7.1 |
Tabla 13. Características y protocolos de software para el modo autónomo
| Característica |
Descripción |
| Requisitos de la versión de software Cisco IOS |
●
Software Cisco IOS XE: imagen del software Cisco IOS universal
●
Software Cisco IOS XE versión 17.7.1 o posterior (17.8.1 con módulo de temporización)
●
Software Cisco IOS XE: imagen unificada para el modo autónomo y de controlador (SD-WAN)
|
| Características de WAN/LAN |
●
Protocolo de árbol de expansión (STP/RPVST/PVST/MSTP/RSTP) 802.1d, 802.1w, 802.1s
●
EtherChannel de capa 2 (LACP 802.3ad/PAgP)
●
MACsec 802.1ae de WAN/LAN
●
Interfaz virtual de switch y VLAN
●
Enlace troncal de VLAN 802.1q
●
Protección de REP, HSR y PRP
●
SPAN y RSPAN
●
Protección de raíz, protección de unidad de datos de protocolo puente (BPDU, Bridge Protocol Data Unit), protección de bucle, detección de enlace unidireccional (UDLD, Unidirectional Link Detection), protección de origen, control de tormentas
●
Conexión mediante túnel Q en Q
●
LLDP y Cisco Discovery Protocol
●
VTPv2 y VTPv3 (protocolo de enlace troncal de VLAN)
●
Multidifusión de capa 2, IGMPv2, IGMPv3, IGMP Snooping, IGMP Querier
●
VLAN privada
●
RSVP
●
VXLAN, pseudocable de Ethernet, EVPN, L2TPv3
●
Marco Jumbo hasta 9216
|
| Características de los servicios IPv4 e IPv6 |
●
Versiones 1 y 2 del protocolo de información de routing (RIPv1 y RIPv2) y RIPng (IPv6)
●
Encapsulamiento de routing genérico (GRE, Generic Routing Encapsulation) y encapsulamiento de routing genérico multipunto (MGRE, Multipoint Generic Routing Encapsulation)
●
Traducción de direcciones de red (NAT)
●
Servidor de protocolo de configuración dinámica de hosts (DHCP, Dynamic Host Configuration Protocol), relé y cliente para IPv4 y IPv6
●
Listas de control de acceso (ACL, Access control lists) para IPv4 e IPv6
●
Multidifusión IPv4 e IPv6 (específico de la fuente/cualquier fuente)
●
Multidifusión independiente de protocolo + Protocolo de administración de grupos de Internet (IGMP, Internet Group Management Protocol)
●
Acuerdo de nivel de servicio IP (IP SLA, IP Service-Level Agreement)
●
Abrir primero la ruta más corta (OSPF, Open Shortest Path First) v2 y v3
●
Protocolo de puerta de enlace fronterizo de varios protocolos (MP-BGP, Multiprotocol Border Gateway Protocol)
●
Enhanced Interior Gateway Routing Protocol (EIGRP) para IPv4 e IPv6
●
RIP
●
Sistema intermedio a sistema intermedio (IS-IS)
●
Reenvío de ruta virtual (VRF, Virtual Route Forwarding) y VRF Lite
●
Protocolo de resolución de salto siguiente (NHRP, Next-Hop Resolution Protocol)
●
Encapsulación y retransmisión de datos en serie asíncronos
●
Protocolo de conexión mediante túnel de capa 2 (L2TP, Layer 2 Tunneling Protocol) v3 sobre subinterfaces y VLAN
●
MPLS, LSP con BFD (OAM) y FRR, TE, VPN de L2 y L3
●
Performance Routing (PfR), routing perimetral optimizado (OER, Optimized Edge Routing), routing basado en políticas
●
UDP/TCP de socket sin procesar
●
Pseudocable de encapsulación MPLS serial asíncrono
|
| Funciones de seguridad |
Conectividad segura
●
Módulo de anclaje confiable (TAM, Trusted Anchor Module)
●
Encriptación acelerada por hardware con impacto mínimo en el rendimiento del sistema
●
Algoritmos de encriptación de próxima generación (NGE), como AES-CBC-256, AES-GCM-256, SHA-384 y SHA-512, DH 14,15,16,19,20,21
●
Soporte de infraestructura clave pública (PKI)
●
1000 túneles IPSec (IKEv2)
●
Cliente y servidor de la solución Cisco Easy VPN
●
Transparencia de NAT
●
Dynamic Multipoint VPN (DMVPN)
●
VPN con transporte cifrado de grupo sin túnel (GETVPN)
●
FlexVPN
●
Conmutación por falla activa IPsec
●
VPN de capa de sockets seguros (SSL, Secure Sockets Layer) para acceso remoto seguro
●
IPSec consciente de VRF
●
IPSec sobre IPv6
●
Autenticación 802.1X y Cisco TrustSec®
Cisco IOS Firewall
●
Firewall de políticas basadas en zonas
●
Firewall de routing de inspección activa con estado consciente del VRF
●
Firewall transparente de inspección activa
●
Control e inspección de aplicaciones avanzadas
●
Proxy de autenticación seguro de HTTP (HTTPS), FTP y Telnet
●
Seguridad de puertos dinámica y estática
●
Conmutación por falla activa de firewall
●
Firewall con estado consciente del VRF
Control de amenazas integrado
●
Políticas del plano de control (CoPP)
●
Concordancia flexible de paquetes
●
Protección de base de la red
●
Cisco Umbrella®
●
Defensa contra amenazas unificada
●
Según sea compatible con Cisco IOS XE
|
| Funciones de calidad de servicio (QoS) |
●
Proporciona QoS LTE con soporte para hasta 8 portadoras simultáneas en cada interfaz de WAN celular para la clasificación y priorización del tráfico
●
Ofrece prioridad de tráfico a los servicios de misión crítica y sensibles a las demoras
●
Facilita el routing de baja latencia de las aplicaciones industriales sensibles a la demora
●
Compatible con todas las interfaces de LAN y WAN, incluidas las celulares
●
Mecanismo de cola de baja latencia (LLQ)
●
Mecanismo de cola de espera equitativa ponderada (WFQ)
●
WFQ basado en clases (CBWFQ)
●
Modelado del tráfico basado en clases (CBTS)
●
Regulación del tráfico basada en clases (CBTP)
●
Enrutamiento basado en directivas (PBR)
●
MIB de QoS basada en clases
●
Mapeo de clase de servicio (CoS) al punto de código de servicios diferenciados (DSCP)
●
Detección temprana aleatoria y ponderada, basada en clases (CBWRED)
●
Protocolo RSVP (Protocolo de reserva de recursos)
●
Compresión de encabezados de protocolo de transporte en tiempo real (RTP) (cRTP)
●
Servicios diferenciados (DiffServ)
●
Clasificación y fragmentación previas de QoS
|
| Características de alta disponibilidad |
●
Red de retorno LTE doble activa
●
Protocolo de redundancia de router virtual (VRRP) (RFC 2338)
●
Protocolo de router de reserva activa (HSRP)
●
Soporte de SIM doble en el módulo LTE para conmutación por falla celular
●
Monitoreo de WAN para manejar la conmutación por falla de SIM doble
|
| Características de IPv6 |
●
arquitectura de direccionamiento IPv6
●
IPv6 de envío unidifusión y multidifusión
●
ACL de IPv6
●
IPv6 a través de datos móviles, incluida la delegación de prefijo DHCP
●
Routing IPv6 (estático, RIPng, OSPFv3, EIGRP, MP-BGP)
●
Resolución de nombres de dominio IPv6
●
Servicios DHCP IPv6
|
Tabla 14. Características y protocolos de software para el modo de controlador
| Característica |
Descripción |
| Características principales |
IPv4, IPv6, rutas estáticas, OSPF, EIGRP, BGP, protocolo de administración de superposición (OMP), routing con reconocimiento de aplicaciones (AAR), ingeniería de tráfico, inserción de servicios, confianza cero, lista blanca, módulo a prueba de manipulaciones, DTLS/TLS, IPSec , clasificación, priorización, puesta en cola de baja latencia, remarcado, modelado, programación, políticas, duplicación, compatibilidad con IPv4 de multidifusión, política de anuncio e inserción de servicios, protocolo simple de administración de redes (SNMP), protocolo de tiempo de red (NTP), cliente DNS (DHCP, cliente DHCP, servidor DHCP, retransmisión DHCP, archivado, syslog, shell seguro [SSH], copia segura [SCP], exportación de Cflowd v10 IPFIX, IPv6 para el lado de transporte, protocolo de redundancia de router virtual [VRRP], MPLS, NAT (DIA , lado del servicio, sobrecarga/PAT, NAT64, etc.) Agrupaciones de NAT, DNS dividido, ACL, BFD, NETCONF sobre SSH, interfaz de línea de comandos (CLI), compatibilidad con servidores NTP, BFD con BGP del lado del servicio, propagación de la comunidad BGP a OMP, 6 clases de SLA para AAR, Cisco TrustSec/SD-Acceso (propagación de etiquetas de grupo escalable [SGT] en línea), aplicación personalizada con visibilidad y control de aplicaciones definidas por software (SD-AVC), AAR de multidifusión, túneles dinámicos bajo demanda, PIM-SM, OSPFv3, políticas de ruta, admite VRF múltiple |
| Encapsulaciones |
GRE, Ethernet, VLAN 802.1q, serie sobre MPLS |
| Experiencia de la aplicación |
QoS, corrección de errores de reenvío (FEC), marcado de CoS, WRED, QoS jerárquica, PBR, NBAR, SD-AVC, QoS por túnel, OnRamp en la nube para SaaS, dirección de tráfico de Office 365 mejorada, DIA, FNF |
| Algoritmos criptográficos |
Encriptación: AES-256 (en los modos CBC y GCM), IKE, infraestructura de clave pública (PKI) de Cisco Autenticación: AAA, RSA (2048 bits), ESP-256-CBC, HMAC-SHA1, ECDSA (256/384 bits) Integridad: SHA-1, SHA-2 Grupo: DH 14,15,16,19,20,21 |
| Seguridad |
Segmentación de extremo a extremo (VPN) integrada, firewall basado en zonas (ZBFW), PKI, prevención y detección de intrusiones de Snort® (IPS/IDS), filtrado de URL, Cisco Secure Firewall, Cisco Secure Malware Analytics, puerta de enlace de nivel de aplicación (ALG) para ZBFW |
Tabla 15. Herramientas de administración de red
| Fase operativa |
Aplicación |
Descripción |
| Preparación y configuración de dispositivos para algunos routers |
WebUI de Cisco |
Una herramienta de administración de dispositivos basada en GUI que simplifica el aprovisionamiento de dispositivos para una implementación a pequeña escala mediante asistentes fáciles de usar. |
| Proteja y administre sus activos de WAN de OT distribuidos con agilidad a escala masiva con el Administrador Catalyst SD-WAN |
Administrador Cisco Catalyst SD-WAN |
Obtenga seguridad integral
●
El enfoque de confianza cero y la pila de seguridad de extremo a extremo ayudan a los clientes a lograr la segmentación, la protección contra amenazas, el filtrado de contenido y más.
Escale con confianza
●
Soluciones de administración de redes de TI que escalan a decenas de miles de dispositivos con seguridad, políticas y configuración centralizadas.
●
Simplifique la colaboración de TI y OT y ahorre costos
.
●
Ofrezca a OT lo mejor de TI con plantillas fáciles de implementar, políticas centralizadas, actualizaciones remotas y routing con reconocimiento de aplicaciones para reducir los costos de la red de retorno.
|
| Amplíe la red de su empresa para configurar, monitorear y administrar activos industriales |
Cisco Catalyst Center |
●
Cisco Catalyst Center ofrece una infraestructura de red que no solo es totalmente programable y está abierta a la innovación de terceros, sino que también puede integrar la nube totalmente y sin problemas como componente de la infraestructura.
●
Simplifica y automatiza los procesos y el flujo de trabajo al poner en primer plano de las operaciones de red la noción de políticas conscientes del usuario y las aplicaciones.
●
Con Cisco Catalyst Center, la red puede proporcionar
comentarios continuos con el fin de simplificar y optimizar las operaciones de red.
●
Tablero único de administración para configurar y gestionar la WAN.
|
Cisco Catalyst IR8300 ofrece dos paquetes de licencias de características y tres niveles de rendimiento.
Pila de red:
● Network Essentials
◦ Todas las características excepto las especificadas en Network Advantage
● Network Advantage
◦ Requerido para las características: MPLS, MPLS Flex LSP, multidifusión, routing basado en políticas (PBR), PIM, RSVP, routing de rendimiento (PfR), routing de perímetro optimizado (OER), routing basado en políticas (PBR), PTP, GNSS, TOD/1PPS, IRIG-B de entrada/salida, traducción de NTP a PTP, SyncE, VRF múltiple
Se requiere la pila de Cisco DNA para Catalyst Center y Catalyst SD-WAN:
● Cisco DNA Essentials
● Cisco DNA Advantage
Rendimiento cifrado:
● Nivel 0: hasta 25 Mbps (predeterminado)
● Nivel 1: hasta 200 Mbps sin HSEC, 400 Mbps con HSEC
● Nivel 2: sin límites, se requiere HSEC
SKU de las licencias:
● SL-8300-HSEC: licencia de cumplimiento de restricciones a la exportación de EE. UU. para la serie IR8300
● SL-8300-NA-D-T0: licencia de Network Advantage para Cisco IR8300: nivel 0
● SL-8300-NA-P-T1: licencia de Network Advantage para Cisco IR8300: nivel 1
● SL-8300-NA-B-T2: licencia de Network Advantage para Cisco IR8300: nivel 2
● SL-8300-NE-D-T0: licencia de Network Essentials para Cisco IR8300: nivel 0
● SL-8300-NE-P-T1: licencia de Network Essentials para Cisco IR8300: nivel 1
● SL-8300-NE-B-T2: licencia de Network Essentials para Cisco IR8300: nivel 2
● IOT-IRDNA: licencia de Cisco IoT Catalyst Center y Catalyst SD-WAN
● Combinaciones de Essentials, Advantage, niveles y términos. Consulte la Guía para realizar pedidos del software Cisco DNA para SD-WAN y routing.
Tabla 16. Especificaciones mecánicas
| Descripción |
Especificación |
| Cumplimiento de endurecimiento de la subestación |
IEC 61850-3 IEEE 1613 |
| Aceleración de criptografía integrada basada en hardware (IPSec + SSL) |
Sí |
| Puertos WAN de Ethernet gigabit |
2 combos (RJ45/SFP) |
| Puertos LAN Ethernet gigabit |
12 puertos LAN de 1 GE 4 RJ-45 4 combinados (RJ-45/SFP) 4 SFP |
| Presupuesto de POE/POE+/UPOE |
120 W máx.: Puertos 1 y 2: hasta UPOE (60 W) cada uno Puertos 3 y 4: hasta POE+ (30 W) cada uno |
| Cantidad de ranuras |
4 (2 NIM, 2 PIM) |
| Memoria (DDR4) |
8 GB |
| Memoria flash eMMC |
Flash integrado en tablero de 16 GB, 7,2 GB utilizables |
| USB 3.0 externo |
1 |
| Puerto de consola RJ-45 |
1 |
| Puerto de alarma RJ-45 |
1 RJ-45 con 2 entradas de alarma y 1 salida de alarma |
| Tres opciones de fuentes de alimentación:
●
Fuente de alimentación de CC de bajo voltaje de 150 W
●
Fuente de alimentación de CC de alto voltaje o CA de 150 W
●
Fuente de alimentación de CC de alto voltaje o CA de 250 W
|
|
| Voltaje de entrada de CA/CC de 150 W |
Rango nominal: de 100 a 240 V CA/de 100 a 250 V CC |
| Voltaje de entrada bajo de CC de 150 W |
Rango nominal: de 24 a 60 V CC |
| Voltaje de entrada de CA/CC de 250 W |
Rango nominal: de 100 a 240 V CA/de 100 a 250 V CC |
| Frecuencia de entrada de CA |
De 50 a 60 Hz |
| Dimensiones (alto x ancho x profundidad) |
3,5 x 17,25 x 15 in (88,9 x 438,2 x 381 mm) |
| Altura del rack |
2 unidades de rack (2RU) |
| EIA con montaje en rack de 19 in (48,3 cm) |
Sí, incluido |
| 24 lb (10,9 kg) |
|
| Peso típico totalmente configurado con 2 fuentes de alimentación, 4 módulos, módulo de temporización |
28 lb (12,7 kg) |
| Flujo de aire |
Refrigeración por convección y conducción (sin ventiladores) |
| Tiempo promedio entre fallas |
239 274 horas |
| Condiciones de funcionamiento |
|
| Temperatura de funcionamiento |
Rango de temperatura de funcionamiento continuo de -40 °F a 140 °F (de -40 a 60 °C) |
| Choque/vibración |
30 G a 11 ms |
| Altitud |
10 000 ft (3048 m) La temperatura máxima de funcionamiento se reduce con el aumento de la altitud según IEEE 1613-2009 |
| Humedad relativa |
De 5 a 95 %, sin condensación |
| Condiciones no operativas |
|
| Temperatura |
De -40 a 185 °F (de -40 a 85 °C) |
| Humedad relativa |
De 5 a 95 %, sin condensación |
| Altitud |
16 000 pies (4876 m) La temperatura máxima de funcionamiento se reduce con el aumento de la altitud según IEEE 1613a-2008 |
| Caída libre fuera de funcionamiento |
4 in (100 mm) según ENG-339611 |
| Funcionamiento sísmico/terremoto |
IEC 60255-21-3 Clase 1 |
| Choque/vibración fuera de funcionamiento |
De 40 a 50 G (3,26 m/s como mínimo) |
| Cumplimiento ambiental de la subestación |
IEC-61850-3 IEEE1613 |
| Inmunidad |
EN61000-6-2
●
IEC 61000-6-4
●
IEC 61000-6-5 (CA, E/S)
●
EN-61000-4-2 (SD)
●
EN-61000-4-3 (RF)
●
EN-61000-4-4 (EFT)
●
EN61000-4-5 (SOBRETENSIÓN)
●
EN-61000-4-6 (CRF)
●
EN-61000-4-11 (VDI)
●
IEC 61000-4-12 (CA, E/S)
●
EN 55024, CISPR 24
●
EN50082-1 (CA)
●
IEEE 1613: impulso de alto voltaje
|
| EMC: emisiones |
IEC/CISPR 22 EN/KN 61000-3-3 NM EN 61000-3-3 EN/KN 61000-3-2 NM EN 61000-3-2 Título 47 del CFR, Parte 15, Subparte B CISPR32 CNS13438 EN300 386 EN55032 ICES-003: versión: 6 KS C 9832 NM EN 55032 VCCI-CISPR 32 EAC SDPPI SNI ISO/IEC CISPR 32 CNCA/SAC GB AS/NZ CISPR 32 |
| EMC industrial |
EN 61000-6-2: industrial (inmunidad) EN 61000-6-4: industrial (emisiones) EN 61000-6-1: estándar de inmunidad genérico |
| Seguridad |
UL/CSA 62368-1 IEC/EN 60950-1 IEC/EN 62368-1 Informe y certificado del CB según IEC 62368-1 con todas las desviaciones por país NOM a NOM-019-SCFI (a través del certificado de conformidad de UL) UL/CSA 61010-2-201 |
| Radio: celular y sistema global de navegación por satélite (GNSS) |
FCC, Partes 22H, 24E, 27, 90, 96 del CFR: GSM/WCDMA/LTE RSS: 130, 132, 133, 139, 140, 195, 199 EN 301 908 Parte 1/2/13: WCDMA/LTE EN 301 511: GSM AS/NZ: ACMA EMR, AS/CA S042.1, 4 WCDMA, LTE Artículo 2, Párrafo 1, Artículos 11-3, 7, 19 del MIC - GSM/WCDMA/LTE 2017.3.31 (notificación de RRA n.º 2017-3), (KS X 3123:2017), (KS X 3142:2018, borrador), WCDMA/LTE ETSI TS 151 010-1 V6.5.0 (2005-11), ETSI TS 134 121-1 V9.1.0 (2010-07), 3GPP TS 36.521-1 V9.5.0 (2011-06), GSM/WCDMA/LTE Resoluciones: 1463/2016, 1474/2016, 271/2017, GSM/WCDMA/LTE 3GPP TS 36.521-1 V9.7.0 - LTE, TS 51.010-1-S12 10.1.0, GSM/WCDMA EN 301 489 – 1/52 EN 301 489 -1/19 EN 303 413 - GNSS |
| Exposición a RF |
Parte 2.1091, 2.1093 de la FCC RSS 102 EN62311 AS/NZ 2772 |
| Ferrocarril |
Manual de C&S de AREMA, parte 11 IEC 62236-4 (descripción) EN 50121-4 EN 50125-3 EN 50153 EN 50155 |
| Automóviles |
NEMA TS-2 |
| Estándares del sector |
Seguridad pública:
●
Listo para FirstNet
Red inteligente:
●
IEC 61850-3
●
IEEE 1613
Seguridad:
●
FIPS 140-2
●
Criterios comunes
Departamento de defensa
●
APL de DoDIN
IPv6
●
USGv6
|
| EMC (ETSI/EN) |
EN300 386: Equipo de red de telecomunicaciones (EMC) EN55032: equipos multimedia (emisiones) EN55024: Equipo de tecnología de la información (Inmunidad) EN55035: equipos multimedia (inmunidad) EN61000-6-1: estándar de inmunidad genérico |
| Telecomunicaciones |
T1/E1 (excepto ISDN)
●
AS/ACIF S016
●
ID DE DGT 0002
●
HKTA
●
IC; CS-03, Parte II, Edición 9
●
ITU-T G.703
●
G.704
●
G.706
●
G.823
●
TBR 12, TBR 13
●
KS X 3074, KS X 3078
●
K.21
Serie
●
ITU V.10, V.11, V.28, V.36, X.21
●
TBR 1, 2
|
Catalyst IR8340 viene con la garantía limitada de hardware de 1 año de Cisco. Agregar un contrato para una oferta de servicio técnico, como el servicio Cisco Smart Net Total Care®, brinda beneficios que no están disponibles con la garantía, incluidos el acceso a actualizaciones del sistema operativo, recursos en línea de Cisco.com y servicios de soporte del Cisco Technical Assistance Center (TAC). En la Tabla 9, se muestran los servicios técnicos disponibles.
Acceda a más información sobre las garantías de los productos de Cisco.
Obtenga más información sobre los servicios técnicos de Cisco.
Tabla 17. Servicios técnicos de Cisco para Catalyst IR8340
| Servicios técnicos |
| Servicio Cisco Smart Net Total Care
●
Acceso global a Cisco TAC las 24 horas del día
●
Acceso ilimitado a los numerosos recursos, comunidades y herramientas de Cisco.com
●
Reemplazo avanzado de hardware el siguiente día hábil (NBD, Next-business-day) y en las modalidades 8x5x4, 24x7x4 y 24x7x2, e instalación y reemplazo de piezas en las instalaciones del cliente
●
Actualizaciones continuas de software del sistema operativo para los conjuntos de características con licencias
●
Diagnóstico proactivo y alertas en tiempo real en los dispositivos con Cisco Smart Call Home activado
|
| Servicio Cisco Smart Foundation
●
Reemplazo avanzado de hardware de NBD, según esté disponible
●
Acceso en horario comercial a Cisco TAC de pequeñas y medianas empresas (PYME) (los niveles de acceso varían según la región)
●
Acceso a la base de conocimiento para pymes Cisco.com
●
Recursos técnicos en línea a través del portal de Cisco Smart Foundation
●
Correcciones de errores y parches de software del sistema operativo
|
La información sobre las iniciativas y el rendimiento ambiental, social y de gobierno (ESG, Environmental, Social and Governance) de Cisco se brinda en los informes de sostenibilidad y solicitud de firma de certificado (CSR, Certificate Signing Request) de Cisco.
Tabla 18. Sostenibilidad del producto
| Temas de sostenibilidad |
Referencia |
|
| General |
Información sobre las leyes y los reglamentos de contenido de material del producto |
|
| Información sobre las leyes y los reglamentos de desechos electrónicos, incluidos nuestros productos, baterías y empaquetado |
Cumplimiento con la Directiva de Residuos de Aparatos Eléctricos y Electrónicos (WEEE) |
|
| Información sobre el programa de recuperación y reutilización de productos |
||
| Consultas sobre sostenibilidad |
Contacto: csr_inquiries@cisco.com |
|
| Especificaciones ambientales |
||
| Cumplimiento reglamentario |
||
| Power |
Fuentes de alimentación |
|
| Especificaciones de la fuente de alimentación |
||
| Opciones de fuentes de alimentación |
||
| Especificaciones de la fuente de alimentación |
||
| Materiales |
Peso y materiales del embalaje del producto |
Contacto: environment@cisco.com |
| Especificaciones físicas |
||
En Cisco, adoptamos el compromiso de minimizar el costo total de propiedad (TCO, Total Cost of Ownership) de nuestros clientes y ofrecemos una amplia gama de programas de servicios para acelerar el éxito del cliente. Estos innovadores programas se ofrecen a través de una combinación única de personas, procesos, herramientas y partners, con el consiguiente resultado de altos niveles de satisfacción del cliente. Los Servicios de Cisco le brindan ayuda para proteger su inversión en la red, optimizar las operaciones de la red y prepararla para nuevas aplicaciones, a fin de ampliar la inteligencia de red y la potencia de su empresa. A continuación se detallan algunos de los beneficios clave que nuestros clientes pueden obtener de los Servicios de Cisco:
● Mitigar los riesgos al permitir la resolución proactiva o acelerada de problemas
● Reducir el TCO al aprovechar la experiencia y el conocimiento de Cisco
● Minimizar el tiempo de inactividad de la red
● Complementar a su personal de soporte existente para que pueda centrarse en actividades productivas adicionales
Para obtener más información sobre los Servicios de Cisco, consulte Cisco Technical Support Services o los Servicios avanzados de Cisco en https://www.cisco.com/web/services/.
Soluciones de pago flexible para ayudarlo a alcanzar sus objetivos
Cisco Capital® facilita la obtención de la tecnología adecuada para lograr sus objetivos, habilitar la transformación empresarial y ayudar a que se mantenga en una posición competitiva. Podemos ayudarlo a reducir el costo total de propiedad, conservar capital y acelerar el crecimiento. En más de 100 países, nuestras soluciones de pago flexible pueden ayudarlo a adquirir hardware, software, servicios y equipos complementarios de terceros en pagos fáciles y predecibles. Más información.
Para obtener más información sobre el router de la serie resistente Cisco Catalyst IR8300, visite https://www.cisco.com/go/ir8300 o comuníquese con su representante de cuenta local.