访问控制策略

以下主题介绍如何使用访问控制策略:

访问控制策略组件

以下是访问控制策略的主要元素。

名称和描述

每个访问控制策略必须拥有唯一的名称。说明是可选的。

沿用设置

通过策略继承,您可以创建访问控制策略的层次结构。父(或基本)策略定义和执行其后代的默认设置,这对于多域部署尤为有用。

策略的继承设置允许您选择其基本策略。您还可以锁定当前策略中的设置以强制所有后代继承这些设置。后代策略可以覆盖未锁定的设置。

策略分配

每个访问控制策略可识别使用策略的设备。每台设备只能作为一个访问控制策略的目标。在多域部署中,可能需要一个域中的所有设备使用同一基本策略。

规则

访问控制规则提供了一种精细的网络流量处理方法。访问控制策略中的规则从 1 开始进行编号,包括从祖先策略继承的规则。系统会用升序的规则号码以从上到下的顺序将流量匹配到访问控制规则中。

通常,系统根据第一个访问控制规则(其中所有规则的条件都与流量匹配)处理网络流量。条件可以简单也可以复杂,条件的使用通常取决于某些许可证。

默认操作

默认操作确定系统如何处理和记录不是由任何其他访问控制配置处理的流量。默认操作可以阻止或信任所有流量,而不进行进一步检查,或者检查流量以获取入侵和发现数据。

尽管访问控制策略可从祖先策略继承其默认操作,但您无法强制执行这一继承。

安全情报

安全情报是抵御恶意互联网内容的第一道防线。此功能允许您根据最新的 IP 地址、URL 和域名信誉情报将阻止连接。要确保对重要资源的持续访问,您可以使用自定义不阻止列表条目来覆盖阻止列表条目。

HTTP 响应

在系统阻止用户的网站请求时,您可以显示系统提供的通用响应页面或自定义页面。也可以显示一个警告用户,同时允许他们继续访问初始请求站点的页面。

日志记录

通过访问控制策略日志记录的设置,您可以为当前的访问控制策略配置默认系统日志目标。除非使用所包含规则和策略中的自定义设置显式覆盖系统日志目标设置,否则这些设置适用于访问控制策略以及所有包含在内的 SSL、预过滤器和入侵策略。

高级访问控制选项

高级访问控制策略设置通常只需要进行很小的修改或不需要修改。通常,默认设置就非常适合。可修改的高级设置包括流预处理、SSL 检查、身份和各种性能选项。

系统创建的访问控制策略

根据设备的初始配置,系统提供的策略可以包括:

  • “默认访问控制”(Default Access Control) - 阻止所有流量,而不进行进一步检查。

  • “默认入侵防御”(Default Intrusion Prevention) - 允许所有流量,但是还会使用“平衡安全性和连接”(Balanced Security and Connectivity) 入侵策略和默认入侵变量集进行检查。

  • “默认网络发现”(Default Network Discovery) - 检查时允许发现数据的所有流量,但不允许入侵或漏洞的流量。

访问控制策略的要求和必备条件

型号支持

Any

支持的域

任意

用户角色

  • 管理员

  • 访问管理员

  • 网络管理员

管理访问控制策略

您可以编辑系统提供的访问控制策略,并创建自定义访问控制策略。

在多域部署中,系统会显示在当前域中创建的策略,您可以对其进行编辑。系统还会显示在祖先域中创建的策略,您不可以对其进行编辑。要查看和编辑在较低域中创建的策略,请切换至该域。

过程


步骤 1

选择策略 > 访问控制。

步骤 2

管理访问控制策略:


创建基本访问控制策略

创建新的访问控制策略时,它包含默认操作和设置。创建策略后,您会立即进入编辑会话,以便您可以调整策略以满足您的要求。

过程


步骤 1

选择策略 > 访问控制。

步骤 2

点击新建策略。

步骤 3

在名称 (Name) 和说明 (Description)(可选)中输入唯一名称和说明。

步骤 4

或者,从选择基本策略 (Select Base Policy) 下拉列表中选择基本策略。

如果已在您的域上执行访问控制策略,则此步骤不为可选步骤。必须选择已执行的策略或其后代之一作为基本策略。

如果您选择基本策略,则基本策略定义默认操作,您无法在此对话框中选择新的操作。日志记录连接由基础策略的默认操作处理。

步骤 5

不选择基本策略时,请指定初始默认操作:

  • Block all traffic 通过 Access Control: Block All Traffic 默认操作创建策略。

  • 入侵防御 (Intrusion Prevention) 可以通过入侵防御:平衡安全性和连接 (Intrusion Prevention: Balanced Security and Connectivity) 默认操作创建策略,与默认入侵变量集相关联。

  • Network Discovery 使用默认操作 Network Discovery Only 创建策略。

当您选择默认操作时,默认操作处理的连接的日志记录最初处于禁用状态。您可以稍后在编辑策略时启用它。

提示


如果要在默认情况下信任所有流量,或如果已选择基本策略但不想继承默认操作,则可以稍后更改默认操作。

步骤 6

或者,选择要部署策略的可用设备 (Available Devices),然后点击添加到策略 (Add to Policy)(或拖放)以添加所选设备。要减少显示的设备,请在 Search 字段中键入搜索字符串。

如果要立即部署此策略,则必须执行此步骤。

步骤 7

点击保存 (Save)。

新策略将打开以供编辑。您可以向其添加规则,并根据需要进行其他更改。请参阅编辑访问控制策略。


编辑访问控制策略

编辑访问控制策略时,应将其锁定,以确保您的更改不会被同时编辑的其他人覆盖。

您只能编辑在当前域中创建的访问控制策略。此外,不能编辑由祖先访问控制策略锁定的设置。


注


如果不锁定策略,请考虑以下事项: 一个用户一次只能使用一个浏览器窗口编辑一个策略。如果多个用户保存同一个策略,系统会保留最后的更改。为方便起见,系统会显示有关当前正在编辑每条策略的人员(如有任何人)的信息。为保护会话隐私,当策略编辑器 30 分钟无任何活动后,系统将显示警告。60 分钟后,系统将放弃更改。


过程


步骤 1

选择策略 > 访问控制。

步骤 2

点击要编辑的访问控制策略旁边的 编辑(编辑图标) 。

如果显示视图(视图按钮),则表明配置属于祖先域,或者您没有修改配置的权限。

步骤 3

或者,点击尝试新的 UI 布局 (Try New UI Layout) 以切换到版本 7.2 中引入的用户界面。

这些程序将介绍如何在旧版 UI (用户界面)和新版 UI 中执行操作。两个接口配置相同的策略,区别仅在于表示。

您可以通过点击切换到旧版 UI (Switch to Legacy UI) 来返回旧版 UI。

步骤 4

(旧版 UI。) 编辑访问控制策略。

提示


您可以通过按住 Shift 键的同时点击或按住 Control 键点击多个规则,然后右键点击并选择“编辑”来一次编辑多个规则。批量编辑可用于启用和禁用规则、选择规则操作以及设置大多数检测和日志记录设置。

设置:

  • 名称和说明 - 点击任一字段并输入新信息。

  • 默认操作 - 从默认操作 (Default Action) 下拉列表中选择一个值。

  • 默认操作变量集 - 要更改与入侵防御默认操作关联的变量集,请点击 变量 (变量图标)。在显示的弹出窗口中,选择新变量集并点击确定 (OK)。也可以点击 编辑(编辑图标) 以在新窗口中编辑所选的变量集。有关详细信息,请参阅管理变量。

  • 默认操作日志记录 - 要配置默认操作所处理的连接的日志记录,请点击 日志记录(日志记录图标);请参阅 《Cisco Secure Firewall Management Center 管理指南》中的 日志记录与策略默认操作连接 。

  • HTTP 响应 - 要指定当系统阻止网站请求时用户在浏览器中看到的内容,请点击 HTTP 响应 (HTTP Responses);请参阅选择 HTTP 响应页面。

  • 继承:更改基本策略 - 要更改此策略的基本访问控制策略,请点击继承设置;请参阅选择基本访问控制策略。

  • 继承:锁定后代域中的设置 - 要在其后代策略中实施此策略的设置,请点击继承设置;请参阅锁定后代访问控制策略中的设置。

  • 策略分配:目标 - 要确定此策略所针对的受管设备,请点击策略分配;请参阅设置访问控制策略的目标设备。

  • 策略分配:域中需要 - 要在子域中实施此策略,请点击策略分配;请参阅在域中需要访问控制策略。

  • 规则 - 要使用入侵和文件策略来管理访问控制规则,以及检查和阻止恶意流量,请点击规则 (Rules);请参阅创建和编辑访问控制规则。

  • 规则冲突 - 要显示规则冲突警告,请启用显示规则冲突。当一条规则由于评估中排序靠前的规则首先匹配流量而永远无法匹配流量时,会出现规则冲突问题。因为确定规则冲突会占用很多资源,所以显示它们可能需要一些时间。有关详细信息,请参阅订购规则的最佳实践。

  • 安全情报 - 要立即根据最新信誉情报将连接列入黑入单(阻止),请点击安全情报 (Security Intelligence);请参阅配置安全情报。

  • 高级选项 - 要设置预处理、SSL 检查、身份、性能及其他高级选项,请点击高级 (Advanced);请参阅访问控制策略高级设置。

  • 警告 - 要查看访问控制策略(及其后代和关联策略)中的警告或错误列表,请点击显示警告 (Show Warnings)。警告和错误标记出会对流量分析和数据流产生不利影响或阻碍策略部署的配置。如果没有警告,则会显示未出现警告。要查看规则冲突警告,请首先启用显示规则冲突。

步骤 5

(新UI) 编辑访问控制策略。

提示


您可以通过选中左列中的复选框,然后从搜索框旁边的选择操作 (Select Action) 下拉列表中选择要执行的操作,一次对多个规则进行操作。批量编辑可用于启用和禁用、复制、克隆、移动、删除和编辑规则,或查看命中计数或相关事件。

您可以更改以下设置或执行以下操作:

  • 名称和说明 - 点击名称旁边的 编辑(编辑图标) ,进行更改,然后点击保存 (Save)。

  • 默认操作 - 从默认操作 (Default Action) 下拉列表中选择一个值。

  • 默认操作设置 - 点击 齿轮(齿轮图标),进行更改,然后点击确定 (OK)。您可以配置日志记录设置、外部系统日志服务器或 SNMP 陷阱服务器的位置,以及与入侵防御默认操作关联的变量集。

  • 关联的策略 - 要编辑或更改数据包流中的策略,请点击策略名称下方数据包流表示中的策略类型。您可以选择 预处理规则、 SSL、 安全情报和 身份 策略。必要时,点击访问控制 (Access Control) 以返回访问控制规则。

  • 策略分配 - 要标识此策略的目标受管设备,或在子域中实施此策略,请点击目标:x 设备 (Targeted: x devices) 链接。

  • 规则 - 要使用入侵和文件策略来管理访问控制规则,以及检查和阻止恶意流量,请点击添加规则 (Add Rule),或右击现有规则并选择编辑 (Edit) 或其他响应操作。操作也可从每个规则的 更多(更多图标) 按钮获取。请参阅创建和编辑访问控制规则。

  • 布局 - 使用规则列表上方的网格/表视图 (Grid/Table View) 图标更改布局。网格视图以易于查看的布局提供彩色编码的对象。表视图提供摘要列表,以便您可以同时查看更多规则。您可以在不影响规则的情况下自由切换视图。

  • 列(仅限表视图)- 点击规则列表上方的显示/隐藏列 (Show/Hide Columns) 图标,选择要在表中显示的信息。点击隐藏空列 (Hide Empty Columns) 以快速删除所有没有信息的列,即您不在任何规则中使用这些条件。点击恢复为默认值 (Revert to Default) 以撤消所有自定义设置。

  • 命中计数 - 要查看有关与每个规则匹配的连接数的统计信息,请点击分析命中计数 (Analyze Hit Counts)。

  • 其他设置 - 要更改策略的其他设置,请从数据包流行末尾的更多 (More) 下拉箭头中选择以下选项之一。

步骤 6

点击保存 (Save)。


下一步做什么

锁定访问控制策略

您可以锁定访问控制策略,以防止其他管理员对其进行编辑。锁定策略可确保在您保存更改之前,如果其他管理员编辑策略并保存更改,您的更改不会失效。在不锁定的情况下,如果多个管理员同时编辑策略,则以保存更改的第一个用户为准,而所有其他用户的更改都会被清除。

该锁用于访问控制策略本身。锁定不适用于策略中所使用的对象。例如,另一个用户可以编辑锁定访问控制策略中所使用的网络对象。在明确解锁策略之前,您的锁定将保持不变,因此您可以稍后注销并返回到您的编辑。

策略被锁定时,其他管理员对该策略具有只读访问权限。但是,其他管理员可以将已锁定的策略分配给托管设备。

开始之前

有权修改访问控制策略的任何用户角色都有权锁定该策略,并且还可以解锁被其他用户锁定的策略。

但是,解锁被其他管理员锁定的策略的能力受以下权限控制:策略 (Policies) > 访问控制 (Access Control) > 访问控制策略 (Access Control Policy) > 修改访问控制策略 (Modify Access Control Policy) > 覆盖访问控制策略锁定 (Override Access Control Policy Lock)。

如果您使用的是自定义角色,则您的组织可能会通过不分配此权限来限制您的解锁能力。如果没有此权限,则只有锁定策略的管理员才能解锁策略。

过程


步骤 1

选择策略 > 访问控制。

步骤 2

点击要锁定或解锁的访问控制策略旁边的 编辑(编辑图标)。

锁定状态 (Lock Status) 列会显示策略是否已被锁定,如果已锁定,则显示被谁锁定。空单元格表示策略未被锁定。

如果显示视图(视图按钮),则表明配置属于祖先域,或者您没有修改配置的权限。 否则,它已被其他用户锁定。

步骤 3

点击策略名称旁边的锁定图标可锁定或解锁策略。


锁定图标。

如果策略从父策略继承了设置,则在点击锁定图标时必须选择以下选项之一。

  • 锁定/解锁此策略 (Lock/Unlock This Policy) - 锁定或解锁仅适用于此策略。

  • 锁定/解锁此策略和层次结构中的父项 (Lock/Unlock This Policy and Parents in the Hierarchy) - 锁定或解锁此策略和所有父策略。如果父策略已被其他管理员锁定,您将看到一条消息,并且无法锁定该父策略。解锁策略时,如果您具有“覆盖访问控制策略锁定”权限,则会解锁所有父策略,即使它们已被其他用户锁定。


管理访问控制策略继承

继承与使用其他策略作为访问控制策略的基本策略相关。这允许您使用一个策略来定义可应用于多个策略的一些基准特征。要了解继承的工作原理,请参阅访问控制策略继承。

过程


步骤 1

编辑要更改其继承设置的访问控制策略;请参阅编辑访问控制策略。

步骤 2

(旧版 UI。) 管理策略继承︰

  • 更改基本策略 - 要更改此策略的基本访问控制策略,请点击继承设置 (Inheritance Settings),然后如选择基本访问控制策略中所述继续操作。
  • 锁定后代策略中的设置 - 要在此策略的所有后代策略中执行其设置,请点击继承设置 (Inheritance Settings),然后如锁定后代访问控制策略中的设置中所述继续操作。
  • 要求在域中提供 - 要在子域中执行此策略,请点击策略分配 (Policy Assignment),然后如在域中需要访问控制策略中所述继续操作。
  • 继承基本策略的设置 - 要继承基本访问控制策略的设置,请点击安全情报 (Security Intelligence)、HTTP 响应 (HTTP Responses) 或高级 (Advanced),然后如继承基本策略的访问控制策略设置中所述继续操作。

步骤 3

(新 UI)管理策略继承︰

  • 更改基本策略 (Change Base Policy) - 要更改基本访问控制策略,请从数据包流行末尾的更多 (More) 下拉箭头中选择继承设置 (Inheritance Settings),然后如选择基本访问控制策略中所述继续操作。
  • 锁定后代策略中的设置 (Lock Settings in Descendants) - 要在此策略的所有后代策略中执行其设置,请从数据包流行末尾的更多 (More) 下拉箭头中选择继承设置 (Inheritance Settings),然后如锁定后代访问控制策略中的设置中所述继续操作。
  • 要求在域中提供 (Required in Domains) - 要在子域中执行此策略,请点击目标:x 个设备 (Targeted: x devices) 链接,然后如在域中需要访问控制策略中所述继续操作。
  • 继承基本策略的设置 (Inherit Settings from Base Policy) - 要继承基本访问控制策略的设置,请点击安全情报 (Security Intelligence),或从数据包流行末尾的下拉箭头中选择 HTTP 响应 (HTTP Responses) 或高级设置 (Advanced Settings),然后如继承基本策略的访问控制策略设置中所述继续操作。

选择基本访问控制策略

可以使用一个访问控制策略作为另一个访问控制策略的基础(父级)。默认情况下,子策略从其基本策略继承其设置,但是可以更改未锁定的设置。

当更改当前访问控制策略的基本策略时,系统会使用新基本策略中的任何已锁定的设置来更新当前策略。

过程

步骤 1

在访问控制策略编辑器中,点击继承设置 (Inheritance Settings) (旧 UI (Legacy UI))。在新 UI (New UI)中,从数据包流行末尾的更多 (More) 下拉箭头中选择继承设置 (Inheritance Settings)。

步骤 2

从选择基本策略 (Select Base Policy) 下拉列表中选择策略。

在多域部署中,在当前域中可能需要访问控制策略。只能选择已执行的策略或其后代之一作为基本策略。

步骤 3

点击保存 (Save)。


下一步做什么

继承基本策略的访问控制策略设置

新的子策略继承其基本策略的许多设置。如果这些设置在基本策略中未锁定,您可以覆盖这些设置。

如果稍后重新继承基本策略的设置,系统会显示基本策略的设置且控件呈灰色。不过,系统会保存所做的覆盖,如果您再次禁用继承,则会恢复覆盖设置。

过程

步骤 1

在访问控制策略编辑器中,点击安全情报 (Security Intelligence)、HTTP 响应 (HTTP Responses) 或高级 (Advanced)(旧 UI).在新 UI 中,点击安全智能 (Security Intelligence),或者从数据包流行末尾的更多 (More) 下拉箭头中选择 HTTP 响应 (HTTP Responses) 或高级设置 (Advanced Settings)

步骤 2

选中要继承的每个设置所对应的继承自基本策略 (Inherit from base policy) 复选框。

如果控件呈灰色显示,则表明设置从祖先策略继承,或者您没有修改配置的权限。

步骤 3

单击保存。


下一步做什么

锁定后代访问控制策略中的设置

锁定访问控制策略中的设置,以便在所有后代策略中执行该设置。后代策略可以覆盖未锁定的设置。

当您锁定设置时,系统会保存后代策略中已经做出的覆盖,以便在您再次解锁设置时可以恢复这些覆盖设置。

过程

步骤 1

在访问控制策略编辑器中,点击继承设置 (Inheritance Settings) (旧 UI (Legacy UI))。在新 UI (New UI)中,从数据包流行末尾的更多 (More) 下拉箭头中选择继承设置 (Inheritance Settings)。

步骤 2

在“子策略继承设置”(Child Policy Inheritance Settings) 区域中,选中要锁定的设置。

如果控件呈灰色显示,则表明设置从祖先策略继承,或者您没有修改配置的权限。

步骤 3

点击确定 (OK) 保存设置。

步骤 4

点击保存 (Save) 保存访问控制策略。


下一步做什么

在域中需要访问控制策略

您可以要求域中的每个设备都使用相同的基本访问控制策略或其后代策略之一。此程序仅适用于多域部署。

过程

步骤 1

在访问控制策略编辑器中,点击 策略分配 (旧 UI)。在 新 UI,,点击 目标: x 设备 连接。

步骤 2

点击 在域中需要。

步骤 3

构建域列表:

  • 添加 - 选择要实施当前访问控制策略的域,然后点击添加 (Add) 或拖放到所选域列表中。
  • 删除 - 点击枝叶域旁边的 删除(删除图标) ,或者右键点击祖先域并选择 删除所选项。
  • 搜索 - 在搜索字段中键入搜索字符串。点击 清除(清除图标) 以清除搜索。

步骤 4

点击确定 (OK) 以保存域实施设置。

步骤 5

点击保存 (Save) 保存访问控制策略。


下一步做什么

设置访问控制策略的目标设备

访问控制策略指定使用策略的设备。每台设备只能作为一个访问控制策略的目标。在多域部署中,可能需要一个域中的所有设备使用同一基本策略。

过程


步骤 1

在访问控制策略编辑器中,点击 策略分配 (旧 UI)。在 新 UI,,点击 目标: x 设备 连接。

步骤 2

在 目标设备 上,建立目标列表:

  • 添加 - 选择一个或多个可用设备 (Available Devices),然后点击添加到策略 (Add to Policy) 或拖放到所选设备 (Selected Devices) 列表。
  • 删除 - 点击单个设备旁边的 删除(删除图标) ,或选择多个设备,点击右键,然后选择 删除选择。
  • 搜索 - 在搜索字段中键入搜索字符串。点击 清除(清除图标) 以清除搜索。

在受影响的设备下,系统会列出其分配的访问控制策略是当前策略子项的设备。对当前策略进行的任何更改都将影响这些设备。

步骤 3

(仅限多域部署。)或者,点击 域中需要 以要求您所选的子域中的所有设备使用同一基本策略。

步骤 4

点击确定 (Ok) 以保存目标设备设置。

步骤 5

点击保存 (Save) 保存访问控制策略。


下一步做什么

访问控制策略的日志记录设置

您可以为访问控制策略配置默认系统日志目标和系统日志警报。除非使用所包含规则和策略中的自定义设置显式覆盖系统日志目标设置,否则这些设置适用于访问控制策略以及所有包含在内的 SSL/TLS 解密、预过滤器和入侵策略。

默认操作处理的连接的日志记录最初处于禁用状态。

只有在页面顶部选择通常用于发送系统日志消息的选项后,IPS 和文件和恶意软件设置才会生效。

默认系统日志设置

  • 使用特定系统日志警报发送-如果选择此选项,则会根据 《Cisco Secure Firewall Management Center 管理指南》中 创建系统日志警报响应 的说明配置的所选系统日志警报发送事件。您可以从列表中选择系统日志警报,或通过指定名称、记录主机、端口、设施和严重性来添加警报。有关详细信息,请参阅 《Cisco Secure Firewall Management Center 管理指南》中的 入侵系统日志警报的设施和严重性。此选项适用于所有设备。

  • 使用设备上部署的威胁防御平台设置策略中配置的系统日志设置-如果选择此选项并选择严重性,则系统会将具有所选严重性的连接或入侵事件发送到“平台设置”中配置的系统日志收集器。使用此选项,您可以通过在“平台设置”中配置系统日志配置并重新使用访问控制策略中的设置来统一系统日志配置。本部分中选择的严重性适用于所有连接和入侵事件。默认严重性为警报。

    此选项仅适用于 Cisco Secure Firewall Threat Defense 6.3 及更高版本。

IPS 设置

  • 发送 IPS 事件的系统日志消息-将 IPS 事件作为系统日志消息发送。除非覆盖,否则将使用上面设置的默认值。

  • 显示/隐藏覆盖-如果要使用默认系统日志目标和严重性,请将这些选项留空。否则,可以为 IPS 事件设置不同的系统日志服务器目标,并更改事件的严重性。

文件和恶意软件设置

  • 发送文件和恶意软件事件的系统日志消息-将文件和恶意软件事件作为系统日志消息发送。除非覆盖,否则将使用上面设置的默认值。

  • 显示/隐藏覆盖-如果要使用默认系统日志目标和严重性,请将这些选项留空。否则,可以为文件和恶意软件事件设置不同的系统日志服务器目标,并更改事件的严重性。

访问控制策略高级设置

高级访问控制策略设置通常只需要进行很小的修改或不需要修改。默认设置适用于大多数的部署。请注意,规则更新可能会修改访问控制策略中的许多高级预处理和性能选项,如 《Cisco Secure Firewall Management Center 管理指南》 中 更新入侵规则 所述。

如果显示视图(视图按钮),则表明设置继承自祖先策略,或者您没有修改设置的权限。 如果配置已解锁,请取消选中从基本策略继承以启用编辑。


小心


有关重启 Snort 进程的高级设置修改列表,请参阅部署或激活时重启 Snort 进程的配置,以暂时中断流量检查。 流量在此中断期间丢弃还是不进一步检查而直接通过,取决于目标设备处理流量的方式。有关详细信息,请参阅Snort 重启流量行为。


常规设置

选项

说明

要在连接事件中存储的最大 URL 字符数

要自定义您为用户所请求的每个 URL 存储的字符数。有关详细信息,请参阅 《Cisco Secure Firewall Management Center 管理指南》 中的 限制长 URL 的日志记录 。

要自定义用户绕过初始阻止后您重新阻止网站前的时长;请参阅为受阻网站设置用户绕过超时。

允许交互式阻止绕过阻止的时长(秒)

请参阅为受阻网站设置用户绕过超时。

重试 URL 缓存缺失查询

系统第一次遇到没有本地存储的类别和信誉的 URL 时,会在云中查找该 URL 并将结果添加到本地数据存储中,以便在将来更快地处理该 URL。

此设置确定系统需要在云中查找 URL 的类别和信誉时执行的操作。

默认情况下,此设置处于启用状态:系统在检查云的 URL 信誉和类别时会暂时延迟流量,并使用云判定来处理流量。

如果禁用此设置:当系统遇到不在其本地缓存中的 URL 时,系统会根据为未分类和无信誉流量配置的规则立即传递和处理流量。

在被动部署中,由于系统无法保留数据包,因此不会重试查询。

启用威胁情报导向器

禁用此选项以停止将 TID 数据发布到配置的设备。

对 DNS 流量启用信誉实施

默认情况下会启用此选项,以提高 URL 过滤性能和效力。有关详细信息和其他说明,请参阅 DNS 过滤:在 DNS 查找期间识别 URL 信誉和类别 和子主题。

在策略应用期间检测流量

要在部署配置更改时检查流量(除非特定配置需要重新启动 Snort 进程),请确保在策略应用期间检查流量 (Inspect traffic during policy apply) 设置为其默认值(已启用)。

启用此选项后,资源需求可能会导致丢弃少量数据包而不进行检查。此外,部署某些配置会重新启动 Snort 进程,这会中断流量检测。流量在此中断期间丢弃还是不进一步检查而直接通过,取决于目标设备处理流量的方式。有关详细信息,请参阅Snort 重新启动场景。

关联策略

使用高级设置将子策略(解密、身份、预过滤器)与访问控制相关联;请参阅 将其他策略与访问控制相关联。

TLS 服务器身份发现

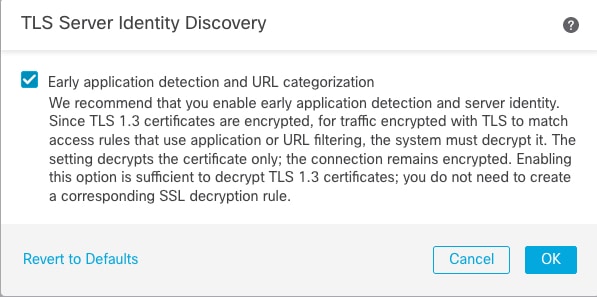
RFC 8446定义的最新版本的传输层安全(TLS)协议 1.3 是许多 Web 服务器提供安全通信的首选协议。由于 TLS 1.3 协议会加密服务器的证书以提高安全性,并且需要使用证书来匹配访问控制规则中的应用和 URL 过滤条件,因此 Firepower 系统提供了一种提取服务器证书而 不 解密整个数据包的方法。

在为访问控制策略配置高级设置时,可以启用此功能,称为 TLS 服务器身份发现。

要启用 TLS 服务器身份发现,请点击 高级 选项卡,点击 编辑(编辑图标) 以获取设置,然后选择早期应用检测和 URL 类别。

我们强烈建议您为要根据应用或 URL 条件匹配的任何流量启用此功能,尤其是在您想要对该流量执行深度检查时。SSL 策略 不需要 SSL 策略,因为在提取服务器证书的过程中不会解密流量。


注


  • 由于证书是解密的,因此 TLS 服务器身份发现会降低性能,具体取决于硬件平台。

  • 内联分路模式或被动模式部署不支持 TLS 服务器身份发现。

  • 任何部署到 AWS 的 Cisco Secure Firewall Threat Defense Virtual 都不支持启用 TLS 服务器身份发现。如果您有任何由 Cisco Secure Firewall Management Center管理的此类受管设备,则每次设备尝试提取服务器证书时,连接事件 PROBE_FLOW_DROP_BYPASS_PROXY 都会增加。


网络分析和入侵策略

高级网络分析和入侵策略设置可供您:

  • 指定用于检查数据包的入侵策略和相关变量集,在系统确定如何准确检查该流量之前,这些数据包必须通过。

  • 更改访问控制策略的默认网络分析策略,该默认策略监管许多预处理选项。

  • 使用自定义网络分析规则和网络分析策略根据特定安全区域、网络和 VLAN 定制预处理选项。

有关详细信息,请参阅网络分析和入侵策略的高级访问控制设置。

威胁防御服务策略

可以使用威胁防御设备策略将服务应用到特定流量类。例如,可以使用服务策略创建特定于某项 TCP 应用而非应用于所有 TCP 应用的超时配置。此策略仅适用于 威胁防御设备,对于其他任何设备类型将被忽略。在访问控制规则之后应用服务策略规则。有关详细信息,请参阅服务策略。

文件和恶意软件设置

调整文件和恶意软件检测性能和存储提供有关文件控制和 恶意软件防护的性能选项的信息。

端口威胁检测

Portscan 检测器是一种威胁检测机制,旨在帮助您检测和阻止所有类型流量中的端口扫描活动,以保护网络免受最终攻击。可以在允许和拒绝的流量中高效检测 Portscan 流量。有关详细信息,请参阅 威胁检测。

大象流设置

象流是大型,持续时间长且快速的流,可能会导致 Snort 核心受到威胁。有两种操作可应用于象流,以减少系统压力、CPU 占用、丢包等。这些操作包括:

  • 绕过任何或所有应用-此操作绕过来自 Snort 检测的流。

  • Throttle-此操作对象流应用动态速率限制策略(降低 10%)。

智能应用绕行设置

智能应用绕行 (IAB) 是一种专业级配置,指定如果流量超出检查性能和流量阈值的组合,则应用绕行或测试是否要绕行。有关详细信息,请参阅智能应用旁路。

传输/网络层预处理器设置

高级传输和网络预处理器设置全局应用于会部署访问控制策略的所有网络、区域和 VLAN。可以在访问控制策略中而非网络分析策略中配置这些高级设置。有关详细信息,请参阅高级传输/网络预处理器设置。

检测增强功能设置

您可以使用高级检测增强功能设置配置自适应配置文件,以便:

  • 使用访问控制规则中的文件策略和应用。

  • 使用入侵规则中的服务元数据。

  • 在被动部署中,根据您的网络主机操作系统改善数据包分片和 TCP 流的重组。

有关详细信息,请参阅自适应配置文件。

性能设置和基于延迟的性能设置

关于入侵防御性能调整提供了在您系统分析流量是否存在入侵尝试时如何提高系统性能的信息。

有关特定于基于延迟的性能设置的信息,请参阅数据包和入侵规则延迟阈值配置。

加密可视性引擎

有关此功能的详细信息,请参阅加密可视性引擎。

加密可视性引擎

加密可视性引擎 (EVE)用于提供对加密会话的更多可视性,而无需对其进行解密。对 TLS 连接的见解源自思科的开源库,该库包含在思科的漏洞数据库 (VDB) 中。库指纹并分析传入的加密会话,并将其与一组已知指纹进行匹配。已知指纹的数据库在思科 VDB 中也可用。

使用访问控制策略的高级 (Advanced) 选项卡下的加密可视性引擎 (EVE) (Encrypted Visibility Engine [EVE]) 切换按钮启用或禁用 EVE。在 管理中心 7.1 中,加密可视性引擎仅用于提供对加密流量的更多可视性。它不会对该流量执行任何操作。

在 管理中心 7.2 中,加密可视性引擎(EVE)具有以下增强功能:

  • 要在 管理中心 7.2 上使用 EVE,您的设备上必须具有有效的 威胁 许可证。在没有 威胁 许可证的情况下,策略会显示警告,并且不允许部署。

  • 您可以使用从 EVE 派生的信息对流量执行访问控制策略操作。

  • Cisco Secure Firewall 7.2 中包含的 VDB 能够以高置信度值将应用分配给 EVE 检测到的某些进程。或者,您可以创建自定义应用检测器,以便:

  • EVE 可以检测在加密流量中创建客户端 Hello 数据包的客户端的操作系统类型和版本。

  • EVE 也支持快速 UDP 互联网连接 (QUIC) 流量的指纹识别和分析。来自客户端 Hello 数据包的服务器名称显示在 连接事件 页面的 URL 字段中。


注


只有运行 Snort 3 的 管理中心管理的设备才支持加密可视性引擎功能。Snort 2 设备, 设备管理器管理的设备或 CDO 不支持此功能。


启用加密可视性引擎 (Encrypted Visibility Engine) 切换按钮并部署访问控制策略后,您可以开始通过系统发送实时流量。您可以在 “连接事件” 页面中查看记录的连接事件。要访问连接事件,请在 管理中心中转至 分析 (Analysis) > 连接 (Connections) > 事件 (Events),然后点击连接事件表视图 (Table View of Connection Events) 选项卡。您还可以在 分析 菜单下的 统一事件 查看器中查看连接事件字段。加密可视化引擎 (Encrypted Visibility Engine) 可以识别发起连接的客户端进程、客户端上的 OS 以及该进程是否包含恶意软件。

在连接事件 (Connection Events) 页面中,为 加密可视性引擎 (Encrypted Visibility Engine) 添加了以下列:请注意,您必须明确启用上述列。

  • 加密可视性进程名称

  • 加密可视性进程置信度分数

  • 加密可视性威胁置信度

  • 加密可视性威胁置信度分数

  • 检测类型

有关这些字段的信息,请参阅 《Cisco Firepower 管理中心管理指南》中 “连接和安全情报事件字段” 的部分。


注


在 “连接事件” 页面中,如果为进程分配了应用,则 “检测类型” 列会显示 加密可视化引擎 ,表示客户端应用已被 EVE 识别。如果没有为进程名称分配应用, 检测类型 列会显示 AppID ,表示识别客户端应用的引擎是 AppID。


您可以在两个控制面板中查看分析信息。在 概述 > 控制面板 下,点击 控制面板。在 摘要控制面板 窗口中,点击 交换机控制面板 链接,然后从下拉框中选择 应用统计信息。选择 加密可视性引擎 选项卡以查看以下两个控制面板:

  • 排名靠前的加密可视化引擎发现进程-显示网络中使用的排名靠前的 TLS 进程名称和连接计数。您可以点击表中的进程名称,查看 连接事件 页面的过滤视图,该视图按进程名称进行过滤。

  • 按加密可视化引擎威胁置信度的连接-按恶意软件置信度级别(非常高,非常低等)显示连接。您可以点击表中的 威胁 置信度级别,查看 ”连接事件“ 页面的过滤视图,该视图按置信度级别进行过滤。

在 管理中心 7.2 中,EVE 可以检测 SSL 会话的操作系统类型和版本。操作系统的正常使用(例如运行应用、软件包管理软件等)可以触发操作系统检测。要查看客户端操作系统检测,除了启用 EVE 切换,您还必须在策略 (Policies) > 网络发现 (Network Discovery)下启用 主机 (Hosts) 。要查看主机 IP 地址上可能的操作系统的列表,请点击分析 (Analysis) > 主机 (Hosts) > 网络映射 (Network Map),然后选择所需的主机。

将其他策略与访问控制相关联

使用访问控制策略的高级设置将以下每一个子策略与该访问控制策略相关联:

  • 预过滤器策略 - 使用有限网络(第 4 层)外部报头标准执行早期流量处理。

  • SSL 策略 - 用于监控、解密、阻止或允许使用安全套接字层 (SSL) 或传输层安全 (TLS) 加密的应用层协议流量。


    小心


    仅Snort 2。添加或删除 SSL 政策在部署配置更改时重新启动 Snort 进程,从而暂时中断流量检测。流量在此中断期间丢弃还是不进一步检查而直接通过,取决于目标设备处理流量的方式。有关详细信息,请参阅Snort 重启流量行为。


  • 身份策略 - 根据与流量关联的领域和确认方法执行用户身份验证。

开始之前

在将 SSL 策略与访问控制策略关联之前,请查看 访问控制策略高级设置中有关 TLS 服务器身份发现的信息。

过程

步骤 1

在访问控制策略编辑器中,点击 高级 选项卡 (旧 UI)。在 新 UI中,从数据包流行末尾的 更多 下拉箭头中选择 高级设置 。

步骤 2

在相应的“策略设置”区域点击 编辑(编辑图标) 。

如果显示视图(视图按钮),则表明设置继承自祖先策略,或者您没有修改设置的权限。 如果配置已解锁,请取消选中从基本策略继承以启用编辑。

步骤 3

从下拉列表中选择策略。

如果选择用户创建的策略,则可以点击显示的编辑来编辑策略。

步骤 4

点击 OK。

步骤 5

点击保存 (Save) 保存访问控制策略。


下一步做什么

查看策略命中计数

命中计数表示策略规则或默认操作与连接匹配的次数。策略命中计数只会随匹配策略的连接的第一个数据包递增。您可以使用此信息来确定规则的有效性。只会为应用于 威胁防御 设备的访问控制和预过滤规则提供命中计数信息。


注


  • 即便是重新启动和升级,计数也会仍然存在。

  • 计数会按高可用性对或集群中的每台设备来维护。

  • 当设备上正在进行部署或任务时,您将无法从设备获取命中计数信息。

  • 您还可以使用 show rule hits 命令在设备 CLI 中查看规则命中计数信息。

  • 如果已从“访问控制策略”(Access Control Policy) 页面访问“命中计数”(Hit Count) 页面,则无法查看或编辑预过滤器规则,反之亦然。

  • 命中计数不适用于使用“监控”操作的规则。


开始之前

如果使用自定义用户角色,请确保角色包括以下权限:

  • 查看设备,以查看命中计数。

  • 修改设备,以刷新命中计数。

过程


步骤 1

在访问控制策略或预过滤器策略编辑器中,点击页面右上角的分析命中计数 (Analyze Hit Counts)。

步骤 2

在“命中计数”页面上,从选择设备下拉列表中选择设备。

如果不是第一次为此设备生成命中计数,最后一次获取的命中计数信息将出现在下拉框旁边。此外,验证最新部署时间,以确认最新的策略更改。

步骤 3

如果您已获得命中计数数据且想要更新的数字,请点击获取当前命中计数 (Fetch Current Hit Count) 以获取命中计数数据,或者点击刷新 (Refresh)。

步骤 4

查看和分析数据。

可以执行以下操作:

  • 点击预过滤器 (Prefilter) 或AC 策略 (AC Policy),以便在这些策略的命中计数之间切换。

  • 通过在 过滤器 框中输入搜索字符串来搜索特定规则。

  • 通过在过滤条件 (Filter by) 字段中选择这些选项,将列表广泛地限制为命中规则 (Hit Rules) 或从不命中规则 (Never Hit Rules)。在查看命中规则时,您可以通过在最后时间 (In Last) 字段中选择一个时间范围(例如,最近 1 天)来进一步限制列表。

  • 通过点击 齿轮(齿轮图标) 并选择要显示的列来更改显示的列。

  • 点击规则名称以对其进行编辑,或点击最后一列中的 视图(视图按钮) 以查看规则详细信息。点击规则名称会在策略页面中突出显示它,您可以在该页面中对规则进行编辑。

  • 通过右键单击规则并选择清除命中计数 (Clear Hit Count),清除规则的命中计数信息(将其重置为零)。您可以使用 Ctrl+点击来选择多个规则。您无法撤销此操作。

  • 通过点击页面左下角的生成 CSV (Generate CSV) 来生成页面详细信息的逗号分隔值报告。

步骤 5

点击关闭返回策略页面。


访问控制策略的历史记录

功能

版本

详细信息

访问控制策略锁定。

7.2

您可以锁定访问控制策略,以防止其他管理员对其进行编辑。锁定策略可确保在您保存更改之前,如果其他管理员编辑策略并保存更改,您的更改不会失效。任何有权修改访问控制策略的用户都有权锁定它。

我们在策略名称旁边添加了一个图标,用于在编辑策略时锁定或解锁策略。此外,还有一个允许用户解锁其他管理员锁定的策略的新权限:覆盖访问控制策略锁定。默认情况下,管理员、访问管理员和网络管理员角色启用此权限。

规则命中计数在重新启动后保持不变。

7.2

重新启动受管设备不会再将访问控制规则命中计数重置为零。仅当您主动清除计数器时,才会重置命中计数。此外,高可用性对或集群中的每台设备单独维护计数。您可以使用 show rule hits 命令查看 HA 对或集群中的累计计数器,或查看每个节点的计数。

修改了以下设备 CLI 命令:show rule hits 。

访问控制策略的可用性改进。

7.2

有一个可用于访问控制策略的新用户界面。您可以继续使用旧版用户界面,也可以试用新的用户界面。新界面同时具有规则列表的表和网格视图、显示或隐藏列的功能、增强的搜索、无限滚动、与访问控制策略相关联的更清晰的数据包流视图,以及简化的用于创建规则的添加/编辑对话框。编辑访问控制策略时,可以在新旧用户界面之间自由切换。

DNS 过滤

7.0

6.7(实验性)

如果启用并配置了 URL 过滤,则默认情况下会为每个新的访问控制策略启用一个新的选项,以用于增强类别和信誉过滤效率。

有关信息,请参阅 DNS 过滤:在 DNS 查找期间识别 URL 信誉和类别 和子主题。

访问控制策略的“高级”(Advanced) 选项卡在“常规设置”(General Settings) 下有一个新选项:对 DNS 流量启用信誉实施 (Enable reputation enforcement on DNS traffic)。

TLS 服务器身份发现

6.7

在客户端连接到支持 TLS 1.3 的服务器时,启用访问控制策略以评估 URL 和应用条件。通过 TLS 服务器身份发现,无需解密流量即可对这些条件进行评估。

启用此功能可能会影响设备性能,但具体取决于型号。

访问控制策略的“高级”(Advanced) 选项卡页面具有新选项:

  • 警告会显示在“高级”(Advanced) 选项卡上;向右移动滑块可启用 TLS 服务器身份发现。

  • “高级”(Advanced) 选项卡页面上的新选项:TLS 服务器身份发现 (TLS Server Identity Discovery)。

新的安全情报类别

-

以下类别是在 6.6 版本时引入的,但并非特定于 6.6:

  • banking_fraud

  • high_risk

  • ioc

  • link_sharing

  • 广告的

  • newly_seen

  • 间谍软件