Cisco Security Cloud Control: Catalyst SD-WAN 통합 가이드

PDF

Cisco Security Cloud Control: Catalyst SD-WAN 통합 가이드

새 Catalyst SD-WAN 보안 개체 및 보안 프로파일을 생성합니다.

Want to summarize with AI?

Log in

Security Cloud Control Firewall Management를 사용하여 새 Catalyst SD-WAN 보안 개체 및 보안 프로파일을 생성합니다.


Security Cloud Control Firewall Management를 사용하여 새 Catalyst SD-WAN 보안 개체 및 보안 프로파일을 생성합니다.

프로시저

  1. 개체를 선택합니다.

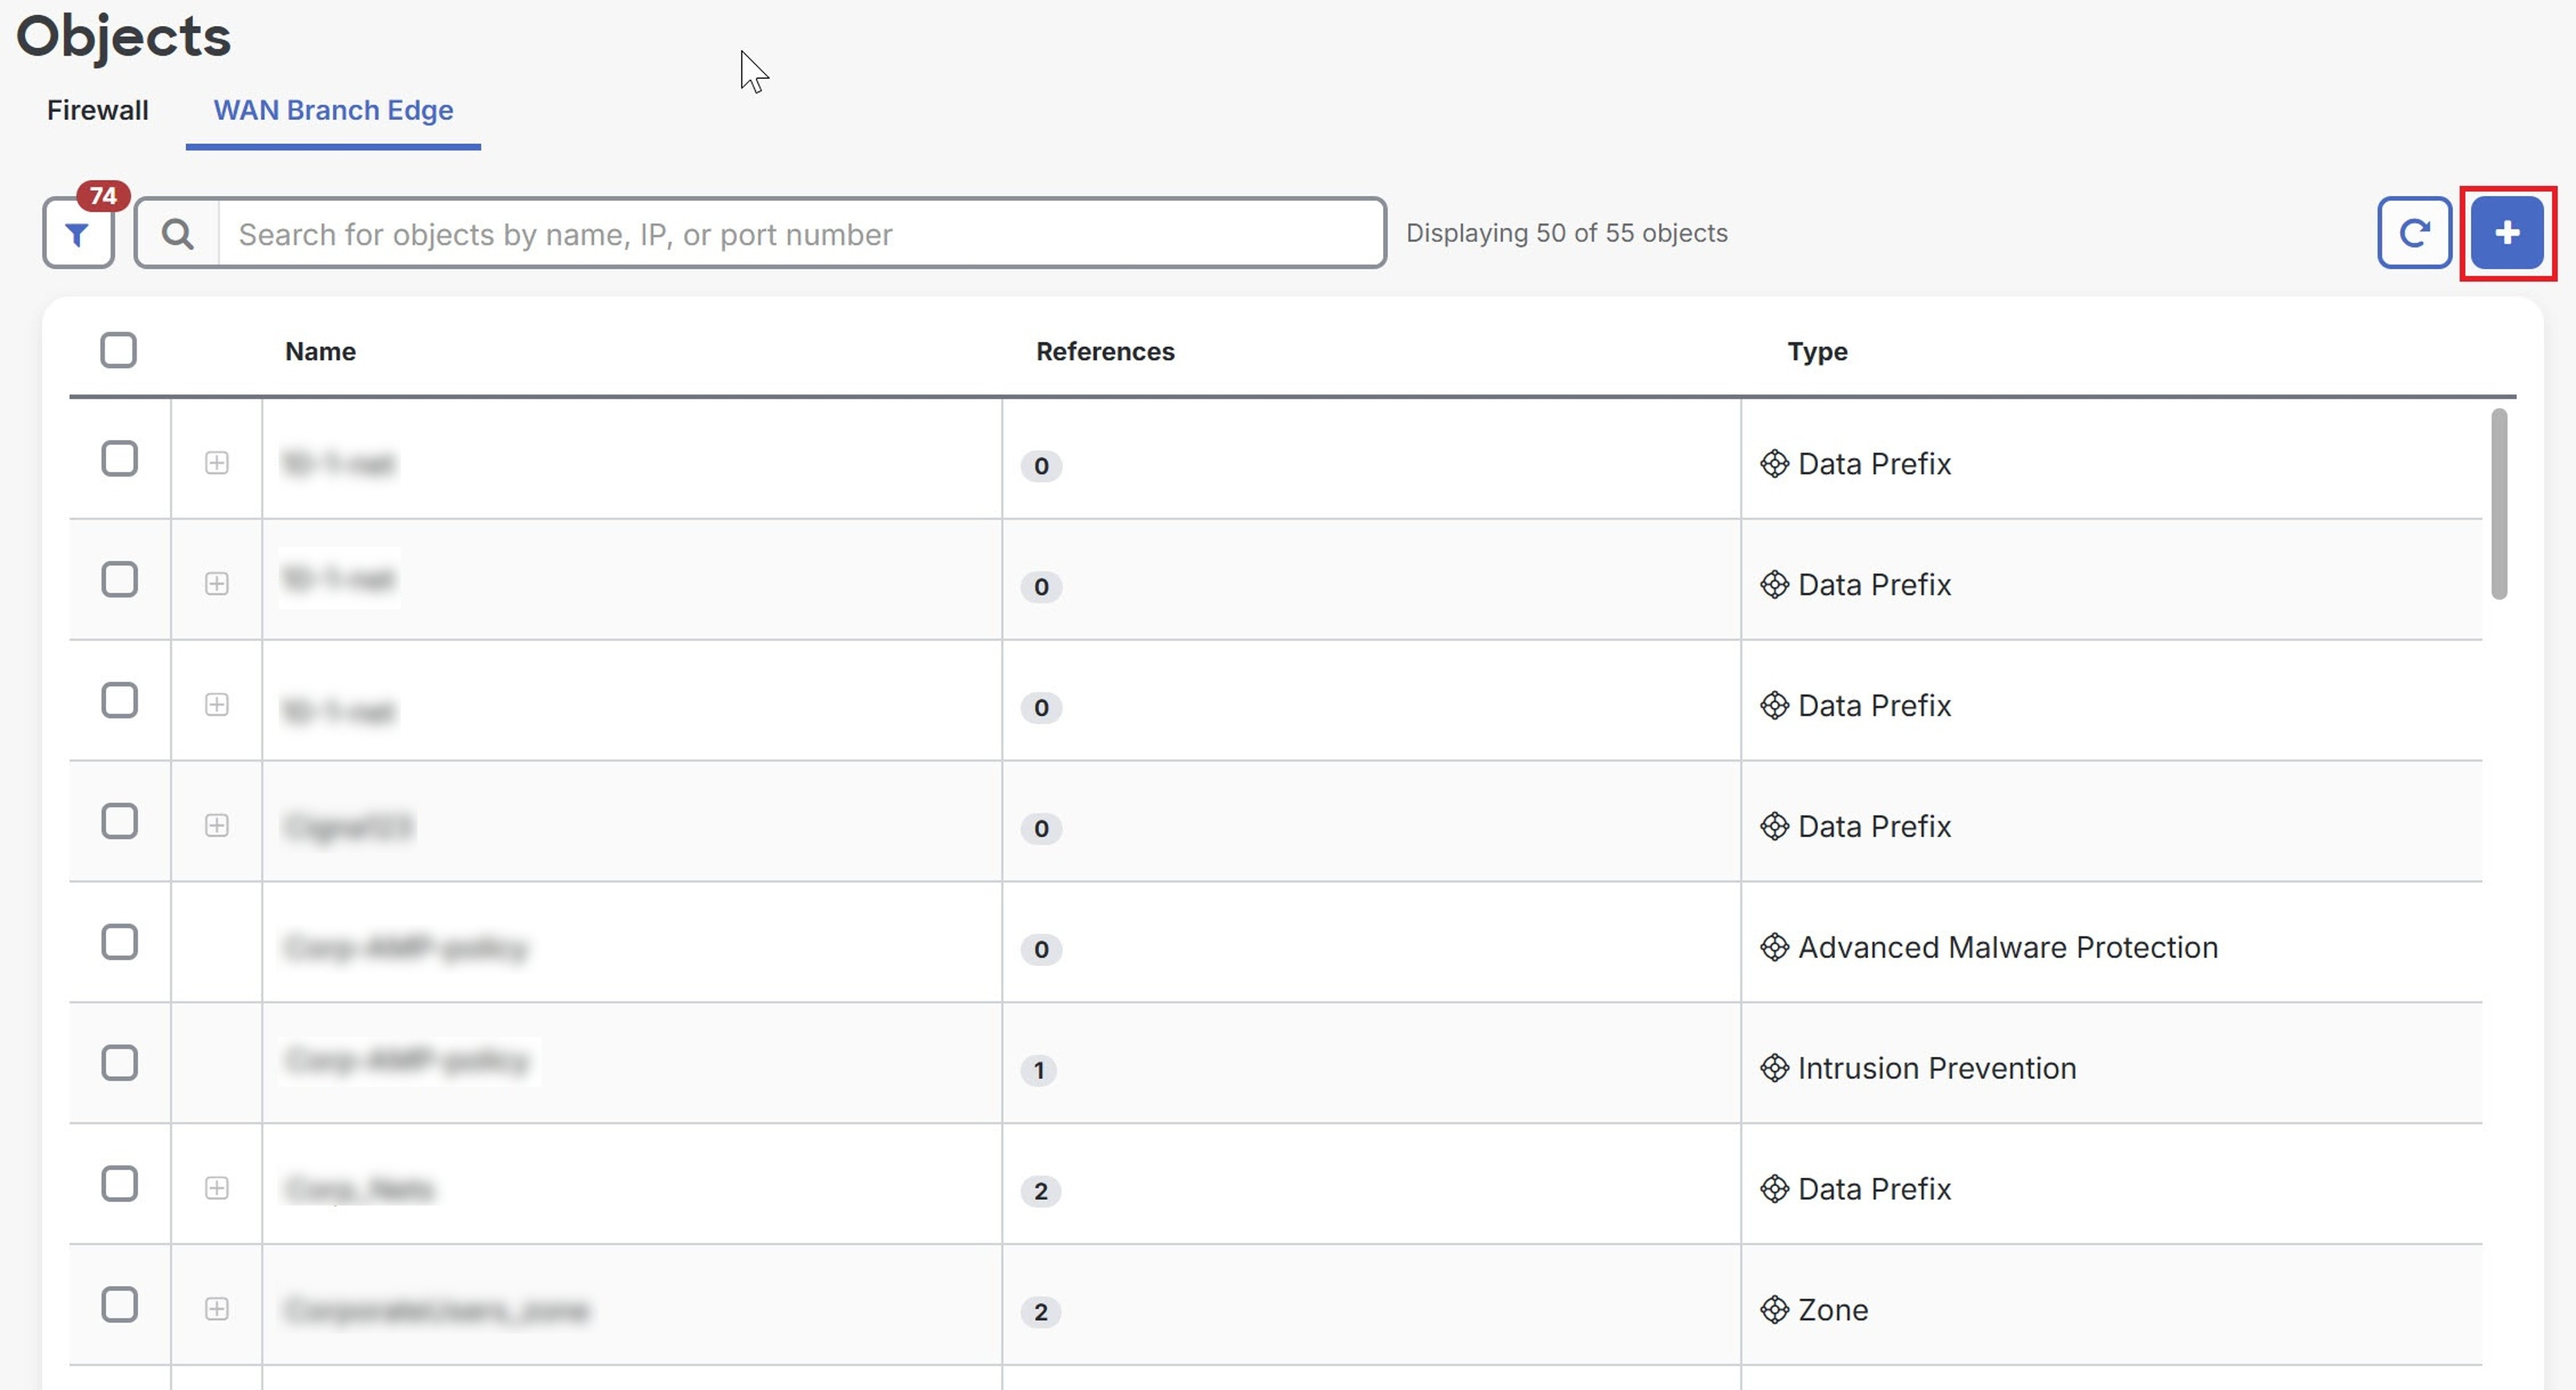
  2. WAN Branch Edge(WAN 브랜치 에지) 탭을 클릭합니다.

  3. Create Object(개체 생성) () 아이콘을 클릭합니다.

    새 개체를 생성할 수 있는 개체 생성 플러스 버튼이 표시된 Objects(개체) 페이지.

  4. 생성하려는 개체 또는 프로파일을 클릭합니다.

    개체:

    프로파일:

  5. Save(저장)를 클릭합니다.

개체는 Security Cloud Control Firewall Management에서 생성됩니다. Catalyst SD-WAN Manager의 로그를 보려면 Monitor(모니터) > Logs(로그) > Audit Logs(감사 로그)로 이동합니다..


애플리케이션 목록

애플리케이션 목록 개체는 NGFW 정책에서 사용할 애플리케이션을 목록으로 그룹화합니다.

Table 1. 애플리케이션 목록

필드

설명

개체 이름

애플리케이션 목록의 이름입니다.

애플리케이션 또는 애플리케이션 제품군

애플리케이션은 정책 설정을 위해 함께 그룹화된 특정 애플리케이션의 모음입니다. 이를 통해 관리자는 여러 애플리케이션에 대한 트래픽 규칙을 단일 엔터티로 정의하고 관리할 수 있습니다. 예: "Webex", "Microsoft Teams," "Zoom."

애플리케이션 제품군은 기능 범주를 기준으로 애플리케이션을 그룹화합니다. 예: "웹", "인스턴트 메시징", "네트워크 서비스".

Selected Items(선택한 항목) 필드에 선택한 항목이 표시됩니다.


데이터 접두사

데이터 접두사 개체는 SD-WAN 패브릭 내에서 트래픽 라우팅 정책을 정의하고 관리하는 데 사용되는 특정 IP 주소 범위 또는 접두사입니다.

Table 2. 데이터 접두사

필드

설명

개체 이름

데이터 접두사 개체의 이름입니다.

데이터 접두사

데이터 접두사 값입니다.


FQDN

FQDN(Fully Qualified Domain Name) 개체는 데이터 센터 또는 프라이빗 클라우드의 독립형 서버를 일치시키는 데 사용됩니다. 공용 URL을 일치시킬 때 권장되는 일치 작업은 삭제입니다. 공개 URL에 대해 검사 기능을 사용하는 경우, 관련된 모든 하위 URL과 리디렉션 URL을 정의해야 합니다.

Table 3. FQDN

필드

설명

개체 이름

FQDN 개체의 이름입니다.

FQDN

쉼표로 구분된 URL 이름입니다. 예를 들어 cisco.com입니다.


지리위치

지리위치 개체를 사용하면 IP 주소가 아닌 지리적 위치를 기반으로 방화벽 규칙을 구성할 수 있습니다.

Table 4. 지리위치

필드

설명

개체 이름

지리위치 개체의 이름입니다.

지리위치

드롭다운 목록에서 하나 이상의 지리위치를 선택합니다. 예를 들어, 아프리카, 남극 대륙, 아시아 또는 유럽을 입력할 수 있습니다.


Identity(ID)

ID 개체는 SD-WAN 패브릭 내에서 사용자 ID 및 사용자 그룹을 나타내는 데 사용되는 보안 개체입니다. 이 ID 정보는 SD-WAN 패브릭에 통합되어 ID 기반 방화벽 정책 및 마이크로 세그멘테이션을 활성화합니다.

Table 5. ID

필드

설명

개체 이름

ID 개체의 이름입니다.

사용자

사용자 및 사용자 그룹의 소스는 Catalyst SD-WAN Manager에서 구성된 Cisco ISE(Cisco Identity Services Engine) AD(Active Directory)입니다.

사용자 그룹


포트

포트 개체는 SD-WAN 패브릭 내에서 디바이스의 포트 관련 설정을 정의하고 관리하는 데 사용되는 구성 요소입니다.

Table 6. 포트

필드

설명

개체 이름

포트 개체의 이름입니다.

포트

쉼표로 구분된 포트 값입니다.

범위는 0~65535입니다.


프로토콜

보안 정책의 사전 정의된 목록(예: TCP, UDP, ICMP)에서 프로토콜 개체를 선택하여 트래픽 관리 및 보안 시행을 위한 특정 규칙을 정의할 수 있습니다.

Table 7. 프로토콜

필드

설명

개체 이름

프로토콜 개체의 이름입니다.

프로토콜

드롭다운 목록에서 하나 이상의 프로토콜 이름을 선택합니다. 예를 들어, SNMP, TCP, UDP, ICMP, Echo, Telnet이 있습니다.

Selected Items(선택한 항목) 필드에 선택한 항목이 표시됩니다.


Security Group Tag(보안 그룹 태그)

Cisco ISE(Identity Services Engine)를 사용하여 Cisco TrustSec 네트워크에서 트래픽을 분류하기 위해 SGT(Security Group Tag)를 정의하고 사용하는 경우, SGT를 일치 기준으로 사용하는 액세스 제어 규칙을 작성할 수 있습니다.

SGT는 Security Cloud Control Firewall Management에서 생성하거나 편집할 수 없습니다. 모든 SGT는 ISE에서 생성해야 합니다.

Table 8. Security Group Tag(보안 그룹 태그)

필드

설명

개체 이름

보안 그룹 태그의 이름입니다.

보안 그룹 태그

해당 확인란을 선택하여 보안 그룹 태그를 선택합니다.

Selected Items(선택한 항목) 필드에 선택한 항목이 표시됩니다.


IPS 서명

IPS 서명 개체는 네트워크 공격을 탐지하고 방지하기 위해 IPS(Intrusion Prevention System)에서 사용하는 규칙 집합을 나타냅니다. CVSS(Common Vulnerability Scoring System) 점수가 9 이상인 취약성을 차단합니다. 또한 멀웨어 CPU, 익스플로잇 키트, SQL 인젝션 또는 차단 목록의 규칙 범주에 속하는 경우 지난 2년 내에 게시된 CVE(Common Vulnerabilities and Exposures)를 차단합니다.

Table 9. IPS 서명

필드

설명

개체 이름

개체의 이름입니다.

IPS 서명

생성자 ID:서명 ID 형식의 IPS 서명이며, 쉼표로 구분됩니다. 예: 1234:5678.

범위는 0~4294967295입니다.


허용 URL

허용 URL 개체는 SD-WAN URL 필터링 기능을 통해 명시적으로 허용되어야 하는 URL을 정의하는 데 사용됩니다.

이러한 목록에서 다음과 같은 몇 가지 중요 유의 사항이 있습니다.

  • 허용된 URL에는 범주 기반 필터링이 적용되지 않습니다.

  • 허용된 목록과 차단된 목록 모두에 동일한 항목이 설정된 경우 트래픽이 허용됩니다.

  • 트래픽이 허용 목록 또는 차단 목록과 일치하지 않는 경우 범주 기반 및 평판 기반 필터링을 거칩니다.

Table 10. 허용 URL

필드

설명

개체 이름

허용 URL 개체의 이름입니다.

허용 URL

허용할 URL입니다.


URL 차단

URL 차단 개체는 SD-WAN URL 필터링 기능을 통해 거부되어야 하는 URL을 정의하는 데 사용됩니다.

Table 11. URL 차단

필드

설명

개체 이름

URL 차단 개체의 이름입니다.

URL 차단

차단할 URL입니다.


영역

영역 개체는 트래픽 제어를 위한 보안 경계를 정의하는 데 사용됩니다. 영역은 VPN 또는 인터페이스를 기반으로 구성할 수 있습니다.

  • 영역은 결제 처리 네트워크, 기업 사용자 또는 게스트의 로컬 인터넷 등 특정 VPN에 대해 생성할 수 있습니다. 이러한 영역을 사용하면 VPN 내부 또는 VPN 간의 트래픽에 보안 정책을 적용할 수 있습니다.

  • 영역에 인터페이스를 할당할 수도 있습니다. 예를 들어 Ethernet, GigabitEthernet 또는 기타 인터페이스 유형은 영역으로 그룹화할 수 있습니다. 이를 통해 인터페이스 간의 트래픽을 세부적으로 제어할 수 있습니다.

Table 12. 영역

필드

설명

개체 이름

영역의 이름입니다.

VPN

영역 유형이 VPN인 영역을 구성하려면 선택합니다. 드롭다운 목록에서 영역에 VPN을 추가합니다. 다음과 같은 옵션을 사용할 수 있습니다.

  • 지불 처리 네트워크

  • 기업 사용자

  • 게스트용 로컬 인터넷

  • 물리적 보안 디바이스

Interface(인터페이스)

영역 유형을 인터페이스로 사용하여 영역을 구성하려면 선택합니다. Add Interface(인터페이스 추가) 드롭다운 목록에서 영역에 인터페이스를 추가합니다.

Selected Items(선택한 항목) 필드에 선택한 항목이 표시됩니다.


고급 검사 프로파일

디바이스 레벨에서 전역 고급 검사 프로파일(AIP)을 적용합니다. 이렇게 하면 디바이스의 사전 정의된 규칙과 일치하는 모든 트래픽은 AIP를 사용하여 철저하게 검사됩니다.

Table 13. 고급 검사 프로파일

필드

설명

개체 이름

고급 검사 프로파일의 이름입니다.

침입 방지

드롭다운 목록에서 침입 방지 옵션을 선택합니다.

URL 필터링

드롭다운 목록에서 URL 필터를 선택합니다.

AMP(Advanced Malware Protection)

Advanced Malware Protection 옵션을 선택합니다.

TLS 작업

TLS 작업을 선택합니다. 다음과 같은 옵션을 사용할 수 있습니다.

  • 암호 해독

  • 통과

  • Do not decrypt(암호 해독 안 함)


AMP(Advanced Malware Protection)

AMP(Advanced Malware Protection) 정책은 AMP(고급 멀웨어 방지) 기능을 통합 보안 정책 프레임워크에 통합하기 위해 특별히 설계된 보안 정책입니다.

Note

일부 고급 설정의 경우, Catalyst SD-WAN에서 Threat Grid Server(위협 그리드 서버) 구성이 필요합니다.

Table 14. AMP(Advanced Malware Protection)

필드

설명

개체 이름

Advanced Malware Protection 정책의 이름입니다.

AMP 클라우드 지역

AMT 클라우드 지역은 Cisco SD-WAN 클라우드 아키텍처와 연결된 AMT(Analytics, Management, and Telemetry) 클라우드 지역을 의미합니다.

알림 로그 레벨

모든 시스템 로그 메시지는 저장할 시스템 로그 메시지의 심각도를 나타내는 우선순위 레벨과 연결되어 있습니다.

파일 분석

업로드된 파일에 대한 파일 분석을 활성화합니다.

TG 클라우드 지역

지역을 선택합니다. Threat Grid(TG) 클라우드 서비스가 호스팅되는 지리적 지역을 의미합니다.

파일 형식

분석할 파일 유형을 선택합니다.


침입 방지

Intrusion Prevention(침입 방지) 정책 프로파일은 사전 정의된 규칙 및 서명을 활용하여 알려진 네트워크 공격을 탐지하고 차단하도록 설계된 보안 기능입니다.

Table 15. 침입 방지

필드

설명

개체 이름

침입 방지 정책의 이름입니다.

서명 세트

트래픽 평가를 위한 규칙을 정의하는 서명 세트를 Signature Set(서명 세트) 드롭다운 목록에서 선택합니다.

검사 모드

Inspection Mode(검사 모드)를 선택합니다.

사용자 지정 서명 세트:

드롭다운 목록에서 하나 이상의 웹 범주를 선택합니다.

사용자 지정 서명은 Administration(관리) > Settings(설정) > External Services(외부 서비스) > UTD Snort Subscribe Signature(UTD Snort 구독 서명) > 아래의 Catalyst SD-WAN Manager에서 활성화해야 합니다.

서명 허용 목록

서명 허용 목록을 선택합니다.

알림 로그 레벨

알림 로그 레벨을 선택합니다.

이는 시스템에서 생성된 로그의 심각도 레벨을 의미하며, 기록되는 정보의 세분성을 제어하도록 구성할 수 있습니다.


TLS/SSL 해독

관리자는 TLS/ SSL 암호 해독 프로파일을 사용하여 네트워크 내에서 암호화된 트래픽을 검사하고 관리할 수 있습니다.

Note

Security Cloud Control Firewall Management에서 TLS/SSL 암호 해독 프로파일을 생성하기 전에, Configuration(구성) > Certificates(인증서) > Certificate Authority(인증 기관) 아래의 Catalyst SD-WAN Manager에서 인증 기관(CA)을 구성해야 합니다.

Table 16. TLS/SSL 해독

필드

설명

개체 이름

TLS/SSL 해독 정책의 이름입니다. 이름은 최대 32자까지 사용할 수 있습니다.

서버 인증서 확인

만료된 인증서

서버 인증서가 만료된 경우 정책이 수행할 작업을 정의합니다. 다음과 같은 옵션을 사용할 수 있습니다.

  • 삭제: 트래픽 삭제

  • 암호 해독: 트래픽 암호 해독

신뢰할 수 없는 인증서

서버 인증서를 신뢰할 수 없는 경우 정책이 수행할 작업을 정의합니다. 다음과 같은 옵션을 사용할 수 있습니다.

  • 삭제: 트래픽 삭제

  • 암호 해독: 트래픽 암호 해독

인증서 해지 상태

서버 인증서의 해지 상태를 확인하기 위해 OCSP(Online Certificate Status Protocol)를 사용해야 하는지 여부를 정의합니다. 사용 가능한 옵션은 Enabled(활성화) 또는 Disabled(비활성화)입니다.

알 수 없는 해지 상태

OCSP 해지 상태가 알 수 없음인 경우 정책 작업을 정의합니다.
  • 삭제: 트래픽 삭제

  • 암호 해독: 트래픽 암호 해독

지원되지 않는 모드 확인

지원되지 않는 프로토콜 버전

지원되지 않는 프로토콜 버전을 정의합니다.

  • Drop(삭제): 지원되지 않는 프로토콜 버전을 삭제합니다.

  • No Decrypt(암호 해독 안 함): 지원되지 않는 프로토콜 버전을 암호 해독합니다.

지원되지 않는 암호 그룹

지원되지 않는 암호 그룹을 정의합니다.

  • Drop(삭제): 지원되지 않는 암호 그룹을 삭제합니다.

  • No Decrypt(암호 해독 안 함): 지원되지 않는 암호 그룹을 암호 해독합니다.

실패 모드

실패 모드를 정의합니다. 옵션은 Close(닫기) 및 Open(열기)입니다.

인증서 번들

기본 CA를 사용하려면 Use Default CA Certificate(기본 CA 인증서 사용) 확인란을 선택합니다.

최소 TLS 버전

프록시가 지원해야 하는 TLS의 최소 버전을 설정합니다. 사용 가능한 옵션: TLS 1.0, TLS 1.1 또는 TLS 1.2

프록시 인증서 속성

RSA 키 쌍 모듈

프록시 인증서 RSA 키 모듈을 정의합니다. 사용 가능한 옵션: 1024-bit RSA, 2048-bit RSA 또는 4096-bit RSA

EC 키 유형

키 유형을 정의합니다. 사용 가능한 옵션: P256, P384 또는 P521

인증서 수명(일)

프록시 인증서의 수명(일)을 설정합니다.


TLS/SSL 프로파일

TLS/SSL 프로파일 정책은 통합 보안 정책 내에서 암호화된 트래픽을 관리하는 데 사용됩니다. Security Cloud Control Firewall Management에서 TLS/SSL 프로파일 정책을 생성하려면 먼저 Catalyst SD-WAN에서 인증 기관(CA) 인증서를 구성해야 합니다. 이는 TLS 프록시 기능을 활성화하기 위한 사전 요건입니다.

Table 17. TLS/SSL 프로파일

필드

설명

개체 이름

TLS/SSL 프로파일의 이름입니다.

작업을 할당할 범주

범주를 설정하고 암호 해독, 암호 해독 안 함 및 통과 URL 범주 등의 작업을 할당합니다.

또는 여러 범주를 선택하고 작업을 설정합니다.

평판

평판을 활성화하여 Decrypt Threshold(임계값 암호 해독)를 선택합니다.

URL 평판 레벨에 기반한 작업을 지원합니다.

도메인 암호 해독 목록

도메인 암호 해독 목록을 선택합니다.

도메인 암호 해독 목록 없음

도메인 암호 해독 목록 없음을 선택합니다.

암호 해독 실패

암호 해독에 실패한 경우 암호 해독 실패 옵션을 활성화합니다.


URL 필터링

URL 필터링 프로파일 정책은 관리자가 범주, 평판, 맞춤형 목록을 기준으로 웹 사이트에 대한 액세스를 제어할 수 있는 보안 기능입니다.

Table 18. URL 필터링

필드

설명

개체 이름

URL 필터링 정책의 이름입니다.

웹 범주

웹 범주를 선택합니다. 사용 가능한 옵션은 차단 및 허용입니다. 웹 사이트는 범주로 분류됩니다.

웹 평판

드롭다운 목록에서 웹 평판을 선택합니다.

URL에는 위험 수준에 따라 평판 점수가 할당됩니다.

허용 목록

허용 URL 목록을 선택합니다.

차단 목록

차단 URL 목록을 선택합니다.

페이지 서버 차단

다음 옵션 중 하나를 선택합니다.

  • Block Page Content(페이지 콘텐츠 차단): 기본 콘텐츠 헤더 및 콘텐츠 본문을 입력합니다.

  • Redirect URL(리디렉션 URL): 리디렉션 URL을 입력합니다.

차단된 사용자는 맞춤형 페이지로 리디렉션하거나 메시지를 표시할 수 있습니다.

알림 및 로그

알림 및 로그 유형을 선택합니다.

  • 차단 목록

  • 허용 목록

  • 평판/범주