이 개념은 Security Cloud Control를 사용하여 Catalyst SD-WAN Manager의 방화벽 기능을 관리하기 위한 개략적인 엔드투엔드 워크플로우에 대해 설명합니다.
Catalyst SD-WAN Manager를 Security Cloud Control Firewall Management와 통합하면 Security Cloud Control 플랫폼을 통해 사용자가 NGFW(Next-Generation Firewall) 기능을 관리할 수 있습니다.
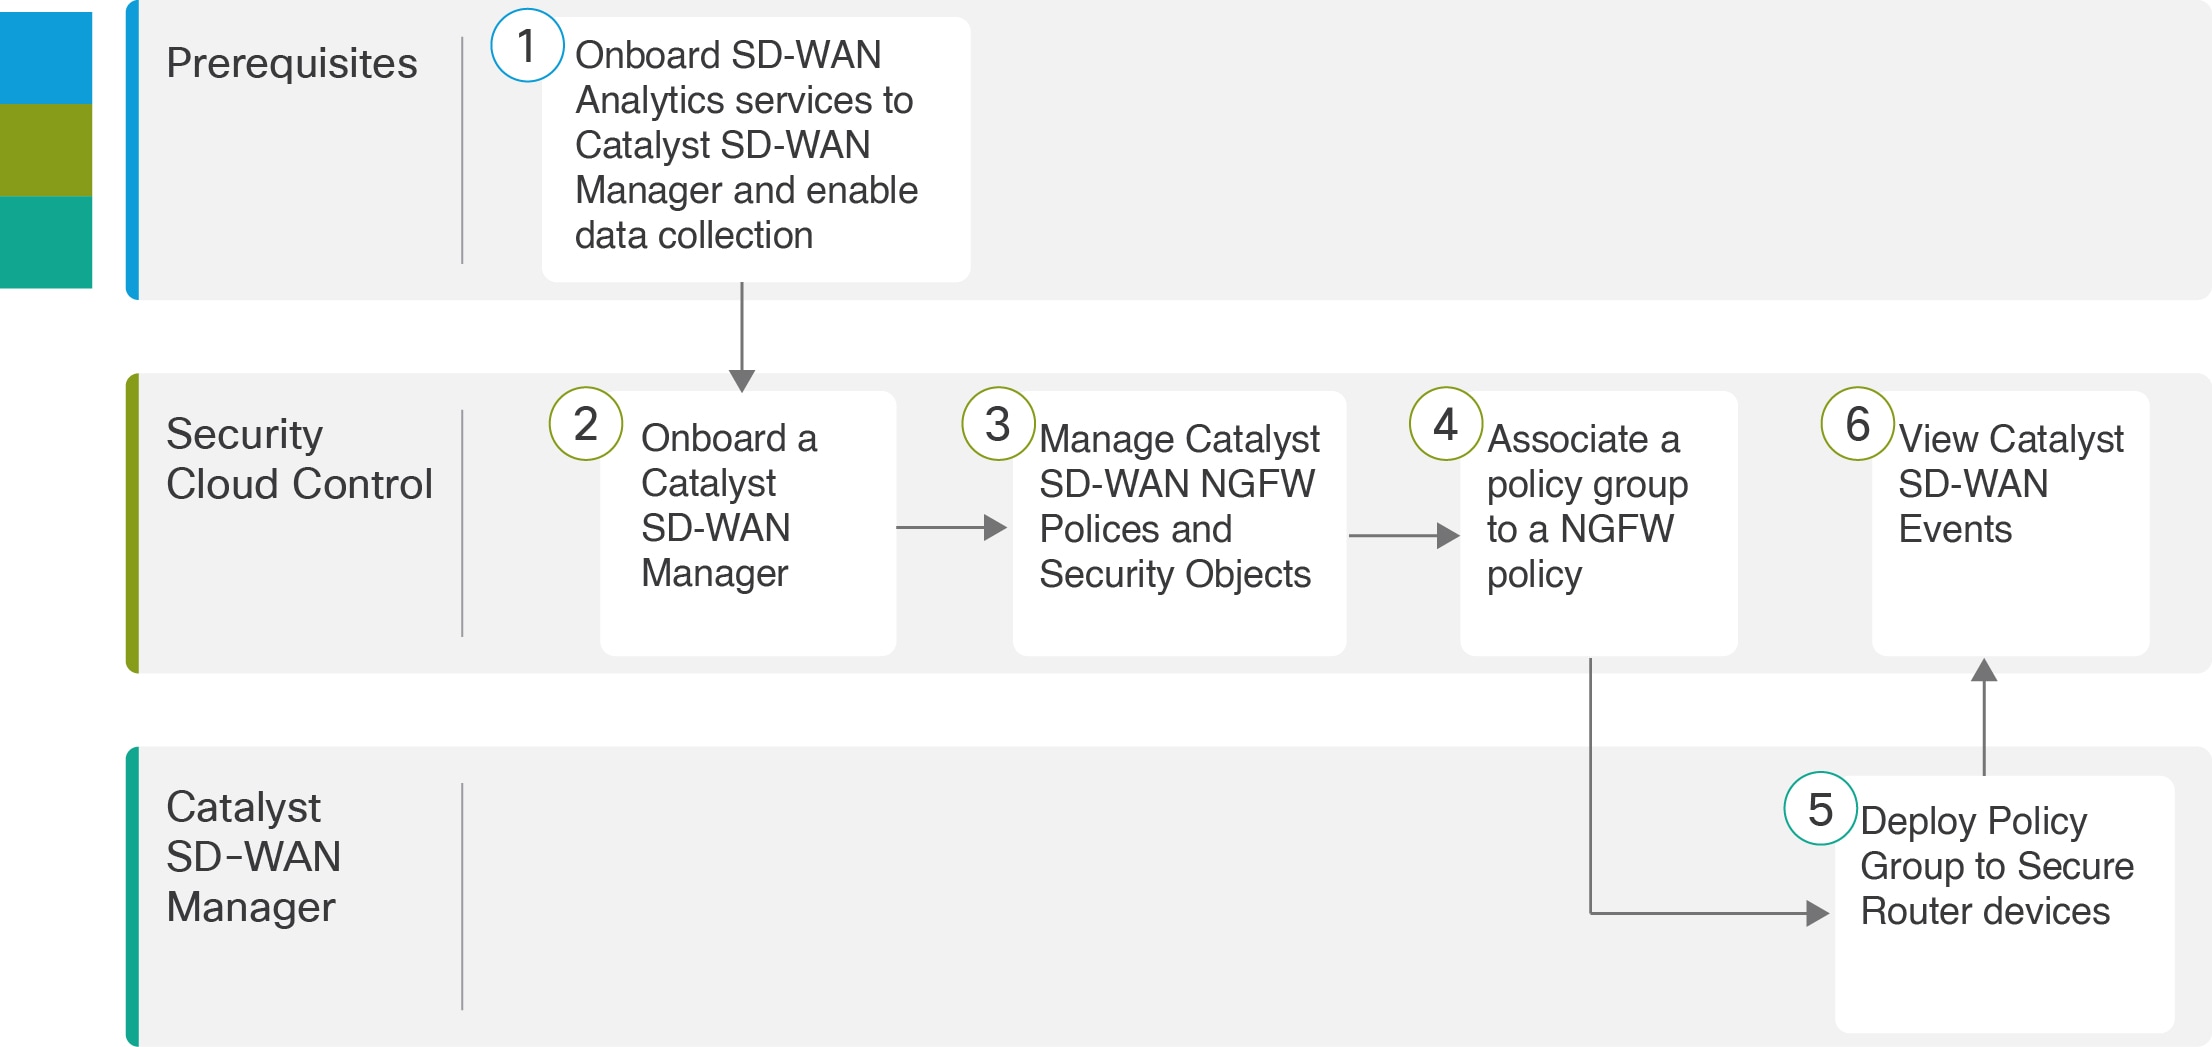
이 순서도는 Security Cloud Control를 사용하여 Catalyst SD-WAN Manager의 방화벽 기능을 관리하는 개괄적인 워크플로우를 보여줍니다.
|
단계 |
애플리케이션 |
설명 |
|---|---|---|
|
1 |
사전 요건 |
SD-WAN 애널리틱스 서비스를 Catalyst SD-WAN Manager에 온보딩하고 데이터 수집을 활성화합니다. 자세한 내용은 Cisco SD-WAN 애널리틱스 온보딩을 참조하십시오. |
|
2 |
Security Cloud Control |
Catalyst SD-WAN Manager를 온보딩합니다. 온보딩 프로세스에서는 연결된 보안 라우터 라우터도 가져옵니다. 자세한 내용은 Catalyst SD-WAN Manager를 Security Cloud Control와 통합합니다.를 참고하십시오. |
|
3 |
Security Cloud Control |
Catalyst SD-WAN 보안 개체, 보안 프로파일 및 NGFW(Next-Generation Firewall) 정책을 생성, 수정 또는 삭제합니다. 자세한 내용은 개체 및 프로파일 관리 및 NGFW 정책 관리를 참조하십시오. |
|
4 |
Security Cloud Control |
정책 그룹을 Catalyst SD-WAN NGFW 정책에 연결합니다. 자세한 내용은 그룹 정책 연결을 참조하십시오. |
|
5 |
Catalyst SD-WAN Manager |
정책 그룹을 보안 라우터 라우터에 구축합니다. 자세한 내용은 정책 그룹 구성을 참조하십시오. |
|
6 |
Security Cloud Control |
모니터링 및 위협 탐지를 위해 Security Analytics and Logging을 사용하여 Catalyst SD-WAN에서 수신한 보안 이벤트를 확인합니다. 자세한 내용은 Catalyst SD-WAN 디바이스용 Security Analytics and Logging(Saas)을 참조하십시오. |