Catalyst SD-WAN 이벤트 흐름을 통해 Security Cloud Control와 보안 이벤트를 자동으로 공유할 수 있어, 원활한 데이터 내보내기, 클라우드 저장 및 데이터 보강이 가능합니다. 이 통합을 통해 이벤트 가시성과 분석이 간소화되어, SOC 분석가들이 Catalyst SD-WAN 보안 데이터를 사용하여 네트워크 활동을 모니터링하고 위협 탐지 능력을 실시간으로 강화할 수 있게 됩니다.
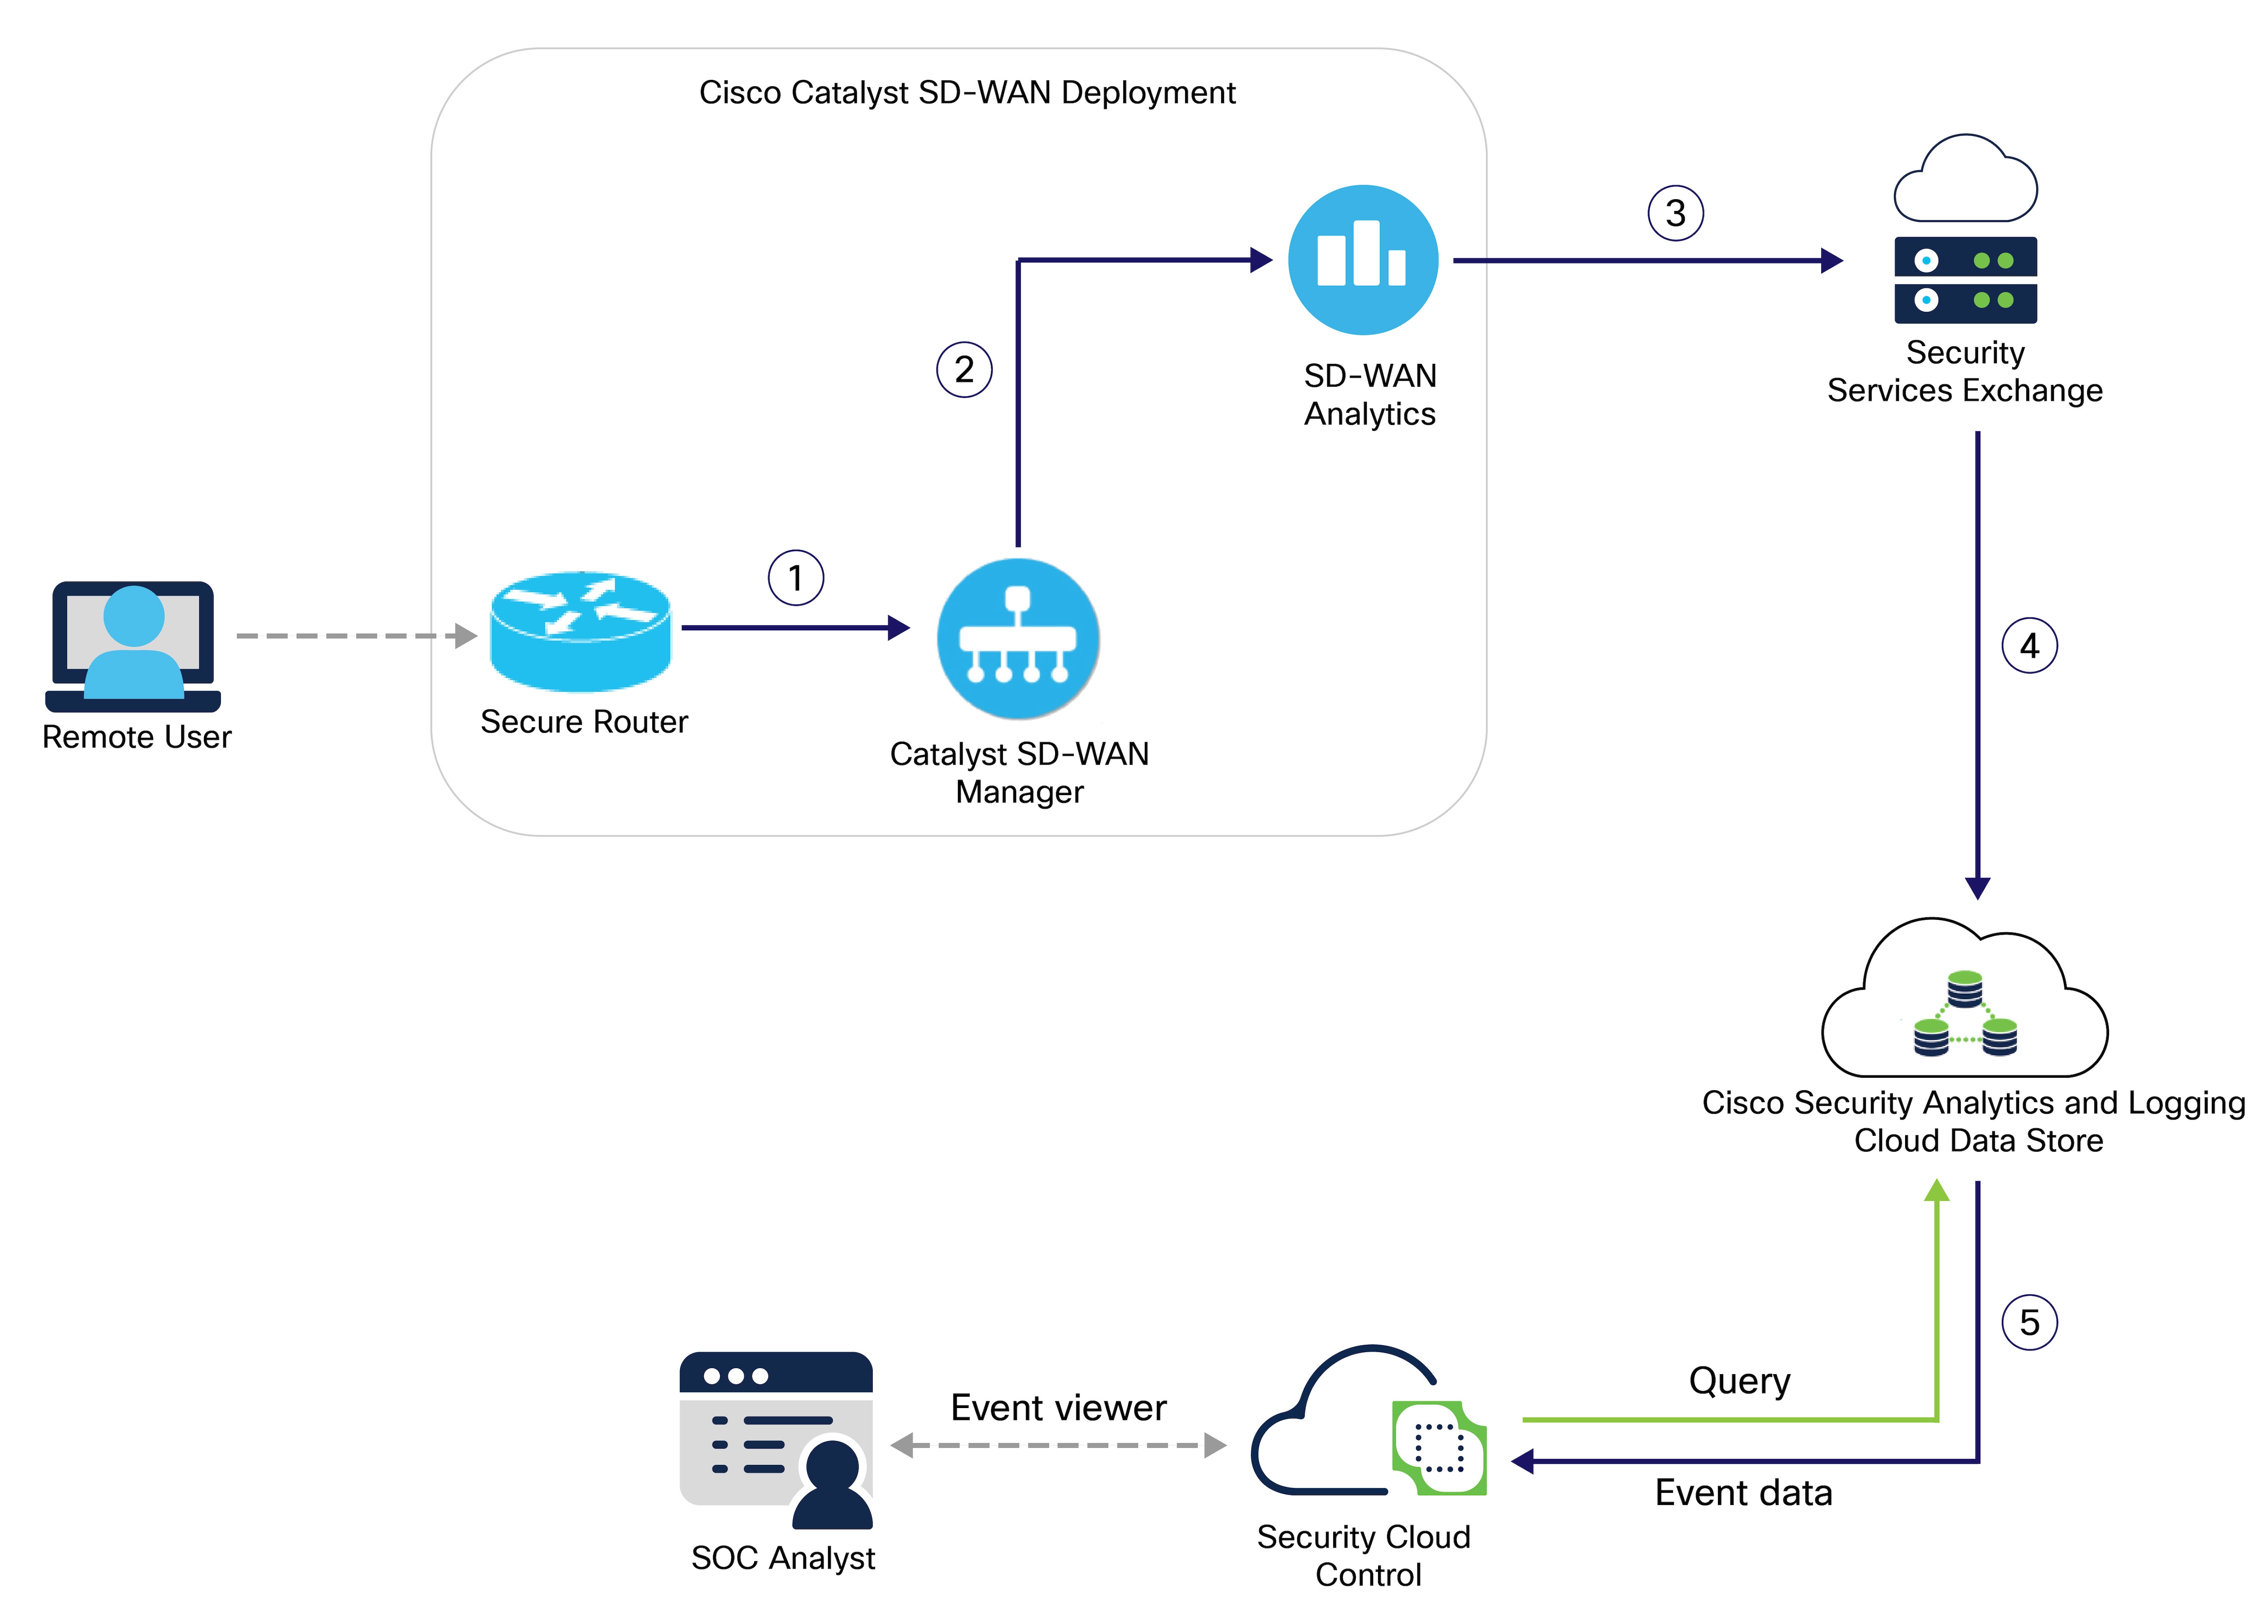
이 다이어그램은 Catalyst SD-WAN가 Security Cloud Control에서 Security Cloud Control Firewall Management와 보안 이벤트를 공유하는 방법을 설명합니다.
|
단계 |
설명 |
|---|---|
|
1 |
원격 사용자가 네트워크에 액세스하고 Catalyst SD-WAN 디바이스는 해당 트래픽에 대한 이벤트 로그를 생성합니다. 그런 다음 디바이스는 이벤트 데이터를 PSV 파일로 내보내고 Catalyst SD-WAN Manager로 전송합니다. |
|
2 |
Catalyst SD-WAN Manager는 이벤트 데이터를 SD-WAN 애널리틱스 클라우드로 전송합니다. |
|
3 |
SD-WAN 애널리틱스 Security Services Exchange에서 액세스할 수 있도록 이벤트 데이터를 클라우드에 저장하고 Security Services Exchange에 알립니다. SD-WAN 애널리틱스 클라우드에서 알림을 수신한 후 Security Services Exchange는 SD-WAN AWS 클라우드에서 이벤트 데이터를 다운로드합니다. |
|
4 |
Security Services Exchange는 이벤트 데이터를 PSV에서 JSON 형식으로 변환하여 Cisco Security Analytics and Logging)로 전송합니다. |
|
5 |
SaaS(Security Analytics and Logging)는 다양한 서비스를 사용하여 이벤트 데이터를 처리하여 Security Cloud Control에서 사용할 수 있도록 분류 및 보강합니다. Security Analytics and Logging(SAL)은 이벤트 데이터를 클라우드 데이터 저장소에 저장합니다. 이벤트 뷰어는 이 데이터 저장소를 쿼리하여 보안 운영 센터(SOC) 분석가에게 관련 이벤트 데이터를 제공합니다. |