LAN アンダーレイのプロビジョニング

LAN の自動化

Catalyst Center は、新しいネットワークの手動展開に代わるものとして LAN 自動化を提供します。この自動化により、ネットワークの運用を簡素化し、エラーのない標準的なネットワークを構築できます。LAN 自動化では、IS-IS ルーティングプロトコルを使用してレイヤ 3 ルーテッドアクセス設計が展開されます。

[LAN Automation] には、次の機能が用意されています。

  • LAN 自動化によるネットワークのプロビジョニング

  • LAN 自動化セッションの履歴の表示

  • LAN 自動化デバイスの概要の表示

メインメニューから次を選択します。Provision > LAN Automation の順に選択してこのウィンドウを表示します。

  • [Start LAN Automation]:このオプションを使用して、ネットワーク上で LAN 自動化セッションを開始します。

  • [Overview]:このセクションを展開し、LAN 自動化によるネットワークのプロビジョニングの前提条件と詳細情報を表示します。

  • [Sessions]:このセクションは、LAN 自動化セッションの履歴([History])と LAN 自動化デバイスのリスト([LAN Automated Devices])で構成されています。

n 日目の運用

0 日目に [Start LAN Automation] をクリックし、LAN 自動化によるネットワークのプロビジョニングを開始します。詳細については、LAN 自動化によるネットワークのプロビジョニングを参照してください。

0 日目には、Catalyst Center の [Sessions] セクションにデータは表示されません。

n 日目の運用

n 日目に [Start LAN Automation] をクリックすることにより、別の LAN 自動化セッションを開始できます。サイト間で最大 5 つの LAN 自動化セッションを同時に実行できます。詳細については、LAN 自動化によるネットワークのプロビジョニングを参照してください。

LAN 自動化セッションが進行中の場合は、Catalyst Center の [LAN Automation] ウィンドウにセッションのタイルが表示されます。 セッションの詳細を表示するには、タイルの [See Session Details] をクリックします。セッションの LAN 自動化を停止するには、タイルの [Stop LAN Automation] をクリックします。

[History] タブには、ネットワーク内の LAN 自動化セッションの履歴が表示されます。[Search] フィールドを使用して特定のテキストを検索できます。セッションの詳細を表示するには、ハイパーリンクが設定された日付をクリックします。セッションのログを表示するには、セッションの詳細ウィンドウで [View Session Logs] をクリックします。

[LAN Automated Devices] タブには、LAN 自動デバイスの詳細が表示されます。検索フィールドを使用して、特定のテキストに基づいてデータをフィルタ処理できます。データをフィルタ処理するには、次のトグルボタンのいずれかをクリックします。

  • [Seed Devices]:シードデバイスのデータを表示します。

  • [Discovered]:検出されたデバイスのデータを表示します。

  • [Provisioned]:プロビジョニングされたデバイスのデータを表示します。

  • [Error]:エラーのあるデバイスのデータを表示します。

[LAN Automated Devices] タブでは、次の操作も可能です。

  • デバイス名のハイパーリンクをクリックしてデバイスの詳細を表示する。

  • [Add Link] をクリックして 2 つのデバイス間のインターフェイスをプロビジョニングする。詳細については、インターフェイス間のリンクを作成を参照してください。

  • [Delete Link] をクリックして 2 つのデバイス間のインターフェイスを削除する。詳細については、インターフェイス間のリンクの削除を参照してください。

  • [デバイスの編集(Edit Device)] オプションを使用して、デバイスのホスト名とループバック IP アドレスをカスタマイズします。詳細については、LAN 自動化デバイスのホスト名とループバック IP アドレスの編集を参照してください。


    (注)  


    • n 日目にデバイスのホスト名とループバック IP アドレスを編集するには、デバイスがインベントリで [Managed] の状態になっている必要があります。

    • 単一の n 日目ワークフローで最大 25 のデバイスのループバック IP アドレスを編集できます。


LAN 自動化によるネットワークのプロビジョニングの前提条件

LAN 自動化によってネットワークをプロビジョニングする前に、次の前提条件を満たしていることを確認してください。

LAN 自動化によるネットワークのプロビジョニング

始める前に

前提条件が満たされていることを確認してください。詳細については、LAN 自動化によるネットワークのプロビジョニングの前提条件を参照してください。

手順


ステップ 1

プロビジョニングするサイト用に IP アドレスプールを予約します。


(注)  


LAN 自動化 IP アドレスプールのサイズは、25 ビットのネットマスク以上である必要があります。


  1. メインメニューから次を選択します。[Design] > [Network Settings] > [IP Address Pools] の順に選択します。

  2. 左側の階層ツリーから、以下を選択します必要なサイトを選択します。

  3. [Reserve] をクリックします。[Reserve IP Pool] リンクをクリックします。

  4. [Reserve IP Pool] スライドインペインで以下のフィールドに入力し、使用可能なグローバル IP アドレスプールのすべてまたは一部を特定のサイト用に予約します。

    • [IP Address Pool Name]:予約した IP アドレスプールの一意の名前。

    • [Type]:IP アドレスプールのタイプ。

      • [LAN]:該当するアンダーレイの LAN インターフェイスに IP アドレスを割り当てます。LAN 自動化では、このオプションを選択します。

      • [Management]:IP アドレスを管理インターフェイスに割り当てます。

      • [Service]:IP アドレスをサービスインターフェイスに割り当てます。

      • [WAN]:IP アドレスを WAN インターフェイスに割り当てます。

      • [Generic]:他のすべてのネットワークタイプで使用されます。 これがデフォルトのオプションです。

    • [IP Address Space]:[IPv4] または [IPv6] のチェックボックスをオンにしてアドレスプールを作成します。デュアルスタックプールを作成するには、[IPv4] と [IPv6] の両方のチェックボックスをオンにします。デフォルトでは、[IPv4] のチェックボックスはオンになっています。

    • [Global IP Pool]:IP アドレスのすべてまたは一部を予約する IPv4 アドレスプール。 検索フィールドにテキストを入力して、ドロップダウンリストに表示される結果を絞り込めます。


      (注)  


      LAN 自動化では、IPv4 サブネットのみが使用されます。


    • [Prefix length / Number of IP Addresses]:予約する IP アドレスの選択方法を次から指定します。

      実行する操作 結果...

      特定の IP ルートプレフィックスでアドレスを予約する

      1. [Prefix length] ラジオボタンをクリックします。

      2. ドロップダウンリストから適切なプレフィックス長の値を選択します。

      3. [IPv4 Subnets] フィールドに、使用するサブネットアドレスを入力します。

      特定の数のアドレスを予約する

      1. [Number of IP Addresses] ラジオボタンをクリックします。

      2. [Total host] フィールドに、予約する IP アドレスの数を入力します。

    • [Gateway]:ゲートウェイ IP アドレス。 このフィールドは、[Prefix length] ラジオボタンが選択されている場合にのみ表示されます。

    • [Overlapping]:Classless Interdomain Routing(CIDR)のオーバーラップを有効にするかどうかを指定します。

      状況 結果...

      複数の並列 IPv4 および IPv6 アドレス空間における IP プールの配置を有効にしない

      [Off ] ラジオボタンがすでに選択されていることを確認してください。これはデフォルト設定です。

      CIDR 重複を有効にする

      1. [On] ラジオボタンをクリックします。

      2. 使用するアドレス空間識別子を指定します。[Create new] ラジオボタンをクリックして識別子を入力するか、[Select existing] ラジオボタンをクリックしてドロップダウンリストから識別子を選択します。

      重要


      新しいアドレス空間識別子の名前を入力する場合は、注意してください。後で名前を変更することはできません。

    • [DHCP Server(s)]:Catalyst Center の展開で使用される DHCP サーバの IP アドレス。

    • [DNS Server(s)]:Catalyst Center の展開で使用される DNS サーバーの IP アドレス。

  5. [予約(Reserve)] をクリックします。

ステップ 2

デバイスの検出とプロビジョニングを開始するには、次の手順を実行します。

  1. メインメニューから次を選択します。[Provision] > [LAN Automation]。

  2. [LAN Automation] ウィンドウで、[Start LAN Automation] をクリックします。

    ワークフローが設定プロセスを導きます。

  3. [Seed Devices] ウィンドウで、シードデバイスのサイトを選択し、必要に応じてテーブルに記載されている属性を設定します。

    属性

    説明

    Primary Seed Device

    Catalyst Center が新しいデバイスを検出してプロビジョニングする起点として使用するプライマリデバイスを選択します。

    [Select interfaces] で、デバイスのインターフェイスを選択します。

    Secondary Seed Device

    セカンダリシードデバイスを選択します。

    [Select interfaces] で、デバイスのインターフェイスを選択します。

    Discovery Depth

    デバイスは、プライマリシードデバイスより下の指定されたレベルまで LAN 自動化されます。[検出深さ(Discovery Depth)] のデフォルト値は 2 で、最大値は 5 です。

  4. [Sessions Attributes] ウィンドウで、次の手順を実行します。

    1. 新しく検出されたすべてのデバイスが割り当てられるサイトを選択します。このサイトは、プライマリサイトおよびピアサイトとは異なる場合があります。

    2. 必要に応じて、次の表に記載されているセッション属性を設定します。

    属性

    説明

    Principal IP Address Pool

    LAN 自動化用に予約された IP アドレスプール。ドロップダウンリストで IP アドレスプールを選択します。

    Link Overlapping IP Pool

    他のサイトと共有される IP アドレスプール。アンダーレイでポイントツーポイントリンクに対する /31 IP アドレスを設定するために使用されます。

    • IP プールを重複するリンクには、親サイトから継承されるサブプールか他のサイトで定義されているサブプールを指定できます。

    • IP プールを重複するリンクを使用すると、マルチサイト展開で /31 IP アドレスの重複が可能になります。異なるサイトのホストにおいて、/31 リンクで IP アドレスを再利用できます。

    • IP プールを重複するリンクを定義した場合、[Principal IP Pool] フィールドで定義されたアドレスが管理 IP(ループバックアドレスや VLAN アドレスなど)に使用されます。

    (注)  


    IPv6 アドレスプールの場合、 [ポイントツーポイント IPv6 リンクローカルアドレッシング(Point-to-point IPv6 Link-Local addressing)] チェックボックスを使用してポイントツーポイントリンクを設定します。 

    ポイントツーポイント IPv6 リンクローカルアドレッシング

    このオプションは、IPv6 アドレスプールを選択すると表示されます。アンダーレイのポイントツーポイントリンクのリンクローカルアドレッシングを有効にするには、チェックボックスを選択します。

    IS-IS Domain Password

    LAN 自動化用の IS-IS パスワードを入力します。パスワードがすでにシードデバイスに存在する場合は、そのパスワードが再使用され、上書きされることはありません。パスワードを入力せず、デバイスにパスワードがない場合は、デフォルトのドメインパスワードが使用されます。プライマリシードデバイスとセカンダリシードデバイスの両方のドメインパスワードが一致するようにします。

    OSPF

    Open Shortest Path First(OSPF)ルーティングプロトコルを選択した場合は、次のフィールドを設定します。

    • Process Id:OSPF ルーティングプロセス識別子を入力します。

    • Area Id:ネットワークの OSPF エリア識別子を指定します。

    • Authentication key:OSPF メッセージ認証に使用されるパスワードまたはキーを入力します。

    Session Timeout

    LAN 自動化セッションのタイムアウト値を指定します。指定した時間制限に達すると、LAN 自動化が自動的に停止します。値は分単位で指定し、有効な範囲は 20 ~ 10,080 です。

    Advertise LAN Automation Summary Route into BGP

    LAN 自動化によって [Principal IP pool] をプライマリおよびピアシードデバイスの BGP にアドバタイズさせる場合は、このチェックボックスをオンにします。LAN 自動化は、シードデバイスで BGP が構成されている場合にのみ、シードデバイスにサマリールートをアドバタイズします。

    このチェックボックスはデフォルトでは無効になっています。プライマリまたはピアシードデバイスに自律システム(AS)番号が設定されている場合にのみ有効になります。

    Enable Multicast

    このチェックボックスをオンにすると、アンダーレイ ネイティブ マルチキャストが有効になります。LAN 自動化によって、シードデバイスを RP とし、検出されたデバイスをサブスクライバとするマルチキャストツリーが作成されます。

    Choose a File

    [Choose a File] ドロップダウンからホスト名マップファイルを選択するか、ストレージデバイスから CSV ファイルをアップロードできます。

    選択した CSV ファイルに記述されているシリアル番号とホスト名のマッピングを使用して、検出されたデバイスに対してユーザーが指定した名前が設定されます。検出されたデバイスがスタックの場合、スタックのすべてのシリアル番号が CSV ファイルで指定されます。または、デバイスごとにカスタマイズされたループバック IP アドレスを設定することもできます。LAN 自動化プロセスでは、対応するデバイスに、指定したループバック IP アドレスが割り当てられます。CSV ファイルにループバック IP アドレス情報が含まれていない場合、IP プールからランダムな IP アドレスがデバイスに割り当てられます。

    (注)  


    デバイスのループバック IP アドレスには、そのデバイスと同じサイト内にある任意の IP アドレスプールのアドレスを指定できます。

    デバイス照合の厳密モードでは、CSV ファイルにサイト名も含まれている必要があります。

    サンプルの CSV ファイルは次のとおりです。

    standalone-switch,FCW2212L0NF,10.1.1.4
    stack-switch,"FCW2212E00Y,FCW2212L0GV"

    検出されたデバイスのホスト名プレフィックス

    プロビジョニングしているデバイスの名前プレフィックス。Catalyst Center が各デバイスをプロビジョニングするときに、ここで指定されたテキストでデバイスにプレフィックスを付与し、末尾に一意の番号を追加します。たとえば、名前プレフィックスとして 「Access」を入力した場合、連続する各デバイスがプロビジョニングされると、Access-1、Access-2、Access-3 のように名前が付けられます。

    デバイスの照合

    次のデバイス検出のオプションを選択します。

    • [Relaxed]:デバイスのシリアル番号がアップロードされたデバイスリストと一致する場合、検出されたデバイスにホスト名とループバック IP が割り当てられます。

    • [Strict]:デバイス検出は、指定されたデバイスのリストに制限されます。最大 50 台のデバイスを検出できます。デバイスを追加または編集するには、Strict 検出モードのデバイスの管理を参照してください。

  5. [Review] ウィンドウで、すべての LAN 自動化セッションの設定を調べます。変更するには、[Edit] をクリックします。

ステップ 3

[Review] ウィンドウで、[Start] をクリックします。

Catalyst Center は、新規デバイスの検出とプロビジョニングを開始します。

LAN 自動化では、VLAN 1 のシードデバイスで IP アドレスを設定します。シードデバイスのこの VLAN 1 IP アドレスが Catalyst Center から到達できない場合は、[LAN Automation Status] ウィンドウにエラーメッセージが表示されます。エラーの詳細および可能な修復アクションを表示するには、このウィンドウの [See Details] リンクにマウスカーソルを合わせます。

ステップ 4

プロビジョニングしているデバイスの進行状況をモニターして確認します。

[LAN Automation] ウィンドウで、ステータス ペインの [See Session Details] をクリックします。

ステータス表示をフィルタリングして、検出されたデバイス、プロビジョニングされたデバイス、またはエラーメッセージの詳細を表示できます。[View Session Logs] をクリックすると、セッションログが表示されます。デバイス名のハイパーリンクをクリックすると、デバイスの詳細が表示されます。


(注)  


新しいデバイスのプロビジョニングには数分かかる場合があります。


ステップ 5

すべてのデバイスが検出されてインベントリに追加されたら、LAN 自動化セッションを停止します。デバイスが到達可能であり、管理対象の状態になっていることを確認します。

  1. [LAN Automation Status] ウィンドウで、[Stop LAN Automation] をクリックします。

    LAN 自動化を停止すると、[Review LAN Automation Session] ワークフローがトリガーされます。このワークフローでは、LAN 自動化セッション中に検出されたデバイスを確認し、展開前に変更を加えることができます。

  2. [Review Discovered Devices] ウィンドウでは、デバイスのループバック IP アドレス(管理 IP アドレス)を編集できます。

  3. [Validate] をクリックして、編集した IP アドレスを検証します。

  4. 検証に成功した場合は、[Apply] をクリックすると、LAN 自動化設定が展開されます。

ステップ 6

(オプション)複数の LAN 自動化セッション(最大 5 つのセッション)を並行して実行できます。各セッションの詳細は、[LAN Automation] ウィンドウの個別のタイルに表示されます。

同時 LAN 自動化セッションを開始する前に、次の側面を考慮してください。

  • 複数のセッションで同じシードデバイスを使用することはできません。

  • 並行セッションに同じサイトを使用することはできません。

  • 並列セッションに同じ IP プールを使用することはできません。

ステップ 7

(オプション)[History] タブで、完了した LAN 自動化セッションのステータスを確認できます。また、[LAN Automated Devices] タブで検出されたデバイスのリストを確認できます。


LAN 自動化のピアデバイスのユースケース

デュアルホーム スイッチのプロビジョニング

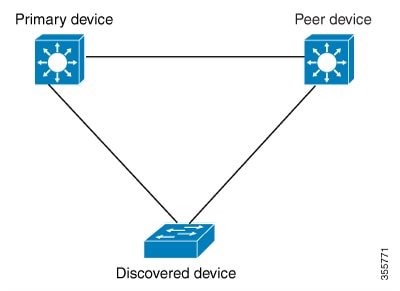
デュアル ホームのスイッチのプロビジョニングのために、常にピア デバイスを選択する必要があります。

プライマリデバイスとピアデバイスにプロビジョニングされたデバイス。

Catalyst Center プライマリ デバイスで DHCP サーバーを設定します。Catalyst Center が検出されたデバイスがプライマリ デバイスとピア デバイスの両方に接続されていることを理解しているため、LAN 自動化タスクが停止されると、2 つのレイヤー 3 ポイントツーポイント接続を設定します。1 つの接続は、検出されたデバイスとプライマリ デバイスの間で確立されます。もう 1 つの接続は検出されたデバイスとピア デバイスの間で確立されます。


(注)  


LAN 自動化ジョブが実行される前に、プライマリ デバイスとピア デバイスの間のリンクが設定される場合、ピア デバイスを Catalyst Center のLAN 自動化設定の一部としてピア デバイスに接続するプライマリ デバイスのインターフェイスを選択する必要があります。


LAN 自動化の 2 段階制限

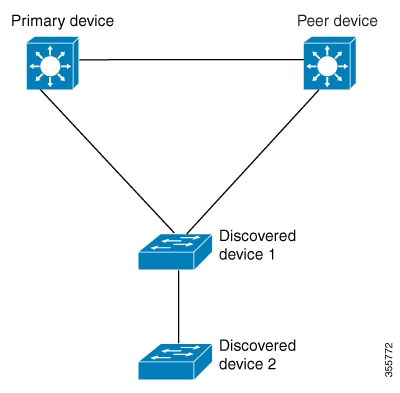
LAN には、検出されるデバイスに関する 2 段階制限があります。

前述のトポロジの場合、Catalyst Center は次のリンクを設定します。

  • ポイントツーポイントのレイヤ 3 は 検出されたデバイス 1 から プライマリ デバイス に接続するためにルートする

  • ポイントツーポイントのレイヤ 3 は 検出されたデバイス 1 から ピア デバイス に接続するためにルートする

  • ポイントツーポイントのレイヤ 3 は 検出されたデバイス 1 から 検出されたデバイス 2 に接続するためにルートする

検出されたデバイス 3という名前のデバイスが以下の検出されたデバイス 2に直接接続されるシナリオを考えてください。検出されたデバイス 2 と検出されたデバイス 3 の間の接続は、LAN 自動化ジョブの一部として設定されません。プライマリデバイスから 2 段階以上離れているためです。

LAN 自動化のステータスの確認

進行中の LAN 自動化セッションのステータスと、完了したセッションの履歴をログとともに表示します。

手順


ステップ 1

メインメニューから次を選択します。[Provision] > [LAN Automation]。

[LAN自動化(LAN Automation)] ウィンドウには、進行中のセッション、過去のセッションの履歴、および LAN 自動化されたデバイスのステータスペインが表示されます。

ステップ 2

ステータスペインで、[セッションの詳細を表示(See Session Details)] をクリックして、LAN 自動化の全体的なステータス(進行中または完了)とセッションログを表示します。

ステップ 3

完了したセッションの履歴を表示するには、[履歴(History)] タブを選択します。セッションのハイパーリンクをクリックして、詳細とログを表示します。

ステップ 4

LAN 自動化デバイスを確認するには、[LAN自動化されたデバイス(LAN Automated Devices)] タブを選択します。デバイス名をクリックして、デバイス固有のログと構成を表示します。


インターフェイス間のリンクを作成

LAN 自動化を介してインターフェイス間にリンクを追加するには:

手順


ステップ 1

メインメニューから次を選択します。[Provision] > [LAN Automation]。

ステップ 2

[LAN 自動化(LAN Automation)] ウィンドウの [LAN 自動化デバイス(LAN Automated Devices)] タブで、[リンクの追加(Add Link)] をクリックします。

または、[Workflows] > [Add Link]からリンクを作成できます。

ステップ 3

[Add Link] のワークフローで次の手順に従います。

  1. サイトを選択します。

  2. リンクを確立する 2 つのデバイスを選択します。

  3. LAN 内の IP アドレスプールを選択します。

    IP アドレスプールが Catalyst Center から到達可能であることを確認します。

    IPv6 の場合、[ポイントツーポイントIPv6リンクローカルアドレッシング(Point-to-point IPv6 Link-Local addressing)] チェックボックスを選択すると、リンクローカルアドレッシングを使用してポイントツーポイントリンクを設定できます。

  4. 接続を確立する両方のデバイスのインターフェイスを選択します。

  5. [Now] か [Later] をクリックし、リンクをプロビジョニングするタイミングを指定します。

  6. 表示されるフィールドにタスクの名前を入力します。

  7. [Summary] ウィンドウで、設定を確認します。変更するには、[Edit] をクリックします。

  8. [Start Add Link] をクリックします。

    [Link Configuration Started Successfully] ウィンドウが表示されます。

ステップ 4

(任意) 設定のステータスを表示するには、[View Status in Activities] をクリックします。

また、[アクティビティ(Activities)] > [タスク(Task)] でステータスを表示することもできます。


インターフェイス間のリンクの削除

LAN 自動化中に、またはリンクの追加操作を実行して作成されたインターフェイスリンクを削除するには、次の手順を実行します。

手順


ステップ 1

メインメニューから次を選択します。[Provision] > [LAN Automation]。

ステップ 2

[LAN自動化(LAN Automation)] ウィンドウの [LAN自動化デバイス(LAN Automation Devices)] タブで、[リンクの削除(Delete Link)] をクリックします。

または、[Workflows] > [Delete Link] からリンクを削除できます。

ステップ 3

[Delete Link] のワークフローの手順に従います。

  1. サイトと 2 つのデバイスを選択します。

  2. リンクを削除するこれら両方のデバイスのインターフェイスを選択します。

  3. [Now] または [Later] をクリックし、削除プロセスを開始するタイミングを指定します。

  4. 表示されるフィールドにタスクの名前を入力します。

  5. [Summary] ウィンドウで、設定を確認します。変更するには、[Edit] をクリックします。

  6. [Start Delete Link] をクリックします。

    [LAN Automation configuration has been removed from the selected interfaces] ウィンドウが表示されます。

ステップ 4

(任意) リンク削除タスクのステータスを表示するには、[View Status in Activities] をクリックします。

また、[アクティビティ(Activities)] > [タスク(Task)] でステータスを表示することもできます。


LAN 自動化デバイスのホスト名とループバック IP アドレスの編集

LAN タイプの予約済み IP アドレスプールを使用して、LAN 自動化で検出されたデバイスのホスト名とループバック IP アドレスをカスタマイズできます。


(注)  


  • n 日目にデバイスのホスト名とループバック IP アドレスを編集するには、デバイスがインベントリで [Managed] の状態になっている必要があります。

  • 単一の n 日目ワークフローで最大 25 のデバイスのループバック IP アドレスを編集できます。


始める前に

手順


ステップ 1

メインメニューから次を選択します。[Provision] > [LAN Automation]。

ステップ 2

[LAN Automation] ウィンドウの [LAN Automated Devices] タブで、編集するデバイスの横にあるチェックボックスをオンにします。

ステップ 3

[Edit Device] をクリックします。

ステップ 4

[Edit Devices] ウィンドウで、次の手順を実行します。

  1. [Device Name] フィールドに、デバイスのホスト名を入力します。

  2. [IP Address Pool] ドロップダウンリストから、IP アドレスプールを選択します。

  3. [IP Address] フィールドに IPv4 アドレス(サブネットマスクなし)を入力します。


    (注)  


    IP アドレスは、選択した IP アドレスプールの範囲内にある必要があります。


  4. 必要に応じて、[リセット(Reset)] または [すべてをリセット(Reset All)] オプションを使用して変更を元に戻します。

  5. デバイスごとにステップ 4.a、ステップ 4.b、ステップ 4.c を繰り返します。

  6. [検証 (Validate)] をクリックします。

    指定された IP アドレスを割り当てられない場合、Catalyst Center にエラーメッセージが表示されます。[IP Address] フィールドに有効な IPv4 アドレスを入力します。

  7. [Next] をクリックします。

ステップ 5

[Schedule Edit Device Deployment] ウィンドウで、次のいずれかを実行します。

  • [Now] オプションボタンをクリックし、タスクに名前を付けて、[Apply] をクリックします。

  • [Later] オプションボタンをクリックし、タスクに名前を付け、開始日、開始時刻、およびタイムゾーンを指定して、[Apply] をクリックします。


Strict 検出モードのデバイスの管理

Catalyst Center リリース 2.3.7.5 以降では、検出時のデバイスの照合用に [Relaxed] モードまたは [Strict] モードのいずれかを選択できます。[Strict] モードでは、デバイスの検出を、定義されたリストに制限します。検出リストからデバイスを追加・編集・削除するには、次の手順を実行します。

手順


ステップ 1

[LAN Automation] ウィンドウで、[Start LAN Automation] をクリックします。

ステップ 2

シードデバイスを追加し、[Next] をクリックします。

ステップ 3

[Session Attributes] ウィンドウの左側のペインで、建物またはフロアを選択します。

ステップ 4

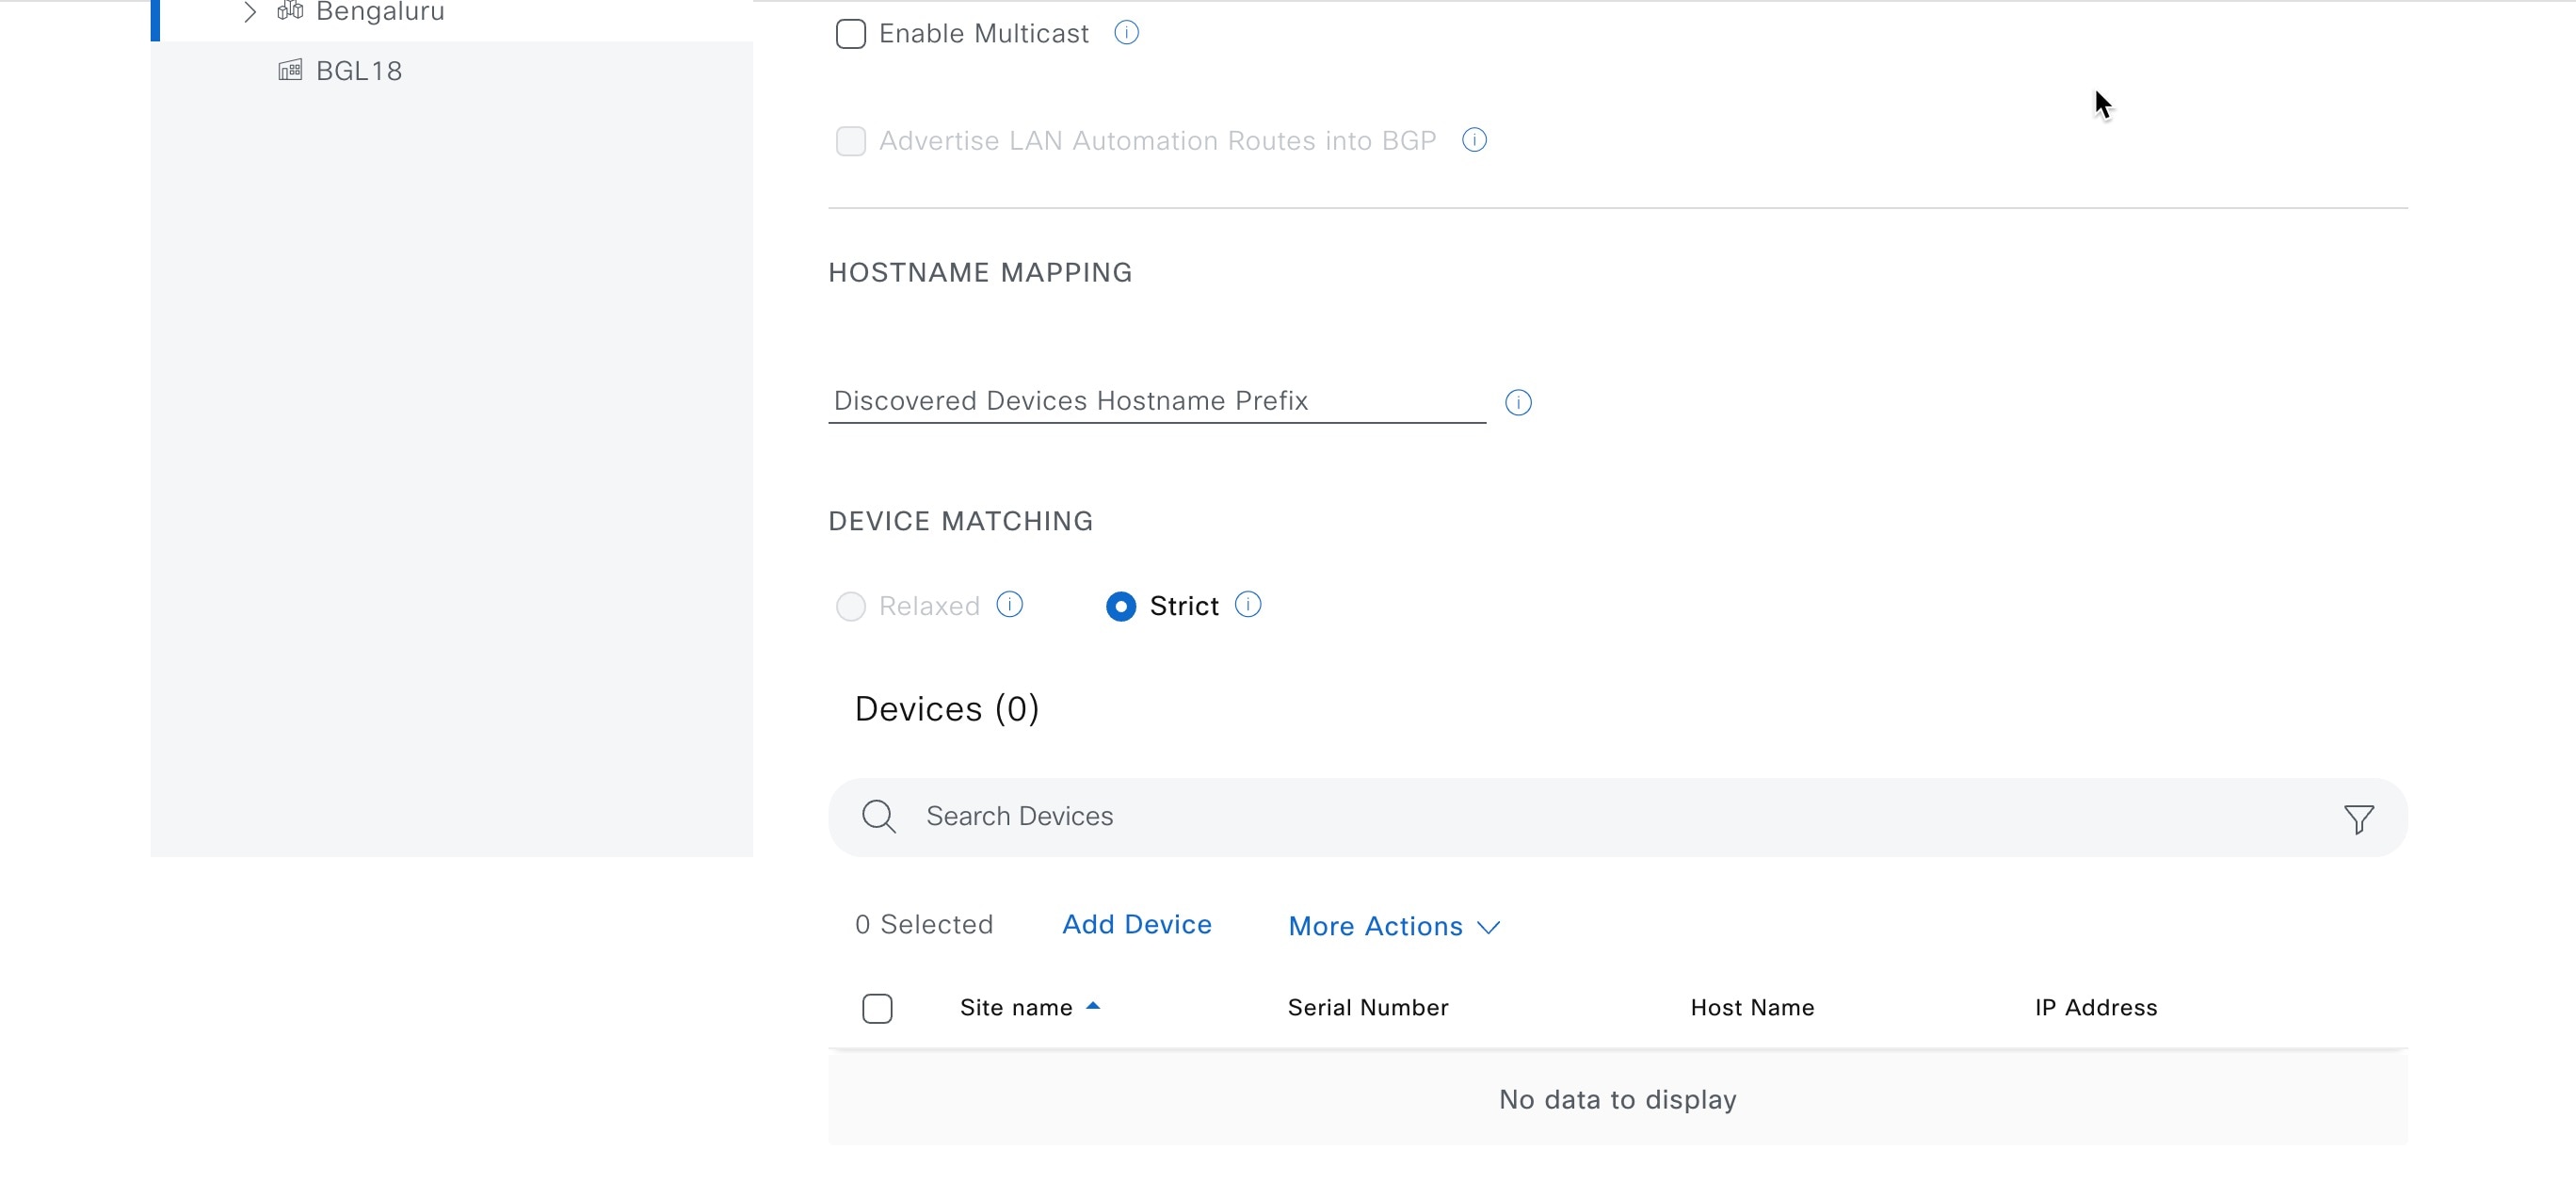
[Device Matching] で、[Strict] オプションを選択します。

デバイスの照合

(注)  


サイトとしてエリアを選択する場合は、デバイスリストを追加する必要があります。この場合、[Strict] モードが自動的に選択され、[Relaxed] モードが無効になります。


ステップ 5

検出リストに対して次のいずれかのオプションを使用して、デバイスを追加します。

  • [Add Device]:単一のデバイスを追加するには、このオプションを使用します。

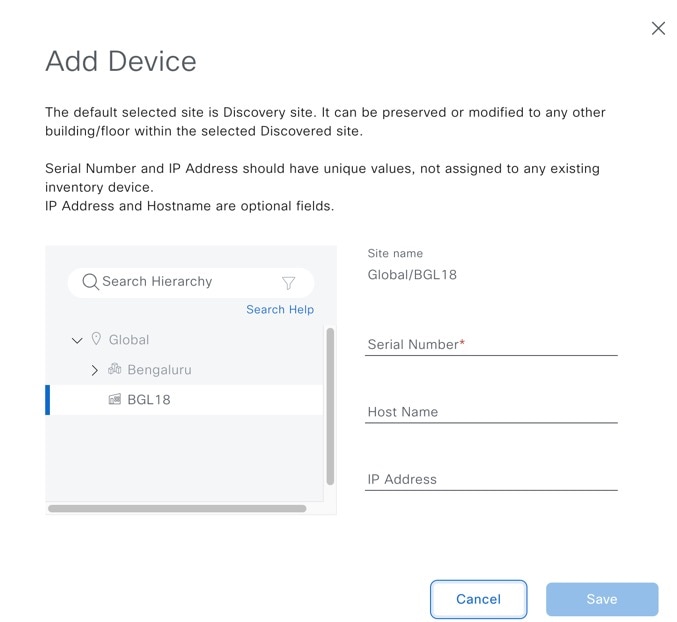
    • [Devices] テーブルで、[Add Device] をクリックして、次の手順を実行します。

      1. エリアを選択した場合は、サイトとして建物またはフロアを選択します。

      2. デバイスの [Serial Number] を入力します。

      3. (オプション)デバイスの [Host Name] と [IP Address] を入力します。

      4. [Save] をクリックします。

    デバイスの追加
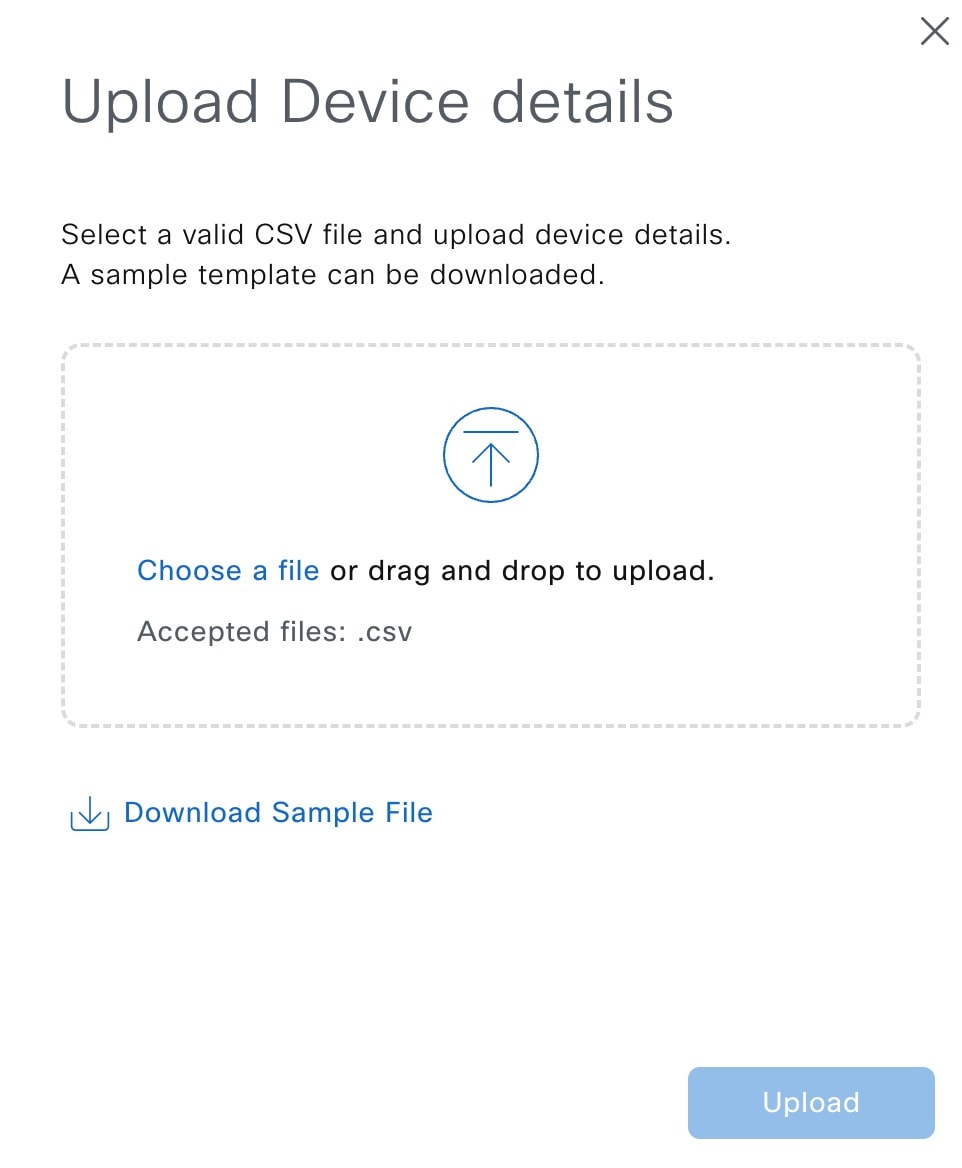
  • [Upload Device]:CSV ファイルからデバイスを追加するには、このオプションを使用します。

    1. [Devices] テーブルで、[More Actions] をクリックし、デバイス CSV ファイルをアップロードするためのオプションを選択します。

    2. CSV ファイルをアップロードします。

      CSV ファイルをボックスエリアにドラッグアンドドロップするか、[Choose a File] をクリックして CSV ファイルを参照します。

      サンプル テンプレートをダウンロードすることもできます。

    デバイスリストのアップロード

ステップ 6

検出リストのデバイスを編集するには、次の手順を実行します。

  1. 編集するデバイスの隣にあるチェックボックスをオンにし、[More Actions] > [Edit Device] を選択します。

  2. 必要に応じて、デバイスの詳細を編集します。

    一度に編集できるデバイスは 1 つだけです。

  3. [Save] をクリックします。

ステップ 7

検出リストからデバイスを削除するには、次の手順を実行します。

  1. 削除するデバイスの隣にあるチェックボックスをオンにし、[More Actions] > [Delete Device] を選択します。

    複数の削除するデバイスを選択できます。

  2. [Delete] アイコンをクリックして、削除アクションを確認します。