Splunk Enterprise Security アップグレード後に「Failed to migrate the following ES detections」エラーメッセージが表示される問題
Available Languages
Applicability
Splunk Enterprise Security 8.0.2Description
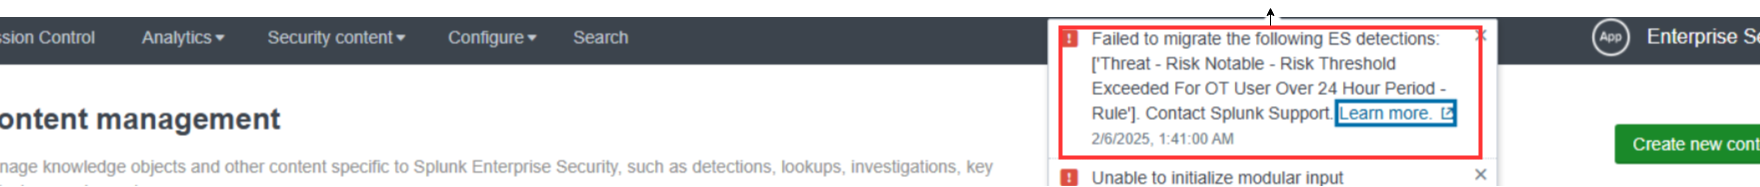
Splunk Enterprise Security をバージョン 8.0.2 にアップグレードした後、メッセージタブに以下のエラーメッセージが表示されます。
"Failed to migrate the following ES detections: ['Threat - Risk Notable - Risk Threshold Exceeded For OT User Over 24 Hour Period - Rule']. Contact Splunk Support."
Investigation
調査の結果、「OT-Security」アプリのデフォルト検索が Splunk Enterprise Security バージョン 8.0.2 へのアップグレード後に正しくマイグレーションされなかったことが判明しました。
また、Splunk Enterprise Security では、デフォルトのリスク修飾子がイベントベースの検出に自動的に適用されないことも確認されました。
マイグレーションに失敗した検索の一覧は以下の通りです。
Endpoint - Activity from Outside Facility After Normal Work Hours - Rule

Threat - Risk Notable - Risk Threshold Exceeded For OT Asset Over 24 Hour Period - Rule

Threat - Risk Notable - Risk Threshold Exceeded For OT Facility Over 24 Hour Period - Rule

Threat - Risk Notable - Risk Threshold Exceeded For OT User Over 24 Hour Period - Rule
以下の SPL コマンドを使用して、Splunk Enterprise Security バージョン 8.0.2 へのアップグレード後に正しくマイグレーションされなかったデフォルト検索を特定しました。
| rest /servicesNS/-/-/saved/searches splunk_server=local count=0 | search action.risk.param._risk = "[]" OR action.risk.param._risk = "[{\"risk_object_field\":\"\",\"risk_object_type\":\"\",\"risk_score\":1}]" | table action.correlationsearch.label, action.risk.param._risk
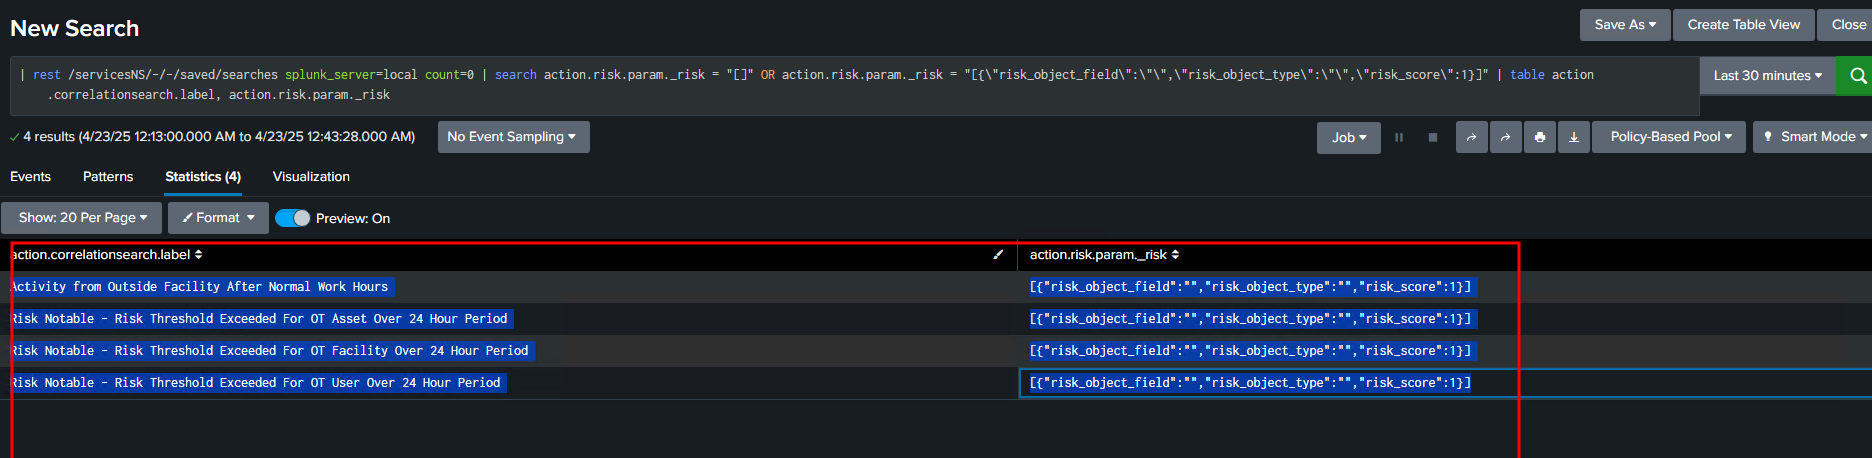
現在の「action.risk.param._risk」の設定は以下のように [{"risk_object_field":"","risk_object_type":"","risk_score":1}] となっています。
以前の有効なルールの期待される設定形式に合わせるためには、各保存済み検索で「action.risk.param._risk」を明示的に空文字列 ("") に更新する必要があります。
Resolution
問題を解決するために、以下の手順を実施してください。
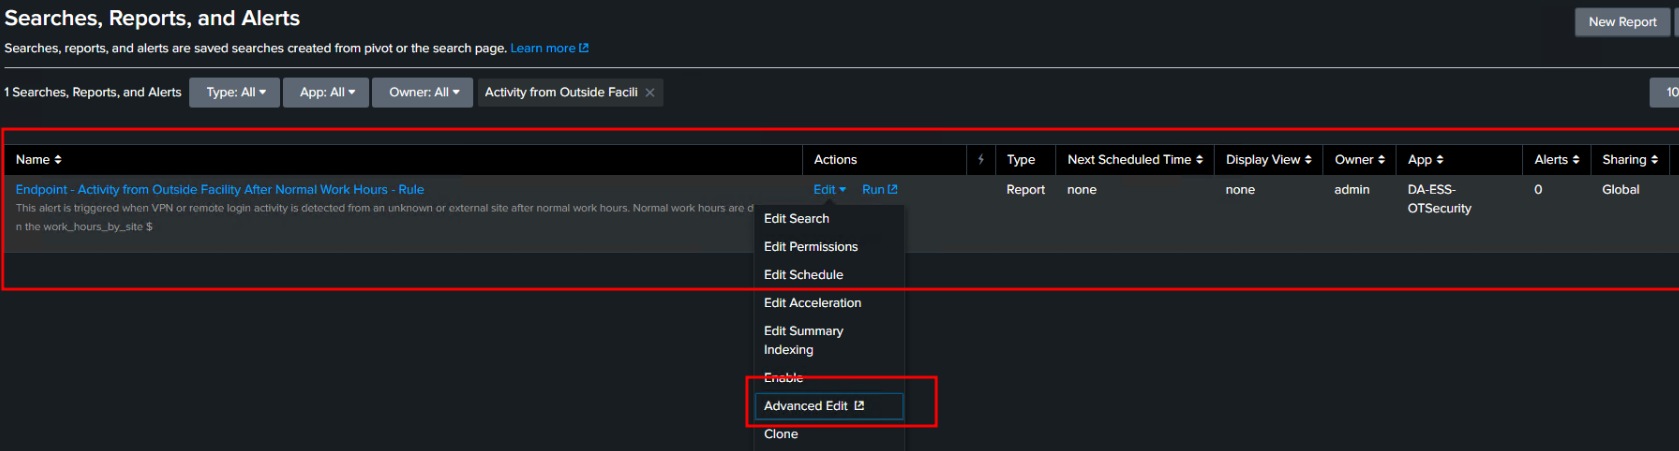
- Settings > Searches, Reports and Alerts に移動します。
- 「Endpoint - Activity from Outside Facility After Normal Work Hours - Rule」という保存済み検索を検索し、「edit」をクリックして「advanced edit」を選択します。
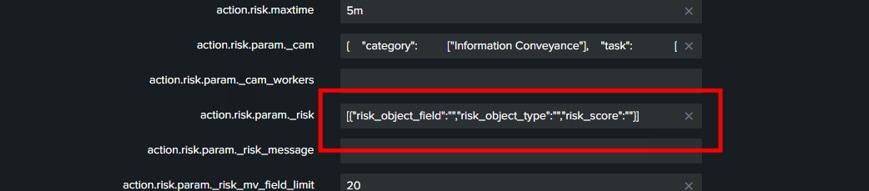
- 「action.risk.param._risk」パラメータを検索し、「risk_score」の値を空文字列 ("") に更新します。
現在の設定例:
action.risk.param._risk = [{"risk_object_field":"","risk_object_type":"","risk_score":1}]
更新後の設定例:
action.risk.param._risk = [{"risk_object_field":"","risk_object_type":"","risk_score":""}]
- 「Save」をクリックします。
- 同様の手順を、マイグレーションに失敗した他の保存済み検索にも適用してください。
Related Links
※本ページはこちらのページを翻訳したものです。内容に齟齬や不一致がある場合英語版が優先されます。
Troubleshoot Risk
Revision History
| Revision | Publish Date | Comments |
|---|---|---|
1.0 |
01-Oct-2026
|
Initial Release |
 Feedback
