许可证:智能软件许可

通过智能软件许可,您可以集中购买和管理许可证池。与产品授权密钥 (PAK) 许可证不同,智能许可证未绑定到特定序列号。您可以轻松部署或停用 ASA,而不必管理每台设备的许可密钥。通过智能软件许可,您还可以直观地了解许可证使用情况和需求。


注


ISA 3000 上不支持智能软件许可。它们使用 PAK 许可证。请参阅 关于 PAK 许可证。

有关每个平台的智能许可功能和行为的详细信息,请参阅支持智能的产品系列。


关于智能软件许可

思科智能许可是一种灵活的许可模式,为您提供一种更简便、更快速、更一致的方式来购买和管理整个思科产品组合和整个组织中的软件。此外它很安全,您可以控制用户可访问的内容。借助智能许可,您可以:

  • 轻松激活: 智能许可建立了可在整个组织中使用的软件许可证池,不再需要产品激活密钥 (PAK)。

  • 统一管理: 利用 My Cisco Entitlements (MCE),您可以在一个易于使用的门户中全面了解您的所有 Cisco 产品和服务,始终了解您拥有以及正在使用的产品和服务。

  • 许可证灵活性: 您的软件没有与硬件节点锁定,因此您可以根据需要轻松使用和传输许可证。

要使用智能许可,您必须先在 Cisco Software Central (software.cisco.com) 上创建智能帐户。

有关思科许可的更详细概述,请访问 cisco.com/go/licensingguide

Firepower 4100/9300 机箱上 ASA 的智能软件许可

对于 Firepower 4100/9300 机箱上的 ASA,智能软件许可配置,划分为 Firepower 4100/9300 机箱管理引擎和 ASA 两部分。

  • Firepower 4100/9300 机箱- 在机箱上配置所有智能软件许可基础设施,包括用于与智能软件管理器进行通信的参数。Firepower 4100/9300 机箱本身无需任何许可证即可运行。


    注


    机箱间集群需要您在集群的每个机箱上启用相同的智能许可方法。


  • ASA 应用 - 在 ASA 中配置所有许可证授权。

智能软件管理器和账户

在为设备购买一个或多个许可证时,可在思科智能软件管理器中对其进行管理:

https://software.cisco.com/#module/SmartLicensing

通过智能软件管理器,您可以为组织创建一个主账户。


注


如果您还没有账户,请点击此链接以设置新账户。通过智能软件管理器,您可以为组织创建一个主帐户。


默认情况下,许可证分配给主账户下的默认虚拟账户。作为账户管理员,您可以选择创建其他虚拟账户;例如,您可以为区域、部门或子公司创建账户。通过多个虚拟账户,您可以更轻松地管理大量许可证和设备。

离线管理

如果您的设备无法访问互联网,也不能向智能软件管理器注册,您可以配置离线许可。

永久许可证预留

如果您的设备出于安全原因而无法访问互联网,您可以选择为每个 ASA 请求永久许可证。永久许可证不需要定期访问智能软件管理器。与 PAK 许可证一样,您将为 ASA 购买一个许可证并安装许可证密钥。与 PAK 许可证不同的是,您将通过智能软件管理器获取和管理许可证。您可以在定期智能许可模式与永久许可证预留模式之间轻松切换。


注


ASA 不支持特定许可证预留 (SLR)。在 SLR 中,特定功能授权将永久启用。ASA 仅支持永久启用所有功能的 PLR。


ASA Virtual 永久许可证预留

注


仅在 VMware 和 KVM 上支持永久许可证预留。


您可以获得启用所有功能的型号特定许可证:

在部署 ASA virtual 时,您选择的 vCPU/内存决定了所需的型号许可证。与具有灵活 vCPU/内存和吞吐量组合的常规智能许可不同,永久许可证预留仍与部署 ASA virtual 时使用的 vCPU/内存相关联。

请参阅以下 vCPU/内存与许可证的关系:

  • 2 GB,1 个 vCPU - ASAv5 (100M)(需要使用 license smart set_plr5 命令;否则,此占用空间将使用 ASAv10 许可证并允许 1G 吞吐量。)

    在 9.13 中,ASAv5 RAM 要求被提高到了 2GB。由于 RAM 的增加,ASAv5 永久许可证不再有效,因为 ASA 检查了分配的内存并确定 2GB RAM 实际上是 ASAv10,而不是 ASAv5。要允许 ASAv5 永久许可证工作,您可以将 ASA 配置为为此模式识别额外的内存。

  • 2 GB,1 个 vCPU - ASAv10 (1G)

  • 8 GB,4 个 vCPU - ASAv30 (2G)

  • 16 GB,8 个 vCPU - ASAv50 (10G)

  • 32 GB,16 个 vCPU - ASAv100 (20G)

如果稍后要更改设备的型号级别,则必须退回当前许可证并在正确的型号级别请求新的许可证。要更改已部署的 ASA virtual的型号,在虚拟机监控程序中,可以更改 vCPU 和 DRAM 设置以匹配新的型号要求;有关这些值,参阅 ASA virtual 快速入门指南。

如果您停止使用许可证,则必须通过在 ASA virtual 上生成退回代码,然后将该代码输入智能软件管理器中以退回许可证。确保正确遵循退回过程,以避免为未使用的许可证付费。

Firepower 1010 永久许可证预留

您可以获得启用所有功能的许可证:


注


您还需要在 ASA 配置中请求授权,以便 ASA 允许使用它们。


如果您停止使用许可证,则必须通过在 ASA 上生成退回代码,然后将该代码输入智能软件管理器中以退回许可证。确保正确遵循退回过程,以避免为未使用的许可证付费。

Firepower 1100 永久许可证预留

您可以获得启用所有功能的许可证:


注


您还需要在 ASA 配置中请求授权,以便 ASA 允许使用它们。


如果您停止使用许可证,则必须通过在 ASA 上生成退回代码,然后将该代码输入智能软件管理器中以退回许可证。确保正确遵循退回过程,以避免为未使用的许可证付费。

Cisco Secure Firewall 3100/4200 永久许可证保留

您可以获得启用所有功能的许可证:


注


您还需要在 ASA 配置中请求授权,以便 ASA 允许使用它们。


如果您停止使用许可证,则必须通过在 ASA 上生成退回代码,然后将该代码输入智能软件管理器中以退回许可证。确保正确遵循退回过程,以避免为未使用的许可证付费。

Firepower 4100/9300 机箱永久许可证保留

您可以获得启用所有功能的许可证:


注


许可证在 Firepower 4100/9300 机箱上管理,但您还需要请求 ASA 配置授权,以便 ASA 允许使用它们。


如果您停止使用许可证,则必须通过在 Firepower 4100/9300 机箱 上生成退回代码,然后将该代码输入智能软件管理器中以退回许可证。确保正确遵循退回过程,以避免为未使用的许可证付费。


注


将 ASA Virtual 版本 9.20 反向升级到较早的未许可版本时,在 ASA Virtual 版本 9.20 注册期间生成的 PLR 令牌将返回到智能许可证服务器。此 PLR 令牌与未经许可的 ASA Virtual(升级后)的许可证安装不兼容。


智能软件管理器本地版

如果您的设备出于安全原因无法访问互联网,您可以选择以虚拟机 (VM) 形式安装本地智能软件管理器卫星(也称为“智能软件卫星服务器”)服务器。该本地智能软件管理器提供智能软件管理器功能的子集,并允许您为所有本地设备提供必要的许可服务。只有本地智能软件管理器需要定期连接到主智能软件管理器,才能同步您的许可证使用情况。您可以按时间表执行同步,也可以手动同步。

您可以在本地智能软件管理器上执行以下功能:

  • 激活或注册许可证

  • 查看公司的许可证

  • 在公司实体之间传输许可证

有关详细信息,请参阅 https://www.cisco.com/c/en/us/buy/smart-accounts/software-manager.html#~on-prem。

按虚拟帐户管理的许可证和设备

仅当虚拟账户可以使用分配给该账户的许可证时,才能按虚拟账户对许可证和设备进行管理。如果您需要其他许可证,则可以从另一个虚拟账户传输未使用的许可证。您还可以在虚拟账户之间迁移设备。

对于 Firepower 4100/9300 机箱上的 ASA - 仅机箱注册为设备,而机箱中的 ASA 应用会请求自己的许可证。例如,对于配有 3 个安全模块的 Firepower 9300 机箱,机箱计为一个设备,但模块使用 3 个单独的许可证。

评估许可证

ASA Virtual

ASA virtual 不支持评估模式。在 ASA virtual 向智能软件管理器注册之前,它会在严格限制速率的状态下运行。

Firepower 1000

在 Firepower 1000 向智能软件管理器注册之前,它会在评估模式下运行 90 天(总用量)。仅已启用默认授权。当此期限结束时,Firepower 1000 将变为不合规。


注


您不能接收评估许可证进行强加密 (3DES/AES);您必须向智能软件管理器注册,以接收可启用强加密 (3DES/AES) 许可证的导出合规性令牌。


Firepower 2100

在 Firepower 2100 向智能软件管理器注册之前,它会在评估模式下运行 90 天(总用量)。仅已启用默认授权。当此期限结束时,Firepower 2100 将变为不合规。


注


您不能接收评估许可证进行强加密 (3DES/AES);您必须向智能软件管理器注册,以接收可启用强加密 (3DES/AES) 许可证的导出合规性令牌。


Cisco Secure Firewall 3100/4200

在 Cisco Secure Firewall 3100/4200 向智能软件管理器注册之前,它会在评估模式下运行 90 天(总使用量)。仅已启用默认授权。当此期限结束时,Cisco Secure Firepower 3100/4200 将变为不合规。


注


您不能接收评估许可证进行强加密 (3DES/AES);您必须向智能软件管理器注册,以接收可启用强加密 (3DES/AES) 许可证的导出合规性令牌。


Firepower 4100/9300 机箱

Firepower 4100/9300 机箱支持两种类型的评估许可证:

  • 机箱级评估模式 - 在 Firepower 4100/9300 机箱 向智能软件管理器注册之前,会在评估模式下运行 90 天(总使用量)。ASA 在此模式下无法请求特定授权,只能启用默认授权。当此期限结束时,Firepower 4100/9300 机箱会变为不合规。

  • 基于授权的评估模式 - 在 Firepower 4100/9300 机箱向智能软件管理器注册之后,您可以获取基于时间的评估许可证,并可将这些许可证分配给 ASA。在 ASA 中,可照常请求授权。当该基于时间的许可证到期时,您需要续订基于时间的许可证或获取永久许可证。


注


您不能接收评估许可证进行强加密 (3DES/AES);您必须向智能软件管理器注册并获取永久许可证 ,以接收可启用强加密 (3DES/AES) 许可证的导出合规性令牌。


关于按类型划分的许可证

以下部分包括有关按类型分类的许可证的其他信息。

Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证

Secure Client 许可证不会直接应用于 ASA。但是,您需要购买许可证并将其添加到您的智能账户,以保证将 ASA 用作 Secure Client 前端。

  • 对于 Secure Client Advantage 和 Secure Client Premier 许可证,将您打算在智能账户中的所有 ASA 中使用的对等体数量相加,并为该数量的对等体购买许可证。

  • 对于 仅限 Secure Client VPN,请为每个 ASA 购买一个许可证。与提供可由多个 ASA 共享的对等体池的其他许可证不同, 仅限 Secure Client VPN 许可证是按前端划分的。

有关详情,请参阅:

其他 VPN 对等体数

其他 VPN 对等体包括以下 VPN 类型:

  • 使用 IKEv1 的 IPsec 远程访问 VPN

  • 使用 IKEv1 的 IPsec 站点间 VPN

  • 使用 IKEv2 的 IPsec 站点间 VPN

此许可证包含在基础许可证中。

VPN 对等体总数,所有类型

  • VPN 对等体总数是 Secure Client 和其他 VPN 对等体允许的最大 VPN 对等体数。例如,如果总数为 1000,则可以同时允许 500 个 Secure Client 和 500 个其他 VPN 对等体;或 700 个 Secure Client 和 300 个其他 VPN;或对 Secure Client 使用全部 1000 个。如果超出了 VPN 对等体总数,可以对 ASA 实施过载,以确保相应地调整网络大小。

加密许可证

强加密:ASA Virtual

在连接到智能软件管理器 或智能软件管理器本地服务器之前,强加密 (3DES/AES) 可用于管理连接,因此您可以启动 ASDM 并连接到智能软件管理器。对于需要强加密(如 VPN)的通过设备的流量,在您连接到智能软件管理器并获得强加密许可证之前,吞吐量会受到严格限制。

当您向智能软件许可帐户请求 ASA virtual 的注册令牌时,请选中 允许在通过此令牌注册的产品上使用导出控制功能 复选框,以便应用强加密 (3DES/AES) 许可证(您的帐户必须符合其使用条件)。如果 ASA virtual 之后变为不合规状态,只要已成功应用导出合规性令牌, ASA virtual 将会保留许可证,并且不会恢复到速率受限状态。如果您重新注册 ASA virtual,并且禁用了导出合规性,或者如果您将 ASA virtual 还原到出厂默认设置,系统将会删除该许可证。

如果最初注册 ASA virtual 时未使用强加密,之后又添加了强加密,则必须重新加载 ASA virtual 才能使新许可证生效。

对于永久许可证预留许可证,如果您的帐户符合使用条件,则启用强加密 (3DES/AES) 许可证。

如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。

强加密:设备模式下的 Firepower 1000、Cisco Secure Firewall 3100/4200

ASA 默认情况下包含 3DES 功能,仅用于管理访问,因此您可以连接到智能软件管理器,还可以立即使用 ASDM。如果之后在 ASA 上配置了 SSH 访问,也可以使用 SSH 和 SCP。其他需要强加密(例如 VPN)的功能必须启用强加密,这要求您先向智能软件管理器注册。


注


如果您在注册之前尝试配置任何可使用强加密的功能(即使您仅配置了弱加密),您的 HTTPS 连接会在该接口上断开,并且您无法重新连接。此规则的例外是您连接到仅限管理的接口,例如管理 1/1。SSH 不受影响。如果您丢失了 HTTPS 连接,可以连接到控制台端口以重新配置 ASA、连接到仅管理接口,或者连接到没有为强加密功能配置的接口。


当您向智能软件许可帐户请求 ASA 的注册令牌时,请选中允许在通过此令牌注册的产品上使用导出控制功能复选框,以便应用强加密 (3DES/AES) 许可证(您的帐户必须符合其使用条件)。如果 ASA 之后变为不合规状态,只要已成功应用导出合规性令牌,ASA 将会继续允许通过设备的流量。即使您重新注册 ASA 并禁用导出合规性,许可证仍将保持启用状态。如果您将 ASA 恢复到出厂默认设置,系统将会删除该许可证。

如果最初注册 ASA 时未使用强加密,之后又添加了强加密,则必须重新加载 ASA 才能使新许可证生效。

对于永久许可证预留许可证,如果您的帐户符合使用条件,则启用强加密 (3DES/AES) 许可证。

如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。

强加密:Firepower 4100/9300 机箱

当 ASA 部署为逻辑设备时,您可以立即启动 ASDM。在您连接并获取强加密许可证之前,不允许通过需要强加密(如 VPN)设备的流量。

当您向智能软件许可帐户请求机箱的注册令牌时,请选中 允许在通过此令牌注册的产品上使用导出控制功能 复选框,以便应用强加密 (3DES/AES) 许可证(您的帐户必须符合其使用条件)。

如果 ASA 之后变为不合规状态,只要已成功应用导出合规性令牌,ASA 将会继续允许通过设备的流量。如果您重新注册机箱,并且禁用了导出合规性,或者如果您将机箱还原到出厂默认设置,系统将会删除该许可证。

如果最初注册机箱时未使用强加密,之后又添加了强加密,则必须重新加载 ASA 应用程序才能使新许可证生效。

对于永久许可证预留许可证,如果您的帐户符合使用条件,则启用强加密 (3DES/AES) 许可证。

如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。

DES:所有型号

无法禁用 DES 许可证。如果您安装有 3DES 许可证,则 DES 仍然可用。要在希望仅使用强加密时防止使用 DES,请务必将所有相关命令都配置为仅使用强加密。

运营商许可证

借助运营商许可证,可以实现以下检查功能:

  • Diameter - Diameter是用于下一代移动和固定电信网络(例如用于 LTE(长期演进)和 IMS(多媒体子系统)的 EPS(演进的数据包系统)的身份验证、授权和记账 (AAA) 协议。在这些网络中,该协议将取代 RADIUS 和 TACACS。

  • GTP/GPRS—GPRS 隧道协议用于 GSM、UMTS 和 LTE 网络的通用分组无线服务 (GPRS) 流量。GTP 提供隧道控制和管理协议,通过创建、修改和删除隧道来为移动站提供 GPRS 网络接入。此外,GTP 还使用隧道机制来传送用户数据包。

  • M3UA—MTP3 User Adaptation (M3UA) 是客户端/服务器协议,为基于 IP 的应用提供连接 SS7 网络的网关,以便连接 SS7 消息传递部分 3 (MTP3) 层。使用 M3UA,可以通过 IP 网络运行 SS7 用户部分(例如 ISUP)。M3UA 在 RFC 4666 中定义。

  • RFC 4960 中介绍了 SCTP—SCTP(流控制传输协议)。该协议支持基于 IP 的电话信令协议 SS7,也是适用于 4G LTE 移动网络架构中多个接口的传输协议。

TLS 代理会话总数

用于加密语音检测的每个 TLS 代理会话都会计入 TLS 许可证限制中。

使用 TLS 代理会话的其他应用不计入 TLS 限制,例如移动性优势代理(无需许可证)。

某些应用可能会在一个连接中使用多个会话。例如,如果为一部电话配置了主用和备用思科 Unified Communications Manager,则有 2 个 TLS 代理连接。

使用 tls-proxy maximum-sessions 命令,或在 ASDM 中使用 Configuration > Firewall > Unified Communications > TLS Proxy 窗格,单独设置 TLS 代理限制。要查看型号的限制,请输入 tls-proxy maximum-sessions ? 命令。如果应用的 TLS 代理许可证高于默认的 TLS 代理限制,则 ASA 自动设置 TLS 代理限制以与许可证匹配。TLS 代理限制的优先级高于许可证限制;如果设置的 TLS 代理限制低于许可证限制,则无法使用许可证中的所有会话。


注


对于以“K8”结尾的许可证部件号(例如,用户数少于 250 的许可证),TLS 代理会话数限制为 1000。对于以“k9”结尾的许可证部件号(例如,用户数为 250 或更多的许可证),TLS 代理限制取决于配置,最高值为型号限制。K8 和 K9 是指许可证是否有出口限制:K8 不受限制,K9 受限制。

如果清除配置(例如使用 clear configure all 命令),TLS 代理限制将设置为模型的默认值;如果默认值低于许可证限制,会显示一条错误消息,让您使用 tls-proxy maximum-sessions 命令再次增加该限制(在 ASDM 中,使用 TLS Proxy 窗格)。如果使用故障转移并输入 write standby 命令,或者在 ASDM 中,在主设备上使用 File > Save Running Configuration to Standby Unit 来强制进行配置同步,则会在辅助设备上自动生成 clear configure all 命令,因此,您可能会在辅助设备上看到警告消息。由于配置同步会恢复在主设备上设置的 TLS 代理限制,因此可以忽略该警告。


您也可能为连接使用 SRTP 加密会话:

  • 对于 K8 许可证,SRTP 会话数限制为 250。

  • 对于 K9 许可证,则没有任何限制。


注


只有需要对媒体进行加密/解密的呼叫会计入 SRTP 限制;如果将呼叫设置为直通式,即使两端均为 SRTP,这些呼叫也不计入限制。


最大 VLAN 数量

对于根据 VLAN 限制计数的接口,您必须向其分配 VLAN。

僵尸网络流量过滤器许可证

要下载动态数据库,需要强加密 (3DES/AES) 许可证。

故障转移或 ASA 集群许可证

ASAv 的故障转移许可证

备用设备需要与主设备相同型号的许可证。

Firepower 1010 的故障转移许可证

智能软件管理器常规版和本地版

两台 Firepower 1010 设备都必须向智能软件管理器或智能软件管理器本地服务器注册。两台设备都要求您先启用基础许可证和安全加许可证,然后才能配置故障转移。

通常,您也不需要在 ASA 中启用强加密(3DES/AES)功能许可证,因为在注册设备时,两台设备都应获得强加密令牌。使用注册令牌时,两台设备必须具有相同的加密级别。

如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。在这种情况下,请在启用故障转移后在主用设备上启用它。该配置将被复制到备用设备,但备用设备不会使用该配置;它将保持在缓存状态。只有主用设备需要向服务器请求许可证。许可证将聚合为一个单独的故障转移许可证,供该故障转移对共享,并且此聚合许可证还将缓存在备用设备上,以便在该设备将来成为主用设备时使用。在故障转移后,新的主用设备将继续使用聚合许可证。它将使用缓存许可证配置向服务器重新请求授权。当旧的主用设备作为备用设备重新加入该对时,它将发布许可证授权。在备用设备发布授权之前,如果帐户中没有可用的许可证,则新主用设备的许可证可能处于不合规状态。故障转移对使用聚合许可证的期限是 30 天,如果该故障转移对在宽限期后仍不合规,且没有使用强加密令牌,则将无法对需要强加密 (3DES/AES) 功能许可证的功能进行配置更改;否则操作不会受到影响。新主用设备每隔 35 秒发送一个权限授权续约请求,直到许可证合规为止。如果解散该故障转移对,则主用设备将发布授权,并且两台设备会将许可配置保留在缓存状态。要重新激活许可,需要清除每台设备上的配置,然后再重新配置它。

永久许可证预留

对于永久许可证预留,必须在配置故障转移之前为每台机箱单独购买许可证并启用。

Firepower 1100 的故障转移许可证

智能软件管理器常规版和本地版

只有主用设备需要向服务器请求许可证。许可证聚合为故障转移对共享的单个故障转移许可证。辅助设备不会产生额外成本。

为主用/备用故障转移启用故障转移后,只能在主用设备上配置智能许可。对于主用/主用故障转移,只能在故障转移组 1 为主用的设备上配置智能许可。该配置将被复制到备用设备,但备用设备不会使用该配置;它将保持在缓存状态。聚合许可证也会缓存在备用设备上,以便在该设备将来成为主用设备时使用。


注


每个 ASA 在形成故障转移对时必须具有相同的加密许可证。将 ASA 注册到智能许可服务器时,当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。由于此要求,在使用具有故障转移功能的强加密令牌时,您有两种许可选择:

  • 在启用故障转移之前,请将两台设备注册到智能许可服务器。在这种情况下,两台设备将具有强加密功能。然后,在启用故障转移后,继续在主用设备上配置许可证授权。如果为故障转移链路启用加密,系统将会使用 AES/3DES(强加密)。

  • 在将主用设备注册到智能许可服务器之前,请启用故障转移。这种情况下,两台设备都还不能进行强加密。然后,配置许可证授权并将主用设备注册到智能许可服务器;两台设备都将从聚合许可证中获得强加密。请注意,如果您在故障转移链路上启用了加密,系统将使用 DES(弱加密),因为故障转移链路是在设备获得强加密之前建立的。您必须重新加载两台设备,才能在链路上使用 AES/3DES。如果仅重新加载一台设备,则该设备将尝试使用 AES/3DES,而原始设备则使用 DES,这将导致两台设备变为活动状态(脑裂)。


各个插件许可证类型将按以下方式进行管理:

  • 基础 — 虽然只有主用设备需要向服务器请求此许可证,但默认情况下备用设备已启用了基础许可证;它不需要向服务器注册来使用它。

  • 情景 - 只有主用设备需要请求此许可证。不过,默认情况下基础许可证包括 2 个情景,并存在于两台设备上。每台设备的基础许可证的值与主用设备上的情景许可证的值合并之和为平台限制。例如:

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 FirePower 1120 设备,这些许可证总计包括 4 个情景。您在主用/备用对中的主用设备上配置 3 个情景的许可证。因此,聚合故障转移许可证包括 7 个情景。不过,由于一台设备的平台限制为 5,因此合并许可证最多仅允许 5 个情景。在此情况下,只能将主用情景许可证配置为 1 个情景。

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 Firepower 1140 设备,这些许可证总计包括 4 个情景。您在主用/主用对中的主设备上配置 4 个情景的许可证。因此,聚合故障转移许可证包括 8 个情景。例如,一台设备可以使用 5 个情景,而另一台设备可以使用 3 个情景,例如;但在失败期间,一台设备将使用所有 8 个情景。由于一台设备的平台限制为 10,因此合并许可证最多允许 10 个情景;8 个情景在该限制范围内。

  • 强加密 (3DES/AES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

在故障转移后,新的主用设备将继续使用聚合许可证。它将使用缓存许可证配置向服务器重新请求授权。当旧的主用设备作为备用设备重新加入该对时,它将发布许可证授权。在备用设备发布授权之前,如果帐户中没有可用的许可证,则新主用设备的许可证可能处于不合规状态。故障转移对使用聚合许可证的期限是 30 天,如果该故障转移对在宽限期后仍不合规,则将无法对需要特殊许可证的功能(例如,添加一个额外的情景)进行配置更改;否则操作不会受到影响。新主用设备每隔 35 秒发送一个权限授权续约请求,直到许可证合规为止。如果解散该故障转移对,则主用设备将发布授权,并且两台设备会将许可配置保留在缓存状态。要重新激活许可,需要清除每台设备上的配置,然后再重新配置它。

永久许可证预留

对于永久许可证预留,必须在配置故障转移之前为每台机箱单独购买许可证并启用。

Secure Firewall 3100 的故障转移许可证

智能软件管理器常规版和本地版

每台设备需要基础许可证(默认启用)和相同的加密许可证。我们建议您在启用故障转移之前使用许可服务器对每台设备进行许可,以避免许可不匹配问题,以及在使用强加密许可证时出现的故障转移链路加密问题。

故障转移功能本身不需要任何许可证。数据设备上的情景许可证不会产生额外成本。

当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,默认情况下,两台设备上的 基础 许可证始终处于启用状态。为主用/备用故障转移启用故障转移后,只能在主用设备上配置智能许可。对于主用/主用故障转移,只能在故障转移组 1 为主用的设备上配置智能许可。该配置将被复制到备用设备,但备用设备不会使用该配置;它将保持在缓存状态。聚合许可证也会缓存在备用设备上,以便在该设备将来成为主用设备时使用。

各个插件许可证类型将按以下方式进行管理:

  • 基础 — 每台设备都会向服务器请求一个基础许可证。

  • 情景 - 只有主用设备需要请求此许可证。不过,默认情况下基础许可证包括 2 个情景,并存在于两台设备上。每台设备的基础许可证的值与主用设备上的情景许可证的值合并之和为平台限制。例如:

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 FirePower 3130 设备,这些许可证总计包括 4 个情景。您在主用/备用对中的主用设备上配置 100 个情景的许可证。因此,聚合故障转移许可证包括 104 个情景。不过,由于一台设备的平台限制为 100,因此合并许可证最多仅允许 100 个情景。在此情况下,只能将主用情景许可证配置为 95 个情景。

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 FirePower 3130 设备,这些许可证总计包括 4 个情景。您在主用/主用对中的主设备上配置 10 个情景的许可证。因此,聚合故障转移许可证包括 14 个情景。例如,一台设备可以使用 9 个情景,而另一台设备可以使用 5 个情景,例如;但在失败期间,一台设备将使用所有 14 个情景。由于一台设备的平台限制为 100,因此合并许可证最多允许 100 个情景;14 个情景在该限制范围内。

  • 强加密 (3DES/AES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

在故障转移后,新的主用设备将继续使用聚合许可证。它将使用缓存许可证配置向服务器重新请求授权。当旧的主用设备作为备用设备重新加入该对时,它将发布许可证授权。在备用设备发布授权之前,如果帐户中没有可用的许可证,则新主用设备的许可证可能处于不合规状态。故障转移对使用聚合许可证的期限是 30 天,如果该故障转移对在宽限期后仍不合规,则将无法对需要特殊许可证的功能(例如,添加一个额外的情景)进行配置更改;否则操作不会受到影响。新主用设备每隔 35 秒发送一个权限授权续约请求,直到许可证合规为止。如果解散该故障转移对,则主用设备将发布授权,并且两台设备会将许可配置保留在缓存状态。要重新激活许可,需要清除每台设备上的配置,然后再重新配置它。

永久许可证预留

对于永久许可证预留,必须在配置故障转移之前为每台机箱单独购买许可证并启用。

Secure Firewall 4200 的故障转移许可证

智能软件管理器常规版和本地版

每台设备需要基础许可证(默认启用)和相同的加密许可证。我们建议您在启用故障转移之前使用许可服务器对每台设备进行许可,以避免许可不匹配问题,以及在使用强加密许可证时出现的故障转移链路加密问题。

故障转移功能本身不需要任何许可证。数据设备上的情景许可证不会产生额外成本。

当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,默认情况下,两台设备上的 基础 许可证始终处于启用状态。为主用/备用故障转移启用故障转移后,只能在主用设备上配置智能许可。对于主用/主用故障转移,只能在故障转移组 1 为主用的设备上配置智能许可。该配置将被复制到备用设备,但备用设备不会使用该配置;它将保持在缓存状态。聚合许可证也会缓存在备用设备上,以便在该设备将来成为主用设备时使用。

各个插件许可证类型将按以下方式进行管理:

  • 基础 - 每台设备从服务器请求一个基础许可证。

  • 情景 - 只有主用设备需要请求此许可证。不过,默认情况下基础许可证包括 2 个情景,并存在于两台设备上。每台设备的基础许可证的值与主用设备上的情景许可证的值合并之和为平台限制。例如:

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 FirePower 4215 设备,这些许可证总计包括 4 个情景。您在主用/备用对中的主用设备上配置 250 个情景的许可证。因此,聚合故障转移许可证包括 254 个情景。不过,由于一台设备的平台限制为 250,因此合并许可证最多仅允许 250 个情景。在此情况下,只能将主用情景许可证配置为 246 个情景。

    • 主用/备用: 基础 许可证包括 2 个情景;对于两个 FirePower 4215 设备,这些许可证总计包括 4 个情景。您在主用/主用对中的主设备上配置 10 个情景的许可证。因此,聚合故障转移许可证包括 14 个情景。例如,一台设备可以使用 9 个情景,而另一台设备可以使用 5 个情景,例如;但在失败期间,一台设备将使用所有 14 个情景。由于一台设备的平台限制为 250,因此合并许可证最多允许 250 个情景;14 个情景在该限制范围内。

  • 强加密 (3DES/AES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

在故障转移后,新的主用设备将继续使用聚合许可证。它将使用缓存许可证配置向服务器重新请求授权。当旧的主用设备作为备用设备重新加入该对时,它将发布许可证授权。在备用设备发布授权之前,如果帐户中没有可用的许可证,则新主用设备的许可证可能处于不合规状态。故障转移对使用聚合许可证的期限是 30 天,如果该故障转移对在宽限期后仍不合规,则将无法对需要特殊许可证的功能(例如,添加一个额外的情景)进行配置更改;否则操作不会受到影响。新主用设备每隔 35 秒发送一个权限授权续约请求,直到许可证合规为止。如果解散该故障转移对,则主用设备将发布授权,并且两台设备会将许可配置保留在缓存状态。要重新激活许可,需要清除每台设备上的配置,然后再重新配置它。

永久许可证预留

对于永久许可证预留,必须在配置故障转移之前为每台机箱单独购买许可证并启用。

适用于 Firepower 4100/9300 的故障转移许可证

智能软件管理器常规版和本地版

在配置故障转移之前,两个 Firepower 4100/9300 都必须向智能软件管理器或智能软件管理器本地服务器注册。辅助设备不会产生额外成本。

当您应用注册令牌时,对于符合条件的用户,系统会自动启用强加密许可证。使用令牌时,每个机箱必须具有相同的加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

为主用/备用故障转移启用故障转移后,只能在主用设备上配置用于主用/备用故障转移的 ASA 许可证配置智能许可。对于主用/主用故障转移,只能在故障转移组 1 为主用的设备上配置智能许可。该配置将被复制到备用设备,但备用设备不会使用该配置;它将保持在缓存状态。只有主用设备需要向服务器请求许可证。许可证将聚合为一个单独的故障转移许可证,供该故障转移对共享,并且此聚合许可证还将缓存在备用设备上,以便在该设备将来成为主用设备时使用。各个许可证类型将按以下方式进行管理:

  • 基础 — 虽然只有主用设备需要向服务器请求此许可证,但默认情况下备用设备已启用了基础许可证;它不需要向服务器注册来使用它。

  • 情景 - 只有主用设备需要请求此许可证。不过,默认情况下基础许可证包括 10 个情景,并存在于两台设备上。每台设备的基础许可证的值与主用设备上的情景许可证的值合并之和为平台限制。例如:

    • 主用/备用: 基础 许可证包括 10 个情景;对于 2 台设备,这些许可证相加之和为 20 个情景。您在主用/备用对中的主用设备上配置 250 个情景的许可证。因此,聚合故障转移许可证包括 270 个情景。不过,由于一台设备的平台限制为 250,因此合并许可证最多仅允许 250 个情景。在此情况下,只能将主用情景许可证配置为 230 个情景。

    • 主用/主用: 基础 许可证包括 10 个情景;对于 2 台设备,这些许可证相加之和为 20 个情景。您在主用/主用对中的主设备上配置 10 个情景的许可证。因此,聚合故障转移许可证包括 30 个情景。例如,一台设备可以使用 17 个情景,而另一台设备可以使用 13 个情景,例如;但在失败期间,一台设备将使用所有 30 个情景。由于一台设备的平台限制为 250,因此合并许可证最多允许 250 个情景;30 个情景在该限制范围内。

  • 运营商 - 只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

  • 强加密 (3DES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

在故障转移后,新的主用设备将继续使用聚合许可证。它将使用缓存许可证配置向服务器重新请求授权。当旧的主用设备作为备用设备重新加入该对时,它将发布许可证授权。在备用设备发布授权之前,如果帐户中没有可用的许可证,则新主用设备的许可证可能处于不合规状态。故障转移对使用聚合许可证的期限是 30 天,如果该故障转移对在宽限期后仍不合规,则将无法对需要特殊许可证的功能进行配置更改;否则操作不会受到影响。新主用设备每隔 35 秒发送一个权限授权续约请求,直到许可证合规为止。如果解散该故障转移对,则主用设备将发布授权,并且两台设备会将许可配置保留在缓存状态。要重新激活许可,需要清除每台设备上的配置,然后再重新配置它。

永久许可证预留

对于永久许可证预留,必须在配置故障转移之前为每台机箱单独购买许可证并启用。

Secure Firewall 3100 的 ASA 群集许可证

智能软件管理器常规版和本地版

每台设备需要基础许可证(默认启用)和相同的加密许可证。我们建议在启用集群之前使用许可服务器对每台设备进行许可,避免出现许可不匹配的问题,并在使用强加密许可证时出现集群控制链路加密问题。

集群功能本身不需要任何许可证。数据设备上的情景许可证不会产生额外成本。

当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,默认情况下,始终在所有设备上启用基础许可证。您只能在控制设备上配置智能许可。该配置会复制到数据设备,但某些许可证不使用该配置;它仍处于缓存状态,只有控制设备才会请求许可证。这些许可证将聚合成一个由集群设备共享的集群许可证,此聚合许可证也会缓存在数据设备上,以便将来某个从属设备变为控制设备时使用。各个许可证类型将按以下方式进行管理:

  • 基础 — 每台设备都会向服务器请求一个基础许可证。

  • 情景 - 只有控制设备从服务器请求情景许可证。默认情况下,基础许可证包括 2 个情景,并且位于所有集群成员上。每台设备的基础许可证的值加上控制设备上的情景许可证的值共同形成了聚合集群许可证中的平台限制。例如:

    • 您在集群中有 6 个 Secure Firewall 3100。基础许可证包括 2 个情景;因为有 6 台设备,因此这些许可证加起来总共包括 12 个情景。您在控制设备上额外配置一个包含 20 个情景的许可证。因此,聚合的集群许可证包括 32 个情景。由于一台机箱的平台限制为 100,因此合并许可证最多允许 100 个情景;32 个情景在该限制范围内。因此,您可以在控制设备上配置最多 32 个情景;每台数据设备通过配置复制也将拥有 32 个情景。

    • 您在集群中有 3 个 Secure Firewall 3100。基础许可证包括 2 个情景;因为有 3 台设备,因此这些许可证加起来总共包括 6 个情景。您在控制设备上额外配置一个包含 100 个情景的许可证。因此,聚合的集群许可证包括 106 个情景。由于一台设备的平台限制为 100,因此合并许可证最多允许 100 个情景;106 个情景超出限制范围。因此,您仅可以在控制设备上配置最多 100 个情景;每台数据设备通过配置复制也将拥有 100 个情景。在此情况下,只能将控制设备情景许可证配置为 94 个情景。

  • 强加密 (3DES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有控制设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

如果选择了新的控制设备,新的控制设备继续使用聚合的许可证。它还会使用缓存的许可证配置再次请求控制设备许可证。当旧的控制设备作为数据设备重新加入集群后,它会释放控制设备许可证授权。在数据设备释放该许可证之前,如果帐户中没有可用的许可证,则控制设备的许可证可能处于一个非合规状态。保留的许可证的有效期为 30 天,但如果它在此宽限期过后仍处于非合规状态,您将无法对需要特殊许可证的功能进行配置更改;否则操作将不受影响。新主用设备会每隔 35 秒发送一次权限授权续约请求,直到许可证合规为止。在对许可证请求进行完整的处理之前,应避免进行配置更改。如果某台设备退出集群,缓存的控制配置将被删除,而按设备进行的授权将会保留。尤其是,您需要在非集群设备上重新请求情景许可证。

永久许可证预留

对于永久许可证预留,必须在配置集群之前为每个机箱单独购买许可证并启用。
Secure Firewall 4200 的 ASA 群集许可证

智能软件管理器常规版和本地版

每台设备需要基础许可证(默认启用)和相同的加密许可证。我们建议在启用集群之前使用许可服务器对每台设备进行许可,避免出现许可不匹配的问题,并在使用强加密许可证时出现集群控制链路加密问题。

集群功能本身不需要任何许可证。数据设备上的情景许可证不会产生额外成本。

当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,默认情况下,始终在所有设备上启用基础许可证。您只能在控制设备上配置智能许可。该配置会复制到数据设备,但某些许可证不使用该配置;它仍处于缓存状态,只有控制设备才会请求许可证。这些许可证将聚合成一个由集群设备共享的集群许可证,此聚合许可证也会缓存在数据设备上,以便将来某个从属设备变为控制设备时使用。各个许可证类型将按以下方式进行管理:

  • 基础 — 每台设备都会向服务器请求一个基础许可证。

  • 情景 - 只有控制设备从服务器请求情景许可证。默认情况下,基础许可证包括 2 个情景,并且位于所有集群成员上。每台设备的基础许可证的值加上控制设备上的情景许可证的值共同形成了聚合集群许可证中的平台限制。例如:

    • 您在集群中有 6 个 Cisco Secure Firewall 4200。基础许可证包括 2 个情景;因为有 6 台设备,因此这些许可证加起来总共包括 12 个情景。您在控制设备上额外配置一个包含 20 个情景的许可证。因此,聚合的集群许可证包括 32 个情景。由于一台机箱的平台限制为 250,因此合并许可证最多允许 250 个情景;32 个情景在该限制范围内。因此,您可以在控制设备上配置最多 32 个情景;每台数据设备通过配置复制也将拥有 32 个情景。

    • 您在集群中有 3 个 Cisco Secure Firewall 4200。基础许可证包括 2 个情景;因为有 3 台设备,因此这些许可证加起来总共包括 6 个情景。您在控制设备上额外配置一个包含 250 个情景的许可证。因此,聚合的群集许可证包括 256 个情景。由于一台设备的平台限制为 250,则聚合后的许可证最多允许 250 个情景;256 个情景超出了此限制。因此,您仅可以在控制设备上配置最多 250 个情景;每台数据设备通过配置复制也将拥有 250 个情景。在此情况下,只能将控制设备情景许可证配置为 244 个情景。

  • 强加密 (3DES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有控制设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

如果选择了新的控制设备,新的控制设备继续使用聚合的许可证。它还会使用缓存的许可证配置再次请求控制设备许可证。当旧的控制设备作为数据设备重新加入集群后,它会释放控制设备许可证授权。在数据设备释放该许可证之前,如果帐户中没有可用的许可证,则控制设备的许可证可能处于一个非合规状态。保留的许可证的有效期为 30 天,但如果它在此宽限期过后仍处于非合规状态,您将无法对需要特殊许可证的功能进行配置更改;否则操作将不受影响。新主用设备会每隔 35 秒发送一次权限授权续约请求,直到许可证合规为止。在对许可证请求进行完整的处理之前,应避免进行配置更改。如果某台设备退出集群,缓存的控制配置将被删除,而按设备进行的授权将会保留。尤其是,您需要在非集群设备上重新请求情景许可证。

永久许可证预留

对于永久许可证预留,必须在配置集群之前为每个机箱单独购买许可证并启用。
ASAv 的 ASA 集群许可证

智能软件管理器常规版和本地版

每台设备需要相同的吞吐量许可证和相同的加密许可证。我们建议在启用集群之前使用许可服务器对每台设备进行许可,避免出现许可不匹配的问题,并在使用强加密许可证时出现集群控制链路加密问题。

集群功能本身不需要任何许可证。

当您应用注册令牌时,系统会自动为符合条件的用户启用强加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,只能在控制设备上配置智能许可。该配置会复制到数据设备,但某些许可证不使用该配置;它仍处于缓存状态,只有控制设备才会请求许可证。这些许可证将聚合成一个由集群设备共享的集群许可证,此聚合许可证也会缓存在数据设备上,以便将来某个从属设备变为控制设备时使用。各个许可证类型将按以下方式进行管理:

  • 基础 - 只有控制设备从服务器请求基础许可证,并且由于许可证汇聚,所有设备都可以使用标准许可证。

  • 吞叶量 - 每台设备都会向服务器请求其自己的吞吐量许可证。

  • 强加密 (3DES) - 如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有控制设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

永久许可证预留

对于永久许可证预留,必须在配置集群之前为每台设备单独购买许可证并启用。

Firepower 4100/9300 的 ASA 集群许可证

智能软件管理器常规版和本地版

集群功能本身不需要任何许可证。要使用强加密和其他可选许可证,每个 Firepower 4100/9300 机箱 都必须注册到许可证颁发机构或智能软件管理器常规版和本地版中。数据设备不会产生额外成本。

当您应用注册令牌时,对于符合条件的用户,系统会自动启用强加密许可证。使用令牌时,每个机箱必须具有相同的加密许可证。对于在 ASA 配置中启用的可选强加密 (3DES/AES) 功能许可证,请参阅下文。

在 ASA 许可证配置中,只能在控制设备上配置智能许可。该配置会复制到数据设备,但某些许可证不使用该配置;它仍处于缓存状态,只有控制设备才会请求许可证。这些许可证将聚合成一个由集群设备共享的集群许可证,此聚合许可证也会缓存在数据设备上,以便将来某个从属设备变为控制设备时使用。各个许可证类型将按以下方式进行管理:

  • 基础 - 只有控制设备从服务器请求基础许可证,并且由于许可证汇聚,两个设备都可以使用标准许可证。

  • 情景 - 只有控制设备从服务器请求情景许可证。默认情况下,基础许可证包括 10 个情景,并且位于所有集群成员上。每台设备的基础许可证的值加上控制设备上的情景许可证的值共同形成了聚合集群许可证中的平台限制。例如:

    • 集群中有 6 个 Firepower 9300 模块。基础许可证包括 10 个情景;对于 6 台设备,这些许可证相加之和为 60 个情景。您在控制设备上额外配置一个包含 20 个情景的许可证。因此,聚合的集群许可证包括 80 个情景。由于一个模块的平台限制为 250,因此聚合后的许可证最多允许 250 个情景;80 个情景没有超出此限制。因此,您可以在控制设备上配置最多 80 个情景;每台数据设备通过配置复制也将拥有 80 个情景。

    • 集群中有 3 台 Firepower 4112 设备。基础许可证包括 10 个情景;对于 3 台设备,这些许可证相加之和为 30 个情景。您在控制设备上额外配置一个包含 250 个情景的许可证。因此,聚合的集群许可证包括 280 个情景。由于一台设备的平台限制为 250,则聚合后的许可证最多允许 250 个情景;280 个情景超出了此限制。因此,您仅可以在控制设备上配置最多 250 个情景;每台数据设备通过配置复制也将拥有 250 个情景。在此情况下,只能将控制设备情景许可证配置为 220 个情景。

  • 运营商 - 分布式站点间 VPN 所需。此许可证按设备进行授权,每台设备从服务器请求其自己的许可证。

  • 强加密 (3DES) - 对于 2.3.0 前 Cisco Software Manager 本地部署;或如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。此许可证按设备进行授权,每台设备从服务器请求其自己的许可证。

如果选择了新的控制设备,新的控制设备继续使用聚合的许可证。它还会使用缓存的许可证配置再次请求控制设备许可证。当旧的控制设备作为数据设备重新加入集群后,它会释放控制设备许可证授权。在数据设备释放该许可证之前,如果帐户中没有可用的许可证,则控制设备的许可证可能处于一个非合规状态。保留的许可证的有效期为 30 天,但如果它在此宽限期过后仍处于非合规状态,您将无法对需要特殊许可证的功能进行配置更改;否则操作将不受影响。新的主用设备每 12 小时发送一次权利授权续约请求,直到许可证合规为止。在对许可证请求进行完整的处理之前,应避免进行配置更改。如果某台设备退出集群,缓存的控制配置将被删除,而按设备进行的授权将会保留。尤其是,您需要在非集群设备上重新请求情景许可证。

永久许可证预留

对于永久许可证预留,必须在配置集群之前为每个机箱单独购买许可证并启用。
智能软件许可的前提条件

智能软件管理器常规版和本地版前提条件

Firepower 4100/9300

在配置 ASA 许可授权之前,请在 Firepower 4100/9300 机箱上配置智能软件许可基础设施。

所有其他型号

  • 确保来自设备的互联网访问、HTTP 代理访问或本地服务器访问上的智能软件管理器 。

  • 配置 DNS 服务器,以使设备能够解析智能软件管理器的名称。

  • 设置设备的时钟。

  • 在思科智能软件管理器上创建账户:

    https://software.cisco.com/#module/SmartLicensing

    如果您还没有账户,请点击此链接以设置新账户。通过思科智能软件管理器,您可以为组织创建一个账户。

永久许可证预留前提条件

  • 在思科智能软件管理器上创建主账户:

    https://software.cisco.com/#module/SmartLicensing

    如果您还没有账户,请点击此链接以设置新账户。通过智能软件管理器,您可以为组织创建一个主帐户。即使 ASA 确实需要互联网连接到智能许可服务器以进行永久许可证预留,但智能软件管理器仍用于管理您的永久许可证。

  • 获得许可团队的永久许可证预留支持。您必须提供使用永久许可证预留的正当理由。如果您的帐户未获得批准,则无法购买和应用永久许可证。

  • 购买特殊的永久许可证(请参阅 每个型号的许可证 PID)。如果您的帐户中没有正确的许可证,则当您尝试在 ASA 上保留许可证时,将会看到类似于以下内容的错误消息:“许可证无法保留,因为虚拟帐户没有足够的剩余以下永久许可证:1-Firepower 4100 ASA PERM UNIV(永久)。“

  • 永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅 Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • ASA Virtual: Azure 虚拟机监控程序不支持永久许可证预留。

智能软件许可准则

  • 仅支持智能软件许可。对于 ASA virtual上的较早软件,如果升级现有 PAK 许可的 ASA virtual,则以前安装的激活密钥将被忽略,但会保留在设备上。如果将 ASA virtual 降级,则将恢复激活密钥。

  • 对于永久许可证预留,您必须在停用设备之前退回该许可证。如果不正式退回该许可证,该许可证会保持已使用状态,且无法退回用于新设备。

  • 由于思科传输网关使用具有不合规国家/地区代码的证书,因此在将 ASA 与该产品一起使用时,无法使用 HTTPS。您必须对思科传输网关使用 HTTP。

智能软件许可的默认设置

Smart Call Home 配置文件

除 Firepower 4100/9300(在机箱级别启用智能软件许可证通信)外,所有型号的默认配置都包括一个名为“许可证”的 Smart Call Home 配置文件,用于指定智能软件管理器的 URL。

ASA Virtual

  • 在部署 ASA virtual时,您可设置功能层和吞吐量级别。此时仅 基础 级别可用。对于永久许可证预留,您不需要设置这些参数。当您启用永久许可证预留时,这些命令将从配置中删除。


    注


    Essentials 许可证过去称为标准许可证,CLI 仍使用“标准”术语。


  • 此外,在配置过程中,您还可以选择配置 HTTP 代理。

ASAv:配置智能软件许可

本节介绍如何为 ASAv 配置智能软件许可。选择以下方法之一:

过程


步骤 1

ASA Virtual:配置 常规 智能软件许可。

步骤 2

ASA Virtual:为许可配置本地智能软件管理器。

步骤 3

ASA Virtual:配置实用程序 (MSLA) 智能软件许可

步骤 4

ASA Virtual:配置永久许可证预留。


ASA Virtual:配置 常规 智能软件许可

在部署 ASA virtual时,您可以预配置设备并包含一个注册令牌,以便其向智能软件管理器注册并启用智能软件许可。如果您需要更改 HTTP 代理服务器、许可证授权,或注册 ASA virtual (例如,如果您未在 Day0 配置中包含 ID 令牌),请执行此任务。


注


您可能已经在部署您的 ASA virtual时预配置了 HTTP 代理服务器和许可证授权。您还可能在部署 ASA virtual时在 Day0 配置中包含了注册令牌;如果是这样,您就不需要使用此程序重新注册。


过程


步骤 1

(思科智能软件管理器)中,为要将此设备添加到其中的虚拟帐户请求一个注册令牌并复制该令牌。

  1. 点击清单 (Inventory)。

    图 1. 清单
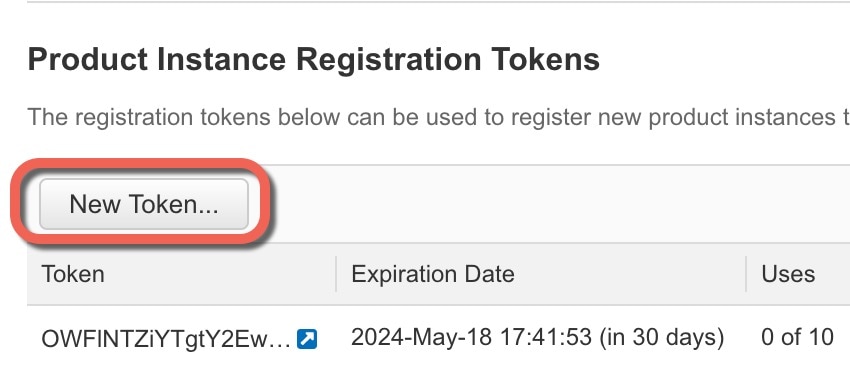
  2. 在常规 (General) 选项卡上,点击新建令牌 (New Token)。

    图 2. 新建令牌
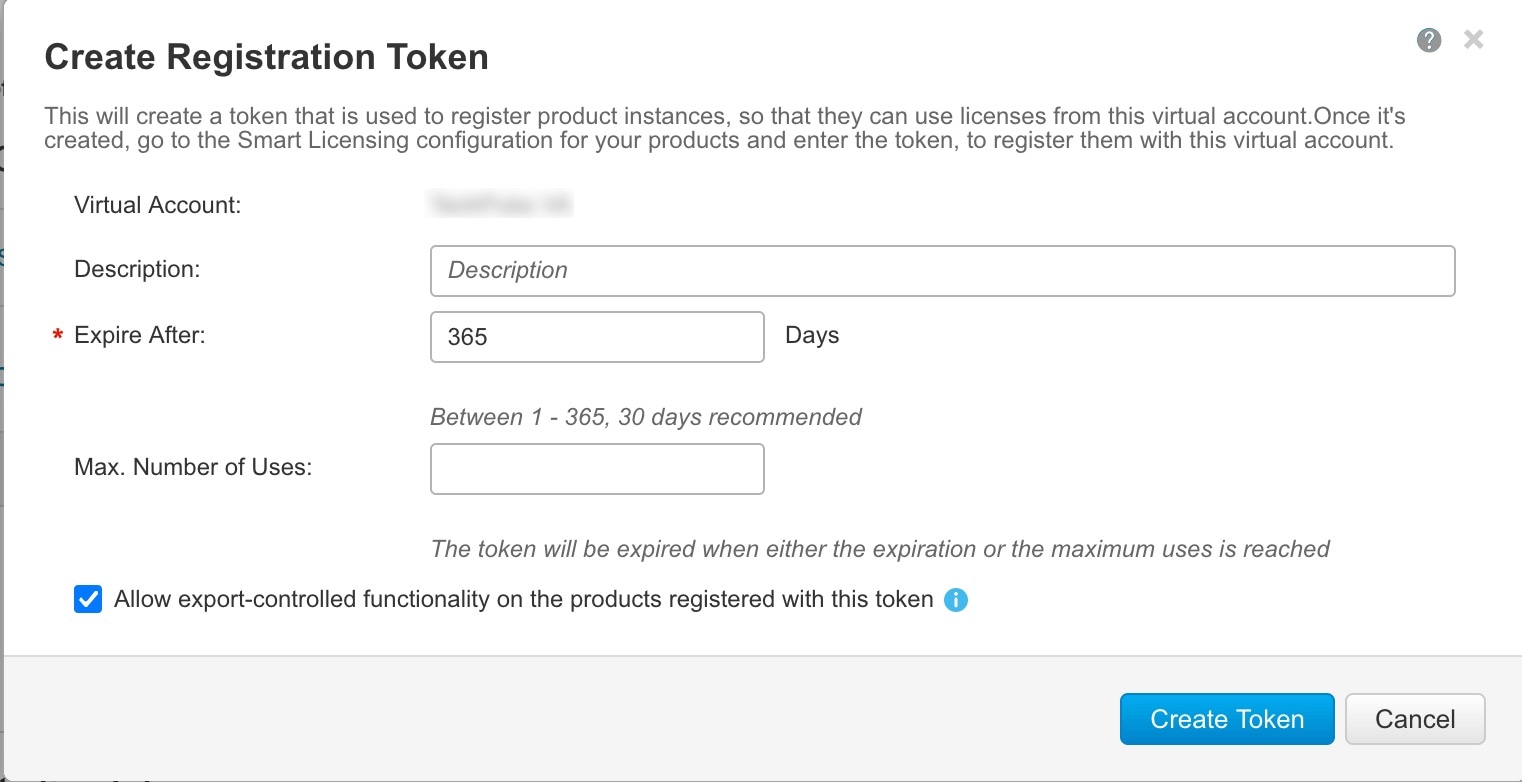
  3. 在 Create Registration Token 对话框中,输入以下设置,然后点击 Create Token:

    • Description

    • Expire After - 思科建议该时间为 30 天。

    • Allow export-controlled functionaility on the products registered with this token - 启用导出合规性标志。

    图 3. 创建注册令牌

    系统将令牌添加到您的清单中。

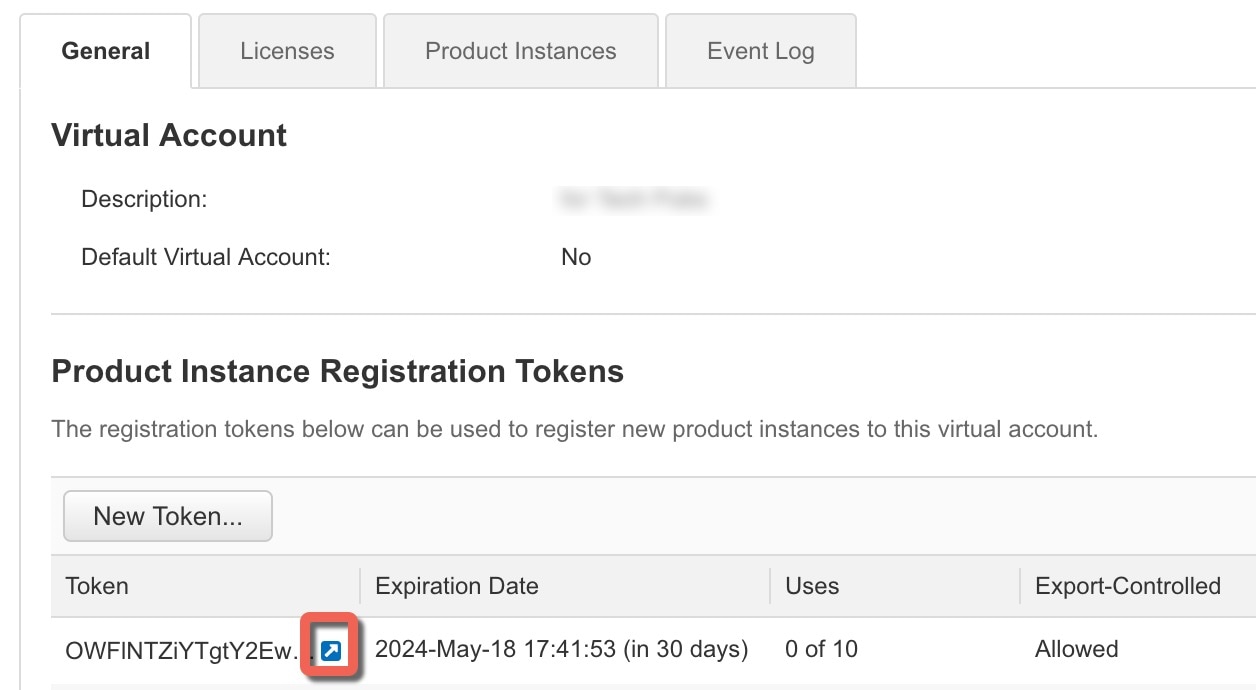
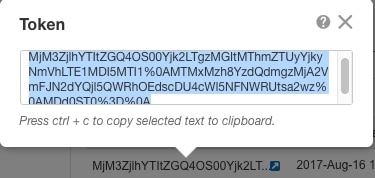
  4. 点击令牌右侧的箭头图标可以打开 Token 对话框,可以从中将令牌 ID 复制到剪贴板。当需要注册 ASA 时,请准备好此令牌,以在该程序后面的部分使用。

    图 4. 查看令牌
    图 5. 复制令牌

步骤 2

(可选) 指定 HTTP 代理 URL:

如果您的网络使用 HTTP 代理进行互联网访问,则必须为智能软件许可配置代理地址。此代理一般也用于 Smart Call Home。

注


不支持认证的HTTP代理。

  1. 依次选择配置 > 设备管理 > Smart Call-Home。

  2. 选中 Enable HTTP Proxy。

  3. 在 Proxy server 和 Proxy port 字段中输入代理 IP 地址和端口。例如,为 HTTPS 服务器输入端口 443。

  4. 点击 Apply。

步骤 3

配置许可证授权。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 选中启用智能许可证配置 (Enable Smart license configuration)。

  3. 从 功能层 下拉菜单中,选择 基础。

    只有 基础 层可用,但您需要在配置中将其启用。

  4. 从吞吐量级别下拉菜单中,选择 100M、1G、2G、10G、20G。

    请参阅以下吞吐量/许可证关系:

    • 100M—ASAv5

    • 1G—ASAv10

    • 2G—ASAv30

    • 10G—ASAv50

    • 20G—ASAv100

  5. (可选) 选中 启用强加密协议。如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

  6. 点击 Apply。

步骤 4

将 ASA virtual 注册到智能软件管理器。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 点击 Register。

  3. 在 ID Token 字段中输入注册令牌。

  4. (可选)勾选 强制注册 复选框,注册已注册但可能与智能软件管理器不同步的 ASA virtual 。

    例如,如果从智能软件管理器中意外删除了 ASA virtual,请使用 Force registration。

  5. 点击 Register。

    ASA virtual 尝试向智能软件管理器注册并请求对已配置的许可证授权进行授权。

    注册 ASA virtual时,智能软件管理器会为 ASA virtual 和智能软件管理器之间的通信颁发 ID 证书。它还会将 ASA virtual 分配到相应的虚拟账户。通常情况下,此程序是一次性实例。但是,如果 ID 证书由于诸如通信问题等原因而到期,则稍后可能需要重新注册 ASA virtual。


ASA Virtual:为许可配置本地智能软件管理器

此程序适用于使用本地智能软件管理器的 ASA virtual 。

开始之前

从 Cisco.com 下载智能软件管理器本地 OVA 文件,并在 VMwareESXi 服务器上安装和配置此文件。有关详细信息,请参阅https://www.cisco.com/c/en/us/buy/smart-accounts/software-manager.html#~on-prem。

过程


步骤 1

在智能软件管理器本地上请求注册令牌。

步骤 2

(可选) 在 ASDM 中,指定 HTTP 代理 URL。

如果您的网络使用 HTTP 代理进行互联网访问,则必须为智能软件许可配置代理地址。此代理一般也用于 Smart Call Home。

注


不支持认证的HTTP代理。

  1. 依次选择配置 > 设备管理 > Smart Call-Home。

  2. 选中 Enable HTTP Proxy。

  3. 在 Proxy server 和 Proxy port 字段中输入代理 IP 地址和端口。例如,为 HTTPS 服务器输入端口 443。

  4. 点击 Apply。

步骤 3

更改许可证服务器 URL 以转到智能软件管理器本地。

  1. 依次选择 配置 > 设备管理 > Smart Call-Home。

  2. 在配置订用配置文件区域中,编辑许可证配置文件。

  3. 在使用 HTTP 传输交付订用区域中,选择订用方 URL,然后点击编辑。

  4. 将订用方 URL 更改为以下值,然后点击确定:

    https://on-prem_ip_address/Transportgateway/services/DeviceRequestHandler

  5. 点击 OK,然后点击 Apply。

步骤 4

配置许可证授权。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 选中启用智能许可证配置 (Enable Smart license configuration)。

  3. 从 功能层 下拉菜单中,选择 基础。

    只有 基础 层可用,但您需要在配置中将其启用。

  4. 要确定从智能软件管理器请求的许可证,请从吞吐量级别 (Throughput Level) 下拉菜单中选择 100M、1G、2G、10G、20G。

    请参阅以下吞吐量/许可证关系:

    • 100M—ASAv5

    • 1G—ASAv10

    • 2G—ASAv30

    • 10G—ASAv50

    • 20G—ASAv100

  5. (可选) 选中 启用强加密协议。如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

  6. 点击 Apply。

步骤 5

将 ASA 注册到智能软件管理器。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 点击 Register。

  3. 在 ID Token 字段中输入注册令牌。

  4. (可选)勾选 强制注册 复选框,注册已注册但可能与智能软件管理器不同步的 ASA。

    例如,如果从智能软件管理器中意外删除了 ASA,请使用强制注册。

  5. 点击注册 (Register)。

    ASA 向智能软件管理器注册,并申请配置的许可证授权。如果您的帐户允许,则智能软件管理器还会应用强加密 (3DES/AES) 许可证。依次选择监控 (Monitoring) > 属性 (Properties) > 智能许可证 (Smart License) 以检查许可证状态。

    注册 ASA virtual时,智能软件管理器会为 ASA virtual 和智能软件管理器之间的通信颁发 ID 证书。它还会将 ASA virtual 分配到相应的虚拟账户。通常情况下,此程序是一次性实例。但是,如果 ID 证书由于诸如通信问题等原因而到期,则稍后可能需要重新注册 ASA virtual。


ASA Virtual:配置实用程序 (MSLA) 智能软件许可

通过托管服务许可协议 (MSLA) 的实用程序许可,您可以按许可证的使用时间来付费,而不是为许可证订用或永久许可证支付一次性费用。在实用程序许可模式下,ASA virtual 会以时间为单位(15 分钟间隔)来跟踪许可证使用情况。ASA virtual 智能代理每四个小时向智能软件管理器发送许可证使用情况报告(被称为 RUM 报告)。然后,使用情况报告将被转发到计费服务器。使用实用程序许可时,Smart Call Home 不会被用作许可消息的传输。消息将改为使用智能传输通过 HTTP/HTTPS 直接发送。

开始之前

您可以使用本地智能软件管理器从 Cisco.com 下载智能软件管理器本地 OVA 文件,并在 VMware ESXi 服务器上安装和配置此文件。有关详细信息,请参阅https://www.cisco.com/c/en/us/buy/smart-accounts/software-manager.html#~on-prem。

过程


步骤 1

在智能软件管理器(思科智能软件管理器)中,为要将此设备添加到其中的虚拟帐户请求一个注册令牌并复制该令牌。

  1. 点击清单 (Inventory)。

    图 6. 清单
  2. 在常规 (General) 选项卡上,点击新建令牌 (New Token)。

    图 7. 新建令牌
  3. 在 Create Registration Token 对话框中,输入以下设置,然后点击 Create Token:

    • Description

    • Expire After - 思科建议该时间为 30 天。

    • Allow export-controlled functionaility on the products registered with this token - 启用导出合规性标志。

    图 8. 创建注册令牌

    系统将令牌添加到您的清单中。

  4. 点击令牌右侧的箭头图标可以打开 Token 对话框,可以从中将令牌 ID 复制到剪贴板。当需要注册 ASA 时,请准备好此令牌,以在该程序后面的部分使用。

    图 9. 查看令牌
    图 10. 复制令牌

步骤 2

在 ASDM 中,选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

步骤 3

配置许可证授权。

  1. 选中启用智能许可证配置 (Enable Smart license configuration)。

  2. 从 功能层 下拉菜单中,选择 基础。

    只有 基础 层可用,但您需要在配置中将其启用。

  3. 要确定从智能软件管理器请求的许可证,请从吞吐量级别 (Throughput Level) 下拉菜单中选择 100M、1G、2G、10G、20G。

    请参阅以下吞吐量/许可证关系:

    • 100M—ASAv5

    • 1G—ASAv10

    • 2G—ASAv30

    • 10G—ASAv50

    • 20G—ASAv100

  4. (可选) 选中 启用强加密协议。如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

步骤 4

(可选) 在许可消息中隐藏许可设备的主机名或智能代理版本号。

  1. 选中主机名。

  2. 选中版本。

步骤 5

点击智慧交通。

步骤 6

配置智能传输的 URL。

  1. 点击 URL。

  2. 在 注册 字段中,粘贴智能软件管理器常规或本地注册令牌。

  3. 在实用程序 (Utility) 字段中,指定智能软件管理器常规或本地部署的 URL。

  4. (可选) 在代理 URL 字段中,如果只能通过代理访问许可服务器或卫星,请指定代理的 URL。

    注


    不支持认证的HTTP代理。

  5. (可选) 在代理端口字段中,指定代理端口号。

步骤 7

选中启用标准实用程序模式 (Enable Standard Utility Mode)。

步骤 8

配置实用程序许可信息,其中包括计费所需的客户信息。

  1. 在自定义 ID 字段中,指定唯一的客户标识符。此标识符包含在实用程序许可使用情况报告消息中。

  2. 通过在剩余字段中输入适当信息(包括客户公司标识符、客户公司名称、客户所在街道)来填写客户资料。客户所在城市、客户所在州、客户所在国家/地区和客户所在地邮政编码。

步骤 9

点击应用。

步骤 10

点击 注册 以将 ASA virtual 注册到本地智能软件管理器。

ASA 向智能软件管理器注册,并申请配置的许可证授权。依次选择监控 (Monitoring) > 属性 (Properties) > 智能许可证 (Smart License) 以检查许可证状态。


ASA Virtual:配置永久许可证预留

您可以为 ASA virtual分配一个永久许可证。本部分介绍在您停用 ASA virtual 时,或在更改模型层并且需要新的许可证时,如何退回许可证。

过程


步骤 1

安装 ASA Virtual 永久许可证

步骤 2

(可选) (可选)返还 ASA Virtual 永久许可证


安装 ASA Virtual 永久许可证

对于无法访问互联网的 ASA virtual,您可以向智能软件管理器请求永久许可证。


注


对于永久许可证预留,您必须在停用 ASA virtual之前退回该许可证。如果不正式退回该许可证,该许可证会保持已使用状态,且无法退回用于新的 ASA virtual。请参阅(可选)返还 ASA Virtual 永久许可证。


注


如果在安装永久许可证后清除配置(例如使用 write erase ),则只需使用不带任何参数的 license smart reservation 命令重新启用永久许可证预留(如步骤 1 所示);您不需要完成此程序的其余部分。


开始之前
  • 购买永久许可证,以便其在智能软件管理器中可用。并非所有账户都被批准使用永久许可证预留。在您尝试配置此功能之前,请确保已获得思科批准。

  • 在 ASA virtual 启动之后,您必须请求永久许可证;您不能在 Day 0 配置期间安装永久许可证。

过程

步骤 1

(仅限 ASAv5)当 DRAM 为 2GB(9.13 及更高版本中的最低要求)时,允许使用 ASAv5 永久许可证。

license smart set_plr5

步骤 2

在 ASA virtual CLI 中,启用永久许可证预留:

license smart reservation

示例:

ciscoasa (config)# license smart reservation
ciscoasa (config)# 

删除了以下命令:


license smart
  feature tier standard
  throughput level {100M | 1G | 2G | 10G | 20G}

要使用常规智能许可,请使用此命令的 no 形式,然后重新输入上述命令。其他 Smart Call Home 配置保持不变,但未使用,因此您不需要重新输入这些命令。

步骤 3

请求要在智能软件管理器中输入的许可证代码:

license smart reservation request universal

示例:

ciscoasa# license smart reservation request universal
Enter this request code in the Cisco Smart Software Manager portal:
ABP:ASAv,S:9AU5ET6UQHD{A8ug5/1jRDaSp3w8uGlfeQ{53C13E
ciscoasa# 

在部署 ASA virtual 时,您选择的 vCPU/内存决定了所需的型号许可证。与具有灵活 vCPU/内存和吞吐量组合的常规智能许可不同,永久许可证预留仍与部署 ASA virtual 时使用的 vCPU/内存相关联。

请参阅以下 vCPU/内存与许可证的关系:

  • 2 GB,1 个 vCPU - ASAv5 (100M)(需要使用 license smart set_plr5 命令;否则,此占用空间将使用 ASAv10 许可证并允许 1G 吞吐量。)

  • 2 GB,1 个 vCPU - ASAv10 (1G)

  • 8 GB,4 个 vCPU - ASAv30 (2G)

  • 16 GB,8 个 vCPU - ASAv50 (10G)

  • 32 GB,16 个 vCPU - ASAv100 (20G)

如果稍后要更改设备的型号级别,则必须退回当前许可证并在正确的型号级别请求新的许可证。要更改已部署的 ASA virtual的型号,在虚拟机监控程序中,可以更改 vCPU 和 DRAM 设置以匹配新的型号要求;有关这些值,参阅 ASA virtual 快速入门指南。要查看您当前的型号,请使用 show vm 命令。

如果重新输入此命令,则会显示同一代码,即使在重新加载后也是如此。如果您尚未将此代码输入智能软件管理器,并且希望取消该请求,请输入:

license smart reservation cancel

如果禁用永久许可证预留,则所有待处理请求也会被取消。如果您已将该代码输入智能软件管理器,则必须完成此程序才能将该许可证应用于 ASA virtual,然后可以根据需要退回该许可证。请参阅(可选)返还 ASA Virtual 永久许可证。

步骤 4

访问“智能软件管理器清单”(Smart Software Manager Inventory) 屏幕,点击许可证 (Licenses) 选项卡:

https://software.cisco.com/#SmartLicensing-Inventory

Licenses 选项卡显示与您的帐户相关的所有现有许可证(普通和永久)。

步骤 5

点击 许可证预留,并在框中键入 ASA virtual 代码。点击 Reserve License。

智能软件管理器将生成授权码。您可以下载该授权码或将其复制到剪贴板。根据智能软件管理器,许可证现已处于使用状态。

如果您没有看到 License Reservation 按钮,则您的帐户未被授权执行永久许可证预留。在这种情况下,您应禁用永久许可证预留并重新输入普通的智能许可证命令。

步骤 6

在 ASA virtual中输入授权码:

license smart reservation install code

示例:

ciscoasa# license smart reservation install AAu3431rGRS00Ig5HQl2vpzg{MEYCIQCBw$
ciscoasa# 

ASA virtual 现在完全获得许可。


(可选)返还 ASA Virtual 永久许可证

如果您不再需要永久许可证(例如,您要停用 ASA virtual 或更改其型号级别使得它需要新许可证),必须使用此程序将该许可证正式返还给智能软件管理器。如果您不按照所有步骤操作,则该许可证仍将保持使用状态,并且无法轻松释放用于其他地方。

过程

步骤 1

在 ASA virtual上生成返还代码:

license smart reservation return

示例:

ciscoasa# license smart reservation return
Enter this return code in the Cisco Smart Software Manager portal:
Au3431rGRS00Ig5HQl2vpcg{uXiTRfVrp7M/zDpirLwYCaq8oSv60yZJuFDVBS2QliQ=

ASA virtual会立即变成未获许可并转变为“评估”状态。如果您需要再次查看此代码,请重新输入此命令。请注意,如果您请求新的永久许可证 (license smart reservation request universal ),或更改 ASA virtual 型号级别(通过断开电源并更换 vCPU/RAM),则将无法重新显示此代码。确保捕获该代码以完成返还。

步骤 2

查看 ASA virtual 通用设备标识符 (UDI),以便在智能软件管理器中找到此 ASA virtual 实例:

show license udi

示例:

ciscoasa# show license udi    
UDI: PID:ASAv,SN:9AHV3KJBEKE
ciscoasa#
 

步骤 3

访问智能软件管理器的“清单”(Inventory) 屏幕,然后点击产品实例 (Product Instances) 选项卡:

https://software.cisco.com/#SmartLicensing-Inventory

Product Instances 选项卡通过 UDI 显示所有获得许可的产品。

步骤 4

找到您想要取消许可的 ASA virtual,依次选择 操作 > 删除,然后在方框中键入 ASA virtual 返还代码。点击 Remove Product Instance。

永久许可证被返还到可用池。


(可选)取消注册 ASA Virtual(常规和本地)

对 ASA virtual 取消注册会从帐户中删除 ASA virtual。系统会删除 ASA virtual 中的所有许可证授权和证书。您可能希望取消注册来为新的 ASA virtual 释放许可证。或者,也可以从智能软件管理器删除 ASA virtual。


注


如果取消注册 ASA virtual,则在重新加载 ASA virtual后,它将恢复到严格的速率限制状态。


过程


步骤 1

依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

步骤 2

点击 Unregister。

然后 ASA virtual 会重新加载。


(可选)续约 ASA Virtual ID 证书或许可证授权 (常规和本地)

默认情况下,ID 证书每 6 个月自动更新,许可证授权每 30 天更新。如果您访问互联网的时间有限,或者在智能软件管理器中进行了任何许可更改等操作,则可能要为这些项目手动续订注册。

过程


步骤 1

依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

步骤 2

要更新 ID 证书,请点击 Renew ID Certificate。

步骤 3

要更新许可证授权,请点击 Renew Authorization。


Firepower 1000, Cisco Secure Firewall 3100/4200:配置智能软件许可

本节介绍如何为 Firepower 1000、 Cisco Secure Firewall 3100/4200 配置智能软件许可。选择以下方法之一:

过程


步骤 1

Firepower 1000, Cisco Secure Firewall 3100/4200:配置常规智能软件许可。

您也可以(可选)取消注册 Firepower 1000、 Cisco Secure Firewall 3100/4200(常规和本地)或(可选)续约 Firepower 1000、Cisco Secure Firewall 3100/4200 ID 证书或许可证授权(常规和本地)。

步骤 2

Firepower 1000、Cisco Secure Firewall 3100/4200:配置智能软件管理器本地许可。

您也可以(可选)取消注册 Firepower 1000、 Cisco Secure Firewall 3100/4200(常规和本地)或(可选)续约 Firepower 1000、Cisco Secure Firewall 3100/4200 ID 证书或许可证授权(常规和本地)。

步骤 3

Firepower 1000, Cisco Secure Firewall 3100/4200:配置永久许可证预留。


Firepower 1000, Cisco Secure Firewall 3100/4200:配置常规智能软件许可

此程序适用于使用智能软件管理器的 ASA。

过程


步骤 1

在智能软件管理器(思科智能软件管理器)中,为要将此设备添加到其中的虚拟帐户请求一个注册令牌并复制该令牌。

  1. 点击清单 (Inventory)。

    图 11. 清单
  2. 在常规 (General) 选项卡上,点击新建令牌 (New Token)。

    图 12. 新建令牌
  3. 在 Create Registration Token 对话框中,输入以下设置,然后点击 Create Token:

    • Description

    • Expire After - 思科建议该时间为 30 天。

    • Allow export-controlled functionaility on the products registered with this token - 启用导出合规性标志。

    图 13. 创建注册令牌

    系统将令牌添加到您的清单中。

  4. 点击令牌右侧的箭头图标可以打开 Token 对话框,可以从中将令牌 ID 复制到剪贴板。当需要注册 ASA 时,请准备好此令牌,以在该程序后面的部分使用。

    图 14. 查看令牌
    图 15. 复制令牌

步骤 2

(可选) 在 ASDM 中,指定 HTTP 代理 URL。

如果您的网络使用 HTTP 代理进行互联网访问,则必须为智能软件许可配置代理地址。此代理一般也用于 Smart Call Home。

注


不支持认证的HTTP代理。

  1. 依次选择配置 > 设备管理 > Smart Call-Home。

  2. 选中 Enable HTTP Proxy。

  3. 在 Proxy server 和 Proxy port 字段中输入代理 IP 地址和端口。例如,为 HTTPS 服务器输入端口 443。

  4. 点击 Apply。

步骤 3

配置许可证授权。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 选中启用智能许可证配置 (Enable Smart license configuration)。

  3. 从 功能层 下拉菜单中,选择 基础。

    只有 基础 层可用,但您需要在配置中启用它;层许可证是添加其他功能许可证的前提条件。 Secure Firewall 模型的 基础 许可证始终处于启用状态,无法禁用。

  4. (可选) (Firepower 1010) 选中 启用增强型安全。

    增强型安全层会启用故障转移。

  5. (可选) 如果使用的是情景许可证,则输入情景的数量。

    注


    Firepower 1010 不支持此许可证。

    默认情况下,ASA 支持 2 个情景,因此您应该请求的情景数量为需要的数量减去 2 个默认情景。情景的最大数量取决于您使用的型号:

    • Firepower 1120 - 5 种情景

    • Firepower 1140 - 10 种情景

    • Firepower 1150 - 25 种情景

    • Cisco Secure Firewall 3100 — 100 个情景

    • Cisco Secure Firewall 4200 - 100 个情景

    例如,对于 Firepower 1150 而言,要使用最大值 - 25 种情景,请为情景数输入 23;此值将与默认值 2 相加。

  6. (可选) 选中 启用强加密协议。如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

  7. (可选) (Cisco Secure Firewall 3100/4200) 选中启用运营商 (Enable Carrier) 以进行 Diameter、GTP/GPR、SCTP 检测。

  8. 点击 Apply。

步骤 4

将 ASA 注册到智能软件管理器。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 点击 Register。

  3. 在 ID Token 字段中输入注册令牌。

  4. (可选)勾选 强制注册 复选框,注册已注册但可能与智能软件管理器不同步的 ASA。

    例如,如果从智能软件管理器中意外删除了 ASA,请使用强制注册。

  5. 点击注册 (Register)。

    ASA 向智能软件管理器注册,并申请配置的许可证授权。如果您的帐户允许,则智能软件管理器还会应用强加密 (3DES/AES) 许可证。依次选择监控 (Monitoring) > 属性 (Properties) > 智能许可证 (Smart License) 以检查许可证状态。


Firepower 1000、Cisco Secure Firewall 3100/4200:配置智能软件管理器本地许可

此程序适用于使用本地智能软件管理器的 ASA。

开始之前

从 Cisco.com 下载智能软件管理器本地 OVA 文件,并在 VMwareESXi 服务器上安装和配置此文件。有关详细信息,请参阅https://www.cisco.com/c/en/us/buy/smart-accounts/software-manager.html#~on-prem。

过程


步骤 1

在智能软件管理器本地服务器上请求注册令牌。

步骤 2

(可选) 在 ASDM 中,指定 HTTP 代理 URL。

如果您的网络使用 HTTP 代理进行互联网访问,则必须为智能软件许可配置代理地址。此代理一般也用于 Smart Call Home。

注


不支持认证的HTTP代理。

  1. 依次选择配置 > 设备管理 > Smart Call-Home。

  2. 选中 Enable HTTP Proxy。

  3. 在 Proxy server 和 Proxy port 字段中输入代理 IP 地址和端口。例如,为 HTTPS 服务器输入端口 443。

  4. 点击 Apply。

步骤 3

更改许可证服务器 URL 以转到智能软件管理器本地服务器。

  1. 依次选择 配置 > 设备管理 > Smart Call-Home。

  2. 在配置订用配置文件区域中,编辑许可证配置文件。

  3. 在使用 HTTP 传输交付订用区域中,选择订用方 URL,然后点击编辑。

  4. 将订用方 URL 更改为以下值,然后点击确定:

    https://on-prem_ip_address/Transportgateway/services/DeviceRequestHandler

  5. 点击 OK,然后点击 Apply。

步骤 4

配置许可证授权。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 选中启用智能许可证配置 (Enable Smart license configuration)。

  3. 从 功能层 下拉菜单中,选择 基础。

    只有 基础 层可用,但您需要在配置中启用它;层许可证是添加其他功能许可证的前提条件。 Secure Firewall 模型的 基础 许可证始终处于启用状态,无法禁用。

  4. (可选) (Firepower 1010) 选中 启用增强型安全。

    增强型安全层会启用故障转移。

  5. (可选) 如果使用的是情景许可证,则输入情景的数量。

    注


    Firepower 1010 不支持此许可证。

    默认情况下,ASA 支持 2 个情景,因此您应该请求的情景数量为需要的数量减去 2 个默认情景。情景的最大数量取决于您使用的型号:

    • Firepower 1120 - 5 种情景

    • Firepower 1140 - 10 种情景

    • Firepower 1150 - 25 种情景

    • Cisco Secure Firewall 3100 — 100 个情景

    • Cisco Secure Firewall 4200 - 100 个情景

    例如,对于 Firepower 1150 而言,要使用最大值 - 25 种情景,请为情景数输入 23;此值将与默认值 2 相加。

  6. (可选) 选中 启用强加密协议。如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

  7. (可选) (Cisco Secure Firewall 3100/4200) 选中启用运营商 (Enable Carrier) 以进行 Diameter、GTP/GPR、SCTP 检测。

  8. 点击 Apply。

步骤 5

将 ASA 注册到本地智能软件管理器。

  1. 依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

  2. 点击 Register。

  3. 在 ID Token 字段中输入注册令牌。

  4. (可选)勾选 强制注册 复选框,注册已注册但可能与本地智能软件管理器不同步的 ASA。

    例如,如果从智能软件管理器本地中意外删除了 ASA,请使用 强制注册 。

  5. 点击 Register。

    ASA 向本地智能软件管理器注册,并申请配置的许可证授权。如果您的帐户允许,则智能软件管理器本地还会应用强加密 (3DES/AES) 许可证。依次选择监控 (Monitoring) > 属性 (Properties) > 智能许可证 (Smart License) 以检查许可证状态。


Firepower 1000, Cisco Secure Firewall 3100/4200:配置永久许可证预留

您可以为 Firepower 1000, Cisco Secure Firewall 3100/4200分配一个永久许可证。本节还介绍在停用 ASA 时如何退回许可证。

过程


步骤 1

安装 Firepower 1000, Secure Firewall 3100/4200 永久许可证。

步骤 2

(可选) (可选)返还 Firepower 1000, Cisco Secure Firewall 3100/4200 永久许可证。


安装 Firepower 1000, Secure Firewall 3100/4200 永久许可证

对于无法访问互联网 ASA,您可以向智能软件管理器请求永久许可证。永久许可证启用所有功能:具有最多安全情景的 基础 许可证。


注


对于永久许可证预留,您必须在停用 ASA 之前退回该许可证。如果不正式退回该许可证,该许可证会保持已使用状态,且无法退回用于新的 ASA。请参阅(可选)返还 Firepower 1000, Cisco Secure Firewall 3100/4200 永久许可证。


开始之前

购买永久许可证,以便其在智能软件管理器中可用。并非所有账户都被批准使用永久许可证预留。在您尝试配置此功能之前,请确保已获得思科批准。

过程

步骤 1

在 ASA CLI 中,启用永久许可证预留:

license smart reservation

示例:

ciscoasa (config)# license smart reservation
ciscoasa (config)# 

步骤 2

请求要在智能软件管理器中输入的许可证代码:

license smart reservation request universal

示例:

ciscoasa# license smart reservation request universal
Enter this request code in the Cisco Smart Software Manager portal:
BB-ZFPR-2140:JAD200802RR-AzKmHcc71-2A
ciscoasa# 

如果重新输入此命令,则会显示同一代码,即使在重新加载后也是如此。如果您尚未将此代码输入智能软件管理器,并且希望取消该请求,请输入:

license smart reservation cancel

如果禁用永久许可证预留,则所有待处理请求也会被取消。如果您已将该代码输入智能软件管理器,则必须完成此程序才能将该许可证应用于 ASA,然后可以根据需要退回该许可证。请参阅(可选)返还 Firepower 1000, Cisco Secure Firewall 3100/4200 永久许可证。

步骤 3

访问“智能软件管理器清单”(Smart Software Manager Inventory) 屏幕,点击许可证 (Licenses) 选项卡:

https://software.cisco.com/#SmartLicensing-Inventory

Licenses 选项卡显示与您的帐户相关的所有现有许可证(普通和永久)。

步骤 4

点击许可证预留,并在框中键入 ASA 代码。点击 Reserve License。

智能软件管理器将生成授权码。您可以下载该授权码或将其复制到剪贴板。根据智能软件管理器,许可证现已处于使用状态。

如果您没有看到 License Reservation 按钮,则您的帐户未被授权执行永久许可证预留。在这种情况下,您应禁用永久许可证预留并重新输入普通的智能许可证命令。

步骤 5

在 ASA 中输入授权码:

license smart reservation install code

示例:

ciscoasa# license smart reservation install AAu3431rGRS00Ig5HQl2vpzg{MEYCIQCBw$
ciscoasa# 

步骤 6

在 ASA 上请求许可证授权。

注


虽然永久许可证允许完全使用所有的许可证,但您仍需要打开 ASA 配置中的授权,以便 ASA 知道它可以使用它们。

  1. 进入许可证智能配置模式:

    license smart

    示例:
    
    ciscoasa(config)# license smart
    ciscoasa(config-smart-lic)#
    
    
  2. (Firepower 1000)设置功能层:

    feature tier standard

    只有标准(基本)层可用,但您需要在配置中将其启用;层许可证是添加其他功能许可证的前提条件。基础版许可证以前称为标准版许可证,在 CLI 中仍称为“标准版”。 Secure Firewall 模型的 基础 许可证始终处于启用状态,无法禁用。

  3. (可选) 启用安全情景许可证。

    feature context 编号

    注


    Firepower 1010 不支持此许可证。

    默认情况下,ASA 支持 2 个情景,因此您应该启用的情景数量为需要的数量减去 2 个默认情景。由于永久许可证允许最大数量,因此您可以为自己的型号启用最大数量。情景的最大数量取决于您使用的型号:

    • Firepower 1120 - 5 种情景

    • Firepower 1140 - 10 种情景

    • Firepower 1150 - 25 种情景

    • Cisco Secure Firewall 3100 — 100 个情景

    • Cisco Secure Firewall 4200 - 100 个情景

    例如,对于 Firepower 1150 而言,要使用最大值 - 25 种情景,请为情景数输入 23;此值将与默认值 2 相加。

    示例:
    
    ciscoasa(config-smart-lic)# feature context 18
    
    
  4. (可选) (Firepower 1010) 启用增强型安全许可证以启用故障转移。

    feature security-plus

    示例:
    
    ciscoasa(config-smart-lic)# feature security-plus
    
    
  5. (可选) (Cisco Secure Firewall 3100/4200) 启用 Diameter、GTP/GPRS、SCTP 检测的运营商许可证。

    feature carrier

    示例:
    
    ciscoasa(config-smart-lic)# feature carrier
    
    
  6. (可选) 启用强加密。

    feature strong-encryption

    如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

    示例:
    
    ciscoasa(config-smart-lic)# feature strong-encryption


(可选)返还 Firepower 1000, Cisco Secure Firewall 3100/4200 永久许可证

如果不再需要永久许可证(例如,您正在停用 ASA),您必须使用以下程序将该许可证正式返还给智能软件管理器。如果您不按照所有步骤操作,则该许可证仍将保持使用状态,并且无法轻松释放用于其他地方。

过程

步骤 1

在 ASA 上生成返还代码:

license smart reservation return

示例:

ciscoasa# license smart reservation return
Enter this return code in the Cisco Smart Software Manager portal:
Au3431rGRS00Ig5HQl2vpcg{uXiTRfVrp7M/zDpirLwYCaq8oSv60yZJuFDVBS2QliQ=

ASA 将立即变为未许可并进入“评估”状态。如果您需要再次查看此代码,请重新输入此命令。请注意,如果您请求新的永久许可证 (license smart reservation request universal ),则您无法重新显示此代码。确保捕获该代码以完成返还。如果评估期已过期,则 ASA 会进入过期状态。有关不合规状态的详细信息,请参阅 不合规状态。

步骤 2

查看 ASA 通用设备标识符 (UDI),以便在智能软件管理器中找到此 ASA 实例:

show license udi

示例:

ciscoasa# show license udi    
UDI: PID:FPR-2140,SN:JAD200802RR
ciscoasa#
 

步骤 3

访问智能软件管理器的“清单”(Inventory) 屏幕,然后点击产品实例 (Product Instances) 选项卡:

https://software.cisco.com/#SmartLicensing-Inventory

Product Instances 选项卡通过 UDI 显示所有获得许可的产品。

步骤 4

找到您想要取消许可的 ASA,依次选择操作 > 删除,然后在方框中键入 ASA 返还代码。点击 Remove Product Instance。

永久许可证被返还到可用池。


(可选)取消注册 Firepower 1000、 Cisco Secure Firewall 3100/4200(常规和本地)

取消注册 ASA 将从您的帐户删除 ASA。系统会删除 ASA 上的所有许可证授权和证书。您可能需要取消注册才能释放许可证以用于新的 ASA。或者,可以将 ASA 从智能软件管理器中删除。

过程


步骤 1

依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

步骤 2

点击 Unregister。


(可选)续约 Firepower 1000、Cisco Secure Firewall 3100/4200 ID 证书或许可证授权(常规和本地)

默认情况下,ID 证书每 6 个月自动更新,许可证授权每 30 天更新。如果您访问互联网的时间有限,或者例如在智能软件管理器中进行了任何许可更改,则可能需要为其中任一项手动续约注册。

过程


步骤 1

依次选择配置 (Configuration) > 设备管理 (Device Management) > 许可 (Licensing) > 智能许可 (Smart Licensing)。

步骤 2

要更新 ID 证书,请点击 Renew ID Certificate。

步骤 3

要更新许可证授权,请点击 Renew Authorization。


Firepower 4100/9300:配置智能软件许可

此程序适用于使用智能软件管理器、本地智能软件管理器的机箱,或永久许可证预留;请参阅《FXOS 配置指南》,以预配置许可通信。

对于永久许可证预留,许可证可启用所有功能:具有最多安全情景和运营商许可证的标准层。但是,要让 ASA“知道”可以使用这些功能,您需要在 ASA 上启用它们。

开始之前

对于 ASA 集群,您需要访问控制节点进行配置。选中 机箱管理器 可查看哪个节点是控制节点。

过程


步骤 1

在 ASDM 中,依次选择 Configuration > Device Management > Licensing > Smart Licensing。

步骤 2

从功能层 (Feature Tier) 下拉菜单中,选择标准 (Standard)。

仅标准层可用。层许可证是添加其他功能许可证的前提条件。您的帐户中必须有足够的级别许可证。否则,无法配置任何其他功能许可证或需要许可证的任何功能。

步骤 3

(可选) 选中 启用强加密协议。

如果您从智能软件管理器收到强加密令牌,则不需要此许可证。然而,如果您的智能账户未获得强加密授权,但 Cisco 已确定允许您使用强加密,您可以手动将强加密许可证添加到您的账户。只有主用设备需要请求此许可证,并且由于许可证聚合,两台设备均可使用它。

步骤 4

(可选) 检查 Carrier。

步骤 5

(可选) 在 Context 下拉菜单中,选择您想要的情景数量。

对于永久许可证预留,您可以指定最大情景数 (248)。

步骤 6

点击 Apply。

步骤 7

退出并重新启动 ASDM。

当您更改许可证时,您需要重新启动 ASDM 才能显示更新屏幕。


每个型号的许可证

本部分列出可用于 ASAv 和 Firepower 4100/9300 机箱 ASA 安全模块的许可证授权。

ASA Virtual

当您在 ASA 配置中设置吞吐量级别时,它会确定从智能软件管理器请求的许可证。请参阅以下吞吐量级别/许可证关系:

  • 100M—ASAv5

  • 1G—ASAv10

  • 2G—ASAv30

  • 10G—ASAv50

  • 20G—ASAv100

吞吐量级别还决定了最大 Secure Client 和 TLS 代理会话数。但是,较低的 ASA virtual 内存配置文件将限制您的实际会话数,因此要确定您的会话,需要检查吞吐量级别和安装的内存。

ASA virtual 的内存决定了最大并发防火墙连接数和 VLAN,而不是由吞吐量级别决定。

下表显示 ASA virtual 系列已获许可的功能。

许可证

说明

许可证授权

吞吐量级别

您可以在 ASA 配置中设置吞吐量级别。该级别会确定您需要的许可证。

100M: ASAv5

1G: ASAv10

2G: ASAv30

10G: ASAv50

20G: ASAv100

防火墙许可证

僵尸网络流量过滤器

启用

并发防火墙连接数

防火墙连接由 ASA virtual 内存决定。

2 GB 至 7.9 GB:100,000

8 GB 至 15.9 GB:500,000

16 GB 至 31.9 GB:2,000,000

32 GB 至 64 GB:4,000,000

运营商

启用

Total TLS Proxy Sessions

TLS 代理会话由吞吐量级别和 ASA virtual 内存决定。

100M 吞吐量 + 任何内存:500

1G 吞吐量 + 任意内存:500

2G 吞吐量

  • 2 GB 至 7.9 GB 内存:500

  • 8 GB+ 内存:1000

10G 吞吐量

  • 2 GB 至 7.9 GB 内存:500

  • 8 GB 至 15.9 GB 内存:1000

  • 16 GB 以上内存:10,000

20G 吞吐量

  • 2 GB 至 7.9 GB 内存:500

  • 8 GB 至 15.9 GB 内存:1000

  • 16 GB 至 31.9 GB 内存:10,000

  • 32 GB+ 内存:20,000

VPN 许可证

Secure Client 对等体

未获得许可

注


Secure Client 对等体由吞吐量级别和 ASA virtual 内存决定。

可选 Secure Client Advantage 或 Secure Client Premier 许可证,最多:

100M 吞吐量 + 任何内存:50

1G 吞吐量 + 任意内存:250

2G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB+ 内存:750

10G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 以上内存:10,000

20G 吞吐量:

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 至 31.9 GB:10,000

  • 32 GB+ 内存:20,000

其他 VPN 对等体

注


其他 VPN 对等体由吞吐量级别和 ASA virtual 内存决定。

100M 吞吐量 + 任何内存:50

1G 吞吐量 + 任意内存:250

2G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB+ 内存:750

10G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 以上内存:10,000

20G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 至 31.9 GB:10,000

  • 32 GB+ 内存:20,000

VPN 对等体总数(包括所有类型)

注


VPN 对等体总数由吞吐量级别和 ASA virtual 内存决定。

100M 吞吐量 + 任何内存:50

1G 吞吐量 + 任意内存:250

2G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB+ 内存:750

10G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 以上内存:10,000

20G 吞吐量

  • 2 GB 至 7.9 GB 内存:250

  • 8 GB 至 15.9 GB 内存:750

  • 16 GB 至 31.9 GB:10,000

  • 32 GB+ 内存:20,000

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

故障转移

主用/备用

安全情景

不支持

集群

已启用

最大 VLAN 数量

VLAN 由 ASA virtual 内存决定。

2 GB 至 7.9 GB - 50

8 GB 至 15.9 GB - 200

16 GB 至 31.9 GB - 1024

32 GB 至 64 GB - 1024

Firepower 1010

下表显示 Firepower 1010 已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

100,000

运营商

不支持。虽然不支持 SCTP 检测映射,但支持使用 ACL 的 SCTP 状态检测:

TLS 代理会话总数

4,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、Secure Client Premier、或 仅限 Secure Client VPN 许可证,最多:75

其他 VPN 对等体

75

VPN 对等体总数(包括所有类型)

75

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

增强型安全(故障转移)

禁用

可选

安全情景

不支持。

集群

不支持。

最大 VLAN 数量

60

Firepower 1100 系列

下表显示 Firepower 1100 系列已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

Firepower 1120:200,000

Firepower 1140:400,000

Firepower 1150:600,000

运营商

不支持。虽然不支持 SCTP 检测映射,但支持使用 ACL 的 SCTP 状态检测:

TLS 代理会话总数

Firepower 1120:4,000

Firepower 1140:8,000

Firepower 1150:8,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、 Secure Client Premier、或 仅限 Secure Client VPN 许可证,最多:

Firepower 1120:150

Firepower 1140:400

Firepower 1150:800

其他 VPN 对等体

Firepower 1120:150

Firepower 1140:400

Firepower 1150:800

VPN 对等体总数(包括所有类型)

Firepower 1120:150

Firepower 1140:400

Firepower 1150:800

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

安全情景

2

可选许可证,最多:

Firepower 1120:5

Firepower 1140:10

Firepower 1150:25

集群

不支持。

最大 VLAN 数量

1024

Secure Firewall 3100 系列

下表显示 Secure Firewall 3100 系列已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

Secure Firewall 3105: 2,000,000

Secure Firewall 3110: 2,000,000

Secure Firewall 3120: 4,000,000

Secure Firewall 3130: 6,000,000

Secure Firewall 3140: 10,000,000

运营商

禁用

可选许可证:运营商

TLS代理会话总数

Secure Firewall 3105: 10,000

Secure Firewall 3110: 10,000

Secure Firewall 3120: 15,000

Secure Firewall 3130: 15,000

Secure Firewall 3140: 15,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、 Secure Client Premier、或 仅限 Secure Client VPN 许可证,最多:

Secure Firewall 3105: 3000

Secure Firewall 3110: 3000

Secure Firewall 3120: 7000

Secure Firewall 3130: 15,000

Secure Firewall 3140: 20,000

其他 VPN 对等体数

Secure Firewall 3105: 3000

Secure Firewall 3110: 3000

Secure Firewall 3120: 7000

Secure Firewall 3130: 15,000

Secure Firewall 3140: 20,000

VPN 对等体总数(包括所有类型)

Secure Firewall 3105: 3000

Secure Firewall 3110: 3000

Secure Firewall 3120: 7000

Secure Firewall 3130: 15,000

Secure Firewall 3140: 20,000

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

安全情景

2

可选许可证,最多:100

集群

启用

最大 VLAN 数量

1024

Firepower 4100

下表显示 Firepower 4100 已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

Firepower 4112:10,000,000

Firepower 4115:15,000,000

Firepower 4125:25,000,000

Firepower 4145:40,000,000

运营商

禁用

可选许可证:运营商

TLS代理会话总数

15,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、 Secure Client Premier或 仅限 Secure Client VPN 许可证:

Firepower 4112: 10,000

Firepower 4115: 15,000

Firepower 4125: 20,000

Firepower 4145: 20,000

其他 VPN 对等体

Firepower 4112: 10,000

Firepower 4115: 15,000

Firepower 4125: 20,000

Firepower 4145: 20,000

VPN 对等体总数(包括所有类型)

Firepower 4112: 10,000

Firepower 4115: 15,000

Firepower 4125: 20,000

Firepower 4145: 20,000

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

安全情景

10

可选许可证:最多 250

集群

启用

最大 VLAN 数量

1024

Cisco Secure Firewall 4200 系列

下表显示 Secure Firewall 4200 系列已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

Cisco Secure Firewall 4215:40,000,000

Cisco Secure Firewall 4225:80,000,000

Cisco Secure Firewall 4245:80,000,000

运营商

禁用

可选许可证:运营商

TLS代理会话总数

15,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、 Secure Client Premier、或 仅限 Secure Client VPN 许可证,最多:

Cisco Secure Firewall 4215: 20,000

Cisco Secure Firewall 4225: 25,000

Cisco Secure Firewall 4245: 30,000

其他 VPN 对等体数

Cisco Secure Firewall 4215: 20,000

Cisco Secure Firewall 4225: 25,000

Cisco Secure Firewall 4245: 30,000

VPN 对等体总数(包括所有类型)

Cisco Secure Firewall 4215: 20,000

Cisco Secure Firewall 4225: 25,000

Cisco Secure Firewall 4245: 30,000

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

安全情景

10

可选许可证,最多:250

集群

启用

最大 VLAN 数量

1024

Firepower 9300

下表显示 Firepower 9300 已获许可的功能。

许可证

基础 许可证

防火墙许可证

僵尸网络流量过滤器

不支持。

并发防火墙连接数

Firepower 9300 SM-56: 60,000,000

Firepower 9300 SM-48: 60,000,000

Firepower 9300 SM-40: 55,000,000

Carrier

禁用

可选许可证:运营商

TLS 代理会话总数

15,000

VPN 许可证

Secure Client 对等体

未获得许可

可选 Secure Client Advantage、 Secure Client Premier、或 仅限 Secure Client VPN 许可证:最多 20,000 个

其他 VPN 对等体数

20,000

VPN 对等体总数(包括所有类型)

20,000

通用许可证

加密

基础 (DES) 或强 (3DES/AES),取决于帐户的导出合规性设置

安全情景

10

可选许可证:最多 250

集群

启用

最大 VLAN 数量

1024

每个型号的许可证 PID

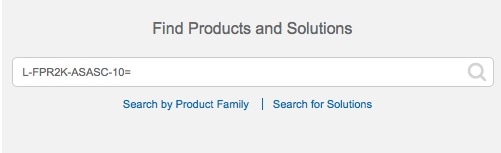
当您从思科或经销商那里购买设备时,您的许可证应该已链接到您的智能软件许可证帐户。但是,如果您需要自己添加许可证,则请使用Cisco Commerce Workspace上的 Find Products and Solutions 搜索字段。搜索以下许可证产品 ID (PID)。

图 16. 许可证搜索

ASA Virtual PID

ASA Virtual 智能软件管理器常规版和本地版PID:

  • ASAv5—L-ASAV5S-K9=

  • ASAv10—L-ASAV10S-K9=

  • ASAv30—L-ASAV30S-K9=

  • ASAv50—L-ASAV50S-K9=

  • ASAv100—L-ASAV100S-1Y=

  • ASAv100-L-ASAV100S-3Y =

  • ASAv100—L-ASAV100S-5Y=


注


ASAv 100 是基于预订的许可证,许可期限为 1 年、3 年或 5 年。


ASA Virtual 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • ASAv5—L-ASAV5SR-K9=

  • ASAv10-L-ASAV10SR-K9 =

  • ASAv30—L-ASAV30SR-K9=

  • ASAv50—L-ASAV50SR-K9=

  • ASAv100—L-ASAV100SR-K9=

Firepower 1010 PID

Firepower 1010 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-FPR1000-ASA=。基础许可证是免费的,但您仍然需要将其添加到您的智能软件许可帐户中。

  • 增强型安全许可证-L FPR1010-SEC-PL =。增强型安全许可证启用了故障转移。

  • 强加密 (3DES/AES) 许可证 - L-FPR1K-ENC-K9=。仅当帐户未获授权使用强加密时需要。

Firepower 1010 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR1K-ASA-BPU=

Firepower 1100 PID

Firepower 1100 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-FPR1000-ASA=。基础许可证是免费的,但您仍然需要将其添加到您的智能软件许可帐户中。

  • 5 情景许可证 - L-FPR1K-ASASC-5=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 10 情景许可证 - L-FPR1K-ASASC-10=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 强加密 (3DES/AES) 许可证 - L-FPR1K-ENC-K9=。仅当帐户未获授权使用强加密时需要。

Firepower 1100 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR1K-ASA-BPU=

安全防火墙 3100 PID

Secure Firepower 3100 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-FPR3105-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR3110-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR3120-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR3130-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR3140-BSE=。基础许可证是必需的许可证。

  • 5 情景许可证 - L-FPR3K-ASASC-5=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 10 情景许可证 - L-FPR3K-ASASC-10=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 运营商 (Diameter, GTP/GPRS, M3UA, SCTP) — L-FPR3K-ASA-CAR=

  • 强加密 (3DES/AES) 许可证 - L-FPR3K-ENC-K9=。仅当帐户未获授权使用强加密时需要。

Firepower 3100 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR3K-ASA-BPU=

Firepower 4100 PID

Firepower 4100 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-FPR4100-ASA=。基础许可证是免费的,但您仍然需要将其添加到您的智能软件许可帐户中。

  • 10 情景许可证 - L-FPR4K-ASASC-10=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 230 情景许可证 - L-FPR4K-ASASC-230=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 250 情景许可证 - L-FPR4K-ASASC-250=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 运营商 (Diameter, GTP/GPRS, M3UA, SCTP) — L-FPR4K-ASA-CAR=

  • 强加密 (3DES/AES) 许可证 - FPR4K-ENC-K9 =。仅当帐户未获授权使用强加密时需要。

Firepower 4100 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR4K-ASA-BPU =

安全防火墙 4200 PID

Secure Firepower 4200 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-FPR4215-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR4225-BSE=。基础许可证是必需的许可证。

  • 基础许可证 — L-FPR4245-BSE=。基础许可证是必需的许可证。

  • 5 情景许可证 - L-FPR4200-ASASC-5=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 10 情景许可证 - L-FPR4200-ASASC-10=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 运营商 (Diameter, GTP/GPRS, M3UA, SCTP)—L-FPR4200-ASA-CAR=

  • 强加密 (3DES/AES) 许可证 - L-FPR4200-ENC-K9=。仅当帐户未获授权使用强加密时需要。

Firepower 4200 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR4200-ASA-BPU=

Firepower 9300 PID

Firepower 9300 智能软件管理器常规版和本地版 PID:

  • 基础许可证 — L-F9K-ASA=。基础许可证是免费的,但您仍然需要将其添加到您的智能软件许可帐户中。

  • 10 情景许可证 - L-F9K-ASA-SC-10=。情景许可证是附加的;请购买多份许可证以满足您的需要。

  • 运营商 (Diameter, GTP/GPRS, M3UA, SCTP) — L-F9K-ASA-CAR=

  • 强加密 (3DES/AES) 许可证 - L-F9K-ASA-ENCR-K9=。仅当帐户未获授权使用强加密时需要。

Firepower 9300 永久许可证预留 PID:

永久许可证包括所有可用功能,包括强加密 (3DES/AES) 许可证(如果您的帐户符合条件)。 Secure Client 功能也会根据平台购买的最大数量启用,具体取决于您购买的 Secure Client 许可证是否具有权使用 Secure Client (请参阅Secure Client Advantage、 Secure Client Premier和 仅限 Secure Client VPN 许可证)。

  • L-FPR9K-ASA-BPU =

监控智能软件许可

您可以监控许可证功能、状态和证书,以及启用调试消息。

查看您当前的许可证

如需查看许可证,请参阅以下屏幕:

  • 配置 > 设备管理 > 许可 > 智能许可窗格并查看有效的运行许可证区域。

查看智能许可证状态

请参阅以下命令来查看许可证状态:

  • Monitoring > Properties > Smart License

    显示智能软件许可的状态、智能代理版本、UDI 信息、智能代理状态、全局合规性状态、授权状态、许可证书信息和排定的智能代理任务。

查看 UDI

如需查看通用产品标识符 (UDI),请参阅以下命令:

show license udi

以下示例显示 ASAv 的 UDI:


ciscoasa# show license udi    
UDI: PID:ASAv,SN:9AHV3KJBEKE
ciscoasa#
 

智能软件管理器通信

本部分介绍您的设备如何与智能软件管理器通信。

设备注册和令牌

对于每个虚拟账户,您可以创建注册令牌。默认情况下,此令牌有效期为 30 天。当部署每个设备或注册现有设备时,请输入此令牌 ID 以及授权级别。如果现有令牌已过期,则可以创建新的令牌。


注


Firepower 4100/9300 机箱 - 设备注册是在机箱中而不是在 ASA 逻辑设备上进行配置。


在部署后或在现有设备上手动配置这些参数后启动时,设备会向智能软件管理器进行注册。使用令牌注册设备时,智能软件管理器会为设备和智能软件管理器之间的通信颁发 ID 证书。此证书有效期为 1 年,但需要每 6 个月续签一次。

与智能软件管理器的定期通信

设备每 30 天与智能软件管理器通信一次。如果您在智能软件管理器中进行更改,则可以刷新设备上的授权,以使更改立即生效。或者,也可以等待设备按计划通信。

您可以随意配置 HTTP 代理。

ASA Virtual

ASA virtual 必须可以直接访问互联网,或者至少可每 90 天通过 HTTP 代理访问互联网。常规许可证通信每 30 天进行一次,但如果设备具有宽限期,则最多保持合规状态 90 天,而不会进行自动通报。宽限期后,您应该联系智能软件管理器,否则您的 ASA virtual 将不合规;其他操作不受影响。

所有其他型号

ASA 必须可以直接访问互联网,或者至少每 90 天一次通过 HTTP 代理访问互联网。常规许可证通信每 30 天进行一次,但如果设备具有宽限期,则会最多运行 90 天,而不会进行自动通报。在宽限期后,您必须联系智能软件管理器,否则您将无法对需要特殊许可证的功能进行配置更改,但操作则不受影响。

不合规状态

设备在以下情况下可能会处于不合规状态:

  • 过度使用 - 当设备使用不可用的许可证时。

  • 许可证到期 - 当基于时间的许可证到期时。

  • 通信不畅 - 当设备无法访问许可证颁发机构以重新获得授权时。

要验证您的帐户是否处于或接近不合规状态,必须将设备当前正在使用的授权与智能帐户中的授权进行比较。

根据具体型号,设备在不合规状态下可能受到限制:

  • ASA Virtual- ASA virtual 不受影响。

  • 所有其他模型-您将无法对需要特殊许可证的功能进行配置更改,但操作则不受影响。例如,基于 基础 许可证限制的现有环境可以继续运行,您可以修改它们的配置,但无法添加 新 环境。如果首次注册时没有足够的 基础 许可证,则无法配置任何许可功能,包括强加密功能。

Smart Call Home 基础设施

默认情况下,Smart Call Home 配置文件存在于用于指定智能软件管理器的 URL 的配置中。不能移除此配置文件。请注意,许可证配置文件的唯一可配置选项是智能软件管理器的目的地址 URL。除非获得 Cisco TAC 的指示,否则不应更改智能软件管理器 URL。


注


对于 Firepower 4100/9300 机箱,用于许可的 Smart Call Home 在 Firepower 4100/9300 机箱管理引擎中,而不是 ASA 上进行配置。


不能为智能软件许可禁用 Smart Call Home。例如,即使使用 no service call-home 命令禁用 Smart Call Home,也不会禁用智能软件许可。

除非您专门配置其他 Smart Call Home 功能,否则不会开启这些功能。

智能许可证证书管理

ASA 会自动创建一个信任点,其中包含颁发 Smart Call Home 服务器证书的 CA 的证书。为避免在服务器证书的颁发层次发生更改时出现服务中断,请配置配置 > 远程访问 VPN > 证书管理 > 信任证书池 > 编辑信任证书池策略屏幕的自动导入区域,以启用按照定期间隔自动更新信任池捆绑包。

从智能许可证服务器收到的服务器证书必须在 Extended Key Usage 字段中包括“ServAuth”。此检查仅在非自签名证书上完成;自签名证书在此字段中不提供任何值。

智能软件许可历史记录

功能名称

平台版本

说明

增加了安全防火墙 4200 的连接限制

9.20(2)

已增加连接限制:

  • 4215: 15M → 40M

  • 4225: 30M → 80M

  • 4245: 60M → 80M

安全防火墙 3100 支持运营商许可证

9.18(1)

运营商许可证启用 Diameter、GTP/GPRS、SCTP 检测。

新增/修改了菜单项:配置 > 设备管理 > 许可 > 智能许可。

ASAv100 永久许可证保留

9.14(1.30)

ASAv100现在支持使用产品ID L-ASAV100SR-K9 =进行永久许可证预留。请注意:并非所有账户都被批准使用永久许可证预留。

ASA Virtual MSLA 支持

9.13(1)

ASA virtual 支持思科托管服务许可协议(MSLA)程序,这是一种软件许可和消费体系,专为向第三方提供托管软件服务的思科客户和合作伙伴而设计。

MSLA 是一种新的智能许可形式,其中许可智能代理在时间单位内跟踪许可授权的使用情况。

新增/修改了菜单项:配置 > 设备管理 > 许可 > 智能许可。

ASA Virtual 灵活许可

9.13(1)

灵活许可是智能许可的一种新形式,其中可以在受支持的 ASA virtual vCPU/内存配置中使用任何 ASA virtual 许可证。 Secure Client 和 TLS 代理的会话限制由安装的 ASA virtual 平台授权确定,而不是与型号相关的平台限制。

新增/修改了菜单项:配置 > 设备管理 > 许可 > 智能许可。

更改了 Firepower 4100/9300 机箱 上故障转移对的许可

9.7(1)

只有主用单元能够请求许可权利。过去,两种设备都需请求许可证授权。支持 FXOS 2.1.1。

适用于 ASA virtual 短字符串增强的永久许可证保留

9.6(2)

由于智能代理的更新(更新至 1.6.4),请求和授权代码现在使用更短的字符串。

未修改任何菜单项。

卫星服务器对 ASA virtual的支持

9.6(2)

如果您的设备出于安全原因无法访问互联网,您可以选择以虚拟机 (VM) 形式安装本地智能软件管理器卫星服务器。

未修改任何菜单项。

适用于 Firepower 4100/9300 机箱 上 ASAv 的永久许可证预留

9.6(2)

在不允许与思科智能软件管理器之间进行通信的高安全性环境中,您可以为 Firepower 9300 和 Firepower 4100 上的 ASA 请求永久许可证。所有可用许可证授权均包括在永久许可证中,包括标准层、强加密(如果符合条件)、安全情景和运营商许可证。需要 FXOS 2.0.1。

所有配置均在 Firepower 4100/9300 机箱 上执行;无需对 ASA 进行配置。

ASA virtual 永久许可证保留

9.5(2.200)

9.6(2)

在不允许与思科智能软件管理器之间进行通信的高安全性环境中,您可以请求提供 ASA virtual永久许可证。 在 9.6(2) 中,我们还为 Amazon Web 服务上的 ASA virtual 添加了对此功能的支持。Microsoft Azure 不支持此功能。

引入了以下命令:license smart reservation、license smart reservation cancel、license smart reservation install、license smart reservation request universal、license smart reservation return

无 ASDM 支持。

智能代理升级至 v1.6

9.5(2.200)

9.6(2)

智能代理从 1.1 版本升级到 1.6 版本。此升级支持永久许可证预留,同时也支持依据许可证账号中的权限集设置强加密 (3DES/AES) 许可证授权。

注


如果您从 9.5(2.200) 版本降级, ASA virtual 将不保留许可注册状态。您需要在 license smart register idtoken id_token force 命令重新注册,并从智能软件管理器获取 ID 令牌。

未更改任何菜单项。

强加密 (3DES) 许可证已自动应用于 Firepower 9300 上的 ASA

9.5(2.1)

对于一般的思科智能软件管理器用户,当他们在 Firepower 9300 上应用注册令牌时,只要符合相应条件,系统会自动启用强加密许可证。

注


如果您通过智能软件管理器卫星部署使用 ASDM 和其他强加密功能,您必须在部署 ASA 之后使用 ASA CLI 启用强加密 (3DES) 许可证。

此功能要求具有 FXOS 1.1.3 版本。

修改了以下菜单项:配置 > 设备管理 > 许可 > 智能许可

如果服务器证书的颁发层次结构出现更改,思科智能报障服务 (Smart Call Home)/智能许可 (Smart Licensing) 证书需进行验证

9.5(2)

智能许可使用 Smart Call Home 基础设施。当 ASA 首次在后台配置智能报障服务的匿名报告时,它会自动创建一个信任点,这个信任点包含颁发过智能报障服务证书的 CA 的证书。ASA 现在支持在服务器证书颁发层次结构出现变更时对证书进行验证;您可以按一定时间间隔定期启用 trustpool 捆绑的自动更新功能。

修改了以下屏幕:Configuration > Remote Access VPN > Certificate Management > Trusted Certificate Pool > Edit Trusted Certificate Pool Policy

新运营商许可证

9.5(2)

用于替换现有的 GTP/GPRS 许可证的新运营商许可证提供的支持包括 SCTP 和 Diameter 检测。对于 Firepower 9300 上的 ASA,feature mobile-sp 命令将自动迁移到 feature carrier 命令。

修改了以下菜单项:配置 > 设备管理 > 许可 > 智能许可

Firepower 9300 ASA 的思科智能软件许可

9.4(1.150)

我们为 Firepower 9300 ASA 引入了智能软件许可。

修改了以下菜单项:配置 > 设备管理 > 许可 > 智能许可

面向 ASA virtual 的思科智能软件许可

9.3(2)

通过智能软件许可,您可以购买和管理许可证池。与 PAK 许可证不同,智能许可证未绑定到特定序列号。您可以轻松部署或停用 ASA virtual,而不必管理每台设备的许可证密钥。通过智能软件许可,您还可以直观地了解许可证使用情况和需求。

引入或修改了以下菜单项:

Configuration > Device Management > Licensing > Smart License
Configuration > Device Management > Smart Call-Home
Monitoring > Properties > Smart License