Security Cloud Control 방화벽 관리에서 여러 매니지드 디바이스 및 사용자에게 영향을 미치는 조직 전체 설정을 구성하는 방법을 알아봅니다.
매니지드 조직의 여러 매니지드 디바이스 및 사용자에게 영향을 미치는 조직 차원의 설정을 관리하려면 을 사용합니다.
관리되는 조직에 대해 활성화되지 않은 기능에 대한 토글 버튼은 표시되지 않습니다.
Cisco Security Cloud Control: Cisco Meraki 관리
Security Cloud Control 방화벽 관리에서 여러 매니지드 디바이스 및 사용자에게 영향을 미치는 조직 전체 설정을 구성하는 방법을 알아봅니다.
매니지드 조직의 여러 매니지드 디바이스 및 사용자에게 영향을 미치는 조직 차원의 설정을 관리하려면 을 사용합니다.
관리되는 조직에 대해 활성화되지 않은 기능에 대한 토글 버튼은 표시되지 않습니다.
AI Assistant는 보안 정책을 관리하고, 문제를 해결하며, 구성을 최적화하기 위한 상황별 지침과 인사이트를 제공하는 AI 기반 가상 컴패니언입니다. 자세한 내용은 Cisco AI Assistant를 사용한 온보딩을 참조하십시오.
기본적으로 AI Assistant이(가) 활성화되어 있습니다. AI Assistant를 활성화 또는 비활성화하면 변경 사항이 관리 조직의 모든 사용자에게 영향을 미칩니다.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
AI Assistant을 비활성화하려면 Enable AI Assistant for Firewall(방화벽에 대해 활성화) 토글 버튼을 끕니다.
이 설정이 활성화된 경우, Security Cloud Control Firewall Management는 사용자가 디바이스에서 직접 수행한 변경 사항을 자동으로 수락합니다. 이 옵션을 비활성화된 상태로 두거나 나중에 비활성화하는 경우 수락하기 전에 각 디바이스 충돌을 검토해야 합니다.
디바이스 변경 사항 자동 수락을 활성화하려면 다음 단계를 따르십시오.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
Enable the option to auto-accept device changes(디바이스 변경 사항 자동 수락 옵션 활성화) 토글 버튼을 켭니다.
이 기능을 활성화하면, Multicloud Defense과(와) ASA 및 Security Cloud Control Firewall Management에서 관리하는 Firewall Threat Defense 디바이스 사이에 사이트 간 IPsec VPN 터널을 구성할 수 있습니다. 기능을 활성화한 후에는 멀티클라우드 인프라 전반의 보안 연결성을 개선하기 위해 이러한 매니지드 디바이스 간에 VPN 구성을 설정 및 구축할 수 있습니다.
Multicloud DefenseSecurity Cloud Control Firewall Management 기능을 활성화하려면 다음 단계를 수행합니다:
Settings(설정) > General Settings(일반 설정)를 선택합니다.
Enable Multicloud Defense SCC Features(Multicloud Defense SCC 기능 활성화) 토글 버튼을 켭니다.
이 설정을 활성화하면 Security Cloud Control Firewall Management에서 Multicloud Defense 네트워크 개체를 공유할 수 있습니다.
다음 단계에 따라 Multicloud Defense과(와)의 개체 공유를 활성화합니다.
를 선택합니다.
Enable object sharing with Multicloud Defense(Multicloud Defense와 개체 공유 활성화) 토글 버튼을 켭니다.
관리 조직 레벨에서 디바이스 상태 메트릭을 활성화해야 합니다. Secure Device Connector에서 관리하는 ASA 디바이스의 경우 개별 디바이스 레벨에서 이 기능을 활성화해야 합니다. 이러한 단계를 통해 상태 데이터가 수집되어 대시보드 내에서 분석에 사용할 수 있게 됩니다.
이 기능을 활성화하려면 슈퍼 관리자 사용자 역할이 있어야 합니다.
관리형 조직에 대한 ASA 상태 모니터링을 활성화하려면 다음 단계를 따르십시오.
이 간격은 Security Cloud Control가 변경 사항을 위해 온보딩된 디바이스를 폴링하는 빈도를 결정합니다. 선택 사항은 이 테넌트에서 관리되는 모든 디바이스에 적용됩니다. 언제든지 이 옵션을 변경할 수 있습니다.
하나 이상의 디바이스를 선택한 후 Security Devices(보안 디바이스) 페이지에서 사용 가능한 Conflict Detection(충돌 탐지) 옵션을 통해 이 선택 항목을 재정의할 수 있습니다.
기본 충돌 탐지 간격을 설정하려면 다음 단계를 따르십시오.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
Default Conflict Detection Interval(기본 충돌 탐지 간격)의 드롭다운 메뉴를 클릭하고 시간 값을 선택합니다.
자동 구축을 예약하는 옵션을 활성화하면 편리한 날짜와 시간에 향후 구축을 예약할 수 있습니다. 이 옵션을 활성화하면 단일 자동 구축을 예약하거나 반복 자동 구축을 설정할 수 있습니다.
Security Cloud Control에서 디바이스에 대해 수행한 변경 사항은 디바이스에 보류 중인 변경 사항  이(가) 있는 경우 자동으로 구축되지 않습니다. 디바이스가 Conflict Detected(충돌 탐지됨) 또는 Not Synced(동기화되지 않음)와 같이 Synced(동기화됨) 상태가 아닌 경우 예약된 구축이 실행되지 않습니다. 예약된 구축이 실패한 모든 인스턴스가 작업 페이지에 나열됩니다.
Enable the Option to Schedule Automatic Deployments(자동 구축 예약 옵션 활성화)가 해제된 경우 예약된 모든 구축이 삭제됩니다.
Security Cloud Control를 사용하여 디바이스에 대해 둘 이상의 예약된 구축을 생성하는 경우 새 구축이 기존 구축을 덮어씁니다. API를 사용하여 디바이스에서 둘 이상의 예약된 구축을 생성하는 경우, 새 구축을 예약하기 전에 기존 구축을 반드시 삭제해야 합니다.
예약된 자동 구축을 활성화하려면 다음 단계를 따르십시오.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
Enable the option to schedule automatic deployment(자동 구축 옵션을 예약하는 옵션 활성화 ) 토글 버튼을 켜서 활성화합니다.
웹 분석은 페이지 히트를 기반으로 익명의 제품 사용 정보를 Cisco에 제공합니다. 이 정보에는 확인한 페이지, 특정 페이지를 사용한 시간, 브라우저 버전, 제품 버전, 디바이스 호스트 이름 등이 포함됩니다. Cisco는 이 정보를 활용해 기능 사용 패턴을 확인하고 제품을 개선할 수 있습니다. 모든 사용량 데이터는 익명으로 전송되며 민감한 데이터는 전송되지 않습니다.
웹 분석은 기본적으로 활성화됩니다. 웹 애널리틱스를 비활성화하거나 나중에 다시 활성화하려면 다음 단계를 완료하십시오.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
Web Analytics(웹 애널리틱스) 토글 버튼을 켜서 활성화합니다.
이 설정을 사용하여 디바이스에 대한 기본 반복 백업 일정을 구성합니다. 디바이스에 대한 백업을 예약할 때 기본값을 사용하거나 사용자 지정할 수 있습니다. 기본 반복 백업 일정을 변경할 경우, 기존의 예약된 백업은 현재 반복 설정을 유지합니다.
FDM 기본 반복 백업 일정 설정하려면 다음 단계를 따르십시오.
Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.
를 선택합니다.
FDM Default Recurring Backup Schedule(FDM 기본 반복 백업 일정) 섹션의 Frequency(빈도) 드롭다운에서 매일, 매주 또는 매월 백업을 선택합니다.
백업 시간을 선택합니다. UTC(Coordinated Universal Time)로 24시간 형식을 사용하여 시간을 입력합니다. 예: 22:00(오후 10:00 UTC).
매주 백업의 경우, 백업 요일을 선택합니다. 월별 백업의 경우, Days of Month(월의 일) 필드를 선택하고 백업을 실행할 날짜를 추가합니다. 일수가 31일 미만인 달에 대해 31일을 입력하면 해당 월에 대해서는 백업이 실행되지 않습니다. 백업 일정의 이름과 설명을 입력합니다.
Save(저장)를 클릭합니다.
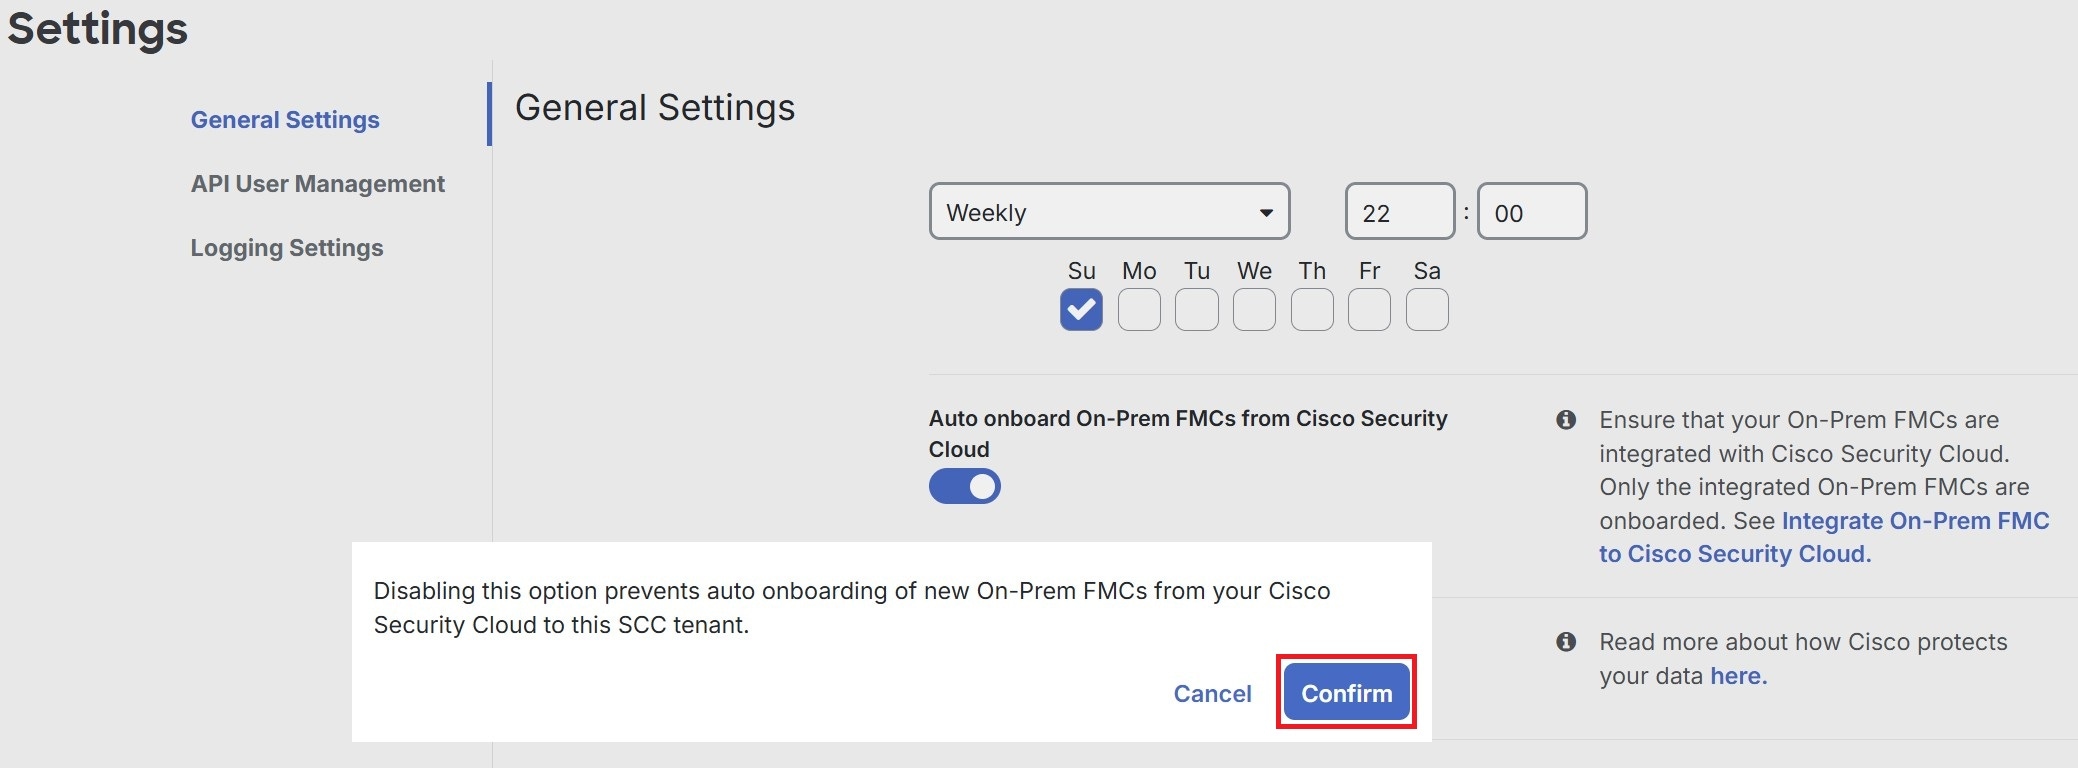
자동 온보딩 기능을 비활성화하면 새로운 온프레미스 Firewall Management Center가 Cisco Security Cloud 테넌트에서 자동으로 추가되는 것이 중지됩니다.
Security Cloud Control의 슈퍼 관리자 또는 관리자 사용자만 이 기능을 활성화하거나 비활성화할 수 있습니다.
OK(확인)를 클릭합니다.
시스코의 위협 인텔리전스 조직인 Talos와 디바이스의 악의적인 이벤트 데이터를 공유합니다. 이벤트 데이터를 공유하면 Talos 위협 탐지 및 대응 기능을 개선하는 데 도움이 되며, 이를 통해 네트워크에 더 맞춤형 보안 업데이트를 제공하고 새로운 위협에 대한 보호를 강화할 수 있습니다.
Talos에 대한 자세한 내용은 Cisco Talos 제품 페이지를 참조하십시오.
Security Cloud Control의 Enable event data sharing with Talos(Talos와 이벤트 데이터 공유 활성화) 설정과 클라우드 제공 Firewall Management Center의 Talos Threat Hunting Telemetry(Talos 위협 추적 텔레미트리) 옵션은 각각 별도의 설정입니다. Security Cloud Control의 설정은 디바이스의 악의적인 이벤트 데이터를 Talos와 공유합니다.
위협 추적 규칙을 전역 침입 정책에 추가하고 해당 규칙의 이벤트를 Talos로 전송하려면 Administration(관리) → Configuration(구성 ) → Intrusion Policy Preferences(침입 정책 환경 설정)의 클라우드 제공 Firewall Management Center에서 Talos Threat Hunting Telemetry(Talos 위협 추적 텔레메트리)를 활성화합니다.
Talos와 이벤트 데이터 공유 활성화 토글 버튼을 활성화해도 클라우드 제공 Firewall Management Center에서 Talos 위협 추적 텔레메트리 기능이 자동으로 활성화되지는 않습니다. 이 기능으로 최상의 결과를 얻으려면 클라우드 제공 Firewall Management Center에서 Talos Threat Hunting Telemetry도 활성화합니다. 자세한 내용은 침입 정책 환경설정을 참조하십시오.
Talos와 이벤트 데이터 공유는 기본적으로 활성화되어 있습니다. 옵트아웃하려면 다음 절차를 따르십시오.
Firewall Management Instance Details(방화벽 관리 인스턴스 세부 정보)는 Cisco TAC(Technical Assistance Center)에 문의해야 하는 경우에 유용합니다. 복사 아이콘 클릭하여 이러한 테넌트 세부 정보를 복사할 수 있습니다.
방화벽 관리 인스턴스 이름: 방화벽 관리 인스턴스의 표시 이름입니다.
방화벽 관리 인스턴스 ID: Cisco Security Cloud Control에서 방화벽 관리 인스턴스에 대해 시스템에서 생성된 고유 식별자입니다.
Secure Services Exchange ID: Secure Services Exchange 환경에 있는 방화벽 관리 인스턴스의 고유 식별자입니다. Cisco는 클라우드 서비스 전반의 서비스 통합 및 백엔드 상관관계에 이 값을 사용합니다.
보안 클라우드 제어 조직 ID: Security Cloud Control 방화벽 관리 인스턴스와 연결된 , 조직의 고유 식별자입니다.
Platform Navigator는 9개의 블록으로 구성된 애플리케이션 크로스 런처( )로, Security Cloud Control의 오른쪽 상단에 표시됩니다. 다음 Cisco 네트워킹 및 보안 애플리케이션으로 쉽게 교차 실행할 수 있습니다: