Cisco Security Cloud Control: Cisco Meraki 관리

PDF

Cisco Security Cloud Control: Cisco Meraki 관리

Security Cloud Control Firewall Management 검색 기능 사용

Want to summarize with AI?

Log in

테넌트 전체에서 디바이스, 정책, 개체, VPN 항목, 변경 로그, 작업을 찾기 위해 페이지 수준 검색과 전역 검색을 사용하여 Security Cloud Control Firewall Management을(를) 검색하는 방법을 알아봅니다.


Security Cloud Control Firewall Management 플랫폼에는 필요한 모든 항목을 쉽게 찾을 수 있는 매우 효율적인 검색 기능이 있습니다. 각 페이지의 검색 창은 해당 페이지의 콘텐츠에 따라 맞춤화되지만, 전역 검색을 사용하면 전체 테넌트에 대한 포괄적인 검색이 가능합니다. 이렇게 하면 필요한 정보를 신속하게 찾을 수 있으므로 시간과 노력을 절약할 수 있습니다.


페이지 레벨 검색

페이지 레벨 검색을 사용하면 보안 디바이스, 정책, 개체, VPN, 변경 로그 및 작업 페이지에서 특정 항목을 검색할 수 있습니다.

  • Security Devices(보안 디바이스) 공간에서 검색 창에 입력을 시작하면 검색 기준에 맞는 디바이스가 표시됩니다. 디바이스의 일부 부분 이름, IP 주소 또는 물리적 디바이스의 일련 번호를 입력하여 디바이스를 찾을 수 있습니다.

  • Policies(정책) 영역에서는 이름, 구성 요소 또는 사용된 개체를 기준으로 정책을 검색할 수 있습니다.

  • Objects(개체) 영역에서는 개체 이름 또는 IP 주소 일부, 포트나 프로토콜을 입력하여 개체를 검색할 수 있습니다.

  • VPN 영역에서는 터널 이름, 디바이스 이름 및 VPN 정책에 사용된 IP 주소를 기준으로 검색할 수 있습니다.

  • Change log(변경 로그) 영역에서는 이벤트, 디바이스 이름 또는 작업을 기준으로 로그를 검색할 수 있습니다.

Procedure

  1. 인터페이스 상단 근처의 검색 창으로 이동합니다.

  2. 검색 표시줄에 검색 기준을 입력하면 해당 결과가 표시됩니다.


글로벌 검색

전체 검색 기능을 사용하면 Security Cloud Control에서 관리하는 디바이스를 빠르게 찾고 탐색할 수 있습니다.

Note

현재 Security Cloud Control는 ASA, 클라우드 제공 Firewall Management Center, Security Cloud Control에서 관리하는 온프레미스 Firewall Management Center, Firewall Threat Defense 및 Meraki에 대한 글로벌 검색을 지원합니다.

전역 검색은 Security Cloud Control Firewall Management을(를) Security Cloud Control에 온보딩한 경우에만 사용할 수 있습니다.

모든 검색 결과는 선택한 인덱싱 옵션을 기반으로 합니다. 인덱싱 옵션은 다음과 같습니다:

  • 전체 인덱싱 - 전체 인덱싱 프로세스를 호출해야 합니다. 이 프로세스는 시스템의 모든 디바이스와 개체를 검색하고 인덱싱을 호출한 후에만 검색 인덱스에 표시합니다. 전체 인덱싱을 호출하려면 관리 권한이 있어야 합니다.

    자세한 내용은 전체 인덱싱 시작을 참조하십시오.

  • 증분 인덱싱 - 디바이스 또는 개체가 추가, 수정 또는 삭제될 때마다 검색 인덱스가 자동으로 업데이트되는 이벤트 기반 인덱싱 프로세스입니다.

검색 필드에 입력하는 정보는 대소문자를 구분하지 않습니다. 다음 엔티티를 사용하여 글로벌 검색을 수행할 수 있습니다:

  • 디바이스 이름—부분 디바이스 이름, URL, IP 주소 또는 범위를 지원합니다.

  • 개체 유형 - 개체 이름, 개체 설명 및 구성된 값을 지원합니다.

  • 정책 유형 - 정책 이름, 정책 설명, 규칙 이름 및 규칙 설명을 지원합니다.

    클라우드 제공 Firewall Management Center및 Security Cloud Control에서 관리되는 온프레미스 Firewall Management Center는 다음 정책 유형을 지원합니다:

    • 액세스 제어 정책

    • 사전 필터 정책

    • 위협 방어 NAT 정책

검색식을 입력하면 인터페이스에 검색 결과가 표시되기 시작하므로 검색을 실행하기 위해 Enter 키를 누를 필요가 없습니다.

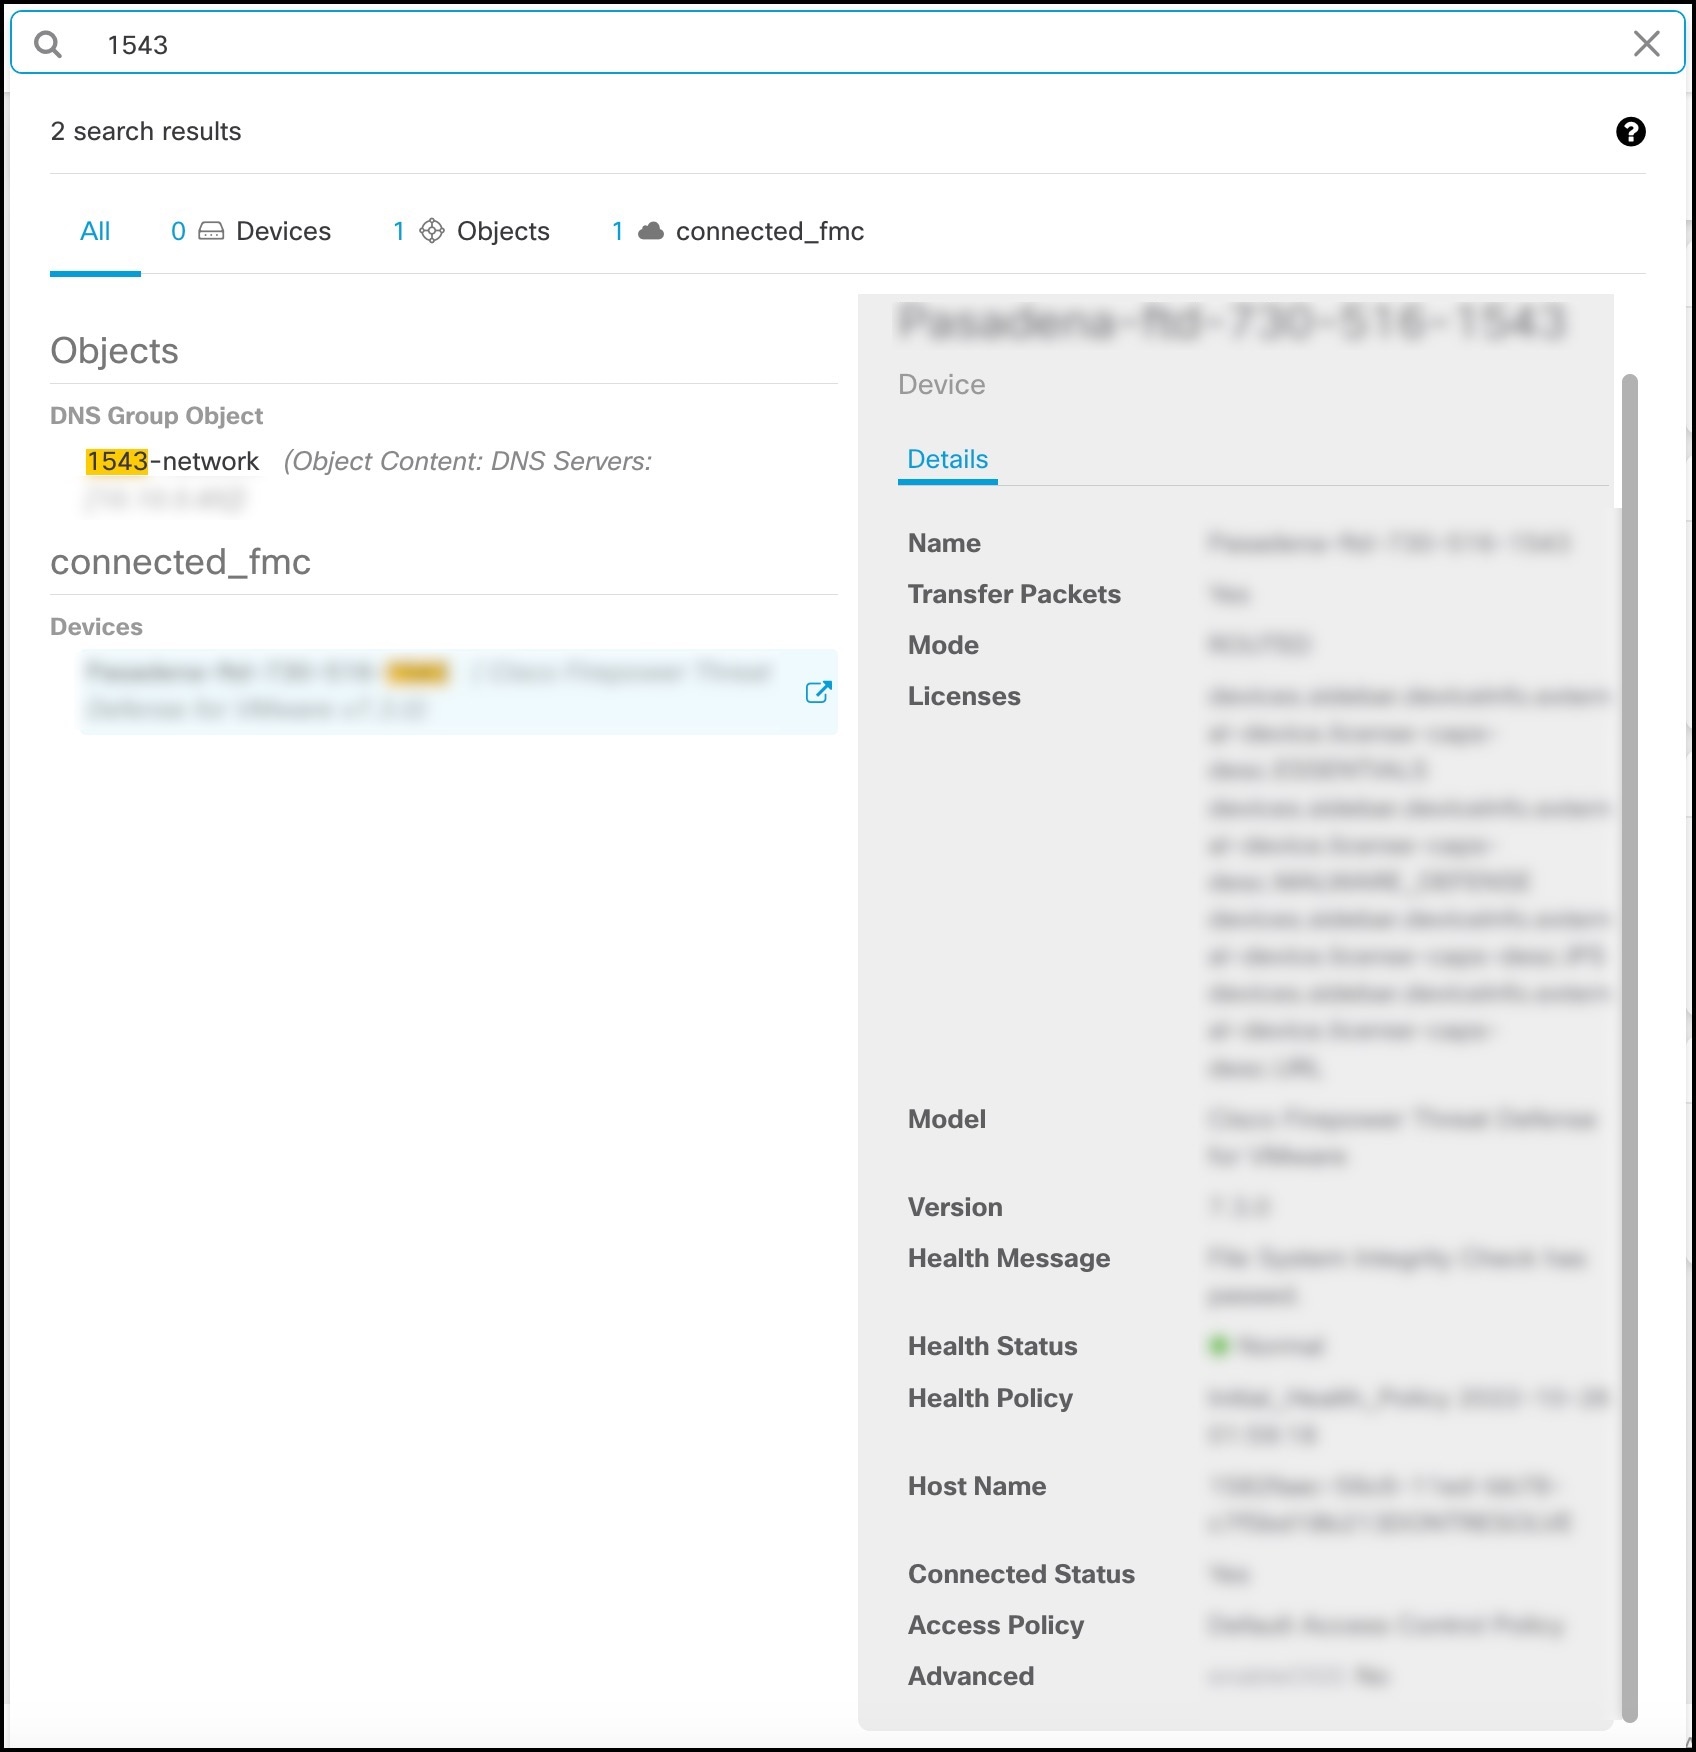
검색 결과에는 검색 문자열과 일치하는 모든 디바이스 및 개체가 표시됩니다. 검색어가 둘 이상의 디바이스 또는 개체와 일치하면 결과가 devices, objects, connected_fmc 등의 범주로 표시됩니다.

기본적으로 검색 결과의 첫 번째 항목이 강조 표시되고 해당 항목에 대한 관련 정보가 오른쪽 창에 나타납니다. 검색 결과를 스크롤하고 항목을 클릭하면 해당 정보를 볼 수 있습니다. 항목 옆의 화살표 아이콘을 클릭하여 해당 페이지로 이동할 수 있습니다.

Note
  • 전역 검색은 중복 검색 결과를 표시하지 않습니다. 개체의 경우 공유 개체의 UID는 개체 보기로 이동하는 데 사용됩니다.

  • Security Cloud Control에서 디바이스를 삭제하면, 연결된 모든 개체가 전역 검색 인덱스에서 제거됩니다.

  • 정책에서 개체를 삭제하고 전체 인덱싱을 시작하기 전에 디바이스를 유지하면, 개체가 디바이스와 연결되어 있기 때문에 전역 검색 인덱스에 남아 있습니다.

전체 인덱싱 시작

프로시저

  1. Security Cloud Control 홈 페이지에서 방화벽을 클릭합니다.

  2. 왼쪽 창에서 Administration(관리) > General Settings(일반 설정)를 클릭합니다.

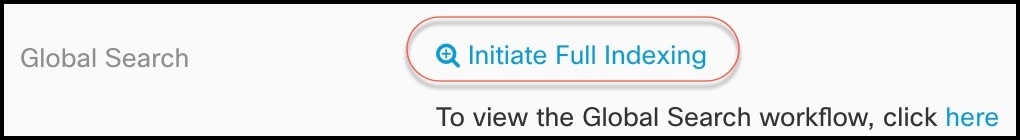
  3. 전역 검색에서 Initiate Full Indexing(전체 인덱싱 시작)을 클릭하여 인덱싱을 트리거합니다.

    Note

    전체 인덱싱을 시작하면 Security Cloud Control 테넌트의 기존 인덱싱이 지워집니다.

  4. 글로벌 검색 워크플로우를 보려면 here(여기)를 클릭합니다.


전역 검색 수행

프로시저

  1. Security Cloud Control에 로그인합니다.

  2. Security Cloud Control 페이지에서 검색 아이콘을 클릭하고 표시되는 검색 필드에 검색 문자열을 입력합니다.

    또는 Windows에서는 Ctrl 키와 / 키를 동시에 누르고, Mac에서는 Command 키와 / 키를 동시에 눌러 검색창을 열 수 있습니다.

    검색 문자열을 입력하기 시작하면 검색 결과에 가능한 항목 목록이 표시됩니다. 검색 결과는 모두, 디바이스, 개체 및 클라우드 제공 Firewall Management Center의 네 가지 범주 아래에 나타납니다. 오른쪽 창에는 선택한 검색 결과에 대한 정보가 표시됩니다.

  3. 검색 결과에서 디바이스 또는 개체를 선택하고 화살표 아이콘을 클릭하여 검색 결과에서 해당 디바이스 및 개체 페이지로 이동합니다. 검색 결과에서 항목을 선택하고 화살표 아이콘을 클릭하여 검색 결과에서 해당 페이지로 이동합니다.

    Note

    클라우드 제공 Firewall Management Center에서 디바이스 검색 결과를 선택하면, Security Cloud Control에서 클라우드 제공 Firewall Management Center 사용자 인터페이스로 이동할 수 있습니다.

  4. X를 클릭하여 검색 표시줄을 닫습니다.