Security Cloud Control이 Meraki 대시보드 규칙 값을 MX 디바이스 정책 관리를 위한 네트워크, 서비스 또는 프로토콜 개체로 나타내는 방법을 알아봅니다.
Meraki 디바이스에 사용되는 개체 정보
Meraki 대시보드는 아웃바운드 액세스 제어 규칙의 소스 및 대상 필드에서 IP 주소, 프로토콜 또는 포트 범위의 그룹을 활용합니다. 온보딩되면 Security Cloud Control는 IP 주소를 네트워크 개체로, 애플리케이션 레이어 프로토콜 값을 서비스 개체 또는 프로토콜 개체로 변환합니다.
Security Cloud Control의 단일 규칙이 대시보드에서 여러 규칙으로 변환될 수 있습니다. 예를 들어 TCP 및 UDP 프로토콜을 모두 포함하는 ASA 프로토콜 그룹을 Security Cloud Control의 단일 액세스 제어 규칙에 추가하는 경우, Security Cloud Control는 하나의 Security Cloud Control 규칙을 대시보드에서 여러 규칙으로 변환합니다. 하나의 규칙은 TCP 프로토콜을 포함하고 하나의 규칙은 UDP 프로토콜을 포함합니다.
Meraki 대시보드와 Security Cloud Control는 모두 CIDR 서브넷 표기법을 지원합니다. 레이어 3 스위치 인터페이스 및 MX 디바이스 레이아웃에 대한 자세한 내용은 Meraki 기술 자료를 참조하십시오.
Security Cloud Control에서 Meraki 디바이스와 함께 사용할 수 있는 개체는 무엇입니까?
Security Cloud Control에는 MX 디바이스 전용인 개체가 없습니다. 대신 FTD, FDM 및 ASA 개체를 생성하거나 공유하고 디바이스에 구축된 규칙에서 이러한 개체를 연결할 수 있습니다. Meraki는 FTD 및 ASA 개체와 완전히 호환되지 않으므로 MX 디바이스에서 개체를 사용하는 방법에 영향을 미치는 몇 가지 제한 사항이 있을 수 있습니다.
참고로 FTD, FDM 및 ASA 개체를 MX 디바이스와 연결하면 해당 개체가 공유됩니다. 해당 개체를 변경하면 해당 개체가 공유되는 모든 디바이스에 영향을 미치며 디바이스의 구성 상태가 Not Synced(동기화되지 않음)로 표시됩니다. 자세한 내용은 공유 개체를 참조하십시오. 개체에 영향을 미칠 수 있는 추가 개체 상태는 이 페이지의 하단에 있는 관련 문서 섹션을 참조하십시오.
Meraki는 IPv6 주소 또는 FQDN을 포함하는 개체를 지원하지 않습니다.
|
Security Cloud Control의 개체 |
Meraki와 호환 |
|---|---|
|
프로토콜 개체 |
TCP, UDP, ICMP |
|
네트워크 개체 |
예 |
|
네트워크 그룹 |
예 |
|
서비스 개체 |
예 |
|
ASA 서비스 그룹 |
아니요 |
|
FTD 서비스 그룹 |
아니요 |
Meraki 클라우드의 로컬 네트워크 개체 및 개체 그룹
네트워크 개체 및 개체 그룹을 사용하면 Meraki 디바이스에 대한 방화벽 규칙을 더 쉽게 관리할 수 있습니다. 이는 방화벽 규칙과 같은 액세스 정책에 사용할 수 있는 IP 서브넷 및 FQDN에 대한 레이블 역할을 합니다. 동일한 IP 서브넷 또는 FQDN을 사용하는 여러 액세스 정책을 수정해야 하는 경우, 네트워크 개체만 수정하면 모든 정책에 반영됩니다. 현재 이 개체를 생성하거나 수정하려면 Meraki 대시보드를 사용해야 합니다. 이러한 개체가 사용자 환경에서 수행할 수 있는 작업에 대한 자세한 내용은 Meraki의 네트워크 개체 하이라이트를 참조하십시오.
Meraki 네트워크 개체 또는 네트워크 개체 그룹을 참조하는 디바이스 구성이 Security Cloud ControlUI에 온보딩되거나 동기화되면 이러한 개체는 FTD 네트워크 개체로 표시됩니다.
이러한 개체 및 개체 그룹은 Security Cloud Control에서 읽기 전용입니다.
Security Cloud Control에서 Meraki 규칙의 모양
디바이스의 정책 페이지에서 개체를 보거나 디바이스를 기준으로 개체 페이지를 필터링할 수 있습니다. 정책 페이지에서 액세스 제어 규칙을 보고, 편집하고, 순서를 바꿀 수 있습니다. Security Cloud Control는 Meraki 대시보드의 아웃바운드 규칙을 개체가 포함된 액세스 제어 규칙으로 변환하므로 Meraki 대시보드의 규칙 및 프로토콜은 다르게 보일 수 있습니다. 다음 표에서는 디바이스가 Security Cloud Control에 온보딩된 경우의 새 프로토콜 이름을 다룹니다.
|
Meraki 대시보드의 규칙 또는 프로토콜 헤더 |
Security Cloud Control의 규칙 또는 개체 헤더 |
|---|---|
|
정책 |
작업 |
|
Source IP |
네트워크 개체 또는 네트워크 그룹 |
|
목적지 IP |
네트워크 개체 또는 네트워크 그룹 |
|
소스 포트 |
네트워크 개체 또는 네트워크 그룹 |
|
대상 포트 |
네트워크 개체 또는 네트워크 그룹 |
|
레이어 3 애플리케이션 프로토콜 |
포트(프로토콜 그룹, 포트 그룹 또는 서비스 개체) |
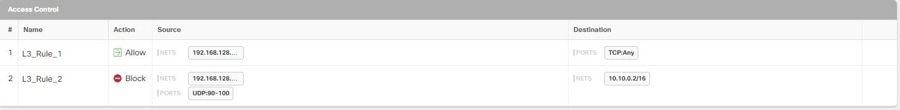
다음은 Meraki 대시보드의 아웃바운드 규칙이 Security Cloud Control에 표시되는 내용의 예입니다.

 를 클릭합니다.