LTE:Wi-Fi のシームレスハンドオーバー

機能の概要と変更履歴

要約データ

該当製品または機能エリア 5G-UPF
該当プラットフォーム

VPC-SI

SMI

機能のデフォルト設定 有効、常時オン
このリリースでの関連する変更点 N/A
関連資料 該当なし

マニュアルの変更履歴

改訂の詳細

リリース

最初の導入。

2021.02.0

機能説明

進行中のデータセッションを継続する必要がある UE の場合、LTE と Wi-Fi(S2b)間のシームレスなハンドオーバーは、5G UPF アーキテクチャでサポートされています。

LTE から Wi-Fi へのハンドオーバーが開始され、セッション作成応答(CSR)が Wi-Fi トンネルで送信されるとすぐに、ベアラー削除要求(DBR)が LTE トンネルを介して送信されます。この際、ePDG での IPSec トンネル確立の遅延により、パケット損失が発生します。パケット損失の問題に対処するために、設定されたハンドオーバータイマーの期限が切れたときにのみ、ベアラー削除要求が LTE トンネルで送信されます。LTE トンネルがアクティブな場合、アップリンクとダウンリンクのデータは LTE トンネルで交換されます。ハンドオーバーが完了すると、アップリンクとダウンリンクのデータが Wi-Fi トンネルで交換されます。これにより、パケット損失を防げます。Wi-Fi から LTE へのハンドオーバー中に、ベアラー変更要求が HI=1 で受信されると、仕様に従って Wi-Fi から LTE へのトンネル切り替えが開始されます。

この機能には次の利点があります。

  • LTE から Wi-Fi(S2bGTP)へのハンドオーバー中のパケット損失を最小限に抑え、ハンドオーバーをシームレスにします(つまり、メイクビフォアブレーク)。

  • P-GW で両方のトンネルが確立されている場合、LTE 手順は LTE トンネルを介して正常に処理されます。

  • P-GW で両方のトンネルが確立されている場合、Wi-Fi 手順は Wi-Fi トンネルを介して正常に処理されます。


重要


  • LTE から Wi-Fi または Wi-Fi から LTE へのハンドオーバーでは、シームレスなハンドオーバーを実行するために、新しいアクセストラフィックタイプにトンネル識別子が割り当てられます。


機能の仕組み

EPC から非 3GPP への信頼できない Wi-Fi ハンドオーバー コール フロー

このセクションでは、EPC から非 3GPP の信頼できない Wi-Fi ハンドオーバー コール フローについて説明します。

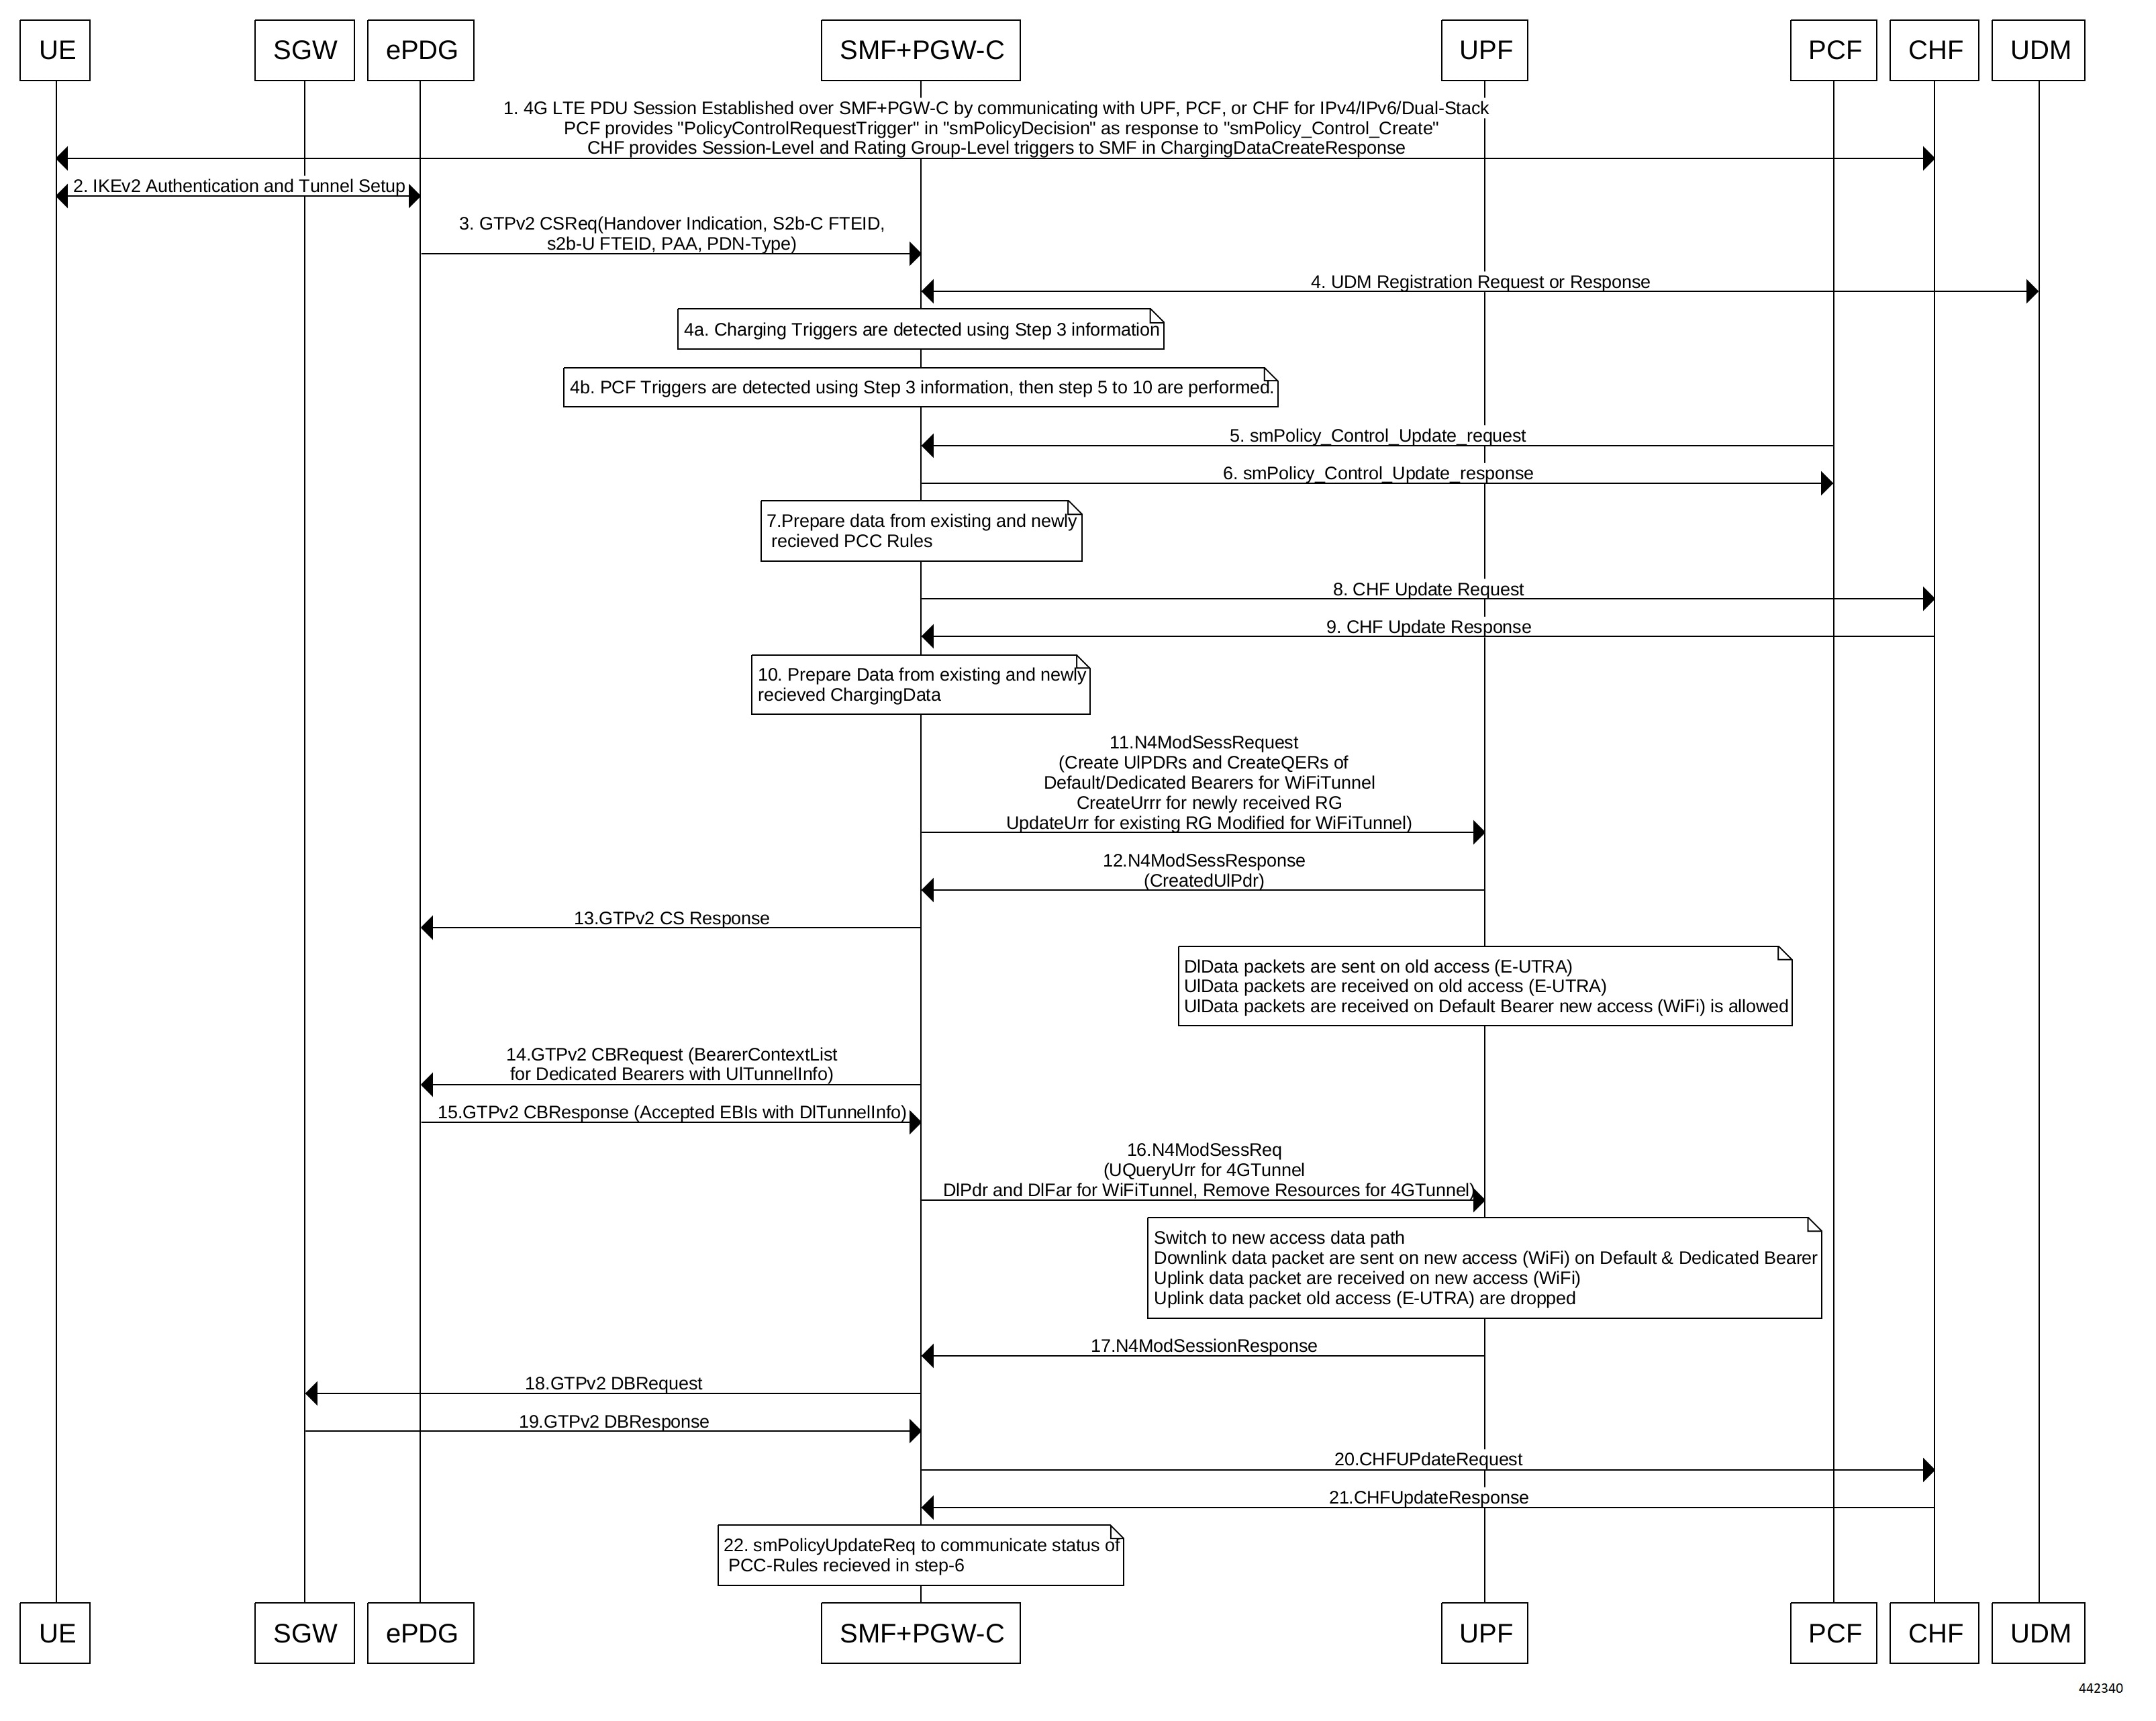
図 1. EPC から非 3GPP への信頼できない Wi-Fi ハンドオーバー コール フロー
表 1. EPC から非 3GPP への信頼できない Wi-Fi ハンドオーバー コール フローの説明
ステップ 説明
1

UE は 3GPP アクセス ネットワークに接続されています。

SMF + PGW-C は、IPv4、IPv6、またはデュアルスタックの UPF、PCF、および CHF と通信して、4G LTE PDU セッションを確立します。PCF は、SM ポリシー制御の作成に応答して、SM ポリシーの決定であるポリシー制御要求トリガーを送信します。CHF は、課金データ作成の応答で、SMF に対しセッション レベルまたは料金設定グループレベルのトリガーを提供します。

2 UE は信頼できない非 3GPP アクセスに接続され、ePDG 選択プロセスで ePDG が選択されます。次に、UE は、3GPP TS 23.402(セクション 8.6.2.1)で定義されているハンドオーバー接続手順を開始します。UE と ePDG の間に IKE トンネルが確立され、UE が AAA サーバとの SWm インターフェイスを介して認証された後、UE は IKE 認証(IKE_AUTH)を開始します。IKE_AUTH には、EPC および P-CSCF と DNS のオプションで以前に割り当てられた IPv4 または IPv6 アドレスの構成パラメータが含まれます。
3

ePDG は、Create Session 要求を P-GW に送信します。この要求には、詳細が含まれています。

  • IMSI

  • APN

  • ハンドオーバー インジケータ

  • RAT タイプ

  • コントロール プレーンの ePDG TEID

  • ユーザー プレーンの ePDG アドレス

  • ユーザー プレーンの ePDG TEID

  • EPS ベアラー ID

  • ユーザーの現在地

RAT タイプは、非 3GPP アクセス テクノロジー タイプを示します。UE が IP アドレスの保持をサポートし、ポート アナライザ アダプタ(PAA)に含まれている場合、ePDG はセッション作成要求で引き継ぎの通知を構成し、PDN ゲートウェイが UE に割り当てられた同じ IP アドレスまたはプレフィックスを再割り当てできるようにします。 この IP アドレスまたはプレフィックスは、UE が 3GPP IP アクセスに接続され、PCF でポリシー変更手順を開始するときに割り当てられます。

4a

SMF は、UDM を使用して PGW-C FQDN を更新することにより、UDM 登録を実行します。

EPC とのセッション確立中に UDM 登録は行われません。

4b SMF は、EPC セッションの確立中に受信した課金トリガーに対してステップ 3 で利用可能な情報を使用して、課金トリガーを検出します。
4c SMF は、EPC セッション確立中に PCF との通信で受信した要求ポリシー制御トリガーに対してステップ 3 で利用可能な情報を使用して PCF トリガーを検出します。
5 ステップ 4b で受信した検出されたアーム化されたポリシー制御トリガに基づいて、SMF は、ステップ 3 で検出されたアクセス パラメータを使用して PCF に SM ポリシー制御更新要求を送信します。
6 PCF は、新しいまたは更新された PCC ルールを含み、SM ポリシー制御更新応答を送信します。更新応答には、SM ポリシー決定に関する情報が含まれています。
7 ステップ 6 で受信した情報と EPC セッションの既存のポリシー データに基づいて、SMF は新しいまたは更新された PCC ルールの情報を準備します。
8 クォータ情報を必要とする新しい料金設定グループを含む新しい PCC ルールをステップ 6 で受信した場合、SMF は CHF に課金情報の更新要求を送信します。SMF には、PDU セッション情報の新しいアクセス パラメータも含まれます。
9 CHF は、ステップ 8 で要求された料金設定グループのクォータ情報を含むマルチユニット情報とともに課金更新応答を SMF に送信します。CHF は、EPC セッションの既存の料金設定グループの新しいクォータ情報を送信することもできます。
10 SMF は、CHF から課金更新応答として受信した情報を処理します。
11 SMF は、Wi-Fi トンネルのために、N4 セッション変更要求を UPF に送信します。この要求には、アップリンク PDR の作成、QER の作成、受信した新しい料金設定グループ クォータ情報の URR の作成、および変更されたクォータ情報の URR の更新に関する詳細が含まれています。
12 UPF は、N4 セッション変更応答として作成された PDR 内にある UL トンネル情報を SMF に送信します。
13 SMF は GTPv2 セッション作成応答を S-GW に送信します。このレスポンスでは、承認されたまたは部分的に承認されたリクエスト、P-GW S2b F-TEID、PAA、APN-AMBR、ベアラーコンテキスト作成、課金ゲートウェイアドレス、APCO に関する詳細を示します。
14 SMF は、S-GW に GTPv2 ベアラー作成要求を送信します。この要求には、作成されるエンドユーザーへの DL トンネル情報を含むベアラー コンテキスト リストに関する情報が含まれています。
15 S-GW は SMF に GTPv2 ベアラー作成応答を送信します。応答には、承認された要求または部分的に承認された要求の詳細と、ベアラー コンテキストが含まれます。
16 SMF はベアラー応答の作成を処理し、確立されたベアラーの DL トンネル情報と失敗した EBI リスト(ある場合)を取得します。SMF は、Wi-Fi トンネルのために、N4 セッション変更要求を UPF に送信します。この要求では、各ベアラーの DL トンネル情報、RAT 変更情報を使用して DL PDR および DL FAR を作成し、4G トンネルのリソースを削除します。SMF は、受信した失敗した EBI リストまたは失敗した QFI リストの Wi-Fi トンネルの N4 リソースも削除します。
17 UPF は、N4 セッション変更応答として使用状況レポートを SMF に送信します。
18 SMF + PGW-C は、S-GW に GTPv2 DB 要求を送信します。この要求には、EBI または EBI のリストが含まれます。
19 S-GW は SMF + PGW-C に GTPv2 DB 応答を送信します。
20 SMF は、課金更新要求を CHF に送信します。この要求には、ステップ 8 で受信した新しいアクセス パラメータと使用状況レポートの詳細を含む複数使用状況レポートを含む PDU セッション情報が含まれています。
21 CHF は、SMF に課金更新応答としてマルチユニット情報を送信します。マルチユニット情報には、既存の料金設定グループの新しいクォータ情報が含まれている場合があります。
22

SMF は、SM ポリシー制御の更新要求を UPF に送信します。このリクエストには、ベアラー応答の作成の一部として AMF から受信した失敗した QFI リストの新しいアクセス パラメータとルール レポートが含まれています。

PCF は、SM ポリシー制御更新応答として SM ポリシー決定を送信します。

SMF は SM ポリシー決定を処理し、3GPP 23.502 セクション 4.3.3.2 で定義されている PCF Initiation Modify 手順として処理します。

非 3GPP 信頼できない Wi-Fi から EPC へのハンドオーバー コール フロー

このセクションでは、非 3GPP の信頼できない Wi-Fi から EPC ハンドオーバー コール フローへのについて説明します。

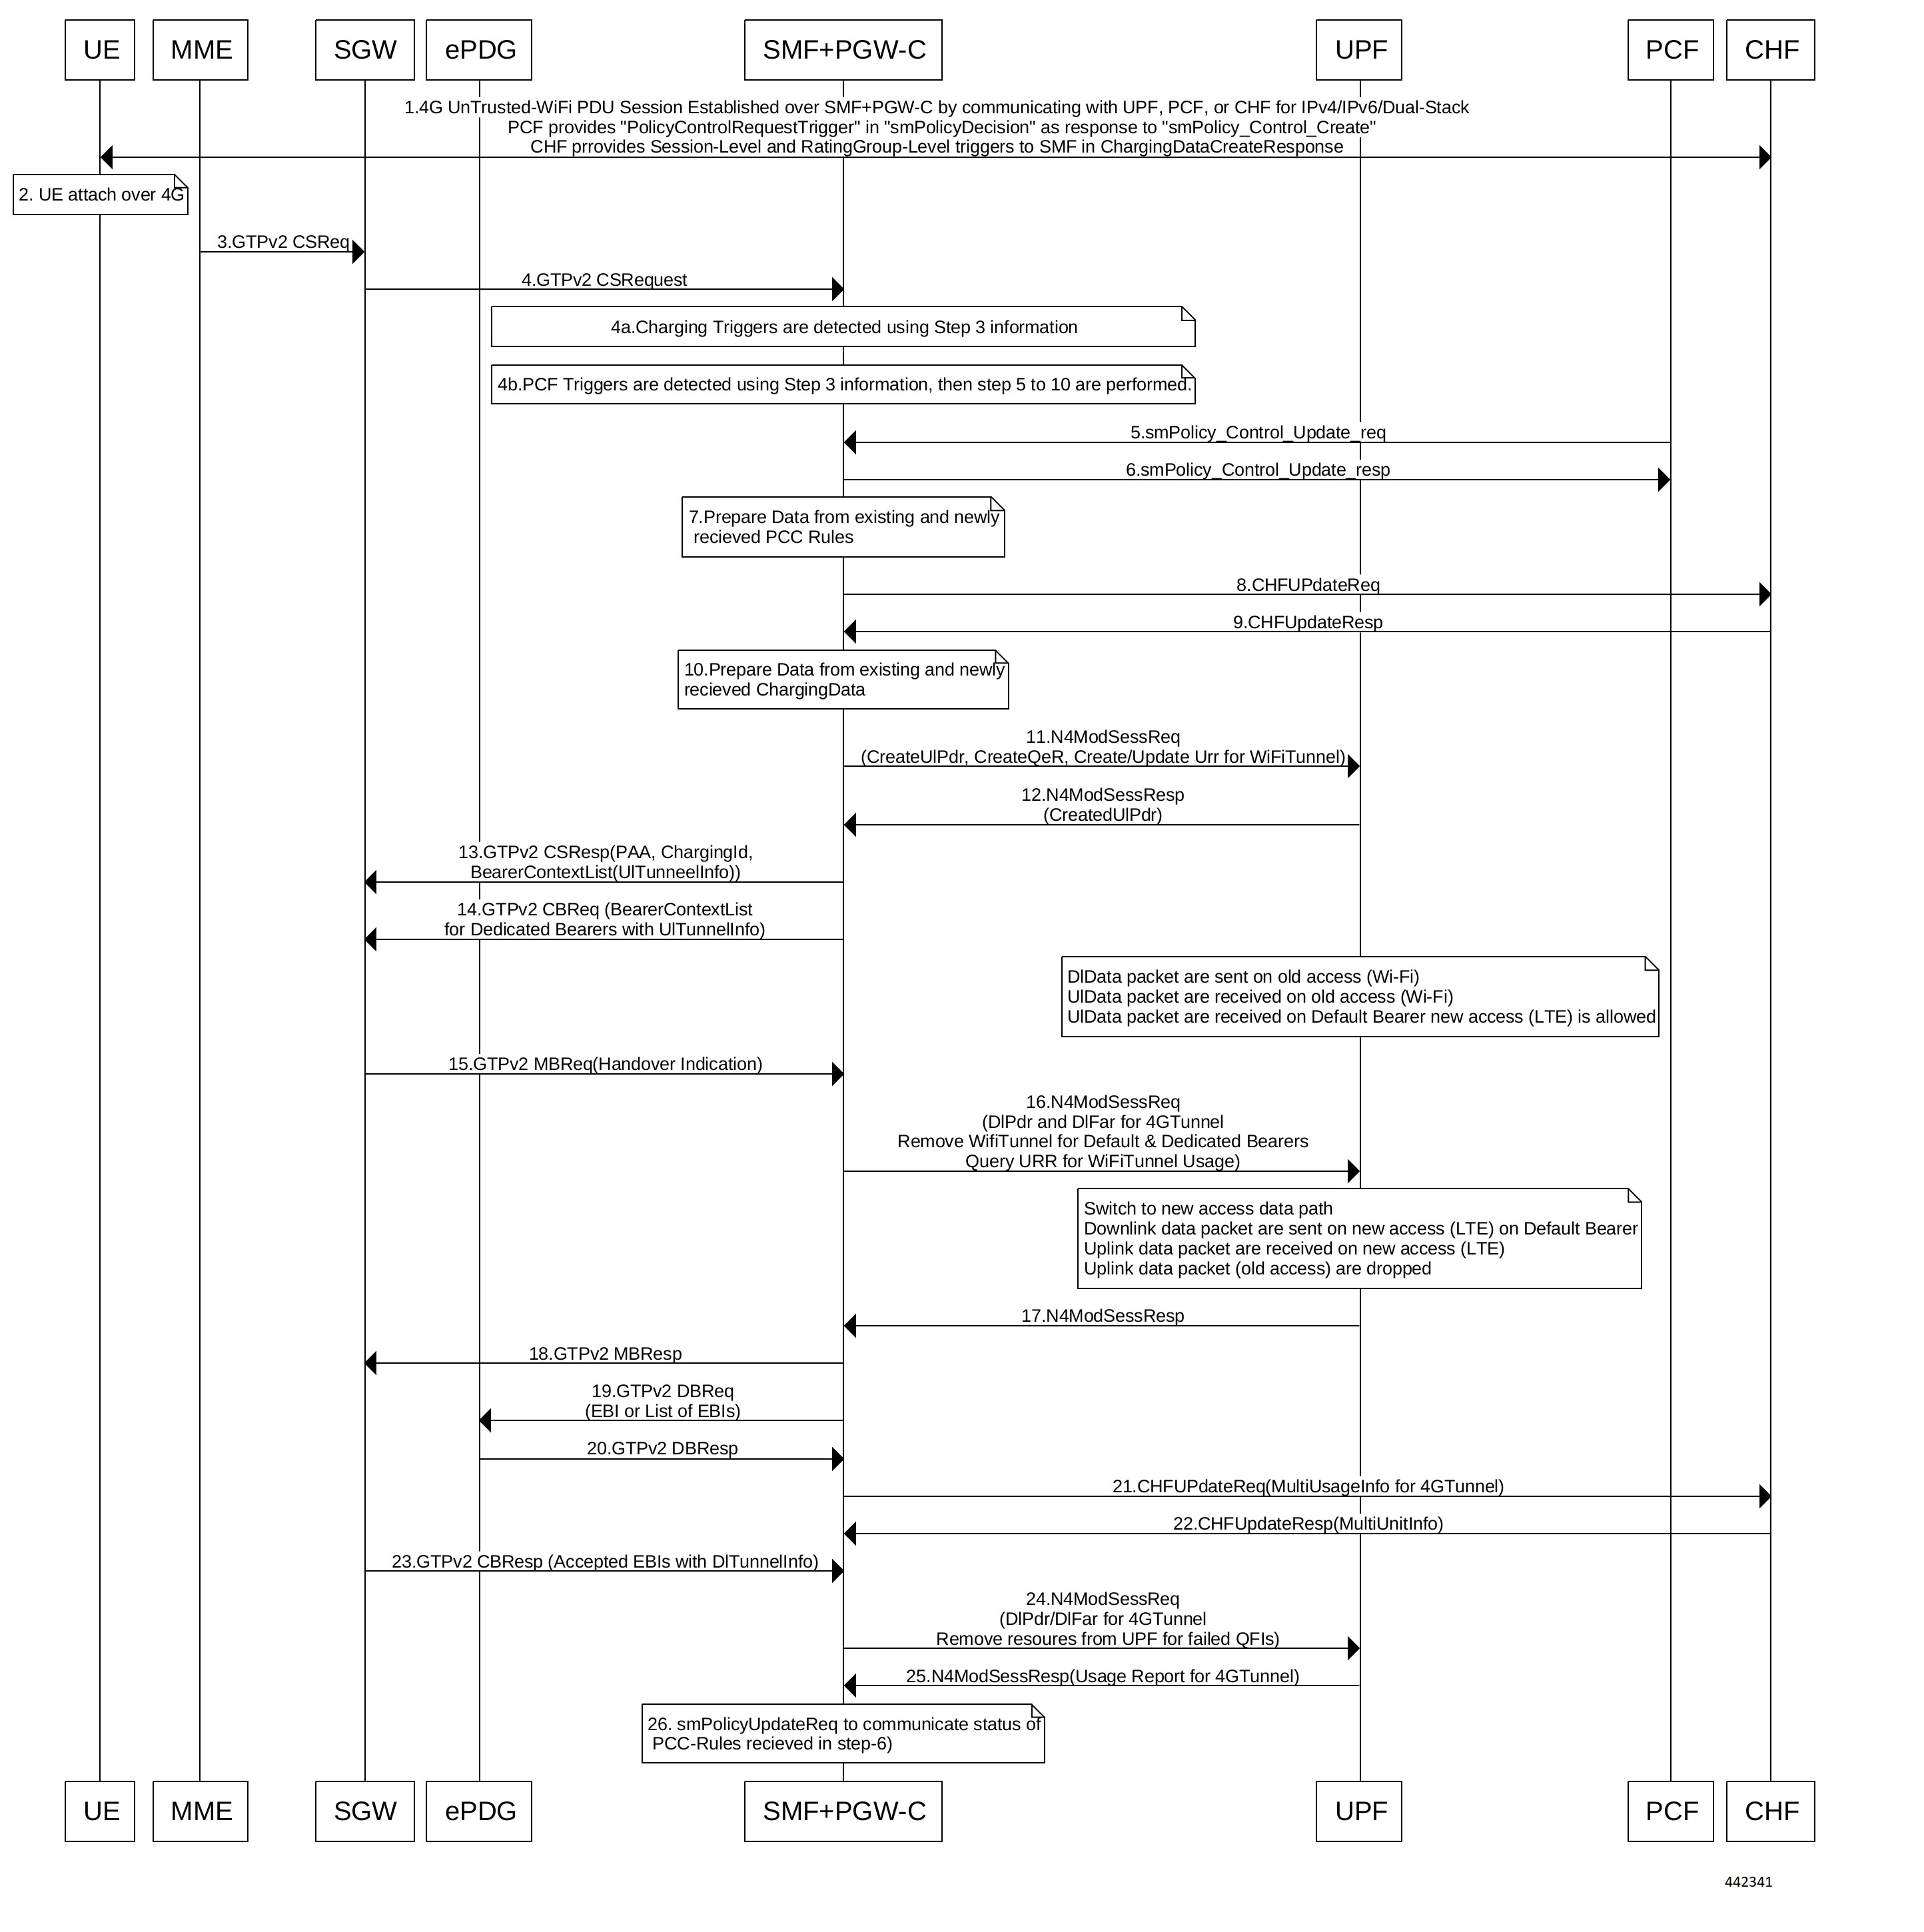
図 2. 非 3GPP 信頼できない Wi-Fi から EPC へのハンドオーバー コール フロー
表 2. 非 3GPP 信頼できない Wi-Fi から EPC へのハンドオーバーコール フローの説明
ステップ 説明
1 信頼できない非 3GPP アクセスを介して UE と ePDG 間で 1 つ以上の PDU セッションが確立されます。UE の 5G NAS 機能により、ePDG は PGW + SMF を組み合わせて選択します。UE が PDU セッション ID を PGW+SMF に送信します。
2

UE は E-UTRAN アクセスを検出し、現在使用されている非 3GPP アクセス システムから E-UTRAN にセッションを引き継ぎます。3GPP アクセスシステムの UE 検出の詳細については、「3GPP TS 23.401」、4.8 項を参照してください。

UE はハンドオーバー接続要求タイプのアタッチ要求を MME に送信します。E-UTRAN は、3GPP TS 23.401 で定義されているように、UE から受信したメッセージを MME にルーティングします。UE には、送信元の非 3GPP アクセスの PDN 接続に対応する APN の 1 つが含まれます。APN は、3GPP TS 23.401 で定義されているように提供されます。

3

MME と HSS が認証を実行します。次に、位置情報の更新手順とサブスクライバ データの取得によって APN 情報を受信します。

MME は、3GPP TS 23.401 で定義されているように APN、SGW、および PDN ゲートウェイを選択します。MME がセッション作成要求メッセージを SGW に送信します。この要求には、IMSI、MME コンテキスト ID、PDN-GW アドレス、「ハンドオーバー」要求タイプのハンドオーバー指示、および APN に関する情報が含まれます。

4

SGW は、3GPP TS 23.401 で説明されているように、Create Session Request(ハンドオーバー通知)メッセージを HPLMN の PDN-GW に送信します。MME はセッション要求作成メッセージにハンドオーバー指示情報を含めるため、SGW は GTPv2 セッション要求メッセージを PDN GW に送信します。このメッセージには、IMSI の詳細、APN、ハンドオーバーの表示、RAT タイプ、ユーザー プレーンの S5-C TEID、S5-U TEID、EBI、およびユーザー ロケーション情報に関する詳細が含まれます。RAT タイプは、3GPP IP アクセス E-UTRAN テクノロジー タイプを示します。UE が IP アドレスの保存をサポートしており、PAA に含まれている場合、SGW はセッション作成要求でハンドオーバー通知を構成します。この構成では、PDN GW は、UE が 3GPP IP アクセスに接続している間に UE に割り当てられていたのと同じ IP アドレスまたはプレフィックスを再割り当てします。この構成では、SGW は PCF に対してポリシー変更手順を開始します。

ハンドオーバー通知に含まれているため、PDN GW は、この時点で非 3GPP IP アクセスから 3GPP アクセス システムにトンネルを切り替えることはありません。

登録は Wi-Fi セッションの確立中に行われるため、SMF は UDM 登録を実行しません。

4a SMF は、EPC セッションの確立中に受信した課金トリガに対してステップ 3 で利用可能な情報を使用して、課金トリガを検出します。
4b SMF は、EPC セッション確立中に PCF との通信で受信した要求ポリシー制御トリガに対してステップ 3 で利用可能な情報を使用して PCF トリガを検出します。
5 ステップ 4b で受信した検出されたアーム化されたポリシー制御トリガに基づいて、SMF は、ステップ 3 で検出されたアクセス パラメータを使用して PCF に SM ポリシー制御更新要求を送信します。
6 PCF は、新規または更新された PCC ルールを含めることによって、SM ポリシーの決定である SM ポリシー制御更新応答を送信します。
7 ステップ 6 で受信した情報と EPC セッションの既存のポリシー データに基づいて、SMF は新しいまたは更新された PCC ルールの情報を準備します。
8 SMF はステップ 6 で新しい PCC ルールを受信した場合、課金更新要求を、クォータ情報を持つ新しい料金設定グループとともに CHF に送信します。この要求には、新しいアクセス パラメータを含む PDU セッション情報が含まれています。
9 CHF は、SMF に課金更新応答としてマルチユニット情報を送信します。マルチユニット情報には、料金設定グループの新しいクォータ情報と、EPC セッションの既存の料金設定グループ(存在する場合)が含まれます。
10 SMF は、CHF が送信した受信済みの課金更新応答の課金データを準備します。
11 SMF は、N4 セッション変更要求を UPF に送信します。この要求には、UL および DL PDR の作成、QER の作成、受信した新しい料金設定グループ クォータ情報の URR の作成、変更されたクォータ情報の更新された URR、および FAR の作成に関する詳細が含まれています。
12 UPF は、SMF への N4 セッション変更応答として、作成された PDR 内の UL トンネル情報を送信します。
13 SMF は GTPv2 セッション作成応答を S-GW に送信します。このレスポンスでは、承認されたまたは部分的に承認されたリクエスト、P-GW S2b F-TEID、PAA、APN-AMBR、ベアラーコンテキスト作成、課金ゲートウェイアドレス、APCO に関する詳細を示します。
14 SGW は、Wi-Fi トンネルから 4G トンネルへのデータ パス切り替えについて、ハンドオーバー通知を含む変更ベアラー要求を PGW に送信します。
15 PGW は N4 セッション変更要求を送信して、Wi-Fi トンネルを削除し、ステップ 4 の 4G トンネルの GTPv2 セッション要求の作成で受信した DL トンネル情報を設定します。
16 UPF が SMF に N4 セッション変更応答を送信します。
17 SMF は、ベアラー コンテキスト リストを含む GTPv2 セッション作成要求を SGW に送信します。このリストには、エンドユーザー向けの DL トンネル情報が含まれています。
18 SGW は GTPv2 セッション作成応答を SMF に送信します。この応答には、承認された要求または部分的に承認された要求の詳細と、ベアラー コンテキストが含まれます。
19 ePDG は GTPv2 ベアラー要求の作成を送信します(DL トンネル情報を持つ EBI を SMF に
20 SMF はベアラー応答の作成を処理し、確立されたベアラーの DL トンネル情報と失敗した EBI リスト(ある場合)を取得します。SMF は、Wi-Fi トンネルのために、N4 セッション変更要求を UPF に送信します。この要求は、DL トンネル情報、RAT 変更情報を使用して DL FAR を更新し、4G トンネルのリソースを削除することです。SMF は、受信した失敗した EBI リストまたは失敗した QFI リストの Wi-Fi トンネルの N4 リソースも削除します。
21 UPF は、使用状況レポートを含む N4 セッション変更応答を SMF に送信します。
22 SMF は、課金更新要求を CHF に送信します。この要求には、新しいアクセス パラメータを含む PDU セッション情報と、ステップ 8 で受信した使用状況レポートで構成される複数使用状況レポートが含まれています。
23 CHF は、既存の料金設定グループのクォータ情報を含むマルチユニット情報とともに、課金更新応答を SMF に送信します。
24 SMF + PGW-C は、EBI または EBI リストを含めることで、SGW への GTPv2 DB 要求を開始します。
25 SGW は、SMF + PGW-C に対して GTPv2 DB 応答を送信します。
26

SMF は、SM ポリシー制御の更新要求を UPF に送信します。このリクエストには、ベアラー応答の作成の一部として AMF から受信した失敗した QFI リストの新しいアクセス パラメータとルール レポートが含まれています。

PCF は、SM ポリシー制御更新応答として SM ポリシー決定を送信します。

SMF は SM ポリシー決定を処理し、3GPP 23.502 セクション 4.3.3.2 で定義されている PCF 開始変更手順として処理します。

非 3GPP インターワーキング機能

3GPP リリース 15 以降、非 3GPP インターワーキング機能(N3IWF)は、5G コアとの統合のために信頼できない Wi-Fi(802.11)を適応させることにより、コアネットワークへの非 3GPP アクセスを容易にします。UPF の N3IWF は、信頼できる 3GPP RAN と、パブリックホットスポットやプライベートルータなどの信頼できない Wi-Fi アクセス ポイントの両方からの通信をシームレスに管理します。WPA2 などのリンクレイヤーセキュリティとは独立した、セキュアなエンドツーエンド通信を保証します。UPF は、両方のアクセスタイプからの通信をアンカーし、ネットワーク間で信頼性の高いの高いスケーラブルな接続を可能にします。

N3IWF の接続とハンドオーバーの手順については、「非 3GPP アクセス向け N3IWF」を参照してください。UPF では、この機能は ePDG と同じですが、コールが N3IWF コンポーネントからの場合、UPF は NRTAI 値が設定されている ULI を受信します。この NRTAI 値は、ULI の既存の PFCP_IE_SUB_PARAMS IE に入力されます。UPF は、この NRTAI 値を EDR にダンプします。

ICSR とセッションのリカバリ

  • セッション管理機能では、移行中、最新の状態が、安定した状態であると認識され、ハンドオーバーが LTE から Wi-Fi(S2BGTP)またはその逆で完了すると、完全なチェックポイントがトリガーされます。これは、セッションリカバリと ICSR に適用されます。ユーザープレーンには、受信したすべてのメッセージに個別のセッションリカバリと ICSR チェックポインティングがあります。

  • ハンドオーバーが失敗した場合、つまり SMF と UPF が同期されない場合、SMF セッションは直近のアクセス時の状態で復旧し、UPF は新たな移行状態で復旧します。この動作は、UPF 障害発生時に適用されます。

制限事項

LTE - Wi-Fi 間のシームレスハンドオーバー機能では、LTE から eHRPD および Wi-Fi から eHRPD へのハンドオーバーとハンドバックはサポートされません。

標準準拠

LTE - Wi-Fi シームレスハンドオーバー機能は、次の標準規格に準拠しています。

  • 3GPP TS 23.214

  • 3GPP TS 29.244

  • 3GPP TS 23.401

  • 3GPP TS 23.402