N4 Session Management、Node Level、および Reporting 手順

この章では、次のトピックについて取り上げます。

機能の概要と変更履歴

要約データ

Table 1. 要約データ
該当製品または機能エリア 5G-UPF
該当プラットフォーム

VPC-SI

SMI

機能のデフォルト設定 有効:常時オン
このリリースでの関連する変更点 N/A
関連資料 該当なし

マニュアルの変更履歴

改訂の詳細 リリース

N4 インターフェイス経由の Sx Establishment または Modification メッセージで受信した PFCP IE を表示するために show user-plane-service statistics all コマンドが強化されました。

2023.01

2021.02.2

このリリースでは、PDN Update 手順が導入されています。

2021.02.0

最初の導入。

2020.02.0

機能説明

N4 Session Management、Node Level、および Reporting 手順

N4 Node-level 手順

ユーザープレーン機能(UPF)の N4 Node-level 手順には、次のプロセスが含まれます。

  • N4 Association Setup 手順:セッション管理機能(SMF)と UPF 間の N4 アソシエーションを設定するために使用される手順。

  • N4 Association Update 手順:SMF と UPF 間の既存の N4 アソシエーションを変更するために使用される手順。

  • N4 Association Release 手順:SMF と UPF 間の N4 アソシエーションを終了するために使用される手順。

  • N4 Heartbeat 手順:Heartbeat 要求と応答を送受信するために使用される手順。

  • N4 Reporting 手順:GTP-u パスの障害に対する Echo 要求と応答の報告に使用される手順。

N4 Session Management

N4 session management 手順は、UPF の機能を制御するために使用されます。SMF は、3GPP TS 23.501、5.8.2 節で説明されている、UPF の N4 セッションコンテキストを作成、更新、および削除できます。

N4 Session Management では、次の手順が実行されます。

  • N4 Session Establishment

  • N4 Session Modification

  • N4 Session Deletion

注:SMF は、上記のすべての手順を開始します。

N4 Session/Node-level Reporting 手順

UPF と gNB 間のデータパスが停止するたびに、検出され、修正措置のために SMF に報告されます。検出して SMF に報告するメカニズムは、3GPP の仕様で明確に定義されています。レポートは、GTP-u トンネルレベルまたは GTP-u エンドポイントレベルごとに行われます。

関係

次の機能は、N4 Session Management、node level、および reporting 手順をサポートします。

End Marker サポート

UPF は、目的の無線アクセスネットワーク(RAN)で再順序付け機能をサポートするために End Marker パケットを送信します。UPF は、再順序付け機能に必要な End Marker パケットを構築します。

UPF 経由で End Marker パケットを構築する

ハンドオーバー手順の時点で、UPF ノードで構成される UE のPDU セッションは、PDU セッションアンカーおよび中間の UPF 終端 N3 参照ポイントとして機能します。SMF は、NG RAN の新しい AN トンネル情報を含む N4 Session Modification 要求メッセージを送信し、N3 パスに切り替える UPF を指定します。さらに、SMF は、古い N3 ユーザープレーンパスで End Marker パケットを送信する UPF も指定します。

UPF が指示を受信すると、End Marker が作成され、古いパスの最後の PDU を送信した後、送信元 NG RAN に向けて各 N3 GTP-U トンネルに送信されます。

UEs IPv4、IPv6 および IPv4v6 サポート

UPF は、UE の IPv4、IPv6、および IPv4v6 セッションをサポートします。

IPv6 セッションの N4 Session Establishment および Modification 手順は、IPv4 セッションと同じです。セッションが確立されると、SMF は、通信に使用する IPv6 プレフィックスを通知する Router Advertisement(RA)メッセージを UE に送信します。必要に応じて、SMF から IPv6 パラメータを迅速に取得するために、UE は IPv6 Router Solicitation(RS)を開始することもできます。

IPv4v6 セッションの N4 Session Establishment および Modification 手順は、2 つの UE IP アドレス(1 つは IPv4 用、もう 1 つは IPv6 用)の割り当てを除いて、IPv4 または IPv6 セッションと似ています。SMF は、セッションの確立後に通信に使用される IPv6 プレフィックスを通知する Router Advertisement メッセージを UE に送信します。必要に応じて、UE は IPv6 Router Solicitation を開始して、SMF から IPv6 パラメータを迅速に受信することもできます。

機能の仕組み

この項では、N4 Node-Level、Session Management、Reporting 手順、および関連するコールフローについて説明します。

N4 Node-level 手順コールフロー

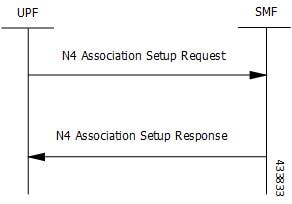
N4 Association Setup 手順のコールフロー

N4 Association Setup 手順では、SMF と UPF の間に N4 アソシエーションを作成し、SMF が UPF リソースを使用して N4 セッションを確立できるようにします。N4 Association Setup 手順には、次の手順が含まれます。

  1. UPF は、N4 Association Setup 要求を SMF に送信することにより、手順を開始します。

  2. SMF は、UPF から要求を受信した後、N4 Association Setup 応答を送信します。

次のコールフローでは、UPF が開始する N4 Association Setup 手順について説明します。

UPF は、次の PFCP Association Setup 要求を送信します。

  • ノード ID(UPF)。

  • UPF でサポートされているオプション機能。UPF は、F-TEID の割り当てとリリース、End Marker の送信などをサポートしています。

N4 Association Update 手順のコールフロー

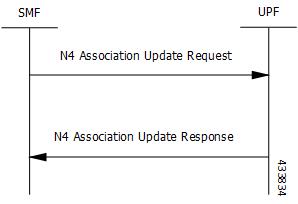
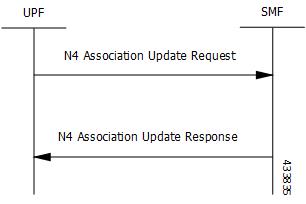
N4 Association Update 手順では、SMF と UPF 間の既存の N4 アソシエーションを変更します。これは、UPF または SMF が開始し、サポートされている機能または使用可能な UPF リソースを更新できます。

次のコールフローは、SMF が開始する N4 Association Update 手順を示しています。

次のコールフローは、UPF が開始する N4 Association Update 手順を示しています。

N4 Association Release 手順のコールフロー

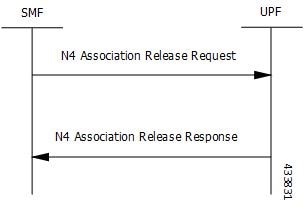
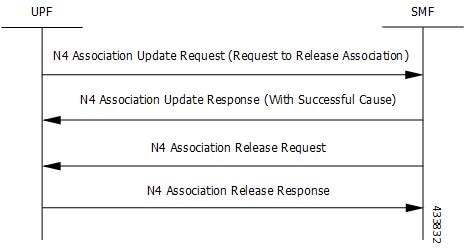
N4 Association Release 手順は、SMF と UPF 間の N4 アソシエーションを終了します。SMF または UPF のいずれかによって開始できます。UPF は、PFCP Association Update 要求を送信して PFCP アソシエーションを解放するよう SMF に要求します。その後、SMF は、PFCP Association Update 要求を開始して PFCP アソシエーションを解放します。

次のコールフローは、SMF が開始する N4 Association Release 手順を示しています。

次のコールフローは、UPF が開始する N4 Association Release 手順を示しています。

N4 Heartbeat 手順

PFCP Heartbeat 手順には、次のメッセージが含まれます。

  • Heartbeat 要求

  • Heartbeat 応答

N4 Session Management 手順のコールフロー

次の項では、N4 Session Management 手順について説明します。

N4 Session Establishment コールフロー

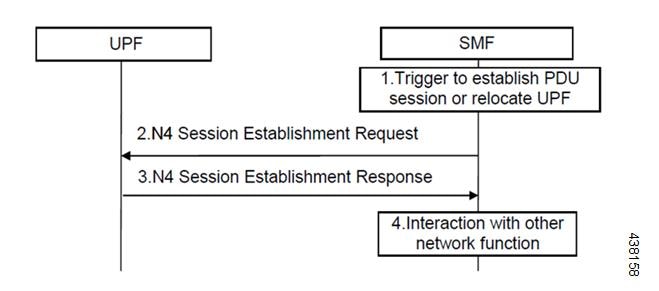
N4 Session Establishment は、UPF で PDU セッションの最初の N4 セッションコンテキストを作成するために使用されます。SMF は、新しい N4 セッション ID を割り当て、UPF に提供します。N4 セッション ID は両方のエンティティによって保存され、対話中に N4 セッションコンテキストを識別するために使用されます。SMF は、UE の N4 セッション ID と PDU セッションとの関係も保存します。

ステップ 説明
1 SMF は、新しい PDU セッションを確立するか、確立された PDU セッションの UPF を変更するトリガーを受信します。
2 SMF は、UPF がどのように動作する必要があるかを定義する構造化された制御情報を含む UPF に N4 Session Establishment 要求メッセージを送信します。
3 UPF は、受信した制御情報に応じて SMF に提供する必要がある情報を含む N4 Session Establishment 応答メッセージで応答します。
4 SMF は、この手順をトリガーしたネットワーク機能と通信します。例:AMF または PCF。

N4 Session Modification コールフロー

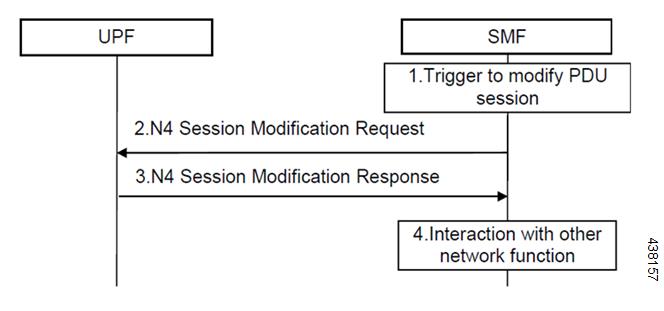
N4 Session Modification は、UPF で既存の PDU セッションの N4 セッションコンテキストを更新するために使用されます。 PDU セッション関連のパラメータを変更する必要があるたびに、SMF と UPF の間で実行されます。

ステップ 説明
1 SMF は、既存の PDU セッションを変更するトリガーを受信します。
2 SMF は、N4 Session Modification 要求メッセージを UPF に送信します。このメッセージには、UPF の動作方法を定義する構造化制御情報の更新が含まれます。
3 UPF は、N4 セッション ID によって変更される N4 セッションコンテキストを識別し、SMF から送信されるパラメータのリストに従って、この N4 セッションコンテキストのパラメータを更新します。UPF は、N4 Session Modification 応答メッセージで応答します。これには、受信した制御情報に応じて UPF が SMF に提供する必要がある情報が含まれています。
4 SMF は、この手順をトリガーするネットワークエンティティとやり取りします。例:AMF または PCF。

N4 Session Delete コールフロー

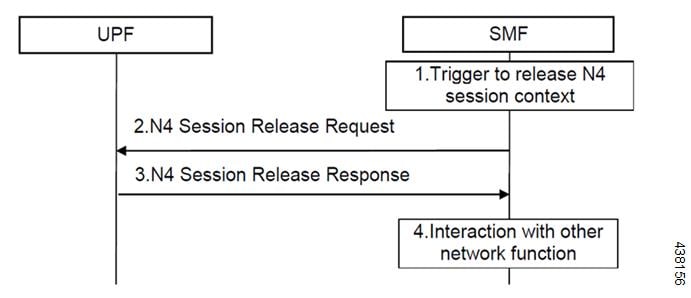
N4 Session Delete は、UPF での既存の PDU セッションの N4 セッションコンテキストを削除するために使用します。

ステップ 説明
1 SMF は、PDU セッションの N4 セッションコンテキストを削除するためのトリガーを受信します。
2 SMF は、N4 session delete 要求を UPF に送信します。
3 UPF は、N4 Session ID が削除する N4 セッションコンテキストを特定し、セッションコンテキスト全体を削除します。UPF は、UPF が SMF に提供すべき情報を含む N4 session delete 応答メッセージで応答します。
4 SMF は、この手順をトリガーするネットワークエンティティとやり取りします。例:AMF または PCF。

N4 Session/Node-level Reporting 手順コールフロー

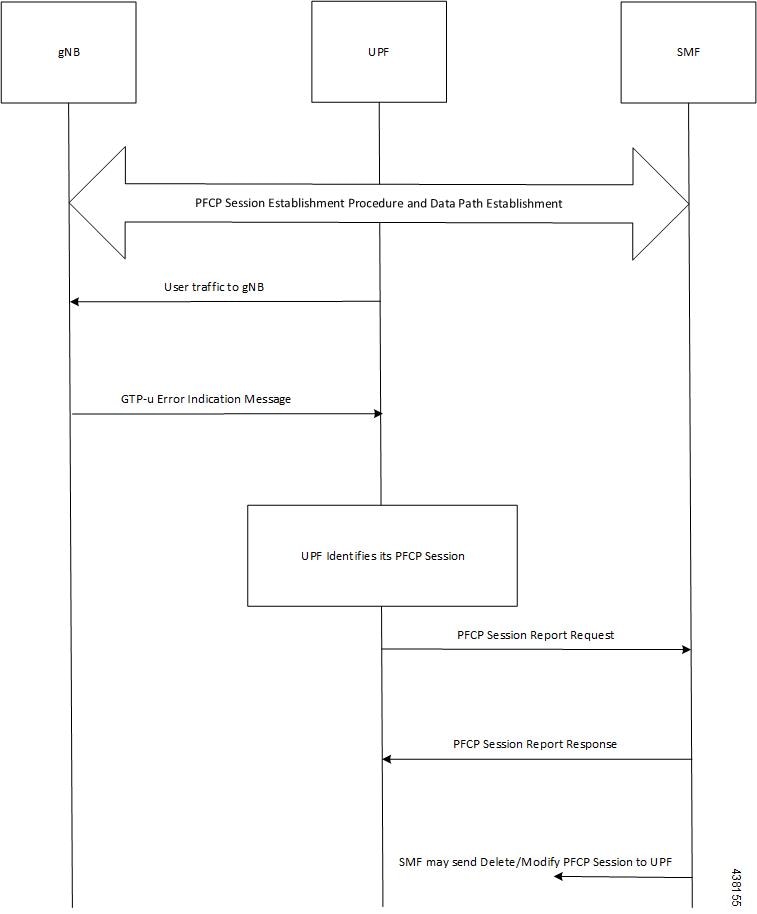
GTP-u Error Indication コールフローによるセッションレベルのレポート

UPF は、gNB から GTP-u Error Indication を受信すると、PFCP セッションを検出し、Error Indication Report IE とともにセッションする SMF ハンドリングに PFCP Session Report 要求を送信します。Error Indication IE には、GTP-u ピアアドレスと GTP-u Error Indication IE から受信した TEID を含むリモート F-TEID IE も含まれます。

ステップ 説明
1 PFCP セッションが確立され、データ通信の実行が開始されます。
2 gNB は、何らかの理由で TEID の詳細をローカルでクリアすると、不明な TEID の UPF に GTP-u Error Indication を送信します。
3 Error Indication を受信すると、UPF は PFCP セッションを識別し、PFCP Session Report 要求を SMF に送信します。
4 Session Report 要求には、Error Indication を受信した TEID とリモートIP アドレスが含まれます。

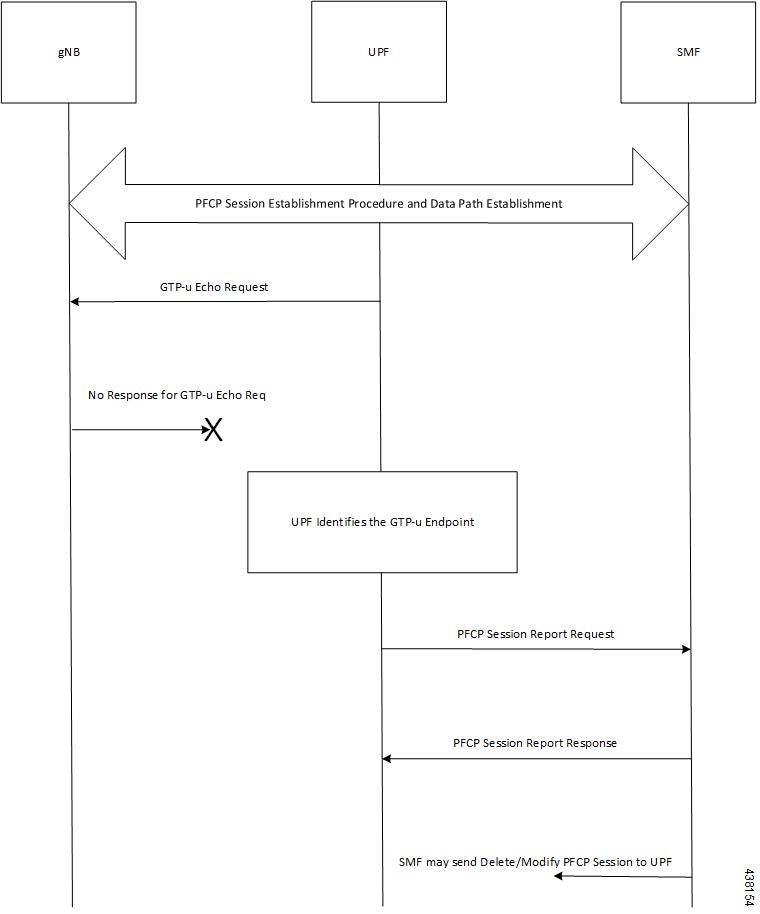
GTP-u パス障害コールフローによる Node-level Reporting 手順

UPF は、GTP-u エンドポイントの GTP-u Echo 手順を有効にし、応答がないことが原因でデータ パス障害を特定すると、PFCP Node Report 要求を SMF に送信します。PFCP Node Report 要求のノードレポートタイプは、SMF に送信されるときにユーザープレーンパス障害レポートに設定されます。Node Report 手順には、PFCP セッションに固有ではないため、Remote GTP-u Peer IE(User Plane Path Failure IE の子 IE)のピア IP アドレスのみが含まれます。

ステップ 説明
1 PFCP セッションが確立され、GTP-u Echo 手順が設定されると、UPF は、少なくとも 1 つの GTP-u トンネルを持つ各ピアに対して GTP-u Echo 要求を開始します。
2 指定された回数の再試行後に GTP-u Echo 応答を受信しない場合、UPF は PFCP Node Report 要求を SMF に送信します。
3 GTP-u トンネル固有の障害ではないため、ピア IP アドレスのみがノードレポート要求で送信されます。
4 メッセージを受信すると、SMF は、その gNB のすべての PFCP セッションの削除および変更要求を UPF に送信します。

PDN Update 手順:eNodeB F-TEIDu

機能説明

S-GW または SAEGW の場合、N4/Sx Modification 要求を開始する手順は、次に対して実装されます。

  • eNodeB F-TEIDu Update

  • eNodeB リリースへの Release Access Bearer(RAB)要求

機能の仕組み

PDN Update 手順には、eNodeB F-TEIDu Update/Release に関する次のイベントが含まれます。

  • eNodeB F-TEIDu Update の場合:

    1. SGW-C は、MME から eNodeB F-TEIDu Update に対して Modify Bearer 要求を受信すると、N4/Sx Session Modification 要求を SGW-U に送信します。

    2. eNodeB F-TEIDu Update の N4/Sx Modification 要求には、「転送」の Apply Action が設定された Update FAR と Update Forwarding Parameters IE の一環である Outer Header Creation で更新された eNodeB IPv4/IPv6 アドレスが含まれます。

  • eNodeB F-TEIDu Release の場合:

    1. SGW-C は、MME からの RAB 要求を受信すると N4/Sx Modification 要求を SGW-U に送信します。

    2. RAB は UE レベルのメッセージです。UE に複数の PDN 接続がある場合、N4/Sx Modification 要求が、各 PDN 接続に個別に送信されます。

    3. SGW-C は、宛先インターフェイスを ACCESS として、Update FAR を使用して Sx セッションに関する Sx Session Modification 要求を SGW-U に送信します。Update FAR には、FAR ID と Apply Action「Drop」が含まれます。宛先インターフェイスが CORE の FAR は更新されません。

標準準拠

PDN 更新手順は、次の標準規格に準拠しています。

  • 3GPP TS 23.401:「General Packet Radio Service (GPRS) enhancements for Evolved Universal Terrestrial Radio Access Network (E-UTRAN) access」。

  • 3GPP TS 29.274「3GPP Evolved Packet System (EPS); Evolved General Packet Radio Service (GPRS) Tunnelling Protocol for Control plane (GTPv2-C); Stage 3」

  • 3GPP TS 29.244:「Interface between the Control Plane and the User Plane of EPC」。

  • 3GPP TS 23.214:「Architecture enhancements for control and user plane separation of EPC nodes; Stage 2」。

  • 3GPP TS 23.714:「Study on control and user plane separation of EPC nodes」。

UEs IPv4、IPv6 および IPv4v6 サポートコールフロー

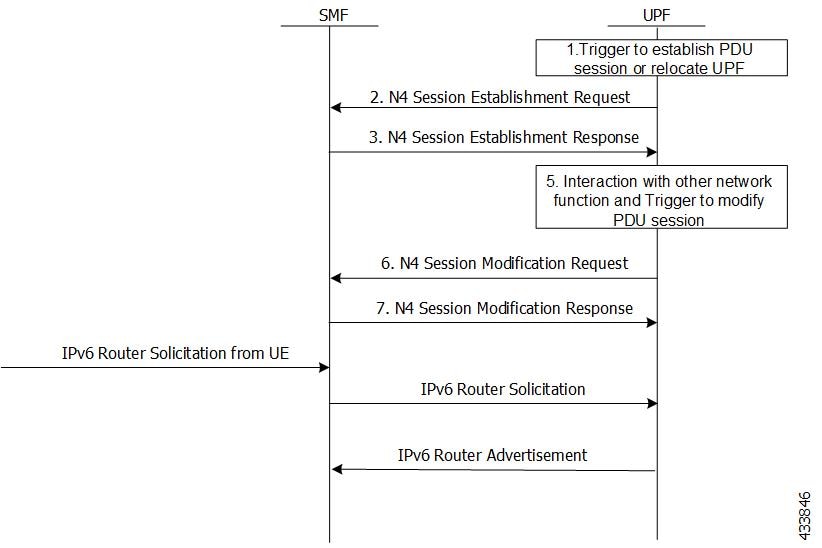
IPv6 コールフローの N4 Session Establishment と Modification 手順

次のコールフローは、IPv6 の N4 Session Establishment と Modification 手順の概要を示しています。

ステップ 説明
1 SMF は、新しい PDU セッションを確立するか、または確立された PDU セッションの UPF を変更するトリガーを受信します。
2 SMF は N4 Session Establishment 要求メッセージを UPF に送信します。UPF では Create PDR IE には IPv6 UE アドレスが含まれ、SDF フィルタには PDR を選択する IPv6 フィルタがあります。
3 UPF は、N4 Session Establishment 応答メッセージで応答します。これには、受信した制御情報に応じて UPF が SMF に提供する必要がある情報が含まれています。
4 SMF はネットワーク機能とやり取りし、PDU セッションを変更するためのトリガーを発生させます。
5 SMF は、N4 Session Modification 要求メッセージを UPF に送信します。これには、UPF がどのように動作する必要があるかを定義する構造化された制御情報が含まれます。
6 UPF は、N4 セッション ID が変更する N4 セッションコンテキストを定義します。次に、UPF は、SMF から送信されたパラメータのリストに従って、この N4 セッションコンテキストのパラメータを更新します。UPF は、N4 Session Modification 応答メッセージで応答します。これには、受信した制御情報に応じて UPF が SMF に提供する必要がある情報が含まれています。
7 IPv6 セッションでは、ルータ要請(RS)およびルータアドバタイズメント(RA)という追加の手順が必要です。セッションが確立されると、UE はネットワークに RS メッセージを送信してリンク層アドレスを取得します。UPF は、このメッセージを SMF に転送します。SMF は、UE の IPv6 アドレスを構成するために必要なパラメータを含む RA メッセージを送信します。
8 UPF と SMF 間の RS および RA は GTP-U でカプセル化され、SMF は Session Establishment と Modification 手順中に PDR の追加のペアを送信します。このペアでは、GTP-U トンネリング用の GTP-U トンネル ID が交換されます。
9

SMF から送信される追加の PDR のペアは次のとおりです:

  • 1 つの PDR には、アクセスとしての送信元インターフェイスと、UE から SMF に IPv6 RS を転送するための CP 機能としての接続先インターフェイスがあります。SDF フィルタが存在するため、UPF は UE から IPv6 RS に対してこの PDR を選択できます。

  • 例:Permit in 58 from any tp ff01::2 any

  • 別の PDR には、CP 機能としての送信元インターフェイス、アクセスとしても接続先インターフェイスがあり、これは、SMF から UE に IPv6 RA を転送します。SDF フィルタが存在するのは、UPF が SMF からすべての IPv6 RA に対してこの PDR を選択できるようにするためです。

  • 例:Permit out 58 from any to ff01::2 any

10 RS および RA 手順を完了すると、UE は PDN に IPv6 を送信します。

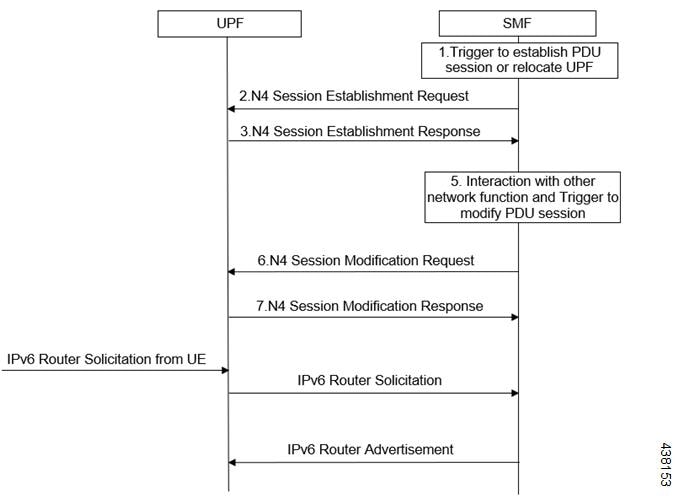
IPv4v6 コールフローの N4 Session Establishment と Modification 手順

次のコールフローは、IPv4v6 の N4 Session Establishment と Modification 手順の概要を示しています。

IPv4v6 Session Establishment と Modification 手順は、次の手順を除き、IPv6 Session Establishment と Modification 手順に似ています。

ステップ 説明
1 Session Establishment 要求では、IPv4 と IPv6 の両方の UE アドレスを含むPDR IE が作成されます。SDF フィルタには、PDR を選択するための IPv4 および IPv6 フィルタも含まれます。
2 IPv6 アドレスが UE に割り当てられている場合、追加の手順である Router Solicitation および Router Advertisement が必要です。セッションが確立されると、UE が Router Solicitation メッセージをネットワークに送信してリンク層アドレスを受信します。UPF はこのメッセージを SMF に転送し、SMF は UE の IPv6 アドレスを構成するために必要なパラメータを含む Router Advertisement メッセージを送信します。
3 UPF と SMF 間の RS/ RA は、GTP-u カプセル化されています。さらに、SMF は、Session Establishment と Modification 手順中に追加の PDR のペアを送信し、ここでは GTP-u トンネル ID が GTP-u トンネリング用に交換されます。
4

SMF から送信される追加の PDR のペアは次のとおりです:

  • UE から SMF に IPv6 Router Solicitation を転送する場合、1 つの PDR の送信元インターフェイスはアクセスに設定され、その接続先インターフェイスは CP 機能に設定されます。SDF フィルタは、UPF が UE からの IPv6 Router Solicitation に対してこの特定の PDR を選択するために存在します。

  • たとえば、permit in 58 from any to ff01::2 any です。

5 RS/RA 手順が完了すると、UE は IPv6 通信を PDN に送信します。
6 この PFCP セッションの IPv4 通信に対して追加の手順は必要ありません。

N4 Session/Node-level Reporting 手順を構成する

この項では、N4 Session/Node-level Reporting 手順の構成方法について説明します。

GTP-u Echo Request 手順を有効にする

GTP-u Echo Request 手順を有効にするために、gtpu-service の既存の CLI(コマンド ライン インターフェイス)を使用します。


configure 
   gtpu-service service_name 
      echo-interval seconds 
      echo-retransmission-timeout seconds 
      max-retransmissions num 
      path-failure detection-policy gtp echo 
      end 

注:

  • gtpu-service service_name :GTP-u を作成し、現在のコンテキストに対して GTP-u サービス構成モードを開始します。service_name は、GTP-u サービスの名前を指定します。

  • echo-interval seconds :GTP v1-u エコーパケットが送信されるレートを構成します。seconds は、GTP-uv1 エコーパケットの送信間隔を秒単位で指定します。60 〜 3600 の範囲の整数で指定する必要があります。

  • echo-retransmission-timeout seconds :このサービスの GTP-u echo メッセージ再送信のタイムアウトを設定します。seconds は 、GTP-u サービスのエコー再送信タイムアウトを秒単位で指定します。1 ~ 20 の範囲の整数で指定する必要があります。デフォルト値は 5 です。

  • max-retransmissions num :GTP-u echo 再送信の最大再試行回数を設定します。num は、パス障害エラー状態をトリガーする前に許可される GTP-u echo メッセージの再送信回数を指定します。0 ~ 15 の範囲の整数で指定する必要があります。

  • path-failure detection-policy gtp echo :最大再試行回数分 再送信された GTP-u echo メッセージのパス障害検出ポリシーを構成します。. gtp echo は、検出ポリシーを設定して、GTP-u echo メッセージの再送信最大回数に達した際に、障害を検出します。

次に、GTP-u Echo Request 手順を有効にするための設定例を示します。

configure
   gtpu-service n3-gtpu-service
   echo-interval 60
   echo-retransmission-timeout 5
   max-retransmissions 5
   path-failure detection-policy gtp echo
   end

N4 Session/Node-level Reporting 手順構成を確認する

この項では、N4 Session/Node Level Reporting 手順の構成を確認する方法について説明します。

N4 Session Node Level Reporting 手順の OA および M サポート

show gtpu statistics コマンドを使用して、Error Indication および GTP-u Echo 要求と応答の GTP-u 統計を表示します。次に、show gtpu statistics コマンドの出力例を示します。
show gtpu statistics
Path Management Messages:
    Echo Request Rx:                  0 Echo Response Rx:            7
    Echo Request Tx:                 19 Echo Response Tx:            0
    SuppExtnHdr Tx:                  0  SuppExtnHdr   Rx:            0

  Peer Stats:
    Total GTPU Peers:                              1
    Total GTPU Peers with Stats:                   1

  Tunnel Management Messages:
    Error Indication Tx:                           0
    Error Indication Rx:                           0
    Error Indication Rx Discarded:  
show sx-service statistics all コマンドを使用して、ノードレポート要求と応答統計を表示します。次に、show sx-service statistics all コマンドの出力例を示します。
show sx-service statistics all
Node Report Request:
 Total TX:                            1   Total RX:                         0
 Initial TX:                          1   Initial RX:                       0
 Retrans TX:                          0   Retrans RX:                       0
 No Rsp received TX:                  0   Discarded:                        0

Node Report Response:
 Total TX:                            0   Total RX:                         1
 Initial TX:                          0   Initial RX:                       1
 Accepted:                            0   Accepted:                         1
 Denied:                              0   Denied:                           0
 Retrans TX:                          0   Discarded:                        0

show user-plane-service statistics all コマンドを使用して、N4 PFCP メッセージパラメータの統計を表示します。次に、show user-plane-service statistics all コマンドの出力例を示します。

show user-plane-service statistics all
N4 Statistics:
    URR : Created        :              0
          Deleted        :              0
          Queried by ID  :              0
          Queried by all :              0
          Total Queried  :              0
    FAR : Created        :              0
          Updated        :              0
          Removed        :              0
    PDR : Predef rule    :              0

(注)  


統計は累積され、すべてのセッションマネージャの合計として表示されます。


フィールドの説明を次に示します。

  • 作成済み URR:ローカルまたは SMF の要求により作成された URR の総数を表示します。

  • 削除された URR:ローカルまたは SMF の要求により削除された URR の総数を表示します。

  • ID でクエリされた URR:具体的な ID を使用して URR のサブセットをクエリするために受信したメッセージの総数を表示します。

  • すべてでクエリされた URR:セッションのすべての URR をクエリするために受信したメッセージの総数を表示します。

  • クエリされた URR の合計:[IDでクエリ(Queried by ID)] および [すべてでクエリ(Queried by all)] の応答として SMF に報告された URR の総数を表示します。

  • 作成済み FAR:作成された FAR の総数を表示します。

  • 更新済み FAR:更新された FAR の総数を表示します。

  • 削除済み FAR:削除された FAR の総数を表示します。

  • PDR 事前定義ルール:事前定義されたルールが設定された CREATE PDR の総数を表示します。1 つの事前定義済みルールの場合、2 つの PDR を受信しているため、カウンタは 2 に更新されます。


    (注)  


    事前定義されたルールが削除されても、事前定義カウンタの合計は更新されません。SMF は、事前定義されたルール名を含まない Remove PDR メッセージのみを送信します。既存の事前定義ルールの場合、HO 時に、PDR が削除され、再度作成されます。これにより、同じセッションに対して PDR が 2 回カウントされます。


SNMP トラップ

次のトラップを使用して、状態および条件の GTP-u パス障害を追跡できます。

  • EGTPUPathFailure:このトラップは、GTP-u Echo 要求に対する応答を受信せず、ピア EPC ノードへのデータパス障害が検出された場合に生成されます。

  • EGTPUPathFailureClear:このトラップは、ピアノードへのデータパスが知用可能な場合に生成されます。

グレースフル セッション終了の拡張された PFCP 関連付けのリリース手順

表 2. 機能の履歴

機能

リリース

説明

UPF からの PFCP Association Update 要求の開始

2024.03.0

この機能により、UPF は PFCP Session Release の通知を cnSGWc および SMF に送信します。UPF 通知は、UPF および SMF または UPF および cnSGWc で同時にコールをクリアすることを示します。

SMF または cnSGWc に通知されない場合、UPF が cnSGWc から次の Session Modify 要求を受信するまで、コールは接続されたままになります。これにより、回線の使用状況レポートが失われます。ここで、Enhanced PFCP Association Release(EPFAR)機能により、シグナリングの効率と、SMF または cnSGWc による使用状況レポートの効果的な処理が向上します。

デフォルト設定: 無効:有効にするには構成が必要

EPFAR 交渉

UPF がエラーまたは部分的なセッションの障害によりコールをクリアすることを決定すると、UPF はコールのクリアについて SMF または cnSGWc に通知せずに、コールをローカルでクリアします。UPF が SMF または cnSGWc から次の Session Modification 要求を受信するまで、コールは接続されたままになります。

コールクリア中の使用状況レポートの損失を防ぎ、シグナリング効率を向上させるために、UPF に Enhanced PFCP Association Release(EPFAR)機能を適用し、Session Report 要求を開始して、UPF と SMF または、UPF と cnSGWc び間のセッションを同時に正常にクリアします。この機能は、3GPP TS 29.244 のリリース 16.9.0、セクション 5.18.1 およびセクション 5.18.2 に準拠しています。

EPFAR 機能の交渉は、UPF および SMF または UPF および cnSGWc 間の集約通信です。UPF および SMF または UPF および cnSGWc が EPFAR 機能をサポートしている場合、セッションとアソシエーション解除アクションが実行されます。UPF が SMF および cnSGWc とのアソシエーションを解除する必要がある場合は、構成コマンドを使用して EPFAR 機能を有効にすることができます。

アソシエーション解除プロセスには、次の手順が含まれます。

  1. UPF が開始した PFCP セッションのリリース

  2. UPF によって開始された拡張 PFCP 関連付けのリリース

UPF が開始した PFCP セッションのリリース

UPF-initiated PFCP Session Release プロセスは、これらの手順に従って実行されます。

  1. UPF は、Association Setup 手順中にネゴシエートされた場合、ピアノードに対して EPFA 機能を有効にします。UPF は、エラーまたは部分的な障害により PFCP セッションを削除する必要がある場合、影響を受けるセッションの PFCP Session Report 要求を開始します。SMF は、Report Type and Usage Report Trigger IE と共に、PFCP Session Report 要求を SMF または cnSGWc に送信します。

    • PFCP セッションの使用状況がゼロ以外のレポートがある場合、レポート タイプは USAR(使用状況レポート)に設定され、送信する使用状況レポートがない場合は UISR(UP 開始セッション要求)に設定されます。

    • 使用状況レポートがゼロ以外の場合、Usage Report Trigger を TEBUR(Termination By UP function Report)に設定します。

  2. UPF は、PFCP セッション レポート要求メッセージでピア ノードに原因 IE を送信します。Cause IE は、次の値を使用してセッション削除の原因を伝達します。

    • 201:サブスクライバによるクリア

    • 202:UP によって開始された関連付けのリリース

    • 203:復元失敗

    • 204:IP ソース違反

    • 205:PFCP 原因自己保護での終了

  3. UPF が PSDBU(PFCP セッションが UP 機能によって削除されました)フラグを 1 に設定して、PFCP セッションの削除を示します。

  4. UPF は、SMF または cnSGWc から PFCP Session Report 応答を受信し、UPF と SMF または UPF と cnSGWc でセッションをローカルに削除します。


(注)  


SMF には、1 秒あたり 500 セッションの明確なレート制限があります。したがって、セッションレポートのスロットルレートは UPF のインターフェイスごとに 500 セッションに維持されます。


UPF でサブスクライバセッションをクリアする

UPF でサブスクライバセッションをクリアするには、clear subscribers all コマンドの pace-out-interval 値を入力します。

手順

ステップ 1

式を使用して、pace-out-interval 値を計算します。

例:
pace_per_sessmgr = throttle rate / num_of_smgr 
pace-out-interval = max session in one smmgr / pace_per_sessmgr
Throttle Rate = 500 sessions / second
Subscriber data-rate = 203000
Total number of smgrs = 22
pace_per_sessmgr = throttle rate / num_of_smgr = 500 / 22 = 22
pace-out-interval = maximum sessions in one smmgr / pace_per_sessmgr = (203000 / 22) / 22  = 420

ステップ 2

コマンドに対して、pace-out-interval 値を入力します。

例:
[local]upf# clear subscribers all pace-out-interval  pace-out-interval
[local]upf# clear subscribers all pace-out-interval  420

原因レベルの統計を確認する

show sx-service statistics all コマンドを使用して、ノードレベルの統計からの原因レベルの情報を検証します。

手順

show コマンドを入力して、原因レベル情報を表示します。

例:
[local]qvpc-si# show sx-service statistics all

Session Management Messages:
...
...
...
Session Report Request:
 Total TX:                                350   Total RX:                     0
 Initial TX:                              0   Initial RX:                   0
 Retrans TX:                              0  Retrans RX:                    0
 Discarded:                               0  No Rsp RX:                     0
 Causes:
     User Initiated Session Deletion from UP  36
     Association Release initiated by UP      310
     Recovery Failure                         0                                 
     IP Source Violation                      4

UPF によって開始された拡張 PFCP 関連付けの解除

  1. SMF または cnSGWc および UPF の両方が、EPFAR 機能をサポートする場合、UPF は、PFCP Association Release の UPF から、PARPS(PFCP Association Release Preparation Start)フラグが設定されている PFCP Association Report リクエストを開始するか、SMF または cnSGWc は、UPF の選択を停止します。

  2. UPF は、PFCP Session Release 手順を開始し、すべてのレポートが送信されたら、UPF は、PFCP Association Update 要求を送信し、影響を受ける PFCP Sessions Sent に対して、URSS(ゼロではない使用状況レポート)フラグを 1 に設定します。

  3. SMF または cnSGWc から正常な Update 応答を受信すると、UPF は、構成可能な正常なクリーンアップ タイマーを開始し、アソシエーションを解除します。構成コマンドを使用して解除タイマーを有効にすると、タイマーをセットできます。SMF または cnSGWc は、影響を受けるセッションの削除を開始します。

  4. UPF は、SMF または cnSGWc から PFCP Association Update 要求を受信すると、タイマーを停止してアソシエーションを解放します。そうでない場合、UPF はタイマーの期限切れ後にアソシエーションを解除します。


(注)  


セッション レポートのスロットル レートは、Association Release 手順の UPF でピアインターフェイスごとに 500 セッションで維持されます。


EPFAR なしの PFCP Association Release

ピアノードが EPFAR 機能をサポートしていないか、EPFAR がUPF で有効でない場合、PFCP Association Release は、これらの手順で実行されます。

  1. PFCP Association Release は、構成コマンドを使用して、UPF で開始されます。

  2. UPF は、PFCP Association Release Request IE で SARR フラグが設定された PFCP Association Update 要求を送信します。

  3. UPF は、SMF または cnSGWc から Update 応答を受信した後、タイマーを開始します。SMF または cnSGWc は、影響を受けるセッションを削除します。

  4. タイマーが期限切れになると、UPF は影響を受けるすべての PFCP セッションと PFCP アソシエーションをローカルで削除します。

EPFAR 機能の有効化

sx-protocol supported-features epfar コマンドを使用して、UPF で EPFAR 機能を有効にします。

手順

ステップ 1

UP で、コンテキスト構成モードを開始します。

例:

[local]UPF1(config)# context EPC2-UP

ステップ 2

Sx サービスモードで、service-name と入力します。

例:

[EPC2-UP]UPF1(config-ctx)# sx-service name service_name

ステップ 3

UPF で EPFAR を有効にして、セッションまたはアソシエーションの解除を開始します。デフォルトでは、EPFAR 機能は無効状態です。

例:

[EPC2-UP]UPF1(config-sx-service)# sx-protocol supported-features epfar

no sx-protocol supported-features epfar コマンドを使用して、EPFAR を無効にします。

ステップ 4

設定を保存します。

ステップ 5

show コマンドを使用すると、EPFAR 機能が有効か無効かを確認できます。

例:
[local]qvpc-si# show sx peers full address 192.0.2.0
  Peer IP                     : 192.0.2.0
  Sx Service Id               : 5
  Group Name                  : cp1
  Current Session             : 0
  Max Session                 : 0
  Negotiated feature
  Load Control                : Disabled
  Overload Control            : Disabled
  EPFAR                 : Enabled

Sx サービスのアソシエーション解除を開始する

clear sx-association peer-node-id ipv4-address コマンドは、UPF の IPv4 または IPv6 ピアノード ID と Sx アソシエーションのアソシエーション解除を開始します。

手順

peer-node-id に Sx association と入力し、IPv4 または IPv6 ピアの IP アドレスを指定します。

例:
[local]UPF1# clear sx-association peer-node-id ipv4-address 
 IPv4 Address 
[local]UPF1#clear sx-association peer-node-id ipv6-address
 IPv6 Address 
clear sx-association peer-node-id ipv4-address 192.0.2.0

アソシエーションの解除タイマーを有効にする

sx-protocol association release-timeout コマンドを使用すると、UPF のアソシエーションの解除タイマーを有効にできます。

手順

ステップ 1

UP に対して Context Configuration mode コマンドを開始します。

例:
[local]UPF1(config)# context EPC2-UP 

ステップ 2

Sx サービスモードで service-name と release-timer と入力します。タイマーは 30 ~ 900 秒の範囲で設定できます。release-timeout のデフォルト値は 90 秒です。

例:
[EPC2-UP]UPF1(config-ctx)# sx-service epc 
[EPC2-UP]UPF1(config-sx-service)# sx-protocol association release-timeout 100
 

ステップ 3

show コマンドを入力して、Sx サービスに関するアソシエーションの解除タイムアウトとEPFAR 機能情報を確認します。

例:

[local]qvpc-si# show sx-service name sxu
 
  Service name                          : sxu
  Service-Id                            : 4
  Context                               : ingress
  ...
  SX Association Reattempt Timeout      : 900 (sec)
  SX Association Release Timeout        : 30 (sec)
  ...
  SX PDI Optimisation                   : Enabled
  Supported Features :
       EPFAR                            : Enabled