ポリシー管理
ここでは、Firepower Management Center でさまざまなポリシーを管理する方法について説明します。
ポリシーの導入
導入を設定した後、およびその設定を変更したときは、影響を受けるデバイスにその変更を導入する必要があります。導入のステータスは、メッセージ センターで確認できます。
導入を行うと、以下のコンポーネントが更新されます。
-
デバイスとインターフェイスの設定
-
デバイス関連のポリシー:NAT、VPN、プラットフォームの設定
-
アクセス コントロールおよび関連するポリシー:DNS、ファイル、アイデンティティ、侵入、ネットワーク分析、SSL
-
ネットワーク検出ポリシー
-
侵入ルールの更新
-
これらの要素のいずれかに関連付けられている設定とオブジェクト
システムにポリシーを自動的に導入させるには、導入タスクをスケジュールするか、あるいは侵入ルールの更新をインポートする際に導入するようにシステムを設定します。特に、侵入ポリシーの更新によって侵入およびネットワーク分析に関するシステム定義の基本ポリシーを変更できるようにしている場合は、ポリシーの導入を自動化すると役立ちます。侵入ルール更新によって、アクセス コントロール ポリシーの前処理およびパフォーマンスの詳細設定オプションのデフォルト値が変更されることもあります。
マルチドメイン展開では、ユーザ アカウントが属するいずれのドメインにも変更を導入できます。
設定変更の導入
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Network Admin/Security Approver |
展開を設定した後、およびその設定を変更したときは、その変更を影響を受けるデバイスに展開します。
 注意 | 展開する際にリソースを要求すると、いくつかのパケットがインスペクションなしでドロップされることがあります。また、一部のコンフィギュレーションを展開すると、トラフィックのインスペクションを中断する Snort プロセスが再開します。このインスペクション中にトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。Snort® の再起動によるトラフィックの動作を参照してください。 Firepower 7010、7020、および 7030 の管理対象デバイスでは、設定変更の展開に最大 5 分かかる場合があります。利用できない時間を最小限にするために、導入は変更時間帯に実行します。 |
-
設定変更の展開に関するガイドラインを確認してください(設定変更の展開に関する注意事項を参照)。
-
すべての管理対象デバイスが同じバージョンのセキュリティ ゾーン オブジェクトを使用していることを確認してください。セキュリティ ゾーン オブジェクトを編集している場合:同期させるすべてのデバイスでインターフェイスのゾーン設定を編集するまでは、デバイスに設定変更を展開しないでください。すべての管理対象デバイスに同時に展開する必要があります。(セキュリティ ゾーン オブジェクトのリビジョンの同期を参照してください。)
 )をクリックします。システムは、期限切れのポリシーをインデックス(
 )アイコンでマーキングします。
次の作業
-
必要に応じて、展開のステータスをモニタします(展開メッセージの表示 を参照)。
-
設定の展開に失敗した場合は、解決策について 設定変更の展開に関する注意事項 を参照してください。
デバイスへの強制導入
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
リーフのみ |
Admin/Network Admin/Security Approver |
通常は設定を変更すると構成設定に失効のマークが付きますが、そのようにしなくてもデバイスに設定を導入できます。
注意 | 展開する際にリソースを要求すると、いくつかのパケットがインスペクションなしでドロップされることがあります。また、一部のコンフィギュレーションを展開すると、トラフィックのインスペクションを中断する Snort プロセスが再開します。このインスペクション中にトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。Snort® の再起動によるトラフィックの動作を参照してください。 Firepower 7010、7020、および 7030 の管理対象デバイスでは、設定変更の展開に最大 5 分かかる場合があります。利用できない時間を最小限にするために、導入は変更時間帯に実行します。 |
 )をクリックします。
 )をクリックします。
次の作業
-
必要に応じて、展開のステータスをモニタします(展開メッセージの表示 を参照)。
-
設定の展開に失敗した場合は、解決策について 設定変更の展開に関する注意事項 を参照してください。
設定変更の展開に関する注意事項
設定変更を管理対象デバイスに展開する際は、次の点に留意してください。
利用できない時間を最小限にするために、展開は変更時間帯に実行します。
展開の結果
注意 | 展開する際にリソースを要求すると、いくつかのパケットがインスペクションなしでドロップされることがあります。また、一部のコンフィギュレーションを展開すると、トラフィックのインスペクションを中断する Snort プロセスが再開します。このインスペクション中にトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。Snort® の再起動によるトラフィックの動作を参照してください。 Firepower 7010、7020、および 7030 の管理対象デバイスでは、設定変更の展開に最大 5 分かかる場合があります。 |
-
デバイス上のすべての非管理インターフェイスの中で最大 MTU 値を変更し、設定変更を展開すると、Snort プロセスが再起動され、トラフィック インスペクションが一時的に中断されます。インスペクションは、変更したインターフェイスだけでなく、すべての非管理インターフェイスで中断されます。この中断によってトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびインターフェイスのタイプに応じて異なります。詳細については、Snort® の再起動によるトラフィックの動作を参照してください。
-
アプリケーション制御の実行時に必要なディテクタが無効になっている場合、システムは、ポリシーの展開時にシステムによって提供される適切なディテクタを自動的に有効にします。何もない場合、システムは、アプリケーションに対し直近で変更されたユーザ定義のディテクタを有効にします。
-
ネットワーク検出ポリシーに変更を展開する場合、システムは、監視対象ネットワーク内のホストのネットワーク マップから MAC アドレス、TTL、およびホップ情報を削除してから、再検出を行います。また、影響を受ける管理対象デバイスは、まだ Firepower Management Center に送信されていない検出データを破棄します。
トラブルシューティング
-
インライン設定をパッシブに展開されたデバイスに適用しないでください。またその逆も同様です。
-
デバイスの機能を超えないように注意してください。
複雑なアクセス コントロール ポリシーやルールは、重要なリソースを消費し、パフォーマンスに悪影響を与える可能性があります。アクセス コントロール ポリシーを展開すると、システムはすべてのルールをまとめて評価し、ネットワーク トラフィックを評価するためにターゲット デバイスが使用する拡張基準セットを作成します。
ターゲット デバイスでサポートされるアクセス コントロール ルールまたは呼び出し侵入ポリシーの最大数を超えると、システムが警告を表示します。この最大数は、ポリシーの複雑性、物理メモリ、デバイスのプロセッサ数などの、さまざまな要因によって異なります。
-
デバイスが設定した機能に対して正しいモデルであり、正しいライセンスと最小バージョンの Firepower システムを使用していることを確認します。たとえば、異なるバージョンの Firepower システムを実行しているスタック構成の 7000 または 8000 シリーズ デバイスをターゲットにすることはできません。
自動展開
次のように自動的に展開するようにシステムを設定できます。
Snort® の再起動シナリオ
管理対象デバイス上の侵入検知および防御エンジンは、Snort プロセスと呼ばれます。Snort プロセスがトラフィック インスペクション中に再起動すると、プロセスが再開するまでインスペクションが中断されます。この中断中に、トラフィックがドロップされるか、追加の検査なしで受け渡されるかは、Snort® の再起動によるトラフィックの動作 で説明されているように、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。また、Snort プロセスが再起動するかどうかに関係なく、展開時にリソース需要が高まった結果、いくつかのパケットがインスペクションを実行せずにドロップされることがあります。
次の表に示すいずれかのシナリオでは、Snort プロセスが再起動されます。
|
再起動のシナリオ |
詳細情報の参照先 |
|---|---|
|
Snort プロセスの再起動が必要な特定の設定を展開した場合。 |
|
|
Snort プロセスを直ちに再起動するように設定を変更した場合。 |
|
|
現在展開されている自動アプリケーション バイパス(AAB)設定のトラフィックをアクティブにした場合。 |
- ポリシー適用中のトラフィックの検査
- Snort® の再起動によるトラフィックの動作
- 展開またはアクティブ化された際に Snort プロセスを再起動する設定
- 変更により Snort プロセスがただちに再起動する場合
ポリシー適用中のトラフィックの検査
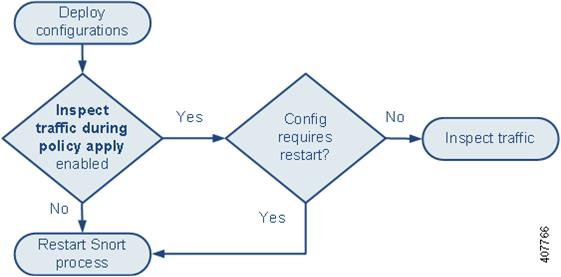
アクセス コントロール ポリシー全般の [ポリシー適用時にトラフィックを検査(Inspect traffic during policy apply)] 詳細設定を使用すると、設定変更の展開時でもトラフィックを検査できます。これは、展開する設定で Snort プロセスの再起動が不要な場合に限ります。このオプションは、次のように設定できます。
-
[有効(Enabled)]:特定の設定で Snort 処理を再起動する必要な場合を除き、トラフィックは展開時に検査されます。
展開する設定に Snort の再起動が必要でなければ、システムは現在展開されているアクセス コントロール ポリシーを使用してトラフィックを検査し、導入中に、展開しているアクセス コントロール ポリシーに切り替えます。
-
[無効(Disabled)]:展開時にトラフィックは検査されません。Snort プロセスは展開時に必ず再起動されます。
次の図に、[ポリシー適用時にトラフィックを検査(Inspect traffic during policy apply)] を有効にした場合と無効にした場合の Snort の再起動の仕組みを示します。
注意 | 展開する際にリソースを要求すると、いくつかのパケットがインスペクションなしでドロップされることがあります。また、一部のコンフィギュレーションを展開すると、トラフィックのインスペクションを中断する Snort プロセスが再開します。このインスペクション中にトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。Snort® の再起動によるトラフィックの動作を参照してください。 |
Snort® の再起動によるトラフィックの動作
次の表に、Snort プロセスが再起動した場合のさまざまなデバイスのトラフィックの処理方法を示します。
|
デバイス モデル |
インターフェイスの設定 |
再起動によるトラフィックの動作 |
|---|---|---|
|
7000 および 8000 シリーズ、NGIPSv |
インライン、[フェールセーフ(Failsafe)] が有効または無効 |
インスペクションなしで受け渡される [フェールセーフ(Failsafe)] が無効で、Snort がビジーでもダウンしていない場合、いくつかのパケットがドロップすることがあります。 |
|
インライン、タップ モード |
すぐにパケットを出力し、バイパス Snort をコピーする |
|
|
パッシブ |
中断なし、インスペクションなし |
|
|
7000 および 8000 シリーズ |
ルーテッド、スイッチド、トランスペアレント |
ドロップされる |
|
ASA FirePOWER |
フェールオープン([トラフィック許可(Permit Traffic)])状態のルーテッドまたはトランスペアレント |
インスペクションなしで受け渡される |
|
フェールクローズ([トラフィック クローズ(Close Traffic)])状態のルーテッドまたはトランスペアレント |
ドロップされる |
 (注) | 再起動中に Snort プロセスがダウンした場合のトラフィック処理に加え、フェールセーフ オプションの設定に応じて、トラフィックをインスペクションなしで通過させたり、または Snort プロセスがビジーのときにトラフィックをドロップしたりすることもできます。Firepower システムのインライン セットを参照してください。 |
展開またはアクティブ化された際に Snort プロセスを再起動する設定
AAB 以外の構成を展開すると、常に Snort プロセスが再起動されます。AAB の展開自体には再起動が伴いませんが、パケットの遅延が大きすぎると、現在展開されている AAB 設定がアクティブになり、Snort プロセスが部分的に再起動されます。
アクセス コントロール ポリシー(Access Control Policy)
アクセス コントロール ポリシーの詳細設定
セキュリティ インテリジェンス(Security Intelligence)
-
アクセス コントロール ポリシーの [セキュリティ インテリジェンス(Security Intelligence)] タブからホワイトリストまたはブラックリストに複数のオブジェクトを追加したり、複数のオブジェクトを削除したりします。Snort プロセスが再起動するかどうかは、インスペクションに使用できるメモリに応じて、デバイスごとに異なります。
SSL ポリシー(SSL Policy)
ファイル ポリシー(File Policy)
[アーカイブを検査する(Inspect Archives)] を有効または無効にします。
ファイル ルールで [ファイルを検出(Detect Files)] または [ファイルをブロック(Block Files)] を選択します。
-
[ファイルを検出(Detect Files)] または [ファイルをブロック(Block Files)] ルールで、[ストア ファイル(Store files)] を有効または無効にします。
-
[マルウェア クラウドのルックアップ(Malware Cloud Lookup)] または [マルウェアをブロック(Block Malware)] ルール アクションと、分析オプション([Spero 分析または MSEXE(Spero Analysis or MSEXE)]、[ダイナミック分析(Dynamic Analysis)] または [ローカル マルウェア分析(Local Malware Analysis)])またはストア ファイル オプション([マルウェア(Malware)]、[不明(Unknown)]、[クリーン(Clean)] または [カスタム(Custom)])を組み合わせた最初のアクティブ ファイル ルールを追加するか、または最後のアクティブ ファイル ルールを削除します。
アイデンティティ ポリシー(Identity Policy)
-
SSL 復号化が無効になっている場合(つまり、アクセス コントロール ポリシーに SSL ポリシーが含まれていない場合)は、最初のアクティブ認証ルールを追加するか、または最後のルールを削除します。
アクティブな認証ルールに [アクティブ認証(Active Authentication)] ルール アクションが含まれるか、[パッシブ認証でユーザを識別できない場合にアクティブ認証を使用(Use active authentication if passive authentication cannot identify user)] が選択された [パッシブ認証(Passive Authentication)] ルール アクションが含まれます。
ネットワーク分析ポリシー
-
現在使用されていないネットワーク分析ポリシーを追加するか、またはネットワーク分析ポリシーの最後のインスタンスを削除することで、ネットワーク分析ポリシーの総数を変更します。ネットワーク分析ポリシーは、ネットワーク分析ルールと一緒に使用することもできれば、デフォルトのネットワーク分析ポリシーとして使用することもできます。
-
IMAP、POP または SMTP プリプロセッサの値を変更します。値は、[Base64 Decoding Depth]、[7-Bit/8-Bit/Binary Decoding Depth]、[Quoted-Printable Decoding Depth] または [Unix-to-Unix Decoding Depth] のいずれかです。
ネットワーク ディスカバリ(Network Discovery)
-
ネットワーク検出ポリシーを使用して、HTTP、FTP、または MDNS プロトコル経由で権限のないトラフィックベースのユーザ検出を有効または無効にします。
デバイス管理
-
ルーティング:7000 または 8000 シリーズ デバイスにルーテッド インターフェイス ペアまたは仮想ルータを追加します。
-
VPN:7000 または 8000 シリーズ デバイスで VPN を追加または削除します。
注意
システムは、7000 または 8000 シリーズ デバイスの VPN を追加または削除したときに Snort プロセスが再起動することを警告しません。
-
MTU:デバイス上のすべての非管理インターフェイスのうちの最大 MTU 値を変更します。
-
従来型デバイスの高可用性:高可用性状態共有オプションを変更します。
-
自動アプリケーション バイパス(AAB):現在展開されている AAB 構成は、Snort プロセスの誤動作またはデバイスの誤設定により、単一のパケットが過度の処理時間を使用した場合にアクティブになります。その結果、Snort プロセスが部分的に再起動され、非常に大きい遅延が緩和されるか、または完全なトラフィックの停止が防止されます。この部分的な再起動により、デバイスがトラフィックをどのように処理するかに応じて、いくつかのパケットがインスペクションなしで通過するか、またはドロップされます。
侵入ルールの更新
システムの更新プログラム
-
まれに、システムの更新プログラムが再起動は不要だが、Snort バイナリを更新する場合に、Snort プロセスが再起動されます。
-
脆弱性データベース(VDB)更新をインストールするか、VDB 更新のインストール後にアクセス コントロール ポリシーを初めて展開します。
変更により Snort プロセスがただちに再起動する場合
以下の変更を行うと、展開プロセスを経ることなく Snort プロセスが直ちに再起動されます。再起動がトラフィックにどのように影響するかは、管理対象デバイスのモデルおよびトラフィックの処理方法によって異なります。詳細については、Snort® の再起動によるトラフィックの動作を参照してください。
-
アプリケーションまたはアプリケーション ディテクタに関する次の操作のいずれかを実行します。
-
システムまたはカスタム アプリケーション ディテクタを有効または無効にします。
-
アクティブ化されたカスタム ディテクタを削除します。
-
アクティブ化されたカスタム ディテクタを保存して再アクティブ化します。
-
ユーザ定義のアプリケーションを作成します。
すべての管理対象デバイスで Snort プロセスが再起動します。
-
-
脆弱性データベース(VDB)更新をインストールするか、VDB 更新のインストール後にアクセス コントロール ポリシーを初めて展開します。
-
7000 または 8000 シリーズ ユーザ インターフェイスで Snort プロセスを再起動します([システム(System)] > [設定(Configuration)] > [プロセス(Process)])。確認メッセージが表示され、キャンセルすることができます。
ポリシーの比較
変更後のポリシーが組織の標準に準拠することを確かめたり、システム パフォーマンスを最適化したりする目的で、2 つのファイル ポリシーの間の違いや、保存済みポリシーと実行中のポリシーの間の違いを調べることができます。
比較できるポリシーのタイプは次のとおりです。
比較ビューには、両方のポリシーが並べて表示されます。2 つのポリシー間の差異は、次のように強調表示されます。
ポリシーの比較
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
機能に応じて異なる |
機能に応じて異なる |
任意(Any) |
機能に応じて異なる |
機能に応じて異なる |
ポリシー レポート
ほとんどのポリシーには、2 種類のレポートを生成することができます。単一のポリシーに関するレポートには、現在保存されているポリシー設定の詳細が記載されます。一方、比較レポートには、2 つのポリシー間の違いだけがリストされます。単一ポリシー レポートは、ヘルス ポリシーを除くすべてのポリシー タイプについて生成できます。
(注) | 侵入ポリシー レポートには基本ポリシーの設定とポリシー階層の設定が結合され、どちらが基本ポリシーまたはポリシー レイヤのどちらに基づく設定であるかは区別されません。 |
現在のポリシー レポートの生成
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
機能に応じて異なる |
機能に応じて異なる |
任意(Any) |
機能に応じて異なる |
機能に応じて異なる |
 )をクリックします。
失効ポリシー
Firepower システムは、失効したポリシーに赤色のステータス テキストでマークを付けます。このテキストには、ポリシーの更新を必要とするターゲット デバイスの数が示されます。失効ステータスをクリアするには、ポリシーをデバイスに再展開する必要があります。
-
アクセス コントロール ポリシー自体の変更:アクセス コントロール ルール、デフォルト アクション、ポリシー ターゲット、セキュリティ インテリジェンス フィルタリング、前処理などの詳細オプションの変更。
-
アクセス コントロール ポリシーが呼び出すポリシーの変更:SSL ポリシー、ネットワーク分析ポリシー、侵入ポリシー、ファイル ポリシー、アイデンティティ ポリシー、または DNS ポリシー。
Web インターフェイスの複数の場所からこれらの設定の一部を変更できることに留意してください。たとえば、オブジェクト マネージャ()を使用してセキュリティ ゾーンを変更できますが、デバイスの設定()でインターフェイスのタイプを変更すると、ゾーンも変更され、ポリシーの再展開が必要になります。
限定的な導入のパフォーマンスに関する考慮事項
システムはホスト、アプリケーション、ユーザ検出データを使用することで、ネットワークの完全な最新プロファイルを作成できます。また、システムが侵入検知および防御システム(IPS)として機能して、ネットワーク トラフィックを分析して侵入およびエクスプロイトを検出し、オプションで問題のあるパケットをドロップすることもできます。
検出と IPS を組み合わせることで、ネットワーク アクティビティにコンテンツが提供され、次のような多くの機能を利用することができます。
-
侵害の影響フラグと表示。これによって、どのホストが特定のエクスプロイト、攻撃、またはマルウェアに対して脆弱であるかが示されます。
-
アダプティブ プロファイル と Firepower の推奨事項。これによって、宛先ホストに応じてトラフィックを個別に検査できます。
ただし、組織が IPS または検出のみを実行することを目的としている場合は、システムのパフォーマンスを最適化できる設定がいくつかあります。
侵入防御のない検出
検出機能では、ネットワーク トラフィックをモニタして、ネットワーク上のホストの数とタイプ(ネットワーク デバイスを含む)だけでなく、それらのホスト上のオペレーティング システム、アクティブなアプリケーション、およびオープン ポートを判断できます。管理対象デバイスをネットワークのユーザ アクティビティをモニタするように設定することもできます。検出データを使用して、トラフィック プロファイリングを実行し、ネットワーク コンプライアンスを評価し、ポリシー違反に応答できます。
基本的な展開(検出と単純なネットワークベースのアクセス制御のみ)では、アクセス コントロール ポリシーの設定時にいくつかの重要なガイドラインに従うことで、デバイスのパフォーマンスを向上させることができます。
(注) | それが単にすべてのトラフィックを許可する場合であっても、アクセス コントロール ポリシーを使用する必要があります。ネットワーク検出ポリシーが実行できるのは、アクセス コントロール ポリシーが通過を許可したトラフィックを検査することのみです。 |
最初に、アクセス コントロール ポリシーは複雑な処理を必要とせず、単純なネットワークベースの基準のみを使用してネットワーク トラフィックを処理することを確認します。次のすべてのガイドラインを実装する必要があります。これらのオプションのいずれかを誤って設定すると、パフォーマンス上の利点がなくなります。
-
セキュリティ インテリジェンス機能を使用しないでください。入力されたグローバル ホワイトリストまたはブラックリストをポリシーのセキュリティ インテリジェンスの設定から削除します。
-
モニタ アクションまたはインタラクティブ ブロック アクションにアクセス コントロール ルールを含めないでください。許可、信頼、およびブロック ルールのみを使用します。許可されたトラフィックは検出によって検査できますが、信頼されたトラフィックとブロックされたトラフィックは検査できないことに留意してください。
-
アプリケーション、ユーザ、URL、ISE 属性、または位置情報ベースのネットワーク条件にアクセス コントロール ルールを含めないでください。単純なネットワークベースの条件(ゾーン、IP アドレス、VLAN タグ、およびポート)のみを使用します。
-
ファイル、マルウェア、または侵入インスペクションを実行するアクセス コントロール ルールを含めないでください。つまり、ファイル ポリシーまたは侵入ポリシーをアクセス コントロール ルールに関連付けないでください。
-
アクセス コントロール ポリシーのデフォルトの侵入ポリシーが [アクティブなルールなし(No Rules Active)] に設定されていることを確認します。
-
ポリシーのデフォルト アクションとして [ネットワーク検出のみ(Network Discovery Only)] を選択します。侵入インスペクションを実行するポリシーのデフォルト アクションを選択しないでください。
アクセス コントロール ポリシーと組み合わせて、ネットワーク検出ポリシーを設定して適用できます。このポリシーは、システムが検出データについて検査をするネットワーク セグメント、ポート、およびゾーンを指定し、ホスト、アプリケーション、およびユーザがセグメント、ポート、およびゾーンで検出されるかどうかを指定します。
ディスカバリのない侵入防御
侵入検知および防御機能によって、侵入とエクスプロイトの有無についてネットワーク トラフィックを分析できます。またオプションで違反パケットをドロップできます。侵入インスペクションを実行するがディスカバリ(検出)データを利用する必要がない場合は、ディスカバリを無効にして、デバイスのパフォーマンスを向上させることができます。
(注) | アプリケーション、ユーザ、または URL の制御を実行する場合は、パフォーマンス上の利点を得るためにディスカバリを無効にすることはできません。システムがディスカバリ データを保存しないようにすることはできますが、システムはそれらの機能を実行するためにディスカバリ データを収集して検査する必要があります。 |
ディスカバリを無効にするには、次のすべてのガイドラインを実行します。いずれかでも誤って設定すると、パフォーマンス上の利点がなくなります。
-
アクセス コントロール ポリシーでは、デバイスが適切にライセンス済みであっても、アプリケーション条件、ユーザ条件、URL 条件、ISE 属性条件、または地理位置情報ベースのネットワーク条件を持つルールを含めないでください。単純なネットワークベースの条件(ゾーン、IP アドレス、VLAN タグ、およびポート)のみを使用します。
アクセス コントロール ポリシーとネットワーク検出ポリシーを展開すると、新しいディスカバリがターゲット デバイスで停止します。システムは、ネットワーク検出ポリシーで指定されたタイムアウト期間に応じて、ネットワーク マップ内の情報を段階的に削除します。また、すべてのディスカバリ データを即座に消去することもできます。
 フィードバック
