アクセス コントロール ルール
次の各トピックでは、アクセス コントロール ルールの設定方法について説明します。
- アクセス コントロール ルールの概要
- アクセス制御ルール カテゴリの追加
- アクセス コントロール ルールの作成および編集
- アクセス コントロール ルールの有効化と無効化
- アクセス コントロール ルールの配置
- アクセス コントロール ルールのアクション
- アクセス コントロール ルールのコメント
アクセス コントロール ルールの概要
アクセス コントロール ポリシー内では、アクセス コントロール ルールによって複数の管理対象デバイスでネットワーク トラフィックを処理するきめ細かい制御方法が提供されます。
 (注) | アクセス コントロール ルールがネットワーク トラフィックを評価する前に、8000 シリーズ高速パス、セキュリティ インテリジェンスのフィルタリング、SSL インスペクション、ユーザの識別、および一部の復号と前処理が発生します。 |
システムは、指定した順にアクセス コントロール ルールをトラフィックと照合します。ほとんどの場合、システムは、すべてのルールの条件がトラフィックに一致する場合、最初のアクセス コントロール ルールに従ってネットワーク トラフィックを処理します。
また、各ルールにはアクションがあり、これによって一致するトラフィックをモニタ、信頼、ブロック、または許可するかを決定します。トラフィックを許可するときは、システムが侵入ポリシーまたはファイル ポリシーを使用してトラフィックを最初に検査し、アセットに到達したりネットワークを出る前に、エクスプロイト、マルウェア、または禁止されたファイルをブロックするように指定できます。
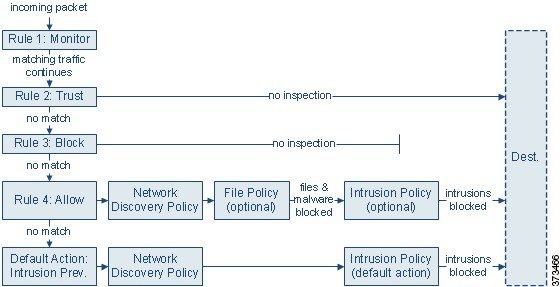
次のシナリオでは、インラインの侵入防御展開環境で、アクセス コントロール ルールによってトラフィックを評価できる方法を要約しています。
-
ルール 1:モニタはトラフィックを最初に評価します。モニタ ルールはネットワーク トラフィックを追跡してログに記録しますが、トラフィック フローには影響しません。システムは引き続きトラフィックを追加のルールと照合し、許可するか拒否するかを決定します。
-
ルール 2:信頼はトラフィックを 2 番目に評価します。一致するトラフィックは追加のインスペクションなしで宛先まで通過することが許可されますが、引き続きアイデンティティの要件との対象となります。一致しないトラフィックは、引き続き次のルールと照合されます。
-
ルール 3:ブロックはトラフィックを 3 番目に評価します。一致するトラフィックは、追加のインスペクションなしでブロックされます。一致しないトラフィックは、引き続き最後のルールと照合されます。
-
ルール 4:許可は最後のルールです。このルールの場合、一致したトラフィックは許可されますが、トラフィック内の禁止ファイル、マルウェア、侵入、エクスプロイトは検出されてブロックされます。残りの禁止されていない悪意のないトラフィックはで宛先まで通過することが許可されますが、引き続きアイデンティティの要件との対象となります。ファイル インスペクションのみを実行する、または侵入インスペクションのみを実行する、もしくは両方とも実行しない許可ルールを設定できます。
-
デフォルト アクションは、いずれのルールにも一致しないすべてのトラフィックを処理します。このシナリオでは、デフォルト アクションは、悪意のないトラフィックの通過を許可する前に侵入防御を実行します。別の展開では、追加のインスペクションなしですべてのトラフィックを信頼またはブロックするデフォルト アクションを割り当てることもあります。(デフォルト アクションで処理されるトラフィックでは、ファイルまたはマルウェアのインスペクションを実行できません。)
アクセス コントロール ルールまたはデフォルト アクションによって許可したトラフィックは、自動的にホスト、アプリケーション、およびユーザ データについてネットワーク検出ポリシーによるインスペクションの対象になります。ディスカバリを拡張することや無効化することはできますが、明示的に有効にはしません。ただし、トラフィックを許可しても、ディスカバリ データ収集が自動的に保証されるわけではありません。システムは、ネットワーク検出ポリシーによって明示的にモニタされる IP アドレスを含む接続に対してのみ、ディスカバリを実行します。また、アプリケーション検出は、暗号化されたセッションに限定されます。
暗号化されたトラフィックの通過が SSL インスペクション設定で許可される場合、または SSL インスペクションが設定されていない場合は、そのトラフィックがアクセス コントロール ルールによって処理されることに注意してください。ただし、一部のアクセス コントロール ルールの条件では暗号化されていないトラフィックを必要とするため、暗号化されたトラフィックに一致するルール数が少なくなる場合があります。またデフォルトでは、システムは暗号化ペイロードの侵入およびファイル インスペクションを無効にしています。これにより、侵入およびファイル インスペクションが設定されたアクセス コントロール ルールに暗号化接続が一致したときの誤検出が減少し、パフォーマンスが向上します。
アクセス コントロール ルールの管理
アクセス コントロール ポリシー エディタの [ルール(Rules)] タブでは、編集中のポリシーのアクセス コントロール ルールの追加、編集、分類、検索、移動、有効化、無効化、削除、その他の管理が行えます。
ポリシー エディタでは、各アクセス コントロール ルールに対してルールの名前、条件の概要、ルール アクションが表示され、さらにルールのインスペクション オプションや状態を示すアイコンが表示されます。各アイコンの意味は次のとおりです。
 )
 )
 )
 )
 )
 )
 )
無効なルールはグレー表示され、ルール名の下に [(無効)((disabled))] というマークが付きます。
ルールを作成または編集するには、アクセス コントロール ルール エディタを使用します。次の操作を実行できます。
-
インスペクションおよびロギングのオプションを設定し、さらにルールにコメントを追加するには、右下にあるタブを使用します。便宜上、どのタブを表示しているかに関係なく、エディタにはルールのインスペクションおよびロギングのオプションがリストされます。
アクセス コントロール ルールのコンポーネント
状態(State)
デフォルトでは、ルールは有効になっています。ルールを無効にすると、システムはそのルールを使用せず、そのルールに対する警告とエラーの生成を停止します。
位置(Position)
アクセス コントロール ポリシー内の各ルールには、1 から始まる番号が付きます。ポリシー継承を使用する場合、ルール 1 は再外部ポリシーの 1 番目のルールです。システムは、ルール番号の昇順で上から順に、ルールをトラフィックと照合します。モニタ ルールを除き、トラフィックが一致する最初のルールがそのトラフィックを処理するルールになります。
また、ルールはセクションおよびカテゴリに属していることがあります。これは、単に整理のためであり、ルールの位置に影響しません。ルールの位置は、すべてのセクションとカテゴリにまたがって設定されます。
セクションおよびカテゴリ
アクセス コントロール ルールの整理に役立つように、アクセス コントロール ポリシーには、システムで用意されている 2 つのルール セクションとして「必須(Mandatory)」と「デフォルト(Default)」があります。アクセス コントロール ルールをさらに細かく整理するため、「必須(Mandatory)」セクション内と「デフォルト(Default)」セクション内にカスタム ルール カテゴリを作成することができます。
ポリシーの継承を使用する場合、現在のポリシーのルールは、その親ポリシーの「必須(Mandatory)」セクションと「デフォルト(Default)」セクションの間にネストされます。
条件(Conditions)
条件は、ルールが処理する特定のトラフィックを指定します。条件には単純なものと複雑なものがあり、ライセンスによって用途が異なります。
アクション(Action)
ルールのアクションによって、一致したトラフィックの処理方法が決まります。一致したトラフィックをモニタ、信頼、ブロック、または許可(追加のインスペクションあり/なしで)することができます。信頼できるトラフィック、ブロックされたトラフィック、または暗号化されたトラフィックに対しては、詳細な検査は実行されません。
インスペクション(Inspection)
詳細検査オプションは、悪意のあるトラフィックをどのように検査してブロックし、それ以外のものは許可するかを決定します。ルールを使用してトラフィックを許可するときは、システムが侵入ポリシーまたはファイル ポリシーを使用してトラフィックを最初に検査し、アセットに到達したりネットワークを出たりする前に、エクスプロイト、マルウェア、または禁止されたファイルをブロックするように指定できます。
ログ
ルールのロギング設定によって、システムが記録する処理済みトラフィックのレコードを管理します。1 つのルールに一致するトラフィックのレコードを 1 つ保持できます。一般的に、接続の開始時または終了時(あるいは、その両方)にセッションをログに記録できます。接続のログは、データベースの他に、システム ログ(Syslog)または SNMP トラップ サーバに記録できます。
説明
アクセス コントロール ルールの順序
アクセス コントロール ポリシー内の各ルールには、1 から始まる番号が付きます。システムは、ルール番号の昇順で先頭から順にアクセス コントロール ルールをトラフィックと照合します。
ほとんどの場合、システムは、すべてのルールの条件がトラフィックに一致する場合、最初のアクセス コントロール ルールに従ってネットワーク トラフィックを処理します。モニタ ルール(トラフィックをログに記録するが、トラフィック フローには影響しないルール)を除き、いずれかのルールとトラフィックが一致した後、システムは優先順位の低い追加ルールに対してトラフィックの評価を継続しません。
アクセス コントロール ルールの整理に役立つように、アクセス コントロール ポリシーには、システムで用意されている 2 つのルール セクションとして「必須(Mandatory)」と「デフォルト(Default)」があります。さらに細かく整理するため、「必須(Mandatory)」セクション内や「デフォルト(Default)」セクション内にカスタム ルール カテゴリを作成することができます。カテゴリは、作成した後に移動することはできません。ただし、カテゴリを削除または名前変更したり、ルールをカテゴリ内またはカテゴリ間で移動したりすることはできます。システムはセクションとカテゴリに横断的にルール番号を割り当てます。
ポリシーの継承を使用する場合、現在のポリシーのルールは、その親ポリシーの「必須(Mandatory)」ルール セクションと「デフォルト(Default)」ルール セクションの間にネストされます。ルール 1 は、現在のポリシーではなく、最外部ポリシーの 1 番目のルールです。ルールの番号は、すべてのポリシー、セクション、カテゴリにまたがって割り当てられます。
アクセス コントロール ポリシーの変更を許可する定義済みユーザ ロールによって、ルールのカテゴリ内またはカテゴリ間でアクセス コントロール ルールを移動および変更することもできます。しかし、ユーザがルールを移動および変更することを制限するには、カスタム ロールを作成できます。アクセス コントロール ポリシーの変更権限が割り当てられているユーザは、制限なく、カスタム カテゴリにルールを追加することや、カテゴリ内のルールを変更することができます。
 ヒント | アクセス コントロール ルールの順序を適切に設定することで、ネットワーク トラフィック処理に必要なリソースを削減して、ルールのプリエンプションを回避できます。ユーザが作成するルールはすべての組織と展開に固有のものですが、ユーザのニーズに対処しながらもパフォーマンスを最適化できるルールを順序付けする際に従うべきいくつかの一般的なガイドラインがあります。 |
アクセス制御ルール カテゴリの追加
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Access Admin/Network Admin |
アクセス コントロール ポリシーの必須ルールセクションとデフォルトルールセクションをカスタム カテゴリに分割できます。カテゴリを作成した後は、そのカテゴリの削除と名前の変更に加え、カテゴリへのルールの挿入、ルールの削除、カテゴリ内またはカテゴリ間のルールの移動はできますが、カテゴリ自体の移動はできません。システムはセクションとカテゴリに横断的にルール番号を割り当てます。
次の作業
-
設定変更を展開します。設定変更の導入を参照してください。
アクセス コントロール ルールの作成および編集
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Access Admin/Network Admin |
 注意 | アクセス コントロール ポリシーによって使用される侵入ポリシーの総数の変更 設定の変更を展開すると Snort プロセスが再起動され、一時的にトラフィックのインスペクションが中断されます。この中断中にトラフィックがドロップされるか、それ以上インスペクションが行われずに受け渡されるかは、管理対象デバイスのモデルおよびトラフィックの処理方法に応じて異なります。詳細については、Snort® の再起動によるトラフィックの動作を参照してください。 現在使用されていない侵入ポリシーを追加するか、侵入ポリシーの最後のインスタンスを削除することで、侵入ポリシーの総数を変更します。アクセス コントロール ルールで侵入ポリシーをデフォルトのアクションまたはデフォルトの侵入ポリシーとして使用できます。 |
| ステップ 1 | アクセス コントロール ポリシー エディタには、以下のオプションがあります。
代わりに表示アイコン( |
| ステップ 2 | 名前を入力します。 |
| ステップ 3 | 以下のルール コンポーネントを設定するか、デフォルトを受け入れます。
|
| ステップ 4 | ルールを保存します。 |
| ステップ 5 | [保存(Save)] をクリックしてポリシーを保存します。 |
 )をクリックします。
 )がルールの横に表示される場合、ルールは先祖ポリシーに属しており、ルールを変更する権限がありません。
 )またはファイルおよびマルウェア調査アイコン(
 )をクリックして、ルールの [インスペクション(Inspection)]
 )をクリックして、[ロギング(Logging)]
次の作業
-
設定変更を展開します。設定変更の導入を参照してください。
アクセス コントロール ルールの有効化と無効化
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Access Admin/Network Admin |
アクセス コントロール ルールを作成すると、そのルールはデフォルトで有効になります。ルールを無効にすると、システムはネットワーク トラフィックの評価にそのルールを使用せず、そのルールに対する警告とエラーの生成を停止します。アクセス コントロール ポリシーのルール リストを表示したときに、無効なルールはグレー表示されますが、変更は可能です。
ヒント | また、ルール エディタを使用してアクセス コントロール ルールを有効化または無効化することもできます。 |
次の作業
-
設定変更を展開します。設定変更の導入を参照してください。
アクセス コントロール ルールの配置
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Access Admin/Network Admin |
既存のルールは、アクセス コントロール ポリシー内で移動できますが、アクセス コントロール ポリシー間では移動できません。カテゴリにルールを追加または移動すると、そのルールはシステムによってカテゴリの最後に配置されます。
ヒント | 複数のルールを一度に移動するには、移動するルールを選択し、右クリック メニューを使用してカット アンド ペーストします。 |
次の作業
-
設定変更を展開します。設定変更の導入を参照してください。
アクセス コントロール ルールのアクション
アクセス コントロール ルールには、システムが一致するトラフィックをどのように処理し、ロギングするのかを指定するアクションがあります。モニタ、信頼、ブロック、または許可(追加のインスペクションあり/なしで)することができます。
アクセス コントロール ポリシーのデフォルト アクションは、モニタ アクセス コントロール ルール以外のどの条件にも一致しないトラフィックを処理します。
- アクセス コントロール ルールのモニタ アクション
- アクセス コントロール ルールの信頼アクション
- アクセス コントロール ルールのブロック アクション
- アクセス コントロール ルール インタラクティブ ブロック アクション
- アクセス コントロール ルールの許可アクション
アクセス コントロール ルールのモニタ アクション
モニタ アクションはトラフィック フローに影響を与えません。つまり、一致するトラフィックがただちに許可または拒否されることはありません。その代わり、追加のルールに照らしてトラフィックが照合され、許可/拒否が決定されます。モニタ ルール以外の一致する最初のルールが、トラフィック フローおよび追加のインスペクションを決定します。さらに一致するルールがない場合、システムはデフォルト アクションを使用します。
モニタ ルールの主な目的はネットワーク トラフィックのトラッキングなので、システムはモニタ対象トラフィックの接続終了イベントを自動的にログに記録します。つまり、トラフィックが他のルールに一致せず、デフォルト アクションでロギングが有効になっていない場合でも、接続はログに記録されます。
(注) | ローカル内トラフィックがレイヤ 3 展開のモニタ ルールに一致する場合、そのトラフィックはインスペクションをバイパスすることがあります。トラフィックのインスペクションを確実に実行するには、トラフィックをルーティングしている管理対象デバイスの詳細設定で [ローカル ルータ トラフィックの検査(Inspect Local Router Traffic)] を有効にします。 |
アクセス コントロール ルールの信頼アクション
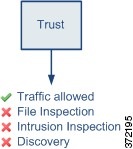
[信頼(Trust)] アクションは、ディープ インスペクションやネットワーク検出をせずにトラフィックを通過させます。信頼処理されたトラフィックも、ID 条件およびの対象です。
アクセス コントロール ルールのブロック アクション
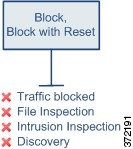
ブロック アクションおよびリセットしてブロック アクションはトラフィックを拒否し、いかなる追加のインスペクションも行われません。リセットしてブロック ルールでは接続のリセットも行います。
Web リクエストをブロックした際、HTTP 応答ページを表示できます。HTTP 応答ページとインタラクティブ ブロッキングを参照してください。
アクセス コントロール ルール インタラクティブ ブロック アクション
インタラクティブ ブロック アクションおよびリセット付きインタラクティブ ブロック アクションを使用すると、ユーザはカスタマイズ可能な警告ページ(HTTP 応答ページと呼ばれます)をクリック スルーすることで、Web サイトのブロックをバイパスできます。リセット付きインタラクティブ ブロック ルールでは接続のリセットも行います。詳細については、HTTP 応答ページとインタラクティブ ブロッキングを参照してください。
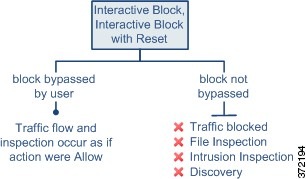
ユーザがブロックをバイパスする場合、ルールは許可ルールを模倣します。したがって、ユーザは、どちらかのタイプのインタラクティブ ブロック ルールをファイル ポリシーと侵入ポリシーに関連付け、このユーザ許可されたトラフィックを検査できます。システムがネットワーク検出で検査することもできます。
ユーザがブロックをバイパスしない(できない)場合は、ルールはブロック ルールを模倣します。一致するトラフィックは、追加のインスペクションなしで拒否されます。
アクセス コントロール ルールの許可アクション
[許可(Allow)] アクションは、一致するトラフィックを通過させます。ただし、引き続き ID 条件およびの対象となります。
任意で、ディープ インスペクションを行い、トラフィックが接続先に到達する前に暗号化されていないトラフィックや復号されたトラフィックを検査、ブロックすることも可能です。
-
侵入ポリシーでは、侵入検知と防御設定に応じてネットワーク トラフィックを分析し、設定内容に応じて違反パケットをドロップすることが可能です。
-
ファイル ポリシーでは、ファイルの制御ができます。ファイル制御により、ユーザが特定のアプリケーション プロトコルを介して特定のタイプのファイルをアップロード(送信)またはダウンロード(受信)するのを検出およびブロックすることができます。
-
ファイル ポリシーでは、ネットワークベースの高度なマルウェア防御(AMP)を実行することもできます。AMP for Firepower は設定に応じて、マルウェアがないかファイルを検査し、検出したマルウェアをブロックします。
下の図は、許可ルールの条件(またはユーザによりバイパスされるインタラクティブ ブロック ルール)を満たすトラフィックに対して実行されるインスペクションの種類を示しています。侵入インスペクションの前にファイル インスペクションが行われることに注意してください。そこでブロックされたファイルに対しては、侵入関連のエクスプロイトについては検査されません。
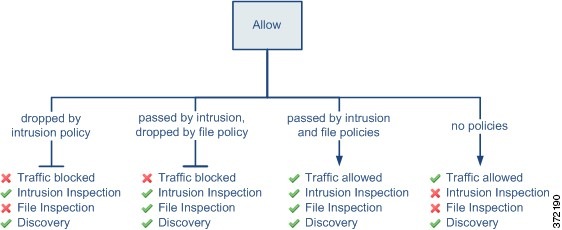
シンプルにするために、この図では、侵入ポリシーとファイル ポリシーの両方がアクセス コントロール ルールに関連付けられている状態(またはどちらも関連付けられていない状態)のトラフィック フローを示しています。ただし、どちらか 1 つだけを設定することも可能です。ファイル ポリシーがない場合、トラフィック フローは侵入ポリシーによって決定されます。侵入ポリシーがない場合、トラフィック フローはファイル ポリシーによって決定されます。
トラフィックが侵入ポリシーとファイル ポリシーのどちらかによって検査またはドロップされるかどうかに関わらず、システムはネットワーク検出を使ってトラフィックを検査できます。ただし、トラフィックを許可しても、ディスカバリ検査が自動的に保証されるわけではありません。システムは、ネットワーク検出ポリシーによって明示的にモニタされる IP アドレスを含む接続に対してのみ、ディスカバリを実行します。また、アプリケーション検出は、暗号化されたセッションに限定されます。
アクセス コントロール ルールのコメント
アクセス コントロール ルールを作成または編集するときは、コメントを追加できます。たとえば、他のユーザのために設定全体を要約したり、ルールの変更時期と変更理由を記載することができます。あるルールの全コメントのリストを表示し、各コメントを追加したユーザやコメント追加日を確認することができます。
アクセス制御ルールへのコメントの追加
|
スマート ライセンス |
従来のライセンス |
サポートされるデバイス |
サポートされるドメイン |
アクセス(Access) |
|---|---|---|---|---|
|
任意(Any) |
任意(Any) |
任意(Any) |
任意(Any) |
Admin/Access Admin/Network Admin |
次の作業
-
設定変更を展開します。設定変更の導入を参照してください。
 フィードバック
