Cisco Nexus Hyperfabric の接続の拡張
偏向のない言語
この製品のドキュメントセットは、偏向のない言語を使用するように配慮されています。このドキュメントセットでの偏向のない言語とは、年齢、障害、性別、人種的アイデンティティ、民族的アイデンティティ、性的指向、社会経済的地位、およびインターセクショナリティに基づく差別を意味しない言語として定義されています。製品ソフトウェアのユーザインターフェイスにハードコードされている言語、RFP のドキュメントに基づいて使用されている言語、または参照されているサードパーティ製品で使用されている言語によりドキュメントに例外が存在する場合があります。シスコのインクルーシブ ランゲージの取り組みの詳細は、こちらをご覧ください。
翻訳について
このドキュメントは、米国シスコ発行ドキュメントの参考和訳です。リンク情報につきましては、日本語版掲載時点で、英語版にアップデートがあり、リンク先のページが移動/変更されている場合がありますことをご了承ください。あくまでも参考和訳となりますので、正式な内容については米国サイトのドキュメントを参照ください。
 フィードバック
はじめに:このドキュメントでは、既存のネットワークから Cisco Nexus Hyperfabric に接続を拡張するための一般的な手順と考慮事項について説明します。Cisco Nexus Hyperfabric の一般的な情報については、次のリンクを参照してください:https://www.cisco.com/c/en/us/support/data-center-networking/nexus-hyperfabric/series.html
Cisco Nexus Hyperfabric への接続の拡張
次の図は、既存のネットワークから Cisco Nexus Hyperfabric に接続を拡張するために必要な主な手順を示しています。このドキュメントでは、スパイン リーフ VXLAN トポロジを既存のネットワークの例として使用していますが、同じ手順を他のタイプのトポロジにも適用できます。非 VXLANファブリックがある場合は、付録の「非VXLANファブリックの移行例」を参照してください。
1. Cisco Nexus HyperFabric の展開
Cisco Nexus Hyperfabric は、独立したファブリックとして、既存のネットワークの拡張として、または既存のネットワークのワークロードが移行される新しいファブリックとして使用できます。ユースケースには関係なく、最初のステップはスイッチをクラウドに接続し、ファブリック ブループリントを作成することです。
このドキュメントでは、クラウドへのスイッチの接続など、 Cisco Nexus Hyperfabric の初期セットアップについて説明することはできません。このタイプの情報については、 Cisco Nexus Hyperfabric -スタートアップガイドを参照してください。
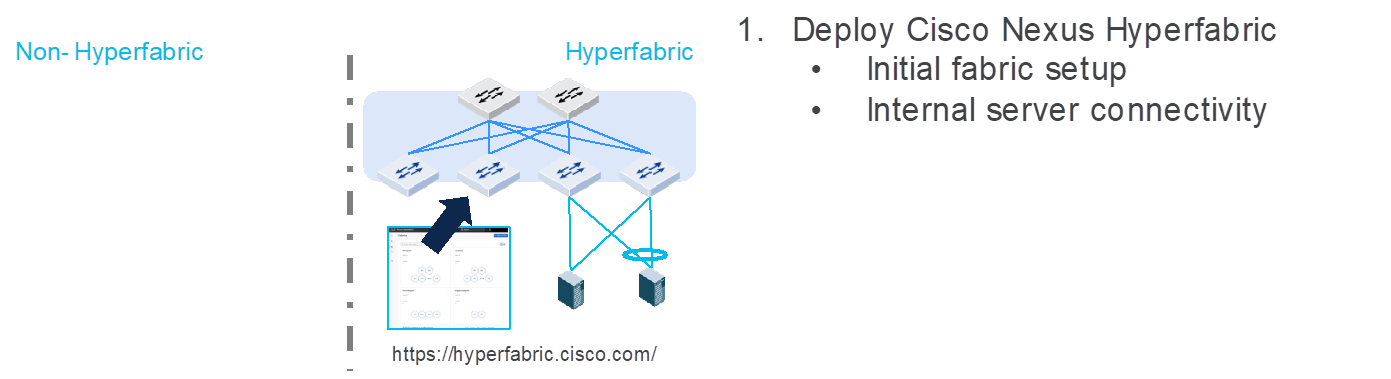
ステップ 1:Cisco Nexus Hyperfabric の展開
Cisco Nexus Hyperfabric では、ファブリックの構成はファブリック ブループリントとして記述され、クラウドからスイッチにプッシュされます。ファブリック ブループリントには、各スイッチを相互に接続する方法、論理的なネットワークや VRF などのレイヤ 2 およびレイヤ 3 構成を展開する方法などのインテントが含まれています。
Cisco Nexus Hyperfabric を展開する最初のステップとして最もわかりやすい設計の 1 つは、独立したファブリックとして展開することです。 ここで、外部への接続は、Cisco Nexus Hyperfabric スイッチのインターフェイスに接続された外部ルータのみを介して行います。このスイッチはルーテッド ポートと呼ばれ、下の図には緑色の線で表示されています。このドキュメントでは、これをレイヤ 3 外部ネットワーク接続と呼びます。両方のファブリックが同じ外部ルータに接続されたスタブ ネットワークとして示されていますが、2 つのファブリック間で直接バックツーバック レイヤ 3 接続を設定し、ファブリックの 1 つをトランジットとして使用することもできます。
そのための設計要件は、 Cisco Nexus Hyperfabric 内の IP サブネットが、同じ IP 名前空間内の既存のネットワーク内の IP サブネットと重複しないことです(つまり VRF)。これは、 Cisco Nexus Hyperfabric と他のネットワークの間にレイヤ 2 接続がないことを意味します。
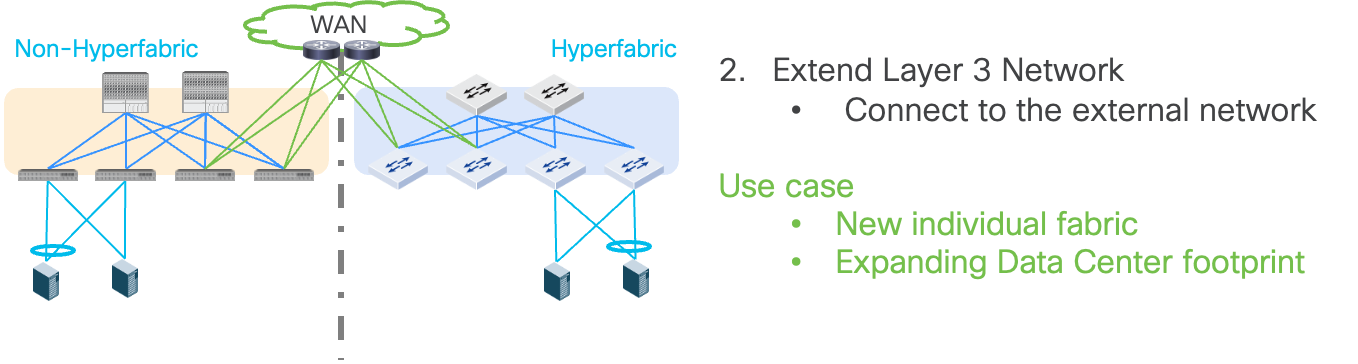
ステップ 2:レイヤ 3 ネットワークの拡張
ファブリックが既存のネットワークの拡張、または既存のワークロードが移行される新しいファブリックとして使用される場合、上記のレイヤ 3 外部接続に加えて、またはその代わりにファブリック間のレイヤ 2 接続を拡張できます。
この手順では、必要な VLAN での伝送のために、レイヤ 2 インターフェイス(Cisco Nexus Hyperfabric ではホスト ポート)を介してファブリックを相互に接続する必要があります。このステップでは、拡張 VLAN のワークロードのゲートウェイは既存のネットワーク上に残ります。これらの拡張 VLAN では、 Cisco Nexus Hyperfabric は純粋なレイヤ 2 ネットワークです。
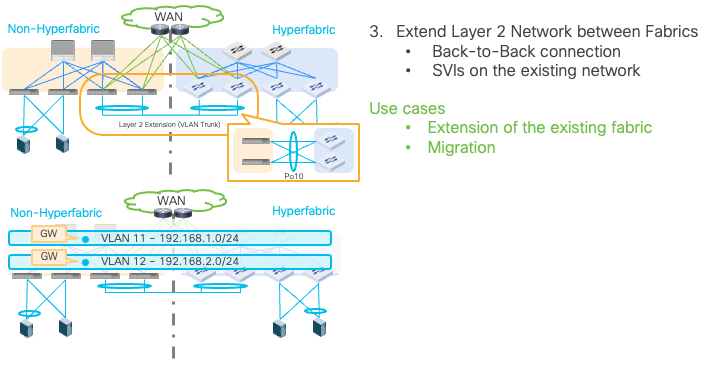
ステップ 3:ファブリック間のレイヤ 2接続を拡張する
4. エニーキャストゲートウェイを Cisco Nexus Hyperfabric に移動する
ファブリックがゲートウェイ機能を提供するために使用されている場合、または既存のワークロードが移行される新しいファブリックとして使用されている場合、次のステップはエニーキャスト ゲートウェイを Cisco Nexus Hyperfabric に移動することです。
この手順では、両方のファブリックのゲートウェイに同じ MAC アドレスと IP アドレスを使用する必要があります。
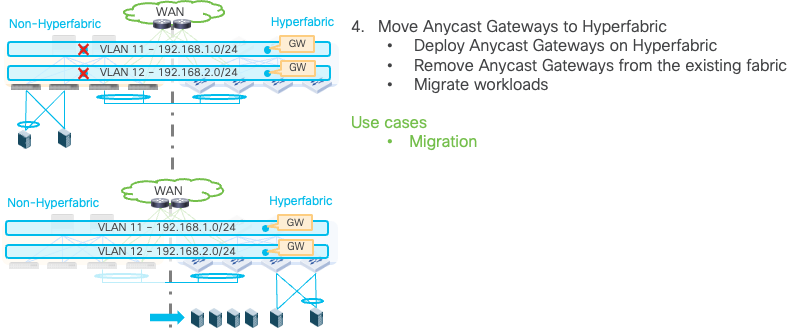
ステップ 4:エニーキャストゲートウェイを Cisco Nexus Hyperfabric に移動する
ステップ 4 の後に、新しく展開された Cisco Nexus Hyperfabric にすべてのワークロードを移行したら、既存のネットワークを削除できます。
これらの手順は、ネットワークのサイズおよび動作設定に応じて、 VLAN ごとまたは VRF ごとに実行できます。
このドキュメントのステップ 2 から 4 では、レイヤ 2 およびレイヤ 3 のネットワーク設計に焦点を当て、次のトピックについて説明します。
| (注) このドキュメントの例では IPv4 アドレスを使用していますが、Cisco Hyperfabric は IPv4 と IPv6 の両方をサポートしており、このドキュメントで説明する手順は IPv6 ネットワークにも適用されます。 |
Cisco Nexus Hyperfabric を使用すると、リーフ スイッチとスパイン スイッチの両方で外部へのレイヤ 2 およびレイヤ 3 接続を作成できます。次の図に、リーフスイッチを使用したレイヤ 2 とレイヤ 3 の両方の接続(左)、およびスパイン スイッチを使用したレイヤ 2 とレイヤ 3 の両方の接続の例(右)を示します。また、リーフ スイッチを使用したレイヤ 2 接続とスパイン スイッチを使用したレイヤ 3 接続など、両方を組み合わせて使用することもできます。
このドキュメントでは、リーフ スイッチを使用してレイヤ 2 およびレイヤ 3 接続を確立します。
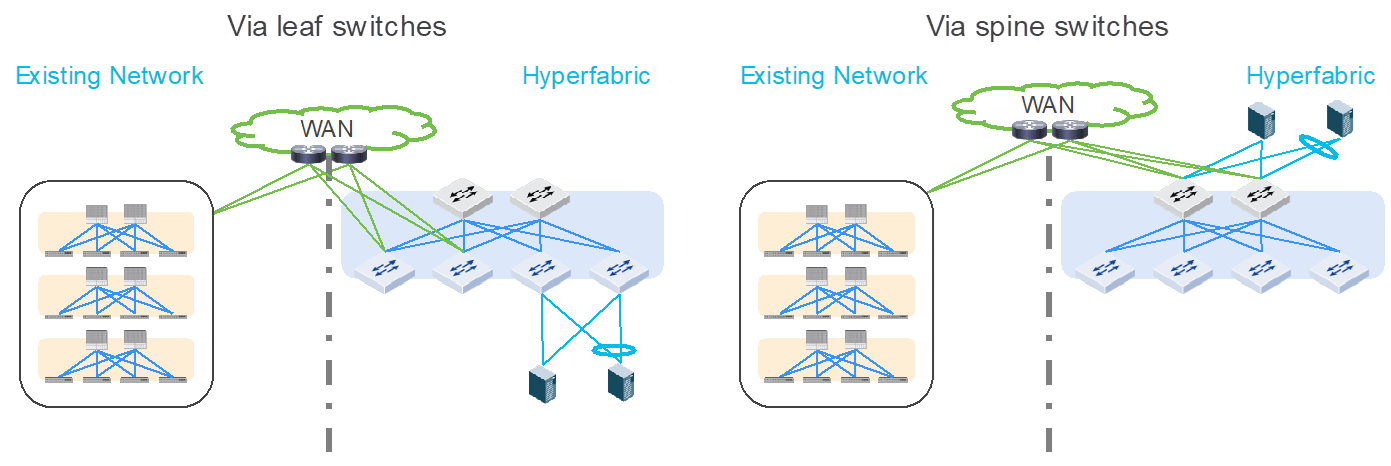
レイヤ 2 およびレイヤ 3 の接続オプション
の一部として 1. Cisco Nexus Hyperfabric を展開する場合、ファブリック内の通信のためにCisco Nexus Hyperfabric 内のワークロードへのレイヤ 2接続を確立する必要があります。このドキュメントの主な焦点は外部ネットワーク接続ですが、このセクションでは、ホストポートと呼ばれるレイヤ 2 リンクを介したファブリック内のワークロード接続の基本について簡単に説明します。
各ワークロードと外部ネットワーク デバイスは、冗長性を確保するために複数のスイッチに接続する必要があります。レイヤ 2 接続の場合は、次のオプションを使用できます。
· 個別リンク:異なるスイッチに接続された個々の物理リンク
o 通常、アクティブ-スタンバイ/アクティブ-アクティブのボンディング/チーミングと呼ばれます。
o これはサーバ側の一般的なデフォルトの動作です。
· マルチシャーシ ポート チャネル(別名 MLAG:マルチシャーシ リンク アグリゲーション グループ):異なるスイッチに接続された複数の物理リンクを集約する論理的なリンク。
o これは、SVI を使用するサーバやネットワーク デバイスを接続するための一般的なオプションです。
o Cisco Nexus Hyperfabric は、 LACPアクティブ モードのポート チャネルごとに最大 2 つのスイッチをサポートします。
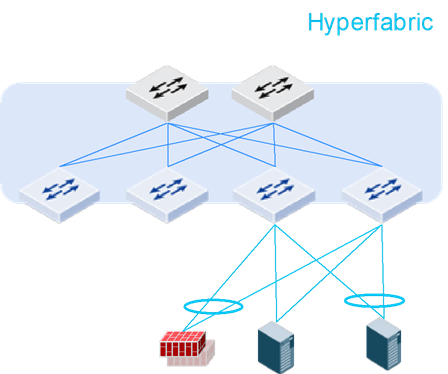
冗長性オプション:個別のリンクまたはマルチシャーシ ポート チャネル。
ファイアウォールなどの外部デバイスに、SVIとのレイヤ 2 インターフェイスの代わりにレイヤ 3 接続が必要な場合の詳細については、レイヤ 3 外部ネットワーク接続 を参照してください。
Cisco Nexus Hyperfabric でポートチャネルを構成する方法の詳細については、Cisco Nexus Hyperfabric:ポート チャネルの構成を参照してください。
Cisco Nexus Hyperfabric の VLAN 構成
VXLAN EVPN ファブリックである Cisco Nexus Hyperfabric では、レイヤ 2 ブロードキャスト ドメインは論理ネットワークと呼ばれます。これは、レイヤ 2 VXLAN ネットワーク識別子(レイヤ 2 VNID)によって内部的に識別されます。それぞれの論理的なネットワークは、ファブリックの管理者によって指定された VLAN にマッピングされます。
Cisco Nexus Hyperfabric でレイヤ 2 ネットワークを展開するには、VLAN ごと 論理ネットワークを作成します。次に、VLAN ID と、VLAN がトランキングされているスイッチ インターフェイスを指定して、それぞれの論理的なネットワークの VLAN メンバーシップ を構成します。
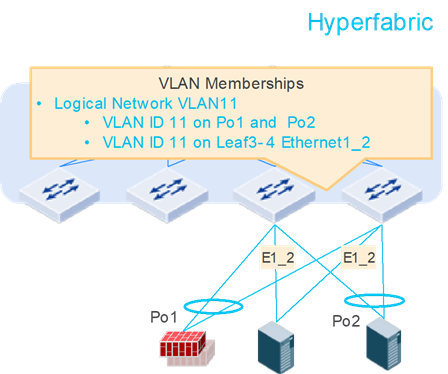
Cisco Nexus Hyperfabric の VLAN 構成
Cisco Nexus Hyperfabric の論理的なネットワーク構成の詳細については、Cisco Nexus Hyperfabric:論理ネットワーク構成を参照してください。
| (注) VXLAN では、複数の VLAN を単一のレイヤ 2 VNID にマッピングできます。いずれにせよ、 Cisco Nexus Hyperfabric は、このドキュメントの作成時点で、各レイヤ 2 VNID を単一の VLAN にマッピングすることをサポートしています。これにより、 Cisco Nexus Hyperfabric の論理ネットワークが VLAN と同等になります。 |
次の図は、ボーダー ゲートウェイ プロトコル(BGP)を使用した、レイヤ 3 外部ネットワーク接続での論理トポロジ例を示しています。このプロトコルは、Cisco Nexus Hyperfabric の外部レイヤ 3 ネットワーク接続の主要なオプションであり、通常、ルーテッド インターフェイスまたはルーテッド サブインターフェイスを使用します。Cisco Nexus Hyperfabric はレイヤ 3 ポート チャネルをサポートしていないため、個別のレイヤ 3 リンクの使用は冗長性オプションとなります。
2026 年 1 月から、BGP を使用した外部レイヤ 3 ネットワーク接続にレイヤ 2 リンク(ホストポート)を使用することもできます。
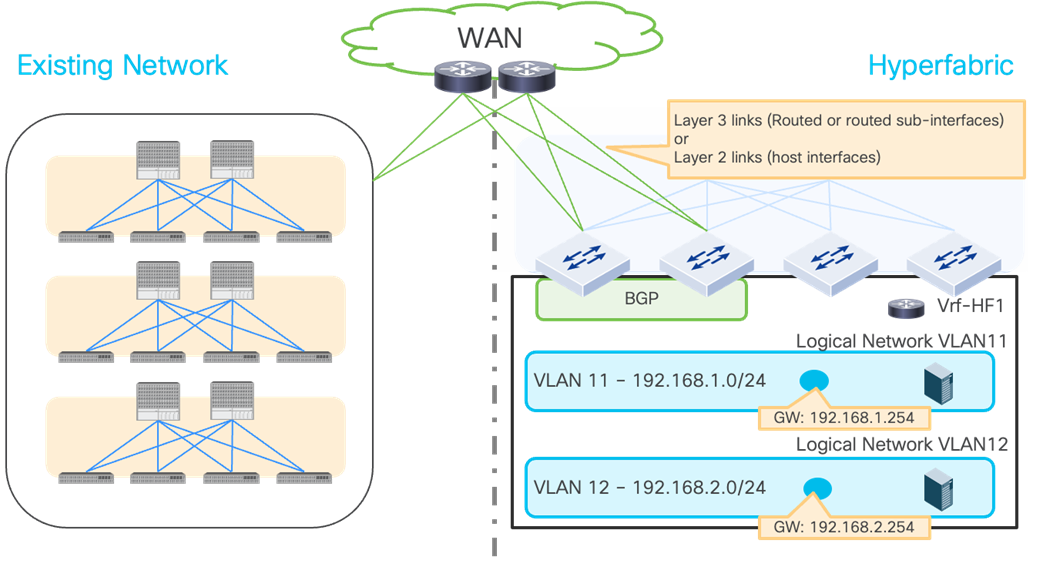
Cisco Nexus Hyperfabric をレイヤ 3 外部ネットワーク(BGP)に接続する
ルーテッドまたはルーテッド サブインターフェイスを使用した BGP の構成手順は次のとおりです。
1. 外部ルータに接続されたポートでのルーテッドまたはルーテッド サブインターフェイスの構成
2. BGP インポートおよびエクスポート ポリシーの作成(オプション)*
3. BGP ピア構成
4. BGP ピアが確立されていることを確認する
5. BGP ルートが交換されていることを確認する
デフォルトでは、BGP のデフォルトのインポートおよびエクスポート ポリシーは、Cisco Nexus Hyperfabric で定義された BGP ピアに適用されます。これらのポリシーは、すべての外部ルートを受け入れ、すべての内部論理ネットワーク サブネット(上記の例では 192.168.1.0/24 および 192.168.2.0/24)をレイヤ 3 外部ネットワークにアドバタイズします。より細かい制御が必要な場合は、それに応じて独自の BGP インポートおよびエクスポート ポリシーを作成する必要があります。
Cisco Nexus Hyperfabric で BGP を構成する方法の詳細については、Cisco Nexus Hyperfabric:BGP の構成を参照してください。
もう 1 つのオプションは、スタティック ルートを使用することです。これは、SVI(スイッチ仮想インターフェイス)、ルーテッド インターフェイス、ルーテッド サブインターフェイスを使用して、ネクストホップ IP アドレスと連動します。
Cisco Nexus Hyperfabric でスタティック ルートを構成する方法の詳細については、Cisco Nexus Hyperfabric:論理ネットワークの構成 -> スタティッ クルートの追加を参照してください。
既存のネットワークと Cisco Nexus Hyperfabric 間のレイヤ 2 の拡張については、冗長性をサポートし、潜在的なレイヤ 2 ループのリスクを軽減するために、両方の側でマルチシャーシ ポート チャネル(MLAG:マルチシャーシ リンク集約グループとしても知られる)でバックツーバック接続を作成することを推奨します。詳細については、スパニングツリープロトコル(STP)の考慮事項を参照してください。
Cisco Nexus Hyperfabric はアクティブ モードでのみ LACP をサポートするため、レイヤ 2 拡張のためにポート チャネルを使用して Cisco Nexus Hyperfabric スイッチに接続されている既存のネットワーク スイッチは、LACP を使用する必要があります。静的(非LACP)ポート チャネルはサポートされません。
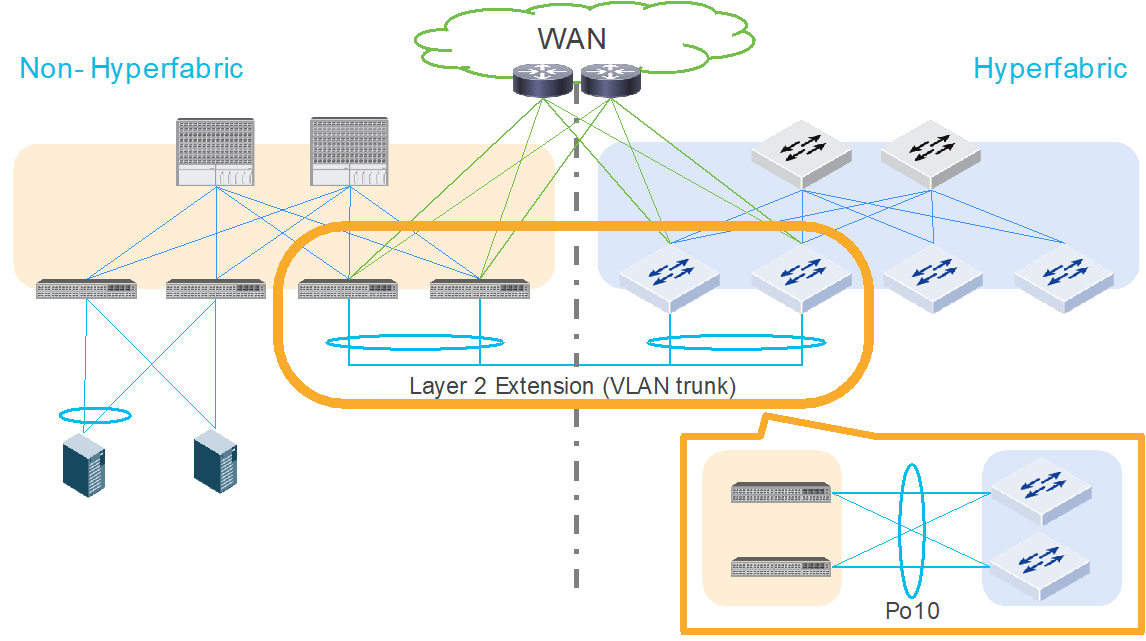
ファブリック間のレイヤ 2 接続の拡張
| (注) 冗長性のために両側でマルチシャーシ ポート チャネルを使用することを推奨しますが、既存のネットワーク スイッチがマルチシャーシ ポート チャネル機能をサポートしていない場合でも、Cisco Nexus Hyperfabric のマルチシャーシ ポート チャネルと、非 Hyperfabric スイッチの通常のポート チャネルを使用できます。 Cisco Nexus Hyperfabric は、ポート チャネル システム ID が ae-10-xx-xx-xx-xx のポート チャネルを使用します。ここで、xx-xx-xx-xx は自動的に選択されるもので、組織内で一意になるため、他のスイッチと競合しません。(たとえば、NX- OS/ACI モードの Cisco Nexus 9000 は 00-23-04-ee-be-xx を使用します。xx は vPC のドメイン ID です)。 |
次の図は、レイヤ 2 ネットワーク拡張前の既存のネットワーク内の論理ネットワーク設計を示しています。Vrf-HF1 と呼ばれる VRF には以下の 2 つの VLAN があります。
· VLAN 11:ゲートウェイ:192.168.1.254/24
· VLAN 12:ゲートウェイ:192.168.2.254/24
この例では、既存のネットワークは VLAN ファブリックで、その中で各 VLAN のゲートウェイは、各リーフ スイッチの分散エニーキャスト ゲートウェイとして展開されます。
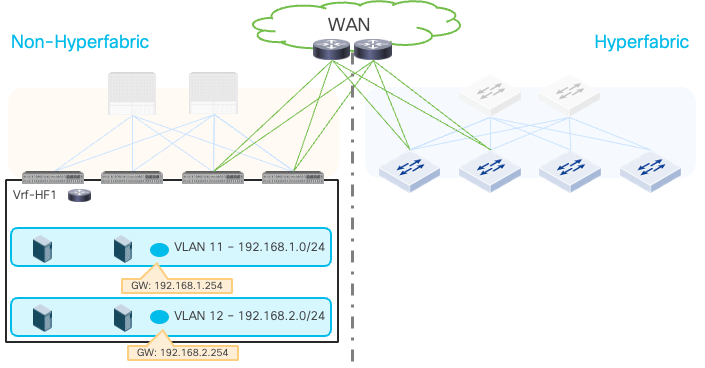
VLAN を Cisco Nexus Hyperfabric に拡張する前
次の手順は、レイヤ 2 拡張の詳細な手順を示しています。
1. バックツーバック ポート チャネルを構成します
o 既存のファブリックと Cisco Nexus Hyperfabric のスイッチ間に Po10 を作成します
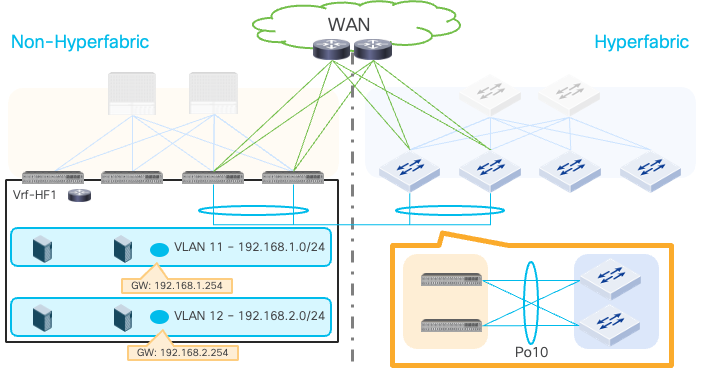
バックツーバック ポート チャネルを構成します
2. VRF(ルート テーブル)を作成します
o Cisco Nexus Hyperfabric で VRF Vrf-HF1 を作成します
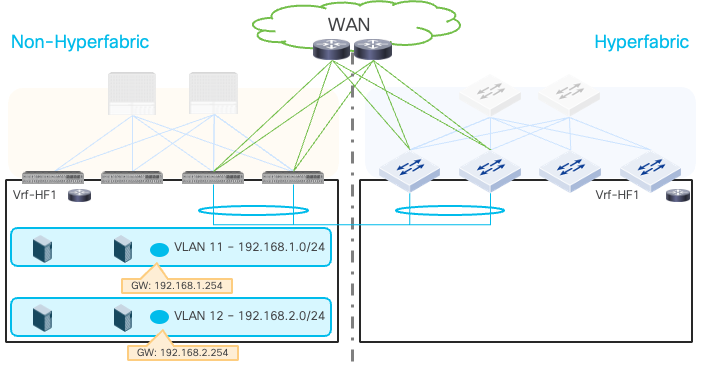
VRF(ルート テーブル)を作成します
3. SVI なしの論理ネットワークを作成します
o Cisco Nexus Hyperfabric の Vrf-HF1 で論理ネットワーク VLAN11 を作成します
o Cisco Nexus Hyperfabric の Vrf-HF1 で論理ネットワーク VLAN12 を作成します
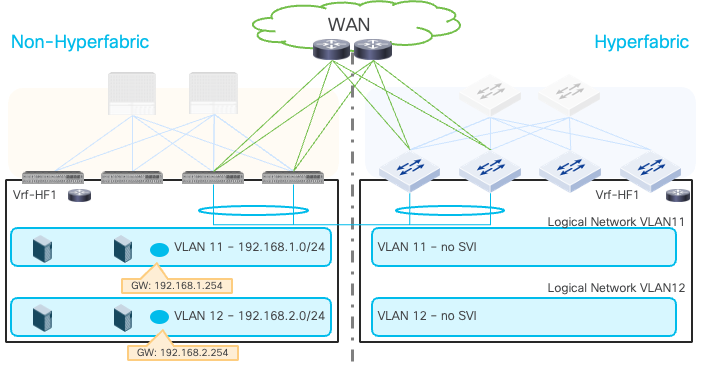
SVI なしの論理ネットワークを作成します
| (注) これらの VLAN の SVI(エニーキャスト ゲートウェイ)は、引き続き既存のネットワークにあります。 |
4. VLAN メンバシップを構成します
o 論理ネットワーク VLAN11:Po10 の VLAN ID 11
o 論理ネットワーク VLAN12:Po10 の VLAN ID 12
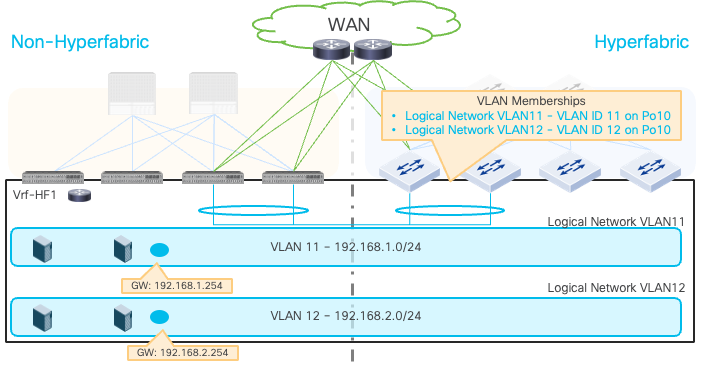
VLAN メンバシップを構成します
5. ファブリック間の到達可能性を確認します。例:
o Cisco Nexus Hyperfabric は既存のネットワークのゲートウェイの MAC アドレスとワークロードを学習します。
o Cisco Nexus Hyperfabric にワークロードがある場合、そのワークロードは既存のネットワークのゲートウェイとワークロードに到達できます。
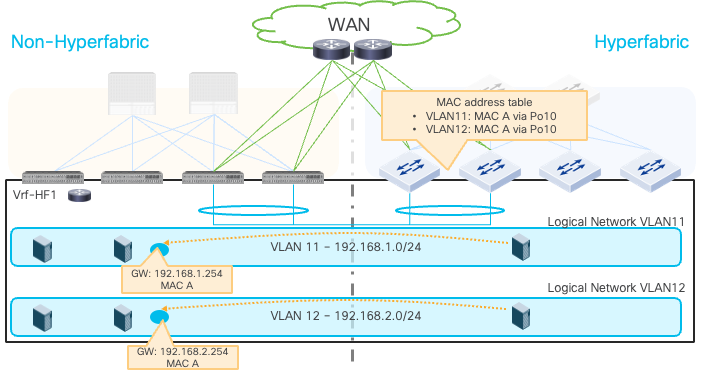
ファブリック間の到達可能性を確認します
STP の役割は、イーサネット ネットワーク内のレイヤ 2 ループを防止することです。VXLAN ファブリック内ではレイヤ 2 ループは生じませんが、従来の非 VXLAN ネットワークが VXLAN ファブリックに接続され、レイヤ 2 ネットワークがファブリック全体に拡張されると、やはりレイヤ 2 ループのリスクが生じます。Ciscp を含む一部のベンダーには、VXLAN ファブリックに接続された外部レイヤ 2 ネットワークを介したループを検出する、STP 以外のメカニズムがあります。これは、a) VXLAN が複数のスイッチにわたるオーバーレイとしてレイヤ 2 ネットワークを仮想化し、その結果として、それらのスイッチを 1 つの大きなリモート対応STPブリッジとして扱う必要が生じる、および b) 複数のVLAN ID が同じレイヤ 2 ネットワークドメインにマッピングされる可能性があるためです。後者は、特に Cisco Nexus Hyperfabric の場合は該当しません。
次に、 VXLAN ネットワークを使用したレイヤ 2 ループ防止の例をいくつか示します。
| L2 ループ防止 |
利点 |
難点 |
例 |
| プローブ中 |
レイヤ 2 VNID ごとに複数の VLAN を処理できます。 接続済みネットワークに依存しません。 |
外部レイヤ 2 ネットワークを介した追加のプローブ トラフィック。 |
Cisco ACI:誤配線プロトコル(MCP) Cisco NX-OS : VXLAN NGOAM による VXLAN ループの検出と緩和 |
| STP BPDU パススルー |
VXLAN での追加構成はありません。 |
1 つのレイヤ 2 VNID で複数の VLAN を処理することはできません。 |
Cisco ACI:デフォルトの動作 |
| 1 つの疑似 STP ルート ブリッジとしての VXLANファブリック |
すべてのネットワークに対応する単一のプロトコル(STP)。 |
VXLAN ファブリックはルート ブリッジである必要があります。1 1 つのレイヤ 2 VNID で複数の VLAN を処理することはできません。 |
Cisco Nexus Hyperfabric:グローバル スパニング ツリー Cisco NX-OS:レイヤ 2 ゲートウェイ STP(L2G- STP)2 |
1:これは、各 VXLANスイッチが同じ STP ブリッジ ID を使用し、外部スイッチが STP の観点からスイッチは 1 台しかないと見なしている場合でも、各 VXLAN スイッチは STP ポートのステータスを相互に同期せず、ローカル ポートのステータスのみに基づいて、独自の決定を行うためです。
2:EVPN ESI マルチホーミングがサポート終了(EoL)になっている旧世代の Nexus 9000 スイッチでのみサポートされます。
Cisco Nexus Hyperfabric でのSTP の実装
Cisco Nexus Hyperfabric では、STP はデフォルトでグローバルに無効になっており、着信 STP BPDU(ブリッジ プロトコル データ ユニット)は Cisco Nexus Hyperfabric スイッチでは単に破棄されます。
Cisco Nexus Hyperfabric スイッチが STP ドメインに参加させるためには、[グローバル スパニング ツリー(global spanning tree)] オプションを使用して STP をグローバルに有効にする必要があります。それから、Cisco Nexus Hyperfabric スイッチのホスト ポートで STP を有効にできます。グローバル スパニング ツリーが有効にされている場合、ファブリック全体が外部スイッチによって 1 つの疑似STPルート ブリッジとして認識されるようにするため、すべての Cisco Nexus Hyperfabric スイッチで同じ STP ブリッジ ID と優先順位が使用されます。表 1では「1 つの疑似 STP ルート ブリッジとしての VXLAN ファブリック」と呼ばれています。これは、Cisco Nexus Hyperfabric を STP ルート ブリッジとして構成する必要があることを意味しています。
| (注) グローバル スパニング ツリーが有効になっている場合でも、 STP BPDU は Cisco Nexus Hyperfabric スイッチ間で転送されません。 Cisco Nexus Hyperfabric は、VLAN ごとのスパニング ツリー プラス(PVST+)を、Rapid PVST+ の代わりに使用します。 |
| (注) このドキュメントの作成時点では、Cisco Nexus Hyperfabric はポート チャネル インターフェイスでの STP をサポートしていませんが、このセクションの一部の例では、STP が有効になっているポート チャネル インターフェイスを使用しています。 |
Cisco Nexus Hyperfabric での STP 構成の詳細については、Cisco Nexus Hyperfabric:論理ネットワークの構成 > スパニング ツリー プロトコルを参照してください。
バックツーバックのマルチシャーシ ポート チャネルが Cisco Nexus Hyperfabric と既存のネットワーク間の唯一のレイヤ 2 拡張である場合、レイヤ 2 のループ防止はそれほど重要ではないことがあります。ただし、既存のネットワークをハングオフしている外部レイヤ 2 ネットワークがあり、それを Cisco Nexus Hyperfabric に移行する場合、次の図のようなレイヤ 2 拡張と外部レイヤ 2 ネットワークに対し、マルチシャーシ ポート チャネルを通じてレイヤ 2 ループが発生するリスクがあります。
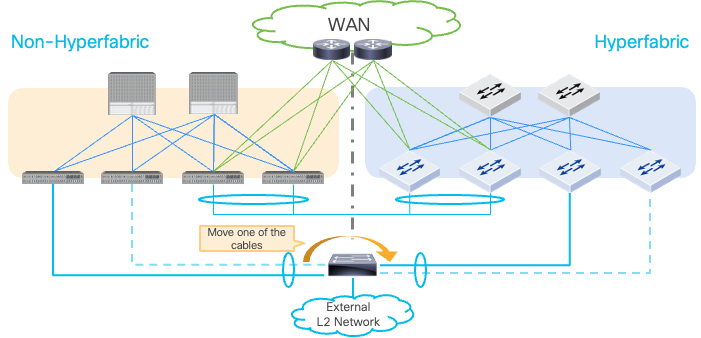
レイヤ 2 ループの例
Cisco Nexus Hyperfabric によるレイヤ 2 ループの防止
次のサブセクションでは、接続されたネットワークのレイヤ 2 ループ防止メカニズムごとに、Cisco Nexus Hyperfabric を設定する方法について説明します。
プローブ中
既存の VXLAN ネットワークに STP に依存しない独自のプローブによるレイヤ 2 ループ防止メカニズムがあり、 Cisco Nexus Hyperfabric がそれらのパケットを透過的に転送できる場合は、次の手順を実行する必要があります。
· Cisco Nexus Hyperfabric に拡張されたレイヤ 2 ネットワークについて、既存のネットワークのプローブに基づくループ防止メカニズムを有効にします。既存のネットワークでループを防止できます。
· Cisco Nexus Hyperfabric ドメイン内でレイヤ 2 ループのリスクがない限り、Cisco Nexus Hyperfabric のグローバル スパニング ツリーを無効にします。
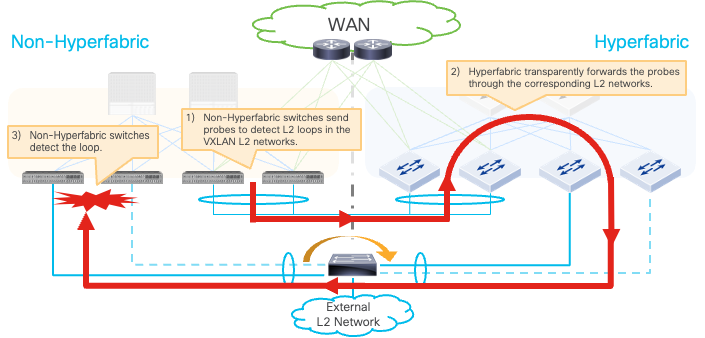
既存のネットワークによって提供されるループ防止メカニズム( ACI MCP、NX- OS VXLAN NGOAM など)への依存
STP BPDUパススルー
既存の VXLAN ネットワークが BPDU を透過的に転送できる場合は、 Cisco Nexus Hyperfabric でグローバル STP を有効にして、 STPルートではない外部スイッチが(VLANごとに)ポートをブロックできるようにします。
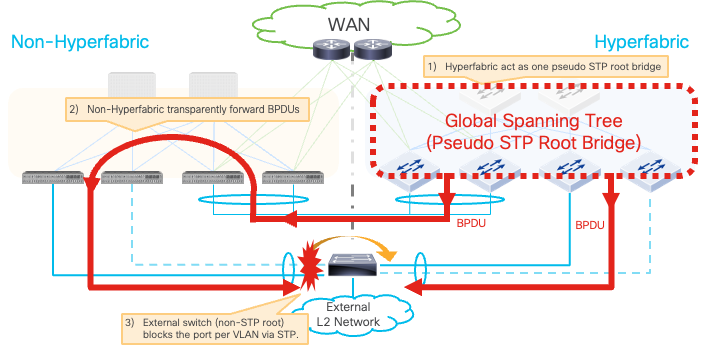
Cisco Nexus Hyperfabric でのグローバル STP の使用
| (注) 外部レイヤ 2 ネットワークがすでに STP ドメインの一部である場合(その可能性は高い)、STP ルートを Cisco Nexus Hyperfabric に変更する必要があります。これにより、トポロジの変更が発生し、特定のレイヤ 2 ネットワークで進行中のトラフィックが中断される可能性があります。 |
疑似 STP ルート ブリッジとしての VXLAN ファブリック
既存の VXLAN ネットワークに非 STP プローブを介したループ防止メカニズムがなく、BPDU を透過的に転送できなくても、Cisco Nexus Hyperfabric がグローバル スパニング ツリーでと同様に、疑似 STP ルート ブリッジとして構成できる場合には、下に示すように、「疑似 STP ルート ブリッジ」オプションを両方のファブリックで有効にできます。
· 既存のネットワークと Cisco Nexus Hyperfabric で同じ STP ブリッジ優先順位(同じブリッジ ID と MAC アドレス)を使用します。両方が同じ STP ルートブリッジとして同時に動作します。
· 既存のネットワークのバックツーバック ポート チャネルでBPDUフィルタを有効にし、 Cisco Nexus Hyperfabric のポート チャネルでSTPを無効にします。
· 疑似 STP ルート ブリッジが STP ドメインのルートであることを確認するため、両方のファブリックの他のレイヤ 2 ポートでルート ガードを有効にすることをお勧めします。
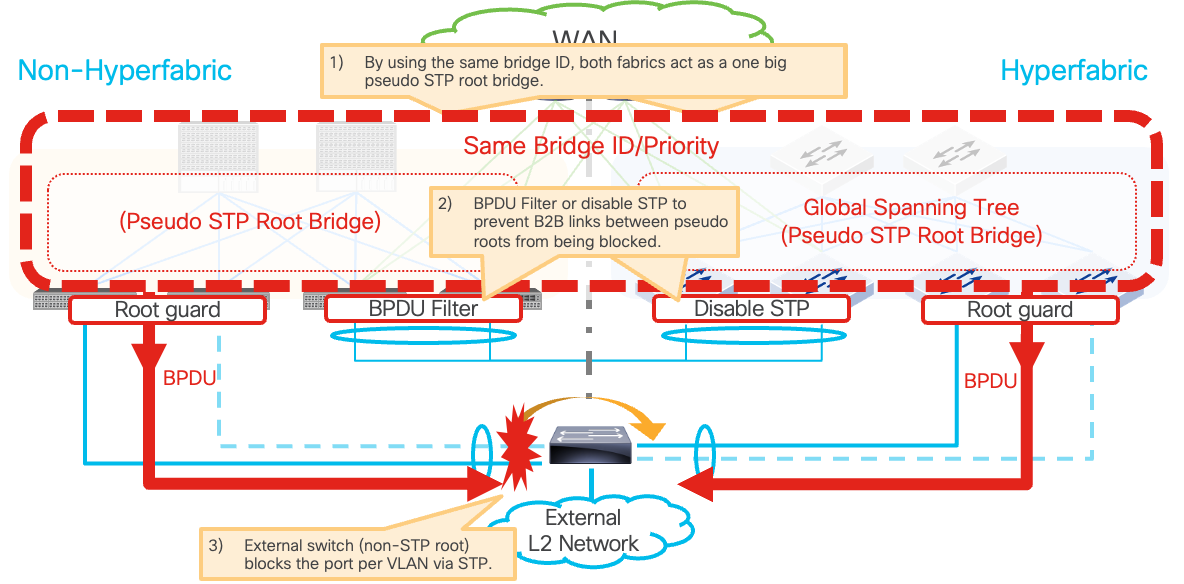
両方のファブリックでのグローバル STP と等価の機能(疑似 STP)の使用
| (注) 「疑似 STP ルートブリッジ」の実装は、プラットフォームによって異なります。このオプションがネットワークで実行可能かどうかをテストして確認してください。 |
また、拡張レイヤ 2 ネットワークのエニーキャスト ゲートウェイを既存のファブリックから Cisco Nexus Hyperfabric に移行することもできます。
それ自体にもゲートウェイがある既存のファブリックからの拡張レイヤ 2 ネットワークのため、Cisco Nexus Hyperfabric にエニーキャスト ゲートウェイを展開する前に、次の項目を考慮する必要があります。
· 同じレイヤ 3 外部ネットワークへの接続は、両方のファブリックから確立されます。
· 両方のファブリックのゲートウェイに同じ MAC および IP アドレスが使用されます。
このセクションでは、Cisco Nexus Hyperfabric を別のVXLANファブリックに接続する例nにより、2 番目の項目について説明します。
次の図に例を示します。ワークロードのゲートウェイは、引き続き既存のファブリックに存在します。(MAC A は、この図の既存のファブリックのゲートウェイ MAC アドレスです)。ここで重要な点は、ワークロードに、非 Hyperfabric スイッチが現在所有している MAC アドレスを持つゲートウェイ IP の ARP エントリがあることです。
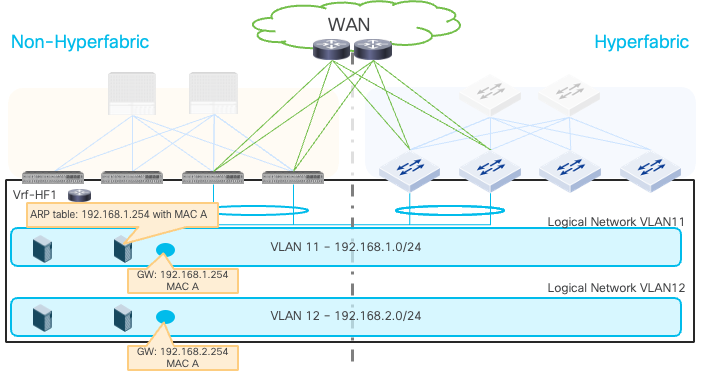
Cisco Nexus Hyperfabric でエニーキャスト ゲートウェイを展開する前に
この例での理想的なアプローチは、あるファブリックから別のファブリックに移動した場合でもワークロード側で変更が必要とならないように、MAC アドレス A を持つ同じエニーキャスト ゲートウェイを Cisco Nexus Hyperfabric に展開することです。
このサブセクションでは、両方のシナリオについて説明します。
1. Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC アドレスの変更
2. 既存のファブリックのゲートウェイ MAC アドレスの変更
| (注) 2026 年 7 月以降、Cisco Nexus Hyperfabric のデフォルトのエニーキャスト ゲートウェイ MAC アドレスは AE:00:00:00:00:01 です。2026 年 7 月より前は、デフォルトのMAC アドレスは AE:00:xx:xx:xx:xx でした。xx:xx:xx:xx は自動的に選択されるもので、ファブリックごとに一意でした。このMAC アドレスは、ファブリック全体の値であり、[ファブリック(Fabric)] -> [論理ネットワーク(Logical networks)](VNI)で見つけることができます。 |
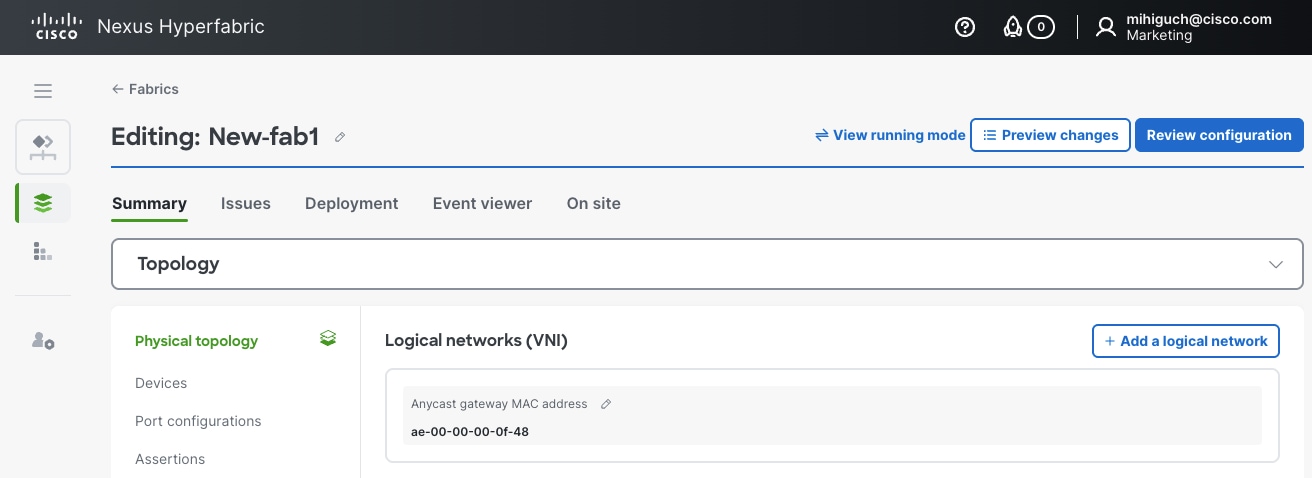
Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC
例 1:Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MACアドレスの変更
これは、ワークロードの ARP テーブルを変更する必要がないため、推奨されるアプローチです。
展開の手順は次のとおりです。
1. Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC アドレスを、既存のファブリックのゲートウェイ MAC アドレスに変更します。この時点では、エニーキャスト ゲートウェイは Cisco Nexus Hyperfabric に展開されていません。
これは Cisco Nexus Hyperfabric のファブリック全体の構成です。前提は、既存のファブリックもゲートウェイにファブリック全体のエニーキャストゲートウェイMAC を使用していることです。
2. Cisco Nexus Hyperfabric の論理ネットワークでエニーキャスト ゲートウェイ IP アドレスを構成します。
3. 既存のファブリックでエニーキャスト ゲートウェイの IP アドレスを削除します。
詳細については、既存のファブリックでのゲートウェイの削除を参照してください。
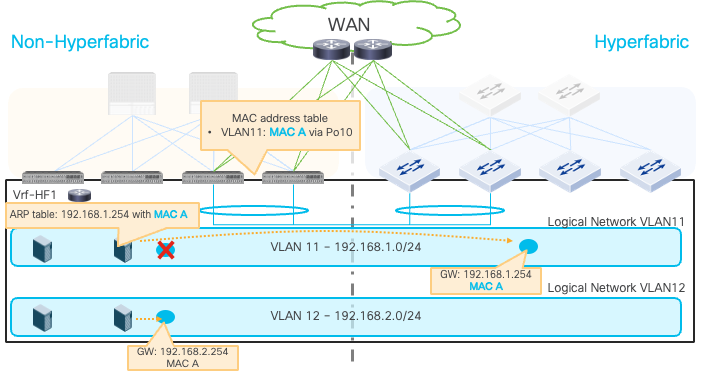
エニーキャスト ゲートウェイ IP アドレスを Cisco Nexus Hyperfabric に移動します。
例 2:既存のファブリックのゲートウェイ MAC アドレスの変更
このオプションの前提は、ゲートウェイの MAC アドレスが変更されたときに、既存のファブリックが GARP を送信してブロードキャスト ドメイン内のワークロードの ARP テーブルを更新することです。例 1 は推奨されるアプローチですが、既存のファブリックがファブリック全体のゲートウェイ MAC アドレスを使用していない場合、ゲートウェイの移行のために既存のゲートウェイ MAC アドレスを変更する必要があります。
展開の手順は次のとおりです。
1. Cisco Nexus Hyperfabric で使用されているエニーキャスト ゲートウェイ MAC アドレスを確認します。
2. 既存のファブリックのゲートウェイ MAC アドレスを、Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC に変更します。次の例では、新しい MAC アドレスとして MAC H を使用しています。
3. ワークロードのゲートウェイ IP アドレスの ARP テーブルが更新されていることを確認します。
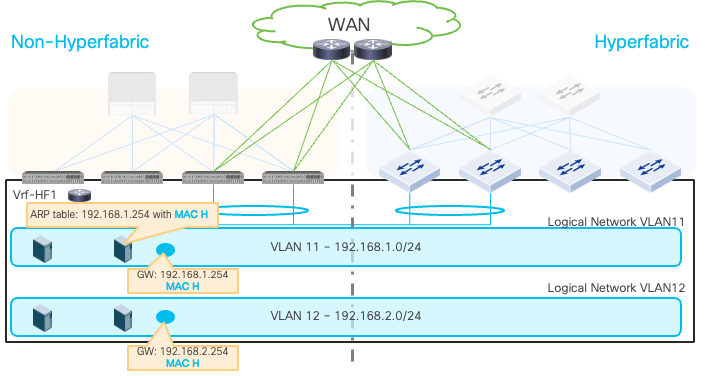
既存のファブリックのエニーキャスト ゲートウェイ MAC アドレスを変更します。
4. Cisco Nexus Hyperfabric の論理ネットワークでエニーキャスト ゲートウェイ IP アドレスを構成します。
5. 既存のファブリックでエニーキャスト ゲートウェイの IP アドレスを削除します。
詳細については、既存のファブリックでのゲートウェイの削除を参照してください。
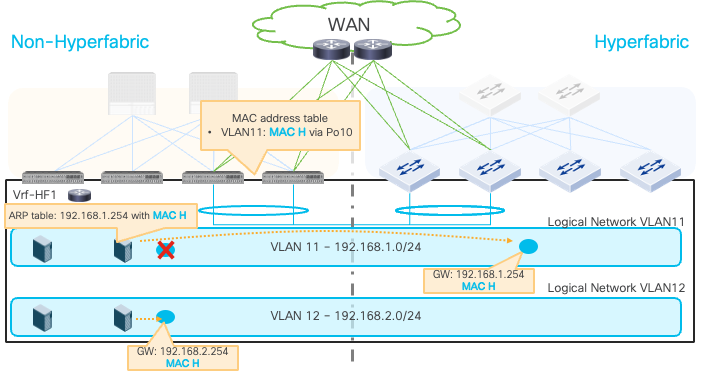
エニーキャスト ゲートウェイ IP アドレスを Cisco Nexus Hyperfabric に移動します。
既存のファブリックからゲートウェイが削除されると、既存のファブリックが Cisco Nexus Hyperfabric に接続されたポート チャネルからエニーキャスト ゲートウェイ MAC アドレスを学習するまで、トラフィックの中断が発生する可能性があります。
既存のネットワーク上のゲートウェイを削除する
既存のファブリックでは、ゲートウェイを削除した後のレイヤ 2 専用セグメントについて考慮事項が必要な場合があります。次のリストは、NX-OSモード および Cisco ACI における Cisco Nexus 9000 スイッチの考慮事項をまとめたものです。その他の製品については、そのマニュアルを参照してください。
· NX-OS モードの Cisco Nexus 9000 スイッチ:
エニーキャスト ゲートウェイ MAC アドレスは、同じ構成がすべての VLAN に適用されるグローバル構成であるため、ゲートウェイ SVI が VLAN から削除された場合でも、スイッチはすべての VLAN のエニーキャスト ゲートウェイに割り当てられた MAC アドレスを学習しません。その結果、既存のネットワークのワークロードからエニーキャストゲートウェイ MAC(上記の例では MAC A)へのトラフィックは常にフラッディングされます。したがって、 VLAN 内のすべてのワークロードを Cisco Nexus Hyperfabric に移行した後に、ゲートウェイの移行を実行することをお勧めします。
· Cisco ACI:
最初にブリッジドメイン(BD)で「ユニキャスト ルーティング」オプションを無効にして、スイッチからエニーキャスト ゲートウェイを展開解除してから、BDサブネット構成を削除する必要があります。「ユニキャスト ルーティング」がまだ有効な間に BD サブネットを削除すると、ゲートウェイ MAC アドレスは引き続き SVIなしで BD のルータ MAC アドレスとして設定され、前述の MAC アドレスへのトラフィックは、BD 用に展開されたエニーキャスト ゲートウェイ IP がない場合でも引き続きルーティングされます。また、Cisco ACIでは、サイレント ホストへのトラフィック損失を回避するために、BD の「L2 Unknown Unicast Flood」オプションを、レイヤ 2 専用セグメントに対して「Flood」に設定することをお勧めします。
移行されたサブネット内のサーバと移行されていないサブネット内のサーバの間に通信がある場合、トラフィックはサーバの場所に関係なく、外部レイヤ 3 ネットワークを通過します。次の図は、異なる場所にあるサーバ間のトラフィック フローの例を示しています。移行されたサブネットと移行されていないサブネットの間にある場合、トラフィックは外部レイヤ 3 ネットワークを通過します。
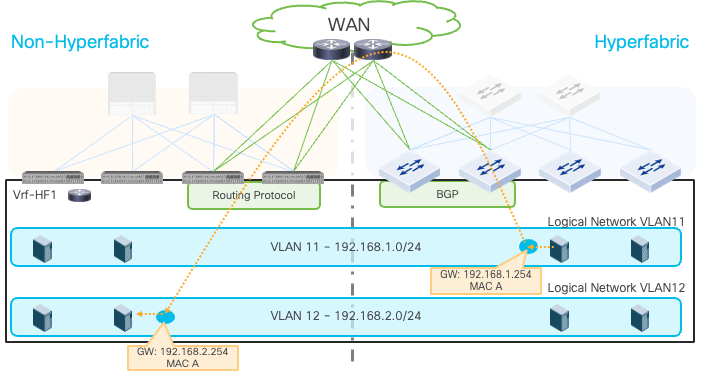
移行されたサブネットと移行されていないサブネット間のトラフィック フロー例(ワークロードは異なる場所)
サーバが同じ場所にある場合でも、トラフィックは外部レイヤ 3 ネットワークを通過します。
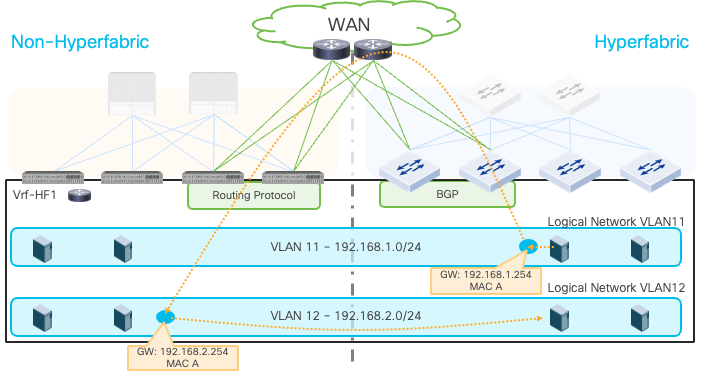
移行されたサブネットと移行されていないサブネット間のトラフィック フロー例(ワークロードは同じ場所)
すべてのゲートウェイとワークロードが移行された後に、既存のファブリックを削除できます。
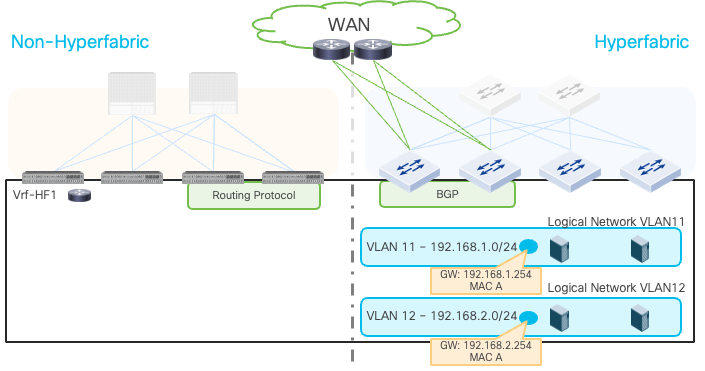
既存のネットワークを削除した後
付録:非 VXLAN ファブリックの移行例
このドキュメントでは、既存のネットワークの例として VXLAN ファブリックを使用しますが、 HSRP または VRRP を使用してゲートウェイを提供する従来の非 VXLAN ファブリックにも当てはまります。このセクションでは、従来の非 VXLAN ファブリックから Cisco Nexus Hyperfabric への移行シナリオ例について説明します。
以下の図に例を示します。左側の既存のネットワークは、集約階層が HSRP または VRRP を使用してゲートウェイを提供する従来のコア集約アクセストポロジを使用しています。集約階層には、アクセス レイヤ スイッチを接続するマルチシャーシ ポート チャネル機能があります。この例では、メイン セクションと同様の既存のネットワークとのレイヤ 2 およびレイヤ 3 接続にCisco Nexus Hyperfabric リーフ スイッチを使用します。ただし、スパイン スイッチの使用も有効なオプションです。
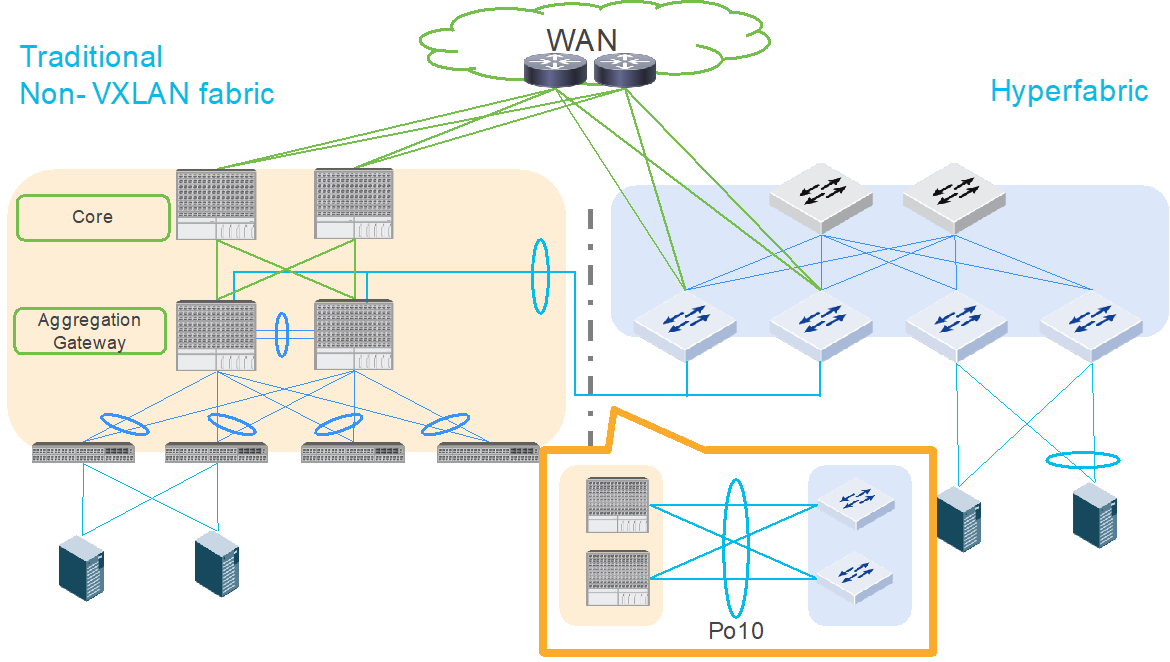
非 VXLAN ファブリックから Cisco Nexus Hyperfabric へレイヤ 2接続を拡張する
メインのセクションで説明されている一般的なレイヤ 3 とレイヤ 2 の考慮事項はこの移行例にも適用されるため、このセクションではゲートウェイの移行手順に焦点を当てます。一般的なレイヤ 3 およびレイヤ 2 接続の考慮事項については、メインのセクションを参照してください。
外部レイヤ 3 接続が確立され、レイヤ 2 ネットワークがファブリック全体に拡張されたら、次の手順は、HSRP/VRRP ベースのゲートウェイを、既存のネットワークから Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイに移行することです。同じ MAC と IP アドレスを持つエニーキャスト ゲートウェイで説明されている手順と同様に、 ワークロードの ARP テーブルで参照されるのと同じ MAC アドレスを使用することが重要です。
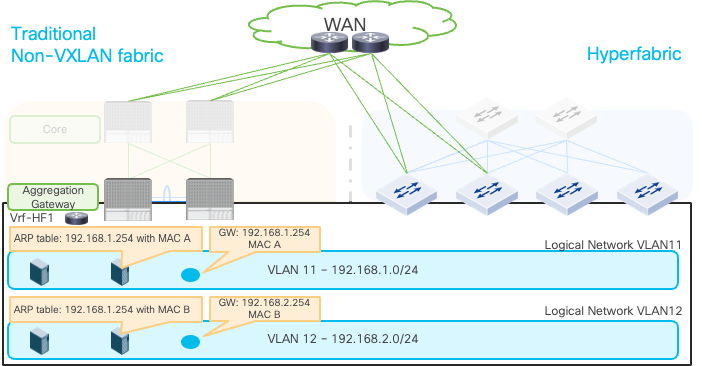
移行前:ワークロードに HSRP/VRRP ゲートウェイを使用する ARP テーブルがある
メイン セクションでは、次のオプションについて説明しました。
1. Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC を変更
2. 既存のネットワークのゲートウェイ MAC を変更します。
Cisco Nexus Hyperfabric は既存のネットワークに追加される新しいファブリックであるため、最初のオプションが推奨されました。ただし、既存のネットワークでゲートウェイ MAC を変更する必要が生じることがあります。これは、 Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC がファブリック全体の値であるのに対し、HSRP/VRRP ゲートウェイはデフォルトで各グループに一意の MAC アドレスを使用するためです。そのため、このドキュメントでは、2 番目のオプションを例として説明します。
| (注) · HSRPv1 は 00:00:0C:07:AC:xx を使用します。ここで xx は HSRP グループ番号です。 · HSRPv2 は 00:00:0C:9F:Fx:xx を使用します。ここで、x:xx は HSRP グループ番号です。 · VRRP は00:00:5E:00:01:xx を使用します。ここで、xx はVRID(仮想ルータ ID)です。 |
展開の手順は次のとおりです。
1. 既存のネットワークのゲートウェイ MAC(HSRP/VRRP 仮想 MAC)を Cisco Nexus Hyperfabric のエニーキャスト ゲートウェイ MAC に変更します。次の例では、新しい MAC アドレスとして MAC H を使用しています。
a. HSRP/VRRP は、新しい MAC アドレスを更新するために GARP を送信することが想定されています。
2. ワークロードのゲートウェイ IP の ARP テーブルが更新されていることを確認します。
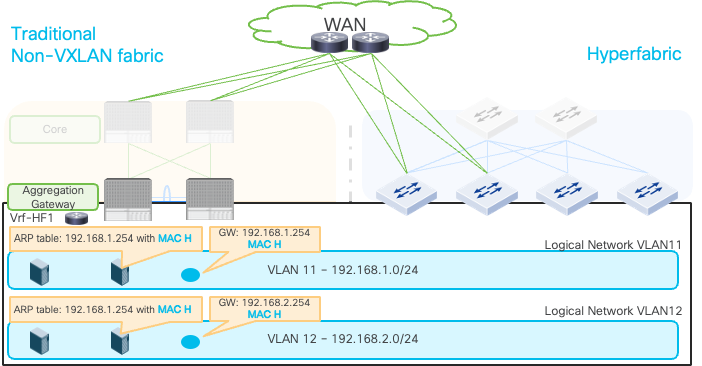
既存のネットワークのエニーキャスト ゲートウェイ MAC を変更します。
3. Cisco Nexus Hyperfabric 上の論理ネットワークのエニーキャスト ゲートウェイ IP アドレスを構成します。
4. 既存のネットワーク上のゲートウェイを削除します。
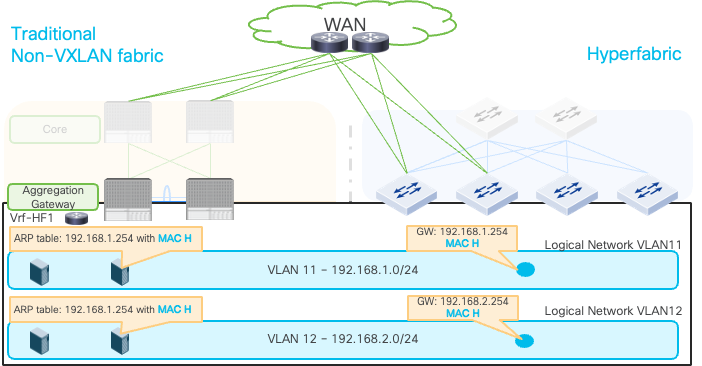
論理ネットワークのエニーキャスト ゲートウェイ IP アドレスを追加し、既存のネットワークの HSRP/VRRP ゲートウェイを削除します
5. ワークロードを Cisco Nexus Hyperfabric に移行します。
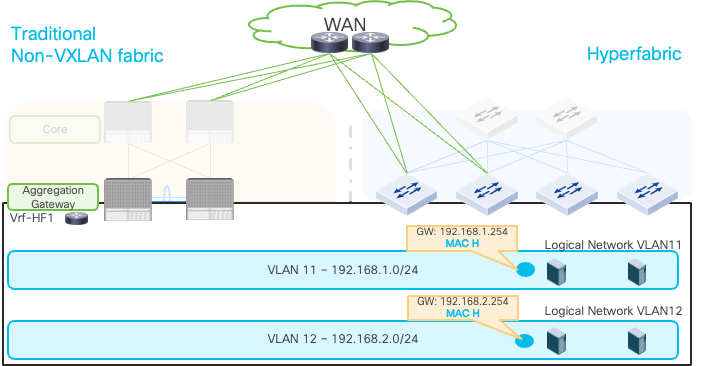
ワークロードを Cisco Nexus Hyperfabric に移行した後