Uploadverkeer blokkeren in beveiligd webtoestel
Inleiding
In dit document wordt beschreven hoe het uploadverkeer naar bepaalde websites in de Secure Web Appliance (SWA) wordt geblokkeerd.
Voorwaarden
Vereisten
Cisco adviseert kennis van deze onderwerpen:
- Toegang tot de grafische gebruikersinterface (GUI) van SWA
- Administratieve toegang tot de SWA.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Configuratiestappen
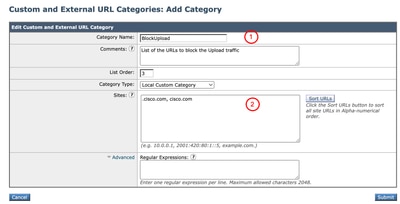
| Stap 1. Maak een aangepaste URL-categorie voor de website. |
Stap 1.1. Navigeer vanuit de GUI naar Web Security Manager en kies Aangepaste en externe URL-rubrieken. Stap 1.2. Klik op Rubriek toevoegen om een nieuwe aangepaste URL-rubriek te maken. Stap 1.3. Voer de naam voor de nieuwe rubriek in. Stap 1.4. Definieer het domein en/of subdomeinen van de website waarvoor u uploadverkeer wilt blokkeren. In dit voorbeeld is het domein cisco.com en al zijn subdomeinen. Stap 1.5. Dien de wijzigingen in.
|
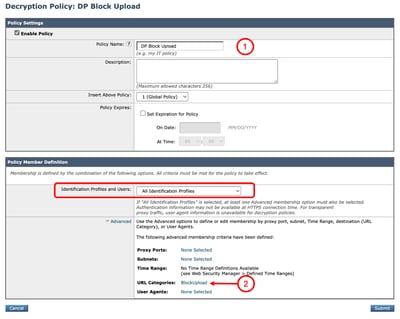
| Stap 2. Het verkeer voor de URL decoderen |
Stap 2.1. Navigeer vanuit de GUI naar Web Security Manager en kies Decryptiebeleid Stap 2.2. Klik op Beleid toevoegen. Stap 2.3. Voer de naam voor het nieuwe beleid in. Stap 2.4. (Optioneel) Selecteer het identificatieprofiel waarop dit beleid van toepassing is. Stap 2.5. Klik in het gedeelte Definitie beleidslid op koppelingen naar URL-categorieën om de aangepaste URL-rubriek toe te voegen. Stap 2.6. Selecteer de URL-categorie die is gemaakt in stap 1. Stap 2.7. Klik op Verzenden.
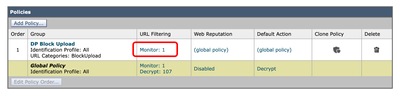
Stap 2.8. Op de pagina Decryptiebeleid klikt u op de koppeling van URL-filtering voor het nieuwe beleid.
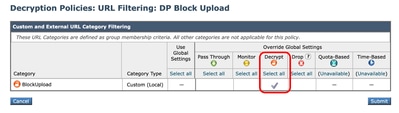
Stap 2.9. Kies Decrypt als de actie voor Aangepaste URL-categorie. Stap 2.10. Klik op Verzenden.
|
| Stap 3. Het uploadverkeer blokkeren |
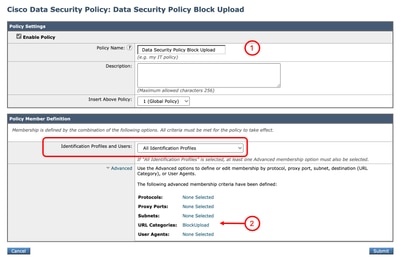
Stap 3.1. Navigeer vanuit de GUI naar Web Security Manager en kies Cisco Data Security. Stap 3.2. Klik op Beleid toevoegen. Stap 3.3. Voer de naam voor het nieuwe beleid in. Stap 3.4. (Optioneel) Selecteer het identificatieprofiel waarop dit beleid van toepassing is. Stap 3.5. Klik in het gedeelte Definitie beleidslid op de koppelingen URL-categorieën om de aangepaste URL-rubriek toe te voegen. Stap 3.6. Selecteer de URL-categorie die is gemaakt in stap 1. Stap 3.7. Klik op Verzenden.
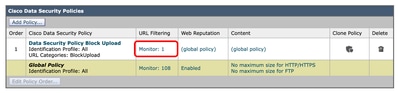
Stap 3.8. Klik op de pagina Gegevensbeveiligingsbeleid van Cisco op de koppeling van URL-filtering voor het nieuwe beleid.
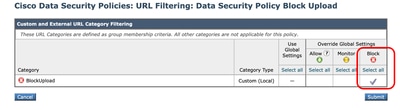
Stap 3.9. Kies Blokkeren als de actie voor Aangepaste URL-rubriek. Stap 3.10. Klik op Verzenden.
Stap 3.11. Veranderingen vastleggen. |
Rapportage en logboeken
Logboeken
U kunt de logbestanden met betrekking tot het uploadverkeer vanuit CLI bekijken door disdataloss_logs te kiezen, de standaardlognaam voor gegevensbeveiligingslogs.
Voer de volgende stappen uit om toegang te krijgen tot de logbestanden:
Stap 1. Log in op de CLI.
Stap 2. Typ grep en druk op Enter.
Stap 3. Zoek en typ het nummer dat is gekoppeld aan disdataloss_logs:
- Type: logboeken voor gegevensbeveiliging.
- Retrieval: FTP Poll en druk op Enter.
Stap 4. (Optioneel) Voer de reguliere expressie in op grep die u kunt filteren op trefwoorden, of u kunt op Enter drukken, om alle logs te bekijken.
Stap 5. (Optioneel) Wilt u dat deze zoekopdracht hoofdletterongevoelig is? [Y]> Als u in stap 4 trefwoorden selecteert, kunt u het filter kiezen om niet gevoelig te zijn of niet.
Stap 6. (Optioneel) Wilt u zoeken naar niet-overeenkomende lijnen? [N]> Als u alle logs behalve de geselecteerde trefwoorden in stap 4 moet filteren, kunt u deze sectie gebruiken, anders kunt u op Enter drukken.
Stap 7. (Optioneel) Wilt u de logs achtervolgen? [N]> Als u de live logs wilt bekijken, typt u Y en drukt u op Enter. Druk anders op Enter om alle beschikbare logbestanden weer te geven.
Stap 8. (Optioneel) Wilt u de uitvoer pagineren? [N]> Als u de resultaten per pagina wilt zien, kunt u Y typen en op Enter drukken, anders drukt u op Enter om de standaardwaarde [N] te gebruiken.
verslaglegging
U kunt een Web Tracking-rapport genereren om de rapporten van het geblokkeerde uploadverkeer te bekijken met de naam van het Cisco Data Security-beleid.
Gebruik deze stappen om de rapporten te genereren:
Stap 1. Selecteer in de GUI Rapportage en kies Webtracking.
Stap 2. Kies het gewenste tijdbereik.
Stap 3. Klik op de geavanceerde link om transacties te zoeken met behulp van geavanceerde criteria.
Stap 4. Selecteer in het gedeelte Beleid Filteren op Beleid en typ de naam van de Cisco Data Security die eerder is gemaakt.
Stap 5. Klik op Zoeken om het rapport te bekijken.
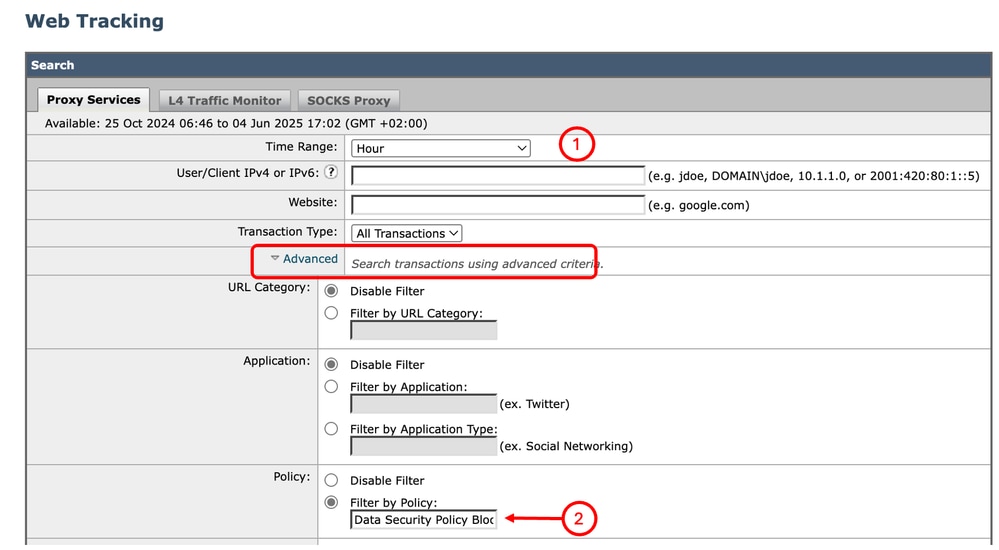 Afbeelding - De webtrackingrapporten filteren
Gerelateerde inhoud
- Gebruikershandleiding voor AsyncOS 15.2 voor Cisco Secure Web Appliance
- Installatiehandleiding voor Cisco Secure Email en Web Virtual Appliance
- Aangepaste URL-rubrieken configureren in Secure Web Appliance - Cisco
- Best practices voor veilige webtoepassingen gebruiken
- Firewall configureren voor beveiligd webtoestel
- Decryptiecertificaat configureren in beveiligd webtoestel
- SNMP configureren en oplossen in SWA
- SCP-pushlogs configureren in een beveiligd webtoestel met Microsoft Server
- Specifiek YouTube-kanaal/video inschakelen en rest van YouTube blokkeren in SWA
- HTTPS-toegangslogformaat begrijpen in Secure Web Appliance
- Toegang tot logboeken voor beveiligde webtoepassingen
- Verificatie omzeilen in beveiligd webtoestel
- Verkeer blokkeren in beveiligd webtoestel
- Microsoft-updates voor verkeer in beveiligd webtoestel omzeilen
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
20-Oct-2026
|
modernisering |
2.0 |
30-Jul-2026
|
hercertificering |
1.0 |
11-Jun-2025
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)