Aangepaste URL-rubrieken configureren in Secure Web Appliance

Inhoud
Inleiding
In dit document wordt de structuur beschreven van Custom Uniform Resource Locator (URL)-rubrieken in Secure Web Appliance (SWA).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Hoe proxy werkt.
- Beheer van Secure Web Appliance (SWA).
Cisco raadt u aan om:
- Fysieke of Virtual Secure Web Appliance (SWA) geïnstalleerd.
- Licentie geactiveerd of geïnstalleerd.
- De installatiewizard is voltooid.
- Administratieve toegang tot de SWA.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Aangepaste URL-rubrieken
Met de URL-filterengine kunt u transacties filteren in het beleid voor toegang, decodering en gegevensbeveiliging. Wanneer u URL-categorieën voor beleidsgroepen configureert, kunt u acties configureren voor aangepaste URL-categorieën, indien deze zijn gedefinieerd, en vooraf gedefinieerde URL-categorieën.
U kunt aangepaste en externe live-feed URL-categorieën maken die specifieke hostnamen en IP-adressen (Internet Protocol) beschrijven. Daarnaast kunt u URL-categorieën bewerken en verwijderen.
Wanneer u deze aangepaste URL-categorieën opneemt in dezelfde beleidsgroep voor toegang, decodering of gegevensbeveiliging van Cisco en verschillende acties toewijst aan elke categorie, heeft de actie van de hoger opgenomen aangepaste URL-categorie voorrang.
Live-feed URL Categorieën
Externe Live Feed-categorieën worden gebruikt om de lijst met URL's van een specifieke site te trekken, bijvoorbeeld om de Office 365-URL's van Microsoft op te halen.
Als u bij het maken en bewerken van aangepaste en externe URL-categorieën de categorie Externe live feed selecteert voor het categorietype, moet u de feedindeling (Cisco Feed Format of Office 365 Feed Format) selecteren en vervolgens een URL aan de juiste feedbestandsserver verstrekken.
Hier is het verwachte formaat voor elk feedbestand:
- Cisco Feed Format – Dit moet een bestand met door komma's gescheiden waarden (.csv) zijn, dat wil zeggen een tekstbestand met een .csv-extensie. Elk item in het .csv-bestand moet op een aparte regel staan, geformatteerd als adres/komma/adrestype
(bijvoorbeeld: www.cisco.com, site of AD2.*\.com, regex). Geldige adrestypes zijn site en regex.
Hier is een fragment uit een Cisco Feed Format .csv bestand:
www.cisco.com,site
\.xyz,regex
ad2.*\.com,regex
www.cisco.local,site
1:1:1:11:1:1::200,site - Office 365 Feed Format - Dit is een XML-bestand op een Microsoft Office 365-server of een lokale server waarop u het bestand hebt opgeslagen. Het wordt geleverd door de Office 365-service en kan niet worden gewijzigd.
De netwerkadressen in het bestand worden omsloten door XML-tags, deze structuur: producten > product > adreslijst > adres. In de huidige implementatie kan een adreslijsttype IPv6, IPv4 of URL zijn [dat domeinen en reguliere expressies (regex) patronen kan bevatten].
Hier is een fragment van een Office 365-feedbestand:
<products updated="4/15/2016">
<product name="o365">
<addresslist type="IPv6">
<address>fc00:1040:401::d:80</address>
<address>fc00:1040:401::a</address>
<address>fc00:1040:401::9</address>
</addresslist>
<addresslist type="IPv4">
<address>10.71.145.72</address>
<address>10.71.148.74</address>
<address>10.71.145.114</address>
</addresslist>
<addresslist type="URL">
<address>*.cisco.com</address>
<address>*.example.local</address>
</addresslist>
</product>
<product name="LYO">
<addresslist type="URL">
<address>*.subdomain.cisco.com</address>
<address>*.example.local</address>
</addresslist>
</product>
</products>Stappen voor het maken van aangepaste URL-rubrieken
Stap 1. Kies Webbeveiligingsbeheer > Aangepaste en externe URL-rubrieken.
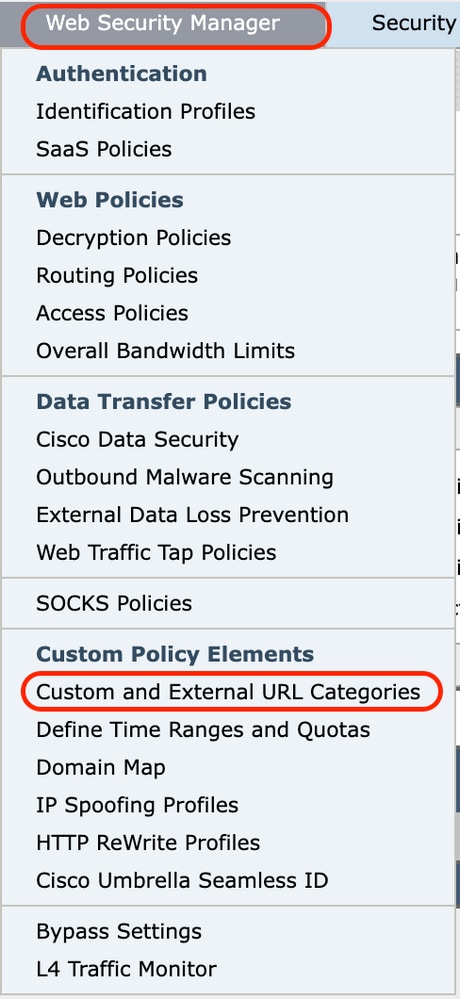 afbeelding - Aangepaste rubriek selecteren in GUI
Stap 2.Om een aangepaste URL-categorie te maken, klikt u op Categorie toevoegen. Als u een aangepaste URL-categorie wilt bewerken, klikt u op de naam van de URL-categorie.
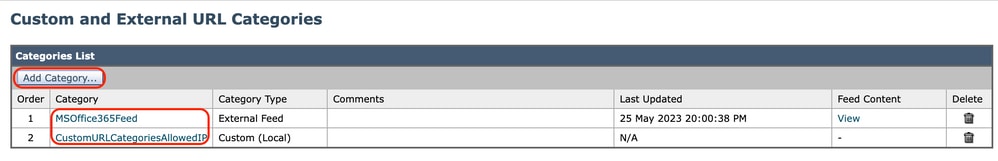 Afbeelding - Rubriek toevoegen vanuit GUI
Stap 3. Geef deze informatie:
- Rubrieknaam: Voer een identificatiecode in voor deze URL-categorie. Deze naam wordt weergegeven wanneer u een URL-filter configureert voor beleidsgroepen.
- Lijstvolgorde: Geef de volgorde van deze rubriek op in de lijst met aangepaste URL-rubrieken. Voer 1 in voor de eerste URL-categorie in de lijst.
De URL-filterengine evalueert een clientverzoek aan de hand van de aangepaste URL-categorieën in de opgegeven volgorde.
- Rubriektype: Kies een aangepaste lokale rubriek of een categorie voor externe live feed.
- Routeringstabel: Kies Beheer of Gegevens. Deze keuze is alleen beschikbaar als gesplitste routering is ingeschakeld; dat wil zeggen, het is niet beschikbaar met lokale aangepaste categorieën.
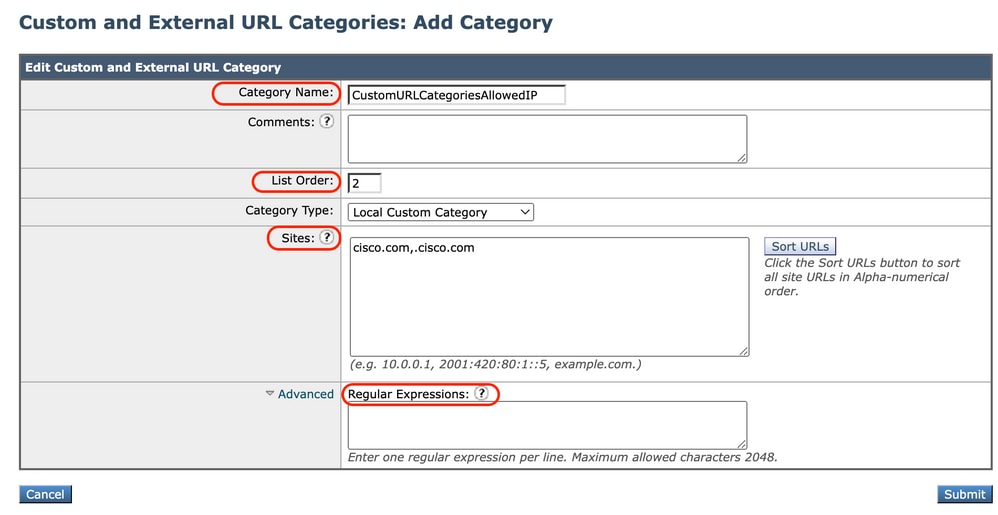 afbeelding - Aangepaste lokale URL-rubriek |
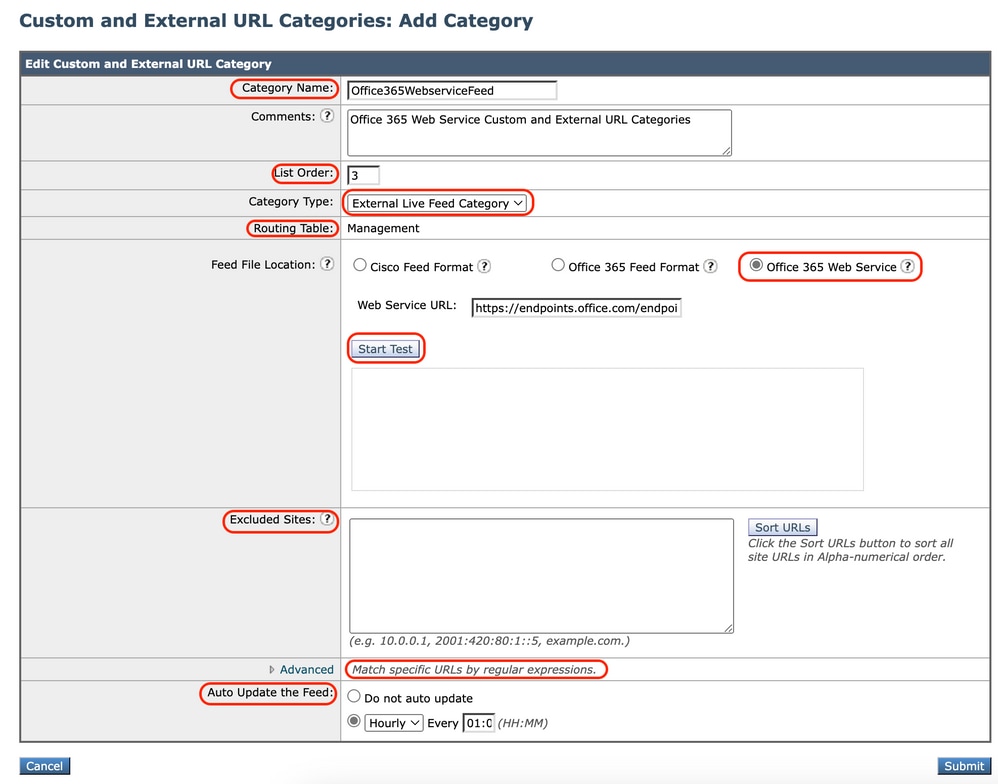 Afbeelding - Aangepaste URL-categorie Feeds configureren |
| Aangepaste lokale rubriek | categorie externe live feed |
Reguliere expressies definiëren
De Secure Web Appliance maakt gebruik van een reguliere expressiesyntaxis die enigszins verschilt van de reguliere expressiesyntaxis die wordt gebruikt door andere Velocity-patroonovereenkomende engine-implementaties.
Verder ondersteunt het apparaat geen achterwaartse schuine streep om aan een voorwaartse schuine streep te ontsnappen. Als u een voorwaartse slash in een reguliere expressie wilt gebruiken, typt u gewoon de voorwaartse slash zonder een achterwaartse slash.
U kunt reguliere expressies gebruiken op deze locaties:
· Aangepaste URL-categorieën voor toegangsbeleid. Wanneer u een aangepaste URL-categorie maakt voor gebruik met groepen met toegangsbeleid, kunt u reguliere expressies gebruiken om meerdere webservers op te geven die overeenkomen met het patroon dat u invoert.
· Aangepaste user agents om te blokkeren. Wanneer u de te blokkeren toepassingen voor een groep met toegangsbeleid bewerkt, kunt u reguliere expressies gebruiken om specifieke gebruikersagenten in te voeren die u wilt blokkeren.
Hier is de lijst met tekenklassen in Flex Regular Expression
| tekenklassen | |
|---|---|
| . | Elk teken behalve Newline |
| \w \d \s | woord, cijfer, witruimte |
| \W \D \S | Geen woord, cijfer, witte ruimte |
| [ABC] | Een van A, B of C |
| [^abc] | Niet A, B of C |
| [A-G] | teken tussen A en G |
| ankers | |
| ^ABC$ | Begin / einde van de string |
| \b | woordgrens |
| Ontsnapte tekens | |
| \. \* \\ | Ontsnapte speciale personages |
| \t \n \r | tabblad, lijnfeed, teruggave van het vervoer |
| \u00A9 | Unicode ontsnapt © |
| Groepen & Lookaround | |
| (ABC) | vanggroep |
| \1 | Terug naar groep #1 |
| (?:abc) | niet-veroverende groep |
| (?=ABC) | positieve vooruitblik |
| (?!abc) | negatief vooruitzicht |
| Kwantificeerders en afwisseling | |
| A* A+ A? | 0 of meer, 1 of meer, 0 of 1 |
| A{5} A{2,} | Precies vijf, twee of meer |
| a{1,3} | tussen één en drie |
| A+? A{2,}? | Match zo weinig mogelijk |
| AB|CD | overeenkomen AB of CD |
U kunt de opdrachtregelinterface (CLI) optie geavanceerde proxyconfig > diversen gebruiken > Wilt u de URL-conversie voor kleine letters voor snelheidsregex inschakelen, om de standaard regex-conversie naar kleine letters in te schakelen of uit te schakelen voor hoofdletterongevoelige matches. Gebruik dit als u problemen heeft met de gevoeligheid van de zaak.
Beperkingen en ontwerpproblemen
- U kunt niet meer dan 30 externe live feed-bestanden gebruiken in deze URL-categoriedefinities en elk bestand mag niet meer dan 5000 items bevatten.
- Als het aantal externe voeringangen toeneemt, leidt dit tot prestatiedegradatie.
- Het is mogelijk om hetzelfde adres in meerdere aangepaste URL-categorieën te gebruiken, maar de volgorde waarin de categorieën worden vermeld, is relevant.
Als u deze categorieën in hetzelfde beleid opneemt en voor elke categorie verschillende acties definieert, wordt de actie toegepast die is gedefinieerd voor de categorie die het hoogst wordt vermeld in de tabel met aangepaste URL-categorieën.
- Wanneer een native FTP-verzoek (File Transfer Protocol) transparant wordt omgeleid naar de FTP-proxy, bevat het geen Hostname-informatie voor de FTP-server, alleen het IP-adres.
Daarom komen sommige vooraf gedefinieerde URL-categorieën en webreputatiefilters met alleen Hostname-informatie niet overeen met native FTP-verzoeken, zelfs als de verzoeken voor die servers zijn bestemd.
Als u de toegang tot deze sites wilt blokkeren, moet u aangepaste URL-categorieën maken zodat ze hun IP-adressen kunnen gebruiken.
- Een niet-gecategoriseerde URL is een URL die niet overeenkomt met een vooraf gedefinieerde URL-categorie of een aangepaste URL-categorie
Aangepaste URL-rubrieken in beleid gebruiken
Met de URL-filterengine kunt u transacties filteren in het beleid voor toegang, decodering en gegevensbeveiliging. Wanneer u URL-categorieën voor beleidsgroepen configureert, kunt u acties configureren voor aangepaste URL-categorieën, indien deze zijn gedefinieerd, en vooraf gedefinieerde URL-categorieën.
Stappen voor het configureren van URL-filters voor toegangsbeleid
Stap 1. Kies Webbeveiligingsbeheer > Toegangsbeleid.
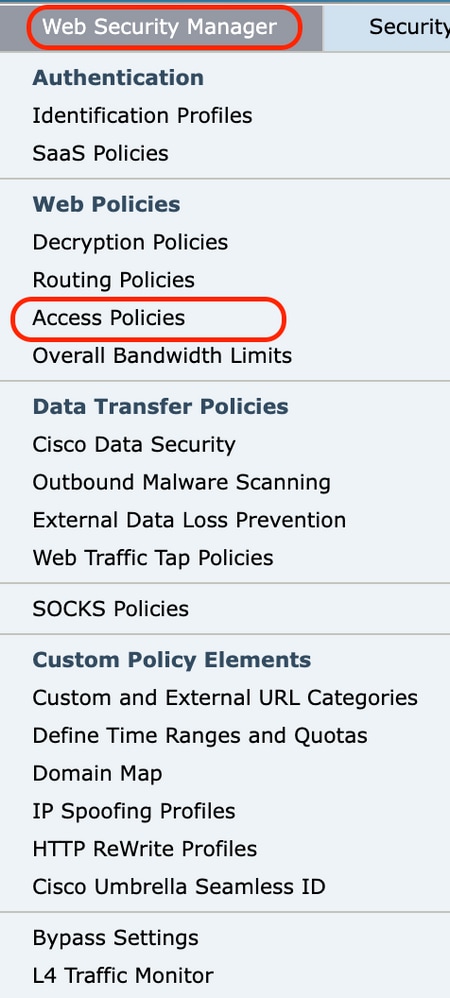 Afbeelding - Selecteer toegangsbeleid in GUI
Stap 2.Klik op de link in de tabel met beleidsregels onder de URL Filter column voor de beleidsgroep die u wilt bewerken.
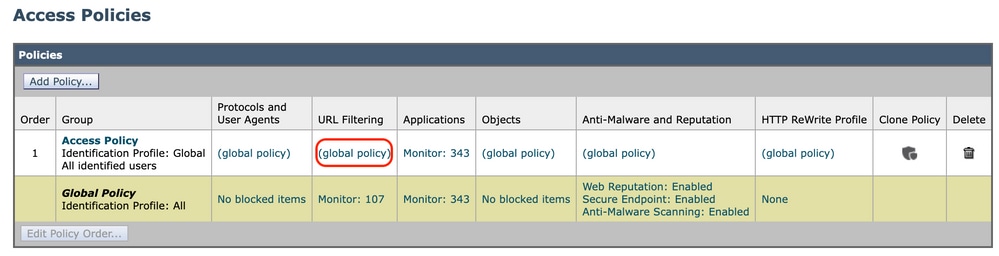 Afbeelding - Aangepaste rubriek toevoegen aan toegangsbeleid
Stap 3. (Optioneel) In de sectie Aangepaste URL Categorie Filteren kunt u aangepaste URL-categorieën toevoegen waarop u actie kunt ondernemen in dit beleid:
a) Klik op Aangepaste rubrieken selecteren.
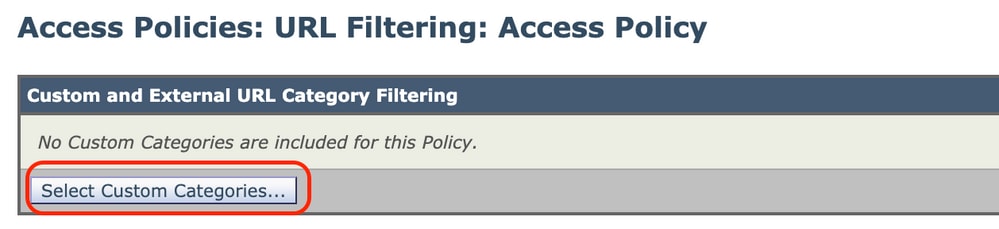 Afbeelding-Aangepaste URL-rubriek selecteren
b) Kies welke aangepaste URL-categorieën in dit beleid moeten worden opgenomen en klik op Toepassen.
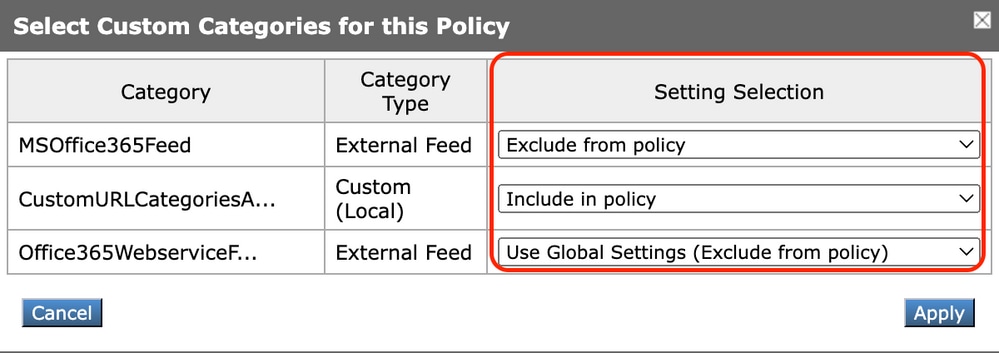 Image-Select Aangepaste rubrieken opnemen in beleid
Kies welke aangepaste URL-categorieën de URL-filterengine moet vergelijken met de clientaanvraag.
De URL-filterengine vergelijkt clientverzoeken met opgenomen aangepaste URL-rubrieken en negeert uitgesloten aangepaste URL-rubrieken.
De URL-filterengine vergelijkt de URL in een clientverzoek met de opgenomen aangepaste URL-categorieën vóór vooraf gedefinieerde URL-categorieën.
De aangepaste URL-rubrieken in het beleid worden weergegeven in de sectie Aangepaste URL-rubriekfilter.
Stap 4. Kies in het gedeelte Aangepaste URL-rubriekfiltering een actie voor elke bijgeleverde aangepaste URL-rubriek.
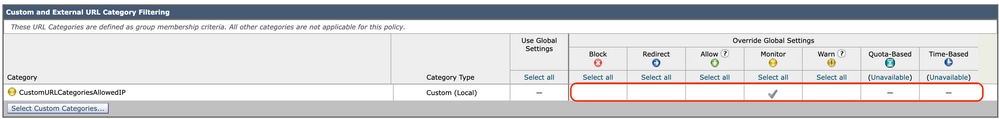 Afbeelding - Kies Actie voor aangepaste rubriek
| Actie |
Beschrijving |
|---|---|
| Globale instellingen gebruiken |
Gebruikt de actie voor deze categorie in de Global Policy Group. Dit is de standaardactie voor door de gebruiker gedefinieerde beleidsgroepen. Is alleen van toepassing op door de gebruiker gedefinieerde beleidsgroepen. |
| Block (blokkeren) |
De webproxy weigert transacties die overeenkomen met deze instelling. |
| omleiden |
Verkeer dat oorspronkelijk bestemd was voor een URL in deze categorie wordt omgeleid naar een locatie die u opgeeft. Wanneer u deze actie kiest, wordt het veld Omleiden naar weergegeven. Voer een URL in waarnaar u al het verkeer kunt omleiden. |
| Allow (toestaan) |
Stelt altijd aanvragen van klanten voor websites in deze categorie toe. Toegestane verzoeken omzeilen alle verdere filters en Malware-scans. Gebruik deze instelling alleen voor vertrouwde websites. U kunt deze instelling gebruiken voor interne sites. |
| Monitor (bewaken) |
De webproxy staat het verzoek niet toe of blokkeert het. In plaats daarvan blijft het de clientaanvraag evalueren aan de hand van andere instellingen voor beleidsgroepbeheer, zoals het webreputatiefilter. |
| waarschuwen |
De webproxy blokkeert in eerste instantie het verzoek en geeft een waarschuwingspagina weer, maar stelt de gebruiker in staat om door te gaan door op een hypertekstlink op de waarschuwingspagina te klikken. |
| op basis van quota |
Wanneer een individuele gebruiker de opgegeven volume- of tijdquota benadert, wordt een waarschuwing weergegeven. Wanneer aan een quotum is voldaan, wordt een blokpagina weergegeven. . |
| op basis van tijd |
De webproxy blokkeert of bewaakt het verzoek gedurende de opgegeven tijdbereiken. |
Stap 5.In het gedeelte Vooraf gedefinieerde URL Categorie Filter kiest u een van deze acties voor elke categorie:
-
Globale instellingen gebruiken
-
Monitor (bewaken)
-
waarschuwen
-
Block (blokkeren)
-
op basis van tijd
-
op basis van quota
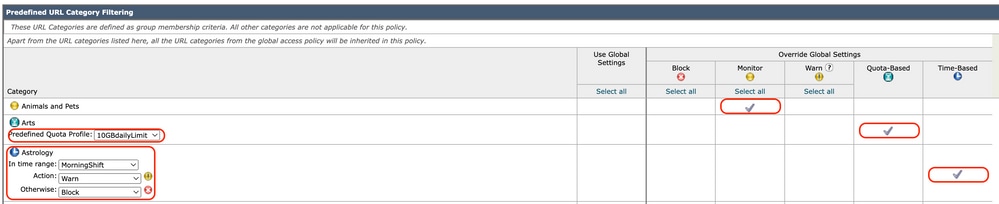 Afbeelding - Selecteer Actie voor vooraf gedefinieerde rubriek
Stap 6. Kies in het gedeelte Niet-gecategoriseerde URL's de actie die moet worden ondernomen voor clientverzoeken aan websites die niet in een vooraf gedefinieerde of aangepaste URL-categorie vallen. Deze instelling bepaalt ook de standaardactie voor nieuwe en samengevoegde categorieresultaten van URL-categorieverzamelingsupdates.
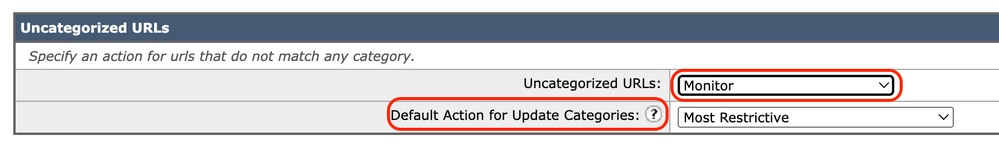 Afbeelding - Kies actie voor URL zonder categorie
Stap 7. Wijzigingen verzenden en vastleggen.
Stappen voor het configureren van URL-filters voor decoderingsbeleid
Stap 1. Kies Web Security Manager > Decryptiebeleid.
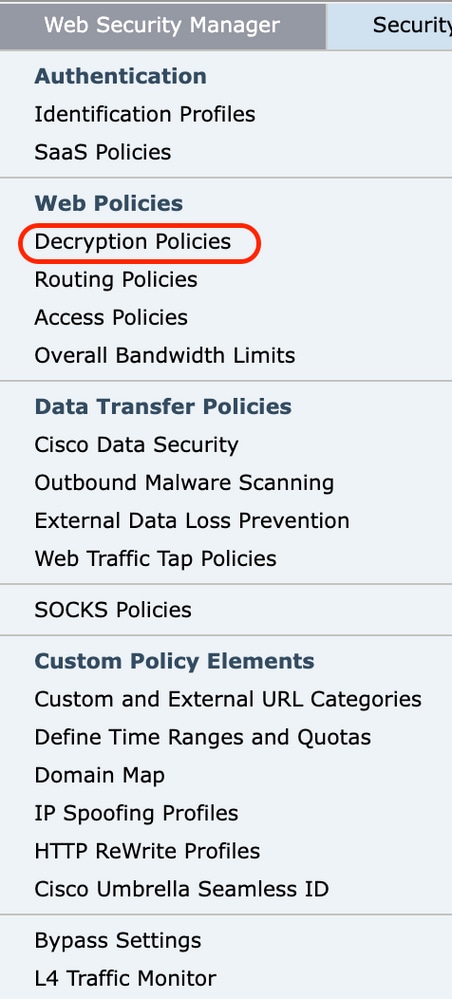 Afbeelding - Decryptiebeleid kiezen
Stap 2. Klik op de koppeling in de tabel met beleidsregels onder de kolom URL-filtering voor de beleidsgroep die u wilt bewerken.
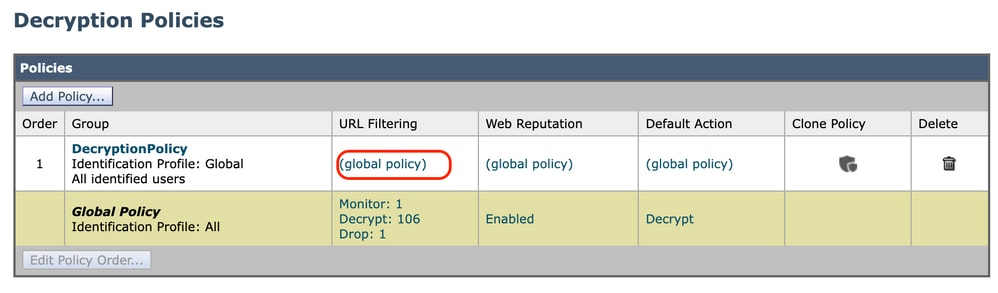 Afbeelding - URL-filter kiezen
Stap 3. (Optioneel) In de sectie Aangepaste URL Categorie Filteren kunt u aangepaste URL-categorieën toevoegen waarop u actie kunt ondernemen in dit beleid:
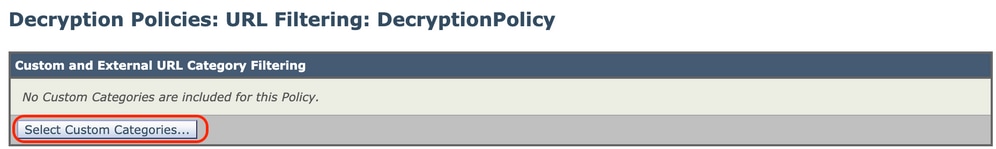 Afbeelding - Aangepaste rubrieken kiezen
b. Kies welke aangepaste URL-rubrieken in dit beleid moeten worden opgenomen en klik op Toepassen.
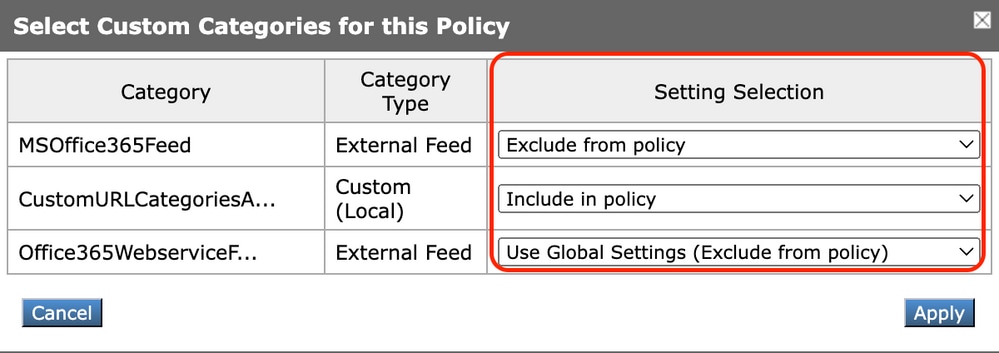 Image-Select Aangepaste rubrieken opnemen in beleid
Kies welke aangepaste URL-categorieën de URL-filterengine moet vergelijken met de clientaanvraag.
De URL-filterengine vergelijkt clientverzoeken met opgenomen aangepaste URL-rubrieken en negeert uitgesloten aangepaste URL-rubrieken.
De URL-filterengine vergelijkt de URL in een clientverzoek met de opgenomen aangepaste URL-categorieën vóór vooraf gedefinieerde URL-categorieën.
De aangepaste URL-rubrieken in het beleid worden weergegeven in de sectie Aangepaste URL-rubriekfilter.
Stap 4.Kies een actie voor elke aangepaste en vooraf gedefinieerde URL-categorie.
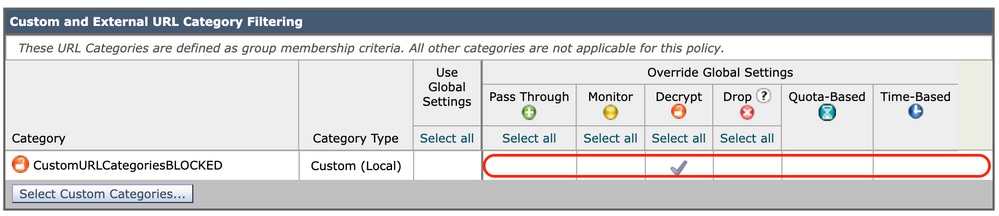 Afbeelding - Kies Actie voor Decryptiebeleid
| Actie |
Beschrijving |
|---|---|
| Globale instelling gebruiken |
Maakt gebruik van de actie voor deze categorie in de wereldwijde beleidsgroep Decryptie. Dit is de standaardactie voor door de gebruiker gedefinieerde beleidsgroepen. Is alleen van toepassing op door de gebruiker gedefinieerde beleidsgroepen. Wanneer een aangepaste URL-categorie is uitgesloten in het algemene decoderingsbeleid, is de standaardactie voor aangepaste URL-categorieën in door de gebruiker gedefinieerd decoderingsbeleid Monitor in plaats van Globale instellingen gebruiken. U kunt Globale instellingen gebruiken niet kiezen wanneer een aangepaste URL-categorie is uitgesloten in het algemene decoderingsbeleid. |
| passeren |
Doorloopt de verbinding tussen de client en de server zonder de verkeersinhoud te inspecteren. |
| Monitor (bewaken) |
De webproxy staat het verzoek niet toe of blokkeert het. In plaats daarvan blijft het de clientaanvraag evalueren aan de hand van andere instellingen voor beleidsgroepbeheer, zoals het webreputatiefilter. |
| decoderen |
Staat de verbinding toe, maar controleert de inhoud van het verkeer. Het toestel decodeert het verkeer en past het toegangsbeleid toe op het gedecodeerde verkeer alsof het een platte tekst Hypertext Transfer Protocol (HTTP)-verbinding is. Wanneer de verbinding is gedecodeerd en het toegangsbeleid is toegepast, kunt u het verkeer scannen op malware. |
| Afwijzing |
Laat de verbinding vallen en geeft het verbindingsverzoek niet door aan de server. Het toestel meldt de gebruiker niet dat het de verbinding heeft verbroken. |
Stap 5. Kies in het gedeelte Niet-gecategoriseerde URL's de actie die moet worden ondernomen voor clientverzoeken aan websites die niet in een vooraf gedefinieerde of aangepaste URL-categorie vallen.
Deze instelling bepaalt ook de standaardactie voor nieuwe en samengevoegde categorieresultaten van URL-categorieverzamelingsupdates.
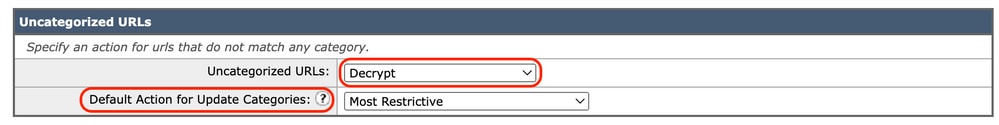 Afbeelding - Uncategorized decryption Policy
Stap 6. Wijzigingen verzenden en vastleggen.
Stappen voor het configureren van URL-filters voor beleidsgroepen voor gegevensbeveiliging
Stap 1. Kies Webbeveiligingsbeheer > Cisco-gegevensbeveiliging.
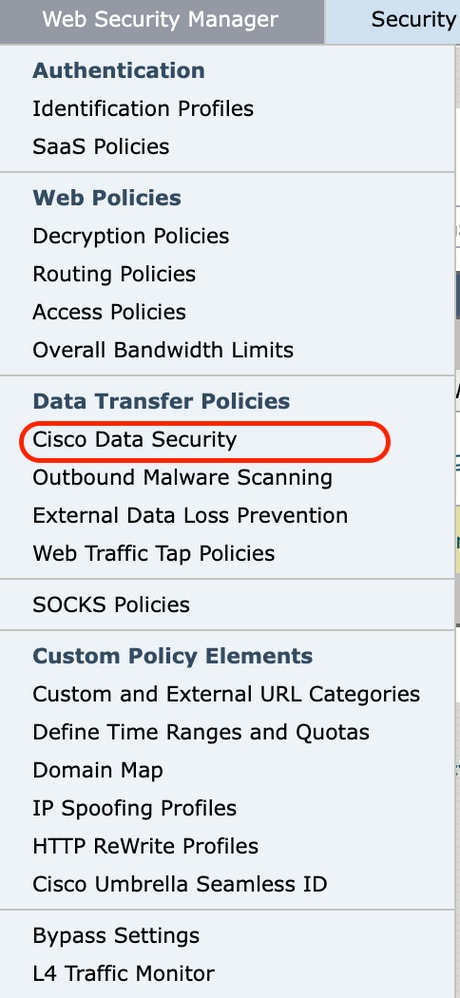 Image - Cisco-gegevensbeveiliging
Stap 2.Klik op de koppeling in de tabel met beleidsregels onder de kolom URL-filtering voor de beleidsgroep die u wilt bewerken.
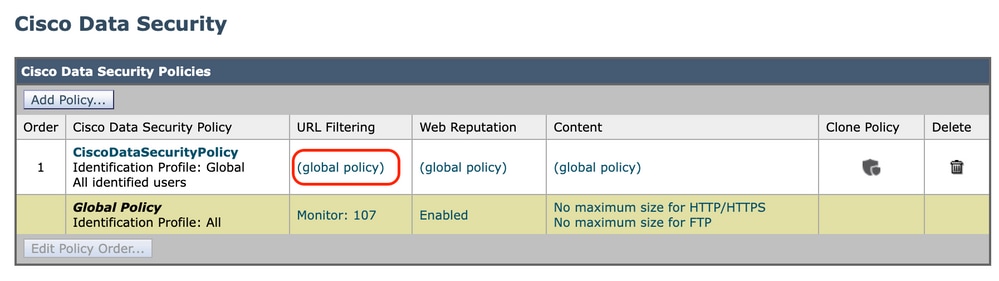 Afbeelding - Gegevensbeveiliging kies URL-filter
Stap 3. (Optioneel) In de sectie Aangepaste URL Categorie Filteren kunt u aangepaste URL-categorieën toevoegen waarop u actie kunt ondernemen in dit beleid:
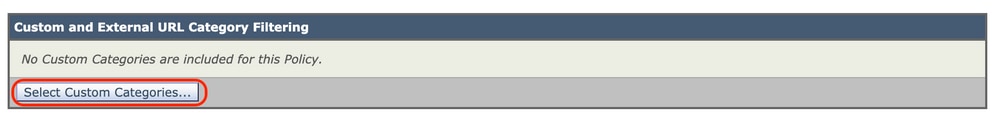 Afbeelding - Aangepast veld selecteren
b. Kies welke aangepaste URL-rubrieken in dit beleid moeten worden opgenomen en klik op Toepassen.
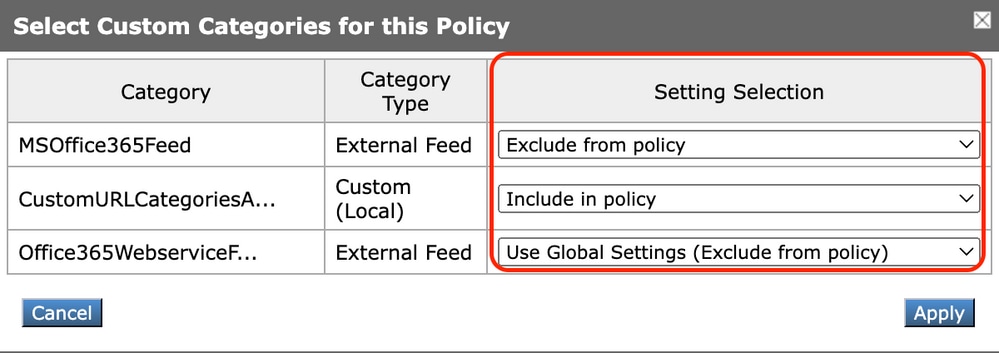 Image-Select Aangepaste rubrieken opnemen in beleid
Kies welke aangepaste URL-categorieën de URL-filterengine moet vergelijken met de clientaanvraag.
De URL-filterengine vergelijkt clientverzoeken met opgenomen aangepaste URL-rubrieken en negeert uitgesloten aangepaste URL-rubrieken.
De URL-filterengine vergelijkt de URL in een clientverzoek met de opgenomen aangepaste URL-categorieën vóór vooraf gedefinieerde URL-categorieën.
De aangepaste URL-rubrieken in het beleid worden weergegeven in de sectie Aangepaste URL-rubriekfilter.
Stap 4. In het gedeelte Aangepaste URL-categorie Filteren kiest u een actie voor elke aangepaste URL-categorie.
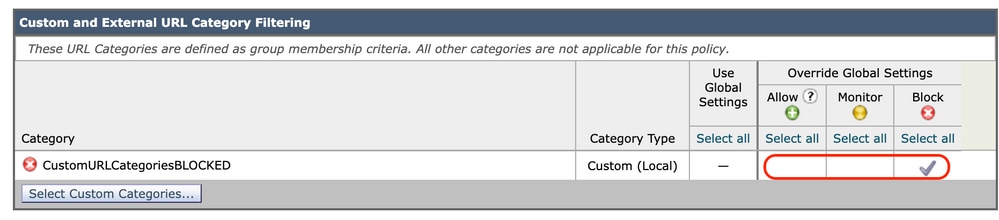 Image - Gegevensbeveiliging Kies Actie
| Actie |
Beschrijving |
|---|---|
| Globale instelling gebruiken |
Gebruikt de actie voor deze categorie in de Global Policy Group. Dit is de standaardactie voor door de gebruiker gedefinieerde beleidsgroepen. Is alleen van toepassing op door de gebruiker gedefinieerde beleidsgroepen. Wanneer een aangepaste URL-categorie is uitgesloten in het algemene gegevensbeveiligingsbeleid van Cisco, is de standaardactie voor aangepaste URL-categorieën in door de gebruiker gedefinieerde Cisco-gegevensbeveiligingsbeleid Monitor in plaats van Global Use Settings. U kunt Globale instellingen gebruiken niet kiezen wanneer een aangepaste URL-categorie is uitgesloten in het algemene gegevensbeveiligingsbeleid van Cisco. |
| Allow (toestaan) |
Stelt altijd uploadverzoeken voor websites in deze categorie toe. Geldt alleen voor aangepaste URL-rubrieken. Toegestane verzoeken omzeilen alle verdere gegevensbeveiligingsscans en het verzoek wordt beoordeeld aan de hand van het toegangsbeleid. Gebruik deze instelling alleen voor vertrouwde websites. U kunt deze instelling gebruiken voor interne sites. |
| Monitor (bewaken) |
De webproxy staat het verzoek niet toe of blokkeert het. In plaats daarvan blijft het de uploadaanvraag evalueren aan de hand van andere instellingen voor beleidsgroepbeheer, zoals het webreputatiefilter. |
| Block (blokkeren) |
De webproxy weigert transacties die overeenkomen met deze instelling. |
Stap 5.In het gedeelte Vooraf gedefinieerde URL-categorie Filteren kiest u een van deze acties voor elke categorie:
-
Globale instellingen gebruiken
-
Monitor (bewaken)
-
Block (blokkeren)
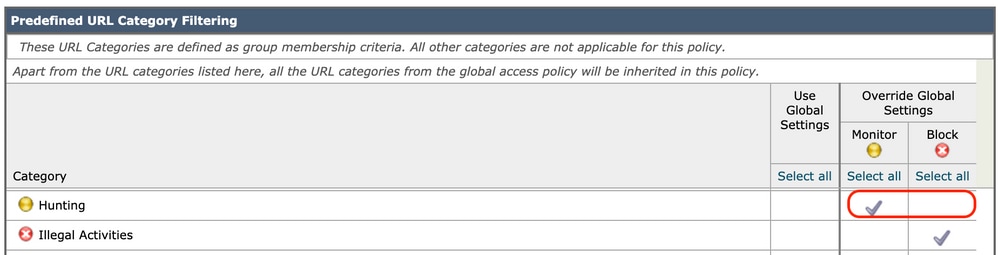 Afbeelding - Vooraf gedefinieerde URL voor gegevensbeveiliging Kies actie
Stap 6.In het gedeelte Uncategorized URLs kiest u de actie die u moet ondernemen voor uploadverzoeken naar websites die niet in een vooraf gedefinieerde of aangepaste URL-categorie vallen.
Deze instelling bepaalt ook de standaardactie voor nieuwe en samengevoegde categorieresultaten van URL-categorieverzamelingsupdates.
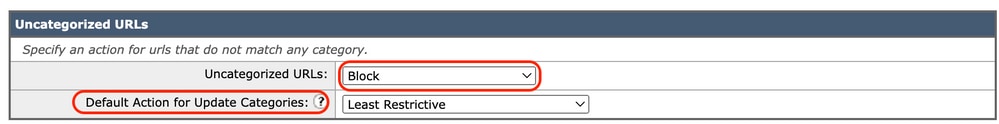 Image - Gegevensbeveiliging niet gecategoriseerd
Stap 7. Wijzigingen verzenden en vastleggen.
Stappen voor het configureren van het beheren van uploadverzoeken met aangepaste URL-rubrieken
Elke uploadaanvraag wordt toegewezen aan een beleidsgroep voor het scannen van uitgaande malware en erft de beheerinstellingen van die beleidsgroep.
Nadat de webproxy de kopteksten voor het uploadverzoek heeft ontvangen, beschikt deze over de informatie die nodig is om te beslissen of hij de hoofdtekst van het verzoek moet scannen.
De DVS-engine scant het verzoek en geeft een vonnis terug aan de webproxy. de blokpagina verschijnt voor de eindgebruiker, indien van toepassing.
| Stap 1. |
Kies Webbeveiligingsbeheer > Uitgaande malwarescanning. |
||||||||
| Stap 2. |
Klik in de kolom Bestemmingen op de koppeling voor de beleidsgroep die u wilt configureren. |
||||||||
| Stap 3. |
In het gedeelte Bestemmingsinstellingen bewerken selecteert u Aangepaste instellingen voor bestemmingen scannen in het vervolgkeuzemenu. |
||||||||
| Stap 4. |
Selecteer in het gedeelte Bestemmingen om te scannen een van de volgende opties:
|
||||||||
| Stap 5. |
Verzend uw wijzigingen. |
||||||||
| Stap 6. |
Klik in de kolom Anti-Malware Filtering op de link voor de beleidsgroep. |
||||||||
| Stap 7. |
In het gedeelte Anti-Malware Settings selecteert u Define Anti-Malware Custom Settings. |
||||||||
| Stap 8. |
Selecteer in het gedeelte Instellingen voor Cisco DVS-malware welke antimalwarescanengines voor deze beleidsgroep moeten worden ingeschakeld. |
||||||||
| Stap 9. |
In het gedeelte Malwarecategorieën kiest u of u de verschillende malwarecategorieën wilt bewaken of blokkeren. De categorieën die in dit gedeelte worden vermeld, zijn afhankelijk van de scanengines die u inschakelt. |
||||||||
| Stap 10. |
Wijzigingen verzenden en vastleggen. |
Stappen voor het configureren van controle-uploadverzoeken in extern DLP-beleid
Zodra de webproxy de kopteksten voor het uploadverzoek ontvangt, beschikt deze over de informatie die nodig is om te beslissen of het verzoek naar het externe DLP-systeem kan gaan om te scannen.
Het DLP-systeem scant het verzoek en geeft een vonnis terug aan de webproxy, ofwel blokkeren of controleren (het verzoek evalueren aan de hand van het toegangsbeleid).
| Stap 1. |
Kies Webbeveiligingsbeheer > Externe preventie van gegevensverlies. |
| Stap 2. |
Klik op de koppeling onder de kolom Bestemmingen voor de beleidsgroep die u wilt configureren. |
| Stap 3. |
Onder het gedeelte Bestemmingsinstellingen bewerken, kiest u "Bestemmingen definiëren die aangepaste instellingen scannen." |
| Stap 4. |
Kies in het gedeelte Bestemming om te scannen een van de volgende opties:
|
| Stap 5. |
Wijzigingen verzenden en vastleggen. |
Bypass- en doorvoer-URL's
U kunt het Secure Web Appliance in transparante proxy-implementatie configureren om de HTTP- of HTTPS-verzoeken van bepaalde clients of naar bepaalde bestemmingen te omzeilen.

Tip: u kunt passthrough gebruiken voor toepassingen waarvoor verkeer door het toestel moet worden geleid, zonder dat u wijzigingen of certificaatcontroles van de bestemmingsservers hoeft aan te brengen
-
Lokale aangepaste rubriek moet worden geconfigureerd zodat het verkeer deze functie kan gebruiken.
-
Wanneer deze functie is ingeschakeld, wijzigt of wijst deze de servernaam toe volgens de servernaam die is geconfigureerd in de Domeinkaart, zelfs als er informatie over de servernaam (SNI) beschikbaar is.
-
Deze functie blokkeert geen verkeer op basis van de domeinnaam als dat verkeer overeenkomt met de Domain Map en overeenkomt met aangepaste categorie, decoderingsbeleid en doorvoeractie zijn geconfigureerd.
-
Verificatie werkt niet met deze doorvoerfunctie. Authenticatie vereist decryptie, maar verkeer wordt in dit geval niet ontsleuteld.
-
Het verkeer wordt niet gemonitord. U moet UDP-verkeer configureren om niet naar het Web Security Appliance te komen, maar in plaats daarvan moet het rechtstreeks via de firewall naar het internet gaan voor toepassingen zoals WhatsApp, Telegram enzovoort.
-
WhatsApp, Telegram en Skype werken in de Transparante modus. Sommige apps zoals WhatsApp werken echter niet in de expliciete modus vanwege beperkingen op de app.
Zorg ervoor dat er een identificatiebeleid is gedefinieerd voor de apparaten die verkeer naar specifieke servers moeten doorgeven. Concreet moet je:
-
Kies Vrijstellen van verificatie/identificatie.
-
Geef de adressen op waarop dit identificatieprofiel van toepassing moet zijn. U kunt IP-adressen, Classless Inter-Domain Routing (CIDR)-blokken en subnetten gebruiken.
| Stap 1. |
HTTPS-proxy inschakelen. |
| Stap 2. |
Kies Web Security Manager > Domeinkaart.
|
| Stap 3. |
Kies Webbeveiligingsbeheer > Aangepaste en externe URL-rubrieken. |
| Stap 4. |
Kies Webbeveiligingsbeheer > Decryptiebeleid.
(Optioneel) U kunt de specificatie %-indeling gebruiken om logboekgegevens te bekijken. |
Webproxybypass configureren voor webverzoeken
Zodra u de aangepaste URL-categorieën aan de proxy bypass-lijst toevoegt, worden alle IP-adressen en de domeinnamen van de aangepaste URL-categorieën omzeild voor zowel de bron als de bestemming.
| Stap 1. |
Kies Webbeveiligingsbeheer > Instellingen voor bypass. |
| Stap 2. |
Klik op Bypass-instellingen bewerken. |
| Stap 3. |
Voer de adressen in waarvoor u de webproxy wilt omzeilen. |
| Stap 4. |
Kies de Aangepaste URL-rubrieken die u wilt toevoegen aan de proxy bypass-lijst. |
| Stap 5. |
Verzend en verbind uw wijzigingen. |
Rapporten
Op de pagina "Rapportage" >> URL-rubrieken wordt een collectieve weergave van URL-statistieken weergegeven met informatie over overeenkomende toprubrieken voor URL's en geblokkeerde toprubrieken voor URL's.
Deze pagina toont categoriespecifieke gegevens voor bandbreedtebesparingen en webtransacties.
| Deel |
Beschrijving |
|---|---|
| Tijdsbereik (vervolgkeuzelijst) |
Kies het tijdbereik voor uw rapport. |
| Top URL Categorieën op Totaal Transacties |
In dit gedeelte worden de belangrijkste URL-categorieën weergegeven die op de site worden bezocht in een grafiekformaat. |
| Top URL Categorieën door geblokkeerde en gewaarschuwde transacties |
Hier wordt de bovenste URL weergegeven die een blokkering of waarschuwingsactie heeft geactiveerd die per transactie in een grafiekformaat moet plaatsvinden. |
| URL Rubrieken overeenkomend |
Toont de beschikbaarheid van transacties per URL-categorie gedurende het opgegeven tijdbereik, plus de gebruikte bandbreedte en de tijd die in elke categorie is besteed. Als het percentage niet-gecategoriseerde URL's hoger is dan 15-20%, overweeg dan deze opties:
|
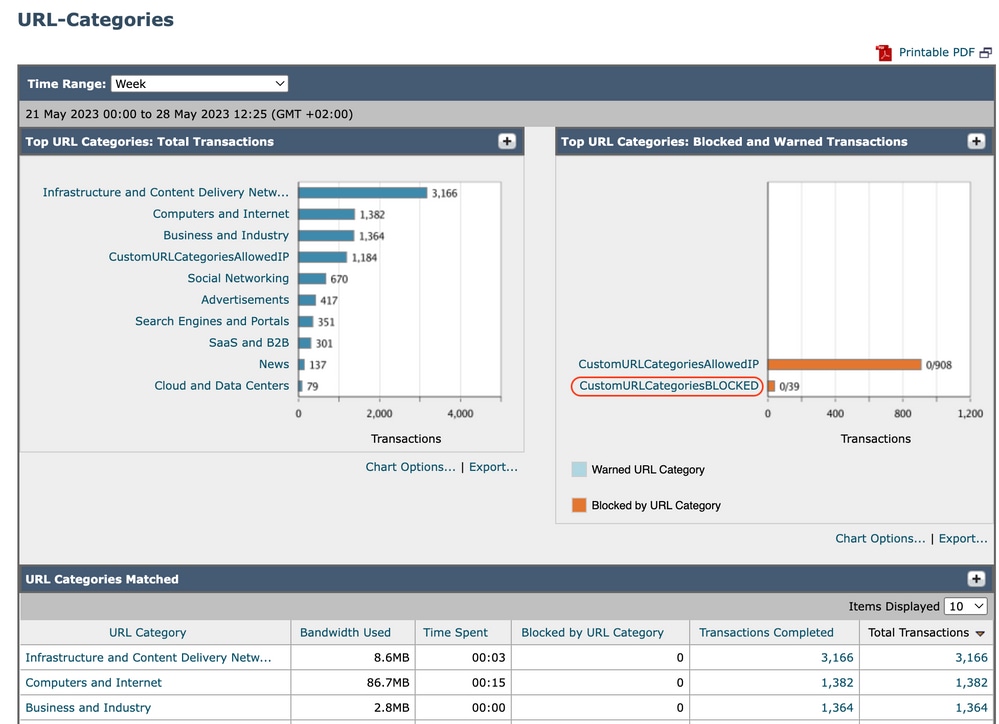 Rapport Afbeelding-URL-rubriek
U kunt op een rubrieknaam klikken om meer details met betrekking tot die rubriek weer te geven, zoals Gebruikerslijst met overeenkomende domeinen.
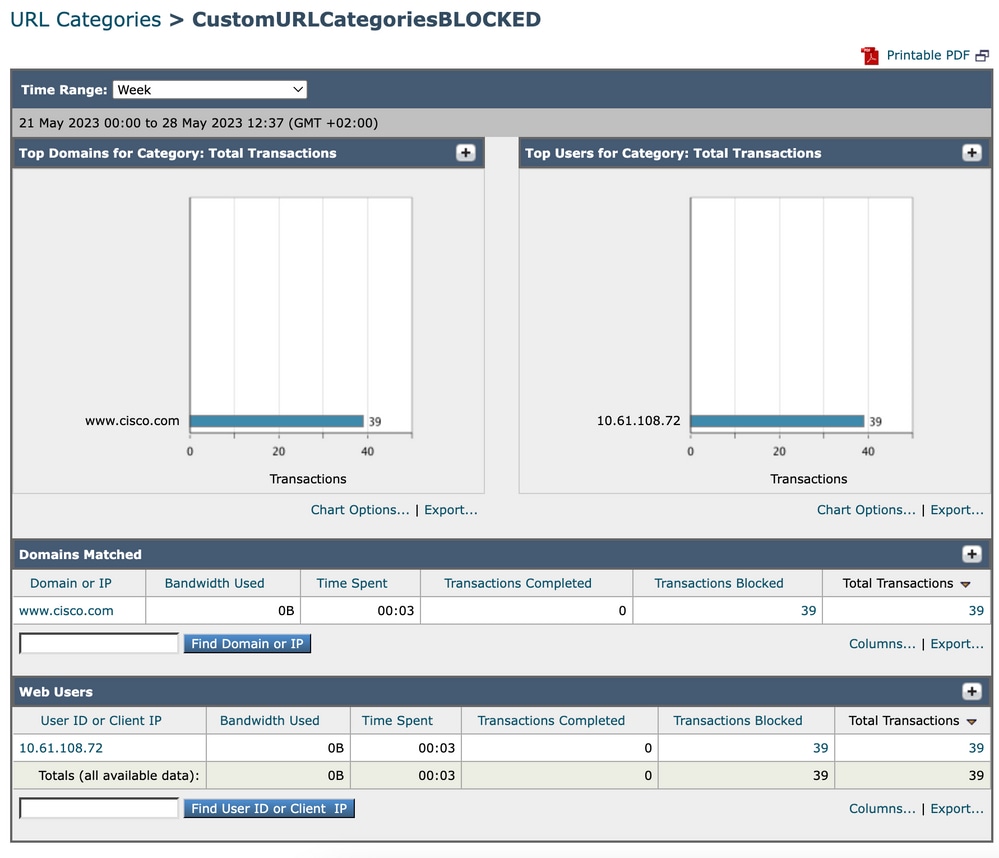 Afbeelding - Gedetailleerde rapportpagina
De set van vooraf gedefinieerde URL-categorieën kan periodiek automatisch worden bijgewerkt op uw Web Security Appliance.
Wanneer deze updates worden uitgevoerd, blijven oude rubrieknamen in rapporten verschijnen totdat de gegevens die aan de oudere rubrieken zijn gekoppeld, te oud zijn om in rapporten te worden opgenomen.
Rapportgegevens die zijn gegenereerd na een update van een URL-rubriekset gebruiken de nieuwe rubrieken, zodat u zowel oude als nieuwe rubrieken in hetzelfde rapport kunt zien.
In URL-statistieken op de pagina URL-categorieën uit rapporten is het belangrijk om te begrijpen hoe u deze gegevens interpreteert:
| gegevenstype | Beschrijving |
| URL-filtering omzeild | Staat voor beleid, poort en beheerdersagent die is geblokkeerd voordat de URL wordt gefilterd. |
| Niet-gecategoriseerde URL | Vertegenwoordigt alle transacties waarvoor de URL-filterengine wordt opgevraagd, maar er wordt geen categorie gekoppeld. |
Aangepaste URL-rubrieken in het toegangslog bekijken
De Secure Web Appliance gebruikt de eerste vier tekens van aangepaste URL-rubrieknamen, voorafgegaan door c_ in de toegangslogboeken.
In dit voorbeeld is de categorienaam CustomURLCategoriesBLOCKED en in de accessoires zie je C_Cust :
1685269516.853 86 10.61.108.72 TCP_DENIED_SSL/403 0 GET https://www.cisco.com:443/ - NONE/- - DROP_CUSTOMCAT_7-DefaultGroup-DefaultGroup-NONE-NONE-NONE-NONE-NONE <"C_Cust",-,-,"-",-,-,-,-,"-",-,-,-,"-",-,-,"-","-",-,-,"-",-,"-","-","-","-","-","-","-",0.00,0,-,"-","-",-,"-",-,-,"-","-",-,-,"-",-,-> - -
Let op: Overweeg de aangepaste URL-rubrieknaam als u Sawmill gebruikt om de toegangslogboeken te ontleden. Als de eerste vier tekens van de aangepaste URL-categorie een spatie bevatten, kan Sawmill het toegangslogitem niet goed parseren. Gebruik in plaats daarvan alleen ondersteunde tekens in de eerste vier tekens.
Wanneer een beleidsgroep voor webtoegang een aangepaste URL-categorie heeft die is ingesteld op Monitor en een ander onderdeel (zoals de Web Reputation Filters of de Different Verdicts Scanning (DVS)-engine) de uiteindelijke beslissing neemt om een aanvraag voor een URL in de aangepaste URL-categorie toe te staan of te blokkeren, wordt in het toegangslogitem voor het verzoek de vooraf gedefinieerde URL-categorie weergegeven in plaats van de aangepaste URL-categorie.
Ga voor meer informatie over het configureren van aangepaste velden in toegangslogboeken naar: Prestatieparameter configureren in toegangslogboeken - Cisco
Problemen oplossen
Rubriek komt niet overeen
Uit de toegangslogboeken kunt u zien dat het verzoek tot welke Aangepaste URL-categorie behoort, als de selectie niet is zoals verwacht:
- Als het verzoek is gecategoriseerd naar andere aangepaste URL-categorieën, controleer dan op dubbele URL of een overeenkomende reguliere expressie in andere rubrieken of verplaats de aangepaste URL-categorie naar boven en test opnieuw. Het is beter om de aangepaste URL-categorie zorgvuldig te inspecteren.
- Als het verzoek is gecategoriseerd in Vooraf gedefinieerde categorieën, controleer dan de voorwaarden in de bestaande Aangepaste URL-categorie, als ze allemaal overeenkomen, probeer dan het IP-adres toe te voegen en te testen of zorg ervoor dat het typefout en de juiste reguliere expressie worden gebruikt, indien van toepassing.
Vooraf gedefinieerde rubrieken zijn niet up-to-date
Als de vooraf gedefinieerde rubrieken niet bijgewerkt zijn of in de toegangslogboeken die u ziet "fout" in de URL-categorie, zorg er dan voor dat TLSv1.2 is ingeschakeld voor Updater.
Als u de SSL-configuratie van Updater wilt wijzigen, voert u de volgende stappen uit de GUI uit:
Stap 1. Kies in Systeembeheer de SSL-configuratie
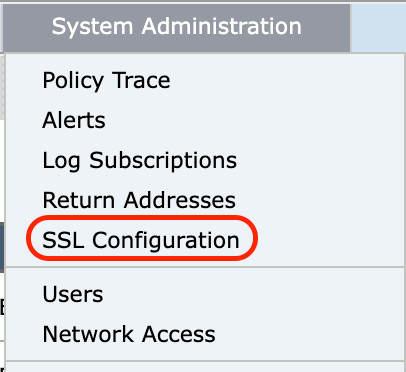 Image- ssl-configuratie
Stap 2. Kies Instellingen bewerken.
Stap 3. Kies in het gedeelte Updateservice TLSv1.2
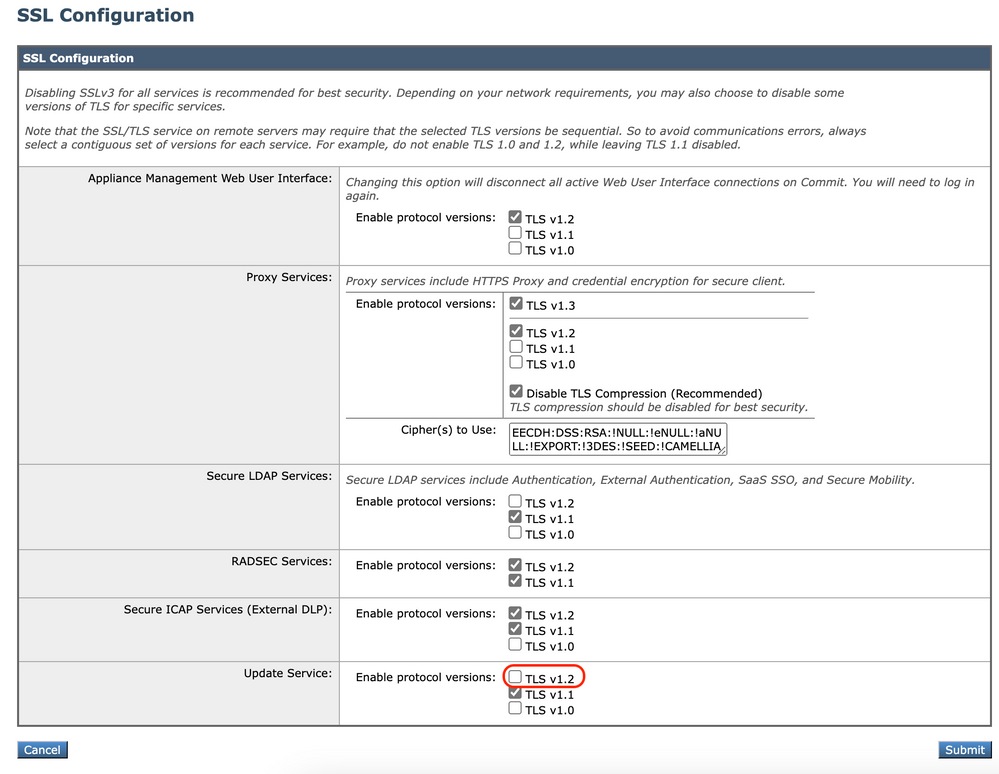 Image - Update Service TLSv1.2
Stap 4. Wijzigingen verzenden en vastleggen
Als u de SSL-configuratie van Updater wilt wijzigen, voert u de volgende stappen uit de CLI uit:
Stap 1. Vanuit CLI, voer sslconfig uit.
Stap 2. Typ de versie en druk op enter.
Stap 3. Kies Updater.
Stap 4. Kies TLSv1.2.
Stap 5. Druk op Enter om de wizard af te sluiten.
Stap 6. Verbind de veranderingen.
SWA_CLI> sslconfig

Disabling SSLv3 is recommended for best security.

Note that the SSL/TLS service on remote servers may require that the selected TLS versions be sequential. So to avoid communications errors, always select a contiguous set of versions for each service. For example, do not enable TLS 1.0 and
1.2, while leaving TLS 1.1 disabled.

Choose the operation you want to perform:
- VERSIONS - Enable or disable SSL/TLS versions
- COMPRESS - Enable or disable TLS compression for Proxy Service
- CIPHERS - Set ciphers for services in Secure Web Appliance
- FALLBACK - Enable or disable SSL/TLS fallback option
- ECDHE - Enable or disable ECDHE Authentication.
[]> versions

SSL/TLS versions may be enabled or disabled for the following services:

        LDAPS - Secure LDAP Services (including Authentication, External Authentication, SaaS SSO, Secure Mobility)
        Updater - Update Service
        WebUI - Appliance Management Web User Interface
        RADSEC - Secure RADSEC Services (including Authentication, External Authentication)
        SICAP - Secure ICAP Service
        Proxy - Proxy Services (including HTTPS Proxy, Credential Encryption for Secure Client)

Currently enabled SSL/TLS versions by service: (Y : Enabled, N : Disabled)

         LDAPS  Updater  WebUI   RADSEC  SICAP   Proxy
TLSv1.0    N       N       N      N/A      N       N
TLSv1.1    Y       Y       N       Y       Y       N
TLSv1.2    N       N       Y       Y       Y       Y
TLSv1.3   N/A     N/A     N/A     N/A     N/A      Y

Select the service for which to enable/disable SSL/TLS versions:

1. LDAPS
2. Updater
3. Proxy
4. RADSEC
5. SICAP
6. WebUI
7. All Services
[]> 2


Currently enabled protocol(s) for Updater are TLSv1.1.


To change the setting for a specific protocol, select an option below:

1. TLSv1.0
2. TLSv1.1
3. TLSv1.2
[]> 3

TLSv1.2 support for Update Service is currently disabled. Do you want to enable it? [N]> Y


Currently enabled protocol(s) for Updater are TLSv1.1, TLSv1.2.
Gerelateerde inhoud
Richtlijnen voor best practices voor Cisco Web Security Appliance - Cisco
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
23-Oct-2026
|
Hercertificering - bijgewerkte SEO, Alt Text en Formattering. |
1.0 |
07-Jul-2023
|
Eerste vrijgave |
 Feedback
