Prestatieparameter configureren in toegangslogboeken
Inhoud
Inleiding
In dit document worden de stappen beschreven voor het toevoegen van een aangepast veld voor de prestatieparameter aan het toegangslogboek voor Secure Web Appliance (SWA).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Secure Shell Protocol (SSH) toegang tot SWA-beheerinterface.
- Grafische gebruikersinterface (GUI) toegang tot de SWA-beheerinterface.

Tip: Het is het beste om meer dan 20% vrije schijfruimte op SWA-gegevenspartitie te hebben. U kunt het schijfgebruik controleren via de Command Line Interface (CLI) in de opdracht Uitvoer van statusdetails.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Wanneer er een latentieprobleem is en het verkeer via een SWA wordt geproxyd, kunnen de toegangslogboeken nuttig zijn om de hoofdoorzaak van de latentie op te lossen. U kunt de huidige instellingen voor toegangslogs wijzigen of nieuwe toegangslogs maken met prestatieparameters die aan het aangepaste veld zijn toegevoegd.
Extra toegangslog maken
Onder bepaalde omstandigheden is het niet mogelijk het huidige toegangslog te wijzigen als gevolg van intern beleid of een andere configuratie. Om deze beperking te verhelpen, kunt u nog een Access Logs maken en de aangepaste parameter Performance toevoegen aan de nieuwe Access Logs.
Nieuw toegangslog maken vanuit GUI
Stap 1. Log in op de GUI.
Stap 2. Kies in het menu Systeembeheer de optie Abonnementen registreren.
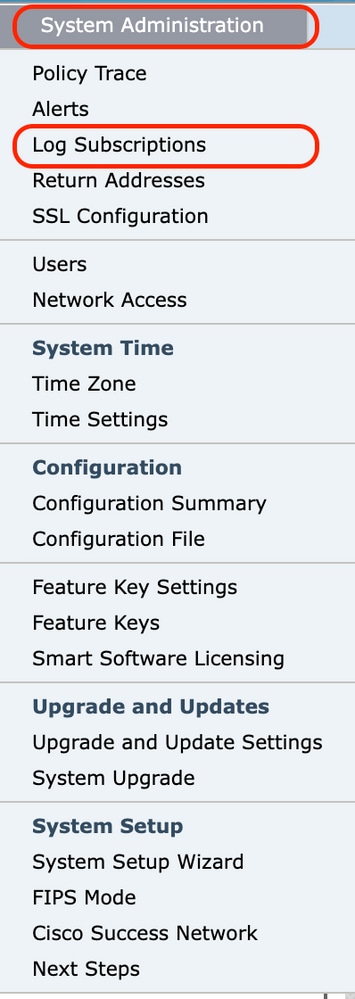 Kies Logabonnement
Stap 3. Kies Logabonnement toevoegen ...
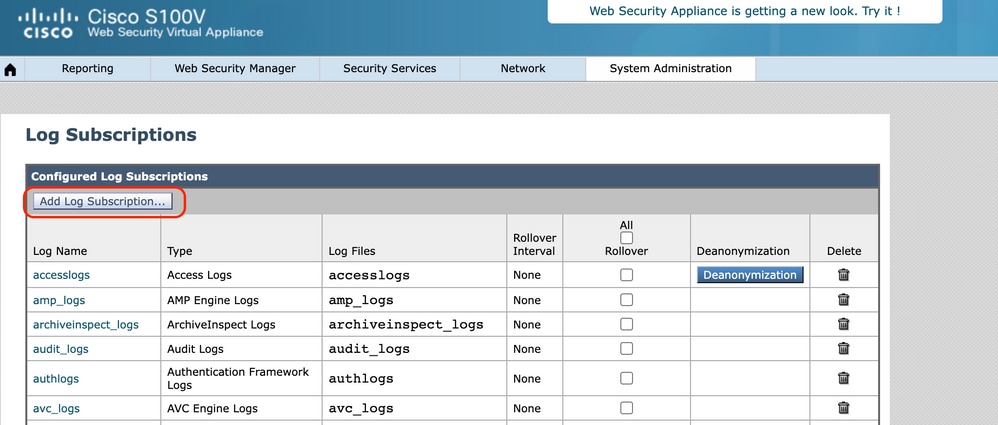 Kies Logabonnement toevoegen
Stap 4. Kies in het gedeelte Logtype Access Logs en wacht tot de pagina is vernieuwd.
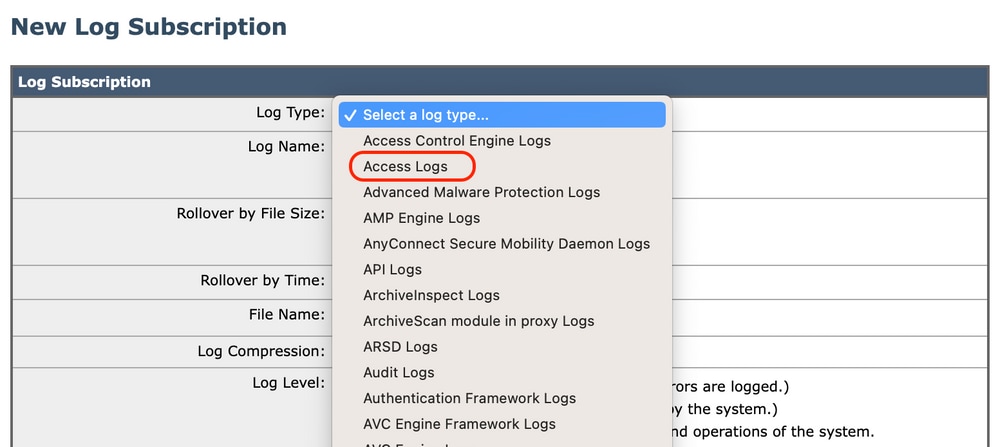 Kies Access logs van logtype
Stap 5. Voer een naam in voor een nieuw gedeelte voor aanmeldingsnamen. In dit voorbeeld, TAC_access_logs.
Stap 6. Voer een waarde tussen 102400 (100 Kilobytes) en 10737418240 (10 Gigabytes) in voor de bestandsgrootte (in byte) voordat SWA over het log naar een nieuw bestand rolt. Het getal moet een geheel getal zijn en u kunt M toevoegen om de grootte in Megabyte aan te geven, K om de bestandsgrootte in kilobyte aan te geven en G voor gigabyte.

Opmerking: SWA archiveert (rolt over) logabonnementen wanneer een huidig logbestand een door de gebruiker opgegeven limiet van maximale bestandsgrootte bereikt, of de maximale tijd sinds de laatste rollover.
Stap 7. Kies Squid voor logstijl.
Stap 8. De bestandsnaam moet de mapnaam en de logbestandsnaam voor dit nieuwe log definiëren. Het wordt geadviseerd om hetzelfde te zijn als de lognaam, die in dit voorbeeld TAC_access_logs was.
Stap 9. U kunt logcompressie inschakelen om het logbestand te comprimeren of de logs als een tekstbestand te bewaren.
Stap 10. Log Exclusion is het filteren van de HTTP-responscode (Hypertext Transfer Protocol). Filter de HTTP-statuscodes niet.
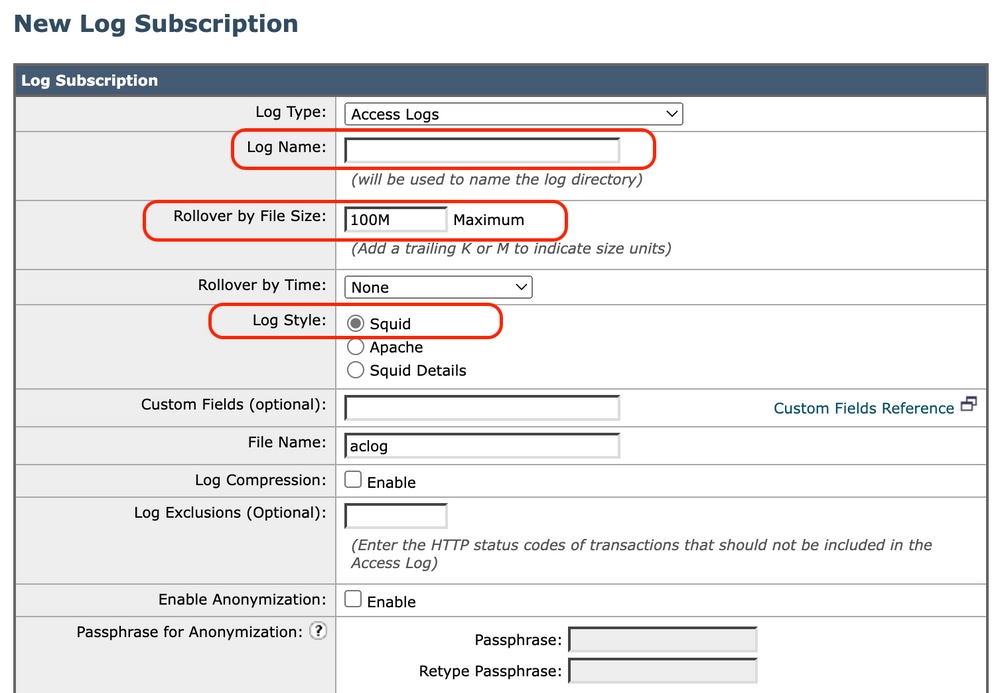 Vul de verplichte velden in
Stap 11. Kies een FTP-poll om de logs in de SWA te bewaren. Typ 1 en druk op Enter.
Stap 12. Verzenden en vastleggen van wijzigingen.
Nieuw toegangslog configureren vanuit CLI
Stap 1. Log in bij CLI.
Stap 2. Voer logconfig uit.
Stap 3. Als u een nieuw log wilt maken, typt u Nieuw en drukt u op Enter.
Stap 4. Zoek toegangslogboeken in de lijst, typ het daaraan gekoppelde nummer en druk op Enter.
Stap 5. Voer een naam in voor het nieuwe log.
Stap 6. Typ 1 om Squid te kiezen voor logstijl voor dit abonnement en druk op Enter.
Stap 7. Filter de HTTP-foutstatuscodes niet. Druk op Enter om naar de volgende stap te navigeren.
Stap 8. Kies FTP poll om de logs in de SWA te houden. Typ 1 en druk op Enter.
Opmerking: om de logs naar de FTP-server (File Transfer Protocol), SCP-server (Secure Copy Protocol) of Syslog-server te verplaatsen. U kunt opties kiezen die met hen te maken hebben.
Stap 9. Deze stap is om de mapnaam en bestandsnaam voor het nieuwe log te definiëren. Het is beter om hetzelfde te zijn als de lognaam en op Enter te drukken.
Stap 10. Voer een waarde tussen 102400 (100 Kilobytes) en 10737418240 (10 Gigabytes) in voor de bestandsgrootte (in byte) voordat SWA het log naar een nieuw bestand rolt.
Opmerking: SWA archiveert (rolt over) logabonnementen wanneer een huidig logbestand een door de gebruiker opgegeven limiet van maximale bestandsgrootte bereikt, of de maximale tijd sinds de laatste rollover.
Stap 11. Het maximumaantal bestanden geeft het aantal logbestanden aan dat op het apparaat is opgeslagen. Als het totale aantal logbestanden deze waarde heeft bereikt, worden de oudere logs verwijderd uit SWA. De standaardwaarde is 10 bestanden en u kunt het aantal logs typen, vanwege de beschikbare schijfruimte en andere logconfiguratie, en vervolgens op Enter drukken.
Stap 12. In deze stap kunt u ervoor kiezen om de logs te comprimeren of ze als tekstbestand te houden. Typ Y voor Ja en N voor Nee en druk op Enterʼ.
Opmerking: nadat de bestandsgrootte de maximale bestandsgrootte heeft bereikt, wordt deze gecomprimeerd. De compressieverhouding is afhankelijk van het gedrag van het netwerkverkeer en kan variëren tussen logbestanden.
Stap 13. Druk op Enter om de wizard Logconfiguratie af te sluiten.
Stap 14. Typ commit om de wijzigingen op te slaan.
SWA_CLI> logconfig
...
Choose the operation you want to perform:
- NEW - Create a new log.
- EDIT - Modify a log subscription.
- DELETE - Remove a log subscription.
- HOSTKEYCONFIG - Configure SSH host keys.
[]> NEW

Choose the log file type for this subscription:
1. AVC Engine Framework Logs
2. AVC Engine Logs
3. Access Control Engine Logs
4. Access Logs
....
58. Webroot Logs
59. Welcome Page Acknowledgement Logs
[1]> <=== type the number associated with Access Logs and press Enter

Please enter the name for the log:
[]> <=== Choose desired name, in this example, TAC_access_logs

Choose the log style for this subscription:
1. Squid
2. Apache
3. Squid Details
[1]> <=== Press Enter to keep the default value

Enter the HTTP Error Status codes (comma separated list of 4xx and 5xx codes) you want to filter out from the logs:
[]> <=== Press Enter to keep the default value

Choose the method to retrieve the logs:
1. FTP Poll
2. FTP Push
3. SCP Push
4. Syslog Push
[1]> <=== Choose FTP poll to keep the logs in the SWA

Filename to use for log files:
[aclog]> <=== It is better to have the same file name as the log, in this example, TAC_access_logs

Do you want to configure time-based log files rollover? [N]> <=== Enter the desired answer

Please enter the maximum file size:
[104857600]> <=== Enter the desired answer, or you can leave as default

Please enter the maximum number of files:
[100]> <=== Enter the desired answer, it depends on free disk space and log file size

Should an alert be sent when files are removed due to the maximum number of files allowed? [N]> <=== Enter the desired answer

Do you want to compress logs (yes/no)
[n]> <=== Enter the desired answer

Currently configured logs:
1. "Splunk Logs" Type: "Access Logs" Retrieval: FTP Push - Host 10.0.0.1
2. "TAC_access_logs" Type: "Access Logs" Retrieval: FTP Poll
3. "accesslogs" Type: "Access Logs" Retrieval: FTP Poll
....
40. "webrootlogs" Type: "Webroot Logs" Retrieval: FTP Poll
41. "welcomeack_logs" Type: "Welcome Page Acknowledgement Logs" Retrieval: FTP Poll

Choose the operation you want to perform:
- NEW - Create a new log.
- EDIT - Modify a log subscription.
- DELETE - Remove a log subscription.
- HOSTKEYCONFIG - Configure SSH host keys.
[]> <=== Press Enter to exit the log configuration wizard

SWA_CLI> commit
Please enter some comments describing your changes:
[]> <=== Type the change description and press Enter
Aangepaste velden voor prestatieparameters toevoegen aan toegangslogboeken
Stap 1. Log in op de GUI.
Stap 2. Kies in het menu Systeembeheer de optie Abonnementen registreren.
Stap 3. Selecteer in de kolom Lognaam accessoires of de naam van de nieuw gemaakte. In dit voorbeeld, TAC_access_logs.
Stap 4. Plak deze tekenreeks in de sectie Aangepaste velden:
[ Request Details: ID = %I, User Agent = %u, AD Group Memberships = ( %m ) %g ] [ Tx Wait Times (in ms): 1st byte to server = %:<1, Request Header = %:<h, Request to Server = %:<b, 1st byte to client = %:1>, Response Header = %:h>, Client Body = %:b> ] [ Rx Wait Times (in ms): 1st request byte = %:1<, Request Header = %:h<, Client Body = %:b<, 1st response byte = %:>1, Response header = %:>h, Server response = %:>b, Disk Cache = %:>c; Auth response = %:<a, Auth total = %:>a; DNS response = %:<d, DNS total = %:>d, WBRS response = %:<r, WBRS total = %:>r, AVC response = %:A>, AVC total = %:A<, DCA response = %:C>, DCA total = %:C<, McAfee response = %:m>, McAfee total = %:m<, Sophos response = %:p>, Sophos total = %:p<, Webroot response = %:w>, Webroot total = %:w<, Anti-Spyware response = %:<s, Anti-Spyware total = %:>s; AMP response = %:e>, AMP total = %:e<; Latency = %x; %L ] [Client Port = %F, Server IP = %k, Server Port = %p]Stap 5. Verzenden en vastleggen van wijzigingen.
Verifieer de wijzigingen
Stap 1. Log in bij CLI.
Stap 2. Typ tail en druk op enter.
Stap 3. Zoek het nummer dat is gekoppeld aan de toegangslogboeken die de prestatieparameter hebben toegevoegd. Typ het nummer en druk op Enter.
U kunt zien dat er extra informatie is toegevoegd aan de toegangslogboeken, hetzelfde als in dit voorbeeld.
1680893872.492 1131 172.18.122.156 TCP_MISS/200 379725 GET http://www.cisco.com/en/US/docs/security/wsa/wsa7.7/Release_Notes/WSA_7.7.0_FCS_Release_Notes.pdf - DIRECT/www.cisco.com application/pdf DEFAULT_CASE_12-authenticated_policy-DefaultGroup-DefaultGroup-NONE-NONE-DefaultGroup <IW_comp,6.5,0,"-",0,0,0,0,"-",-1,0,-1,"-",0,262686,"-","-",-,-,IW_comp,-,"Unknown","-","Unknown","Unknown","-","-",2685.94,0,-,"Unknown","-"> - " [ Request Details: ID = 104, User Agent = "Mozilla/5.0 (Windows NT 6.1; WOW64; rv:24.0) Gecko/20100101 Firefox/24.0", AD Group Memberships = ( NONE ) -;] [Tx Wait Times: 1st byte to server = 0, Request Header = 0, Request to Server = 0, 1st byte to client = 290, Response Header = 0, Client Body = 788; Rx Wait Times: 1st request byte = 0, Request Header = 0, Client Body = 0, 1st response byte = 45, Response header = 2, Server response = 779, Disk Cache = 0; Auth response = 0, Auth total = 0; DNS response = 0, DNS total = 0, WBRS response = 0, WBRS total = 2, AVC response = 0, AVC total = 0, DCA response = 0, DCA total = 0, McAfee response = 0, McAfee total = 901, Sophos response = 0, Sophos total = 1028, Webroot response = 0, Webroot total = 0, Anti-Spyware response = 0, Anti-Spyware total = 2; AMP response = 1, AMP total = 1; Latency = 1939; "07/Apr/2023:20:58:55 +0000" ] [Client Port = 3543, Server IP = 10.10.10.10, Server Port = 443]Tip: U kunt de staart opdracht afsluiten wanneer u de Control-toets ingedrukt houdt en op C drukt. Als dat niet het staartcommando heeft verlaten, typt u q.
Beschrijving velden in aangepaste velden
De waarden die in het veld Aangepaste prestatieparameters worden gebruikt, geven deze informatie weer:
Tip: Latentie = AMP totaal + Anti-Spyware totaal + Webroot totaal + Sophos totaal + McAfee totaal + AVC totaal + WBRS totaal + Auth totaal
| Aangepaste veldnaam | Aangepast veld | Beschrijving |
| Koptekst aanvragen |
%:<h |
Wachttijd voor het schrijven van de aanvraagheader naar de server na de eerste byte. |
| Verzoek aan server |
%:<b |
Wachttijd om de body van de aanvraag naar de server na de koptekst te schrijven. |
| 1e byte naar client |
%: 1> |
Wachttijd voor eerste byte die naar de client is geschreven. |
| cliëntenorganisatie |
%: b> |
Wachttijd voor volledig lichaam geschreven naar de klant. |
| Rx Wachttijden (in ms): 1e request byte |
%:1< |
De tijd die nodig is vanaf het moment dat de webproxy verbinding maakt met de server tot het moment dat deze voor het eerst naar de server kan schrijven. Als de webproxy verbinding moet maken met verschillende servers om de transactie te voltooien, is dit de som van die tijden. |
| Koptekst aanvragen |
%:h< |
Wacht tot volledige client header na eerste byte. |
| cliëntenorganisatie |
%: b< |
Wachttijd voor volledige client body. |
| 1e reactiebyte |
%:>1 |
Wachttijd voor eerste reactiebyte van de server. |
| Antwoordkoptekst |
%:>h |
Wachttijd voor serverheader na eerste reactiebyte. |
| Serverrespons |
%:>b |
Dit betekent dat SWA HTTP-headers van de server heeft ontvangen, maar SWA wacht daarna op de reactiebytes en welke de werkelijke inhoud van de server zou zijn. |
| Schijfcache |
%:>c |
De tijd die de webproxy nodig heeft om een antwoord uit de schijfcache te lezen. |
| Auth-antwoord |
%:<a |
Wacht tot u het antwoord van het webproxy-verificatieproces hebt ontvangen nadat de webproxy het verzoek heeft verzonden. |
| Auth totaal |
%:>a |
De wachttijd voor het ontvangen van het antwoord van het webproxy-verificatieproces omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| DNS-respons |
%:<d |
De tijd die de webproxy nodig heeft om het DNS-verzoek (Domain Name Request) naar het DNS-proces van de webproxy te verzenden. |
| DNS-totaal |
%:>d |
De tijd die het DNS-proces voor webproxy nodig heeft om een DNS-resultaat naar de webproxy terug te sturen. |
| WBRS-respons |
%:<r |
Wacht tot u het antwoord van de webreputatiefilters ontvangt nadat de webproxy het verzoek heeft verzonden. |
| WBRS totaal |
%:>r |
De wachttijd voor het ontvangen van het vonnis van de Webreputatiefilters omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| AVC-respons |
%: A> |
Wacht tot u het antwoord van het Application Visibility and Control (AVC)-proces ontvangt nadat de webproxy het verzoek heeft verzonden. |
| AVC totaal |
%: A< |
De wachttijd voor het ontvangen van het antwoord van het AVC-proces omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| DCA-respons |
%: C> |
Wachttijd om het antwoord van de Dynamic Content Analysis engine te ontvangen, nadat de webproxy het verzoek heeft verzonden. |
| DCA totaal |
%: C< |
De wachttijd voor het ontvangen van het vonnis van de Dynamic Content Analysis-engine omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| McAfee-reactie |
%: m> |
Wacht tot u het antwoord van de McAfee-scanengine ontvangt nadat de webproxy het verzoek heeft verzonden. |
| McAfee totaal |
%: m< |
De wachttijd om het vonnis van de McAfee-scanengine te ontvangen, omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| Sophos-reactie |
%:p> |
Wachttijd om het antwoord van de Sophos-scanengine te ontvangen, nadat de webproxy het verzoek heeft verzonden. |
| Sophos totaal |
%:p< |
De wachttijd om het vonnis van de Sophos-scanengine te ontvangen, omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| AMP-respons |
%: e> |
Wachttijd om het antwoord van de AMP-engine te ontvangen, nadat de webproxy het verzoek heeft verzonden. |
| AMP totaal |
%: e< |
De wachttijd om het vonnis van de AMP-engine te ontvangen, omvat de tijd die de webproxy nodig heeft om het verzoek te verzenden. |
| latentie |
%x; %L |
Latentie en lokale tijd aanvragen in voor mensen leesbaar formaat: DD/MMM/JJJJ: hh:mm:ss +nnnn. Dit veld is geschreven met dubbele aanhalingstekens in de toegangslogboeken. Met dit veld kunt u logboeken correleren met problemen zonder dat u voor elk logboekitem de lokale tijd vanaf het tijdstip hoeft te berekenen. |
| Clientpoort |
%F |
Poortnummer gebruikt vanaf clientzijde. |
| IP-adres server |
%k |
IP-adres van de webserver. |
| Poortnummer server |
%p |
Poortnummer webserver. |
Gerelateerde inhoud
- Gebruikershandleiding voor AsyncOS 14.5 voor Cisco Secure Web Appliance - GD (General Deployment) - Cisco
- Richtlijnen voor best practices voor Cisco Web Security Appliance - Cisco
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
21-Oct-2026
|
modernisering |
2.0 |
19-Oct-2023
|
Update-versie |
1.0 |
16-May-2023
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)