SCP-pushlogs configureren in SWA met Microsoft Server
Inhoud
Inleiding
In dit document worden de stappen beschreven voor het configureren van Secure Copy (SCP) om logs in Secure Web Appliance (SWA) automatisch naar een andere server te kopiëren.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Hoe SCP werkt
- SWA-administratie
- Beheer van het Microsoft Windows- of Linux-besturingssysteem
Cisco raadt u aan om:
- Fysieke of virtuele SWA geïnstalleerd.
- Licentie geactiveerd of geïnstalleerd.
- De installatiewizard is voltooid.
- Administratieve toegang tot de grafische gebruikersinterface (GUI) van SWA.
- Microsoft Windows (in ieder geval Windows Server 2019 of Windows 10 (build 1809).) of Linux System Installed.
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
SCP
Het gedrag van Secure Copy (SCP) is vergelijkbaar met dat van Remote Copy (RCP), dat afkomstig is van de Berkeley r-tools suite (Berkeley universiteit eigen set van netwerktoepassingen), behalve dat SCP vertrouwt op Secure Shell (SSH) voor de veiligheid. Bovendien vereist SCP dat authenticatie, autorisatie en boekhoudkundige (AAA) autorisatie worden geconfigureerd, zodat het apparaat kan bepalen of de gebruiker het juiste privilegeniveau heeft
De methode SCP op externe server (gelijk aan SCP Push) kopieert logbestanden periodiek naar een externe server door SCP te gebruiken naar een externe SCP-server. Deze methode vereist een SSH SCP-server op een externe computer met SSH2-protocol. Het abonnement vereist een gebruikersnaam, SSH-sleutel en een doelmap op de externe computer. Logbestanden worden overgedragen op basis van een rollover schema door u ingesteld.
SWA-logabonnement
U kunt meerdere logabonnementen maken voor elk type logbestand. Abonnementen bevatten configuratiegegevens voor archivering en opslag, waaronder:
- Rollover-instellingen, die bepalen wanneer logbestanden worden gearchiveerd.
- Compressie-instellingen voor gearchiveerde logboeken.
- Ophaalinstellingen voor gearchiveerde logs, die aangeven of logs op een externe server worden gearchiveerd of op het toestel worden opgeslagen.
Logbestanden archiveren
AsyncOS archiveert (rolt over) logabonnementen wanneer een huidig logbestand een door de gebruiker opgegeven limiet van maximale bestandsgrootte of maximale tijd bereikt sinds de laatste rollover.
Deze archiefinstellingen zijn opgenomen in logabonnementen:
- Rollover op bestandsgrootte
- Rollover op tijd
- Logcompressie
- ophaalmethode
U kunt ook handmatig (rollover) logbestanden archiveren.
Stap 1. Kies Systeembeheer > Logabonnementen.
Stap 2. Schakel het selectievakje in de Rollover-kolom van de logabonnementen voor archivering in of schakel het All-selectievakje in om alle abonnementen te selecteren.
Stap 3.Klik Nu omrollen om de geselecteerde logs te archiveren.
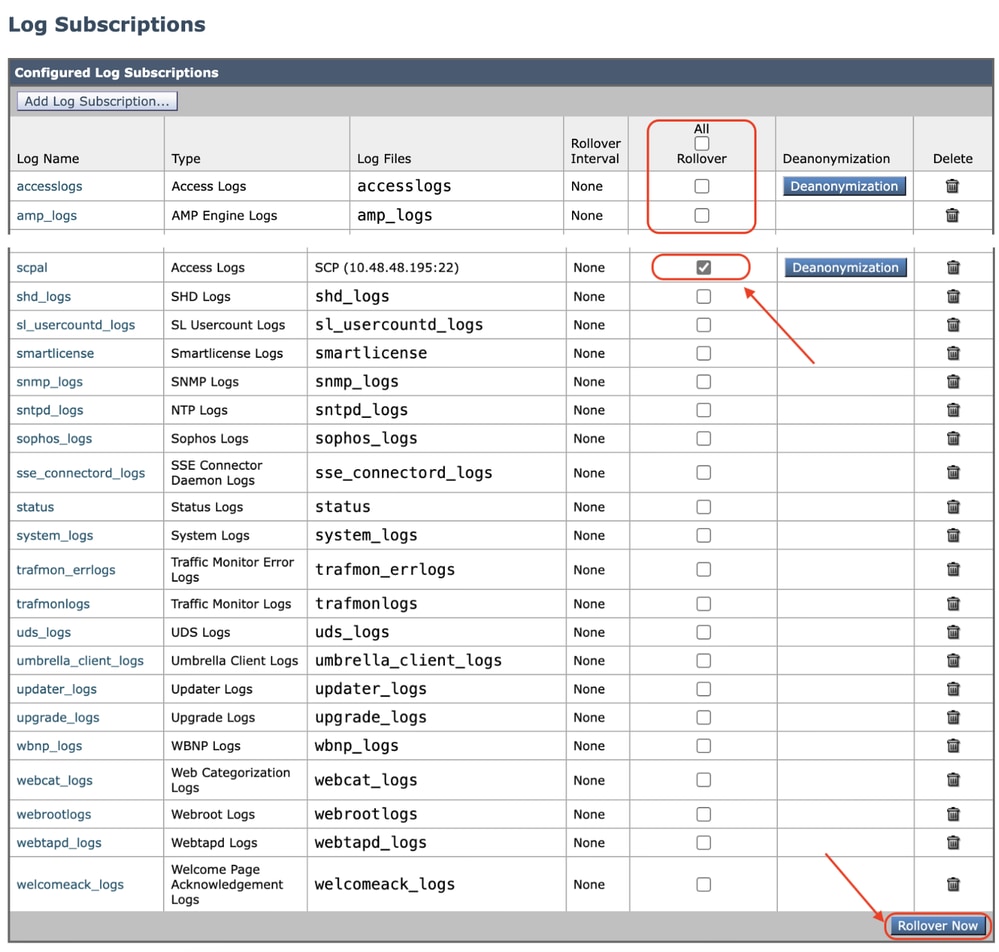 Afbeelding - Rollover now GUI
Logopvraging via SCP op externe server configureren
Er zijn twee hoofdstappen voor het ophalen van logbestanden naar een externe server met SCP van SWA:
- Configureer SWA om de logs te duwen.
- Configureer de externe server om de logs te ontvangen.
Configureer SWA om de logs vanaf de GUI naar de externe SCP-server te verzenden
Stap 1. Meld u aan bij SWA en kies in Systeembeheer voor Abonnementen inloggen.
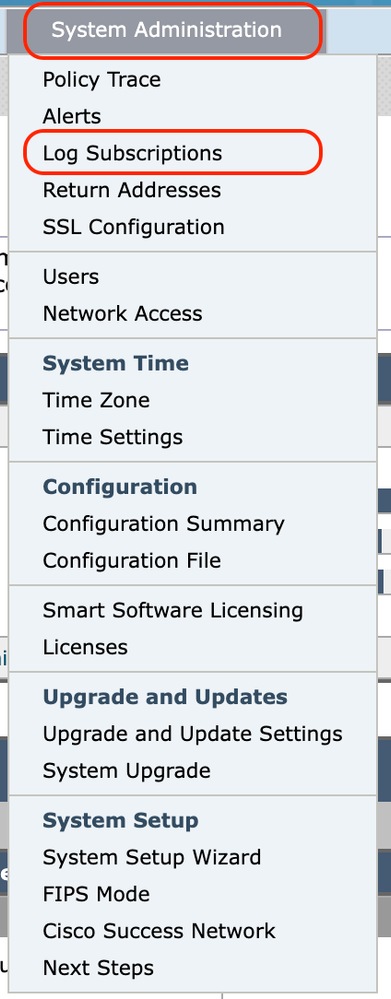 Afbeelding - Kies Logabonnementen
Stap 2. Op de pagina Logabonnementen kiest u Logabonnement toevoegen:
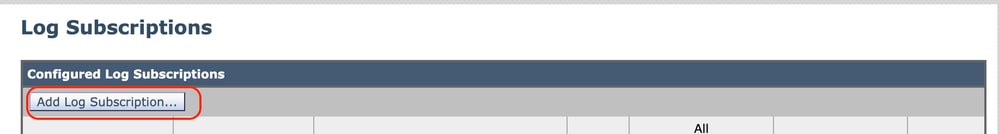 Afbeelding - Kies Logabonnement toevoegen
Stap 3. Kies het type log. In dit voorbeeld is het toegangslog geselecteerd.
Stap 4. Voer een naam voor uw logabonnement in.
Stap 5. (Optioneel) U kunt de rollover wijzigen op bestandsgrootte.
Stap 6. Kies SCP op externe server in de methode Retrieval.
Stap 7. Voer deze informatie voor uw externe servers in:
- De SCP-hostnaam of het IP-adres
- Het nummer van de luisterpoort op de externe server die naar SSH luistert (standaard is TCP/22)
- Directorynaam
- Gebruikersnaam om verbinding te maken met externe server
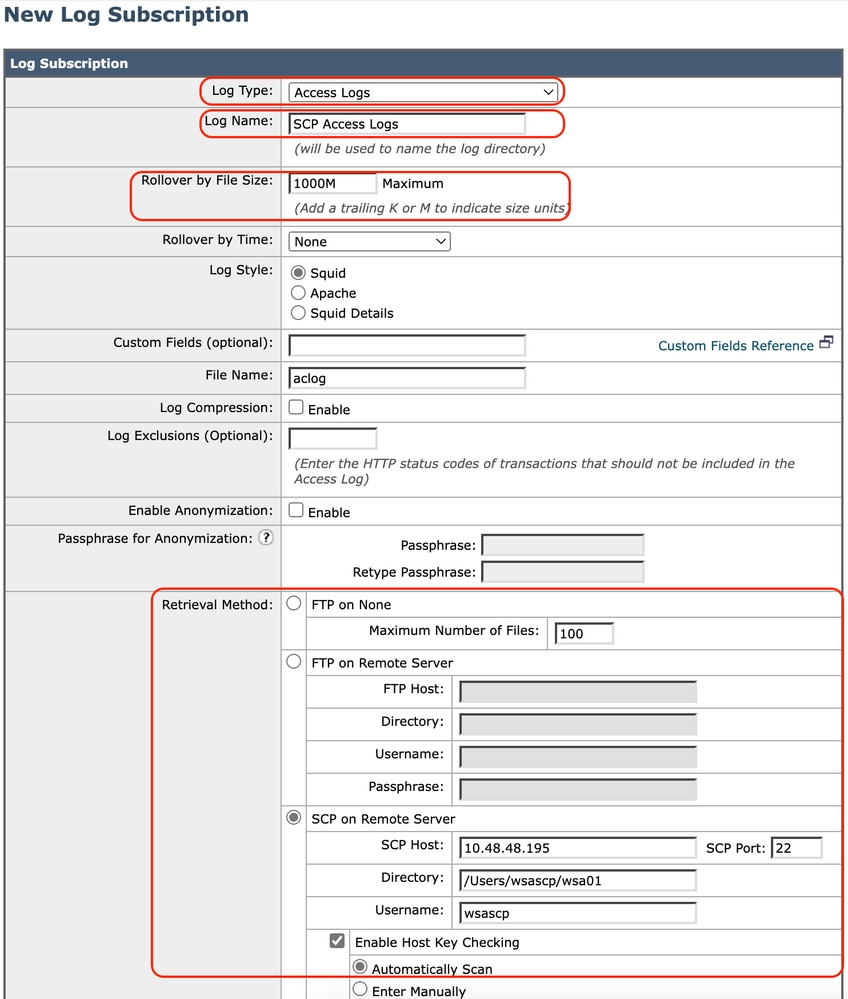 Afbeelding - Logparameters configureren

Opmerking: In dit voorbeeld is de gebruikersnaam wsascp en de externe server is het Microsoft Windows-besturingssysteem. Er is een map wsa01 gemaakt in de map c:\users\wccpscp (de map met gebruikersprofielen in Microsoft).

Tip: U kunt de naam van de map gewoon typen; in dit voorbeeld is het wsa01.
Stap 8. Wijzigingen verzenden.
Stap 9. Sla de SSH-sleutel in een tekstbestand op voor verder gebruik in het gedeelte Configuratie externe SCP-server.
Opmerking: U moet beide regels kopiëren, beginnend met ssh- en eindigend met root@<SWA hostname>.
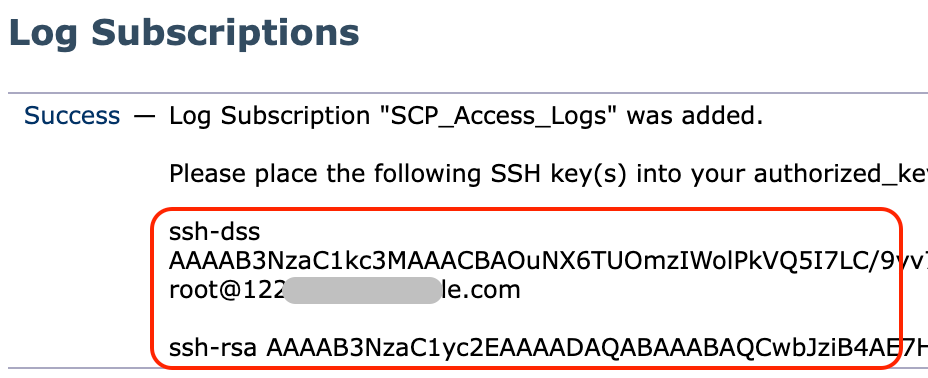 Afbeelding - Sla de SSH-sleutel op voor verder gebruik.
Stap 10. Wijzigingen vastleggen.
Microsoft Windows configureren als externe SCP-server
Stap 11. Om een gebruiker voor uw SCP-service te maken, gaat u naar Computer Management:
Opmerking: als u al een gebruiker voor SCP hebt, gaat u naar stap 16.
Stap 12. Selecteer Lokale gebruikers en groepen en kies Gebruikers in het linkerdeelvenster.
Stap 13. Klik met de rechtermuisknop op de hoofdpagina en kies een nieuwe gebruiker.
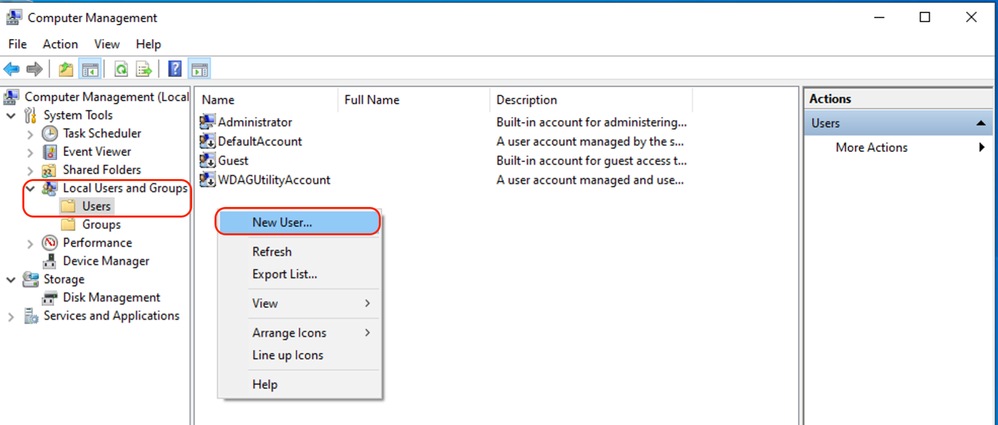 Image - Een gebruiker voor SCP-service maken.
Stap 14. Voer de gebruikersnaam en het gewenste wachtwoord in.
Stap 15. Kies een wachtwoord dat nooit verloopt.
Stap 16. Klik op Maken en sluit het venster.
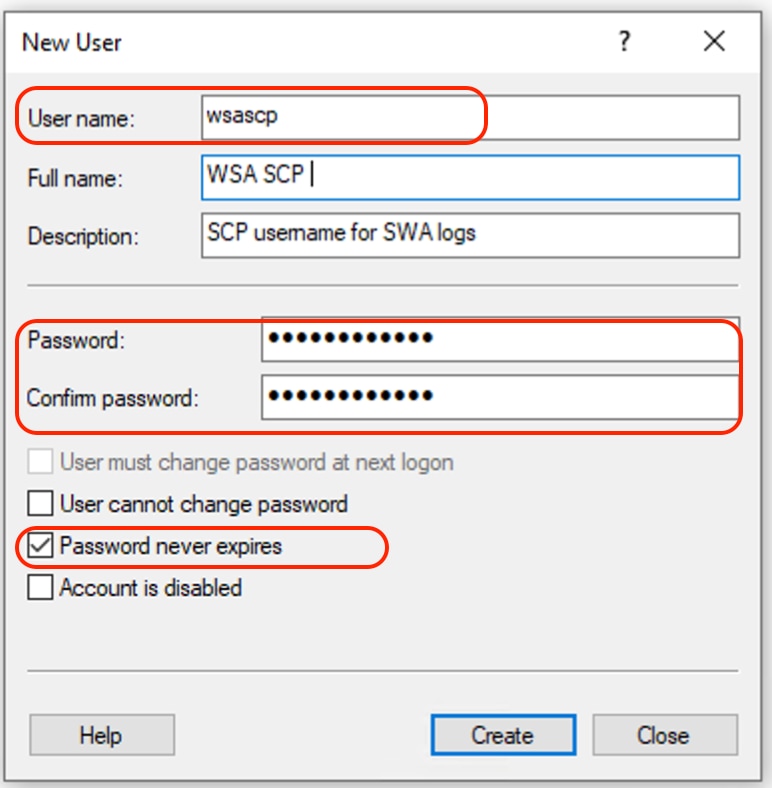 Afbeelding - Voer nieuwe gebruikersgegevens in.
Stap 17. Meld u aan bij de externe SCP-server met de nieuwe gebruiker om de profieldirectory te maken.
Opmerking: Als OpenSSL op uw externe SCP-server is geïnstalleerd, gaat u naar stap 19.
Stap 18. Open PowerShell met beheerdersrechten (Uitvoeren als beheerder) en voer deze opdracht uit om de vereisten te controleren:
(New-Object Security.Principal.WindowsPrincipal([Security.Principal.WindowsIdentity]::GetCurrent())).IsInRole([Security.Principal.WindowsBuiltInRole]::Administrator)Als de uitvoer true is, kunt u doorgaan. Neem contact op met het ondersteuningsteam van Microsoft,
Stap 19.Als u OpenSSH wilt installeren met PowerShell met beheerdersrechten (Uitvoeren als beheerder), voert u het volgende uit:
# Install the OpenSSH Client
Add-WindowsCapability -Online -Name OpenSSH.Client~~~~0.0.1.0

# Install the OpenSSH Server
Add-WindowsCapability -Online -Name OpenSSH.Server~~~~0.0.1.0
Hier is een voorbeeld van succesvolle resultaten:
Path :
Online : True
RestartNeeded : False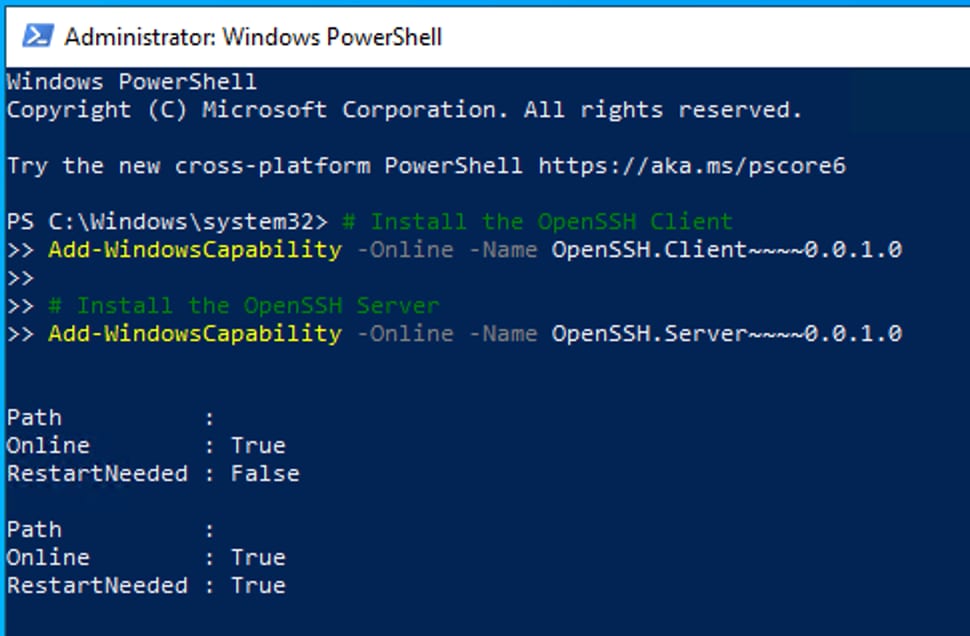 Image- OpenSSH installeren in PowerShell

Let op: als RestartNeeded is ingesteld op True, start u Windows opnieuw op.
Voor meer informatie over de installatie op andere versies van Microsoft Windows, gaat u naar Aan de slag met OpenSSH voor Windows | Microsoft Learn.
Stap 20. Open een normale (niet-verhoogde) PowerShell-sessie en genereer een paar RSA-sleutels met behulp van de opdracht:
ssh-keygen -t RSANadat de opdracht is voltooid, kunt u zien dat de .ssh-map uw gebruikersprofieldirectory heeft gemaakt.
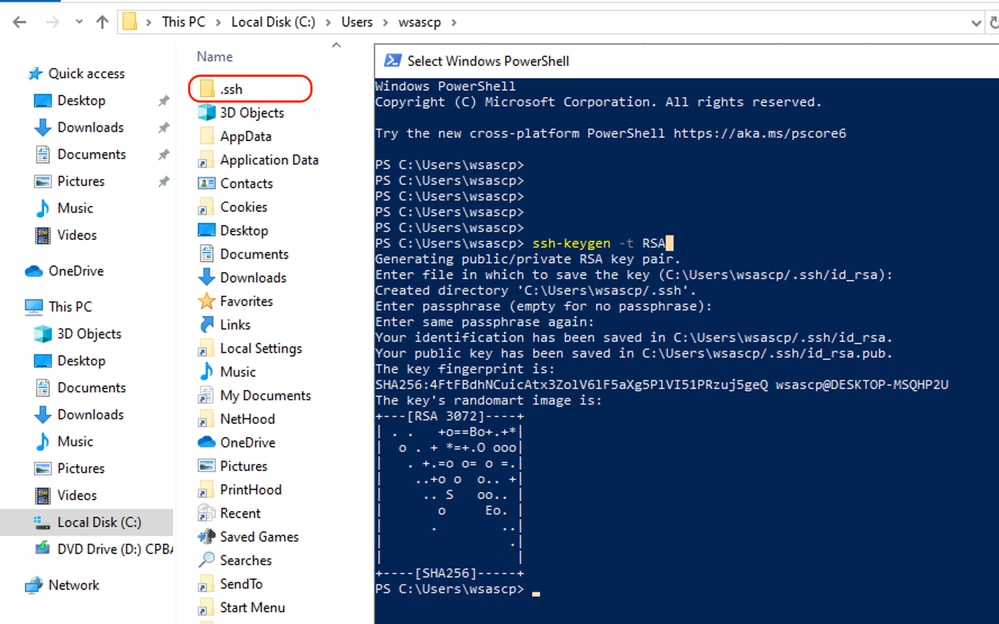 Afbeelding - RSA-sleutel genereren
Stap 21. Start de SSH-service vanuit PowerShell met beheerdersrechten (Uitvoeren als beheerder).
Start-Service sshd
Stap 22. (Optioneel, maar aanbevolen) Wijzig het opstarttype van de service in Automatisch, met beheerdersrechten (Uitvoeren als beheerder).
Set-Service -Name sshd -StartupType 'Automatic'
Stap 23. Bevestig dat de firewall regel om toegang tot TCP poort 22 is gemaakt.
if (!(Get-NetFirewallRule -Name "OpenSSH-Server-In-TCP" -ErrorAction SilentlyContinue | Select-Object Name, Enabled)) {
    Write-Output "Firewall Rule 'OpenSSH-Server-In-TCP' does not exist, creating it..."
    New-NetFirewallRule -Name 'OpenSSH-Server-In-TCP' -DisplayName 'OpenSSH Server (sshd)' -Enabled True -Direction Inbound -Protocol TCP -Action Allow -LocalPort 22
} else {
    Write-Output "Firewall rule 'OpenSSH-Server-In-TCP' has been created and exists."
}
Stap 24. Bewerk het SSH-configuratiebestand in : %programdata%\ssh\sshd_config in Kladblok, waarbij de # voor zowel RSA als DSA wordt verwijderd.
HostKey __PROGRAMDATA__/ssh/ssh_host_rsa_key
HostKey __PROGRAMDATA__/ssh/ssh_host_dsa_key
#HostKey __PROGRAMDATA__/ssh/ssh_host_ecdsa_key
#HostKey __PROGRAMDATA__/ssh/ssh_host_ed25519_key
Stap 25. Bewerk de verbindingsvoorwaarden in %programdata%\ssh\sshd_config. In dit voorbeeld is het luisteradres voor alle adresinterfaces. U kunt deze instelling aanpassen op basis van uw implementatieontwerp.
Port 22
#AddressFamily any
ListenAddress 0.0.0.0
Stap 26. Markeer deze twee regels aan het einde van het %programdata%\ssh\sshd_config-bestand door # aan het begin van elke regel toe te voegen:
# Match Group administrators
#       AuthorizedKeysFile __PROGRAMDATA__/ssh/administrators_authorized_keys
Stap 27. (Optioneel) Bewerk de strikte modi in %programdata%\ssh\sshd_config, standaard is deze modus ingeschakeld en voorkomt SSH-verificatie op basis van sleutels als private en publieke sleutels niet goed zijn beveiligd.
Uncomment de regel #StrictModes yes en verander deze in StrictModes no:
StrictModes NoStap 28. Verwijder de # van deze regel naar %programdata%\ssh\sshd_config om Public Key Authentication toe te staan
PubkeyAuthentication yesStap 29. Maak een tekstbestand authorised_keys in de .ssh map en plak de SWA public RSA key (die werd verzameld bij stap 9):
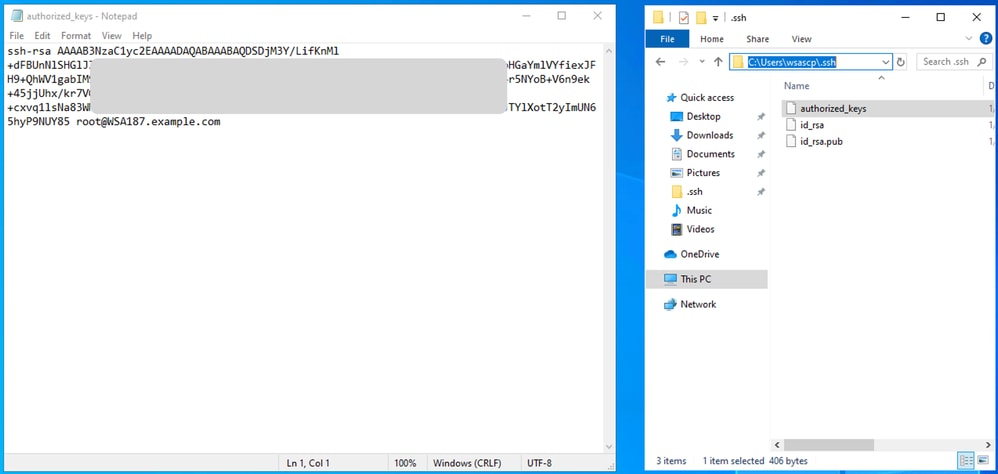 Afbeelding - SWA Public Key
Opmerking: kopieer de hele regel, beginnend met ssh-rsa en eindigend met root@<your_SWA_hostname>.
Tip: Aangezien RSA op de SCP-server is geïnstalleerd, hoeft u de ssh-dss-sleutel niet te plakken.
Stap 30. Schakel de OpenSSH Authentication Agent in PowerShell in met Administrator privilege (Uitvoeren als Administrator).
Set-Service -Name ssh-agent -StartupType 'Automatic'
Start-Service ssh-agent
 Afbeelding - Open SSH-verificatieagent inschakelen
Stap 31. (Optioneel) Voeg deze regel toe aan %programdata%\ssh\sshd_config om sleuteltypen toe te staan:
PubkeyAcceptedKeyTypes ssh-ed25519-cert-v01@openssh.com,ssh-rsa-cert-v01@openssh.com,ssh-ed25519,ssh-rsa,ssh-dssStap 32. Start de SSH-service opnieuw op. U kunt deze opdracht van PowerShell gebruiken met beheerdersbevoegdheid (Uitvoeren als beheerder).
restart-Service -Name sshdStap 33. Als u wilt testen of de SCP-push correct is geconfigureerd, rollover de geconfigureerde logs, kunt u het doen vanuit zowel GUI of CLI (rollover now command):
WSA_CLI> rollovernow scpalOpmerking: in dit voorbeeld is de lognaam scpal.
U kunt bevestigen dat de logs zijn gekopieerd naar de gedefinieerde map, die in dit voorbeeld c:/Users/wsascp/wsa01 was.
SCP-logs naar verschillende stations verplaatsen
Als u de logs naar een ander station dan C moet duwen, maakt u een koppeling van de map met het gebruikersprofiel naar het gewenste station. In dit voorbeeld worden de logs naar D:\WSA_Logs\WSA01 geduwd.
Stap 1. Maak de mappen in het gewenste station.
Stap 2. Open de opdrachtprompt met beheerdersbevoegdheid (Uitvoeren als beheerder).
Stap 3. Voer deze opdracht uit om de link te maken:
mklink /d c:\users\wsascp\wsa01 D:\WSA_Logs\WSA01 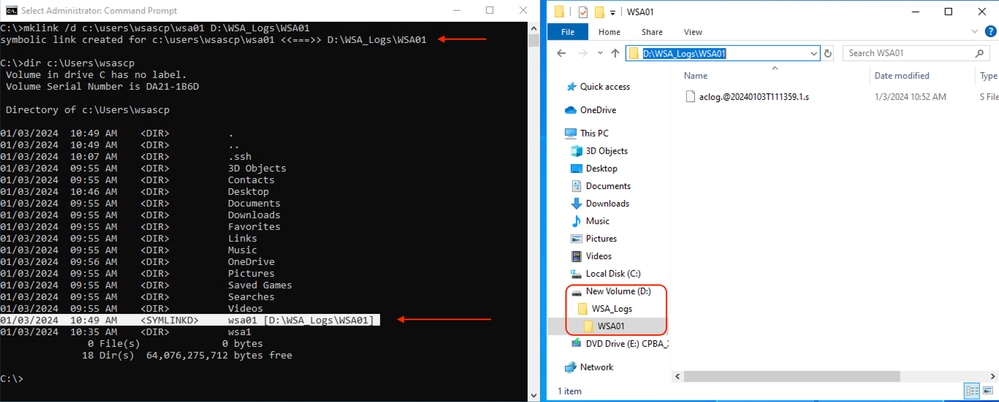 Afbeelding - Sym-koppeling maken
Opmerking: in dit voorbeeld is SWA geconfigureerd om de logs naar de WSA01-map in C:\Users\wsascp te duwen en de SCP-server heeft de WSA01-map als symbolische link naar D:\WSA_Logs\WSA01.
Ga voor meer informatie over Microsoft Symbol Link naar: mlink | Microsoft Learn
Problemen met SCP-logpush oplossen
Logs bekijken in SWA
Als u problemen met het duwen van het SCP-logboek wilt oplossen, controleert u de fouten in:
1. CLI > Alerts weergeven
2. System_logs
Opmerking: om system_logs te lezen, kunt u de grep-opdracht in de CLI gebruiken. Kies het nummer dat is gekoppeld aan system_logs en beantwoord de vraag in de wizard.
Logs weergeven in SCP-server
U kunt de SCP-serverlogboeken lezen in Microsoft Event Viewer, in Applications and Services Logs > OpenSSH > Operational:
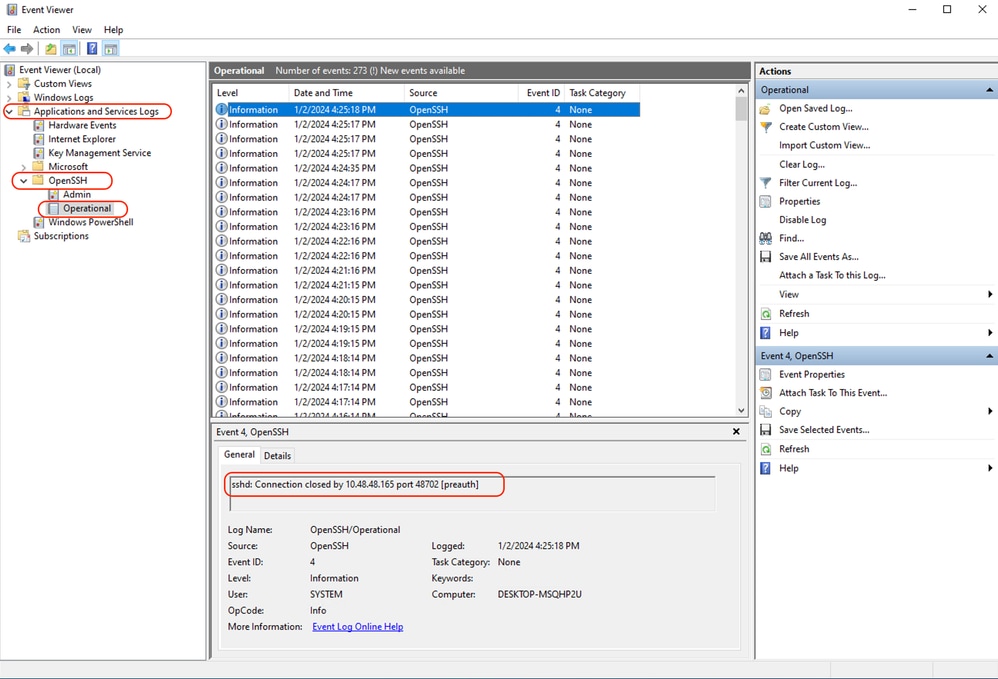 Afbeelding - PreAuth mislukt
Verificatie van hostsleutel is mislukt.
Deze fout geeft aan dat de openbare sleutel van de SCP-server die is opgeslagen in SWA ongeldig is.
Hier is een voorbeeld van een fout van de uitvoer van weergavewaarschuwingen in CLI:
02 Jan 2024 16:52:35 +0100    Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22:
Last message occurred 68 times between Tue Jan  2 15:53:01 2024 and Tue Jan  2 16:52:31 2024.

Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: Host key verification failed.
Last message occurred 46 times between Tue Jan  2 16:30:19 2024 and Tue Jan  2 16:52:31 2024.

Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: lost connection
Last message occurred 68 times between Tue Jan  2 15:53:01 2024 and Tue Jan  2 16:52:31 2024.

Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: ssh: connect to host 10.48.48.195 port 22: Operation timed out
Last message occurred 22 times between Tue Jan  2 15:53:01 2024 and Tue Jan  2 16:29:18 2024.
Hier zijn enkele voorbeelden van de fout in system_logs:
Tue Jan  2 19:49:50 2024 Critical: Log Error: Push error for subscription scp: SCP failed to transfer to 10.48.48.195:22:
Tue Jan  2 19:49:50 2024 Critical: Log Error: Push error for subscription scp: SCP failed to transfer to 10.48.48.195:22: lost connection
Tue Jan  2 19:49:50 2024 Critical: Log Error: Push error for subscription scp: SCP failed to transfer to 10.48.48.195:22: Host key verification failed.
Om dit probleem op te lossen, kunt u de host van SCP-server kopiëren en plakken in de abonnementspagina voor SCP-logs. Raadpleeg stap 7 in SWA configureren om de logs naar SCP Remote Server vanuit GUI te verzenden of u kunt contact opnemen met Cisco TAC om de hostsleutel uit backend te verwijderen.
"Toestemming geweigerd (publieke sleutel, wachtwoord, toetsenbord-interactief)."
Deze fout geeft meestal aan dat de gebruikersnaam in SWA ongeldig is.
Hier is een voorbeeld van een foutlog in system_logs:
Tue Jan  2 20:41:40 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22:
Tue Jan  2 20:41:40 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: lost connection
Tue Jan  2 20:41:40 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: scp@10.48.48.195: Permission denied (publickey,password,keyboard-interactive).
Hier is een voorbeeld van een fout van de SCP-server: "Ongeldige SCP-gebruiker van de poort <SWA_IP-adres> <TCP-poort SWA maakt verbinding met de SCP-server>".
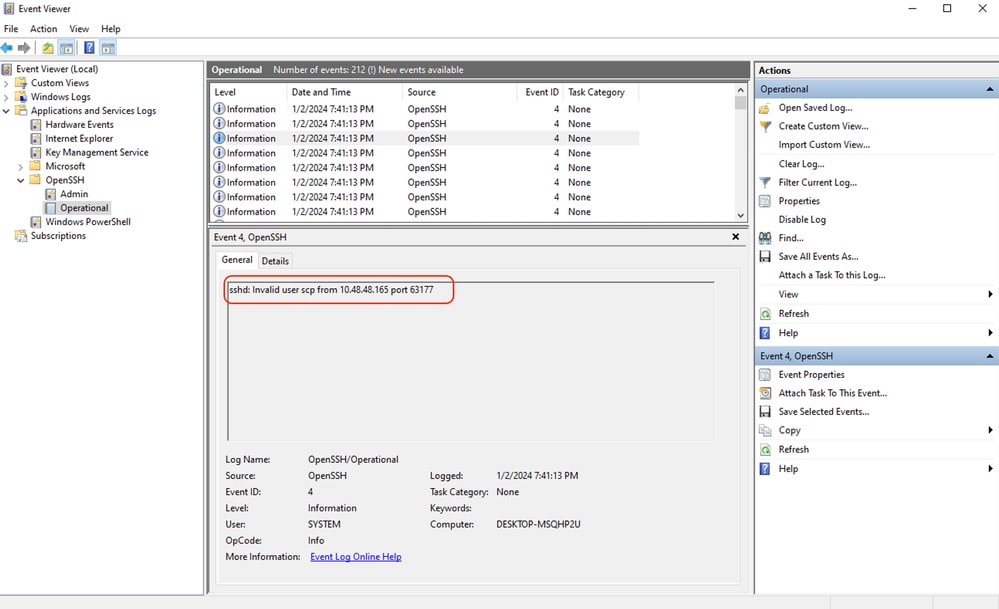 Afbeelding - Ongeldige gebruiker
Om deze fout op te lossen, controleert u de spelling en controleert u of de gebruiker (die in SWA is geconfigureerd om de logs te pushen) is ingeschakeld in de SCP-server.
"Geen dergelijk bestand of directory."
Deze fout geeft aan dat het pad in het gedeelte over het abonnement op SWA-logboeken niet geldig is,
Hier is een voorbeeld van een fout van system_logs:
Tue Jan  2 20:47:18 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22:
Tue Jan  2 20:47:18 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: scp: Userswsascpwsa01/aclog.@20240102T204508.s: No such file or directory
Tue Jan  2 20:47:18 2024 Critical: Log Error: Push error for subscription scpal: SCP failed to transfer to 10.48.48.195:22: Sink: C0660 255 aclog.@20240102T204508.s
Controleer de spelling om dit probleem op te lossen en controleer of het pad correct en geldig is in de SCP-server.
"SCP is niet overgeplaatst."
Deze fout kan een indicator zijn van een communicatiefout. Hier is de steekproef van fouten:
03 Jan 2024 13:23:27 +0100 Log Error: Push error for subscription scp: SCP failed to transfer to 10.48.48.195:22:Gebruik de opdracht telnet in SWA CLI om problemen met de connectiviteit op te lossen:
SWA_CLI> telnet

Please select which interface you want to telnet from.
1. Auto
2. Management (10.48.48.187/24: SWA_man.csico.com)
[1]> 2

Enter the remote hostname or IP address.
[]> 10.48.48.195

Enter the remote port.
[23]> 22

Trying 10.48.48.195...
In dit voorbeeld is de verbinding niet tot stand gebracht. De succesvolle verbinding is als volgt:
SWA_CLI> telnet

Please select which interface you want to telnet from.
1. Auto
2. Management (10.48.48.187/24: rishi2Man.calo.lab)
[1]> 2
Enter the remote hostname or IP address.
[]> 10.48.48.195
Enter the remote port.
[23]> 22

Trying 10.48.48.195...
Connected to 10.48.48.195.
Escape character is '^]'.
SSH-2.0-OpenSSH_for_Windows_SCP
Als het telnet niet is aangesloten:
- Controleer of de SCP-serverfirewall de toegang blokkeert.
- Controleer of er firewalls zijn op het pad van SWA naar SCP-server die de toegang blokkeren.
- Controleer of de TCP-poort 22 zich in de luisterstatus bevindt in de SCP-server.
- Voer pakketvastlegging uit in zowel SWA als SCP-server voor verdere analyse.
Hier is een voorbeeld van Packet Capture van succesvolle verbinding:
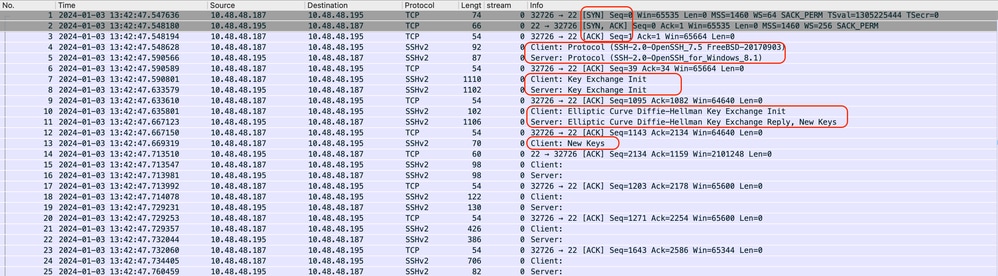 Image - Opname van verbindingspakket geslaagd
"Geen overeenkomend type hostsleutel gevonden"
Deze fout geeft aan dat de Host Key Algorithms, die door SWA in de Client Key Exchange-fase zijn geleverd, niet overeenkomen met de SCP-server.
Wed Feb 12 20:21:40 2025 Critical: Log Error: Push error for subscription al: SCP failed to transfer to 10.48.48.192:22:
Wed Feb 12 20:21:40 2025 Critical: Log Error: Push error for subscription al: SCP failed to transfer to 10.48.48.192:22: lost connection
Wed Feb 12 20:21:40 2025 Critical: Log Error: Push error for subscription al: SCP failed to transfer to 10.48.48.192:22: info: Unable to negotiate with 10.48.48.192 port 22: no matching host key type found. Their offer: rsa-sha2-512,rsa-sha2-256,ecdsa-sha2-nistp256,ssh-ed25519
Om dit probleem op te lossen, kunt u de volgende stappen gebruiken:
Stap 1. Start een pakketopname in SWA en filter voor het IP-adres van de SCP-server.
Stap 2. Beweeg het logboekbestand naar de SCP-server om er zeker van te zijn dat SWA de bestanden verzendt.
Stap 3. Stop de pakketopname en open het bestand.
Stap 4. Zoek in het opnamebestand naar een pakket met Client: Key Exchange Init in het gedeelte Info.
Stap 5. Vouw het SSH-protocol uit en navigeer naar de sectie Algoritmes.
Stap 6. Controleer de tekenreeks server_host_key_algoritms (bijvoorbeeld: server_host_key_algoritms tekenreeks: ssh-rsa)
Stap 7. Navigeer naar de SCP-server en bewerk het sshd_config-bestand.
Stap 8. Zoek een regel die begint met HostKeyAlgorithms en voeg de ondersteunde host key genoemd in Stap 6 toe aan het bestand. (In dit voorbeeld: HostKeyAlgorithms ssh-rsa)
Stap 9. Sla de wijzigingen op en start de SSHD-service opnieuw op.
Gerelateerde inhoud
- Richtlijnen voor best practices voor Cisco Web Security Appliance
- BRKSEC-3303 (ciscolive)
- Gebruikershandleiding voor AsyncOS 14.5 voor Cisco Secure Web Appliance - GD (General Deployment) - Verbinden, installeren en configureren [Cisco Secure Web Appliance]
- Aan de slag met OpenSSH voor Windows | Microsoft Learn
- SSH Public Key Authentication configureren op Windows | Windows OS Hub (woshub.com)
- Sleutelgebaseerde verificatie in OpenSSH voor Windows | Microsoft Learn
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
22-Oct-2026
|
Hercertificering - bijgewerkte alt-tekst en opmaak. |
2.0 |
13-Feb-2025
|
Opmaak, interpunctie, grammatica, stijl, SEO. |
1.0 |
11-Jan-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)