내부 클라이언트가 외부 인터페이스 IP 주소를 사용하여 외부 네트워크에 액세스할 수 있도록 NAT(인터페이스 PAT) 정책을 구성합니다.
NAT(인터페이스 PAT) 정책을 생성하여 내부 클라이언트가 내부 주소를 외부 인터페이스 IP 주소의 포트로 변환하여 외부 네트워크에 액세스할 수 있도록 합니다.
이 절차는 내부 클라이언트가 내부 주소를 외부 인터페이스 IP 주소의 포트로 변환하도록 하는 NAT 규칙을 생성합니다. 이러한 유형의 NAT 규칙을 인터페이스 포트 주소 변환(PAT)이라고 합니다.
프로시저
-
정책 이름을 지정하고, 정책을 사용할 디바이스를 선택한 뒤 Save(저장)를 클릭합니다.
Figure 1. 새 정책 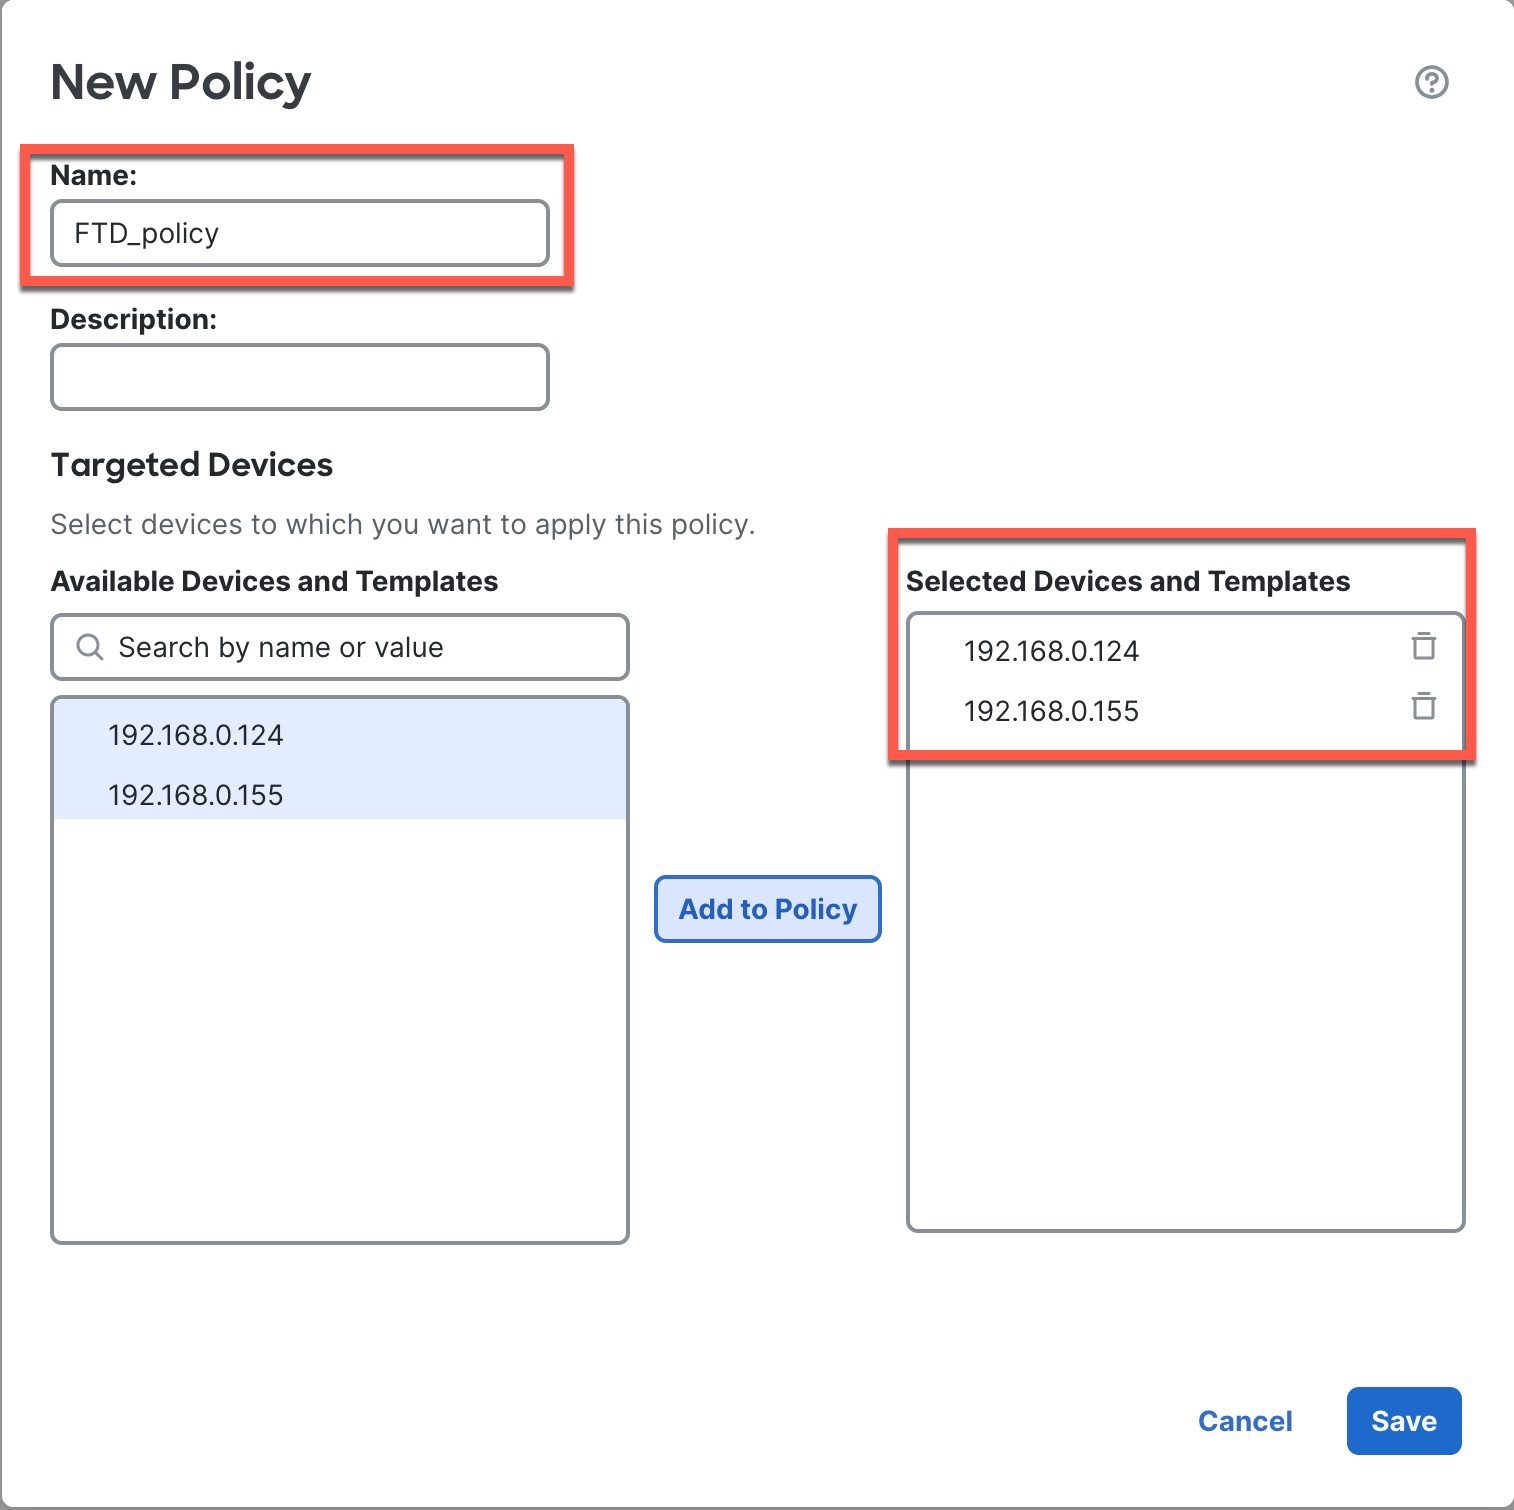
정책이 방화벽 관리 센터을 추가합니다. 계속해서 정책에 규칙을 추가해야 합니다.
Figure 2. NAT 정책 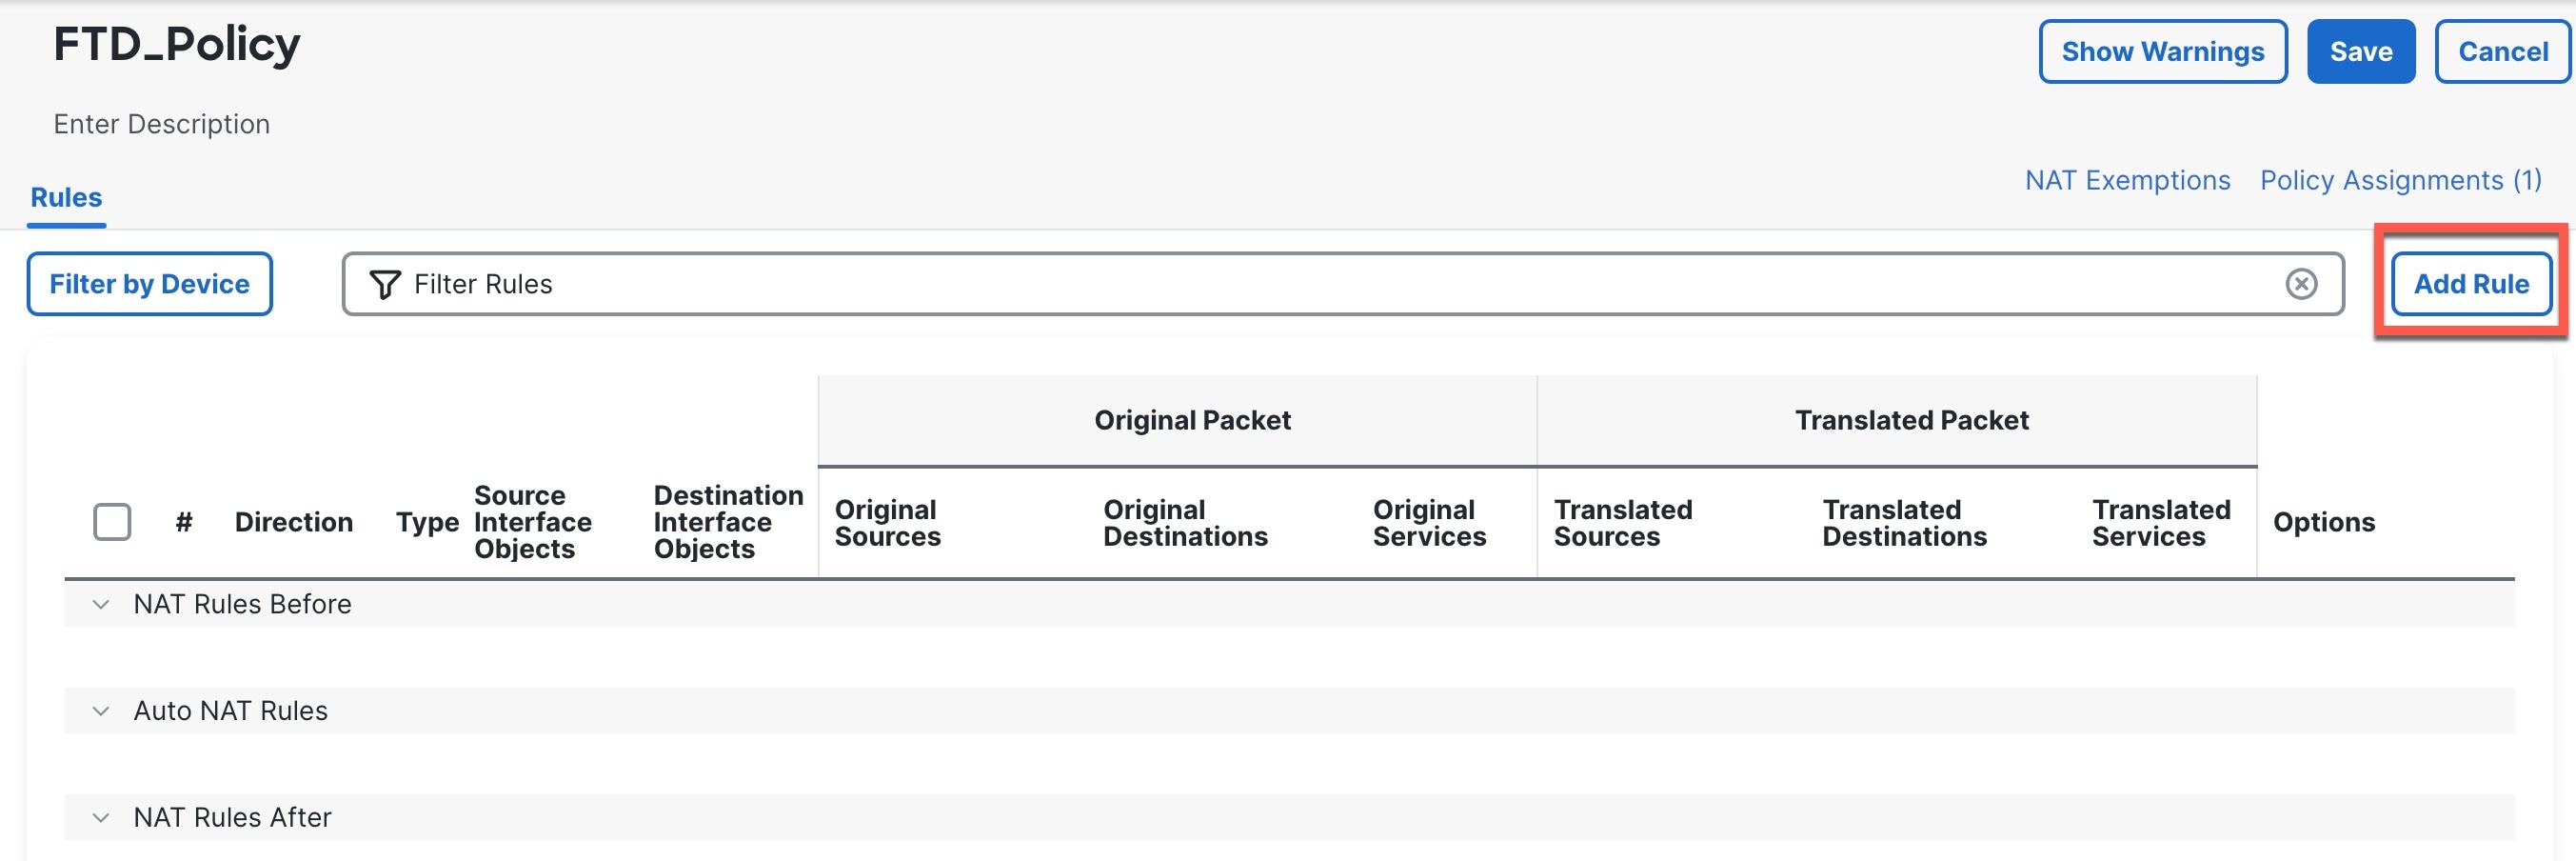
-
기본 규칙 옵션을 구성합니다.
Figure 3. 기본 규칙 옵션 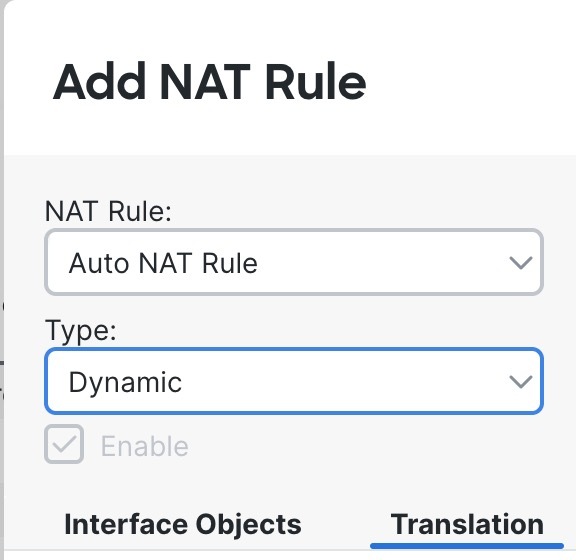
-
NAT Rule(NAT 규칙) - Auto NAT Rule(자동 NAT 규칙)을 선택합니다.
-
Type(유형) - Dynamic(동적)을 선택합니다.
-
-
Interface Objects(인터페이스 개체) 페이지에서 Available Interface Objects(사용 가능한 인터페이스 개체) 영역의 외부 영역을 Destination Interface objects(대상 인터페이스 개체) 영역에 추가합니다.
Figure 4. 인터페이스 개체 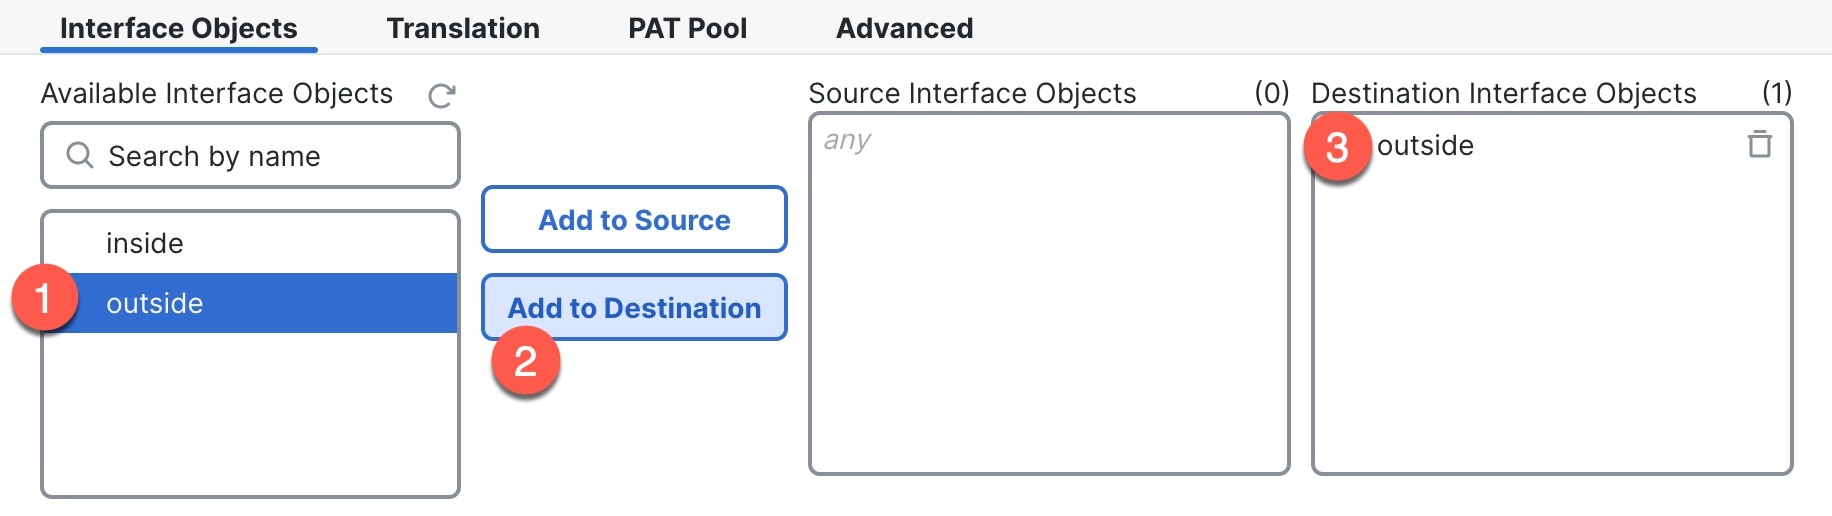
-
Translation(변환) 페이지에서 다음 옵션을 설정합니다.
Figure 5. 변환 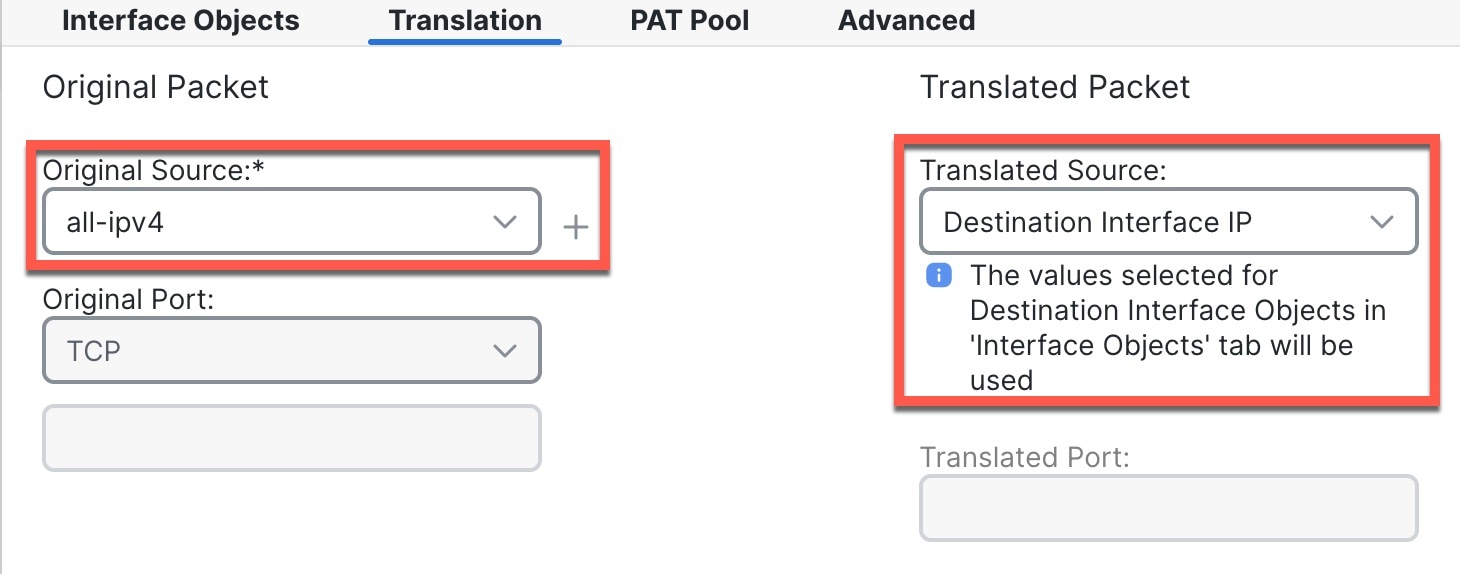
-
Original Source(원본 소스)- 모든 IPv4 트래픽(0.0.0.0/0 )에 대한 네트워크 개체를 추가하려면 Add(추가) (
 )를 클릭합니다.
Figure 6. 새 네트워크 개체 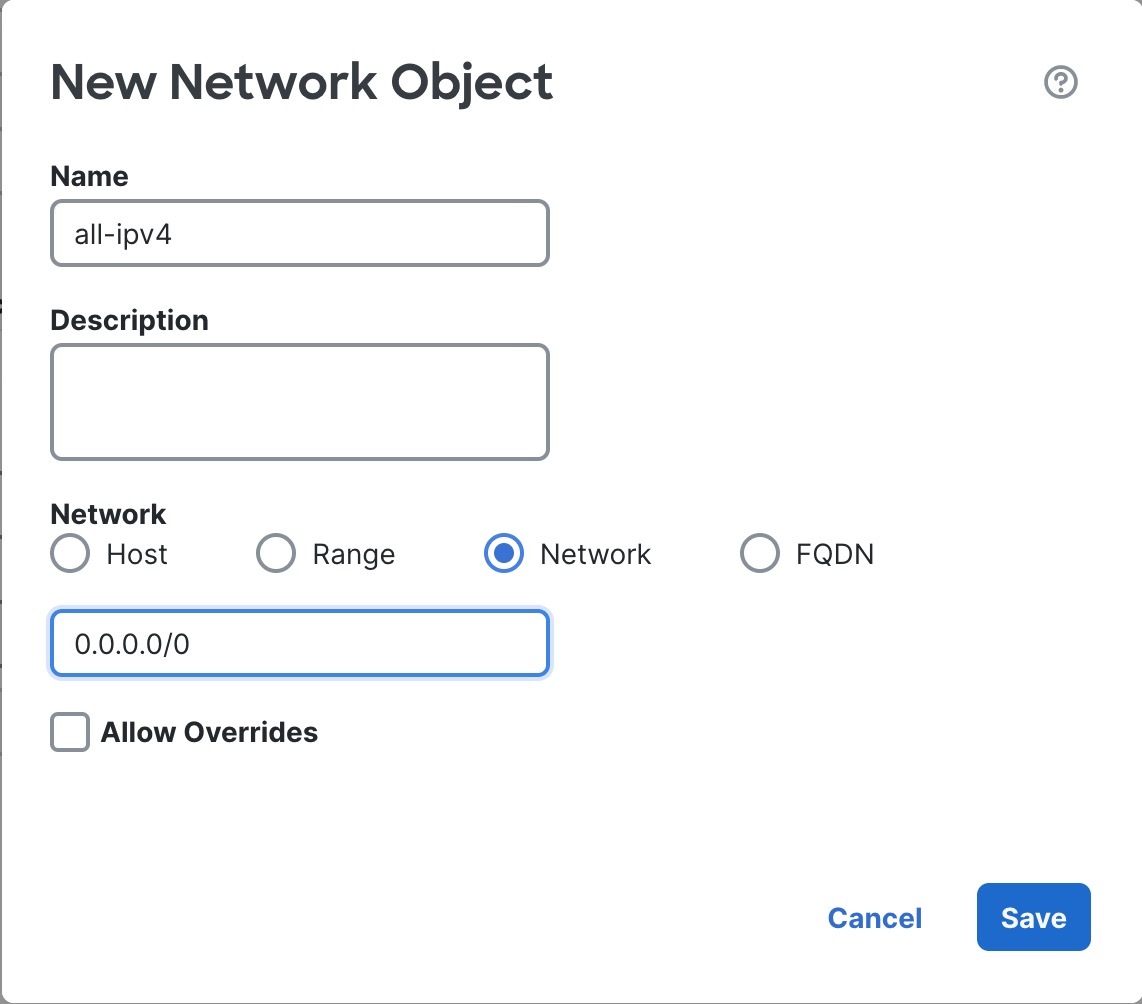
자동 NAT 규칙은 개체 정의의 일부로 NAT를 추가하고 시스템 정의 개체를 수정할 수 없기 때문에 시스템에서 정의된 any-ipv4 개체를 사용할 수 없습니다.
-
Translated Source(변환된 소스) - Destination Interface IP(대상 인터페이스 IP)를 선택합니다.
-