승인된 IP 주소에서 원격으로 디바이스를 관리할 수 있도록 Secure Firewall 200 외부 인터페이스의 SSH 액세스를 구성합니다.
외부 인터페이스에 대한 SSH 액세스를 활성화하여 승인된 IP 주소에서 원격으로 방화벽을 관리합니다.
이 섹션에서는 방화벽을 원격으로 관리할 수 있도록 외부 인터페이스에 대한 SSH 연결을 활성화하는 방법을 설명합니다.
기본적으로 초기 설정 중에 비밀번호를 구성한 admin 사용자가 있습니다.
Before you begin
외부 인터페이스에서 SSH를 활성화하려면 다음 단계를 따르십시오.
프로시저
-
SSH 연결을 허용하는 외부 인터페이스와 IP 주소를 확인합니다.
- 규칙 속성을 구성합니다.
-
IP Address(IP 주소) - SSH 연결을 허용하는 호스트 또는 네트워크를 식별하는 네트워크 개체 또는 그룹입니다. 드롭다운 메뉴에서 개체를 선택하거나 +를 클릭하여 새 네트워크 개체를 추가합니다.
-
Available Zones/Interfaces(사용할 수 있는 영역/인터페이스) - Selected Zones/Interface(선택한 영역/ 인터페이스) 목록 아래 필드에 외부 영역을 추가하거나 외부 인터페이스 이름을 입력한 후 Add(추가)를 클릭합니다.
Figure 1. 외부 인터페이스에서 SSH 활성화 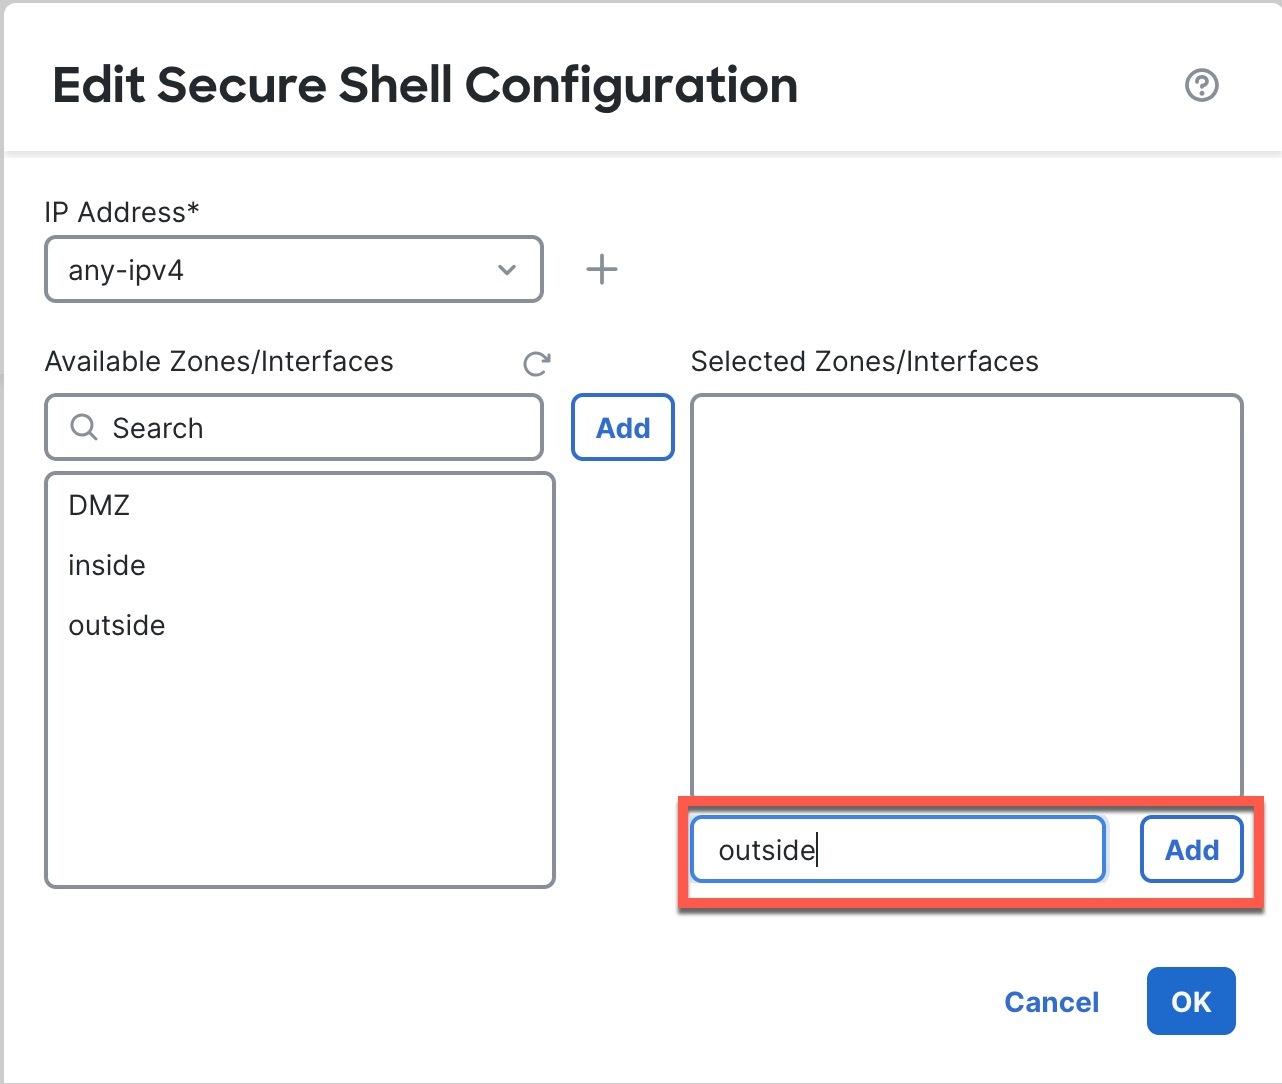
-
- 규칙 속성을 구성합니다.