이 개념은 권장되는 통합 방법과 모범 사례를 활용하여 온프레미스 방화벽 Management Center를 Security Cloud Control Firewall Management에 온보딩하는 방법을 설명하며, 이를 통해 중앙 집중식 장치 가시성, 공유 정책 관리 및 간소화된 프로비저닝을 가능하게 합니다. 또한 성공적인 온보딩 프로세스를 위한 중요한 제한 사항 및 구성 지침도 간략하게 설명합니다.
Security Cloud Control Firewall Management는 온프레미스 Firewall Management Center를 온보딩하는 두 가지 방법을 제공합니다.
-
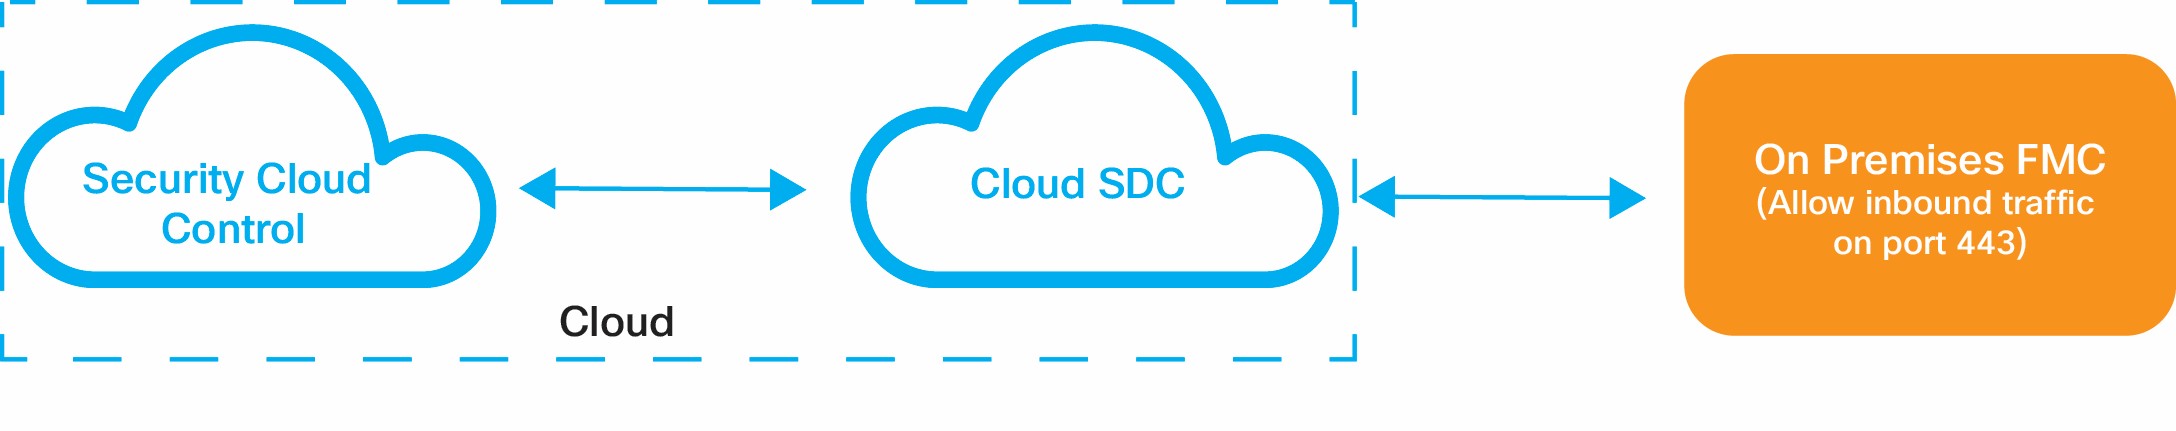
선호되는 방법(보안 디바이스 커넥터 없이 직접 온보딩): 과 Cisco Security Cloud과(와) 통합된 온프레미스 Firewall Management Center 자동 검색 및 온보딩. 대부분의 클라우드 지원 기능은 온프레미스 Firewall Management Center가 SDC(보안 디바이스 커넥터)를 사용하지 않고 직접 온보딩된 경우에만 지원되므로 이 직접 방법이 권장됩니다. 직접 온보딩을 통해 제로 터치 프로비저닝, 중앙 집중식 디바이스 가시성 및 정책 최적화와 같은 클라우드 지원 기능에 대한 완전한 액세스를 제공합니다. 이는 대부분의 사용 사례에서 선호되는 방법입니다. 온프레미스 Firewall Management Center과 Cisco Security Cloud 통합에 대한 자세한 내용은 온프레미스 방화벽 Management Center을(를) Cisco Security Cloud와 통합을 참조하십시오.
정부 기관 고객은 이 방법을 사용할 수 없습니다. 정부 기관 고객은 자격 증명 방법을 사용하여 온프레미스 방화벽 Management Center을(를) Security Cloud Control에 온보딩해야 합니다.
-
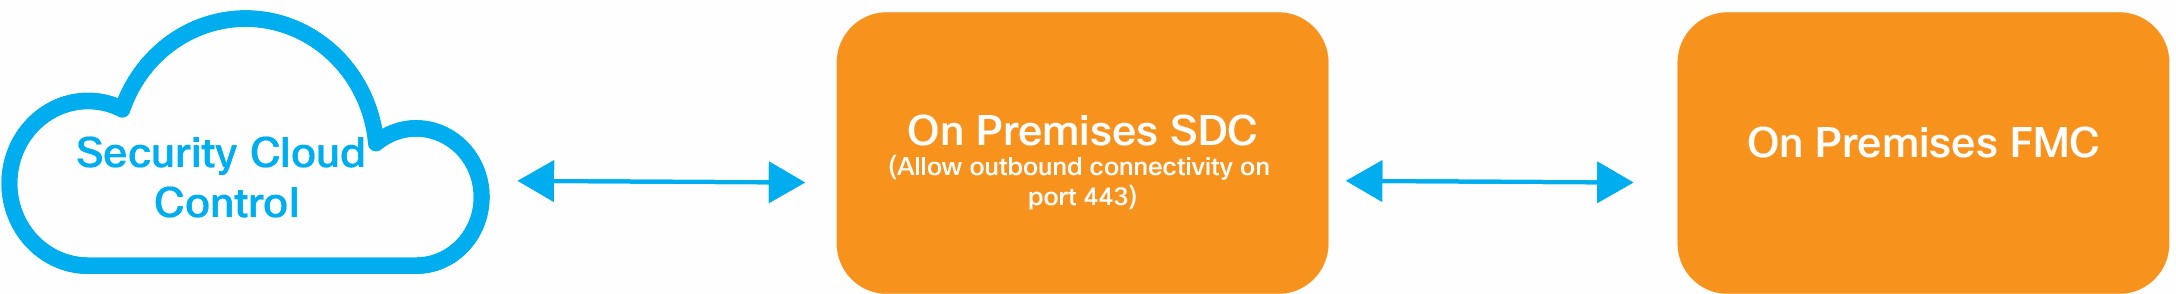
대체 방법(SDC 사용): SDC와 함께온프레미스 Firewall Management Center 자격 증명을 사용하는 것이 지원되지만 매우 드문 활용 사례에만 적용됩니다. SDC로 온보딩하면 직접 온보딩에서 사용할 수 있는 여러 클라우드 지원 기능에 대한 액세스가 제한됩니다. 직접 온보딩이 불가능한 경우 SDC를 선택합니다.
자세한 내용은 직접 클라우드 연결성 위한 인바운드 액세스 허용을 참조하십시오.
Security Cloud Control은(는) 다음을 사용하여 FMC를 보완합니다.
-
FMC와의 공유 개체 관리를 통한 일관된 정책 적용.
자세한 내용은 Security Cloud Control(으)로 온프레미스 Firewall Management Center 관리에서 개체 섹션을 참조하십시오.
-
Firewall Threat Defense 디바이스의 제로 터치 프로비저닝. 자세한 내용은 제로 터치 프로비저닝을 사용하는 온프레미스 방화벽 Management Center에 디바이스 온보딩을 참조하십시오.
-
중앙 집중식 가시성 및 관리 자세한 내용은 Device and Service Management(디바이스 및 서비스 관리)를 참조하십시오.
-
클라우드 Cisco Secure Dynamic Attributes Connector(CSDC )와 클라우드 제공 Firewall Management Center 통합. 자세한 내용은 Cisco Secure Dynamic Attributes Connector를 참조하십시오.
지침 및 제한 사항
-
온프레미스 Firewall Management Center를 온보딩하면 에 등록된 모든 디바이스도 온보딩합니다. 비활성화되었거나 연결할 수 없는 디바이스는 Security Cloud Control에서 Security Devices(보안 디바이스) 페이지에 표시될 수 있지만, 관리하거나 정보를 조회할 수는 없습니다.
-
온보딩해도 온프레미스 Firewall Management Center의 정책이 Security Cloud Control또는 클라우드 제공 Firewall Management Center(으)로 전파되지 않습니다. Firewall Threat Defense 디바이스를 클라우드 제공 Firewall Management Center에 마이그레이션하려면 내장된 Migrate FTD to(FTD를 다음으로 마이그레이션 )클라우드 제공 Firewall Management Center 기능을 사용합니다. 자세한 내용은 Threat Defense를 클라우드 제공 Firewall Management Center로 마이그레이션을 참조하십시오.
-
Security Cloud Control 통신 전용으로 관리자 레벨 권한이 있는 전용 사용자를 온프레미스 Firewall Management Center에 생성하는 것이 좋습니다. 온보딩 중에 동일한 자격 증명으로 온프레미스 Firewall Management Center에 로그인하면 프로세스가 실패합니다. 이 권장 사항은 자격 증명 기반 온보딩에만 적용되며 직접 통합에는 적용되지 않습니다.
-
이 전용 사용자에 대해 Maximum Number of Failed Logins(최대 실패 로그인 횟수)를 0으로 설정합니다.
-
온프레미스 Firewall Management Center 버전 7.4 이상의 경우, 전환으로 인해 클라우드 연결성이 끊어지는 경우 SecureX, Security Cloud Control 또는 Cisco Security Cloud(버전에 따라 다음)를 비활성화했다가 다시 활성화하여 연결을 복원합니다.
 을 클릭하여