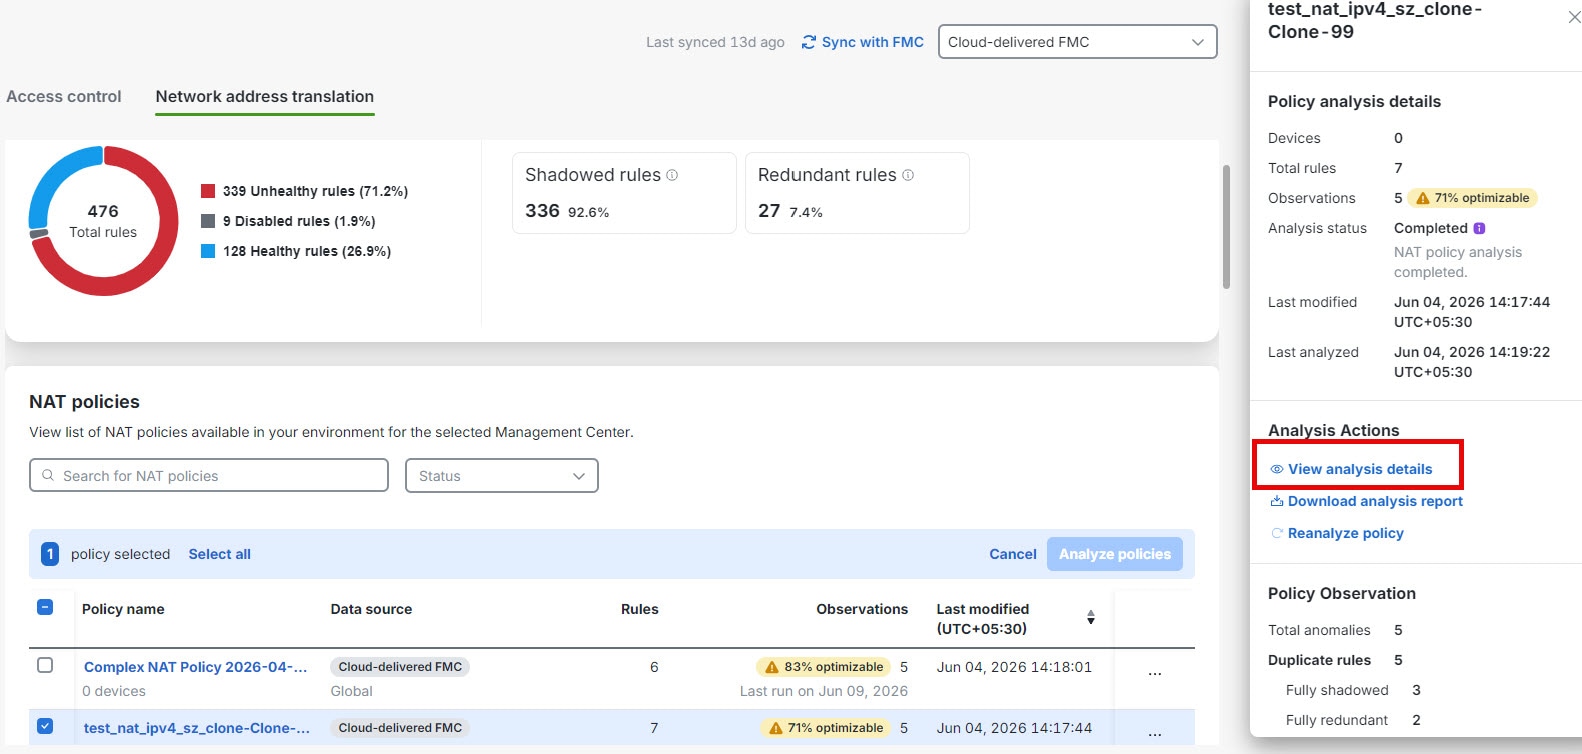
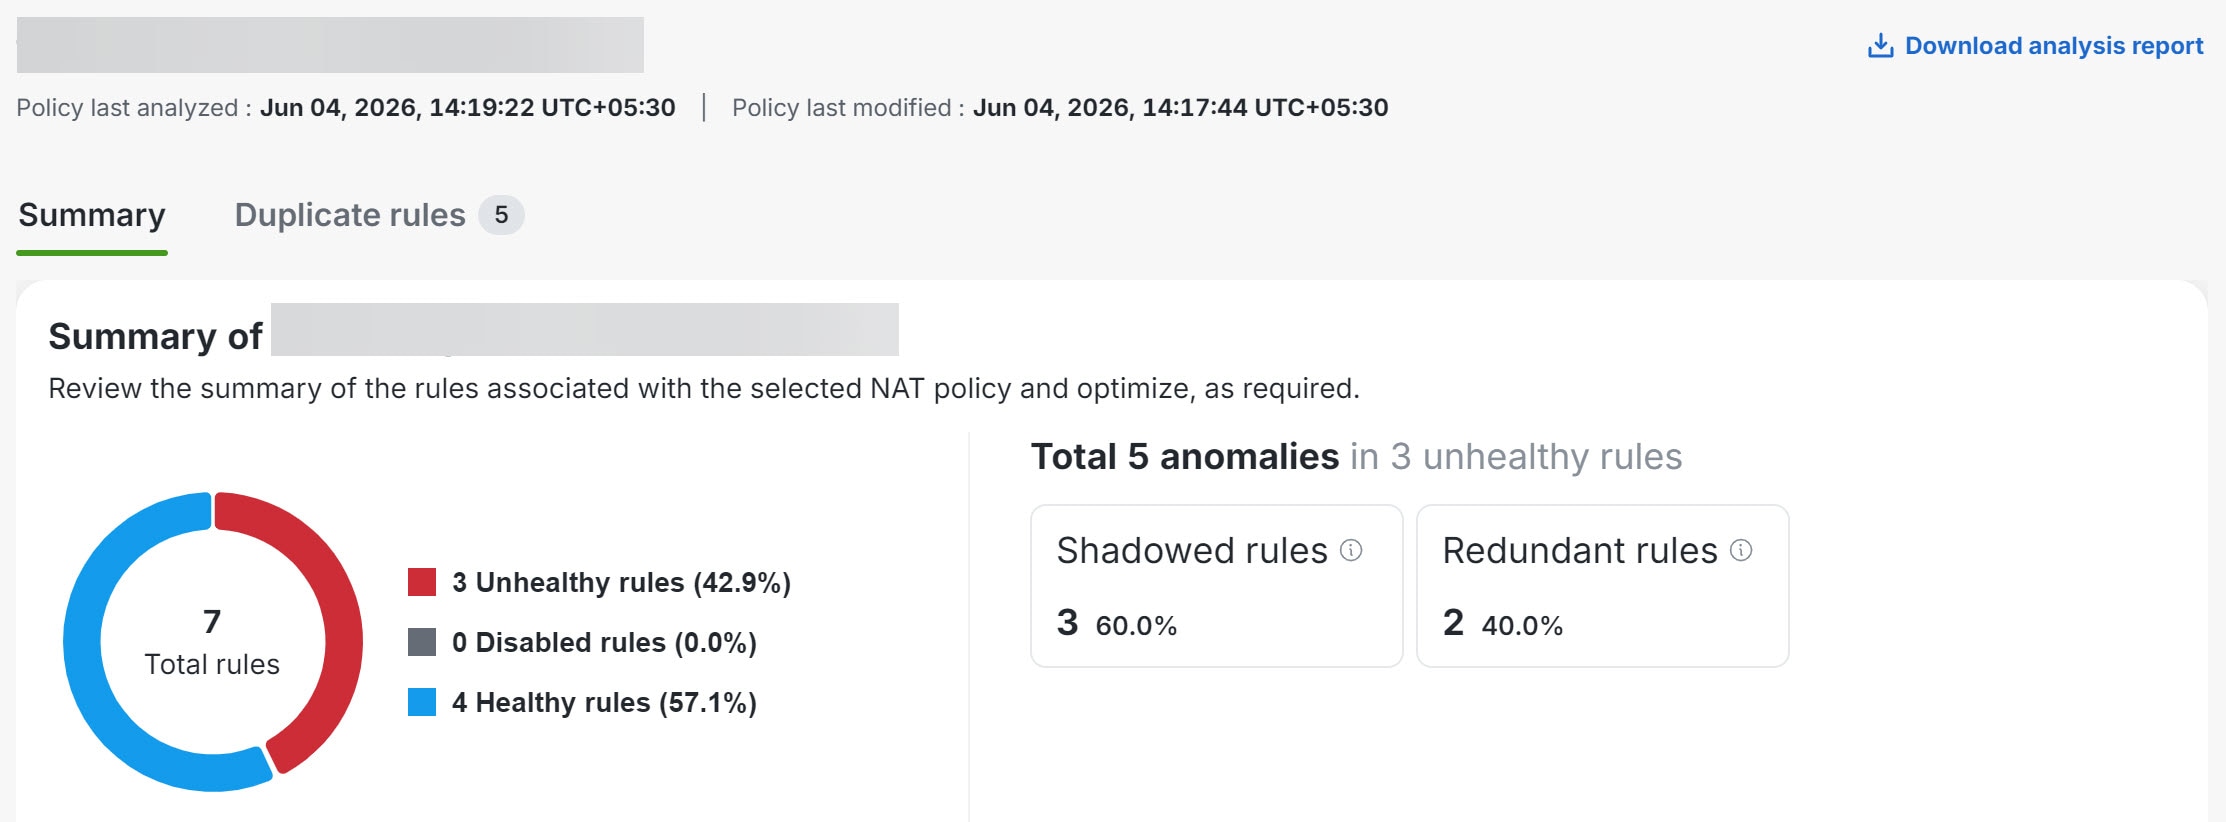
Policy Analyzer and Optimizer에서 NAT 정책을 분석하고, 섀도우 또는 중복 규칙을 식별하고, 충돌 소유권을 검토하고, NAT 분석 보고서를 다운로드하는 방법을 알아보십시오.
NAT 정책을 분석하고 섀도우 또는 중복 규칙을 찾으려면 Network Address Translation(네트워크 주소 변환) (NAT) 탭을 사용합니다. NAT 정책 분석기 및 옵티마이저를 사용하면 효과적인 NAT 동작에 기여하지 않는 규칙을 식별하고, 충돌을 소유한 규칙을 파악하고, 검토를 위해 NAT 분석 보고서를 다운로드할 수 있습니다.
NAT 정책 분석기 및 옵티마이저 요구 사항
-
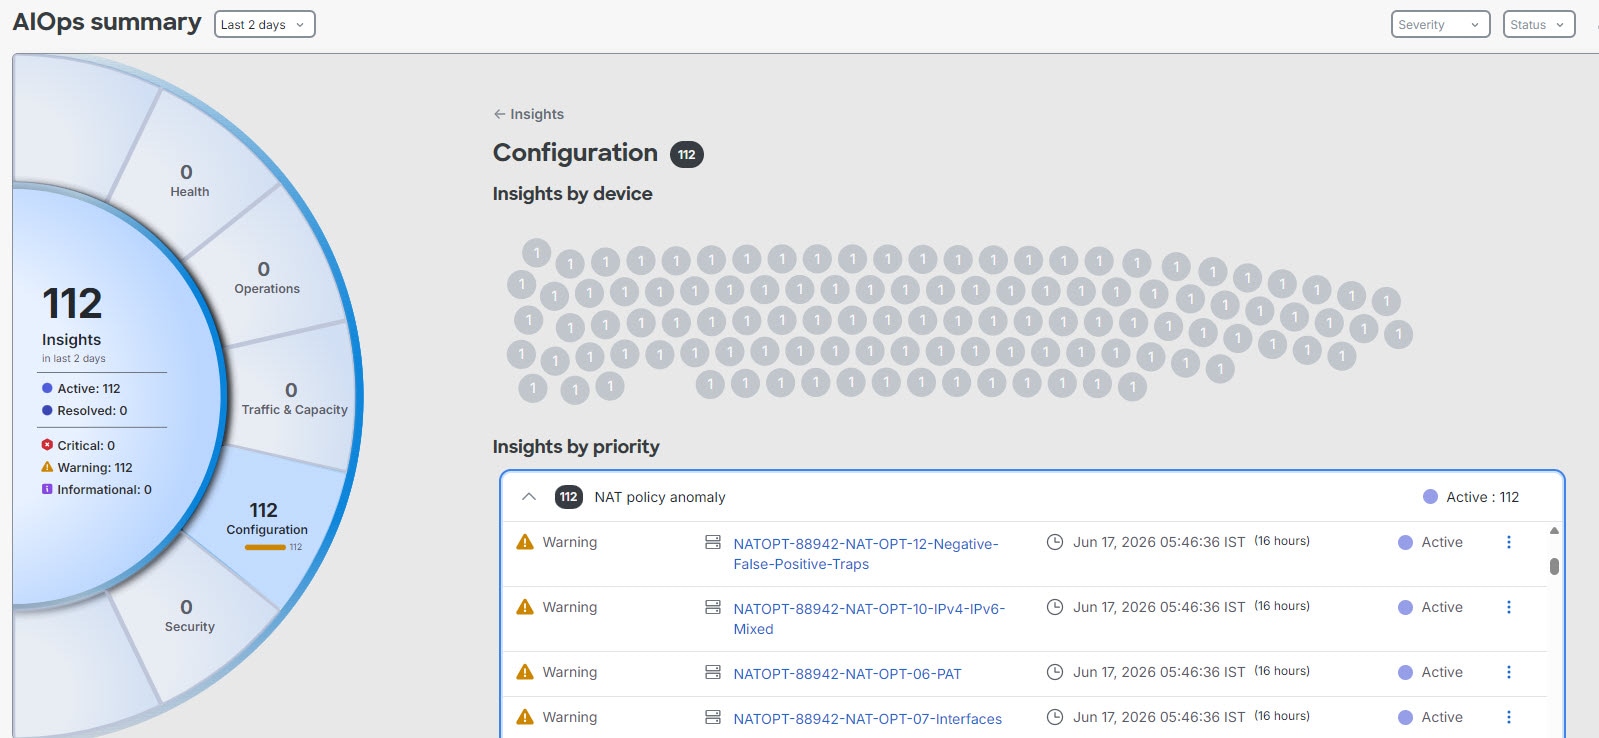
NAT 정책 분석기 및 옵티마이저는 테넌트 및 선택한 데이터 소스에 대해 AIOps가 활성화된 경우에만 사용할 수 있습니다.
-
온프레미스 방화벽 Management Center의 경우 NAT 정책 분석기 및 옵티마이저에는 버전 7.6 이상이 필요합니다.
-
AIOps 설정에서 NAT 정책 분석기 및 옵티마이저가 비활성화되어 있으면 모든 데이터 소스에 대해 NAT 정책 분석기 및 옵티마이저 작업이 차단됩니다.
-
데이터 소스에 대해 AIOps가 활성화된 경우, 정책 분석기 및 옵티마이저 은(는) 온보딩된 데이터 소스에 대한 초기 NAT 동기화 및 분석을 시작합니다.
-
NAT 정책 분석기 및 옵티마이저는 디바이스 단위가 아닌 Management Center 수준에서 분석을 수행합니다.
비활성화된 NAT 규칙은 정책 분석기 및 옵티마이저의 분석에서 제외됩니다.