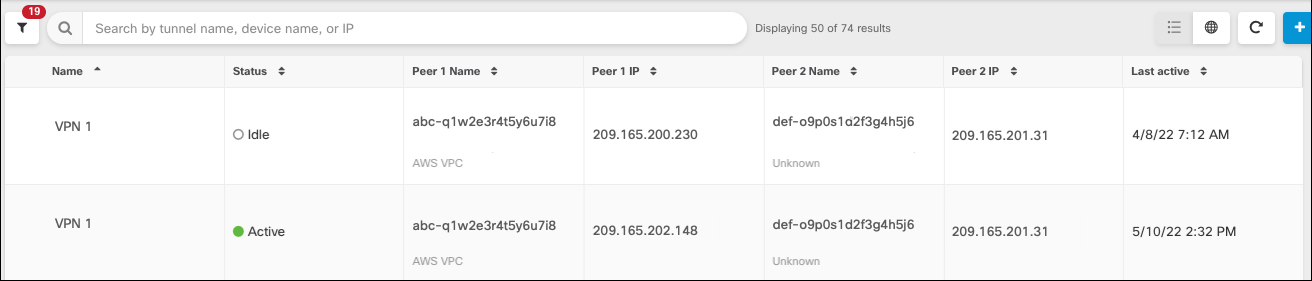
AWS Transit Gateway를 사용하여 Security Cloud Control Firewall Management에서 AWS VPC 터널 연결성을 모니터링하고 활성 또는 유휴 VPN 터널 상태를 온디맨드 확인으로 실행하는 방법을 알아봅니다.
AWS(Amazon Web Services) Transit Gateway는 클라우드 라우터 역할을 합니다. 이 서비스는 중앙 허브를 통해 엔터프라이즈의 VPC(Virtual Private Cloud)를 AWS VPC에 연결함으로써 피어링 관계를 간소화합니다.
Security Cloud Control Firewall Management에서는 AWS Transit Gateway를 사용하여 온보딩된 AWS VPC의 연결 상태를 모니터링할 수 있습니다.
Procedure
-
VPC를 선택한 다음 Actions(작업)에서 Check Connectivity(연결 확인)를 클릭합니다. 이를 통해 터널에 대한 실시간 연결 상태 확인이 실행되며, 터널이 현재 활성 상태인지 또는 유휴 상태인지 파악합니다. 온디맨드 연결 확인 링크를 클릭하지 않으면 온보딩된 모든 디바이스의 모든 터널에 대한 확인이 10분마다 수행됩니다.
VPN 터널의 연결이 다운되면 Security Cloud Control에서 알림을 표시합니다. 링크가 복구되어도 알림이 표시되지 않습니다.