SWAでの実行可能ファイルダウンロードの設定

概要
このドキュメントでは、実行可能ファイルのダウンロードをブロックするようにSecure Web Appliance(SWA)を設定するプロセスについて説明します。
前提条件
要件
次の項目に関する知識が推奨されます。
- SWAへの管理アクセス
- SWAのGraphic User Interface(GUI)へのアクセス
使用するコンポーネント
本書の内容は、特定のソフトウェアやハードウェアのバージョンに限定されるものではありません。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
はじめる前に
Cisco SWAは、Multipurpose Internet Mail Extensions(MIME)Webコンテンツを検査することで、実行可能ファイルのダウンロードを効果的にブロックできます。SWAは、application/x-msdownload、application/x-msi、およびその他の関連するMIMEタイプなどのファイルタイプを特定することで、実行可能ファイルがユーザに配信されるのを防ぐポリシーを適用します。MIMEタイプの検出に加えて、SWAはファイル拡張子フィルタリング、レピュテーションベースの分析、およびカスタムポリシールールを活用して、不要なダウンロードやリスクのあるダウンロードに対する保護をさらに強化できます。これらの機能により、組織はセキュアなブラウジング環境を維持し、マルウェア感染のリスクを軽減できます。
application/octet-streamは、バイナリデータを含むファイルを示すために使用される汎用MIMEタイプです。ファイルの性質を指定しないため、より特定のMIMEタイプに適合しない任意のファイルに使用できます。これは通常、Webサーバがより正確なタイプを決定できない場合に、実行可能ファイル、インストーラ、およびその他のテキスト以外のファイルに割り当てられます。
設定手順
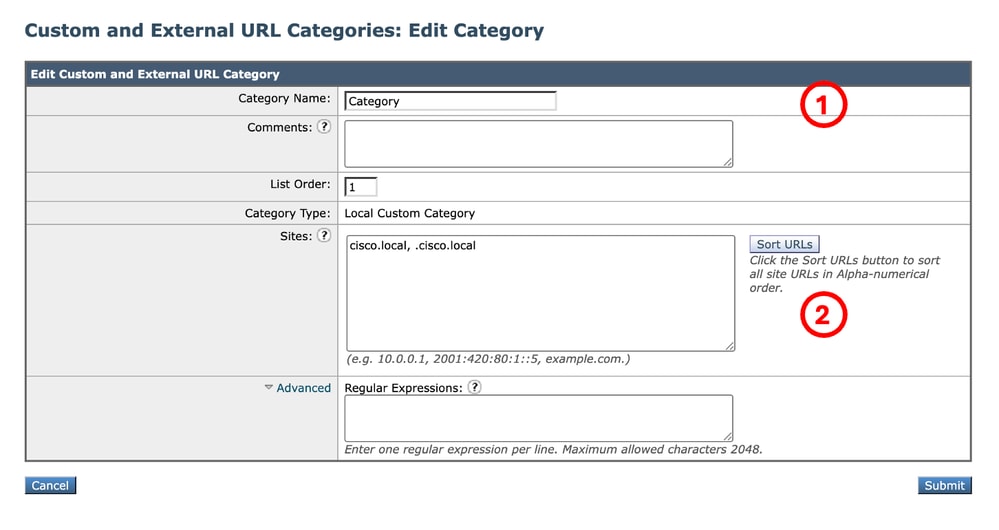
| ステップ 1:WebサイトのカスタムURLカテゴリの作成 | ステップ 1.1:GUIで、Web Security Managerに移動し、Custom and External URL Categoriesを選択します。 ステップ 1.2:Add Categoryをクリックして、新しいカスタムURLカテゴリを作成します。 ステップ 1.3:新しいカテゴリの名前を入力します。 ステップ 1.4:ファイルのダウンロードをブロックするドメイン(複数可)を定義します(この例では、cisco.localとそのサブドメインがすべて使用されます)。 ステップ 1.5:変更を送信します。
|
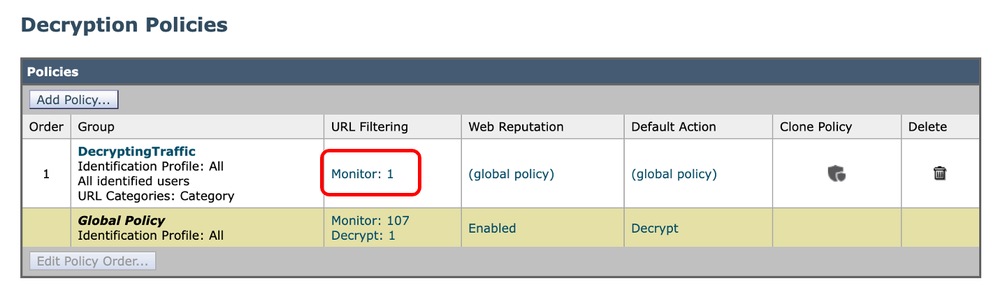
| ステップ 2:URLのトラフィックを復号化します。 | ステップ 2.1:GUIで、Web Security Managerに移動し、Decryption Policiesを選択します ステップ 2.2:Add Policyをクリックします。 ステップ 2.3:新しいポリシーの名前を入力します。 ステップ2.4:(オプション)このポリシーを適用するIDプロファイルを選択します。 ステップ 2.5:ポリシーメンバー定義セクションで、URLカテゴリのリンクをクリックして、カスタムURLカテゴリを追加します。 ステップ 2.6:ステップ1で作成したURLカテゴリを選択します。 ステップ 2.7:[Submit] をクリックします。 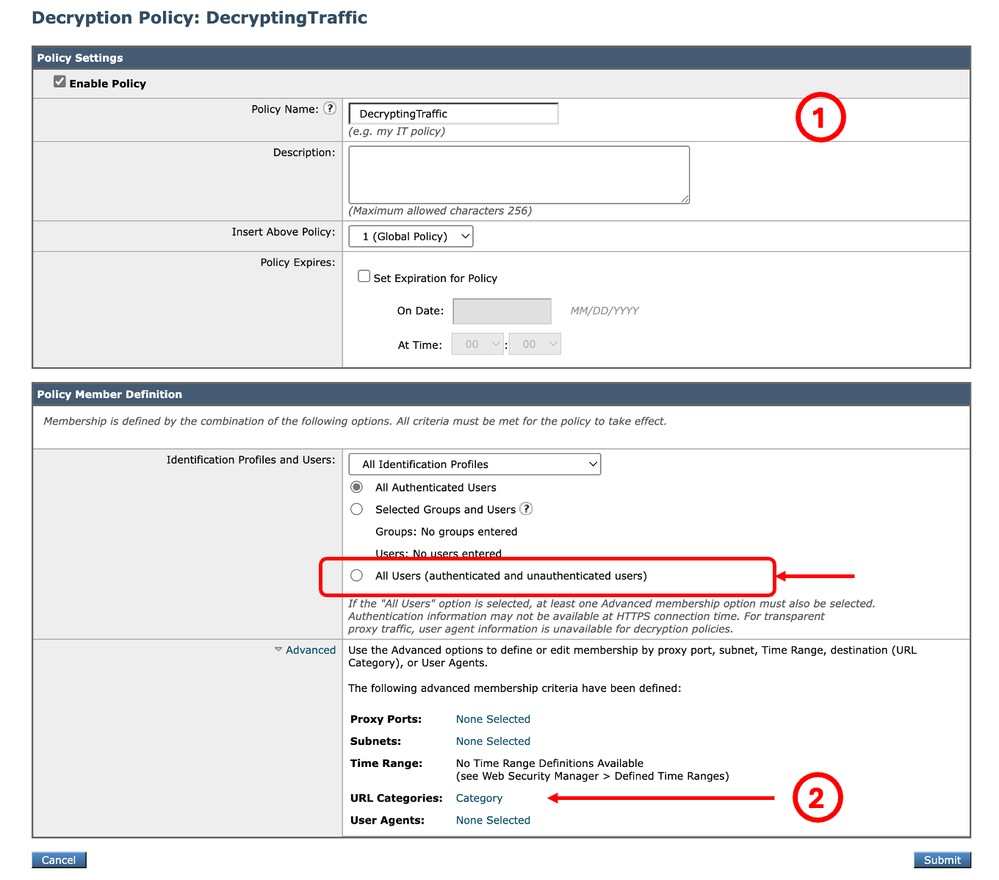 イメージ:復号化ポリシーの作成 ステップ 2.8:Decryption Policies ページで、新しいポリシーのURL Filtering をクリックします。
ステップ 2.9:カスタムURLカテゴリのアクションとして復号化を選択します。 ステップ 2.10:[Submit] をクリックします。 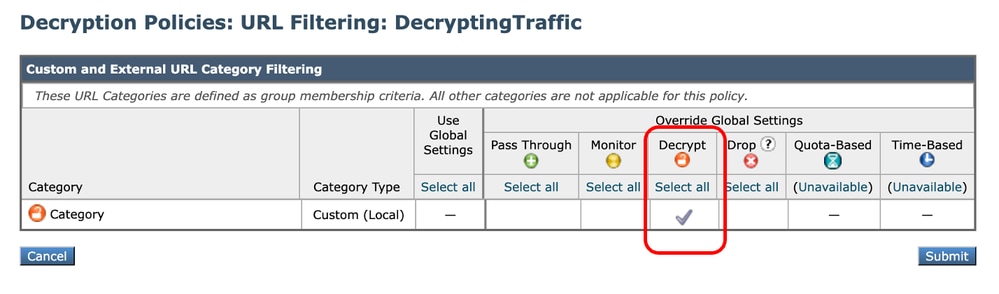 イメージ – アクションとして復号化を設定 |
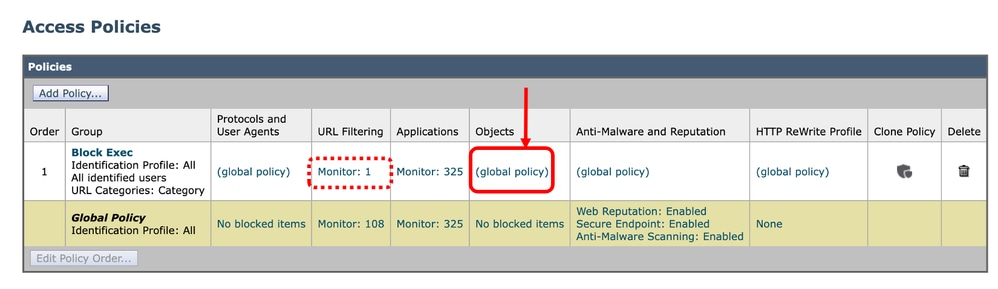
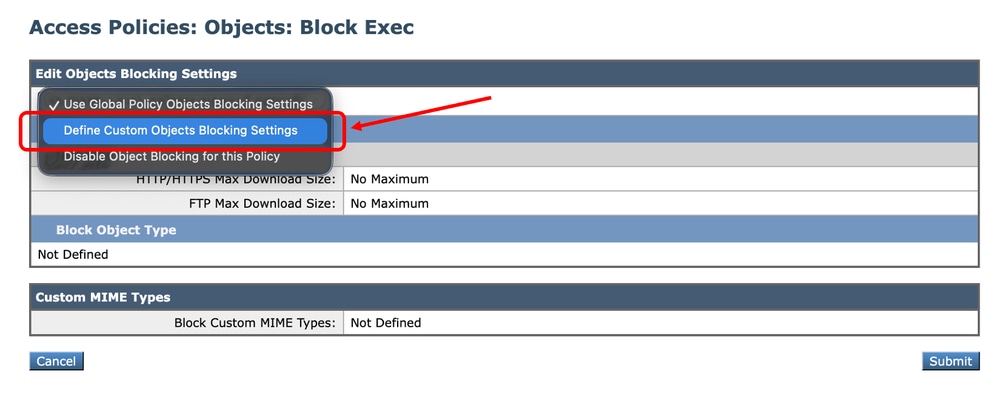
| ステップ 3:実行可能ファイルのブロック | ステップ 3.1:GUIで、Web Security Managerに移動し、Access Policiesを選択します。 ステップ 3.2:Add Policyをクリックします。 ステップ 3.3:新しいポリシーの名前を入力します。 ステップ3.4.(オプション)このポリシーを適用する必要があるIDプロファイルを選択します。 ステップ 3.5:ポリシーメンバー定義セクションで、URLカテゴリのリンクをクリックして、カスタムURLカテゴリを追加します。 ステップ 3.6:ステップ1で作成したURLカテゴリを選択します。 ステップ 3.7:[Submit] をクリックします。 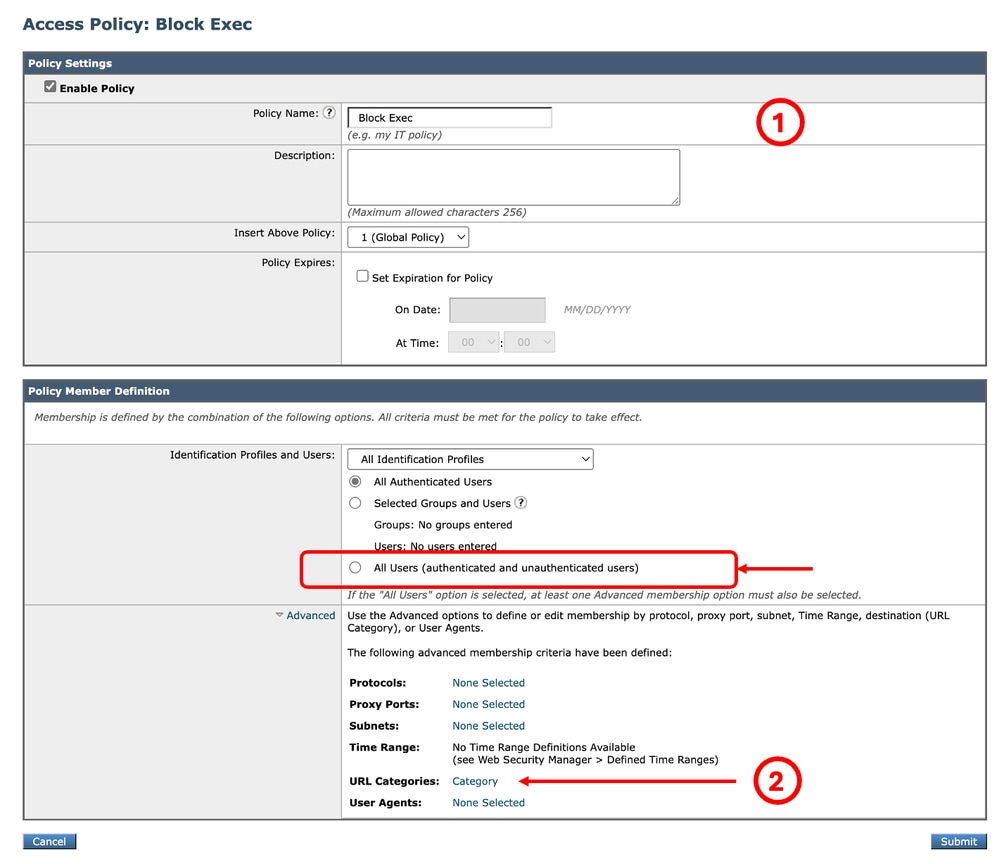 イメージ – アクセスポリシー ステップ 3.8:Access Policiesページで、URL FilteringアクションがMonitorに設定されていることを確認します。 ステップ 3.9:Access Policies ページで、新しいポリシーのObjects をクリックします。
ステップ 3.10:ドロップダウンメニューから、Define Custom Objects Blocking Settingsの順に選択します。
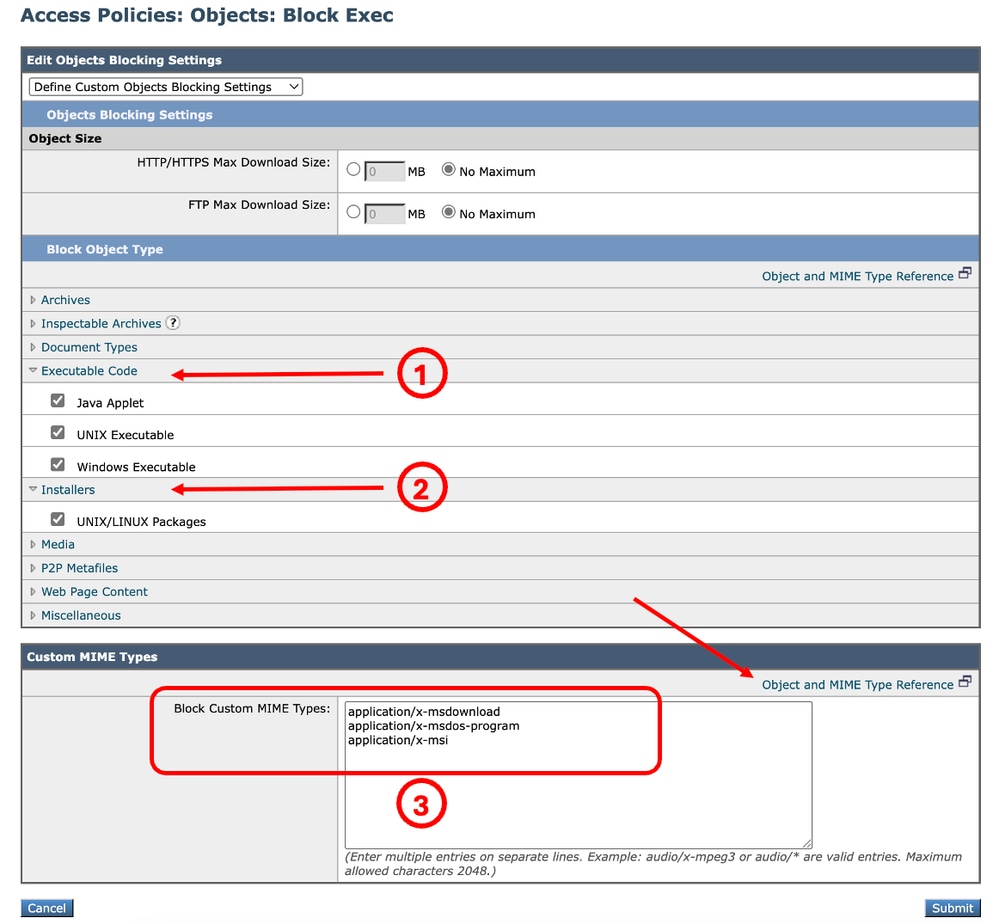
ステップ 3.11:Executable Codeを選択して、ブロックするObjectsのタイプを選択します。 ステップ 3.12:Installersを選択して、ブロックするObjectsのタイプを選択します。 ステップ 3.13:また、MIMEタイプを入力することもできます。これは、「カスタムMIMEタイプ」セクションでブロックするファイルのタイプです。
ステップ 3.14:[Submit] をクリックします。 ステップ 3.15:変更を確定します。 |
ファイル拡張子ブロックの検証
この例では、ユーザが実行可能ファイルをダウンロードしようとすると、次の警告ページが表示されます。
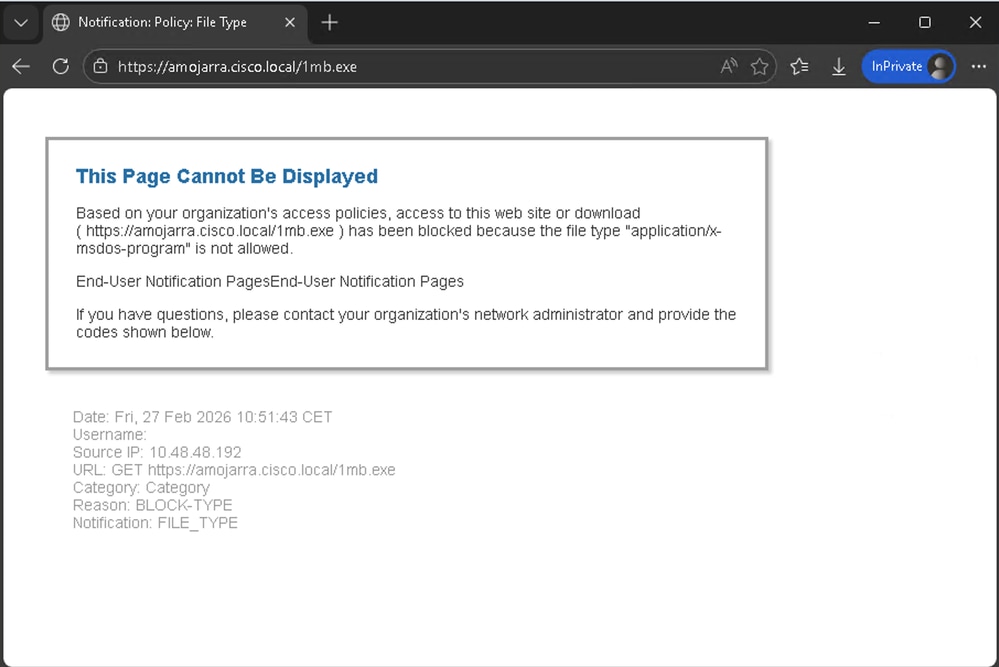 イメージ – ブロック通知ページ
アクセスログから、トラフィックに関連する2つのログ行を確認できます。最初のログ行は、トラフィックを復号する復号ポリシー(名前:DecryptingTraffic)に関連しています。アクションはDECRYPT_CUSTOMCATです。
2番目のアクセスログ行は、ステップ3で作成したアクセスポリシー(名前:Block_Exec)に関連しています。アクションはBLOCK_ADMIN_FILE_TYPEです。
| ポリシー | アクセスログ |
| 復号化ポリシー | 1772186569.823 182 10.48.48.192 TCP_MISS_SSL/200 39 CONNECT tunnel://amojarra.cisco.local:443/ - DIRECT/amojarra.cisco.local - DECRYPT_CUSTOMCAT_7-DecryptingTraffic-DefaultGroup-NONE-NONE-NONE-LAB_Access-NONE <"C_Cate",-,-,"-,"-,-,-","-," ",-,-,"-",-,"-","-,"-,"-,"-,"-","-","-","-","-","-","-",",1.71,0,-,"-","-","-","-","-","-,",-,"-,"-","-","-,","-,","-,",,"-,",-,"-,"-,","-,"-,","-,","-,",","-,",",",,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,,, |
| アクセスポリシー | 1772186576.735 2242 10.48.48.192 TCP_DENIED_SSL/403 0 GET https:// |
関連コンテンツ
- AsyncOS 15.2 for Cisco Secure Web Applianceユーザガイド
- Cisco Secure Email & Web仮想アプライアンスインストールガイド
- Secure Web ApplianceでのカスタムURLカテゴリの設定:シスコ
- セキュアなWebアプライアンスのベストプラクティスの使用
- セキュアWebアプライアンス用のファイアウォールの設定
- Secure Web Applianceでの復号化証明書の設定
- SWAでのSNMPの設定およびトラブルシューティング
- Microsoftサーバを使用したSecure Web ApplianceでのSCPプッシュログの設定
- SWAで特定のYouTubeチャンネル/ビデオを有効にし、残りのYouTubeをブロックする
- Secure Web ApplianceのHTTPSアクセスログ形式について
- セキュアなWebアプライアンスのログへのアクセス
- Secure Web Applianceでの認証のバイパス
- Secure Web Applianceでのトラフィックのブロック
- Secure Web ApplianceでのMicrosoft Updatesトラフィックのバイパス
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
2.0 |
20-Oct-2026
|
タイトル、スペル、文法、間隔、読みやすさを考慮したセクションへの水平線の挿入、固定CCWアラートを更新。 |
1.0 |
27-Feb-2026
|
初版 |
 フィードバック
