SWAでのMicrosoft 365テナント制限の設定

概要
このドキュメントでは、Secure Web Appliance(SWA)でMicrosoft 365テナント制限を設定するプロセスについて説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- SWAのGraphic User Interface(GUI;グラフィックユーザインターフェイス)へのアクセス
- SWAの管理者権限。
- SWA管理に関する知識。
使用するコンポーネント
本書の内容は、特定のソフトウェアやハードウェアのバージョンに限定されるものではありません。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
設定手順
| ステップ 1:WebサイトのカスタムURLカテゴリを作成します。 |
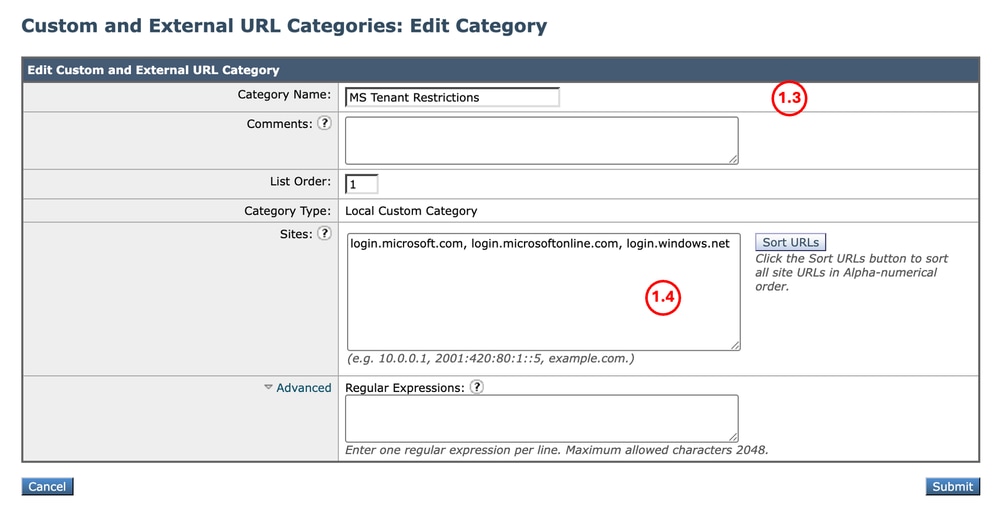
ステップ 1.1:GUIで、Web Security Managerに移動し、Custom and External URL Categoriesを選択します。 ステップ 1.2:Add Categoryをクリックして、新しいカスタムURLカテゴリを作成します。 ステップ 1.3:新しいカテゴリの名前を入力します。 ステップ 1.4:Sitesセクションで次のURLを定義します。 ステップ 1.5: 変更を送信します。
|
| ステップ 2:トラフィックを復号化します。 |
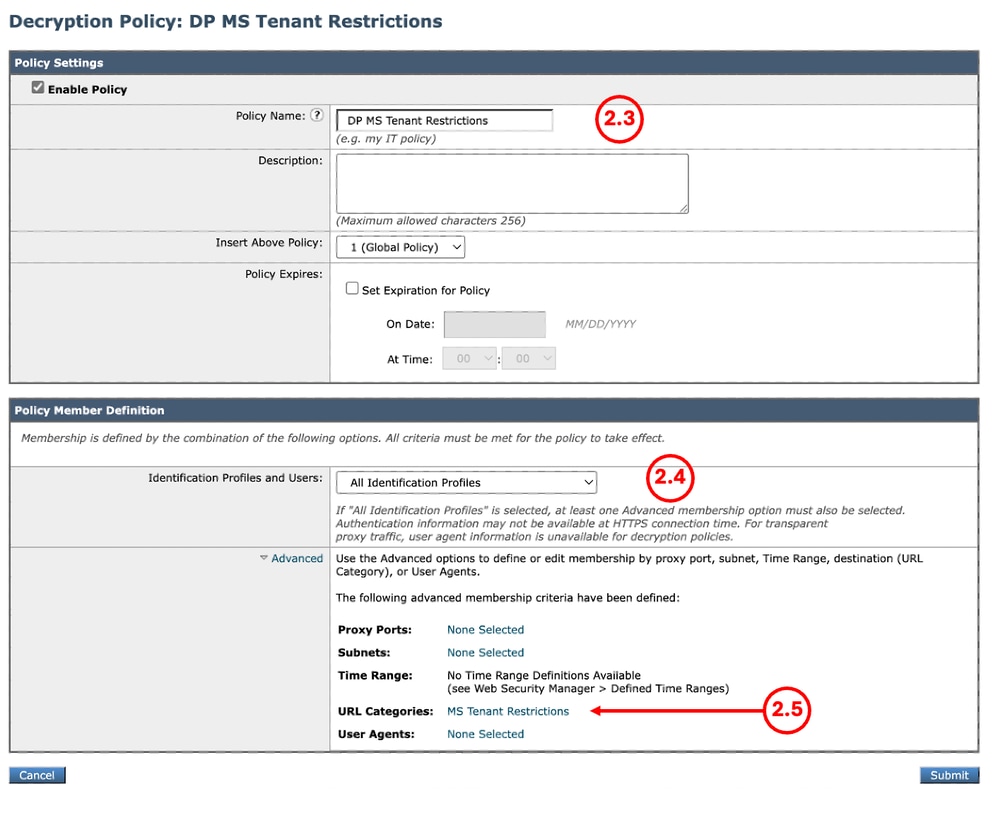
ステップ 2.1: GUIで、Web Security Managerに移動し、Decryption Policiesを選択します。 ステップ 2.2:Add Policyをクリックします。 ステップ 2.3:ポリシーの名前を入力します。 ステップ 2.4: このポリシーに適用する必要があるIDプロファイルを選択します。 ステップ 2.5:Policy Member Definitionセクションで、URL Categoriesリンクをクリックして、カスタムURLカテゴリを追加します。 ステップ 2.6:ステップ1で作成したURL カテゴリを選択します。 ステップ 2.7:[Submit] をクリックします。
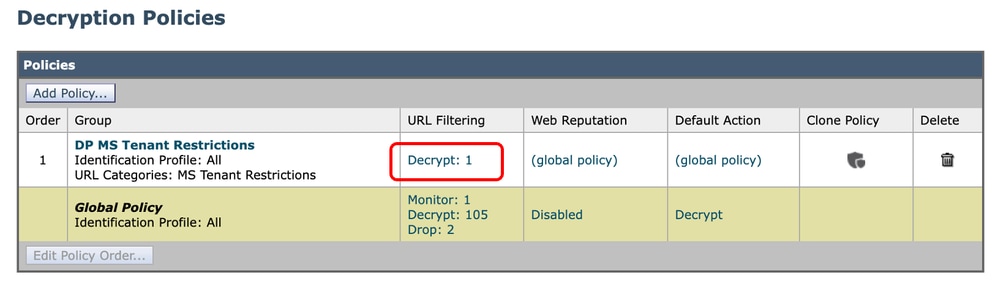
ステップ 2.8:Decryption Policiesページで、ステップ1で作成したURL Filteringからのリンクをクリックします。
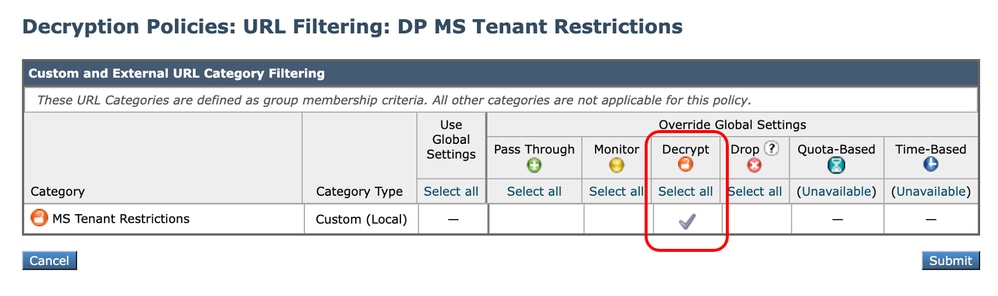
ステップ 2.9:カスタムURLカテゴリのアクションとして復号化を選択します。 ステップ 2.10:[Submit] をクリックします。
|
| ステップ 3:HTTP ReWriteプロファイルを作成します。 |
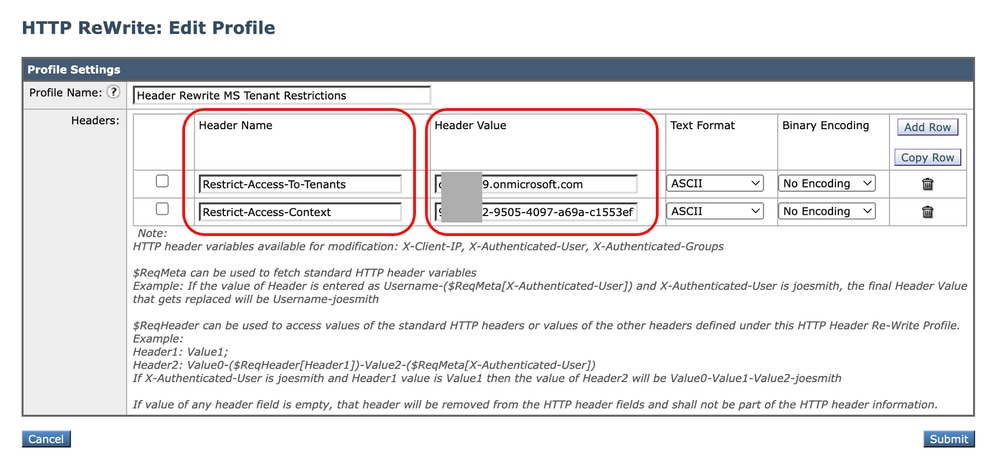
ステップ 3.1:GUIで、Web Security Managerに移動し、HTTP ReWrite Profilesを選択します。 ステップ 3.2:Add Profileをクリックします。 ステップ 3.3:新しいプロファイルの名前を入力します。 ステップ 3.4: 最初のヘッダー名には、Restrict-Access-To-Tenantsを使用します。 ステップ 3.5: Restrict-Access-To-Tenants設定には、<permitted tenant list>の値を使用します。この値は、ユーザにアクセスを許可するテナントのカンマ区切りのリストである必要があります。 ステップ 3.6:Add Rowをクリックします。 ステップ 3.7: 2番目のヘッダー名としてRestrict-Access-Contextを使用します。 ステップ 3.8:Restrict-Access-Context設定の場合、単一のディレクトリIDの値を使用して、テナント制限を定義するテナントを指定します。 ステップ 3.9:[Submit] をクリックします。
|
| ステップ4:アクセスポリシーを作成します。 |
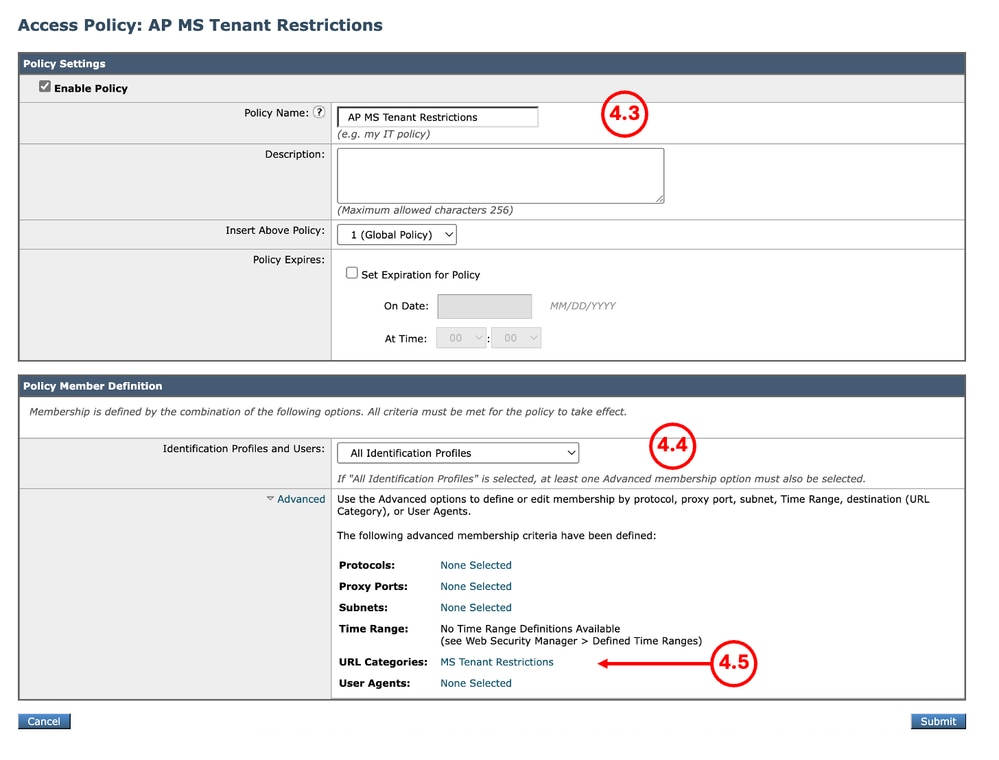
ステップ 4.1: GUIから、Web Security Managerに移動し、Access Policiesを選択します。 ステップ 4.2:Add Policyをクリックします。 ステップ 4.3:ポリシーの名前を入力します。 ステップ 4.4: このポリシーに適用する必要があるIDプロファイルを選択します。 ステップ 4.5:Policy Member Definitionセクションで、URL Categoriesリンクをクリックして、カスタムURLカテゴリを追加します。 ステップ 4.6:ステップ1で作成したURLカテゴリを選択します。 ステップ 4.7:[Submit] をクリックします。
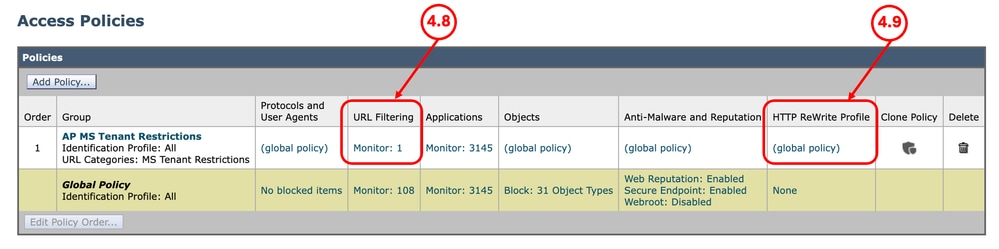
ステップ 4.8:アクセスポリシーページで、URLフィルタリングのアクションがモニタに設定されていることを確認します。 ステップ 4.9:HTTP ReWrite Profileのリンクをクリックして、このポリシーにHTTPヘッダープロファイルを追加します。
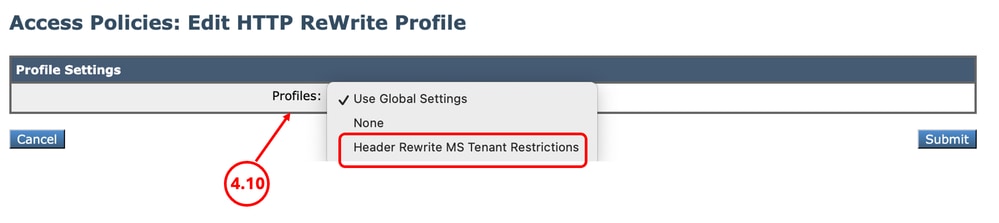
ステップ 4.10: ステップ3で作成したHTTP ReWrite Profilesを選択します。
ステップ 4.11:[Submit] をクリックします。 ステップ 4.12:変更を確定します。 |
レポートとログ
ログ
カスタムフィールドをアクセスログまたはW3Cログに追加して、HTTPヘッダー書き換えプロファイル名を表示できます。
| アクセスログの形式指定子 | W3Cログのログフィールド | 説明 |
| %] | x-http-rewrite-profile-name(プロファイル名の書き換え) | HTTPヘッダー書き換えプロファイル名 |
レポート
Webトラッキングレポートを生成して、アクセスポリシー名別のトラフィックのレポートを表示できます。
レポートを生成するには、次の手順を実行します。
ステップ 1:GUIで、Reporting を選択し、Web Trackingを選択します。
ステップ 2:目的の時間範囲を選択します。
ステップ 3:高度な条件を使用してトランザクションを検索するには、「詳細」リンクをクリックします。
ステップ 4:Policyセクションで、Filter by Policyを選択し、前に作成したアクセスポリシーの名前を入力します。
ステップ 5:Searchをクリックして、レポートを確認します。
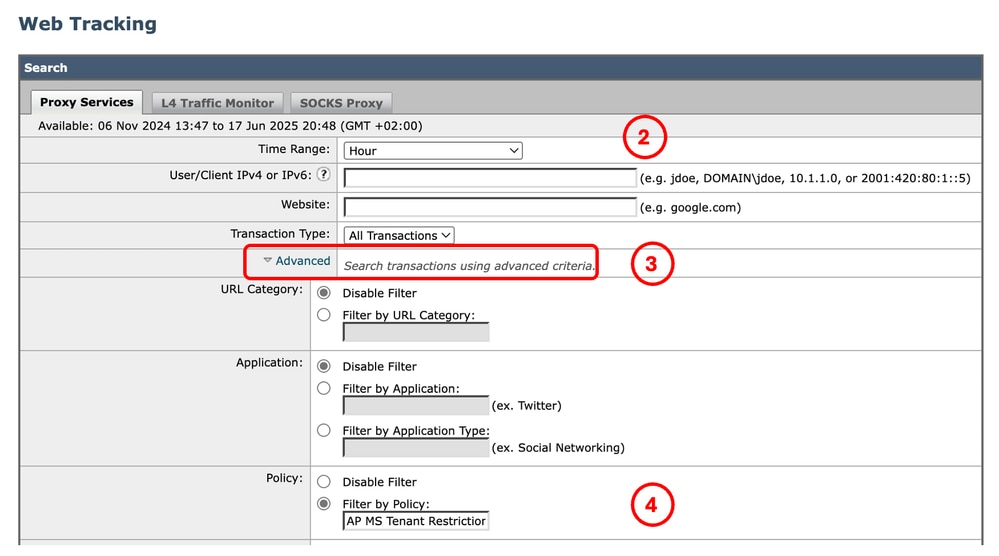 画像 – Webトラッキングレポート
関連情報
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
2.0 |
21-Oct-2026
|
再認定 – 更新された形式 |
1.0 |
26-Jun-2025
|
初版 |
 フィードバック
