Basculement pour la haute disponibilité

Ce chapitre décrit comment configurer le basculement actif/en attente ou actif/actif pour une haute disponibilité de l’ASA.

À propos du basculement

La configuration du basculement nécessite deux ASA identiques connectés l’un à l’autre par une liaison de basculement dédiée et, éventuellement, un lien d’état. L’intégrité des unités actives et des interfaces est supervisée pour déterminer si elles répondent aux conditions de basculement spécifiques. Si ces conditions sont remplies, le basculement se produit.

Modes de basculement

L’ASA prend en charge deux modes de basculement : le basculement actif/actif et le basculement actif/veille. Chaque mode de basculement a sa propre méthode pour déterminer et effectuer le basculement.

  • Dans le basculement actif/veille, un périphérique agit en tant qu’unité active et achemine le trafic. Le deuxième périphérique, désigné comme unité de veille, ne transmet pas activement le trafic. Lors d’un basculement, l’unité active est remplacée par l’unité de veille, qui devient alors active. Vous pouvez utiliser le basculement actif/veille pour les ASA en mode de contexte unique ou multiple.

  • Dans une configuration de basculement actif/actif, les deux ASA peuvent transmettre le trafic réseau. Le basculement actif/actif n’est disponible que pour les ASA en mode de contexte multiple. Dans le basculement actif/actif, vous divisez les contextes de sécurité sur l’ASA en 2 groupes de basculement. Un groupe de basculement est simplement un groupe logique d’un ou plusieurs contextes de sécurité. Un groupe est attribué pour être actif sur l’ASA principal, et l’autre groupe est attribué pour être actif sur l’ASA secondaire. Lorsqu’un basculement se produit, il se produit au niveau du groupe de basculement.

Les deux modes de basculement prennent en charge le basculement avec ou sans état.

Configuration système requise Basculement

Les exigences du système Basculement sont des spécifications qui définissent les conditions préalables relatives au matériel, aux logiciels et aux licences nécessaires pour que les Firewall Threat Defensefonctionnent dans une configuration Basculement.

Configuration matérielle requise

Les exigences matérielles sont des spécifications qui garantissent que deux unités dans une configuration Basculement peuvent

  • conserver des configurations matérielles identiques, y compris le modèle, les interfaces, les modules et la mémoire vive,

  • prendre en charge les fonctionnalités appropriées de synchronisation et de basculement, et

  • assurer un fonctionnement fiable en haute accessibilité.

Spécifications relatives aux exigences matérielles

Les deux unités dans une configuration Basculement doivent respecter les exigences suivantes :

  • être du même modèle.

    Pour le Firepower 9300, la haute accessibilité est prise en charge uniquement entre des modules de même type. Cependant, les deux châssis peuvent comprendre des modules mixtes. Par exemple, chaque châssis a un SM-56, SM-48 et SM-40. Vous pouvez créer des paires à haute accessibilité entre les modules SM-56, entre les modules SM-48 et entre les modules SM-40.

  • Avoir le même nombre et les mêmes types d'interfaces.

    Pour le Firepower 2100 en mode Plateforme et Châssis Firepower 4100/9300 , toutes les interfaces doivent être préconfigurées en FXOS de manière identique avant d’activer Basculement. Si vous modifiez les interfaces après avoir activé Basculement, modifiez l'interface dans FXOS sur l’unité en veille, puis apportez les mêmes modifications à l’unité active. Si vous supprimez une interface dans FXOS (p. ex., si vous supprimez un module de réseau, supprimez un canal EtherChannel ou réaffectez une interface à un canal EtherChannel), la configuration ASA conserve les commandes d’origine afin que vous puissiez effectuer les ajustements nécessaires; retirer une interface de la configuration peut avoir des effets considérables. Vous pouvez supprimer manuellement l’ancienne configuration d’interface dans le système d’exploitation ASA.

  • Ayez les mêmes modules installés (le cas échéant);

  • Ayez la même RAM installée.

Si vous utilisez des unités avec des tailles de mémoire flash différentes dans votre configuration Basculement, assurez-vous que l’unité dotée de la mémoire flash la plus faible dispose de suffisamment d’espace pour contenir les fichiers d’image logicielle et les fichiers de configuration. Si ce n’est pas le cas, la synchronisation de la configuration de l’unité ayant la plus grande mémoire flash vers l’unité ayant la plus faible mémoire flash échouera.

Exigences relatives au logiciel

Les exigences logicielles sont des spécifications de configuration que les unités Basculement doivent respecter pour fonctionner correctement dans une configuration de basculement.

Spécifications logicielles requises

Les deux unités dans une configuration Basculement doivent respecter les exigences suivantes :

  • Être dans le même mode de contexte (simple ou multiple).

  • Pour le mode unique : utilisez le même mode de pare-feu (routage ou transparent).

    Dans le mode de contexte multiple, le mode de pare-feu est défini au niveau du contexte et vous pouvez utiliser des modes mixtes.

  • Avoir les mêmes version majeure (premier numéro) et mineure (deuxième numéro). Cependant, vous pouvez utiliser temporairement différentes versions du logiciel au cours d’un processus de mise à niveau. Par exemple, vous pouvez mettre à niveau une unité de la version 8.3(1) à la version 8.3(2) et faire en sorte que le basculement reste actif. Nous vous recommandons de mettre à niveau les deux unités à la même version pour assurer la compatibilité à long terme.

  • Avoir les mêmes images Secure Client (services client sécurisés). Si les images de la paire de basculement ne concordent pas lors d’une mise à niveau sans interruption, la connexion VPN SSL sans client prend fin à l’étape du redémarrage final du processus de mise à niveau, la base de données affiche une session orpheline et l’ensemble des adresses IP indique que l’adresse IP attribuée au client est « en cours d’utilisation ».

  • Être dans le même mode FIPS.

  • (Firepower 4100/9300) ont le même mode de déchargement de flux, activé ou désactivé.

Exigences de licence

Il n’est pas nécessaire que les deux unités d’une configuration de basculement aient des licences identiques; les licences se combinent pour créer une licence de grappe de basculement.

Liaisons de basculement et de basculement avec état

Une liaison de basculement et une liaison de basculement avec état sont des connexions dédiées qui

  • établissent la communication entre les deux unités dans une configuration de basculement

  • nécessitent que la même interface soit utilisée entre les périphériques correspondants pour des raisons de cohérence, et

  • transmettent des informations critiques sur le basculement et l’état entre les unités appariées.

Recommandations concernant la configuration

Cisco recommande d’utiliser la même interface entre deux périphériques dans une liaison de basculement ou une liaison de basculement avec état. Par exemple, dans une liaison de basculement, si vous avez utilisé eth0 dans le périphérique 1, utilisez également la même interface (eth0) dans le périphérique 2.


Mise en garde


Toutes les informations envoyées sur les liens de basculement et d’état sont envoyées en texte clair, sauf si vous sécurisez la communication avec un tunnel IPsec ou une clé de basculement. Si l’ASA est utilisé pour mettre fin à des tunnels VPN, cette information comprend les noms d’utilisateur, les mots de passe et les clés prépartagées utilisés pour l’établissement des tunnels. La transmission de ces données sensibles en texte clair peut présenter un risque de sécurité important. Nous vous recommandons de sécuriser la communication de basculement avec un tunnel IPsec ou une clé de basculement si vous utilisez l’ASA pour mettre fin aux tunnels VPN.


Liaison de basculement

Les deux unités d’une paire de basculement communiquent en permanence sur une liaison de basculement pour déterminer l’état de fonctionnement de chaque unité.

Données de la liaison de basculement

Les informations suivantes sont transmises par la liaison de basculement :

  • L’état de l’unité (actif ou en veille)

  • Messages Hello (keep-alives)

  • État de la liaison réseau

  • Échange d’adresses MAC

  • Réplication et synchronisation de la configuration

Interface de la liaison de basculement

Une interface de liaison de basculement est un canal de communication dédié qui

  • existe uniquement pour la communication de basculement entre les unités à haute accessibilité

  • utilise une interface de données inutilisée (physique, sous-interface, ou EtherChannel)

  • ne peut pas être partagée avec les interfaces réseau normales ou le trafic de données d’utilisateur normal, et

  • nécessite une taille d’interface spécifique en fonction du modèle du périphérique.

Exigences et restrictions d’interface

Vous pouvez utiliser une interface de données inutilisée (physique, sous-interface ou EtherChannel) comme liaison de basculement; cependant, vous ne pouvez pas spécifier une interface actuellement configurée avec un nom. L’interface de liaison de basculement n’est pas configurée comme une interface réseau normale; il existe pour la communication de basculement uniquement. Cette interface ne peut être utilisée que pour la liaison de basculement (ainsi que pour le lien d’état). Pour la plupart des modèles, vous ne pouvez pas utiliser une interface de gestion pour le basculement, à moins que cela ne soit explicitement décrit ci-dessous.

L’ASA ne prend pas en charge les interfaces de partage entre les données de l’utilisateur et la liaison de basculement. Vous ne pouvez pas non plus utiliser des sous-interfaces distinctes sur le même parent pour la liaison de basculement et pour les données.

Consultez les consignes suivantes concernant la liaison de basculement :

  • 5506-X à 5555-X : vous ne pouvez pas utiliser l’interface de gestion comme liaison de basculement; vous devez utiliser une interface de données. La seule exception est pour le modèle 5506H-X, où vous pouvez utiliser l’interface de gestion comme liaison de basculement.

  • 5506H-X : vous pouvez utiliser l’interface de gestion Management 1/1 comme liaison de basculement. Si vous le configurez pour le basculement, vous devez recharger le périphérique pour que la modification prenne effet. Dans ce cas, vous ne pouvez pas également utiliser le module ASA Firepower, car il nécessite l’interface de gestion à des fins de gestion.

  • Firepower 4100/9300 : vous ne pouvez pas utiliser l’interface de type de gestion pour la liaison de basculement.

  • Consultez les lignes directrices suivantes pour dimensionner la liaison.

    Tableau 1. Taille de la liaison de basculement

    Modèle

    Taille de l’interface pour la liaison combinée de basculement et d’état

    Firepower 1010

    1 Gbit/sec

    Firepower 1100

    1 Gbit/sec

    Firepower de la série 2100

    1 Gbit/sec

    Secure Firewall 3100

    Secure Firewall 3105, 1 Gbit/s

    Secure Firewall 3110, 1 Gbit/s

    Secure Firewall 3120, 1 Gbit/s

    Secure Firewall 3130, 10 Gbit/s

    Secure Firewall 3140, 10 Gbit/s

    Firepower 4100

    10 Gbit/s

    Firepower 9300

    10 Gbit/s

La fréquence d’alternance est égale au temps de maintien de l’unité (la commande failover polltime unit ).


Remarque


Si vous avez une configuration importante et un temps d’attente d’unité faible, l’alternance entre les interfaces membres peut empêcher l’unité secondaire de se joindre ou de se joindre. Dans ce cas, désactivez l’une des interfaces membres jusqu’à ce que l’unité secondaire se soit jointe.


Pour un EtherChannel utilisé comme liaison de basculement, pour éviter les paquets dans le désordre, une seule interface dans l’EtherChannel est utilisée. Si cette interface échoue, l’interface suivante de l’EtherChannel est utilisée. Vous ne pouvez pas modifier la configuration de l’EtherChannel lorsqu’il est utilisé comme liaison de basculement.

Connexion de la liaison de basculement

La liaison de basculement permet la communication et la coordination entre les unités dans une configuration de basculement.

Vous devez établir une connexion physique entre les unités de basculement pour activer une fonctionnalité de basculement appropriée.

Procédure

Connectez la liaison de basculement de l’une des deux manières suivantes :

  • À l’aide d’un commutateur, sans autre périphérique sur le même segment de réseau (domaine de diffusion ou VLAN) que les interfaces de basculement de l’ ASA Firewall Threat Defense.
  • L’utilisation d’un câble Ethernet pour connecter les unités directement, sans avoir besoin d’un commutateur externe.

Si vous n’utilisez pas de commutateur entre les unités, et en cas de défaillance de l’interface, la liaison est interrompue sur les deux homologues. Cette condition peut nuire aux efforts de dépannage, car vous ne pouvez pas facilement déterminer quelle unité a l’interface défaillante qui a entraîné la défaillance du lien.

L’ASA Firewall Threat Defense prend en charge Auto-MDI/MDIX sur ses ports Ethernet en cuivre, vous pouvez donc utiliser un câble croisé ou droit. Si vous utilisez un câble droit, l’interface détecte automatiquement le câble et échange l’une des paires de transmission/réception contre MDIX.


La liaison de basculement est connectée physiquement et prête à être configurée.

Liaisons de basculement dynamique

Une liaison de basculement dynamique est une connexion réseau qui

  • transmet les informations sur l’état de connexion entre les unités de basculement, et

  • doit être configurée pour activer la fonctionnalité de basculement dynamique.

Exigences de configuration de la liaison de basculement dynamique

Pour utiliser le basculement avec état, vous devez configurer une liaison de basculement avec état (également appelé lien d’état) pour transmettre les informations sur l’état de la connexion.

Liaisons de basculement partagées

Une liaison de basculement partagée est une méthode permettant d’économiser des interfaces et à plusieurs fonctions réseau d’utiliser la même connexion de basculement; il convient toutefois d’envisager des interfaces dédiées pour les liaisons d’état et de basculement dans les configurations de grande taille et les réseaux à trafic élevé.

Interface dédiée

Une interface dédiée est une configuration d’interface de données qui utilise une interface physique dédiée ou EtherChannel spécifiquement pour la liaison d’état dans les déploiements de basculement.

Considérations sur la performance

Vous pouvez utiliser une interface de données dédiée—physique ou EtherChannel—pour la liaison d’état. Pour les exigences relatives à un lien d’état dédié, consultez Interface de la liaison de basculement. Consultez la section sur la connexion de la liaison d’état pour obtenir des renseignements supplémentaires Connexion de la liaison de basculement.

Pour des performances optimales lors de l’utilisation du basculement longue distance, la latence de la liaison d’état doit être inférieure à 10 millisecondes et non supérieure à 250 millisecondes. Si la latence est supérieure à 10 millisecondes, une certaine dégradation des performances se produit en raison de la retransmission des messages de basculement.

Éviter le basculement interrompu et les liaisons de données

Nous recommandons que les liens de basculement et les interfaces de données empruntent différentes voies pour réduire le risque d’échec de toutes les interfaces en même temps. Si la liaison de basculement est hors service, l’ASA peut utiliser les interfaces de données pour déterminer si un basculement est requis. Ensuite, l’opération de basculement est suspendue jusqu’à ce que l’intégrité de la liaison de basculement soit restaurée.

Consultez les scénarios de connexion suivants pour concevoir un réseau de basculement résilient.

Scénario 1 (non recommandé)

Si un seul commutateur ou un ensemble de commutateurs est utilisé pour connecter les interfaces de basculement et de données entre deux ASA, quand un commutateur ou une liaison inter-commutateurs sont en panne, les deux ASA deviennent actifs. Par conséquent, les deux méthodes de connexion illustrées dans les figures suivantes ne sont PAS conseillées.
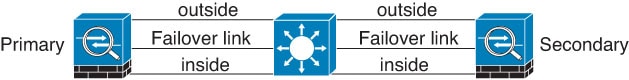
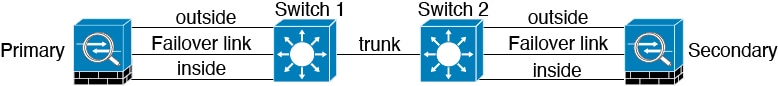
Illustration 1. Connexion avec un commutateur unique : non recommandée
Illustration 2. Connexion avec un double commutateur : non recommandée
Scénario 2 (recommandé)

Nous conseillons que les liaisons de basculement n’utilisent PAS le même commutateur que les interfaces de données. Au lieu de cela, utilisez un commutateur différent ou utilisez un câble direct pour connecter la liaison de basculement, comme le montrent les figures suivantes.
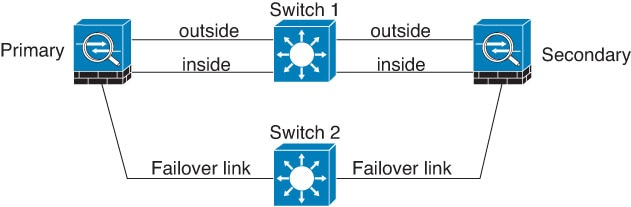
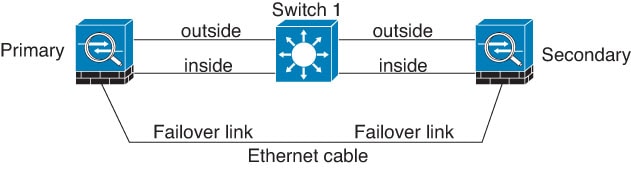
Illustration 3. Connexion avec un autre commutateur
Illustration 4. Connexion avec un câble
Scénario 3 (recommandé)

Si les interfaces de données ASA sont connectées à plusieurs ensembles de commutateurs, une liaison de basculement peut être connecté à l’un des commutateurs, de préférence le commutateur du côté sécurisé (interne) du réseau, comme le montre la figure suivante.
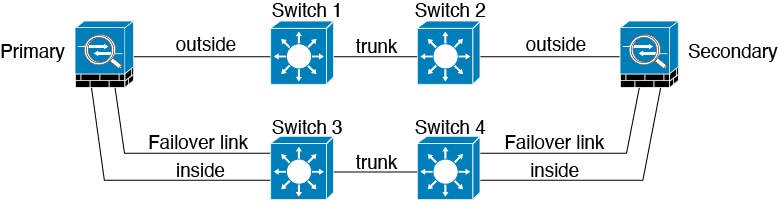
Illustration 5. Connexion avec un commutateur sécurisé

Les adresses MAC et les adresses IP en Basculement

Les adresses MAC et les adresses IP dans Basculement sont des mécanismes d’adressage réseau qui

  • fournissent une identification unique des interfaces réseau pendant les scénarios de basculement

  • maintiennent la connectivité réseau lorsque les périphériques principaux deviennent indisponibles, et

  • assurent un flux de trafic transparent entre les configurations actives et en veille.

Types de configuration d’adresses

Lorsque vous configurez vos interfaces, vous pouvez spécifier une adresse IP active et une adresse IP de secours sur le même réseau. En général, lors d’un basculement, la nouvelle unité active prend en charge les adresses IP et MAC actives. Étant donné que les périphériques réseau ne constatent aucun changement dans l’association d’adresses MAC à l’adresse IP, aucune entrée ARP ne change et n’expire sur le réseau.


Remarque


Bien que recommandée, l’adresse de secours n’est pas obligatoire. Si vous ne définissez pas l’adresse IP de veille, l’unité active ne peut pas surveiller l’interface de secours en utilisant des tests réseau; elle ne peut que suivre l’état du lien. Vous ne pouvez pas non plus vous connecter à l’unité de secours sur cette interface à des fins de gestion.


L’adresse IP et l’adresse MAC du lien d’état ne changent pas lors du basculement.

Les configurations actives/en veille utilisent des méthodes de traitement des adresses spécifiques :

Pour le Basculement (actif/veille), consultez les documents suivants pour connaître l'utilisation de l’adresse IP et de l’adresse MAC lors d’un événement de basculement :

  1. L’unité active utilise toujours les adresses IP et MAC de l’unité principale.

  2. Lorsque l’unité active bascule, l’unité en veille adopte les adresses IP et MAC de l’unité défaillante et commence à transmettre le trafic.

  3. Lorsque l’unité défaillante est remise en ligne, elle est maintenant en état de veille et prend le relais des adresses IP et MAC de secours.

Toutefois, si l’unité secondaire démarre sans détecter l’unité principale, l’unité secondaire devient l’unité active et utilise ses propres adresses MAC, car elle ne connaît pas les adresses MAC de l’unité principale. Lorsque l’unité principale devient disponible, les adresses MAC de l’unité secondaire (active) changent pour celles de l’unité principale, ce qui peut entraîner une interruption de votre trafic réseau. De même, si vous remplacez l’unité principale par un nouveau matériel, une nouvelle adresse MAC est utilisée.

Si vous désactivez le basculement et définissez les configurations de basculement à un état désactivé, vous devrez reprendre manuellement le basculement ou redémarrer le périphérique. Il est conseillé d’utiliser la commande failover reset et de reprendre le basculement au lieu de redémarrer le périphérique. Si vous rechargez l’unité de secours avec la configuration de basculement désactivée, l’unité de secours démarre en tant qu’unité active et utilise les adresses IP et MAC de l’unité principale. Cela conduit à des adresses IP en double et entraîne des perturbations du trafic réseau. Utilisez la commande failover reset pour activer le basculement et restaurer le flux de trafic.


Remarque


Si vous activez le basculement sur un périphérique autonome, les interfaces de données tombent en panne lors de la négociation du basculement, interrompant le trafic.


Les adresses MAC virtuelles empêchent cette perturbation, car les adresses MAC actives sont connues de l’unité secondaire au démarrage et restent les mêmes dans le cas du nouveau matériel de l’unité principale. Nous vous recommandons de configurer l’adresse MAC virtuelle sur les unités principale et secondaire pour vous assurer que l’unité secondaire utilise les adresses MAC correctes lorsqu’il s’agit de l’unité active, même si elle est mise en ligne avant l’unité principale. Si vous ne configurez pas d'adresses MAC virtuelles, vous devrez peut-être effacer les tableaux ARP sur les routeurs connectés pour restaurer le flux de trafic. ASA n’envoie pas d’ARP gratuits pour les adresses NAT statiques lorsque l’adresse MAC change, de sorte que les routeurs connectés n’apprennent pas le changement d’adresse MAC pour ces adresses.

Pour le basculement actif, consultez les documents suivants pour connaître l’utilisation de l’adresse IP et de l’adresse MAC lors d’un événement de basculement :

  1. L’unité principale génère automatiquement des adresses MAC actives et de secours pour toutes les interfaces dans les contextes des groupes de basculement 1 et 2. Vous pouvez également configurer manuellement les adresses MAC au besoin, par exemple en cas de conflit d’adresses MAC.

  2. Chaque unité utilise les adresses IP et MAC actives pour son groupe de basculement actif et les adresses de secours pour son groupe de basculement en veille. Par exemple, l’unité principale est active pour le groupe de basculement 1, elle utilise donc les adresses actives pour les contextes du groupe de basculement 1. Elle est en veille pour les contextes du groupe de basculement 2, où elle utilise les adresses de secours.

  3. Lors du basculement d’une unité, l’autre unité prend les adresses IP et les adresses MAC actives du groupe de basculement et commence à transmettre le trafic.

  4. Lorsque l’unité défaillante est remise en ligne et que vous avez activé l’option de préemption, elle reprend le groupe de basculement.

Les configurations actives/actives mettent en œuvre une gestion supplémentaire des adresses :

Les adresses MAC virtuelles fournissent des fonctionnalités spécialisées :

L'ASA comporte plusieurs méthodes pour configurer les adresses MAC virtuelles. Nous vous recommandons d’utiliser une seule méthode. Si vous définissez l’adresse MAC à l’aide de plusieurs méthodes, l’adresse MAC utilisée dépend de nombreuses variables et peut ne pas être prédictible. Les méthodes manuelles comprennent la commande interface mode mac-address , la commande failover mac address et, pour le basculement actif/actif, la commande failover group mode mac address , en plus des méthodes de génération automatique décrites ci-dessous.

En mode de contexte multiple, vous pouvez configurer l’ASA pour générer automatiquement des adresses MAC virtuelles actives et de secours pour les interfaces partagées, et ces affectations sont synchronisées avec l’unité secondaire (voir la commande mac-address auto ). Pour les interfaces non partagées, vous pouvez définir manuellement les adresses MAC pour le mode actif/veille (le mode actif/actif génère automatiquement les adresses MAC pour toutes les interfaces).

Pour le basculement actif, les adresses MAC virtuelles sont toujours utilisées, avec des valeurs par défaut ou des valeurs que vous pouvez définir par interface.

Les mises à jour du tableau d’adresses MAC se produisent lors des événements de basculement :

Pendant le basculement, le périphérique désigné comme le nouveau périphérique actif génère des paquets de multidiffusion pour chaque entrée d’adresse MAC dans le tableau MAC et les envoie à toutes les interfaces du groupe de ponts. Cette action incite les commutateurs en amont du groupe de ponts à mettre à jour leurs tables de routage avec l’interface du nouveau périphérique actif pour assurer un transfert précis du trafic.

Le temps nécessaire pour générer des paquets de multidiffusion et mettre à jour les tables de routage des commutateurs en amont dépend du nombre d’entrées dans le tableau d’adresses MAC et du nombre d’interfaces du groupe de ponts. Utilisez la commande show failover statistics state-switch-delay pour afficher les statistiques relatives aux retards rencontrés lors des événements de basculement.

Basculement avec et sans état

L’ASA prend en charge deux types de basculement, sans état et avec état, pour les modes actif/veille et actif/actif.


Remarque


Certains éléments de configuration pour le SSL VPN sans client (comme les signets et la personnalisation) utilisent le sous-système de basculement VPN, qui fait partie du basculement dynamique. Vous devez utiliser le basculement dynamique pour synchroniser ces éléments entre les membres de la paire de basculement. Le basculement sans état n’est pas conseillé pour le SSL VPN sans client.


Basculement sans état

Lorsqu’un basculement se produit, toutes les connexions actives sont abandonnées. Les clients doivent rétablir les connexions lorsque la nouvelle unité active prend le relais.


Remarque


Certains éléments de configuration pour le SSL VPN sans client (comme les signets et la personnalisation) utilisent le sous-système de basculement VPN, qui fait partie du basculement dynamique. Vous devez utiliser le basculement dynamique pour synchroniser ces éléments entre les membres de la paire de basculement. Le basculement sans état (standard) n’est pas conseillé pour le SSL VPN sans client.


Basculement avec état

Un basculement avec état est un mécanisme de haute accessibilité qui

  • transmet sans interruption les informations d’état par connexion de l’unité active à l’unité de secours

  • conserve les informations de connexion après un basculement, et

  • permet aux applications d’utilisateur final prises en charge de poursuivre les sessions de communication sans se reconnecter.

Opération de basculement avec état

Lorsque le basculement dynamique est activé , l’unité active transmet en permanence des informations sur l’état de la connexion à l’unité en veille, ou en cas de basculement actif/actif, entre les groupes de basculement actif et de secours. Après un basculement, les mêmes informations de connexion sont disponibles sur la nouvelle unité active. Les applications de l’utilisateur final prises en charge ne sont pas tenues de se reconnecter pour conserver la même session de communication.

Fonctionnalités prises en charge

Les fonctionnalités prises en charge sont des fonctionnalités de haute accessibilité qui

  • permettent la transmission des renseignements d’état au périphérique ASA en veille pendant le basculement avec état

  • maintiennent les états de connexion et les renseignements essentiels pour un flux de trafic transparent, et

  • garantissent un minimum de perturbations lors des événements de basculement.

Types de renseignements d’état

Pour le basculement avec état, les renseignements d’état suivants sont transmis au périphérique en veille :

  • table de traduction NAT

  • Les connexions et les états TCP et UDP. Les autres types de protocoles IP et ICMP ne sont pas analysés par l'unité active, car ils sont établis sur la nouvelle unité active à l'arrivée d'un nouveau paquet.

  • Le tableau de connexion HTTP (sauf si vous activez la duplication HTTP).

  • Les états de la connexion HTTP (si la duplication HTTP est activée) : Par défaut, l’ASA ne reproduit pas les informations de session HTTP lorsque le basculement avec état est activé. Nous vous suggérons d'activer la duplication HTTP.

  • Les états de la connexion SCTP sont inclus. Le basculement avec état de l’inspection SCTP est effectué au mieux. Pendant le basculement, si des paquets SACK sont perdus, la nouvelle unité active abandonnera tous les autres paquets dans le désordre dans la file d’attente jusqu’à ce que le paquet manquant soit reçu.

  • La table ARP

  • La table des ponts de couche 2 (pour les groupes de ponts)

  • La table ISAKMP et IPsec SA

  • La base de données sur les connexions GTP-PDP

  • Sessions de signalisation SIP et trous d'épingle.

  • ICMP connection state (état de connexion ICMP) : la duplication de connexion ICMP n'est activée que si l’interface respective est affectée à un groupe de routage dissymétrique.

  • Tables de routage statiques et dynamiques : le basculement dynamique participe aux protocoles de routage dynamiques, tels que OSPF et EIGRP, de sorte que les itinéraires appris par les protocoles de routage dynamiques sur l'unité active sont conservés dans une table RIB (Routing Information Base) sur l'unité en attente. Lors d’un basculement, les paquets se déplacent normalement avec une perturbation minimale du trafic, car l’unité secondaire active est initialement soumise à des règles qui reflètent l’unité principale. Immédiatement après le basculement, le délai de reconvergence démarre sur l'unité nouvellement active. Ensuite, le numéro de la période pour la table RIB est incrémenté. Pendant la reconvergence, les routes OSPF et EIGRP sont mises à jour avec un nouveau numéro de période. Une fois la minuterie expirée, les entrées de route périmées (déterminées par le numéro de période) sont supprimées du tableau. Le RIB contient ensuite les informations de transfert les plus récentes du protocole de routage sur la nouvelle unité active.


    Remarque


    Les routages ne sont synchronisés que pour les événements de connexion ou de déconnexion sur une unité active. Si le lien est actif ou inactif sur l’unité de secours, les routages dynamiques envoyés à partir de l’unité active peuvent être perdus. Ce comportement est tout à fait normal et attendu.


  • Serveur DHCP : les baux d’adresses DHCP ne sont pas répliqués. Cependant, un serveur DHCP configuré sur une interface enverra un message ping pour s’assurer qu’une adresse n’est pas utilisée avant d’accorder l’adresse à un client DHCP, donc il n’y a pas d’incidence sur le service. Les informations d’état ne sont pas pertinentes pour le relais DHCP ou DDNS.

  • Sessions Cisco IPSoftPhone : Si un basculement se produit pendant une session Cisco IPSoftPhone active, l’appel reste actif, car les informations sur l’état de la session d’appel sont répliquées sur l’unité de secours. Lorsque l’appel est terminé, le client IPSoftPhone perd la connexion avec Cisco Call Manager. Cette perte de connexion se produit parce qu'il n'y a pas d'informations de session pour le message de raccrochage CTIQBE sur l'unité de secours. Lorsque le client IP SoftPhone ne reçoit pas de réponse du gestionnaire d'appels dans un certain délai, il considère que le gestionnaire d'appels est injoignable et se désenregistre.

  • VPN d'accès à distance : les utilisateurs finaux du VPN d’accès à distance n’ont pas à s’authentifier ou à reconnecter la session VPN après un basculement. Cependant, les applications fonctionnant sur la connexion VPN pourraient perdre des paquets pendant le processus de basculement et ne pas se rétablir après la perte de paquets.

  • De toutes les connexions, seules celles établies seront répliquées sur le périphérique de secours.

Fonctionnalités non prises en charge

Les fonctionnalités non prises en charge sont les capacités du périphérique qui

  • ne sont pas transmises à l’unité de secours ASA dans le basculement dynamique

  • ne conservent pas les informations d’état pendant les événements de basculement, et

  • peuvent nécessiter un rétablissement après un basculement.

Limites des informations d’état

Pour le basculement avec état, les informations d'état suivantes ne sont pas transmises à l’ASA de secours :

  • Le tableau d’authentification des utilisateurs (uauth)

  • Le routage de multidiffusion

Exigences en matière de groupes de ponts pour le basculement

Il y a des considérations particulières à prendre en matière de basculement lors de l’utilisation de groupes de ponts.

Exigences en matière de groupes de ponts pour les appareils, ASAv

Lorsque l’unité active bascule sur l’unité en veille, le port du commutateur connecté exécutant le protocole Spanning Tree (STP) peut passer dans un état bloquant pendant 30 à 50 secondes lorsqu’il détecte le changement de topologie. Pour éviter les pertes de trafic lorsque le port est dans un état bloquant, vous pouvez configurer l’une des solutions de contournement suivantes en fonction du mode du port du commutateur :

  • Mode d’accès : activez la fonctionnalité STP PortFast sur le commutateur :

    
    interface interface_id
      spanning-tree portfast


    La fonctionnalité PortFast fait immédiatement passer le port en mode de transfert STP lors de l’établissement de la liaison. Le port participe toujours à STP. Ainsi, si le port doit faire partie de la boucle, le port finit par passer en mode de blocage STP.

  • Mode de liaison : bloquez les BPDU sur l’ASA sur les interfaces membres d’un groupe de ponts avec un critère d’accès EtherType.

    
    access-list id ethertype deny bpdu
    access-group id in interface name1
    access-group id in interface name2


    Le blocage des BPDU désactive le STP sur le commutateur. Assurez-vous de ne pas avoir de boucles concernant l’ASA dans la disposition de votre réseau.

Si aucune des options ci-dessus n’est possible, vous pouvez utiliser l’une des solutions de contournement moins souhaitables suivantes qui a une incidence sur la fonctionnalité de basculement ou la stabilité STP :

  • Désactivez la supervision d’interface.

  • Augmentez le temps de rétention à une valeur élevée qui permettra au STP de converger avant le basculement des ASA.

  • Réduisez les minuteries STP pour permettre au STP de converger plus rapidement que le temps de rétention de l’interface.

Supervision de l’intégrité du basculement

La supervision de l’intégrité du basculement est une fonctionnalité du système qui supervise l’intégrité globale et l’intégrité des interfaces de chaque unité.

Tests de supervision de l’intégrité

L' ASA Firewall Threat Defense effectue les tests pour déterminer l’état de chaque unité. Cette section comprend des informations sur la façon dont l’ASA effectue les tests pour déterminer l’état de chaque unité.

Surveillance de l’intégrité de l’unité

La surveillance de l’intégrité de l’unité est un mécanisme de basculement qui

  • détermine l’intégrité des unités homologues en surveillant la liaison de basculement à l’aide de messages Hello,

  • envoie des messages LANTEST sur chaque interface de données lorsque trois messages Hello consécutifs ne sont pas reçus, et

  • initie les actions de basculement appropriées en fonction de la réactivité de l’unité homologue.

Comportement de la surveillance de l’intégrité de l’unité

L'ASA détermine l’intégrité de l’autre unité en surveillant la liaison de basculement à l’aide de messages Hello. Lorsqu’une unité ne reçoit pas trois messages Hello consécutifs sur la liaison de basculement, l’unité envoie des messages LANTEST sur chaque interface de données, y compris la liaison de basculement, pour valider si l’homologue réagit ou non. Pour les périphériques Firepower 9300 et 4100, vous pouvez activer la surveillance de la détection de transfert bidirectionnel (BFD), qui est plus fiable que les messages Hello. L’action de l’ASA dépend de la réponse de l’autre unité. Voici les actions possibles :

  • Si l'ASA reçoit une réponse sur la liaison de basculement, il ne bascule pas.

  • Si l'ASA ne reçoit pas de réponse sur la liaison de basculement, mais qu’il reçoit une réponse sur une interface de données, l’unité ne bascule pas. La liaison de basculement est marqué comme ayant échoué. Vous devez restaurer la liaison de basculement dès que possible, car l’unité ne peut pas basculer sur l’unité de secours lorsque la liaison de basculement est inactif.

  • Si l'ASA ne reçoit de réponse sur aucune interface, l’unité en veille passe en mode actif et classe l’autre unité comme en panne.

Supervision des interfaces

La supervision des interfaces est une fonctionnalité de basculement qui

  • surveille l’intégrité d’un maximum de 1 025 interfaces afin de détecter les défaillances d’interface,

  • effectue des tests d’interface lorsque les messages Hello ne sont pas reçus dans les 15 secondes, et

  • déclenche le basculement lorsque le nombre d’interfaces défaillantes atteint le seuil défini.

Fonctionnement de la supervision des interfaces

Vous pouvez surveiller jusqu’à 1 025 interfaces (en mode contextes multiples, réparties entre tous les contextes). Vous devez surveiller les interfaces importantes. Par exemple, en mode de contexte multiple, vous pouvez configurer un contexte pour surveiller une interface partagée : comme l'interface est partagée, tous les contextes bénéficient de la surveillance.

Lorsqu’une unité ne reçoit pas de messages Hello sur une interface surveillée pendant 15 secondes (valeur par défaut), elle exécute des tests d’interface. (Pour modifier la période, consultez Configuration > Device Management > High Availability and Scalability > Failover > Criteria > Failover Poll Times. (Configuration > Gestion du périphérique > Haute disponibilité et évolutivité > Basculement > Critères > Durées d'interrogation du basculement).) Si l’un des tests d’interface échoue pour une interface, mais que cette même interface sur l’autre unité continue de transmettre le trafic avec succès, l’interface est considérée comme ayant échoué et leASA arrête d’exécuter les tests.

Si le seuil que vous avez défini pour le nombre d’interfaces défaillantes est atteint (voir Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute accessibilité et évolutivité) > Failover > Criteria (Critères de basculement) > Interface Policy (Politique d’interface)), et que l’unité active comporte plus d’interfaces défaillantes que l’unité en attente, un basculement se produit. Si une interface échoue sur les deux unités, les deux interfaces passent à l’état « Inconnu » et ne sont pas prises en compte dans la limite de basculement définie par la politique d’interface de basculement.

Une interface devient de nouveau opérationnelle si elle reçoit du trafic. Un ASA défaillant passe en mode veille si le seuil de défaillance de l’interface n’est plus atteint.

Si une interface a des adresses IPv4 et IPv6 configurées, l'ASA utilise les adresses IPv4 pour effectuer la surveillance de l’intégrité. Si une interface n’a que des adresses IPv6 configurées, l'ASA utilise la découverte des voisins IPv6 au lieu d’ARP pour effectuer les tests de surveillance de l’intégrité. Pour le test de ping de diffusion, l'ASA utilise l’adresse de tous les nœuds IPv6 (FE02::1).


Remarque


Si une unité défaillante ne récupère pas et que vous pensez qu’elle ne devrait pas tomber en panne, vous pouvez réinitialiser l’état en saisissant la commande « failover reset ». Si la condition de basculement persiste, l’unité échouera à nouveau.


Tests d’interface

Les tests d’interface sont des mécanismes de supervision qui :

  • évaluent l’état opérationnel de l’interface pendant les scénarios de basculement

  • s’exécutent séquentiellement pendant environ 1,5 seconde par test par défaut, ou pendant 1/16 du temps d’attente de l’interface de basculement (voir Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute accessibilité et évolutivité) > Failover (Basculement) > Criteria (Critères) > Failover Poll Times (Temps d’interrogation du basculement)), et

  • déterminent l’état de défaillance de l’interface sur les unités du périphérique ASA.

Séquence de test d’interface

Le périphérique ASA utilise ces tests d’interface dans l’ordre :

  1. Test de liaison (Active/En panne)  : test de l’état de l’interface. Si le test de liaison active/désactivée indique que l’interface est en panne, l’ASA la considère comme ayant échoué et les tests s’arrêtent. Si l’état est Activé, l’ASA effectue le test d’activité réseau.

  2. Test d’activité réseau : test d’activité réseau reçu. Au début du test, chaque unité efface son nombre de paquets reçus pour ses interfaces. Dès qu’une unité reçoit des paquets admissibles pendant le test, l’interface est considérée comme opérationnelle. Si les deux unités reçoivent du trafic, les tests s’arrêtent. Si une unité reçoit du trafic et l’autre n’en reçoit pas, l’interface de l’unité qui ne reçoit pas de trafic est considérée comme défaillante et les tests s’arrêtent. Si aucune des unités ne reçoit de trafic, l’ASA démarre le test ARP.

  3. Test ARP : Un test des réponses ARP réussies. Chaque unité envoie une seule requête ARP pour l’adresse IP dans l’entrée la plus récente de son tableau ARP. Si l’unité reçoit une réponse ARP ou un autre trafic réseau pendant le test, l’interface est considérée comme opérationnelle. Si l’unité ne reçoit pas de réponse ARP, l’ASA envoie une seule requête ARP pour l’adresse IP dans l’entrée suivante du tableau ARP. Si l’unité reçoit une réponse ARP ou un autre trafic réseau pendant le test, l’interface est considérée comme opérationnelle. Si les deux unités reçoivent du trafic, les tests s’arrêtent. Si une unité reçoit du trafic et l’autre n’en reçoit pas, l’interface de l’unité qui ne reçoit pas de trafic est considérée comme défaillante et les tests s’arrêtent. Si aucune des unités ne reçoit de trafic, l’ASA démarre le test ping de diffusion.

  4. Test de ping de diffusion : un test de réponses au ping réussies. Chaque unité envoie un message Ping de diffusion, puis compte tous les paquets reçus. Si l’unité reçoit des paquets pendant le test, l’interface est considérée comme opérationnelle. Si les deux unités reçoivent du trafic, les tests s’arrêtent. Si une unité reçoit du trafic et l’autre n’en reçoit pas, l’interface de l’unité qui ne reçoit pas de trafic est considérée comme défaillante et les tests s’arrêtent. Si aucune des unités ne reçoit de trafic, les tests recommencent avec le test ARP. Si les deux unités continuent de ne recevoir aucun trafic venant des tests ARP et de ping de diffusion, ces tests continueront à se dérouler à l'infini.

État de l’interface

L’état de l’interface est un indicateur de supervision qui

  • affiche l’état opérationnel actuel des interfaces supervisées dans une configuration de basculement

  • suit la réception du trafic et la communication de paquets Hello entre les unités homologues, et

  • détermine si une interface est supervisée activement par le processus de basculement.

Types d’état d’interface

Les interfaces supervisées peuvent avoir les types d’état suivants :

  • Unknown (Inconnu) : état initial. Cet état peut également signifier qu’il ne peut pas être déterminé.

  • Normal : l’interface reçoit du trafic.

  • Testing (En test) : les messages Hello ne sont pas entendus sur l’interface pendant cinq cycles d’interrogation.

  • Link Down (Liaison en panne) : l’interface ou le VLAN est administrativement inactif.

  • No Link (Aucune liaison) : la liaison physique de l’interface est inactive.

  • Failed (Échec) : aucun trafic n’est reçu sur l’interface, mais du trafic est détecté sur l’interface homologue.

et seuils de délai de détection

les seuils de délai de détection sont des mécanismes de haute accessibilité qui :

  • lancent le basculement automatique lorsque des conditions de défaillance spécifiques se produisent sur l’unité active,

  • supervisent l’intégrité du système au moyen de seuils de détection et de paramètres de délai configurables, et

  • assurent la continuité du service en transférant le contrôle à l’unité de secours lorsque les défaillances dépassent les limites définies.

Événements déclencheurs de basculement et paramètres de délai

Les événements suivants déclenchent le basculement dans une paire à haute accessibilité Firepower :

  • Plus de 50 % des instances Snort sur l’unité active sont en panne.

  • L’espace disque de l’unité active est plein à plus de 90 %.

  • La commande no failover active est exécutée sur l’unité active ou la commande failover active est exécutée sur l’unité de secours.

  • L’unité active comporte plus d’interfaces défaillantes que l’unité en veille.

  • La défaillance d’interface sur le périphérique actif dépasse le seuil configuré.

    Par défaut, la défaillance d’une seule interface entraîne le basculement. Vous pouvez modifier la valeur par défaut en configurant un seuil pour le nombre d’interfaces ou un pourcentage d’interfaces surveillées qui doivent échouer pour que le basculement se produise. Si le seuil est dépassé sur le périphérique actif, le basculement se produit. Si le seuil est dépassé sur le périphérique de secours, l’unité passe à l’état Fail (Échec).

    Pour modifier les critères de basculement par défaut, saisissez la commande suivante en mode de configuration globale :

    Tableau 2. Commande de stratégie d’interface

    Commande

    Objectif

    failover interface-policy num [%]

    hostname (config)# failover interface-policy 20%

    Modifie les critères de basculement par défaut.

    Lorsque vous spécifiez un nombre spécifique d’interfaces, l’argument num peut être compris entre 1 et 250.

    Lors de la spécification d’un pourcentage d’interfaces, l’argument num peut être compris entre 1 et 100.


Remarque


Si vous basculez manuellement à l’aide de l’interface de ligne de commande ou de l’ASDM, ou si vous rechargez l’ASA, le basculement démarre immédiatement et n’est pas soumis aux minuteurs ci-dessous.


Tableau 3.

Condition/

Minimum

Par défaut

Maximum

L'unité active n'est plus alimentée, le matériel tombe en panne, le logiciel est rechargé ou se bloque. Lorsque l’un de ces événements se produit, les interfaces surveillées ou la liaison de basculement ne reçoivent aucun message Hello.

800 milliseconde

15 secondes

45 secondes

Lien de l’interface de la carte principale de l’ unité active en panne.

500 millisecondes

5 secondes

15 secondes

Lien d’interface de module 4GE de l’unité active inactif.

2 secondes

5 secondes

15 secondes

L’interface de l’unité active est active, mais un problème de connexion entraîne des tests d’interface.

5 secondes

25 secondes

75 secondes

Synchronisation de la configuration

Le basculement comprend différents types de synchronisation de configuration.

Réplication de la configuration en cours d’exécution

La réplication de la configuration en cours d’exécution se produit lorsque l’un des périphériques de la paire de basculement ou les deux démarrent.

Dans le basculement actif/veille, les configurations sont toujours synchronisées de l’unité active avec l’unité en veille.

Dans le basculement actif/actif, quelle que soit l’unité de démarrage, elle obtient la configuration en cours d’exécution de l’unité qui démarre en premier, quelle que soit la désignation principale ou secondaire de l’unité de démarrage. Une fois que les deux unités sont opérationnelles, les commandes saisies dans l’espace d’exécution du système sont répliquées à partir de l’unité sur laquelle le groupe de basculement 1 est à l’état actif.

Lorsque l’unité de secours/seconde termine son démarrage initial, elle efface sa configuration en cours d’exécution (à l’exception des commandes failover nécessaires pour communiquer avec l’unité active) et l’unité active envoie sa configuration complète à l’unité de secours/seconde. Lorsque la réplication démarre, la console ASA sur l’unité active affiche le message « Début de la réplication de la configuration : envoi à l’unité jumelle » et lorsqu’elle est terminée, l’ASA affiche le message « Fin de la réplication de la configuration vers l’unité jumelle ». Selon la taille de la configuration, la réplication peut prendre de quelques secondes à plusieurs minutes.

Sur l’unité recevant la configuration, la configuration existe uniquement dans la mémoire en cours d’exécution. Vous devez enregistrer la configuration dans la mémoire flash. Par exemple, dans le basculement actif/actif, saisissez la commande write memory all dans l’espace d’exécution du système sur l’unité qui a le groupe de basculement 1 à l’état actif. La commande est répliquée sur l’unité homologue, qui continue d’écrire sa configuration dans la mémoire flash.


Remarque


Pendant la réplication, les commandes saisies sur l’unité qui envoie la configuration peuvent ne pas être répliquées correctement sur l’unité homologue, et les commandes saisies sur l’unité qui reçoit la configuration peuvent être remplacées par la configuration en cours de réception. Évitez de saisir des commandes sur l’une ou l’autre des unités de la paire de basculement pendant le processus de réplication de la configuration.


Réplication du fichier

La synchronisation de la configuration ne réplique pas les fichiers et composants de configuration suivants. Vous devez donc copier ces fichiers manuellement pour qu’ils correspondent :

  • Images Secure Client (services client sécurisés)

  • Images CSD

  • Profils Secure Client (services client sécurisés)

    L’ASA utilise un fichier mis en mémoire cache pour le profil Secure Client (services client sécurisés) stocké dans cache:/stc/profiles, et non le fichier stocké dans le système de fichiers flash. Pour répliquer le profil Secure Client (services client sécurisés) sur l’unité en veille, effectuez l’une des opérations suivantes :

    • Saisissez la commande write standby sur l’unité active.

    • Réappliquez le profil sur l’unité active.

    • Rechargez l’unité en veille.

  • Autorités de certification (CA) locales

  • Images ASA

  • Images ASDM

Réplication de la commande

Après le démarrage, les commandes que vous saisissez sur l’unité active sont immédiatement répliquées sur l’unité de secours.Vous n’avez pas besoin d’enregistrer la configuration active dans la mémoire flash pour répliquer les commandes.

Dans le basculement actif/actif, les modifications saisies dans l’espace d’exécution du système sont répliquées à partir de l’unité sur laquelle le groupe de basculement 1 est à l’état actif.

Si lesmodifications ne sont pas saisies sur l’unité appropriée pour que la réplication des commandes puisse avoir lieu, les configurations ne seront plus synchronisées. Ces modifications pourraient être perdues lors de la prochaine synchronisation de la configuration initiale.

Les commandes suivantes sont répliquées sur l’ASA de secours :

  • Toutes les commandes de configuration, à l’exception de mode, firewall et failover lan unit

  • copy running-config startup-config

  • delete

  • mkdir

  • rename

  • rmdir

  • write memory

Les commandes suivantes ne sont pas répliquées sur l’ASA de secours :

  • Toutes les formes de la commande copy , à l’exception de copy running-config startup-config

  • Toutes les formes de la commande write , à l’exception de write memory

  • debug

  • failover lan unit

  • firewall

  • show

  • terminal pager et pager

Optimisation de la synchronisation de la configuration

L’optimisation de la synchronisation de configuration est une amélioration de la synchronisation de la configuration qui

  • compare les valeurs de hachage de configuration entre les périphériques actifs et les périphériques en cours de connexion pour déterminer si une synchronisation complète est nécessaire

  • permet au périphérique de rejoindre la grappe plus rapidement en ignorant la synchronisation complète de la configuration lorsque les valeurs de hachage correspondent, et

  • réduit la fenêtre de maintenance et le temps de mise à niveau pendant les opérations de basculement à .

Lignes directrices et limitations de l’optimisation de la synchronisation de la configuration

Lorsqu’un périphérique redémarre ou rejoint la grappe après une suspension ou une reprise du basculement à , le périphérique qui rejoint la grappe efface sa configuration en cours d’exécution. Le périphérique actif envoie alors l’intégralité de sa configuration au périphérique en phase de jonction afin de synchroniser complètement les configurations. Si le périphérique actif a une configuration importante, ce processus peut prendre plusieurs minutes.

La fonctionnalité d’optimisation de la synchronisation de la configuration permet de comparer la configuration du périphérique en phase de jonction et du périphérique actif en échangeant des valeurs de hachage de configuration. Si le hachage calculé sur les périphériques actifs et en phase de jonction correspond, le périphérique en cours d’adhésion ignore la synchronisation complète de la configuration et rejoint la configuration du basculement. Cette fonctionnalité garantit un appairage plus rapide et réduit la fenêtre de maintenance ainsi que le temps de mise à niveau.

Lignes directrices et limitations :

  • La fonctionnalité d’optimisation de la synchronisation de la configuration est activée par défaut.

  • Le mode de contexte multiple de l’ASA prend en charge l’optimisation de la synchronisation de la configuration en partageant l’ordre des contextes lors de la synchronisation complète de la configuration, ce qui permet la comparaison de l’ordre des contextes lors de la jonction de nœuds suivante.

  • Si vous configurez la phrase secrète et la clé IPsec de basculement, l’optimisation de la synchronisation de la configuration n’est pas effective, car la valeur de hachage calculée dans le périphérique actif et le périphérique en veille est différente.

  • Si vous configurez le périphérique avec une ACL dynamique ou SNMPv3, l’optimisation de la synchronisation de la configuration n’est pas effective.

  • Le périphérique actif synchronise la configuration complète avec le basculement des liaisons LAN comme comportement par défaut. Pendant les oscillations de basculement entre les périphériques actifs et en veille, l’optimisation de la synchronisation de la configuration n’est pas déclenchée et les périphériques effectuent une synchronisation complète de la configuration.

  • L’optimisation de la synchronisation de la configuration est déclenchée lorsque la configuration du basculement récupère d’une interruption ou d’une perte de communication réseau entre les périphériques actifs et en veille.

Supervision de l’optimisation de la synchronisation de la configuration :

  • Des messages syslog sont générés pour indiquer si les valeurs de hachage calculées sur l’unité active et en cours de jonction correspondent, ne correspondent pas ou si le délai de l’opération expire.

  • Le message syslog affiche également le temps écoulé, depuis l’envoi de la demande de hachage jusqu’au moment d’obtenir et de comparer la réponse de hachage.

Commandes de supervision pour l’optimisation de la synchronisation de la configuration. Vous pouvez exécuter ces commandes en sélectionnant Tools (Outils) » Command Line Interface (interface de ligne de commande).

  • show failover config-sync checksum : affiche des informations sur l’état du périphérique et la somme de contrôle.

  • show failover config-sync configuration : affiche des informations sur la configuration du périphérique et la somme de contrôle.

  • show failover config-sync status : affiche l’état de la fonctionnalité d’optimisation de la synchronisation de la configuration.


Remarque


La commande Configuration State in show failover state affiche l’état de synchronisation de la configuration pendant la jonction à haute accessibilité. Cet état ne reflète pas les déploiements ou modifications de configuration ultérieurs ni la réplication sur le périphérique tant qu’une resynchronisation n’a pas été lancée.


Basculement actif/de secours

Le basculement actif/veille est une configuration à haute accessibilité qui

  • vous permet d’utiliser un périphérique ASA de secours pour reprendre les fonctionnalités d’une unité en panne,

  • permet à l’unité en veille de devenir l’unité active lorsque l’unité active tombe en panne, et

  • permet à l’unité défaillante de revenir en ligne en tant qu’unité de secours si le problème est temporaire.

L’unité défaillante doit être remplacée si le problème n’est pas temporaire. Définissez l’unité de secours comme unité principale avant de remplacer l’unité défectueuse pour conserver la configuration de l’unité secondaire.

Pour le mode de contexte multiple, l’ASA peut basculer l’unité entière (y compris tous les contextes), mais ne peut pas basculer des contextes individuels séparément.

Rôles principal/secondaire et état actif/de secours

Les rôles principaux/secondaires et l’état actif/en veille sont des concepts de configuration de basculement qui

  • définissent la hiérarchie des unités, les unités principales prévalant lors du démarrage simultané

  • déterminent les modèles d’utilisation des adresses IP et des adresses MAC pendant les opérations de basculement, et

  • établissent les rôles de flux de trafic entre les unités jumelées dans les configurations de basculement actif/veille.

Différences entre les unités principale et secondaire

Les principales différences entre les deux unités d’une paire de basculement dépendent de l’unité active et de l’unité en veille, à savoir les adresses IP à utiliser et l’unité transmettant activement le trafic.

Cependant, il existe quelques différences entre les unités en fonction de l’unité principale (comme spécifié dans la configuration) et de l’unité secondaire :

  • L’unité principale devient toujours l’unité active si les deux unités démarrent en même temps (et ont le même état de fonctionnement opérationnel).

  • Les adresses MAC de l’unité principale sont toujours associées aux adresses IP actives. L’exception à cette règle se produit lorsque l’unité secondaire devient active et ne peut pas obtenir les adresses MAC de l’unité principale sur la liaison de basculement. Dans ce cas, les adresses MAC des unités secondaires sont utilisées.

Détermination de l’unité active au démarrage

La détermination de l’unité active au démarrage est un processus de haute accessibilité qui

  • définit une unité comme unité en veille si elle démarre et détecte un homologue qui fonctionne déjà comme unité active,

  • définit une unité comme active si elle démarre et ne détecte pas d’homologue, et

  • définit l’unité principale comme unité active et l’unité secondaire comme unité en veille si les deux unités démarrent simultanément.

Événements de basculement

Un événement de basculement est une condition du système qui

  • déclenche une unité active pour transférer le contrôle à une unité de secours dans les configurations de basculement actif/veille

  • se produit sur une base unitaire et ne peut pas basculer des contextes individuels ou des groupes de contextes même sur les systèmes exécutés en mode à contextes multiples, et

  • suit des politiques de basculement spécifiques qui déterminent si un basculement se produit et quelles actions sont effectuées par chaque unité.

Politiques et actions d’événements de basculement

Le tableau suivant présente l’action de basculement pour chaque défaillance. Pour chaque défaillance, le tableau indique la politique de basculement (basculement ou absence de basculement), l’action prise par l’unité active, l’action entreprise par l’unité de secours, et toute remarque spéciale sur la condition et les actions de basculement.

Tableau 4. Événements de basculement

Défaillance

Politique

Action de l’unité active

Action de l’unité de secours

Notes

Défaillance de l’unité active (alimentation ou matérielle)

Basculement

S.O.

Devenir active

Marquer l'unité active comme défaillante

Aucun message Hello n’est reçu sur l’interface surveillée ou sur la liaison de basculement.

L’unité précédemment active récupère

Aucun basculement

Devient l'unité de secours

Aucune action

Aucun.

Défaillance de l’unité de secours (alimentation ou matériel)

Aucun basculement

Marquer l'unité de secours come défaillante

S.O.

Lorsque l’unité de secours est marquée comme défaillante, l’unité active ne tente pas de basculer, même si le seuil de défaillance de l’interface est dépassé.

Échec de la liaison de basculement pendant l’opération

Aucun basculement

Marquer la liaison de basculement comme défaillante

Marquer la liaison de basculement comme défaillante

Vous devez restaurer la liaison de basculement dès que possible, car l’unité ne peut pas basculer vers l’unité de secours lorsque la liaison de basculement est inactive.

Échec de la liaison de basculement au démarrage

Aucun basculement

Devenir active

Marquer la liaison de basculement comme défaillante

Devenir active

Marquer la liaison de basculement comme défaillante

Si la liaison de basculement est interrompue au démarrage, les deux unités deviennent actives.

Échec du lien avec l’état

Aucun basculement

Aucune action

Aucune action

Les informations d’état deviennent obsolètes et les sessions sont interrompues en cas de basculement.

Défaillance de l'interface sur l'unité active supérieure au seuil

Basculement

Marquer l'unité active comme défaillante

Devenir active

Aucun.

Défaillance de l'interface sur l'unité de secours supérieure au seuil

Aucun basculement

Aucune action

Marquer l'unité de secours come défaillante

Lorsque l’unité de secours est marquée comme en panne, l’unité active ne tente pas de basculer, même si le seuil de défaillance de l’interface est dépassé.

À propos du basculement actif/actif

Cette section décrit le basculement actif/actif.

Présentation du basculement actif/actif

Dans une configuration de basculement actif/actif, les deux ASA peuvent transmettre le trafic réseau. Le basculement actif/actif n’est disponible que pour les ASA en mode de contexte multiple. Dans le basculement actif/actif, vous divisez les contextes de sécurité sur l’ASA en un maximum de 2 groupes de basculement.

Un groupe de basculement est simplement un groupe logique d’un ou plusieurs contextes de sécurité. Vous pouvez attribuer un groupe de basculement actif sur l’ASA principal et un groupe de basculement 2 actif sur l’ASA secondaire. Lorsqu’un basculement se produit, il se produit au niveau du groupe de basculement. Par exemple, selon le modèle de défaillance d’interface, il est possible que le groupe de basculement 1 bascule vers l’ASA secondaire et que le groupe de basculement 2 bascule vers l’ASA principal. Cet événement peut se produire si les interfaces du groupe de basculement 1 sont inactives sur l’ASA principal, mais actives sur l’ASA secondaire, tandis que les interfaces du groupe de basculement 2 sont inactives sur l’ASA secondaire, mais actives sur l’ASA principal.

Le contexte d’administration est toujours membre du groupe de basculement 1. Tous les contextes de sécurité non attribués sont également membres du groupe de basculement 1 par défaut. Si vous souhaitez bénéficier d’un basculement actif/actif, mais que vous n’êtes pas intéressé par les contextes multiples, la configuration la plus simple serait d’ajouter un contexte supplémentaire et de l’affecter au groupe de basculement 2.


Remarque


Lors de la configuration du basculement actif/actif, assurez-vous que le trafic combiné des deux unités entre dans la capacité de chacune d’elles.


Remarque


Vous pouvez attribuer les deux groupes de basculement à un seul ASA si vous le souhaitez, mais vous ne profiterez pas de deux ASA actifs.


Rôles principal/secondaire et état actif/de secours pour un groupe de basculement

Comme pour le basculement actif/de secours, une unité d’une paire de basculement actif/actif est désignée comme l’unité principale et l’autre unité, comme l’unité secondaire. Contrairement au basculement actif/de secours, cette désignation n’indique pas quelle unité devient active lorsque les deux unités démarrent simultanément. Au lieu de cela, la désignation principale/secondaire fait deux choses :

  • L’unité principale fournit la configuration d’exécution à la paire lorsqu’elles démarrent simultanément.

  • Chaque groupe de basculement de la configuration est configuré avec une préférence d’unité principale ou secondaire. Lorsqu’elle est utilisée avec la préemption, cette préférence garantit que le groupe de basculement s’exécute sur la bonne unité après son démarrage. Sans préemption, les deux groupes s’exécutent sur la première unité de démarrage.

Détermination de l’unité active pour les groupes de basculement au démarrage

L’unité sur laquelle un groupe de basculement devient actif est déterminée comme suit :

  • Lorsqu’une unité démarre alors que l’unité homologue n’est pas disponible, les deux groupes de basculement deviennent actifs sur l’unité.

  • Lorsqu’une unité démarre alors que l’unité homologue est active (avec les deux groupes de basculement à l’état actif), les groupes de basculement restent à l’état actif sur l’unité active, quelle que soit la préférence principale ou secondaire du groupe de basculement jusqu’à ce que l’un des scénarios suivants se produise :

    • Un basculement se produit.

    • Un basculement est forcé manuellement.

    • Une préemption pour le groupe de basculement est configurée, ce qui fait que le groupe de basculement devient automatiquement actif sur l’unité préférée lorsque l’unité devient disponible.

Événements de basculement

Dans une configuration de basculement actif/actif, le basculement se produit sur la base d’un groupe de basculement, et non sur une base de système. Par exemple, si vous désignez les deux groupes de basculement comme actifs sur l’unité principale et que le groupe de basculement 1 échoue, le groupe de basculement 2 reste actif sur l’unité principale pendant que le groupe de basculement 1 devient actif sur l’unité secondaire.

Comme un groupe de basculement peut contenir plusieurs contextes et que chaque contexte peut contenir plusieurs interfaces, il est possible que toutes les interfaces d’un contexte unique tombent en panne sans entraîner la défaillance du groupe de basculement associé.

Le tableau suivant présente l’action de basculement pour chaque défaillance. Pour chaque événement de défaillance, la politique (que le basculement se produise ou non), les actions pour le groupe de basculement actif et les actions pour le groupe de basculement en veille sont données.

Tableau 5. Événements de basculement

Défaillance

Politique

Action pour le groupe actif

Action pour le groupe en veille

Notes

Une unité subit une défaillance d’alimentation ou de logiciel

Basculement

Devient l'unité de secours

Marquer comme défaillante

Devenir active

Marquer l'unité active comme défaillante

Lorsqu’une unité d’une paire de basculement tombe en panne, tous les groupes de basculement actifs sur cette unité sont marqués comme défaillants et deviennent actifs sur l’unité homologue.

Défaillance de l’interface sur le groupe de basculement actif supérieure au seuil

Basculement

Marquer le groupe actif comme défaillant

Devenir active

Aucun.

Défaillance de l’interface sur le groupe de basculement en veille supérieure au seuil

Aucun basculement

Aucune action

Marquer le groupe en veille comme défaillant

Lorsque le groupe de basculement en veille est marqué comme défaillant, le groupe de basculement actif ne tente pas de basculer, même si le seuil de défaillance de l’interface est dépassé.

Le groupe de basculement anciennement actif récupère

Aucun basculement

Aucune action

Aucune action

À moins que la préemption de groupe de basculement ne soit configurée, les groupes de basculement restent actifs sur leur unité actuelle.

Échec de la liaison de basculement au démarrage

Aucun basculement

Devenir active

Devenir active

Si la liaison de basculement est interrompue au démarrage, les deux groupes de basculement sur les deux unités deviennent actifs.

Échec du lien avec l’état

Aucun basculement

Aucune action

Aucune action

Les informations d’état deviennent obsolètes et les sessions sont interrompues en cas de basculement.

Échec de la liaison de basculement pendant l’opération

Aucun basculement

S.O.

S.O.

Chaque unité marque la liaison de basculement comme défaillante. Vous devez restaurer la liaison de basculement dès que possible, car l’unité ne peut pas basculer vers l’unité de secours lorsque la liaison de basculement est inactive.

Licences pour le basculement

Pour la plupart des modèles, les unités de basculement ne nécessitent pas la même licence sur chaque unité. Si vous avez des licences sur les deux unités, elles se combinent en une seule licence de grappe de basculement d’exécution. Il y a certaines exceptions à cette règle. Consultez le tableau suivant pour connaître les exigences précises en matière de licence pour le basculement.

Modèle

Exigence de licence

ASA virtuel

Consultez Licences de basculement pour l’ASAv.

Firepower 1010

Licence Security Plus sur les deux unités. Consultez Licences de basculement pour Firepower 1010.

Firepower 1100

Consultez Licences de basculement pour Firepower 1100.

Firepower de la série 2100

Consultez Licences de basculement pour Firepower 2100.

Cisco Secure Firewall 3100

Consultez Licences de basculement pour Cisco Secure Firewall 3100.

Firepower 4100/9300

Consultez Licences de basculement pour le Firepower 4100/9300.

ISA 3000

Licence Security Plus sur les deux unités.

Remarque


Chaque unité doit avoir la même licence de chiffrement.


Remarque


Une clé permanente valide est requise; dans de rares cas sur l’ISA 3000, votre clé d’authentification PAK peut être supprimée. Si votre clé est constituée uniquement de 0, vous devez réinstaller une clé d’authentification valide avant que le basculement puisse être activé.


Lignes directrices pour Basculement

Mode contextuel

  • Le mode Actif/Actif est pris en charge uniquement en mode de contexte multiple.

  • Pour le mode de contexte multiple, effectuez toutes les étapes dans l’espace d’exécution du système, sauf indication contraire.

Prise en charge des modèles

  • / 1010/ :

    • Vous ne devez pas utiliser la fonctionnalité de port de commutateur lors de l’utilisation de Basculement. Étant donné que les ports de commutation fonctionnent dans le matériel, ils continuent de faire circuler le trafic sur les unités actives et en veille. Basculement est conçu pour empêcher le trafic de passer par l’unité en veille, mais cette fonctionnalité ne s’étend pas aux ports de commutation. Dans une configuration réseau Basculement normale, les ports de commutateur actifs sur les deux unités mèneront à des boucles réseau. Nous vous suggérons d’utiliser des commutateurs externes pour toute capacité de commutation. Notez que les interfaces VLAN peuvent être surveillées par basculement, contrairement aux ports de commutation. Théoriquement, vous pouvez mettre un port de commutation unique sur un réseau VLAN et utiliser Basculement avec succès, mais une configuration plus simple consiste à utiliser des interfaces physiques de pare-feu à la place.

    • Vous ne pouvez utiliser qu’une interface de pare-feu comme liaison de basculement.

  • Firepower 9300 : nous vous recommandons d’utiliser le basculement entre les châssis pour une redondance optimale.

  • Les ASA virtuel sur les réseaux infonuagiques publics tels que Microsoft Azure et Amazon Web Services ne sont pas pris en charge par Basculement standard, car une connectivité de couche 2 est requise. Au lieu de cela, consultez Basculement pour la haute disponibilité dans le nuage public.

Basculement ASA virtuel pour la haute disponibilité

Lors de la création d’une paire de basculement à l’aide de l’ASA virtuel, il est nécessaire d’ajouter les interfaces de données à chaque ASA virtuel dans le même ordre. Si exactement les mêmes interfaces sont ajoutées à chaque ASA virtuel, mais dans un ordre différent, des erreurs peuvent s’afficher à la console ASA virtuel. La fonctionnalité de basculement peut également être affectée

Directives supplémentaires

  • Lorsque l’unité active bascule sur l’unité en veille, le port du commutateur connecté exécutant le protocole Spanning Tree (STP) peut passer dans un état bloquant pendant 30 à 50 secondes lorsqu’il détecte le changement de topologie. Pour éviter la perte de trafic lorsque le port est dans un état bloquant, vous pouvez activer la fonctionnalité STP PortFast sur le commutateur :

    interface interface_id spanning-tree portfast

    Cette solution de contournement s’applique aux commutateurs connectés aux interfaces du mode routé et de groupe de ponts. La fonctionnalité PortFast fait immédiatement passer le port en mode de transfert STP lors de l’établissement de la liaison. Le port participe toujours à STP. Ainsi, si le port doit faire partie de la boucle, le port finit par passer en mode de blocage STP.

  • La configuration de la sécurité des ports sur les commutateurs connectés à la paire de basculement ASA peut entraîner des problèmes de communication lors d’un basculement. Ce problème se produit lorsqu’une adresse MAC sécurisée configurée ou apprise sur un port sécurisé est déplacée vers un autre port sécurisé. Une violation est signalée par la fonctionnalité de sécurité du port du commutateur.

  • Vous pouvez surveiller jusqu’à 1 025 interfaces sur une unité, dans tous les contextes.

  • Pour un tunnel Basculement actif/en veille et un tunnel VPN IPsec, vous ne pouvez pas surveiller les unités active et en veille à l’aide de SNMP sur le tunnel VPN. L’unité de secours n’a pas de tunnel VPN actif et abandonnera le trafic destiné au système NMS. Vous pouvez plutôt utiliser SNMPv3 avec chiffrement pour que le tunnel IPsec ne soit pas requis.

  • Lorsqu’aucun basculement n’est déclenché pendant un état actif/en veille intègre, aucune des interfaces de l’unité de secours n’est fermée. Toutefois, si cela se produit pendant que la haute accessibilité est dans un état actif/défaillance, toutes les interfaces, y compris l’interface de gestion, sont fermées sur l’unité défaillante, à l’exception du réseau local (LAN) de basculement et des interfaces d’état. Ainsi, il est nécessaire d’éviter d’éventuels problèmes de trafic si les interfaces défaillantes deviennent actives après la désactivation du basculement. Le réseau local (LAN) de basculement et les interfaces d’état restent opérationnels pour assurer une communication de basculement continue.

  • Pour le basculement actif/actif, deux interfaces dans le même contexte ne doivent pas être configurées dans le même groupe ASR.

  • Pour le basculement actif/actif, vous pouvez définir un maximum de deux groupes de basculement.

  • Pour le basculement actif/actif, lors de la suppression de groupes de basculement, vous devez supprimer le groupe de basculement 1 en dernier. Le groupe de basculement1 contient toujours le contexte d’administration. Tout contexte non affecté à un groupe de basculement passe par défaut au groupe de basculement 1. Vous ne pouvez pas supprimer un groupe de basculement auquel des contextes sont affectés explicitement.

  • Immédiatement après le basculement, l’adresse source des messages du journal système sera l’adresse de l’interface de basculement pendant quelques secondes.

  • Pour une meilleure convergence (pendant un basculement), vous devez fermer les interfaces sur une paire à haute disponibilité qui ne sont associées à aucune configuration ou instance.

  • Dans les déploiements à haute accessibilité avec des interfaces de basculement et d’état partagées, si la connectivité sur l’interface de basculement échoue alors que l’unité de secours est dans l’état de configuration synchronisée et que celle-ci passe ensuite à l’état actif, il en résulte un état de cerveau divisé. Cette situation est observée même lorsqu’il y a une interface surveillée.

    La connectivité sur l’interface de basculement peut échouer dans les situations suivantes :

    • Après le redémarrage de l’unité de secours, la connectivité sur l’interface de basculement tombe en panne, tandis que l’unité de secours est dans l’état de configuration de synchronisation.

    • Après avoir activé le basculement précédemment désactivé sur l’unité de secours, la connectivité sur l’interface de basculement échoue pendant que l’unité de secours est dans l’état de configuration synchronisé.

    Pour éviter l’état de cerveau divisé, utilisez les interfaces de basculement et d’état. Si les défaillances de connectivité sur les interfaces de basculement persistent, isolez la nouvelle unité active (anciennement de secours) du réseau.

  • Si vous configurez le chiffrement de basculement en mode d’évaluation, les systèmes utilisent DES pour le chiffrement. Si vous enregistrez ensuite les périphériques à l’aide d’un compte compatible avec l’exportation, ils utiliseront AES après un redémarrage. Ainsi, si un système redémarre pour une raison quelconque, y compris après l’installation d’une mise à niveau, les homologues ne pourront pas communiquer et les deux unités deviendront l’unité active. Nous vous recommandons de ne pas configurer le chiffrement avant d’avoir enregistré les périphériques. Si vous configurez cela en mode d’évaluation, nous vous recommandons de supprimer le chiffrement avant d’enregistrer les périphériques.

  • Lorsque vous utilisez SNMPv3 avec basculement, si vous remplacez une unité de basculement, les utilisateurs SNMPv3 ne sont pas répliqués sur la nouvelle unité. Vous devez rajouter les utilisateurs SNMPv3 à l’unité active pour forcer les utilisateurs à se reproduire sur la nouvelle unité; ou vous pouvez ajouter les utilisateurs directement sur la nouvelle unité. Reconfigurez chaque utilisateur en saisissant la commande snmp-server user username group-name v3 sur l’unité active ou directement sur l’unité de secours avec les options priv-password et auth-password dans leur format non chiffré.

  • Le périphérique ne partage pas les données du moteur client SNMP avec son homologue.

  • Si vous avez un très grand nombre de règles de contrôle d’accès et de NAT, la taille de la configuration peut empêcher une duplication efficace de la configuration, ce qui se traduit par le fait que l’unité de secours met trop de temps à atteindre l’état de veille. Cela peut également avoir une incidence sur votre capacité à vous connecter à l’unité de secours pendant la duplication via la console ou la session SSH. Pour améliorer les performances de duplication de la configuration, activez la validation transactionnelle pour les règles d’accès et la NAT à l’aide des commandes asp rule-engine transactional-commit access-group et asp rule-engine transactional-commit nat .

  • Une unité d’une paire Basculement qui passe en rôle de secours synchronise son horloge avec celle de l’unité active.

    Exemple :

    firepower#show clock
    01:00:52 UTC Mar 1 2022
    
    ...
    01:01:18 UTC Mar 1 2022 <======= Incorrect (previous) clock
    Cold Standby               Sync Config                Detected an Active mate
    
    19:38:21 UTC Apr 9 2022 <======= Updated clock
    Sync Config                Sync File System           Detected an Active mate
    ...
    firepower/sec/stby#show clock
    19:38:40 UTC Apr 9 2022
  • Les unités de Basculement ne synchronisent pas l’horloge de manière dynamique. Voici quelques exemples d’événements où la synchronisation a lieu :

    • Une nouvelle paire Basculement est créée.

    • La paire Basculement est défectueuse et recréée.

    • La communication sur la liaison de basculement a été interrompue et rétablie.

    • L’état de basculement a été modifié manuellement au niveau de l’interface de ligne de commande (CLI) .

  • L’activation de Basculement force la suppression de toutes les routes et leur rajout après le passage de la progression de Basculement à l’état actif. Vous pourriez subir des pertes de connexion pendant cette phase.

  • Si vous activez le basculement sur un périphérique autonome, les interfaces de données tombent en panne lors de la négociation du basculement, interrompant le trafic.

  • Dans la configuration Basculement, les connexions de courte durée, généralement qui utilisent le port 53, sont fermées rapidement et ne sont jamais transférées ou synchronisées de la position active à la zone en veille, il peut donc y avoir une différence dans le nombre de connexions sur les deux périphériques Basculement. C’est un comportement attendu pour les connexions de courte durée. Vous pouvez essayer de comparer les connexions qui sont de longue durée (par exemple, plus de 30 à 60 secondes).

  • Dans la configuration Basculement, les connexions amorces (demandes de connexion qui n’ont pas encore terminé le processus d’établissement de liaison à trois étapes) sont fermées rapidement et ne sont pas synchronisées entre les périphériques actifs et en veille. Cette conception garantit l’efficacité et la sécurité du système à haute disponibilité. Pour cette raison, il pourrait y avoir une différence dans le nombre de connexions sur les deux périphériques Basculement, ce qui est attendu.

  • Si la liaison LAN de basculement n’est pas connectée dos à dos, mais plutôt connectée par un ou plusieurs commutateurs, une défaillance dans le chemin intermédiaire peut faire que l’unité active perde la connectivité avec l’unité de secours, ce qui entraîne des états actif/veille incohérents. Bien que cela n’ait pas d’incidence sur la fonctionnalité Basculement, il est conseillé de vérifier et de récupérer le chemin de liaison de basculement entre les unités actives et de secours.

    Lorsque la liaison LAN de basculement est inactive, il n’est pas conseillé de déployer une configuration, car elle pourrait ne pas être répliquée sur l’unité homologue.

  • Dans OSPF dans l’ASA, si un commutateur à proximité tombe en panne et si l’interface ASA est connectée au même commutateur, les interfaces du pare-feu tombent également en panne avec la défaillance du commutateur. Il s’agit d’un comportement attendu. Cela déclenchera un basculement de haute disponibilité, comme prévu.

  • Dans OSPF, après un basculement, la connexion OSPF avec le périphérique homologue devient non valide. Mettez fin à la connexion non valide, puis établissez une nouvelle connexion OSPF.

  • Si l’ASA en veille est connecté à un autre commutateur, par exemple, lorsque l’interface sera activée, les tables de routage seront différentes de celle de l’ASA actif. Cela entraînera une panne de courte durée (environ 15 à 17 secondes) jusqu’à ce que les routes et la contiguïté soient mises à jour.

  • En mode transparent, si vous avez des problèmes avec l’unité active qui perd l’adresse MAC du routeur de secours (HSRP), créez un mappage statique pour l’adresse MAC.

Paramètres par défaut pour le basculement

Par défaut, la politique de basculement comprend les éléments suivants :

  • Aucune réplication HTTP dans le basculement dynamique.

  • La défaillance d’une seule interface entraîne le basculement.

  • Le délai d’interrogation de l’interface est de 5 secondes.

  • Le délai de rétention de l’interface est de 25 secondes.

  • Le délai d’interrogation de l’unité est de 1 seconde.

  • Le délai de rétention de l’unité est de 15 secondes.

  • Les adresses MAC virtuelles sont désactivées en mode de contexte multiple.

  • Supervision de toutes les interfaces physiques.

Configurer le basculement actif/de secours

Pour configurer le basculement actif/veille, configurez les paramètres de basculement de base sur les unités principale et secondaire. Toutes les autres configurations se produisent uniquement sur l’unité principale et sont ensuite synchronisées avec l’unité secondaire.

L’assistant de haute disponibilité et d’évolutivité vous guide dans un processus étape par étape de création d’une configuration de basculement actif/veille.

Procédure


Étape 1

Sélectionnez Wizards (Assistants) > High Availability and Scalability Wizard (Assistant de haute disponibilité et d’évolutivité). Consultez les instructions relatives à l’assistant dans les étapes suivantes.

Étape 2

Dans l’écran Failover Peer Connectivity and Compatibility (Connectivité et compatibilité des homologues de basculement), saisissez l’adresse IP de l’unité homologue. Cette adresse doit être une interface sur laquelle l’accès ASDM est activé.

Par défaut, l’adresse homologue est définie comme adresse de veille pour l’interface de gestion ASDM.

Étape 3

Dans l’écran LAN Link Configuration (Configuration du lien LAN) :

  • Interface : l’interface peut être une interface physique de données, une sous-interface, une ou un ID d’interface EtherChannel.Sur Firepower 1010, l’interface est un ID d’interface de pare-feu; vous ne pouvez pas spécifier d’ID de port de commutation ni d’ID de VLAN. Pour le Firepower 4100/9300, vous pouvez utiliser n’importe quelle interface de type de données.

  • Active IP Address (Adresse IP active) : cette adresse doit se trouver sur un sous-réseau inutilisé. Ce sous-réseau peut être de 31 bits (255.255.255.254) avec seulement deux adresses IP. 169.254.1.0/24 et fd00:0:0:*::/64 sont des sous-réseaux utilisés en interne, et vous ne pouvez pas les utiliser pour les liaisons de basculement ou d’état.

  • Standby IP Address (Adresse IP en veille) : cette adresse IP doit être sur le même réseau que l’adresse IP active.

  • (Facultatif) Communications Encryption (Chiffrement des communications) : chiffrez les communications sur la liaison de basculement. Remarque : au lieu d’une clé secrète, nous vous recommandons d’utiliser une clé prépartagée IPsec, que vous pouvez configurer après avoir quitté l’assistant (voir Modifier la configuration du basculement).

Étape 4

Sur l’écran State Link Configuration (Configuration de la liaison d’état), si vous choisissez une autre interface pour le basculement dynamique :

  • Active IP Address (Adresse IP active) : cette adresse IP doit se trouver sur un sous-réseau inutilisé, différent de la liaison de basculement. Ce sous-réseau peut être de 31 bits (255.255.255.254) avec seulement deux adresses IP. 169.254.1.0/24 et fd00:0:0:*::/64 sont des sous-réseaux utilisés en interne, et vous ne pouvez pas les utiliser pour les liaisons de basculement ou d’état.

  • Standby IP Address (Adresse IP en veille) : cette adresse IP doit être sur le même réseau que l’adresse IP active.

Étape 5

Après avoir cliqué sur Finish (Terminer), l’assistant affiche l’écran Waiting for Config Sync (En attente de la synchronisation de la configuration).

Une fois la période spécifiée terminée, l’assistant envoie la configuration de basculement à l’unité secondaire et vous voyez un écran d’information indiquant que la configuration de basculement est terminée.

  • Si vous ne savez pas si le basculement est déjà activé sur l’unité secondaire, attendez la période spécifiée.

  • Si vous savez que le basculement est déjà activé, cliquez sur Skip configuring peer (Ignorer la configuration homologue).

  • Si vous savez que l’unité secondaire n’est pas encore activée pour le basculement, cliquez sur Stop waiting xx more seconds (Arrêter d’attendre xx secondes supplémentaires), et la configuration de démarrage du basculement est immédiatement envoyée à l’unité secondaire.


Configurer le basculement actif/actif

Cette section explique comment configurer le basculement actif/actif.

L’assistant de haute disponibilité et d’évolutivité vous guide dans un processus étape par étape de création d’une configuration de basculement actif/actif.

Procédure


Étape 1

Sélectionnez Wizards (Assistants) > High Availability and Scalability Wizard (Assistant de haute disponibilité et d’évolutivité). Consultez les instructions relatives à l’assistant dans les étapes suivantes.

Étape 2

Dans l’écran Failover Peer Connectivity and Compatibility Check (Vérification de la connectivité et de la compatibilité en cas de basculement homologue), l’adresse IP homologue doit être une interface sur laquelle l’accès ASDM est activé.

Par défaut, l’adresse homologue est définie comme adresse de veille de l’interface à laquelle ASDM est connecté.

Étape 3

Dans l’écran Security Contexte Configuration (Configuration du contexte de sécurité), si vous êtes passé en mode de contexte multiple dans le cadre de l’assistant, vous ne verrez que le contexte d’administration. Vous pouvez ajouter d’autres contextes après avoir quitté l’assistant.

Étape 4

Dans l’écran LAN Link Configuration (Configuration du lien LAN) :

  • Interface : l’interface peut être une interface physique de données, une sous-interface, une interface redondante ou un ID d’interface EtherChannel. Pour l’ASA 5506H-X uniquement, vous pouvez spécifier l’interface de gestion Management 1/1 comme liaison de basculement. Ce faisant, vous devez enregistrer la configuration, puis recharger le périphérique. Vous ne pouvez alors pas utiliser cette interface à la fois pour le basculement et pour le module ASA Firepower; le module requiert l’interface pour la gestion et vous ne pouvez l’utiliser que pour une seule fonction. Pour le Firepower 4100/9300, vous pouvez utiliser n’importe quelle interface de type de données.

  • Active IP Address (Adresse IP active) : cette adresse doit se trouver sur un sous-réseau inutilisé. Ce sous-réseau peut être de 31 bits (255.255.255.254) avec seulement deux adresses IP. 169.254.1.0/24 et fd00:0:0:*::/64 sont des sous-réseaux utilisés en interne, et vous ne pouvez pas les utiliser pour les liaisons de basculement ou d’état.

  • Standby IP Address (Adresse IP en veille) : cette adresse IP doit être sur le même réseau que l’adresse IP active.

  • (Facultatif) Communications Encryption (Chiffrement des communications) : chiffrez les communications sur la liaison de basculement. Remarque : au lieu d’une clé secrète, nous vous recommandons d’utiliser une clé prépartagée IPsec, que vous pouvez configurer après avoir quitté l’assistant (voir Modifier la configuration du basculement).

Étape 5

Sur l’écran State Link Configuration (Configuration de la liaison d’état), si vous choisissez une autre interface pour le basculement dynamique :

  • Active IP Address (Adresse IP active) : cette adresse IP doit se trouver sur un sous-réseau inutilisé, différent de la liaison de basculement. Ce sous-réseau peut être de 31 bits (255.255.255.254) avec seulement deux adresses IP. 169.254.1.0/24 et fd00:0:0:*::/64 sont des sous-réseaux utilisés en interne, et vous ne pouvez pas les utiliser pour les liaisons de basculement ou d’état.

  • Standby IP Address (Adresse IP en veille) : cette adresse IP doit être sur le même réseau que l’adresse IP active.

Étape 6

Après avoir cliqué sur Finish (Terminer), l’assistant affiche l’écran Waiting for Config Sync (En attente de la synchronisation de la configuration).

Une fois la période spécifiée terminée, l’assistant envoie la configuration de basculement à l’unité secondaire et vous voyez un écran d’information indiquant que la configuration de basculement est terminée.

  • Si vous ne savez pas si le basculement est déjà activé sur l’unité secondaire, attendez la période spécifiée.

  • Si vous savez que le basculement est déjà activé, cliquez sur Skip configuring peer (Ignorer la configuration homologue).

  • Si vous savez que l’unité secondaire n’est pas encore activée pour le basculement, cliquez sur Stop en attendant xx secondes supplémentaires), et la configuration de démarrage du basculement est immédiatement envoyée à l’unité secondaire.


Configurer les paramètres de basculement facultatifs

Vous pouvez personnaliser les paramètres de basculement à votre guise.

Configurer les critères de basculement et les autres paramètres

Consultez Paramètres par défaut pour le basculement pour connaître les paramètres par défaut pour de nombreux paramètres que vous pouvez modifier dans cette section. Pour le mode actif/actif, vous définissez la plupart des critères par groupe de basculement. Cette section comprend l’activation de la réplication HTTP par groupe de basculement pour le mode actif/actif; pour configurer la réplication HTTP pour le mode actif/veille, consultez Modifier la configuration du basculement.

Avant de commencer

  • Configurez ces paramètres dans l’espace d’exécution du système en mode de contexte multiple.

  • Pour la détection de transfert bidirectionnel (BFD) des fonctions de surveillance de l’intégrité des unités, consultez les limites suivantes :

    • Firepower 9300 et 4100 uniquement.

    • Actif/Veille uniquement.

    • Mode routé uniquement

Procédure


Étape 1

Choisissez Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement).

Étape 2

Désactivez la possibilité d’apporter des modifications à la configuration directement sur l’unité ou le contexte en veille : sous l’onglet Setup (Configuration), cochez la case Disable configuration changes on the standby unit (Désactiver les modifications de configuration sur l’unité en veille).

Par défaut, les configurations sur l’unité/le contexte de veille sont autorisées avec un message d’avertissement.

Étape 3

Sous BFD Health Check (Vérification de l’intégrité de BFD), cliquez sur Manage (Gérer) pour définir un modèle de BFD à utiliser pour la détection de l’état de basculement. La surveillance régulière de l’unité peut déclencher de fausses alarmes lorsque l’utilisation du CPU est élevée. La méthode BFD est distribuée, de sorte qu’un CPU élevé n’affecte pas son fonctionnement.

La page Configuration > Device Setup (Configuration de l’appareil) > Routing (Routage) > BFD > Template (Modèle) s’ouvre. Cliquez sur Add (Ajouter) pour créer un modèle de saut unique; le multisaut n’est pas pris en charge. Pour les paramètres d’intervalle, vous pouvez spécifier des millisecondes; les microsecondes ne sont pas prises en charge. Pour les détails du modèle, consultez Créer le modèle BFD.

Étape 4

Cliquez sur l’onglet Criteria (Critères).

Étape 5

Configurez les délais d’interrogation des unités :

Dans la zone Failover Poll Times (Délais d’interrogation du basculement) :

  • Unit Failover (Unité de basculement) : le temps entre les messages Hello des unités. La plage est comprise entre 1 et 15 secondes ou entre 200 et 999 millisecondes.

  • Unit Hold Time (Délai de rétention de l’unité) : définit le temps pendant lequel une unité doit recevoir un message Hello sur la liaison de basculement, sinon l’unité commence le processus de test de défaillance des homologues. La plage est comprise entre 1 et 45 secondes ou entre 800 et 999 millisecondes. Vous ne pouvez pas saisir une valeur inférieure à 3 fois le délai d’interrogation.


Remarque


Les autres paramètres de ce volet s’appliquent uniquement au mode actif/veille. En mode actif/actif, vous devez configurer le reste des paramètres par groupe de basculement.


Étape 6

(Mode actif/actif uniquement) Cliquez sur l’onglet Active/Active (Actif/Actif), puis choisissez un groupe de basculement et cliquez sur Edit (Modifier).

Étape 7

(Mode actif/actif uniquement) Modifiez le rôle préféré du groupe de basculement lorsqu’il est utilisé avec la préemption : cliquez sur Primary (Principal) ou Secondary (Secondaire).

Si vous avez utilisé l’assistant, le groupe de basculement 1 est affecté à l’unité principale et le groupe de basculement 2 est affecté à l’unité secondaire. Si vous souhaitez une configuration non standard, vous pouvez spécifier différentes préférences d’unité si vous le souhaitez. Ces paramètres ne sont utilisés qu’en conjonction avec le paramètre de préemption. Les deux groupes de basculement deviennent actifs sur l’unité qui démarre en premier (même s’il semble qu’ils démarrent simultanément, une unité devient active en premier), malgré le paramètre principal ou secondaire du groupe.

Étape 8

(Mode actif/actif uniquement) Configurez la préemption du groupe de basculement : cochez la case Preempt after booting with optional delay of (Préempter après le démarrage avec délai facultatif de).

Les deux groupes de basculement deviennent actifs sur l’unité qui démarre en premier (même s’il semble qu’ils démarrent simultanément, une unité devient active en premier), malgré le paramètre principal ou secondaire du groupe.

Vous pouvez saisir une valeur de délai facultative, qui spécifie le nombre de secondes pendant lesquelles le groupe de basculement reste actif sur l’unité actuelle avant de devenir automatiquement actif sur l’unité désignée. Cette valeur peut être comprise entre 1 et 1 200.

Si vous basculez manuellement, l’option Preempt (Préempter) est ignorée.


Remarque


Si le basculement dynamique est activé, la préemption est retardée jusqu’à ce que les connexions soient répliquées à partir de l’unité sur laquelle le groupe de basculement est actuellement actif.


Étape 9

Configurez l’Interface Policy (Politique d’interface) :

  • Number of failed interfaces that triggers failover (Nombre d’interfaces défaillantes qui déclenchent le basculement) : définissez un nombre précis d’interfaces qui doivent être défaillantes pour déclencher le basculement, compris entre 1 et 250. Lorsque le nombre d’interfaces surveillées défaillantes dépasse la valeur que vous avez spécifiée, l’ASA bascule.

  • Percentage of failed interfaces that triggers failover (Pourcentage d’interfaces défaillantes qui déclenchent le basculement) : définissez un pourcentage d’interfaces configurées qui doivent être défaillantes pour déclencher le basculement. Lorsque le nombre d’interfaces surveillées défaillantes dépasse le pourcentage que vous avez défini, l’ASA bascule.


Remarque


N’utilisez pas l’option Use system failover interface policy (Utiliser la politique d’interface de basculement du système). Vous pouvez uniquement définir la politique par groupe pour le moment.


Étape 10

(Mode actif/veille) Configurez les délais d’interrogation des interfaces :

Dans la zone Failover Poll Time (Délai d’interrogation du basculement) :

  • Monitored Interfaces (Interfaces surveillées) : spécifie le délai d’interrogation de l’interface : combien de temps attendre entre l’envoi de paquets Hello à l’homologue. La plage est comprise entre 1 et 15 secondes ou 500 et 999 millisecondes. La valeur par défaut est de 5 secondes.

  • Link State (État de liaison) : par défaut, chaque ASA d’une paire de basculement vérifie l’état de liaison de ses interfaces toutes les 500 ms. Vous pouvez personnaliser le délai d’interrogation. Par exemple, si vous définissez le délai d’interrogation à 300 ms, l’ASA peut détecter une défaillance d’interface et déclencher le basculement plus rapidement. La plage est comprise entre 300 et 799 millisecondes.

  • Interface Hold Time (Délai de rétention de l’interface) : définit le temps (sous forme de calcul) entre le dernier message Hello reçu de l’unité homologue et le début des tests d’interface pour déterminer l’intégrité de l’interface. Il définit également la durée de chaque test d’interface comme délai d’attente/16. Les valeurs valides sont comprises entre 5 et 75 secondes. La valeur par défaut est de 5 fois le délai d’interrogation. Vous ne pouvez pas saisir une valeur de délai de rétention inférieure à cinq fois le délai d’interrogation.

    Pour calculer le temps avant le début des tests d’interface (y) :

    1. x = (durée d’attente/durée d’interrogation)/2, arrondi à l’entier le plus proche. (0,4 et moins sont arrondis à l’unité inférieure; 0,5 et plus sont arrondis à l’unité supérieure).

    2. y = x*durée d’interrogation

    Par exemple, si vous utilisez le délai d’attente par défaut de 25 et le délai d’interrogation de 5, alors y = 15 secondes.

Pour le mode actif/actif, configurez les délais d’interrogation des interfaces dans la boîte de dialogue Add/Edit Failover Group (Ajouter/modifier le groupe de basculement).

Étape 11

(Mode actif/actif uniquement) Activez la réplication HTTP : cochez la case Enable HTTP replication (Activer la réplication HTTP).

Consultez la section Modifier la configuration du basculement pour connaître le taux de réplication de la session.


Remarque


En raison d’un retard lors de la suppression des flux HTTP de l’unité de secours lors de l’utilisation du basculement, la sortie show conn count pourrait afficher des numéros différents sur l’unité active par rapport à l’unité de secours; si vous attendez plusieurs secondes et réexécutez la commande, vous verrez le même nombre sur les deux unités.


Étape 12

Configurez des adresses MAC virtuelles :

  • Mode active/veille : cliquez sur l’onglet MAC Addresses (Adresses MAC), puis sur Add (Ajouter).

    La boîte de dialogue Add/Edit Interface MAC Address (Ajouter/modifier une adresse MAC pour l’interface) s’affiche.

  • Mode actif/actif : accédez au bas de l’onglet Active/Active (Actif/Actif).

Vous pouvez également définir l’adresse MAC à l’aide d’autres méthodes, mais nous vous conseillons d’utiliser une seule méthode. Si vous définissez l’adresse MAC à l’aide de plusieurs méthodes, l’adresse MAC utilisée dépend de nombreuses variables et peut ne pas être prédictible.

  1. Choisissez une interface dans la liste déroulante Physical Interface (Interface physique).

  2. Dans le champ Active MAC Address (Adresse MAC active), saisissez la nouvelle adresse MAC pour l’interface active.

  3. Dans le champ Standby MAC Address (Adresse MAC en veille), saisissez la nouvelle adresse MAC pour l’interface en veille.

  4. Cliquez sur OK. (Mode actif/actif uniquement) Cliquez à nouveau sur OK.

Étape 13

Cliquez sur Apply (Appliquer).


Configurer la supervision de l’interface et les adresses en veille

Par défaut, la supervision est activée sur toutes les interfaces physiques, ou pour le Firepower 1010, toutes les interfaces VLAN.Les ports de commutation Firepower 1010 ne sont pas admissibles à la surveillance d’interface.

Vous pourriez souhaiter empêcher les interfaces connectées à des réseaux moins critiques d’affecter votre politique de basculement.

Vous pouvez superviser jusqu’à 1 025 interfaces sur une unité (dans tous les contextes en mode de contexte multiple).

Si vous n’avez pas configuré les adresses IP de veille dans l’assistant, vous pouvez les configurer manuellement.

Avant de commencer

En mode de contexte multiple, configurez les interfaces dans chaque contexte.

Procédure


Étape 1

En mode unique, choisissez Configuration > Device Management (Gestion des périphériques) > High Availability (Haute disponibilité) > Failover (Basculement) > Interfaces.

En mode de contexte multiple, dans un contexte choisissez Configuration > Device Management (Gestion des périphériques) > Failover (Basculement) > Interfaces

Une liste des interfaces configurées s’affiche. La colonne Monitored (Sous surveillance) indique si une interface est surveillée ou non dans le cadre de vos critères de basculement. Si elle est surveillée, une coche apparaît dans la case Monitored (Sous surveillance).

L’adresse IP de chaque interface apparaît dans la colonne Active IP Address (Adresse IP active). Si elle est configurée, l’adresse IP en veille de l’interface apparaît dans la colonne Standby IP Address (Adresse IP en veille). La liaison de basculement et la liaison d’état n’affichent pas d’adresse IP; vous ne pouvez pas modifier ces adresses à partir de cet onglet.

Étape 2

Pour désactiver la surveillance d’une interface répertoriée, décochez la case Monitored (Sous surveillance) de l’interface.

Étape 3

Pour activer la surveillance d’une interface répertoriée, cochez la case Monitored (Sous surveillance) de l’interface.

Étape 4

Pour chaque interface qui n’a pas d’adresse IP en veille, cliquez deux fois sur le champ Standby IP Address (Adresse IP en veille) et saisissez une adresse IP dans le champ.

Si vous utilisez un filtre d’adresse locale de 31 bits pour les connexions point à point, ne configurez pas d’adresse IP en veille.

Étape 5

Cliquez sur Apply (Appliquer).


Configurer la prise en charge des paquets routés asymétriques (mode actif/actif)

Lorsqu’elle fonctionne en mode de basculement actif/actif, une unité peut recevoir un paquet de retour pour une connexion provenant de son unité homologue. Comme l’ASA qui reçoit le paquet n’a aucune information de connexion pour le paquet, le paquet est abandonné. Cet abandon se produit le plus généralement lorsque les deux ASA d’une paire de basculement actif/actif sont connectés à des fournisseurs de services différents et que la connexion sortante n’utilise pas d’adresse NAT.

Vous pouvez empêcher l’abandon des paquets de retour en autorisant les paquets routés de manière asymétrique. Pour ce faire, vous attribuez les interfaces similaires sur chaque ASA au même groupe ASR. Par exemple, les deux ASA se connectent au réseau interne sur l’interface interne, mais se connectent à des fournisseurs de services Internet distincts sur l’interface externe. Sur l’unité principale, affectez le contexte actif externe à l’interface au groupe ASR 1; sur l’unité secondaire, affectez le contexte actif en dehors de l’interface au même groupe ASR 1. Lorsque l’unité principale externe reçoit un paquet pour lequel elle n’a aucune information de session, elle vérifie les renseignements de session pour les autres interfaces dans les contextes de veille qui sont dans le même groupe; dans ce cas, le groupe ASR 1. Si elle ne trouve aucune correspondance, le paquet est abandonné. Si elle trouve une correspondance, l’une des actions suivantes se produit :

  • Si le trafic entrant provient d’une unité homologue, tout ou partie de l’en-tête de couche 2 est réécrit et le paquet est redirigé vers l’autre unité. Cette redirection se poursuit tant que la session est active.

  • Si le trafic entrant provient d’une interface différente sur la même unité, une partie ou la totalité de l’en-tête de couche 2 est réécrit et le paquet est réinjecté dans le flux.


Remarque


Cette fonctionnalité ne fournit pas de routage asymétrique; elle restaure les paquets routés de manière asymétrique vers la bonne interface.


La figure suivante montre un exemple de paquet routé de manière asymétrique.

Illustration 6. Exemple ASR
  1. Une session sortante passe par l’ASA avec le contexte SecAppA actif. Elle quitte l’interface en dehors du FAI-A (192.168.1.1).

  2. En raison d’un routage asymétrique configuré quelque part en amont, le trafic de retour passe par l’interface externe du FAI-B (192.168.2.2) sur l’ASA avec le contexte SecAppB actif.

  3. Normalement, le trafic de retour serait abandonné, car il n’y a aucune information de session pour le trafic sur l’interface 192.168.2.2. Cependant, l’interface est configurée dans le cadre du groupe ASR 1. L’unité recherche la session sur toute autre interface configurée avec le même ID de groupe ASR.

  4. Les renseignements de session se trouvent sur l’interface externe du FAI-A (192.168.1.2), qui est en état de veille sur l’unité avec SecAppB. Le basculement dynamique a répliqué les renseignements de session de SecAppA à SecAppB.

  5. Au lieu d’être abandonné, l’en-tête de couche 2 est réécrit avec les renseignements pour l’interface 192.168.1.1 et le trafic est redirigé hors de l’interface 192.168.1.2, où il peut ensuite revenir par l’interface de l’unité à partir de laquelle il provient (192.168.1.1. sur SecAppA). Ce transfert se poursuit au besoin jusqu’à la fin de la session.

Avant de commencer

  • Basculement dynamique : transmet les renseignements relatifs à l’état de session sur les interfaces du groupe de basculement actif au groupe de basculement de secours.

  • HTTP de réplication : les renseignements relatifs à l’état de session HTTP ne sont pas transmis au groupe de basculement de secours et ne sont donc pas présents sur l’interface de secours. Pour que l’ASA puisse réacheminer les paquets HTTP routés de manière asymétrique, vous devez répliquer les renseignements relatifs à l’état HTTP.

  • Effectuez cette procédure dans chaque contexte actif sur les unités principale et secondaire.

  • Vous ne pouvez pas configurer à la fois des groupes ASR et des zones de trafic dans un contexte. Si vous configurez une zone dans un contexte, aucune des interfaces de contexte ne peut faire partie d’un groupe ASR.

Procédure


Étape 1

Dans le contexte actif de l’unité principale, choisissez Configuration > Device Setup (Configuration des périphériques) > Routing (Routage) > ASR Groups (Groupes ASR).

Étape 2

Pour l’interface qui reçoit des paquets routés de manière asymétrique, choisissez un ASR Group ID (ID de groupe ASR) dans la liste déroulante.

Étape 3

Cliquez sur Apply (Appliquer) pour enregistrer vos modifications dans la configuration en cours d’exécution.

Étape 4

Connectez ASDM à l’unité secondaire et choisissez le contexte actif similaire au contexte de l’unité principale.

Étape 5

Choisissez Configuration > Device Setup (Configuration de l’appareil) > Routing (Routage) > ASR Groups (Groupes ASR).

Étape 6

Pour l’interface similaire sur cette unité, choisissez le même ASR Group ID (ID de groupe ASR).

Étape 7

Cliquez sur Apply (Appliquer) pour enregistrer vos modifications dans la configuration en cours d’exécution.


Gérer Basculement

Cette section décrit comment gérer les unités Basculement après avoir activé Basculement, y compris comment modifier la configuration Basculement et comment forcer le basculement d’une unité à une autre.

Modifier la configuration du basculement

Si vous n’utilisez pas l’assistant ou si vous souhaitez modifier un paramètre, vous pouvez configurer la configuration de basculement manuellement. Cette section comprend également les options suivantes, qui ne sont pas incluses dans l’assistant; vous devez donc les configurer manuellement :

  • Clé prépartagée IPsec pour le chiffrement du trafic de basculement

  • Taux de réplication HTTP

  • Réplication HTTP (mode actif/veille)

Avant de commencer

Dans le mode de contexte multiple, effectuez cette procédure dans l’espace d’exécution du système.

Procédure


Étape 1

En mode unique, choisissez Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Setup (Configuration).

En mode de contexte multiple, choisissez Configuration > Device Management (Gestion des périphériques) > Failover (Basculement) > Setup (Configuration) dans l’espace d’exécution du système.

Étape 2

Cochez la case Enable Failover (Activer le basculement).


Remarque


Le basculement n’est pas activé jusqu’à ce que vous appliquiez vos modifications au périphérique.


Étape 3

Pour chiffrer les communications sur les liaisons de basculement et d’état, utilisez l’une des options suivantes :

  • IPsec Preshared Key (Clé prépartagée IPsec) (privilégié) : la clé prépartagée est utilisée par IKEv2 pour établir des tunnels IPsec LAN à LAN sur les liaisons de basculement entre les unités de basculement. Remarque : les tunnels de basculement LAN à LAN ne sont pas pris en compte dans la licence IPsec (autre VPN).

  • Secret Key (Clé secrète) : saisissez la clé secrète utilisée pour chiffrer la communication de basculement. Si vous laissez ce champ vide, la communication de basculement, y compris tous les mots de passe ou clés de la configuration qui sont envoyés lors de la réplication des commandes, sera en texte clair.

    Use 32 hexadecimal character key (Utiliser la clé de 32 caractères hexadécimaux) : pour utiliser une clé de 32 caractères hexadécimaux pour la clé secrète, cochez cette case.

Étape 4

Dans la zone LAN Failover (Basculement LAN), définissez les paramètres suivants pour la liaison de basculement :

  • Interface : choisissez l’interface à utiliser pour la liaison de basculement. Le basculement nécessite une interface dédiée, mais vous pouvez partager l’interface avec le basculement dynamique.

    Seules les interfaces ou sous-interfaces non configurées s’affichent dans cette liste et peuvent être sélectionnées comme liaison de basculement. Une fois que vous avez précisé une interface comme liaison de basculement, vous ne pouvez pas modifier cette interface dans le volet Configuration > Interfaces.

  • Logical Name (Nom logique) : spécifiez le nom logique de l’interface utilisée pour la communication de basculement, par exemple « basculement ». Ce nom est fourni à titre informatif.

  • Active IP (Adresse IP active) : spécifiez l’adresse IP active pour l’interface. L’adresse IP peut être une adresse IPv4 ou IPv6. Cette adresse IP doit se trouver sur un sous-réseau inutilisé.

  • Standby IP (Adresse IP en veille) : spécifiez l’adresse IP en veille de l’interface, sur le même sous-réseau que l’adresse IP active.

  • Subnet Mask (Filtre d’adresse locale) : spécifiez le filtre d’adresse locale.

  • Preferred Role (Rôle privilégié) : sélectionnez Primary (Principal) ou Secondary (Secondaire) pour préciser si le rôle privilégié pour cet ASA est l’unité principale ou secondaire.

Étape 5

(Facultatif) Configurez la liaison d’état en procédant comme suit :

  • Interface : choisissez l’interface à utiliser pour la liaison d’état. Vous pouvez choisir une interface ou une sous-interface non configurée, la liaison de basculement ou l’option --Use Named--.

    Remarque


    Nous vous conseillons d’utiliser deux interfaces dédiées distinctes pour la liaison de basculement et la liaison d’état.


    Si vous choisissez une interface ou une sous-interface non configurée, vous devez remplir les champs Active IP (Adresse IP active), Subnet Mask (Filtre d’adresse locale), Logical Name (Nom logique) et Standby IP (Adresse IP en veille) pour l’interface.

    Si vous choisissez la liaison de basculement, vous n’avez pas besoin de préciser les valeurs Active IP (Adresse IP active), Subnet Mask (Filtre d’adresse locale), Logical Name (Nom logique) et Standby IP (Adresse IP en veille); les valeurs spécifiées pour la liaison de basculement sont utilisées.

    Si vous choisissez l’option --Use Named--, le champ Logical Name (Nom logique) devient une liste déroulante d’interfaces nommées. Choisissez l’interface dans cette liste. Les valeurs Active IP (Adresse IP active), Subnet Mask/Prefix Length (Longueur du filtre d’adresse locale/préfixe) et Standby IP (Adresse IP en veille) n’ont pas besoin d’être spécifiées. Les valeurs spécifiées pour l’interface sont utilisées.

  • Logical Name (Nom logique) : spécifiez le nom logique de l’interface utilisée pour la communication d’état, par exemple « état ». Ce nom est fourni à titre informatif.

  • Active IP (Adresse IP active) : spécifiez l’adresse IP active pour l’interface. L’adresse IP peut être une adresse IPv4 ou IPv6. Cette adresse IP doit se trouver sur un sous-réseau inutilisé, différent de la liaison de basculement.

  • Standby IP (Adresse IP en veille) : spécifiez l’adresse IP en veille de l’interface, sur le même sous-réseau que l’adresse IP active.

  • Subnet Mask (Filtre d’adresse locale) : spécifiez le filtre d’adresse locale.

  • (Facultatif, actif/veille uniquement) Enable HTTP Replication (Activer la réplication HTTP) : cette option permet au basculement dynamique de copier les sessions HTTP actives sur le pare-feu de secours. Si vous n’autorisez pas la réplication HTTP, les connexions HTTP sont déconnectées en cas de basculement. En mode actif/actif, définissez la réplication HTTP par groupe de basculement.


    Remarque


    En raison d’un retard lors de la suppression des flux HTTP de l’unité de secours lors de l’utilisation du basculement, la sortie show conn count pourrait afficher des numéros différents sur l’unité active par rapport à l’unité de secours; si vous attendez plusieurs secondes et réexécutez la commande, vous verrez le même nombre sur les deux unités.


Étape 6

Dans la zone Replication (Réplication), définissez le taux de réplication de session en connexions par seconde. Les taux minimum et maximum sont déterminés par votre modèle. La valeur par défaut est le taux maximum. Pour utiliser la valeur par défaut, cochez la case Use Default (Utiliser la valeur par défaut).

Étape 7

Cliquez sur Apply (Appliquer).

La configuration est enregistrée sur le périphérique.

Étape 8

Si vous activez le basculement, une boîte de dialogue s’affiche pour configurer l’homologue de basculement.

  • Cliquez sur No (Non) si vous souhaitez vous connecter ultérieurement à l’homologue de basculement et configurer les paramètres correspondants manuellement.

  • Cliquez sur Yes (Oui) pour permettre à ASDM de configurer automatiquement les paramètres de basculement pertinents sur l’homologue de basculement. Saisissez l’adresse IP homologue dans le champ Peer IP Address (Adresse IP homologue).


Forcer le basculement

Pour forcer l’unité en veille à devenir active, procédez comme suit.

Avant de commencer

Dans le mode de contexte multiple, effectuez cette procédure dans l’espace d’exécution du système.

Procédure


Étape 1

Pour forcer le basculement au niveau de l’unité :

  1. Choisissez l’écran selon votre mode de contexte :

    • En mode de contexte unique, choisissez Monitoring (Supervision) > Properties (Propriétés) > Failover (Basculement) > Status (État).

    • En mode de contexte multiple, dans le système, choisissez Monitoring (Supervision) > Failover (Basculement) > System (Système).

  2. Cliquez sur l’un des boutons suivants :

    • Cliquez sur Make Active (Rendre actif) pour activer cette unité.

    • Cliquez sur Make Standby (Mettre en veille) pour rendre l’autre unité active.

Étape 2

(Mode actif/actif uniquement) Pour forcer le basculement au niveau du groupe de basculement :

  1. Dans le système, choisissez Monitoring (Supervision) > Failover (Basculement) > Failover Group (Groupe de basculement)#, où # correspond au numéro du groupe de basculement que vous souhaitez contrôler.

  2. Cliquez sur l’un des boutons suivants

    • Cliquez sur Make Active (Rendre actif) pour activer le groupe de basculement sur cette unité.

    • Cliquez sur Make Standby (Mettre en veille) pour activer le groupe de basculement sur l’autre unité.


Désactiver le basculement

La désactivation du basculement sur une ou les deux unités permet de maintenir l’état actif et de veille de chaque unité jusqu’à ce que vous rechargiez. Pour une paire de basculement actif/actif, les groupes de basculement restent à l’état actif sur l’unité où ils sont actifs, quelle que soit l’unité pour laquelle ils sont configurés en priorité.

Affichez les caractéristiques suivantes lorsque vous désactivez le basculement :

  • L’unité ou le contexte en veille reste en mode veille pour que les deux unités ne commencent pas à transmettre du trafic (cela s’appelle un état de pseudo-veille).

  • L’unité ou le contexte en veille continue d’utiliser ses adresses IP en veille même s’il n’est plus connecté à une unité ou un contexte actif.

  • L’unité ou le contexte en veille continue d’écouter une connexion sur la liaison de basculement. Si le basculement est réactivé sur l’unité ou le contexte actif, l’unité ou le contexte en veille reprend son état de veille ordinaire après avoir resynchronisé le reste de sa configuration.

  • N’activez pas le basculement manuellement sur l’unité en veille; consultez plutôt Forcer le basculement. Si vous activez le basculement sur l’unité en veille, vous verrez un conflit d’adresses MAC qui peut perturber le trafic IPv6.

  • Pour vraiment désactiver le basculement, enregistrez la configuration sans basculement dans la configuration de démarrage, puis rechargez.

Avant de commencer

Dans le mode de contexte multiple, effectuez cette procédure dans l’espace d’exécution du système.

Procédure


Étape 1

En mode unique, choisissez Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Setup (Configuration).

En mode de contexte multiple, choisissez Configuration > Device Management (Gestion des périphériques) > Failover (Basculement) > Setup (Configuration) dans l’espace d’exécution du système.

Étape 2

Décochez la case Enable Failover (Activer le basculement).

Étape 3

Cliquez sur Apply (Appliquer).

Étape 4

Pour désactiver complètement le basculement, enregistrez la configuration et rechargez :

  1. Cliquez sur le bouton Save (enregistrer).

  2. Choisissez Tools (Outils) > System Reload (Rechargement du système) pour recharger l’ASA.


Restaurer une unité défaillante

Pour restaurer une unité défaillante à un état sans échec, effectuez la procédure suivante.

Avant de commencer

Dans le mode de contexte multiple, effectuez cette procédure dans l’espace d’exécution du système.

Procédure


Étape 1

Pour restaurer le basculement au niveau de l’unité :

  1. Choisissez l’écran selon votre mode de contexte :

    • En mode de contexte unique, choisissez Monitoring (Supervision) > Properties (Propriétés) > Failover (Basculement) > Status (État).

    • En mode de contexte multiple, dans le système, choisissez Monitoring (Supervision) > Failover (Basculement) > System (Système).

  2. Cliquez sur Reset Basculement (Réinitialiser le basculement).

Étape 2

(Mode actif/actif uniquement) Pour réinitialiser le basculement au niveau du groupe de basculement :

  1. Dans le système, choisissez Monitoring (Supervision) > Failover (Basculement) > Failover Group (Groupe de basculement)#, où # correspond au numéro du groupe de basculement que vous souhaitez contrôler.

  2. Cliquez sur Reset Basculement (Réinitialiser le basculement).


Resynchroniser la configuration

Les commandes répliquées sont stockées dans la configuration en cours d’exécution. Pour enregistrer les commandes répliquées dans la mémoire flash de l’unité en veille, sélectionnez File (Fichier) > Save Running Configuration to Flash (Enregistrer la configuration en cours d’exécution dans la mémoire flash).


Remarque


Si la limite maximale d’interface est atteinte, le nombre de tunnels VPN sur les unités active et en veille peut être incohérent. Dans cette situation, exécutez la commande write standby sur l’unité active pour synchroniser la configuration.


Surveillance de Basculement

La supervision Basculement est une fonctionnalité du système qui vous permet d’afficher l’état Basculement.

Messages de basculement

Lorsqu’un basculement se produit, les deux ASA envoient des messages système.

Messages de journal système de basculement

L’ASA émet un certain nombre de messages de journal système liés au basculement au niveau de priorité 2, ce qui indique une condition critique. Pour afficher ces messages, consultez le guide des messages du journal système. Les plages d’identifiants de message associés au basculement sont les suivantes : 101xxx, 102xxx, 103xxx, 104xxx, 105xxx, 210xxx, 311xxx, 709xxx et 727xxx. Par exemple, 105032 et 105043 indiquent un problème avec la liaison de basculement.


Remarque


Pendant le basculement, l’ASA s’éteint de manière logique, puis affiche des interfaces, générant les messages de journal système 411001 et 411002. Il s’agit d’une activité normale.


Messages de débogage de basculement

Pour afficher les messages de débogage, saisissez la commande debug fover. Consultez la référence de commande pour en savoir plus.


Remarque


Étant donné que la sortie de débogage se voit attribuer une priorité élevée dans le processus du CPU, elle peut affecter considérablement les performances du système. Par conséquent, les commandes debug fover doivent uniquement être utilisées pour résoudre des problèmes spécifiques ou au cours de sessions de dépannage effectuées avec le TAC de Cisco.


Interruptions de basculement SNMP

Pour recevoir des alertes SNMP de journal système pour le basculement, configurez l’agent SNMP pour envoyer des alertes SNMP aux stations de gestion SNMP, définissez un hôte de journal système et compilez la MIB de journal système Cisco dans votre station de gestion SNMP.

Supervision de l’état du basculement


Remarque


Après un événement de basculement, vous devez soit lancer à nouveau ASDM, soit passer à un autre périphérique dans le volet Devices (Périphériques), puis revenir à l’ASA d’origine pour continuer à superviser le périphérique. Cette action est nécessaire, car la connexion de surveillance n’est pas rétablie lorsque ASDM est déconnecté, puis reconnecté au périphérique.


Choisissez Monitoring (Supervision) > Properties (Propriétés) > Failover (Basculement) pour superviser le basculement actif/veille.

Utilisez les écrans suivants dans la zone Monitoring (Supervision) > Properties (Propriétés) > Failover (Basculement) pour superviser le basculement actif/actif.

Système

Le volet System (Système) affiche l’état de basculement du système. Vous pouvez également contrôler l’état de basculement du système en :

  • Basculant entre l’état actif et l’état de veille du périphérique.

  • Réinitialisant un périphérique défaillant.

  • Rechargeant l’unité de veille.

Champs

État de basculement du système : affichage uniquement. Affiche l’état de basculement de l’ASA. Les renseignements affichés sont les mêmes que ceux que vous pourriez recevoir de la commande show failover . Reportez-vous à la référence de commande pour en savoir plus sur la sortie affichée.

Les actions suivantes sont disponibles dans le volet System (Système) :

  • Make Active (Rendre actif) : cliquez sur ce bouton pour faire de l’ASA l’unité active dans une configuration active/veille. Dans une configuration active/active, cliquez sur ce bouton pour que les deux groupes de basculement deviennent actifs sur l’ASA.

  • Make Standby (Mettre en veille) : cliquez sur ce bouton pour faire de l’ASA l’unité de veille d’une paire active/veille. Dans une configuration active/active, cliquez sur ce bouton pour faire passer les deux groupes de basculement en état de veille sur l’ASA.

  • Reset Failover (Réinitialiser le basculement) : cliquez sur ce bouton pour réinitialiser un système de l’état de défaillance à l’état de veille. Vous ne pouvez pas réinitialiser un système à l’état actif. Cliquer sur ce bouton sur l’unité active réinitialise l’unité de veille.

  • Reload Standby (Recharger l’unité de veille) : cliquez sur ce bouton pour forcer l’unité de veille à se recharger.

  • Refresh (Actualiser) : cliquez sur ce bouton pour actualiser les informations d’état dans le champ Failover state (État de basculement) du système.

Groupe de basculement 1 et groupe de basculement 2

Les volets Failover Group 1 (Groupe de basculement 1) et Failover Group 2 (Groupe de basculement 2) affichent l’état de basculement du groupe sélectionné. Vous pouvez également contrôler l’état de basculement du groupe en faisant basculer l’état actif/veille du groupe ou en réinitialisant un groupe défaillant.

Champs

État de basculement du groupe[x] :affichage uniquement. Affiche l’état de basculement du groupe de basculement sélectionné. Les renseignements affichés sont les mêmes que ceux que vous pourriez recevoir de la commande show failover group .

Vous pouvez effectuer les actions suivantes à partir de ce volet :

  • Make Active (Rendre actif) : cliquez sur ce bouton pour activer le groupe de basculement sur l’ASA.

  • Make Standby (Mettre en veille) : cliquez sur ce bouton pour forcer le groupe de basculement à entrer en état de veille sur l’ASA.

  • Reset Failover (Réinitialiser le basculement) : cliquez sur ce bouton pour réinitialiser un système de l’état de défaillance à l’état de veille. Vous ne pouvez pas réinitialiser un système à l’état actif. Cliquer sur ce bouton sur l’unité active réinitialise l’unité de veille.

  • Refresh (Actualiser) : cliquez sur ce bouton pour actualiser les informations d’état dans le champ Failover state (État de basculement) du système.

Historique de basculement

Nom de la caractéristique

Versions

Renseignements sur les fonctionnalités

Basculement actif/de secours

7.0(1)

Cette fonctionnalité a été introduite.

Basculement actif/actif

7.0(1)

Cette fonctionnalité a été introduite.

Prise en charge d’une valeur hexadécimale pour la clé de basculement

7.0(4)

Vous pouvez maintenant spécifier une valeur hexadécimale pour le chiffrement de la liaison de basculement.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability (Haute disponibilité) > Failover (Basculement) > Setup (Configuration).

Prise en charge de la phrase secrète principale pour la clé de basculement

8.3(1)

La clé de basculement prend désormais en charge la phrase secrète principale, qui chiffre la clé partagée dans la configuration de démarrage. Si vous copiez le secret partagé d’un ASA à un autre, par exemple à partir de la commande more system:running-config, vous pouvez copier et coller la clé partagée chiffrée avec succès.

Remarque


Le secret partagé failover key s’affiche comme ***** dans la sortie show running-config; cette clé masquée ne peut pas être copiée.

Il n’y a eu aucune modification d’ASDM.

Ajout de la prise en charge d’IPv6 pour le basculement.

8.2(2)

Nous avons modifié les écrans suivants :

Configuration > Device Management (Gestion des périphériques) > High Availability (Haute disponibilité) > Failover (Basculement) > Setup (Configuration)


Configuration > Device Management (Gestion des périphériques) > High Availability (Haute disponibilité) > Failover (Basculement) > Interfaces

Modifiez la préférence de l’unité de groupe de basculement lors du démarrage « simultané ».

9.0(1)

Les versions logicielles antérieures permettaient un démarrage « simultané » de sorte que les groupes de basculement ne devaient pas exiger que la commande preempt devienne active sur l’unité préférée. Cependant, cette fonctionnalité a maintenant été modifiée, de sorte que les deux groupes de basculement deviennent actifs sur la première unité de démarrage.

Prise en charge des tunnels IPsec LAN à LAN pour chiffrer les communications de liaison de basculement et d’état

9.1(2)

Au lieu d’utiliser le chiffrement propriétaire pour la clé de basculement, vous pouvez désormais utiliser un tunnel IPsec LAN à LAN pour le chiffrement de la liaison de basculement et d’état.

Remarque


Les tunnels de basculement LAN à LAN ne sont pas pris en compte dans la licence IPsec (autre VPN).

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability (Haute disponibilité) > Failover (Basculement) > Setup (Configuration).

Désactiver la surveillance de l’intégrité d’un module matériel

9.3(1)

Par défaut, l’ASA surveille l’intégrité d’un module matériel installé tel que le module ASA FirePOWER. Si vous ne souhaitez pas qu’une défaillance du module matériel déclenche le basculement, vous pouvez désactiver la surveillance du module.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Interfaces.

Verrouiller les modifications de configuration sur l’unité de veille ou le contexte de veille dans une paire de basculement

9.3(2)

Vous pouvez désormais verrouiller les modifications de configuration sur l’unité de veille (basculement actif/veille) ou sur le contexte de veille (basculement actif/actif) afin de ne pas pouvoir apporter des modifications sur l’unité de veille en dehors de la synchronisation normale de la configuration.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Setup (Configuration).

Activer l’utilisation de l’interface de gestion Management 1/1 comme liaison de basculement sur l’ASA 5506H

9.5(1)

Sur l’ASA 5506H uniquement, vous pouvez maintenant configurer l’interface de gestion Management 1/1 comme liaison de basculement. Cette fonctionnalité vous permet d’utiliser toutes les autres interfaces du périphérique comme interfaces de données. Notez que si vous utilisez cette fonctionnalité, vous ne pouvez pas utiliser le module ASA Firepower, ce qui nécessite que l’interface de gestion Management 1/1 reste une interface de gestion normale.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Setup (Configuration)

Les améliorations de la NAT de classe opérateur sont désormais prises en charge dans le basculement et la mise en grappe d’ASA

9.5(2)

Pour une PAT de niveau fournisseur de services ou à grande échelle, vous pouvez attribuer un bloc de ports pour chaque hôte, au lieu de demander à la NAT d’attribuer une traduction de port à la fois (Voir RFC 6888). Cette fonctionnalité est désormais prise en charge dans les déploiements de basculement et de grappe ASA.

Nous n’avons pas modifié d’écrans.

Temps de synchronisation amélioré pour les ACL dynamiques de Secure Client (services client sécurisés) lors de l’utilisation du basculement actif/veille

9.6(2)

Lorsque vous utilisez Secure Client (services client sécurisés) sur une paire de basculement, le temps de synchronisation des ACL dynamiques (dACLs) associées avec l’unité de veille est maintenant amélioré. Auparavant, avec de grandes dACLs, le temps de synchronisation pouvait prendre des heures pendant lesquelles l’unité de veille était occupée à synchroniser au lieu de fournir une sauvegarde à haute disponibilité.

Nous n’avons pas modifié d’écrans.

Basculement avec état pour les connexions Secure Client (services client sécurisés) dans le mode de contexte multiple

9.6(2)

Le basculement avec état est maintenant pris en charge pour les connexions Secure Client (services client sécurisés) dans le mode de contexte multiple.

Nous n’avons pas modifié d’écrans.

L’interrogation de la surveillance de l’état de la liaison de l’interface pour le basculement est désormais configurable pour une détection plus rapide

9.7(1)

Par défaut, chaque ASA d’une paire de basculement vérifie l’état de liaison de ses interfaces toutes les 500 ms. Vous pouvez maintenant configurer l’intervalle entre interrogations, entre 300 ms et 799 ms; par exemple, si vous définissez le délai d’interrogation à 300 ms, l’ASA peut détecter une défaillance d’interface et déclencher le basculement plus rapidement.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Criteria (Critères)

Prise en charge de la détection de transfert bidirectionnel (BFD) pour la surveillance de l’intégrité du basculement actif/veille sur les périphériques Firepower 9300 et 4100.

9.7(1)

Vous pouvez activer la détection de transfert bidirectionnel (BFD) pour la vérification de l’intégrité du basculement entre deux unités d’une paire active/veille sur les périphériques Firepower 9300 et 4100. L’utilisation de la BFD pour la vérification de l’intégrité est plus fiable que la méthode de vérification de l’intégrité par défaut et utilise moins de CPU.

Nous avons modifié l’écran suivant : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Setup (Configuration)

Désactiver le délai de basculement

9.15(1)

Lorsque vous utilisez des groupes de ponts ou DAD IPv6, lorsqu’un basculement se produit, la nouvelle unité active attend jusqu’à 3 000 ms que l’unité de veille termine les tâches de mise en réseau et passe à l’état de veille. Ensuite, l’unité active peut commencer à transmettre du trafic. Pour éviter ce délai, vous pouvez désactiver le délai d’attente afin que l’unité active commence à transmettre le trafic avant l’unité de veille.

Écrans nouveaux ou modifiés : Configuration > Device Management (Gestion des périphériques) > High Availability and Scalability (Haute disponibilité et évolutivité) > Failover (Basculement) > Enable switchover waiting for peer state (Activer le basculement en attente de l’état des pairs)

Fonction d’optimisation Config-Sync pour un appairage haute disponibilité

9.18(1)

La fonctionnalité d’optimisation de la synchronisation de la configuration permet de comparer la configuration de l’unité qui rejoint l’unité et de l’unité active en échangeant des valeurs de hachage de configuration. Si le hachage calculé sur les unités actives et en cours de jonction correspond, l’unité à joindre ignore la configuration de synchronisation complète et rejoint la haute disponibilité. Cette fonctionnalité accélère l’appairage à haute disponibilité et réduit la fenêtre de maintenance ainsi que le temps de mise à niveau.