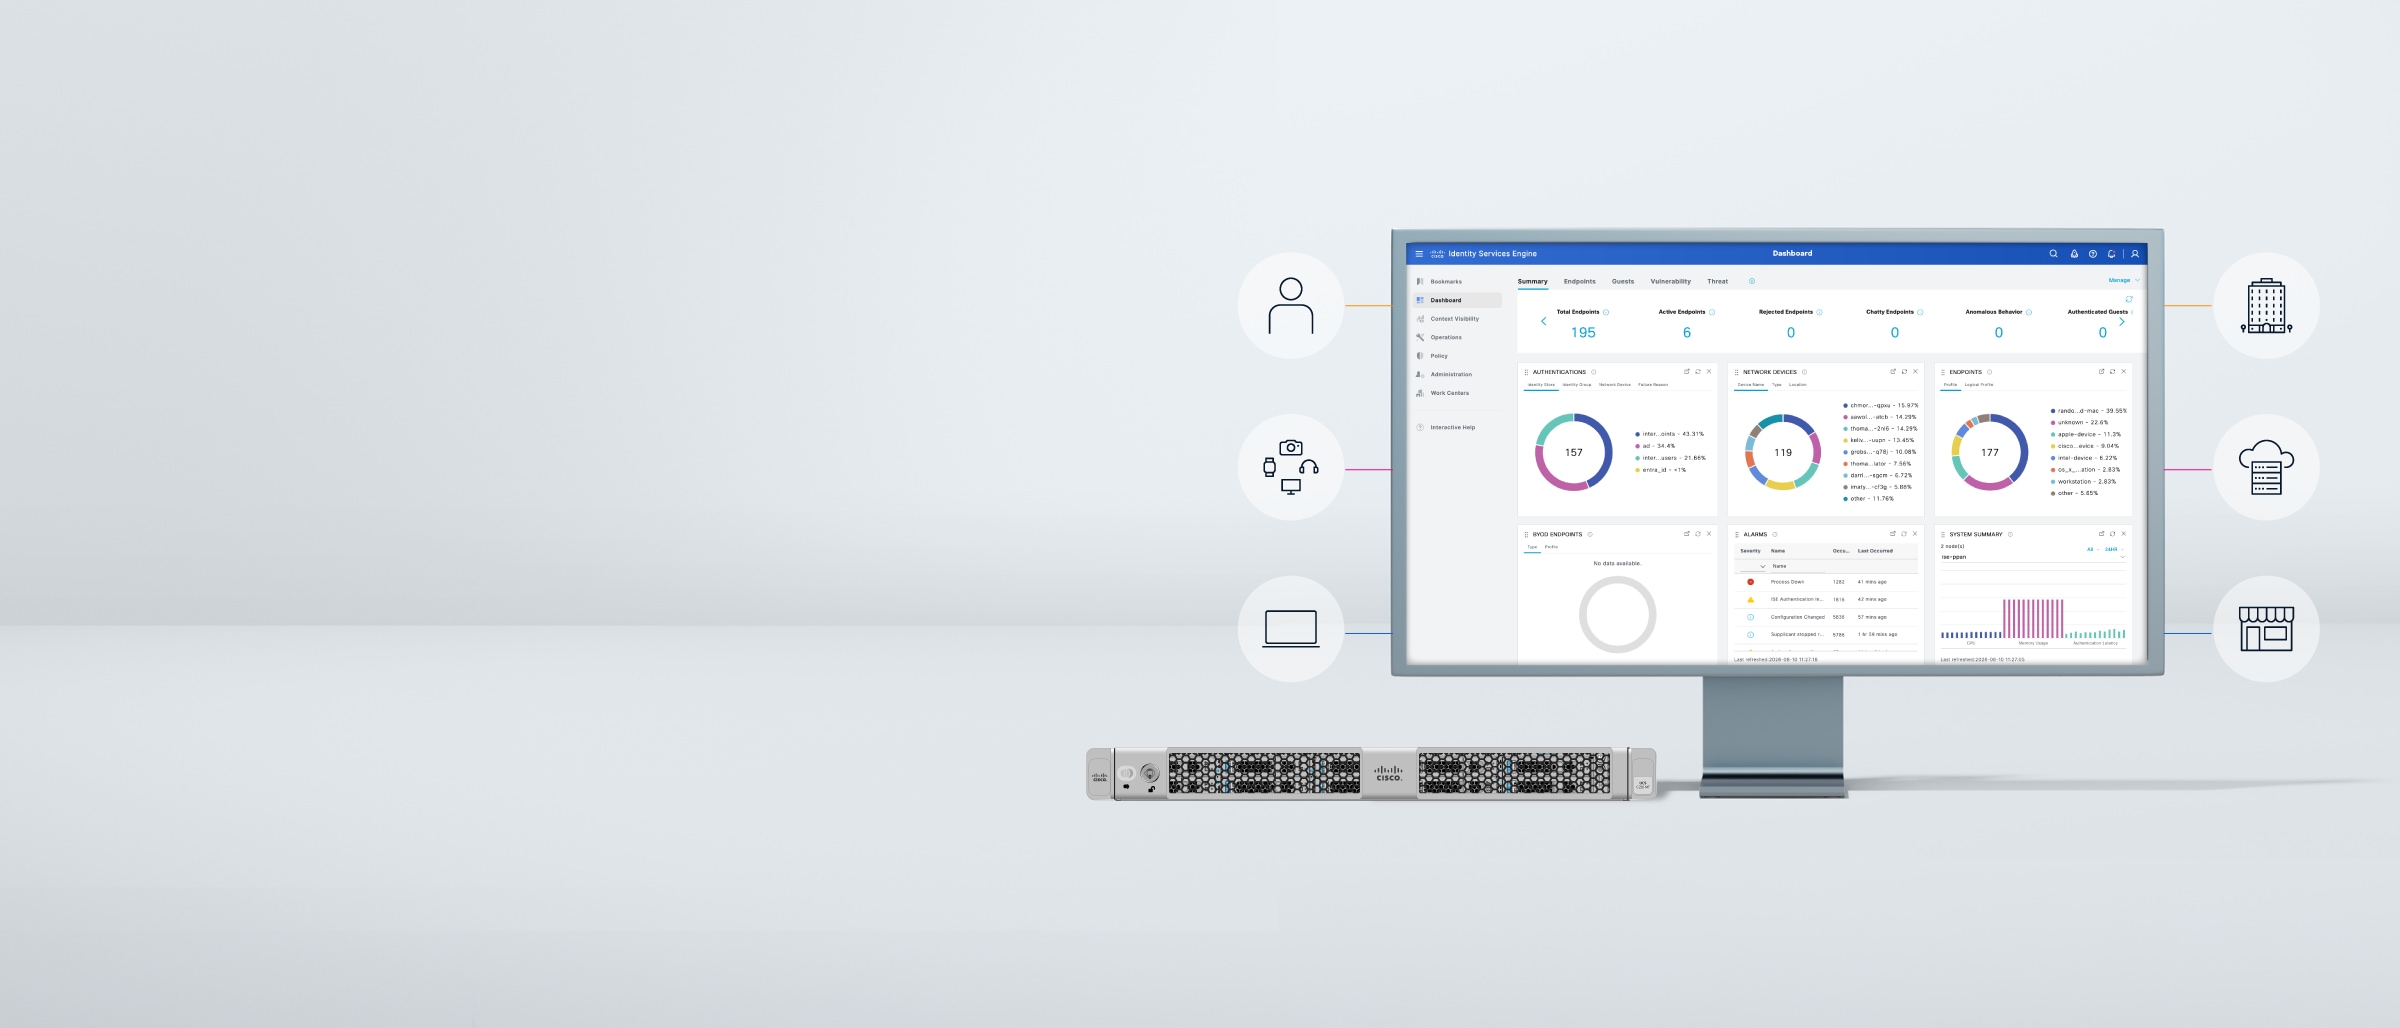
全球規模等級的受信任身分識別控制能力
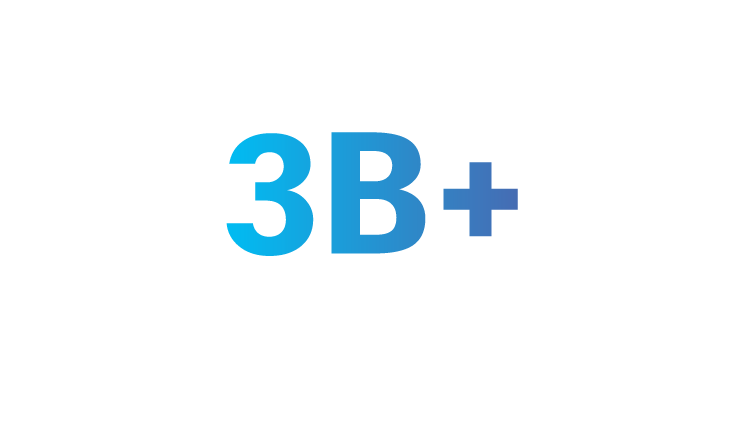
至今曾接受驗證的端點數。
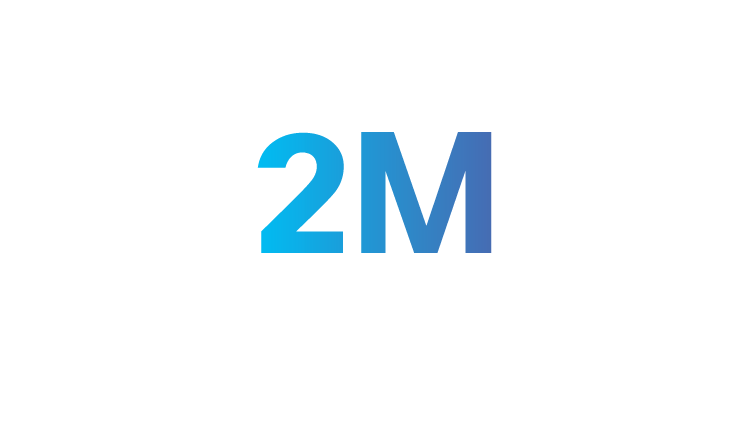
每次部署時所支援的並行作用中端點。
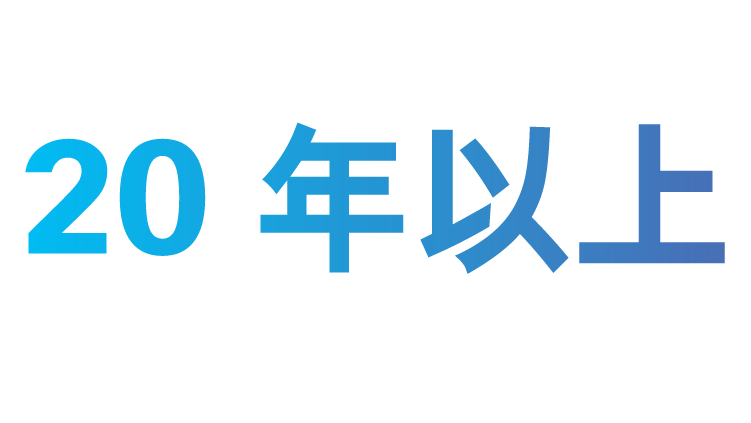
的市場成熟度和領導地位
不只是靜態網路出入控制 (NAC)
將以網路位置為依據的規則替換為身分識別導向的原則,追蹤所有環境中的使用者和裝置。
不只是零信任網路存取 (ZTNA)
控制網路內所有使用者和裝置的通訊方式,不僅限於存取期間,即使是在授予存取權前後也沒問題。
不只是能見度和偵測
能將背景資訊轉化為強制執行。ISE 會在您的生態系統中共享身分識別背景資訊,讓資安訊號得以影響跨網域的原則。
ISE 軟體
持續取得最新版本的 Cisco ISE 軟體、修補程式指引、升級考量事項以及各種評估選項。
ISE 3.5 發行版本
使用 Cisco ISE 3.5 發行版本系列的最新修補程式,體驗全新功能和修正功能。
免費試用 ISE(最多 90 天)
每個全新安裝的 Cisco ISE 均包含一份 90 天評估授權,可存取最多達 100 個端點,讓團隊可在採購前進行測試。
ISE 授權
比較 Cisco ISE 授權等級,瞭解何者具備您網路所需的功能。
ISE Essentials
提供網路中使用者、裝置及端點的基本能見度,以及基本的網路存取控制功能。
ISE Advantage
透過身分識別區隔功能確保各種使用者和裝置的安全,並與思科和非思科解決方案共享身分識別背景資訊。
ISE Premier
提供持續性裝置信任、合規性強制執行以及自動化威脅遏制功能。
各環境中的 ISE
在企業、分公司、雲端及 IIoT 中,ISE 都能讓團隊以一致的方式來驗證信任並強制執行原則。
企業、園區及分公司
對有線、無線及 VPN 網路使用者強制執行一致的身分識別存取管控,同時將敏感資源區隔。
資料中心和雲端
將身分識別型區隔功能和一致的原則延伸至應用程式環境和關鍵資源。
工業 IoT
探索、分類並控制不支援代理程式的裝置,包括正常運作的端點和專用端點。
ISE 整合解決方案
將思科產品、思科管理平台及合作夥伴生態系統中的 ISE 身分識別和端點背景資訊相互連結,以利自動採取回應措施。
ISE 整合解決方案搭配思科產品與解決方案
在思科網路和資安基礎架構中運用 ISE 背景資訊,執行身分感知存取、區隔及回應作業。
ISE 與合作夥伴的整合
透過 pxGrid 和開放式 API,與超過 70 種第三方資安、身分識別、行動力、資產及操作工具共享背景資訊。
ISE 評語
閱讀業界同行的獨立觀點,瞭解 IT 和資安團隊對於 Cisco ISE 在存取控制、能見度、區隔及原則強制執行方面有何評語。
Gartner Peer Insights 評語
閱讀客戶從業人士的評語和觀點,瞭解他們為何打算使用 Cisco ISE 進行網路存取控制。
PeerSpot 評語
閱讀 IT 和資安團隊提供的從業人員評語、產品比較及實作看法。
相關架構和解決方案
Cisco Secure Networking
在園區、分公司、IoT、雲端及混合型工作環境中,藉由一致的 ISE 導向型原則,讓網路具備身分感知能力。
Cisco Hybrid Mesh Firewall
使用 ISE 身分識別背景資訊在資料中心、雲端及園區環境中定義、強制執行及調整原則,藉此強化區隔效果。
Cisco Zero Trust Access
透過 ISE、Cisco Secure Access 及 Duo 建立信任型存取權,以利在授與存取權之前驗證使用者、裝置及應用程式體驗。