글로벌 규모에서 신뢰할 수 있는 ID 제어
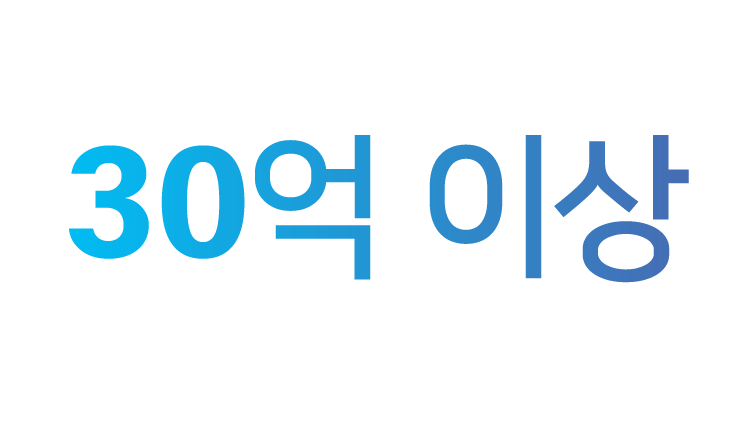
현재까지 인증된 엔드포인트.
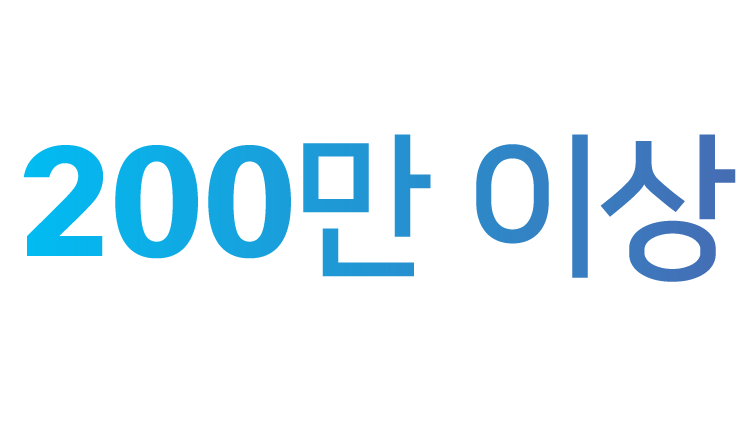
구축당 지원되는 동시 활성 엔드포인트.
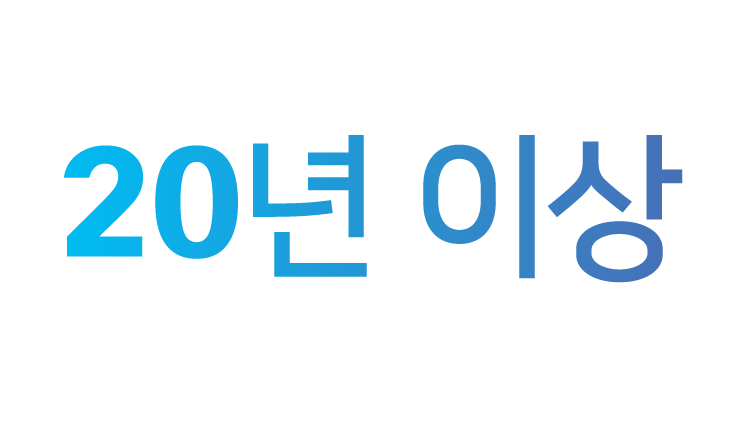
시장 성숙도와 리더십 경험.
액세스 제어에서 네트워크 제어로의 전환
Cisco ISE가 ID, 가시성 및 시행을 통합하면 팀은 하이브리드 네트워크 전체에서 신뢰를 확인하고, 액세스를 세분화하고, 위협을 억제할 수 있습니다.
정적 NAC(네트워크 진입 제어) 그 이상
네트워크 위치 기반 규칙을 모든 환경의 사용자와 디바이스를 따라 이동하는 ID 기반 정책으로 대체합니다.
ZTNA(제로 트러스트 네트워크 액세스) 그 이상
액세스 도중뿐만 아니라 액세스 권한이 부여되기 전과 후에도 네트워크 내 모든 사용자 및 디바이스 통신을 제어합니다.
가시성 및 탐지 그 이상
컨텍스트를 정책 시행으로 전환합니다. 보안 신호가 도메인 전반의 정책에 영향을 미칠 수 있도록 ISE는 에코시스템 전체에서 ID 컨텍스트를 공유합니다.
ISE 소프트웨어
Cisco ISE 소프트웨어 릴리스, 패치 지침, 업그레이드 고려 사항, 평가 옵션에 대한 최신 정보를 확인하십시오.
ISE 3.5 릴리스
Cisco ISE 3.5 릴리스 트레인의 최신 패치를 활용하여 새로운 기능과 수정 사항을 경험해 보십시오.
최대 90일 ISE 무료 평가
Cisco ISE를 새로 설치할 때마다 최대 100개 엔드포인트에 대한 90일 평가판 라이선스가 포함되어 구매 전에 팀이 테스트를 진행할 수 있습니다.
ISE 라이선싱
네트워크에 필요한 기능을 기준으로 Cisco ISE 라이선스 계층을 비교합니다.
ISE Essentials
네트워크 전반의 사용자, 디바이스, 엔드포인트에 대한 기본적인 가시성과 필수 네트워크 액세스 제어 기능을 제공합니다.
ISE Advantage
ID 기반 세그멘테이션 기능을 사용하여 다양한 사용자 및 디바이스를 보호하고, 시스코 및 타사 솔루션과 ID 컨텍스트를 공유합니다.
ISE Premier
지속적인 디바이스 신뢰, 컴플라이언스 시행, 자동화된 위협 억제 기능을 제공합니다.
모든 환경의 ISE
엔터프라이즈, 브랜치, 클라우드, IIoT 전반에서 ISE 신뢰를 확인하고 정책을 시행할 수 있는 일관된 방법을 제공합니다.
엔터프라이즈, 캠퍼스 및 브랜치
유선, 무선 및 VPN 사용자 전반에 걸쳐 ID 기반 액세스를 일관적으로 시행하는 동시에 민감한 리소스를 세분화합니다.
데이터 센터와 클라우드
ID 기반 세그멘테이션과 일관적 정책을 애플리케이션 환경과 주요 리소스 전반으로 확장합니다.
산업용 IoT
운영 및 전문화된 엔드포인트를 포함하여 에이전트를 지원할 수 없는 디바이스를 검색, 분류, 제어합니다.
ISE 통합
시스코 제품, 시스코 관리 플랫폼, 파트너 에코시스템 전반에서 ISE ID와 엔드포인트 컨텍스트를 연결하여 대응을 자동화합니다.
시스코 제품 및 솔루션과 ISE 통합
ID 인식 액세스, 세그멘테이션, 대응을 위해 시스코 네트워크 및 보안 및 인프라 전반에서 ISE 컨텍스트를 활용합니다.
파트너와 ISE 통합
pxGrid 및 개방형 API를 통해 70개 이상의 타사 보안, ID, 이동성, 자산 및 운영 툴과 컨텍스트를 공유합니다.
ISE 리뷰
액세스 제어, 가시성, 세그멘테이션, 정책 시행 측면에서 IT 및 보안 팀이 Cisco ISE를 어떻게 평가하는지에 대한 독립적인 관점을 읽어보십시오.
Gartner Peer Insights 리뷰
네트워크 액세스 제어에 대해 Cisco ISE를 평가한 피어 리뷰와 관점을 확인해 보십시오.
PeerSpot 리뷰
IT 팀 및 보안 팀이 제공하는 실무자 리뷰, 제품 비교, 구현 관점을 읽어보십시오.
관련 아키텍처 및 솔루션
Cisco Secure Networking
캠퍼스, 브랜치, IoT, 클라우드 및 하이브리드 업무 환경 전반에서 ISE 기반의 일관된 정책을 적용해 네트워크를 ID 인식형으로 만듭니다.
Cisco Hybrid Mesh Firewall
데이터 센터, 클라우드, 캠퍼스 환경 전반에서 ISE의 ID 컨텍스트를 활용해 정책을 정의하고, 시행하며, 동적으로 조정함으로써 세그멘테이션을 강화합니다.
Cisco Zero Trust Access
ISE, Cisco Secure Access, Duo를 통해 신뢰 기반 액세스를 구축하면 액세스 권한이 부여되기 전에 사용자, 디바이스, 애플리케이션 경험을 확인하는 데 도움이 됩니다.