Problemen oplossen " 5440 Endpoint heeft de EAP-sessie opgegeven en is een nieuwe" gestart; vanwege time-out of verkeerde configuratie van de aanvrager
Inhoud
uitgifte
De ISE stuurt een RADIUS Access-Challenge naar het eindpunt. In plaats van te reageren op de Access-Challenge, start het eindpunt herhaaldelijk het verificatieproces opnieuw op. De eindpuntverificatie met Cisco Identity Services Engine (ISE) mislukt uiteindelijk met een foutmelding.
"5440 – Endpoint abandoned EAP session and started new"
milieu
Cisco Identity Services Engine (ISE)
802.1X-verificatie
Bekabeld of draadloos netwerk
Op Extensible Authentication Protocol (EAP) gebaseerde verificatie (EAP-TLS, PEAP, TEAP, enz.)
Endpoint supplicant geconfigureerd voor 802.1X-verificatie
Network Access Device (NAD), zoals een Cisco-switch of Wireless LAN Controller (WLC)
resolutie
Gebruik deze stappen om problemen op te lossen:
Controleer de ISE-verificatiegegevens
Navigeer naar Bewerkingen > RADIUS > Live Logs.
Open de mislukte verificatie.
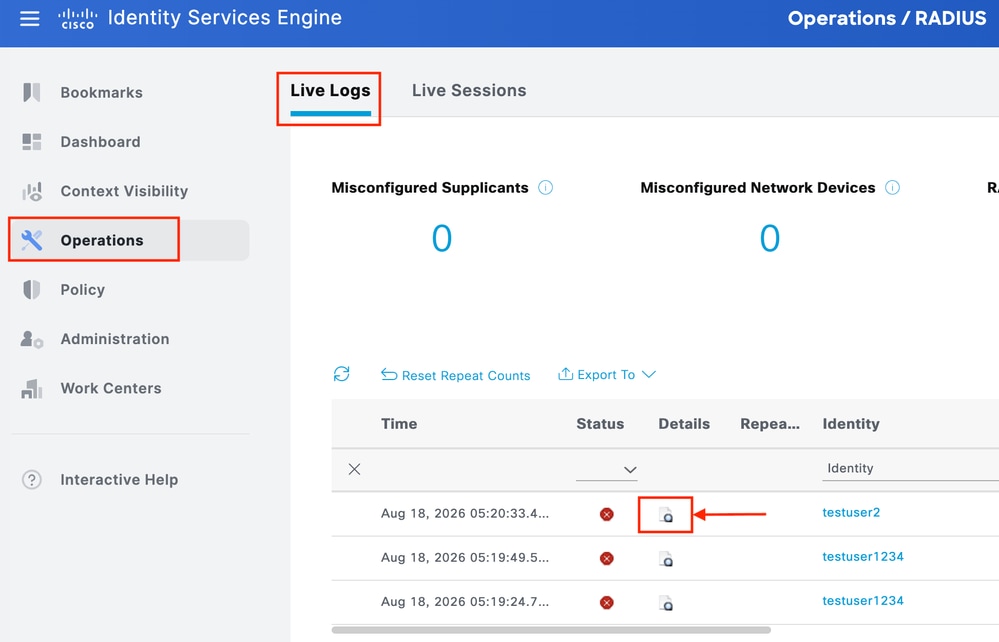
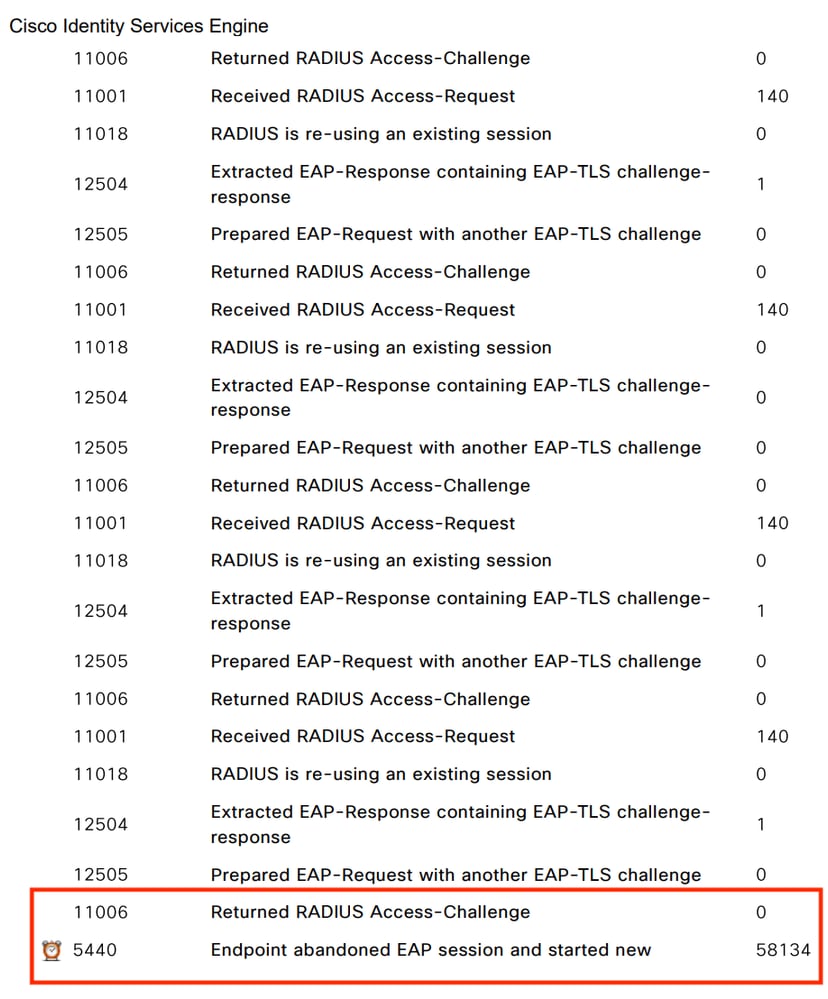
Controleer of ISE een "Access-Challenge" verzendt.
Bevestig dat het eindpunt een nieuw "Access-Request" verzendt in plaats van op de uitdaging te reageren.
Let op de tijd tussen de "Access-Challenge" en de nieuwe "Access-Request".
In deze afbeelding zien we dat ISE "Access-Challenge" verzendt, maar ISE heeft geen reactie ontvangen.
De configuratie van de eindpuntaanvrager verifiëren
Controleer of de juiste EAP-methode is geconfigureerd.
Verifieer de verificatiemodus, zoals Machine-, Gebruiker- of Machine + Gebruikersverificatie.
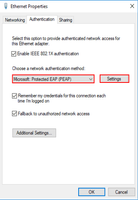
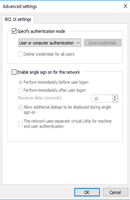
Controleer de time-out van de aanvrager en probeer de instellingen opnieuw.
Controleer of het eindpunt het verwachte 802.1X-profiel gebruikt.
Vergelijk de configuratie met een werkend eindpunt.
Controleer de eindpuntlogboeken
Controleer de verificatielogs van het besturingssysteem en de aanvrager.
Controleer of de aanvrager het EAP-verzoek ontvangt.
Identificeer eventuele time-out-, verificatie- of EAP-gerelateerde fouten.
Als Cisco Secure Client wordt gebruikt, verzamelt u een DART-bundel voor verdere analyse.
Controleer het netwerkpad
Neem simultane pakketopnames op Endpoint (Wireshark), NAD (SPAN-Switched Port Analyzer capture) en ISE (TCPDump)
Controleer of het EAPOL-verkeer de NAD bereikt.
Controleer of de RADIUSREACTIES van ISE de NAD bereiken.
Controleer op pakketverlies of vertraging tussen het eindpunt, NAD en ISE.
Gebruik een pakketopname wanneer de eindpuntlogboeken de reden voor de herstart niet identificeren.
Vergelijk met een werkend eindpunt
Gebruik waar mogelijk hetzelfde NAD-, ISE-, PSN- en verificatiebeleid.
Vergelijk de EAP-methode, de configuratie van de aanvrager, de time-outwaarden en de verificatiereeks.
Als alleen specifieke eindpunten falen, richt het onderzoek zich op de eindpuntconfiguratie of de aanvrager.
Om te valideren of het probleem is opgelost, voert u een nieuwe verificatie uit en controleert u of het eindpunt reageert op de ISE Access-Challenge en de verificatie met succes voltooit zonder 5440 te genereren.
Oorzaak
De aanvrager van het eindpunt voltooit de EAP-verificatie niet binnen de geconfigureerde time-out of gebruikt een onjuiste 802.1X-configuratie. Een korte time-out voor de aanvrager, onjuiste EAP-instellingen of een probleem met de aanvrager kan ertoe leiden dat het eindpunt de verificatie opnieuw start voordat de vorige sessie is voltooid.
Gerelateerde inhoud
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
19-Aug-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)