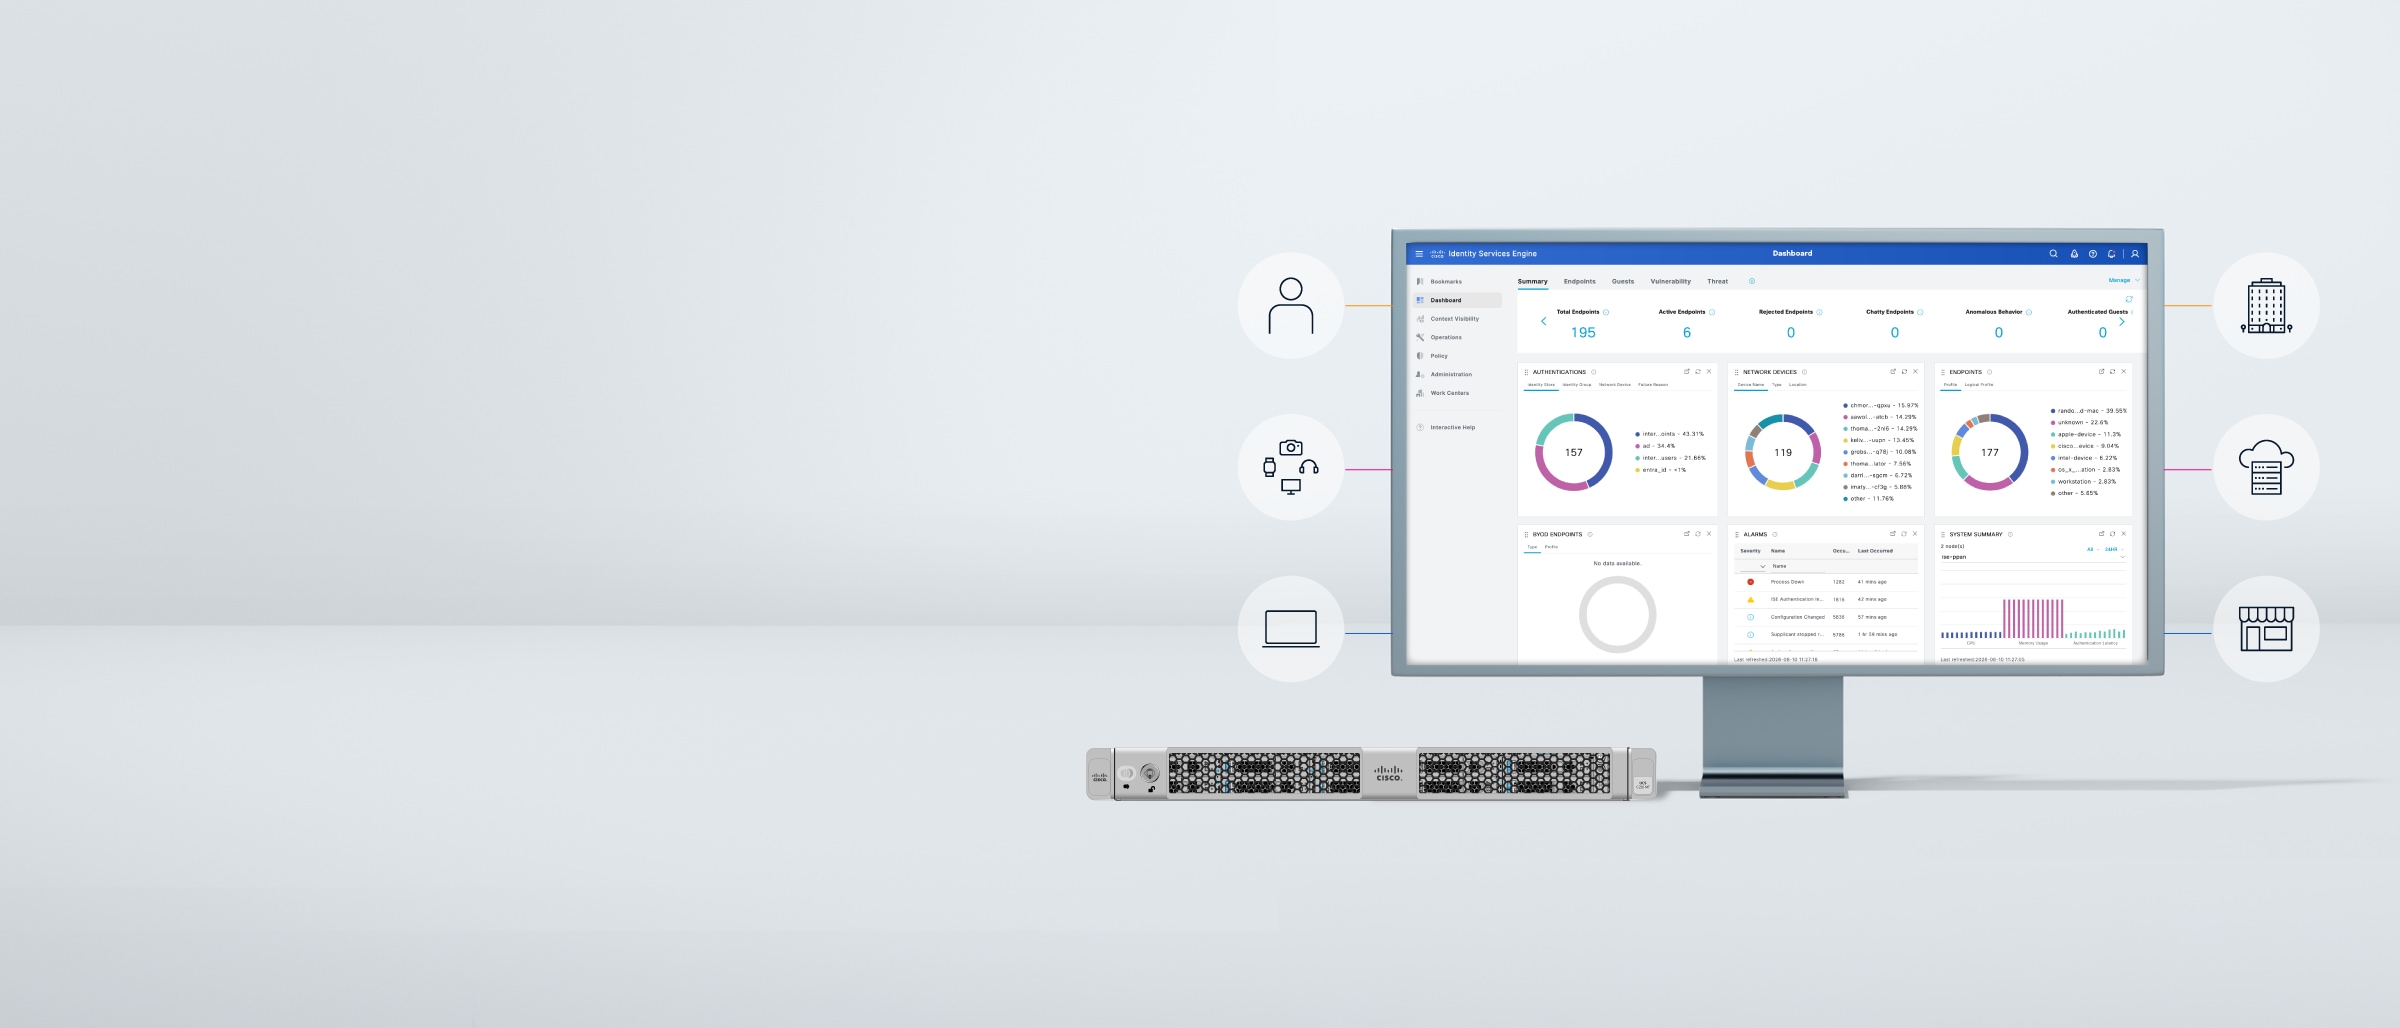
Betrouwbaar identiteitsbeheer op wereldwijde schaal
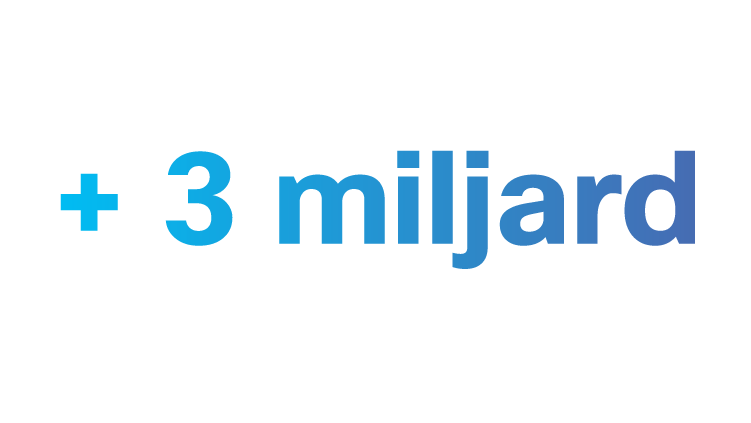
tot nu toe geverifieerde eindpunten.
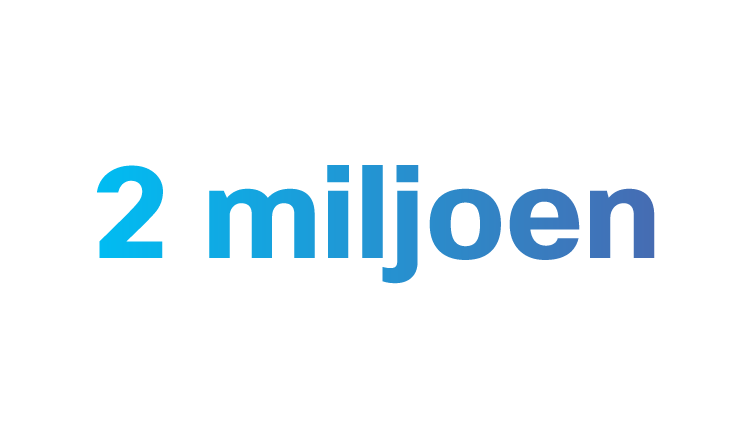
gelijktijdige actieve eindpunten die per implementatie worden ondersteund.
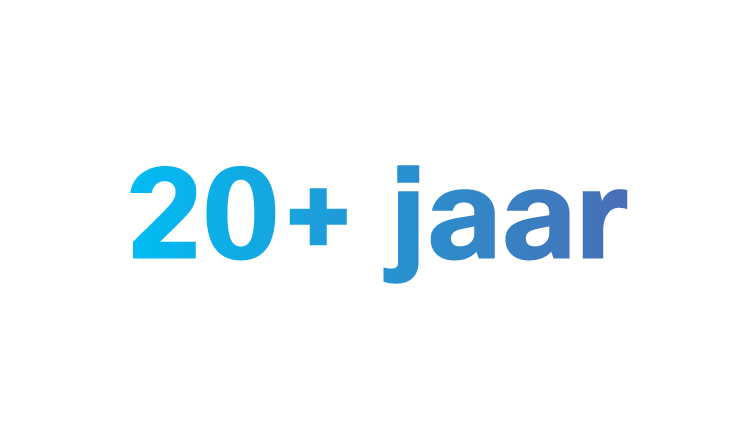
aan marktvolwassenheid en marktleiderschap.
Van toegangscontrole naar netwerkcontrole
Cisco ISE brengt identiteit, zichtbaarheid en handhaving samen, zodat teams de betrouwbaarheid kunnen controleren, toegang kunnen segmenteren en bedreigingen in hybride netwerken kunnen blokkeren.
Bekijk elke verbinding
Ontdek en breng beheerde en onbeheerde IoT- en OT-eindpunten in kaart in zowel bekabelde, draadloze, VPN- en in de cloud verbonden omgevingen.
Begrijp de context
Gebruik signalen over identiteit, postuur, apparaat, gedrag en ecosysteem om nauwkeurigere beslissingen over de toegang te nemen.
Beheer de communicatie
Pas het principe van minimale toegangsbevoegdheid en segmentatie toe, zodat alleen de noodzakelijke communicatie tussen gebruikers en apparaten plaatsvindt.
Perk automatisch bedreigingen in
Maak gebruik van beleidsautomatisering en -integraties om risicovolle eindpunten in quarantaine te plaatsen en bedreigingen sneller onder controle te krijgen.
Voorbij statische netwerktoegangscontrole (NAC)
Vervang op netwerklocatie gebaseerde regels door een identiteitsgestuurd beleid dat gebruikers en apparaten in alle omgevingen volgt.
Voorbij zero-trust netwerktoegang (ZTNA)
Beheer alle communicatie tussen gebruikers en apparaten binnen het netwerk, niet alleen tijdens de toegang, maar ook nadat de toegang is verleend.
Voorbij zichtbaarheid en detectie
Zet context om in handhaving. ISE deelt identiteitscontext binnen uw ecosysteem, zodat beveiligingssignalen van invloed kunnen zijn op het beleid in verschillende domeinen.
ISE-software
Blijf op de hoogte van nieuwe versies van Cisco ISE-software, richtlijnen voor patches, aandachtspunten bij upgrades en evaluatiemogelijkheden.
ISE 3.5-release
Gebruik de nieuwste patch in de langlopende Cisco ISE 3.5-releaseversie voor nieuwe functies en oplossingen.
Probeer ISE 90 dagen gratis uit
Elke nieuwe Cisco ISE-installatie omvat een evaluatielicentie van 90 dagen voor maximaal 100 eindpunten, zodat teams het product vóór aankoop kunnen testen.
ISE-licenties
Vergelijk de Cisco ISE-licentieniveaus op basis van de mogelijkheden die uw netwerk nodig heeft.
ISE Essentials
Biedt zichtbaarheid op basisniveau in gebruikers, apparaten en eindpunten in het hele netwerk, samen met essentiële functies voor netwerktoegangscontrole.
ISE Advantage
Beveiligt verschillende gebruikers en apparaten met behulp van op identiteit gebaseerde segmentatiefuncties en deelt identiteitscontext met Cisco- en externe oplossingen.
ISE Premier
Biedt voortdurende verificatie van apparaten, compliance van regelgeving en geautomatiseerde beheersing van bedreigingen.
ISE in elke omgeving
Binnen de onderneming, vestigingen, in de cloud en IIoT: ISE biedt teams een uniforme manier om de betrouwbaarheid te controleren en beleid af te dwingen.
Ondernemingen, campussen en vestigingen
Handhaaf consistente, op identiteit gebaseerde toegang voor gebruikers van bekabelde, draadloze en VPN-netwerken, waarbij gevoelige resources worden gesegmenteerd.
Datacenter en cloud
Breid op identiteit gebaseerde segmentatie en een consistent beleid uit naar alle applicatieomgevingen en kritieke resources.
Industrieel IoT
Ontdek, classificeer en beheer apparaten die geen agents ondersteunen, waaronder operationele en gespecialiseerde eindpunten.
ISE-integraties
Verbind ISE-identiteits- en eindpuntgegevens binnen Cisco-producten, Cisco-beheerplatforms en ecosystemen van partners om de respons te automatiseren.
ISE-integratie met producten en oplossingen van Cisco
Maak gebruik van de ISE-context binnen de netwerk- en beveiligingsinfrastructuur van Cisco voor identiteitsgebaseerde toegang, segmentatie en respons.
ISE-integratie met partners
Deel contextgegevens met meer dan 70 tools van derden op het gebied van beveiliging, identiteit, mobiliteit, bedrijfsmiddelen en bedrijfsvoering via pxGrid en open API's.
ISE-beoordelingen
Lees onafhankelijke meningen van vakgenoten over de wijze waarop IT- en beveiligingsteams Cisco ISE beoordelen op het gebied van toegangscontrole, zichtbaarheid, segmentatie en handhaving van het beleid.
Beoordelingen op Gartner Peer Insights
Lees beoordelingen van vakgenoten en ervaringen van klanten die Cisco ISE voor netwerktoegangscontrole hebben geëvalueerd.
Beoordelingen op PeerSpot
Lees beoordelingen van professionals, productvergelijkingen en inzichten over de implementatie vanuit het perspectief van IT- en beveiligingsteams.
Gerelateerde architectuur en oplossingen
Beveiligde netwerken van Cisco
Maak het netwerk identiteitsgericht met een consistent, door ISE aangestuurd beleid voor campussen, vestigingen, IoT, cloud en hybride werkomgevingen.
Hybride meshfirewall van Cisco
Versterk de segmentatie door gebruik te maken van de ISE-identiteitscontext om beleid te definiëren, af te dwingen en aan te passen in datacenter-, cloud- en campusomgevingen.
Cisco Zero Trust Access
Bouw op vertrouwen gebaseerde toegang met ISE, Cisco Secure Access en Duo om gebruikers, apparaten en applicaties te verifiëren voordat toegang wordt verleend.