Cisco Wirelessによる6 GHzおよびWi-Fi 7への移行

内容
はじめに
このドキュメントでは、Wi-Fi 7のパフォーマンスを最適化し、6 GHzスペクトルを最大限に活用するための設計と設定のガイドラインについて説明します。
CX設計ガイド
CX設計ガイドは、Cisco CXのスペシャリストが他の部門のエンジニアと共同で作成し、シスコ内のエキスパートが相互にレビューします。ガイドは、シスコのベストプラクティスに加え、長年にわたってお客様が数多くの製品を導入してきた経験と知識に基づいています。このドキュメントの推奨事項に従って設計および設定されたネットワークは、一般的な落とし穴を回避し、ネットワーク運用を改善するのに役立ちます。
6 GHzおよびWi-Fi 7を使用する理由
2020年に6 GHz帯域がWLAN運用に使用可能になり、Wi-Fi 6E認定に必要になりました。Wi-Fi 6は2.4 GHzおよび5 GHz帯域で動作しますが、Wi-Fi 6Eは同じIEEE 802.11ax規格を使用しますが、特定の要件を満たすことを条件にその機能を6 GHz帯域に拡張します。
新しいWi-Fi 7認定は、IEEE 802.11be規格に基づいており、2.4 GHz、5 GHz、6 GHz帯域での運用をサポートします。また、Wi-Fi 7では、以前の認定と比べて新機能と拡張機能が導入されています。
6 GHz帯域および/またはWi-Fi 7をサポートするには特定の要件が伴い、特にWi-Fi 6を使用する2.4 GHzおよび5 GHz帯域の確立されたプラクティスと比較すると、新しい設定とRF設計が必要になる場合があります。
たとえば、旧式のWEPセキュリティを使用することで802.11規格の802.11a/b/gを超える導入を防ぐのと同様に、新しい規格では、よりセキュアなネットワークの展開を促進するために、さらに厳しいセキュリティ要件が課されます。
逆に、6 GHz帯域の導入により、よりクリーンな周波数へのアクセス、パフォーマンスの向上、新しいユースケースのサポートが提供されます。また、音声やビデオ会議などの既存のアプリケーションをよりシームレスに実装できます。
6 GHzの運用およびWi-Fi 7の基本要件
これらは、6 GHzおよびWi-Fi 7運用の認定によって指定されたセキュリティ要件です。
6 GHz帯域の要件
6 GHz帯域では、WPA3またはEnhanced Open WLANのみが許可されます。つまり、次のいずれかのセキュリティオプションが有効になります。
- WPA3-Enterprise(802.1X認証)
- パスフレーズを使用したWPA3同時認証の等号(SAE)(WPA3-Personalとも呼ばれます)。SAE-FT(Fast Transitionを使用したSAE)もAKMの候補の1つであり、SAEハンドシェイクは重要ではなく、FTではより長い交換をスキップできるためお勧めします。
- Opportunistic Wireless Encryptionによる拡張オープン(LEAN)
WPA3 v3.4の仕様(セクション11.2)では6 GHzでは拡張オープン移行モード(EOT)はサポートされていないと規定されていますが、多くのベンダー(IOS® XE 17.18までのシスコを含む)ではまだこの制限が適用されていません。したがって、たとえば5 GHz上のオープンSSIDと、それに対応する5 GHzおよび6 GHz上の拡張オープンSSIDの両方を、いずれもトランジションモードを有効にしたまま、標準仕様に従わずに設定することは技術的に可能です。ただし、そのようなシナリオでは、代わりに、6 GHzでのみ使用可能な遷移モードのない拡張オープンSSID(6 GHzをサポートするクライアントは通常は拡張オープンもサポートします)を設定し、通常のオープンSSIDを5 GHzに維持し、遷移モードも設定しません。
802.11w/Protected Management Frame(PMF)の適用を除き、WPA3-Enterpriseに固有の暗号またはアルゴリズムに関する新しい要件はありません。シスコを含む多くのベンダーは、802.1X-SHA256または「FT + 802.1X」(SHA256とFast Transitionを使用した802.1X)のみをWPA3準拠と見なしています。プレーン802.1X(SHA1を使用)はWPA2の一部と見なされるため、6 GHzには適しておらず、サポートされていません。
Wi-Fi 7の要件
802.11be規格のWi-Fi 7認定により、Wi-Fi Allianceはセキュリティ要件を強化しました。これらの要件の中には、802.11beデータレートとプロトコルの向上を使用できるものもあれば、マルチリンク動作(MLO)をサポートし、互換性のあるデバイス(クライアントやAP)が同じアソシエーションを維持しながら複数の周波数帯域を使用できるようにするものもあります。
一般に、Wi-Fi 7は次のいずれかのセキュリティタイプを必要とします。
- AES(CCMP128)および802.1X-SHA256またはFT + 802.1Xを使用するWPA3-Enterprise(名前に明示されていない場合でもSHA256を使用) 新しいWPA3仕様(v3.4)では、クライアントがAES128の使用を引き続き許可されている場合でも、要件が「APはGCMP256アルゴリズムを提供する必要がある」に変更されています。これにより、クライアントの動作に違いが生じます。一部のクライアントはAES128でWi-Fi 7 Enterpriseを使用しようとしますが、他のクライアントはすでにGCMP256を期待しています。
- WPA3-Personal(GCMP256、SAE-EXT-KEY、FT + SAE-EXT-KEY(AKM 24または25)) Wi-Fi 6Eでは、通常のAES(CCMP128)を使用してWPA3 SAEまたはFT + SAE、あるいはその両方を必須としますが、追加の拡張キーは使用されません。これは、Wi-Fi 7用に新しい暗号が導入されたことを意味します。
- GCMP256による拡張オープン/借入AES(CCMP128)は同じSSIDで設定できますが、AES 128を使用するクライアントはWi-Fi 7をサポートしません。Wi-Fi 7以前は、Enhanced OpenをサポートするほとんどのクライアントがAES 128のみを使用していたため、これは新しい、より強力な要件です。6 GHzのサポートに関しては、移行モードは許可されません。
選択したセキュリティタイプに関係なく、WLANでWi-Fi 7をサポートするには、Protected Management Frames(PMF)とビーコン保護が必要です。
このドキュメントの作成時点ではWi-Fi 7はまだ最新の認定であるため、多くのベンダーは当初からこれらのセキュリティ要件をすべて適用するわけではありませんでした。
最近では、Wi-Fi 7認定に準拠するように構成オプションを段階的に適用しています。バージョン固有の動作を次に示します。
IOS XE 17.15.3以降の17.15.xバージョン
このブランチでは、セキュリティ設定に関係なく、Wi-Fi 7がグローバルに有効である限り、すべてのWLANがWi-Fi 7 SSIDとしてブロードキャストされます。
クライアントは、Wi-Fi 7対応デバイスとして関連付けられ、使用するセキュリティ方式がWLANでサポートされている場合は、その方式に関係なくWi-Fi 7データレートを実現できます。ただし、クライアントは、厳格なWi-Fi 7セキュリティ要件を満たしている場合にのみ(1つ以上の帯域で) MLO対応として関連付けることができます。それ以外の場合は拒否されます。
これにより、GCMP256などのセキュアな暗号をサポートしていない初期のWi-Fi 7クライアントが、Wi-Fi 7の要件を満たしていないセキュリティ設定を持つWLANとMLOアソシエーションを試行すると、問題が発生する可能性があります。このような状況では、セキュリティ設定がWLANで設定できる状態であっても、無効なセキュリティ設定が原因でクライアントが拒否されます。
IOS XE 17.18.1/17.18.2
ビーコン保護は、WLANがWi-Fi 7に準拠している場合、チェックボックスをオンにしているかどうかに関係なく自動的に有効になります。
Cisco IOS XE 17.18.1以降のリリースでは、WLAN設定で適切なセキュリティ要件が有効になっている場合にのみ、WLANをWi-Fi 7およびMLO対応としてアドバタイズします。たとえば、SAE-EXTではなくSAEのみをアドバタイズするWLANは、MLOに対応していないためブロードキャストされます。
17.18ブランチでは802.11beプロファイルを導入しています。このプロファイルをWLANプロファイルに接続すると、Wi-Fi 7のアクティブ化をSSID単位または無線単位で制御できます。
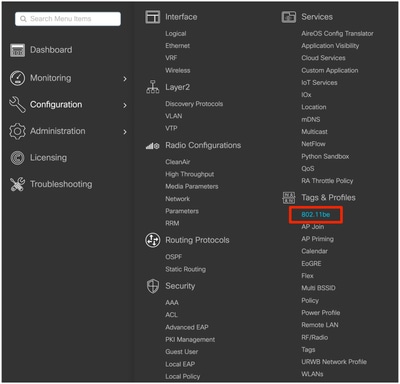
「default-dot11be-profile」という名前の事前設定された802.11beプロファイルは、新しいConfiguration > Tags & Profiles > 802.11beメニューでデフォルトで使用できます。
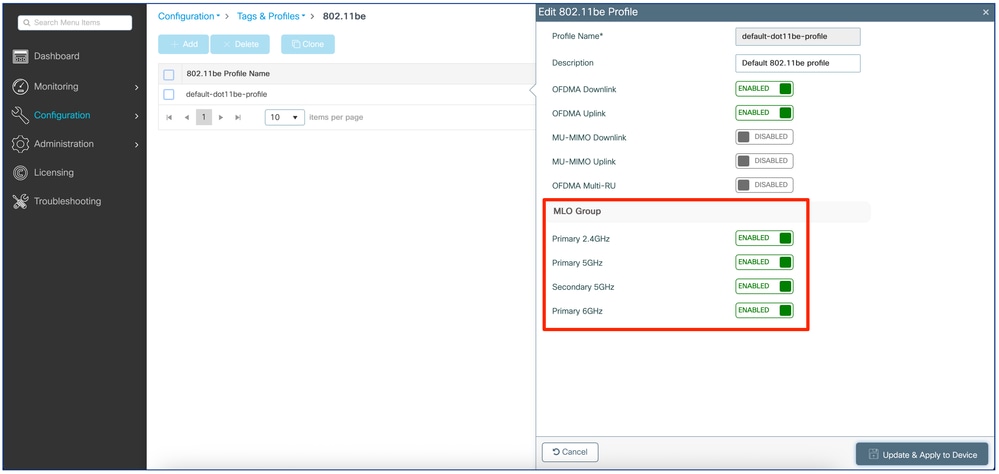
Wi-Fi 7を有効または無効にするための4つの主な設定は、「MLOグループ」セクションにあります。4つの設定をすべて無効にすると、802.11beプロファイルが接続されているWLANプロファイルのすべての帯域でWi-Fi 7が無効になります。それらのすべてまたは一部を有効にすると、接続されているWLANプロファイルの対応する帯域/無線でWi-Fi 7が有効になります。
「default-dot11be-profile」は、すべての無線でMLOとWi-Fi 7を有効にし、すべてのWLANプロファイルにデフォルトで適用されます。
たとえば、すべての「MLO Group」設定を無効にして新しい802.11beプロファイルを作成し、それを特定のWLANプロファイルに適用することで、一部のSSIDでWi-Fi 7を選択的に無効にすることができます。
各WLANプロファイルの「Advanced」設定タブに、対応する802.11beプロファイルが添付されています。
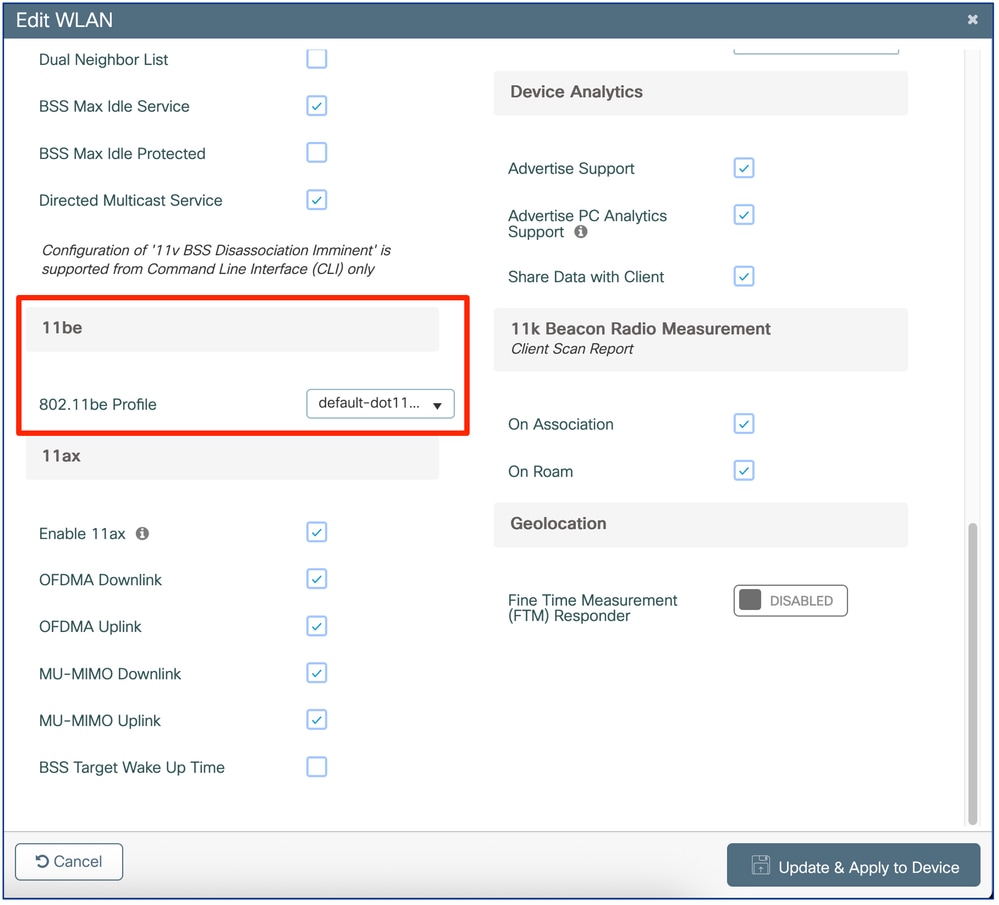
例からわかるように、「default-dot11be-profile」はデフォルトで任意のWLANプロファイルに割り当てられています。

注:後述するように、コントローラでWi-Fi 7がグローバルに有効になっていない場合、Wi-Fi 7はすべてのWLANプロファイルで無効になり、802.11beプロファイルは適用されません。
17.18.2では、WLANがWi-Fi 7に準拠しているかどうかを視覚化し、不足している部分を表示する小規模なウィザードがWLAN編集ページに導入されています。
 17.18.2セキュリティウィザード
IOS XE 17.18.3以降
IOS 17.18.3では、802.1XエンタープライズSSID用にGCMP256暗号を設定できます。これは、以前のバージョンでは不可能でした。これは、AES128暗号に加えてGCMP256を提供するWi-Fi 7エンタープライズSSIDに対する一部のクライアントの要件を満たし、WPA3 v3.4仕様に準拠しています。
GCMP256は、アップグレード前にSSIDがWi-Fi 7に準拠していた場合、アップグレード時に設定に自動的に追加されます。これは、17.18.3へのアップグレード後にGCMP256が有効でなかった場合に、Wi-Fi 6E SSIDへの劣化を防ぐためです。
6 GHzカバレッジの無線設計に関する考慮事項
このセクションでは、サイト調査の規範的な指針として使用するのではなく、6 GHzカバレッジを設計する際の基本的な考慮事項について簡単に説明します。特に、既存の2.4/5 GHz環境をWi-Fi 6Eまたは7に移行する場合に重要です。
2.4 GHzおよび5 GHz帯域で新たにWi-Fiを導入する場合と同様に、新しい6 GHz無線プロジェクトにも、専用の6 GHzサイト調査を含める必要があります。
Wi-Fi 6E/7以前のAPが特定の5 GHzカバレッジのニーズを満たす位置にすでに配置されている場合、場合によっては、それらをWi-Fi 6E/7対応APに置き換えて6 GHzで良好なカバレッジを得ることが期待できます。このアプローチが機能するには、既存のAPが意図されたニーズ(データのみ、音声、特定のアプリケーションなど)に十分な5 GHzカバレッジを提供する必要があります。また、動作している伝送パワーレベルは、最大レベルよりも3 ~ 4以上低い必要があります。通常、APには7 ~ 8の電力レベルがあり、連続する各電力レベルは送信電力を半分にします。したがって、快適な動作点は、許容送信電力範囲の中央付近にあります。
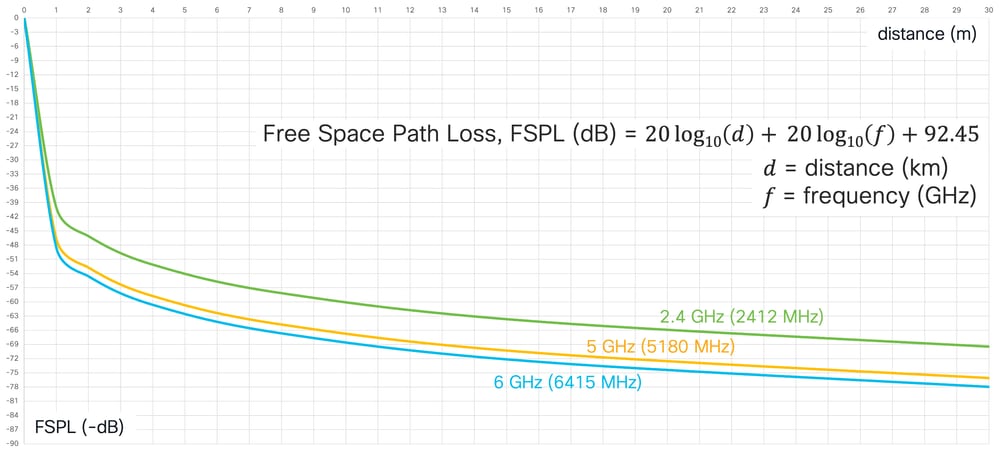
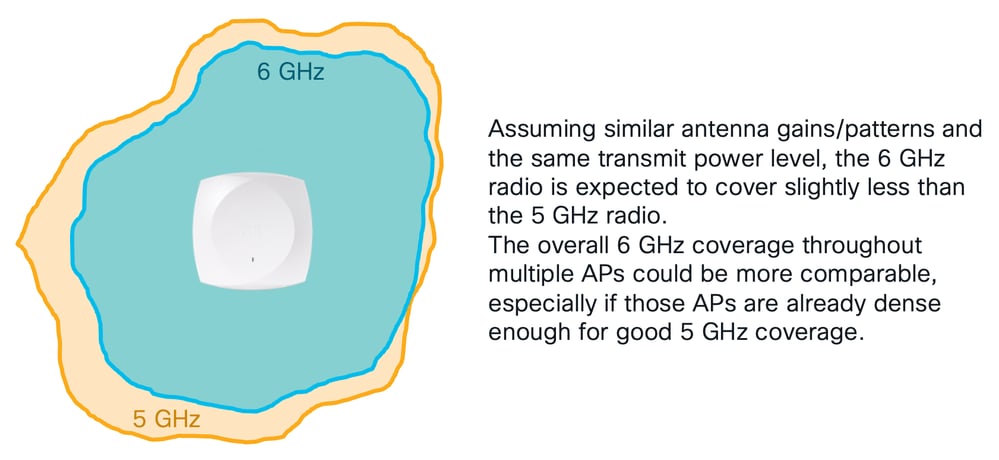
フリースペース損失計算によると、6 GHzの信号は5 GHzの信号よりも2 dB大きな減衰を経験します。さらに、6 GHz信号は、同等の5 GHz信号よりも障害物の影響を受けやすくなります。
Cisco APは、送信電力を1レベルずつ増減すると、3 dBの「ジャンプ」で増減します。たとえば、送信電力が11 dBmの電力レベル4から電力レベル3に移行したAPでは、送信電力が14 dBmに増加します。電力レベル4の11 dBmと電力レベル3の14 dBmの値は一般的な例に過ぎません。これは、異なるAPモデルおよび世代では、同じ電力レベル番号でも送信電力値がdBm単位でわずかに異なる場合があるためです。
たとえば、Wi-Fi 6E/7以前のAPが電力レベル4で5 GHzの良好なカバレッジをすでに提供している場合、同様の5 GHz無線パターンを持つ新しいWi-Fi 6E/7 APが、既存の5 GHzネットワークに大きな影響を与えることなく、以前のAPを置き換える可能性があります。
また、新しいWi-Fi 6E/7 APの6 GHz無線は、1つの送信電力レベル(3 dB)を高く設定することで、5 GHz無線と同様のカバレッジを提供できます。
APの5 GHz無線から適切な5 GHzカバレッジが最大レベルより3 ~ 4電力レベルですでに提供されている場合、対応する6 GHz無線は同等のカバレッジを実現するために、最大レベルより2 ~ 3電力レベル低く設定できます。 この前提条件は、導入国の規制により、6 GHz無線およびEIRPレベルで5 GHzよりも高い電力を使用できる場合に有効です。チャネル集約と特定のAPモデルについても検討する必要があります。国別の情報については、各APモデルの電力設定の表を参照してください。
また、6 GHz無線が最大電力レベルよりも2 ~ 3電力レベル低い適切なカバレッジをすでに提供している場合、例外的な状況で数レベル高くなる可能性があります。たとえば、隣接APの障害、未発表の障害、新しいRF要件などが原因で発生する、一時的で予期しないカバレッジホールを回避する場合などです。
Wi-Fi 6E/7以前のAPとWi-Fi 6E/7 APの間のローミング動作
同じカバレッジエリアで異なる標準や周波数帯域をサポートするAPを展開することは、特に異なる世代のAPが「ソルトアンドペッパー」方式でインストールされている(つまり、同じゾーンに混在している)場合には、推奨されていません。
ワイヤレスコントローラは、複数のAPモデルのグループに対する操作(たとえば、ダイナミックチャネル割り当て、送信電力制御、PMKキャッシュ配信など)を処理できますが、異なる標準や周波数帯域の間を移動するクライアントは、これらの移行を正しく処理できず、ローミングの問題が発生する可能性があります。
さらに、Wi-Fi 6E/7 APはWPA3のGCMP256暗号をサポートしますが、同じことが一部のWi-Fi 6以前のAPモデルに当てはまるとは限りません。パスフレーズ/WPA3-Personalおよび拡張オープン/借用型SSIDにAES(CCMP128)とGCMP256の両方の暗号が必要な場合、特定のWi-Fi 6 AP(9105、9115、9120シリーズ、および802.11ac Wave 2 x800シリーズAPなど)はGCMP256のみをサポート提供できます。 AES(CCMP128)をWi-Fi 6E/7対応クライアントを含むアソシエーションクライアントに適用これらのWi-Fi 6E/7クライアントが、GCMP256をサポートする隣接するWi-Fi 6E/7 AP間をローミングする必要がある場合、AES(CCMP128)とGCMP256間の再ネゴシエーション暗号はトランスペアレントローミングではサポートされないため、新しい関連付けを完了する必要があります。さらに、一般に、同じエリア内に異なる機能を提供するAPを配置することは最適ではありません。このような配置では、クライアントが移動中にこれらの機能を確実に使用することはできず、スティッキ性や切断が発生する可能性があります。
このシナリオは稀なケースですが、WLANでGCMP256暗号が設定されている場合、後者のシリーズではGCMP256がサポートされておらず、9105/9115/9120 APと9130/9124/916x/917x APの間でのWi-Fi 6E/7クライアントのローミングは不可能になる可能性があることに注意してください。
6 GHzで40 MHz以上のチャネル幅を使用すると、6 GHz対応クライアントにスティッキ性が生じる可能性があり、他の帯域での再アソシエーションが拒否される場合があります。これは、同じローミングエリアに6 GHz対応のAPと6 GHz非対応のAPを混在させないことのもう1つの理由です。
Wi-Fi 7をグローバルに有効化
IOS XEでのWi-Fi 7のグローバルな有効化
Wi-Fi 7をサポートするIOS XEバージョンをインストールまたはアップグレードする際、Wi-Fi 7のサポートはデフォルトでグローバルに無効になっています。
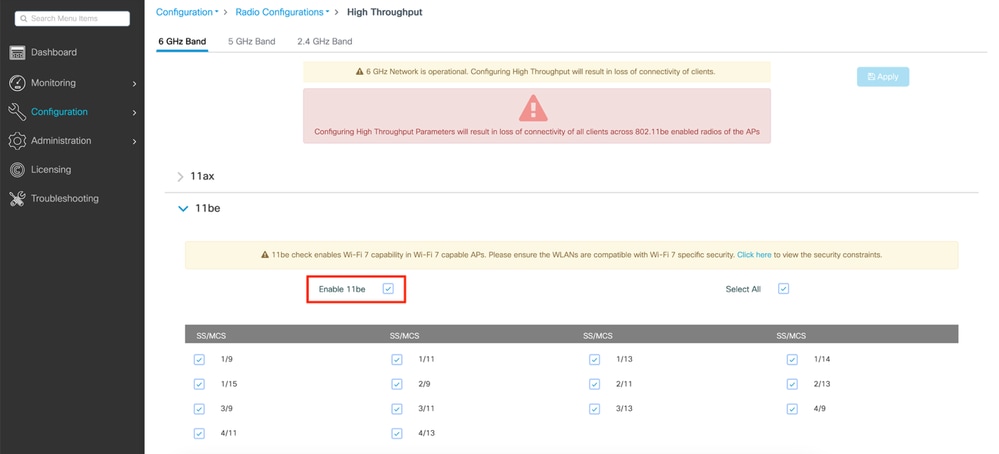
これを有効にするには、各2.4/5/6 GHz帯域のHigh Throughput設定メニューに移動し、チェックボックスをオンにして11beを有効にする必要があります。

あるいは、ターミナルコンフィギュレーションモードでSSHまたはコンソールを使用して、次の3つのコマンドを実行します。
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
警告ノートに記載されているように、これらの設定を変更しようとする際に802.11beサポートのステータスを変更すると、Wi-Fi 7 APの無線ですべてのクライアントの接続が短時間失われます。MLO(複数の帯域に同時に接続するクライアント)を実行するには、クライアントが接続するすべての帯域で11beを有効にする必要があります。すべての帯域を有効にする必要はありませんが、単にパフォーマンスを向上させるためにお勧めします。
Cisco MerakiダッシュボードでのWi-Fi 7のグローバルな有効化
Wi-Fi 7対応AP(CW9178IまたはCW9176I/D1など)をCisco Merakiダッシュボードネットワークに初めて追加するときには、デフォルトのRFプロファイルで802.11be動作のサポートが有効になります。
これをアクティブにするには、Wireless > Radio Settingsに移動し、RF Profileタブをクリックして、APに割り当てられているプロファイル(屋内APのデフォルトは「Basic Indoor Profile」です)を選択します。
Generalセクションで、次のスクリーンショットに示すように、802.11be(on)を有効にします。
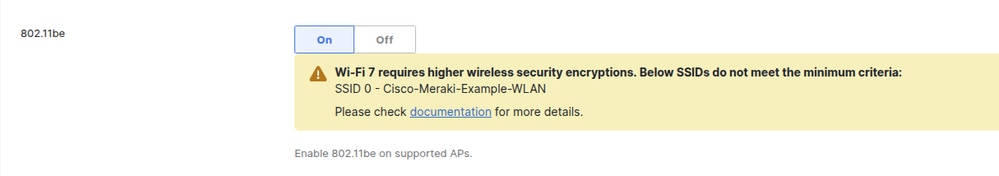
1つ以上のWLANのセキュリティ設定がWi-Fi 7仕様で必要とされているものよりも弱い場合、ダッシュボードには次に示すようにアラートバナーが表示されます。
ダッシュボードでは設定を保存できますが、Wi-Fi 7の要件に準拠するまで、フラグ付きのSSIDではWi-Fi 7は有効になりません。
このドキュメントの作成時点で、ファームウェアバージョンMR 31.1.x以降でWi-Fi 7を有効にするためには、ネットワークで有効になっているすべてのWLANがWi-Fi 7仕様の要件を満たしている必要があります(この動作は、ファームウェアMR 32.1.xの将来のバージョンでは変更されます)。
SSIDの設定がWi-Fi 7の最小基準を満たすと、バナーが消えます。
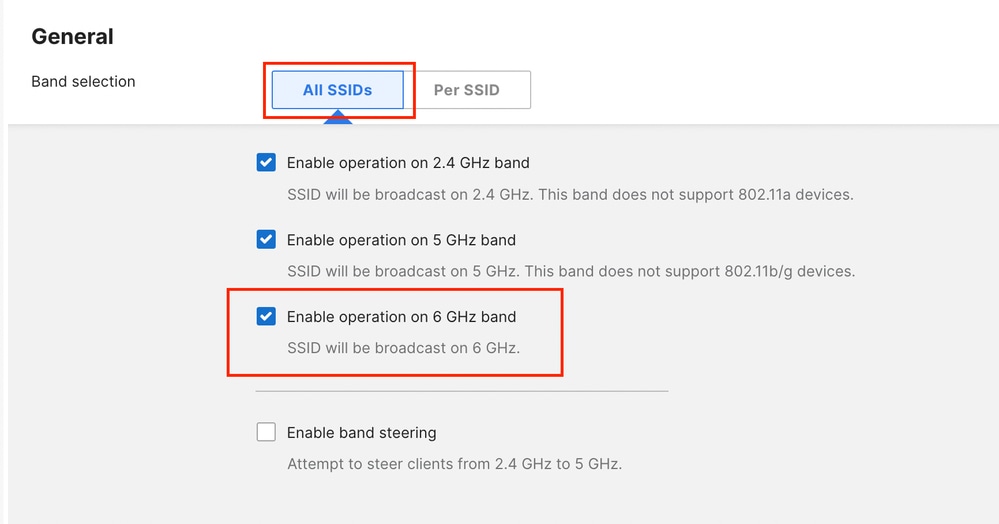
同じRFプロファイルで、AP上で6 GHzの動作が有効になっていることを確認します。
これは、すべてのSSIDに対して一括で、または個々のSSIDごとに実行できます。
バンドステアリングは、2.4 GHzと5 GHzの間でのみ使用できます。
すべてのSSIDに対して6 GHzを有効にする例。
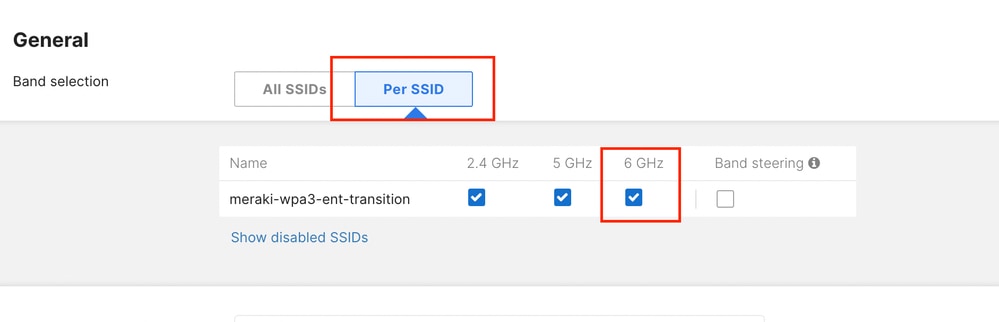
シングルSSIDに対する6 GHzの有効化の例。
使用例
802.1X/WPA3 – エンタープライズネットワーク
IOS XEでのWPA3-Enterpriseの設定
6 GHzへの移行が最も簡単なのは、802.1X認証を使用するWPA2/3に基づくエンタープライズWLANです。
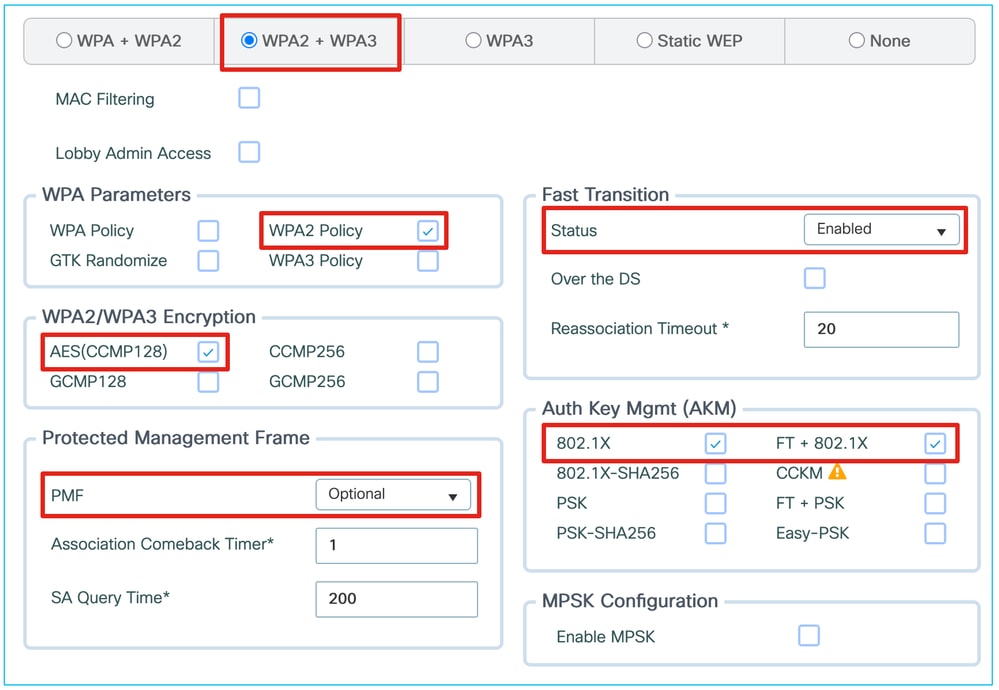
6 GHzの802.1X SSIDを有効にするには、PMFのサポートを有効にする必要があります。これはオプションですが、WPA3準拠の802.1X-SHA256およびFT + 802.1X AKMも有効にする必要があります。
同じWLANで、標準の802.1X(SHA1)を使用するWPA2を引き続き提供できます。これは5 GHz帯域でのみアドバタイズされます。
Wi-Fi 7をサポートするには、ビーコン保護を有効にする必要があります。WPA2 802.1X(SHA1)は、下位互換性オプションとしてWLANに残すことができます。
AES128とGCMP256を有効にし、PMFをオプションとして設定し、通常の802.1XなどのWPA2 AKMを有効にすると、互換性のために多くのデバイスをサポートできる可能性があります。ただし、これにより、クライアントには多くの選択肢が提示されます。クライアントがWi-Fi 7サポートをアドバタイズする一方で、Wi-Fi 7に準拠していないセキュリティ設定を選択した場合、APはそれらを拒否する必要があり、これにより互換性の問題が発生する可能性があります。
ただし、IOS XE 17.18.2以前のバージョンは、エンタープライズSSIDのGCMP256をサポートしていません。主な推奨事項は、主にWindows 11ラップトップを実行している企業環境でこの使用例を使用することです。
17.18.3以降を実行している場合、GCMP256を有効にし、より広範なモバイルデバイスのカテゴリを適切にサポートできます(一部のクライアントは、SSIDがWi-Fi 7であると主張する場合に接続を拒否しますが、AES128のみをサポートします)。
MerakiクラウドダッシュボードはGCMP256をサポートしており、SSIDでWi-Fi 7を有効にする必要があります。Wi-Fi 7クライアントはAES128のみをサポートできますが、認定Wi-Fi 7 APはAES128とGCMP256の両方を提供する必要があります。
次のL2セキュリティ設定を使用する一般的なWPA2 SSIDから:
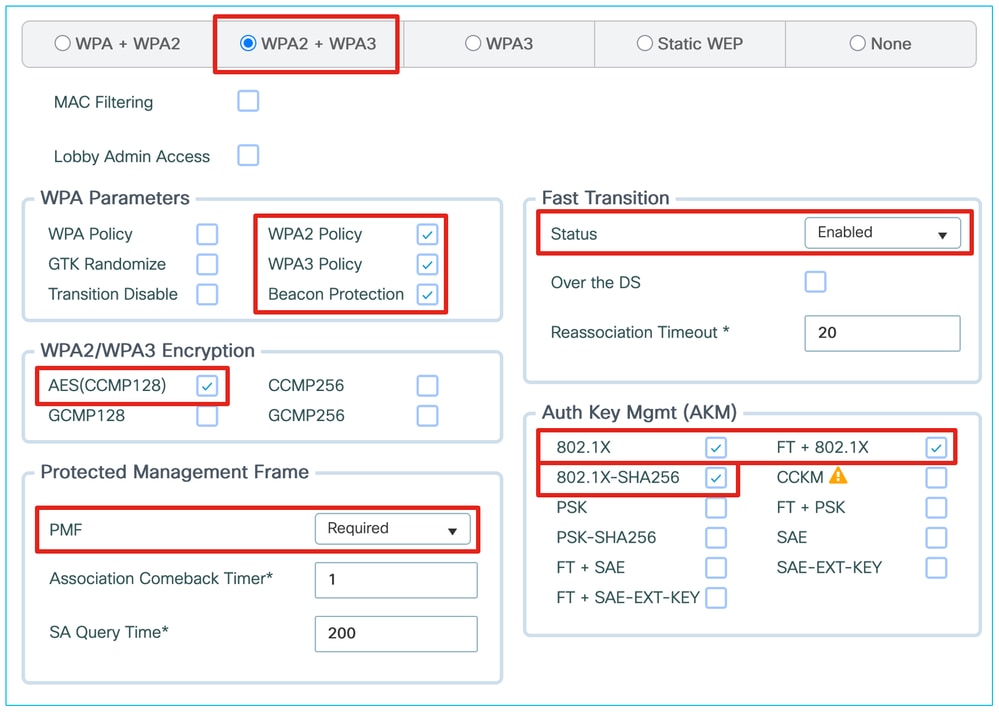
次に示すように、WPA3、6 GHz、および部分的なWi-Fi 7サポートの設定を移行できます。
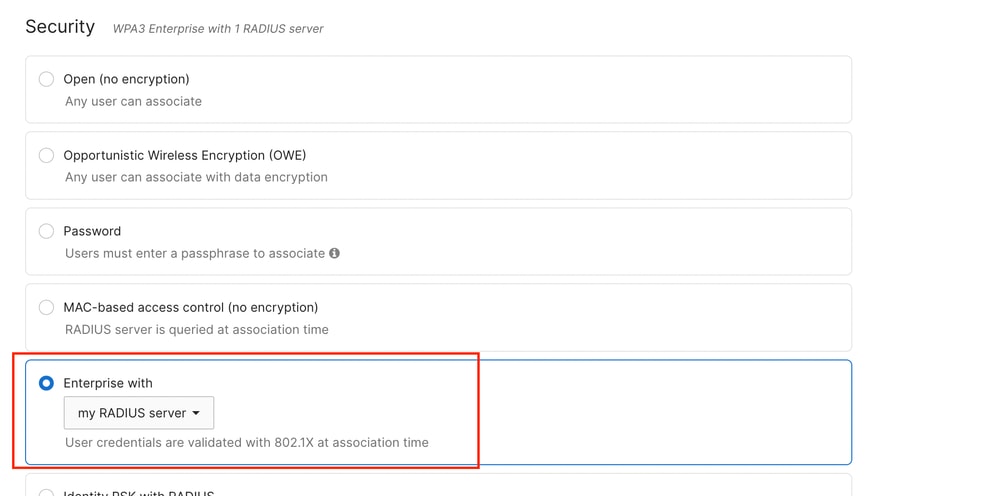
この最後のスクリーンキャプチャには、適切なWi-Fi 7サポートのためのGCMP256が含まれていません。このように多くの異なる暗号を使用すると、クライアントの互換性の問題が発生する可能性があるため、できるだけ早くAES128+GCMP256を使用して完全なWPA3 WLANに移行することを検討してください。
Cisco MerakiダッシュボードでのWPA3-Enterpriseの設定
このドキュメントの執筆時点では、WPA3-Enterprise動作は外部RADIUSサーバ(別名「my RADIUS server」)でのみ使用できます。
WPA3-EnterpriseはMerakiクラウド認証では使用できません。
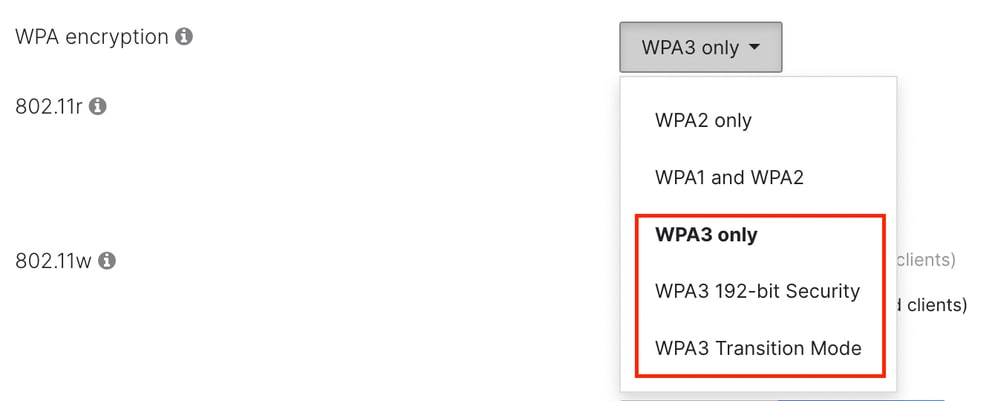
MR 31.x以降のWPAタイプは次のとおりです。
- 「WPA3 only」では、WPA2と同じ暗号を使用しますが、802.11w(PMF)が必要です。
- 「WPA3 192ビット」では、暗号TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384、TLS_ECDSAを使用したEAP-TLS方式のみが許可されます。 dhe_RSA_WITH_AES_256_GCM_SHA384またはTLS_DHE_RSA_WITH_AES_256_GCM_SHA384です。このモードを有効にするには、RADIUSサーバで同じ暗号を設定する必要があります。
- 「WPA3移行モード」(別名「混合モード」)では、WPA3に使用される同じWLAN上にWPA2クライアントを共存させることができます。
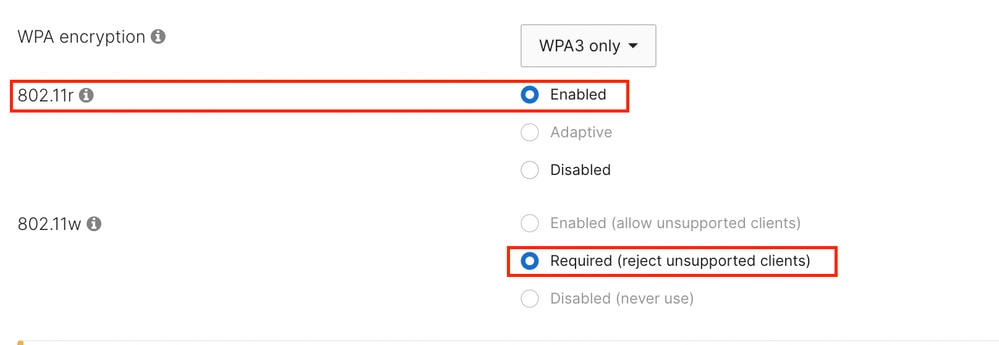
「WPA3のみ」または「WPA3 192ビットセキュリティ」を使用する場合、PMFはすべてのクライアントで必須です。
ほとんどのアプリケーションでは、外部RADIUSサーバを使用する際のローミングと再認証の遅延の影響を緩和するために、必須ではありませんが、FT(802.11r)を有効にすることが推奨されます。
6 GHzの運用では、PMF(802.11w)を有効にする必要があります。
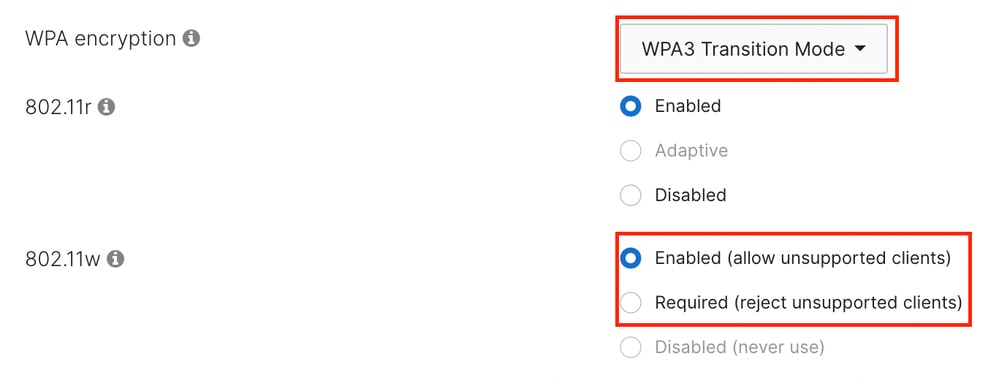
WPA3 Transition Modeを選択すると、WPA3を使用できるすべてのクライアントは、デフォルトでPMFを使用します。6 GHzで動作するすべてのクライアントはWPA3を使用します。
このモードでは、WPA2を使用するレガシークライアントでPMFを使用する必要があるかどうか(802.11wが必須)、またはPMFの機能がオプションかどうか(802.11wが有効)を選択できます。
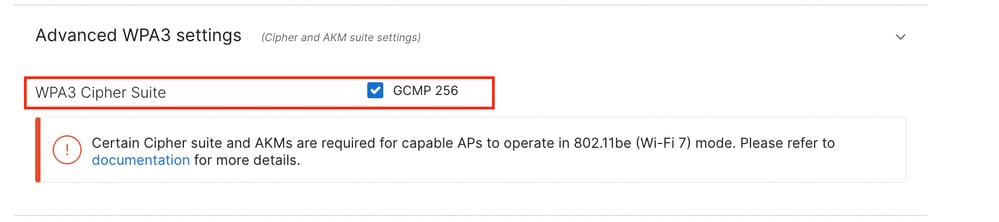
WPA3の選択にかかわらず、Cisco Meraki APをWi-Fi 7モードで動作させるには、GCMP 256暗号スイートを有効にする必要があります。
さらに、APがWi-Fi 7モードで動作している場合、2.4、5、および6 GHzではビーコン保護がデフォルトで有効になっています。
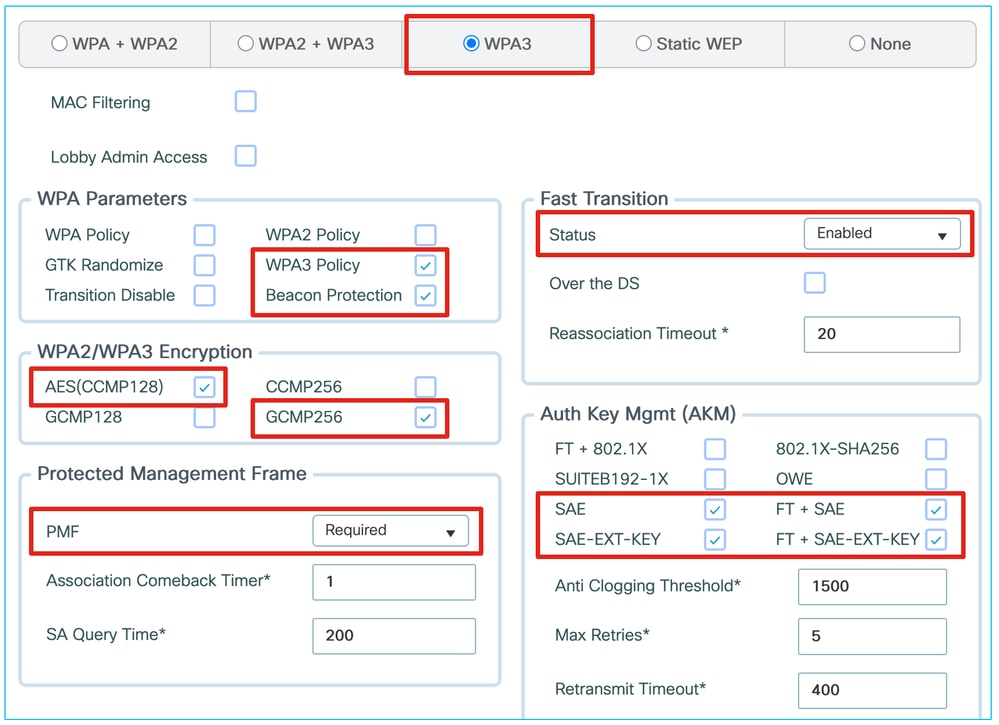
パスフレーズ/WPA3パーソナル/IoTネットワーク
6 GHz、Wi-Fi 6EサポートまでのパスフレーズSSIDを有効にするのは簡単で、必要に応じて他のWPA2 PSK AKMと一緒にSAEまたはFT + SAE、あるいはその両方が必要です。ただし、Wi-Fi 7をサポートする場合、認定はGCMP256暗号とともにSAE-EXT-KEYおよび/またはFT + SAE-EXT-KEY AKMを追加することを義務付けています。
Cisco IOS XE 17.18.1以降では、上記の4つのSAE AKMに加えてWPA2-PSKを設定できます。ただし、設定が標準でサポートされていても、実装が不十分なクライアントドライバにはAKMが多すぎる可能性があります。WPA2クライアントがWLANで有効になっているすべてのAKMを処理できるかどうかを実際に確認することを推奨します。この状況では、WPA2を使用して接続するクライアントはMLOまたはWi-Fi 7を使用できませんが、SAE-EXTを使用して接続するクライアントは使用できます。WLAN自体は、引き続きWi-Fi 7およびMLO機能をアドバタイズします。
このような場合、SAE、FT + SAE、SAE-EXT-KEY、およびFT + SAE-EXT-KEYを使用して専用のWPA3専用SSIDを設定し、最新のWi-Fi 6EおよびWi-Fi 7クライアント用にAES(CCMP128)とGCMP256の両方の暗号を提供できます。
これらすべてのシナリオにおいて、SAEを使用する場合はFTを有効にすることを強くお勧めします。SAEフレーム交換はWPA2 PSK 4ウェイハンドシェイクよりも多くのリソースを消費し、時間がかかります。
Appleなどの一部のデバイスメーカーは、SAEが使用されるとFTが有効になることを期待しており、FTが使用できない場合はデバイスが接続を拒否する可能性があります。
IOS XEでのWPA3-SAEの設定
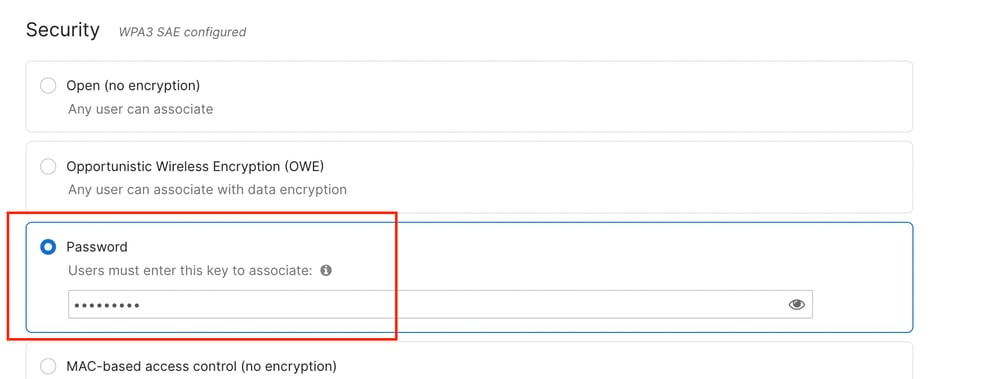
注:(FT +)SAEがWLANで有効な場合、Wi-Fi 7クライアントが(FT +)SAE-EXT-KEYの代わりに、このクライアントとの関連付けを試みると、拒否されます。(FT +)SAE-EXT-KEYも有効になっている限り、Wi-Fi 7クライアントは後者のAKMを使用する必要があるため、この問題は発生しません。
WPA3専用WLANに加えてレガシーPSK専用WLANを使用するとSSIDの総数は増加しますが、1つのSSIDで最大の互換性を維持できます。また、互換性に影響を与える可能性がある高度な機能を無効にすることもでき、これは多くのIoTシナリオに役立つ可能性があり、他方のSSIDを通じて最新のデバイスに最大限の機能とパフォーマンスを提供します。これは、旧式のIoTデバイスや機密性の高いIoTデバイスを導入している場合に推奨されるアプローチです。IoTデバイスがない場合は、アドバタイズするSSIDが1つだけなので、単一の移行モードWLANを使用する方が効率的です。
Cisco MerakiダッシュボードでのWPA3-SAEの設定
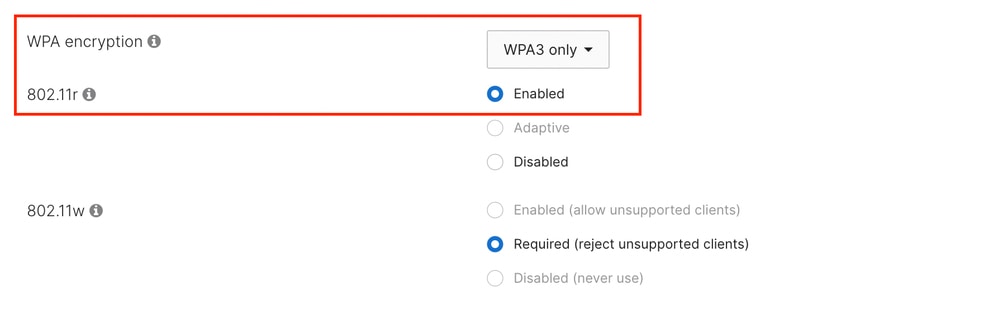
ファームウェアMR 30.xまでは、サポートされているWPAタイプは「WPA3のみ」であり、ダッシュボードでは別の方式を選択できません。
この設定ではPMFが必須ですが、SAEを使用する場合はFT(802.11r)の方が有効です。
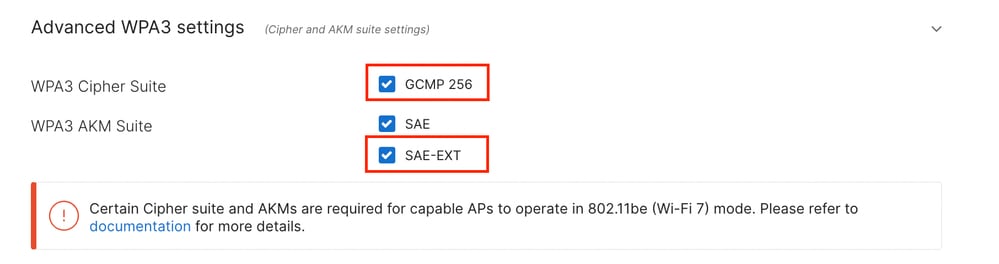
Wi-Fi 7の動作を許可するには、SSIDを設定するときにGCMP 256暗号スイートとSAE-EXT AKMスイートを有効にする必要があります。
これらはデフォルトで無効になっており、「Advanced WPA3 settings」で有効にできます。
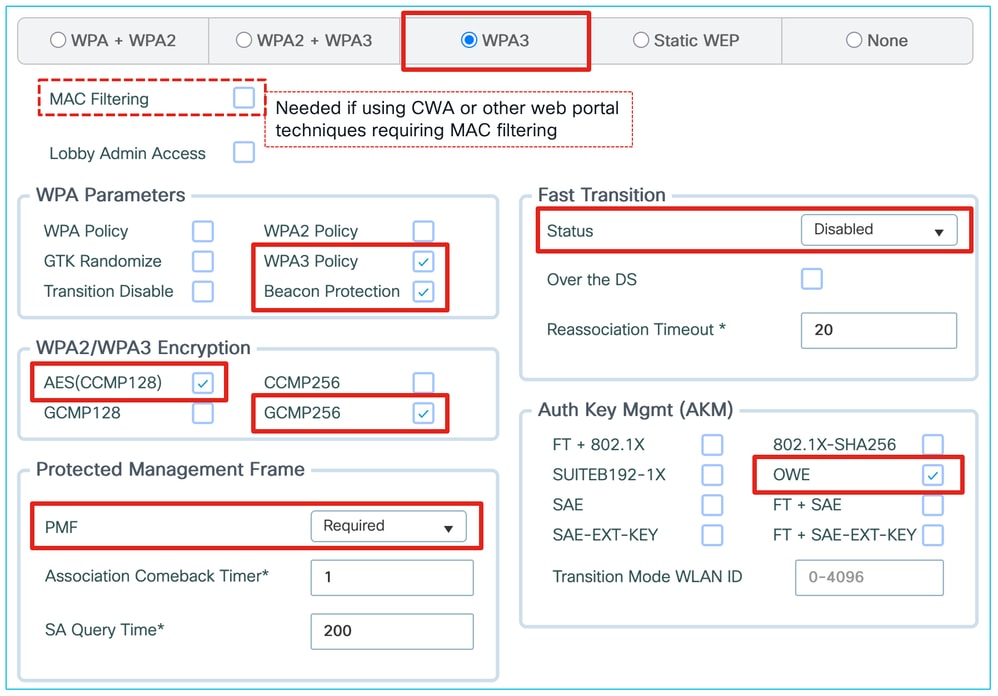
このドキュメントの作成時点で、ネットワークで有効になっているすべてのWLANは、ファームウェアバージョンMR 31.1.x以降で有効にされるためには、Wi-Fi 7仕様の要件を満たす必要があります。
つまり、前述のように設定されたWi-Fi 7 SSIDは、WPA2-PersonalまたはWPA3-SAE移行モードを使用して別のSSIDと共存できません。
ダッシュボードネットワークでWPA2-Personal SSIDが設定されている場合、すべてのWi-Fi 7 APはWi-Fi 6E動作に戻ります。
この動作は、ファームウェアMR 32.1.xの将来のバージョンで変更されます。
オープン/拡張オープン/引き受け/ゲストネットワーク
ゲストネットワークにはさまざまな種類があります。通常、接続に802.1Xのクレデンシャルやパスフレーズは必要なく、クレデンシャルやコードを必要とするスプラッシュページやポータルが含まれていることがあります。従来は、オープンSSIDと、ローカルまたは外部のゲストポータルソリューションを使用して処理されます。ただし、オープンセキュリティ(暗号化なし)を備えたSSIDは、6 GHzまたはWi-Fi 7サポートでは許可されません。
控えめなアプローチとして、ゲストネットワークを5 GHz帯域とWi-Fi 6に割り当てます。これにより、企業デバイス用に6 GHz帯域が確保され、複雑さが軽減され、互換性が最大限に高まりますが、Wi-Fi 6E/7のパフォーマンスは提供されません。
拡張オープンは、「オープン」なエクスペリエンスを維持しながらプライバシーを保護する強力なセキュリティ方式ですが(エンドユーザが802.1Xクレデンシャルやパスフレーズを入力する必要はありません)、エンドポイントサポートは限定的なままです。一部のクライアントは引き続きそれをサポートしておらず、サポートしている場合でも、エクスペリエンスは常にスムーズとは限りません。デバイスがセキュアな場合に接続が非セキュアであると表示される場合や、LEANでパスフレーズが不要な場合でも接続がパスフレーズで保護されていると表示される場合があります。ゲストネットワークは管理対象外のすべてのゲストデバイスで動作することが想定されるため、Enhanced Open SSIDだけを提供するには早すぎる可能性があります。両方のオプションを別々のSSIDで提供することを推奨します。5 GHzのオープンSSIDと、5 GHzと6 GHzのLEAD対応SSIDです。どちらも必要に応じて同じキャプティブポータルを使用します。802.11標準に従って、クライアントがシームレスにローミングできるすべてのBSSを識別するため、2つのネットワークでは異なるSSID名を使用する必要があります。したがって、同じSSID名を異なるセキュリティ設定で使用することは無効であり、危険です。移行モードは、Wi-Fi 6E、6 GHz(ソフトウェアで許可されている場合でも)、またはWi-Fi 7ではサポートされていないため、お勧めできません。すべてのポータルリダイレクション技術(内部または外部Web認証、中央Web認証など)は、引き続きLEANでサポートされています。
IOS XEのLEAD設定
ゲストに6 GHzのサービスを提供するには、Enhanced Open/LEAN(Opportunistic Wireless Encryption)を使用して別のSSIDを作成することをお勧めします。 Wi-Fi 6Eまでのクライアントとの互換性を最大限に高めるAES(CCMP128)暗号と、Wi-Fi 7対応クライアントの場合はGCMP256の両方を提供できます。
現時点では、多くのモバイルクライアントが部分的な、またはそれほど使いやすくないLEAN/Enhanced Openのサポートを提供しています。クライアントとテストを行い、サポートを測定します。
2つの個別のゲストWLAN(1つのオープンWLANと1つのLEAD/EnhancedオープンWLAN)を持つことは、特にLEADによって保護されたゲストWLANを6 GHzのみに維持し、完全にオープンなゲストWLANを5 GHzのみに維持する場合に解決策となります。ただし、2つのゲストWLANを異なるサブネットに分離する必要があります。分離しない場合、オープンWLANは、同じサブネットに暗号化されていないアクセスを提供することによって、セキュアWLANのセキュリティ上の利点を無効にします。
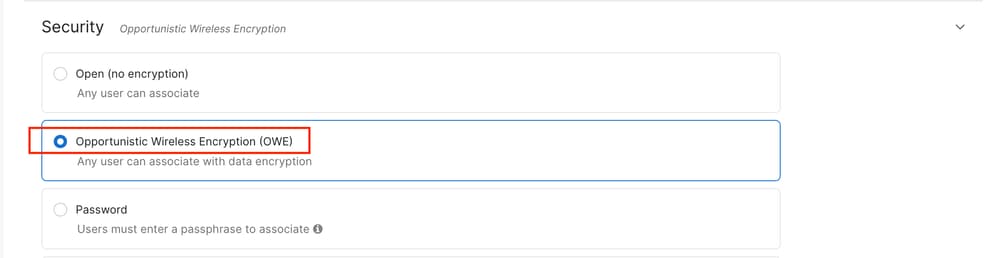
Cisco MerakiダッシュボードのLEAD設定
IOS XEと同様に、拡張オープン/LEANを使用し、6 GHzで動作する個別のゲストSSIDを作成することをお勧めします。
これをCisco MerakiダッシュボードのWireless > Access Controlの下で設定するには、セキュリティ方式として「Opportunistic Wireless Encryption (LEAN)」を選択します。
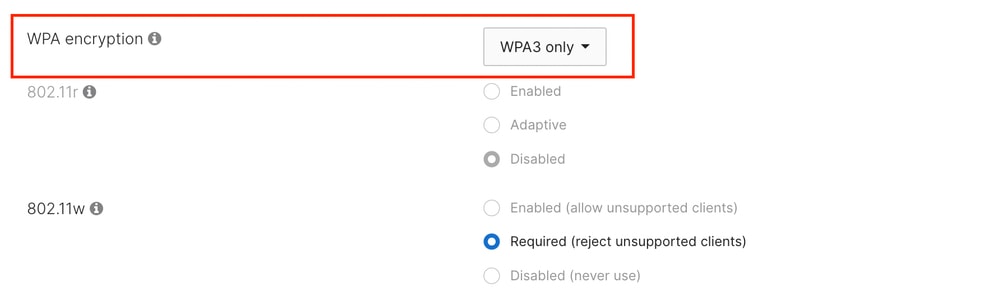
MR31までのファームウェアを実行している場合、サポートされているWPAタイプは「WPA3のみ」であり、ダッシュボードでは別の方式を選択できません。
FT(802.11r)を有効にすることはできませんが、この設定ではPMFは必須です。
「WPA3 only」というラベルは誤解を招くラベルであることに注意してください。LEANはWPA3標準の一部ではありませんが、この設定は「LEAN without Transition Mode」を表しています。
LEAD移行モードは、将来のMR 32.1.xリリースで使用できます。
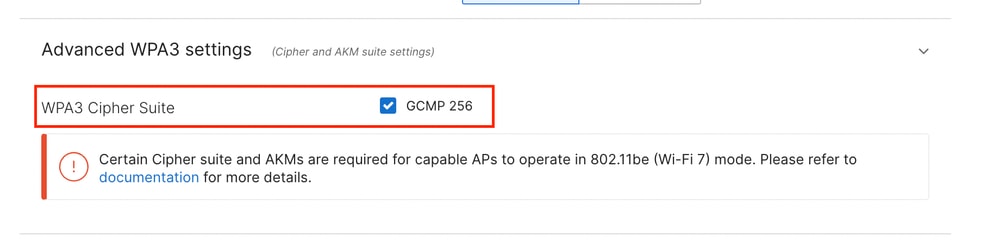
AES(CCMP128)暗号は、Wi-Fi 6Eクライアントまでの互換性を最大にするためにデフォルトで有効になっています。
GCMP256をCCMP128とともに有効にすると、Wi-Fi 7要件に準拠できます。
追加のWPA3および関連オプション
WPA3オプションはWPA3導入ガイドで最も適切に説明および説明されていますが、このセクションでは、特に6 GHzおよびWi-Fi 7のサポートに関連するWPA3のその他の推奨事項についても説明します。
ビーコン保護
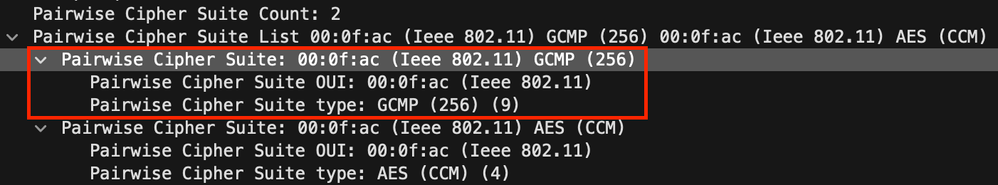
この機能は、正当なアクセスポイントになりすましてフィールドを変更し、すでに関連付けられているクライアントのセキュリティやその他の設定を変更するビーコンを攻撃者が送信できる脆弱性に対処します。ビーコン保護は、シグニチャとして機能する情報要素(管理MIC)をビーコンに追加し、正当なアクセスポイントがビーコンを送信したことと、ビーコンが改ざんされていないことを証明します。ビーコンの正当性を検証できるのは、WPA3暗号化キーに関連付けられたクライアントだけです。プローブ中のクライアントには、ビーコンを検証する手段がありません。Additional Information Element(IE;追加情報エレメント)をサポートしていないクライアント(つまり、非Wi-Fi 7クライアント)は、単にそれを無視するだけで済みます。また、クライアントのドライバのプログラムが不適切でない限り、通常は互換性の問題は発生しません。
17.18以降では、WLANがWi-Fi 7に準拠している場合は、ビーコン保護のチェックボックスを有効にしているかどうかに関係なく、ビーコン保護要素が自動的に有効になります。
次のスクリーンショットは、管理MIC情報要素の内容の例を示しています。
GCMP256
Wi-Fi 7認定まで、ほとんどのクライアントはAES(CCMP128)暗号暗号化を実装していました。CCMP256およびGCMP256は、SUITE-B 802.1X AKMに関連する特定のバリアントです。市場に出回っている初期のWi-Fi 7クライアントの中にはWi-Fi 7サポートを主張しているものもありますが、必ずしもGCMP256暗号化を実装しているわけではありません。これは、Wi-Fi 7 APが標準を適用し、適切なGCMP256サポートのないクライアントが接続できないときに問題になる可能性があります。
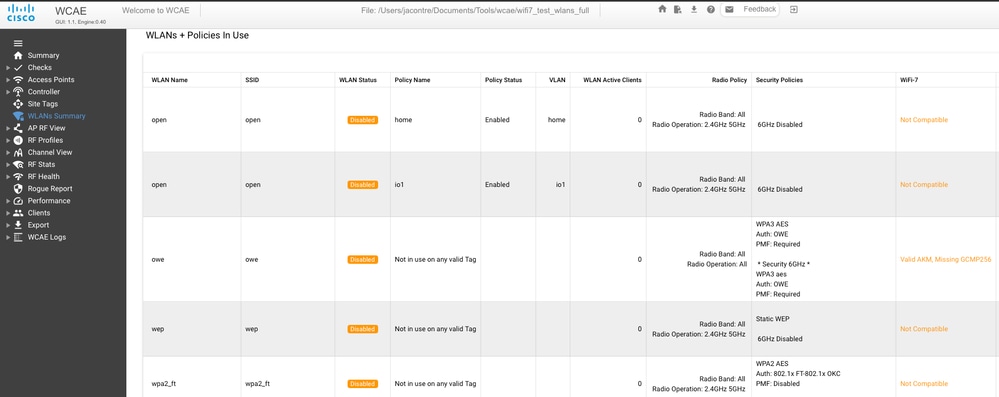
GCMP256が有効な場合、WLANのビーコンフレームのRobust Security Network Element(RSNE)は、次に示すようにPairwise Cipher Suite Listの機能をアドバタイズします。
トラブルシューティングと検証
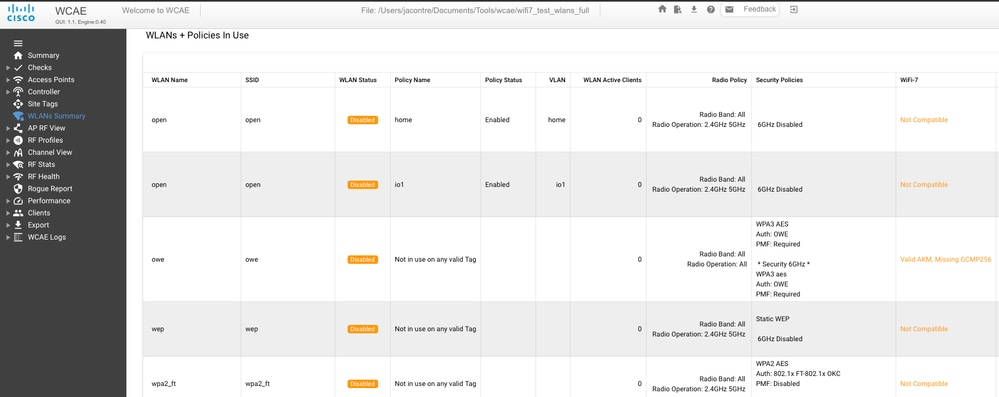
最新バージョンのWireless Configuration Analyzer Express(https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/)には、9800の設定を前述のすべてのWi-Fi 7要件と比較して評価するWi-Fi 7レディネスチェックがあります。
設定がWi-Fi 7対応かどうか不明な場合は、WCAEが問題を特定します。
トラブルシューティングチェックリスト
- Web UI(R32または17.18.2以降)は、WLANがWi-Fi 7規格に準拠しているかどうかを示します。このドキュメントを使用して、セキュリティ設定が準拠していることを確認します。
- クライアントがWi-Fi 7をサポートしていることを確認します。Windowsラップトップには、Windows 11 24H2以降が必要です。ワイヤレスアダプタのドライバが最新であることを確認します。
- Windowsのコマンド「netsh wlan show drivers」は、ワイヤレスアダプタの機能を一覧表示し、そのステータスを確認するのに非常に便利です。
- ラップトップの場合は、アダプタ設定に移動し、アダプタで11beモードが有効になっていることを確認します。多くのアダプタは、最初は11beを無効にして出荷され、互換性を確保するために11axとして動作していました。
- 疑問がある場合は、Over-the-Airパケットキャプチャを使用して次の点を確認します。
- APはビーコンでEHT情報要素をブロードキャストしています。これは任意のスニファでキャプチャできます。ビーコンはレガシーレートで送信されるため、Wi-Fi 7をサポートする必要はありません。
- APがEHTを正しくブロードキャストしている場合、クライアントは関連付け要求でEHT要素を送信する必要があります。そうでない場合、クライアントはWi-Fi 7に準拠するAPセキュリティ設定を考慮しないか、802.11beがアダプタのプロパティで無効であると見なします。
参照資料
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
10.0 |
22-Jul-2026
|
GCMP256をサポートしないAPのリストを更新 |
9.0 |
12-May-2026
|
GCMP256 17.18.3変更を更新 |
8.0 |
05-Mar-2026
|
ゲストSSIDセクションを更新 |
7.0 |
17-Feb-2026
|
6GHzでtxpower周辺の文を修正 |
6.0 |
16-Jan-2026
|
最新のフィードバックに基づいて推奨事項を更新 |
5.0 |
13-Aug-2025
|
再び17.18.1用に更新 |
4.0 |
04-Jul-2025
|
(ソフトウェアがリリースされるまで)17.18セクションを一時的に削除し、WPA仕様3.5に従ってwifi7 SSIDでWPA2-PSKが受け入れられるようになった点を修正しました |
3.0 |
01-Jul-2025
|
CX設計ガイドのスタンプを追加 |
2.0 |
25-Jun-2025
|
Merakiコンテンツの追加 |
1.0 |
26-May-2025
|
初版 |
 フィードバック
