Controllo delle identità attendibili su scala globale
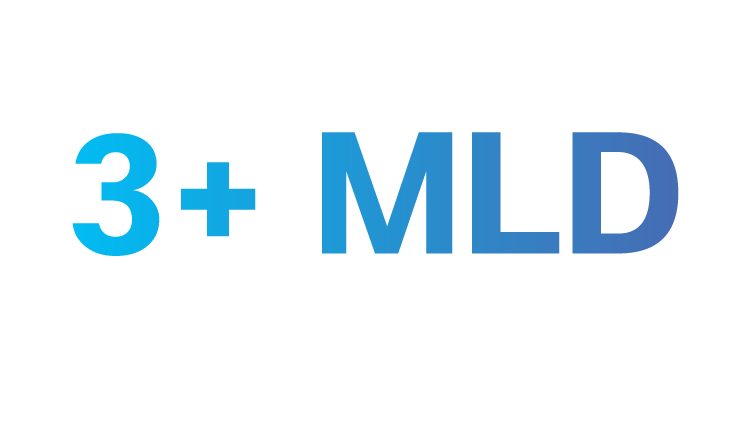
endpoint autenticati fino a oggi.
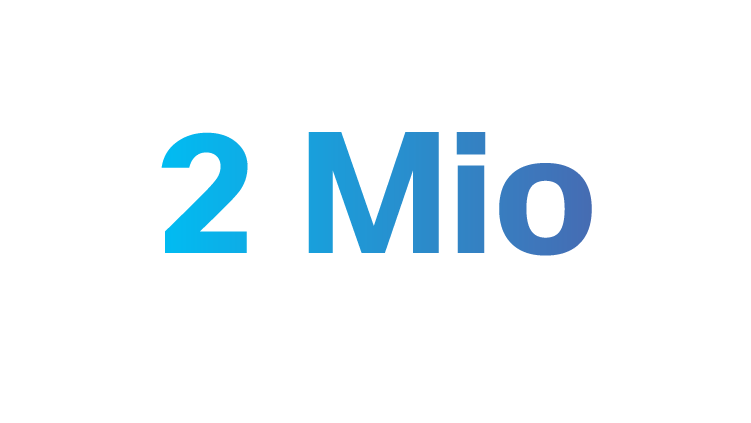
endpoint attivi supportati simultaneamente per ogni implementazione.
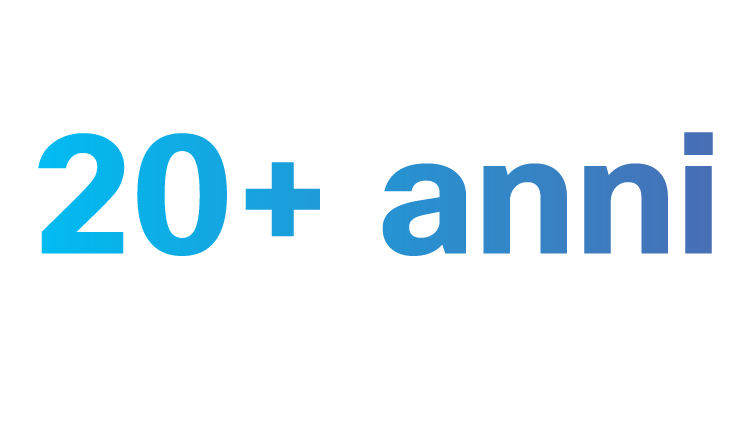
di presenza e leadership sul mercato.
Passa dal controllo degli accessi al controllo della rete
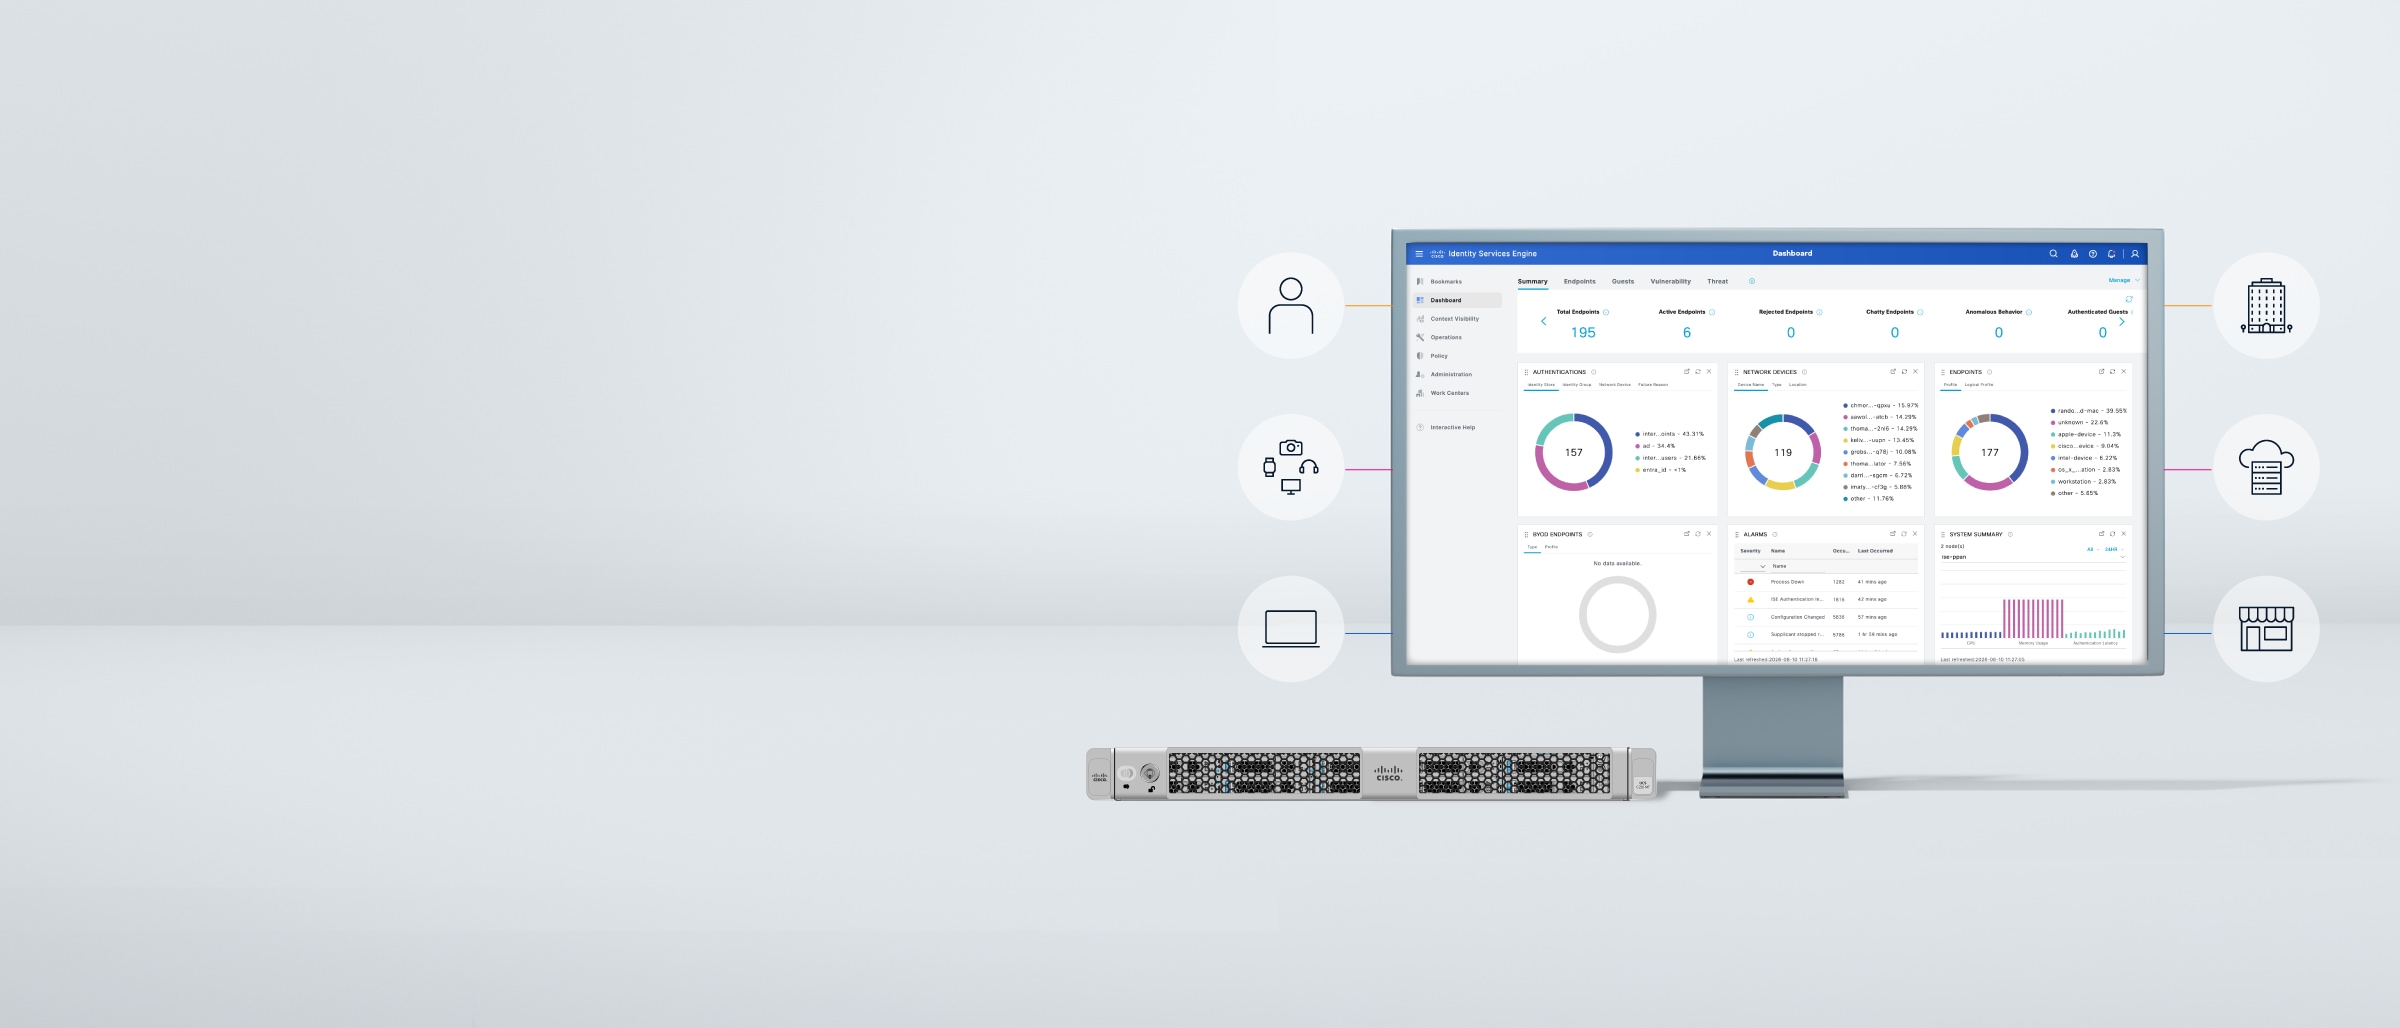
Cisco ISE riunisce identità, visibilità e applicazione delle policy per consentire ai team di verificare l'attendibilità, segmentare l'accesso e contenere le minacce nelle reti ibride.
Osserva ogni connessione
Rileva e profila gli endpoint IoT e OT gestiti e non gestiti in ambienti cablati, wireless, VPN e connessi al cloud.
Conosci le informazioni di contesto
Utilizza i segnali di identità, postura, dispositivi, comportamento ed ecosistema per prendere decisioni più accurate sugli accessi.
Controlla la comunicazione
Applica il principio del privilegio minimo e la segmentazione per fare in modo che utenti e dispositivi possano comunicare solo con le risorse autorizzate.
Contieni le minacce automaticamente
Sfrutta l'automazione delle policy e le integrazioni per mettere più rapidamente in quarantena gli endpoint a rischio e contenere le minacce.
Oltre il controllo statico dell'accesso alla rete (NAC)
Sostituisci le regole basate sulla posizione della rete con policy basate sull'identità che seguono utenti e dispositivi in qualsiasi ambiente.
Oltre l'accesso alla rete Zero Trust (ZTNA)
Controlla tutte le comunicazioni di utenti e dispositivi all'interno della rete, non solo durante l'accesso, ma anche prima e dopo averlo concesso.
Oltre la visibilità e il rilevamento
Trasforma le informazioni di contesto in applicazione delle policy. ISE condivide informazioni di contesto sulle identità nel tuo ecosistema, in modo che i segnali di sicurezza possano guidare l'applicazione delle policy nei vari domini.
Software ISE
Non perdere gli aggiornamenti del software Cisco ISE, le linee guida sulle patch, gli aspetti da considerare per gli aggiornamenti e le opzioni di valutazione.
ISE 3.5
Utilizza la patch più recente di Cisco ISE 3.5 per provare le nuove funzionalità e le correzioni.
Prova ISE gratuitamente per un massimo di 90 giorni
Ogni nuova installazione di Cisco ISE include una licenza di valutazione della durata di 90 giorni per un massimo di 100 endpoint, così i tuoi team potranno provarlo prima dell'acquisto.
Licenze ISE
Confronta le diverse licenze di Cisco ISE in base alle funzionalità necessarie per la tua rete.
ISE Essentials
Offre visibilità di base su utenti, dispositivi ed endpoint nella rete, oltre a funzionalità essenziali di controllo degli accessi.
ISE Advantage
Protegge utenti e dispositivi diversi con le funzionalità di segmentazione basata sull'identità e condivide le informazioni di contesto sull'identità con le soluzioni Cisco e di terze parti.
ISE Premier
Offre verifica continua dell'affidabilità dei dispositivi, applicazione delle policy di conformità e contenimento automatico delle minacce.
ISE in ogni ambiente
Che si tratti di aziende, filiali, ambienti cloud e IIoT, ISE offre ai team un modo sistematico di verificare l'attendibilità e applicare le policy.
Azienda, campus e filiale
Applica policy di accesso sistematiche e basate sull'identità per gli utenti di dispositivi cablati, wireless e VPN segmentando le risorse sensibili.
Data center e cloud
Estendi la segmentazione basata sulle identità e implementa policy sistematiche per tutti gli ambienti applicativi e le risorse critiche.
IoT industriale
Individua, classifica e controlla i dispositivi che non supportano gli agenti, inclusi gli endpoint operativi e specializzati.
Integrazioni con ISE
Connetti le informazioni di ISE su identità e contesto degli endpoint ai prodotti Cisco, alle piattaforme di gestione Cisco e agli ecosistemi dei partner per automatizzare la risposta.
Integrazione di ISE con i prodotti e le soluzioni Cisco
Sfrutta il contesto di ISE nell'infrastruttura di rete e sicurezza Cisco per abilitare accessi, segmentazione e risposta basati sull'identità.
Integrazione di ISE con i partner
Condividi i dati di contesto con oltre 70 strumenti di terze parti per la sicurezza, l'identità, la mobilità, le risorse e le operazioni tramite pxGrid e le API aperte.
Cosa dicono di ISE
Leggi le valutazioni indipendenti di professionisti IT e della sicurezza su Cisco ISE per il controllo degli accessi, la visibilità, la segmentazione e l'applicazione delle policy.
Recensioni di Gartner Peer Insights
Leggi le recensioni dei professionisti e le opinioni dei clienti che valutano Cisco ISE per il controllo degli accessi alla rete.
Recensioni PeerSpot
Leggi le recensioni degli esperti, i confronti fra i prodotti e le opinioni sull'implementazione espresse dai team IT e della sicurezza.
Architettura e soluzioni correlate
Cisco Secure Networking
Utilizza Cisco ISE e le sue policy gestite in modo sistematico negli ambienti di campus, filiali, IoT, cloud e lavoro ibrido per una rete basata sull'identità.
Cisco Hybrid Mesh Firewall
Rafforza la segmentazione sfruttando il contesto delle identità di ISE per definire, applicare e adattare le policy nei data center, nel cloud e nei campus.
Accesso Cisco Zero Trust
Implementa un accesso basato sulla fiducia con Cisco ISE, Cisco Secure Access e Duo, per verificare utenti, dispositivi e lo stato delle applicazioni prima di concedere l'autorizzazione.