ما هو WAF؟
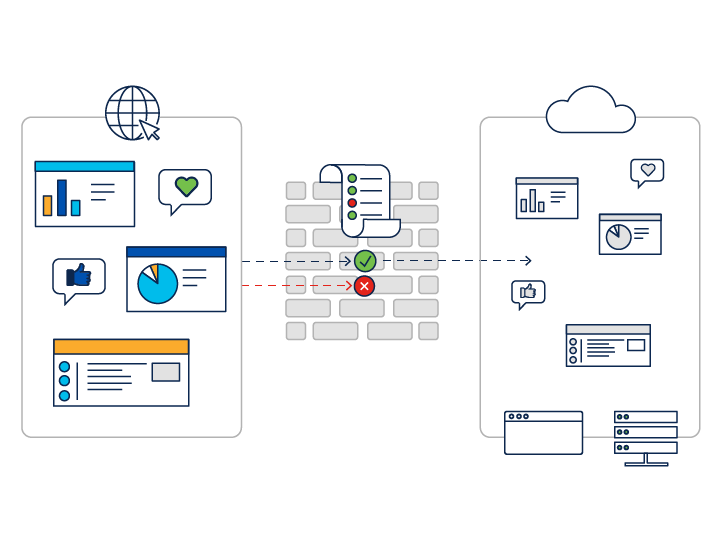
تُعد جدران حماية تطبيقات الويب (WAFs) دفاعًا أمنيًا بالغ الأهمية لمواقع الويب وتطبيقات الهواتف وواجهات برمجة التطبيقات. وتراقب حِزم البيانات من وإلى تطبيقات الويب وتصفيّها وتحظرها، مما يحميها من التهديدات. صُممت (دُرَّبت) جدران حماية WAF لاكتشاف العيوب الأمنية الخطيرة الأكثر شيوعًا داخل حركة مرور بيانات الويب والحماية منها. وهذا يجعلها ضرورية للشركات عبر الإنترنت مثل تجار البيع بالتجزئة والبنوك والرعاية الصحية والوسائط الاجتماعية، والتي تحتاج إلى حماية البيانات الحساسة من الوصول غير المصرّح به. يمكن نشر جدران WAF كحلول قائمة على الشبكة أو المستندة إلى المضيف أو المستندة إلى السحابة، مما يوفر قابلية رؤية بيانات التطبيق في طبقة تطبيق HTTP.
نظرًا لأن واجهات برمجة التطبيقات (APIs) وتطبيقات الويب والهواتف عرضة للمخاطر الأمنية التي يمكن أن تعطل العمليات أو تستنفد الموارد، صُممت جدران حماية تطبيقات الويب لمواجهة عمليات استغلال الويب الشائعة مثل الروبوتات الضارة. توفر جدران WAF الحماية من التهديدات التي تهدد التوفر أو الأمان أو الموارد بما في ذلك عمليات استغلال ثغرات اليوم صفر والروبوتات والبرامج الضارة.
كيف يعمل WAF؟
يعمل WAF من خلال فحص طلبات HTTP وتطبيق قواعد محددة مسبقًا لتحديد حركة المرور الضارة. يمكن أن يكون برنامجًا أو جهاز أو خدمة. يحلل WAF الأجزاء الرئيسية التالية من محادثات HTTP:
- طلبات GET: تسترد هذه الطلبات البيانات من الخادم.
- طلبات POST: ترسل هذه الطلبات البيانات إلى الخادم لتغيير حالتها.
- طلبات PUT: ترسل هذه الطلبات البيانات إلى الخادم للتحديث أو الإنشاء.
- طلبات DELETE: هذه طلبات لحذف البيانات.
كما تحلل WAF العناوين الرئيسية وسلاسل الاستعلام ونص طلبات HTTP للأنماط الضارة. إذا وجد WAF تطابقًا، فسيحظر الطلب ويرسل تنبيهًا إلى فريق الأمان.
ما سبب أهمية أمان WAF؟
تُعد جدران WAF أمرًا بالغ الأهمية لأمن الشركات عبر الإنترنت. وتحمي البيانات الحساسة، وتمنع التسريبات، وتمنع حقن التعليمات البرمجية الضارة في الخادم، وتفي بمتطلبات الامتثال مثل معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS). مع استخدام المؤسسات بشكل متزايد لتطبيقات الويب وأجهزة إنترنت الأشياء، يحاول المهاجمون استهداف ثغراتهم الأمنية. ينشئ دمج WAF مع أدوات الأمان الأخرى، مثل حماية النقاط الطرفية وأمان الهوية، استراتيجية دفاع متعددة الطبقات.
كيف يساهم WAF في أمان تطبيقات الويب؟
يتم إنشاء العديد من التطبيقات اليوم باستخدام مجموعة من التعليمات البرمجية محلية المصدر والتابعة لجهات خارجية ومفتوحة المصدر. تضيف جدران WAF طبقة إضافية من الأمان للتطبيقات المصممة بشكل غير لائق أو القديمة وتساعد على تعزيز ممارسات التصميم الآمنة بحظر متجهات الهجوم الشائعة ومنع حركة المرور الضارة من الوصول إلى التطبيق. فيما يلي قائمة بمزايا جدران WAF المهمة.
- يمكن أن تحظر جدران WAF حركة المرور الضارة قبل أن تصل إلى تطبيق الويب، مما يمنع اختراقات البيانات والهجمات الأخرى.
- يمكن أن تساعد جدران WAF على حماية البيانات الحساسة، مثل أرقام بطاقات الائتمان ومعلومات تحديد الهوية الشخصية (PII) للعميل، من الوصول غير المصرّح به.
- يمكن أن تساعد جدران WAF على تلبية متطلبات الامتثال، مثل PCI DSS، بحظر حركة المرور التي تنتهك تلك المتطلبات.
- يمكن أن تعمل جدران WAF جنبًا إلى جنب مع أدوات الأمان الأخرى، مثل نظام اكتشاف التطفل (IDS)، ونظام منع التطفل (IPS)، وجدران الحماية، لإنشاء دفاع متعدد الطبقات يكون أكثر فعالية في منع الهجمات.
ما هو الفرق بين WAF والأدوات الأخرى؟
ما هو الفرق بين WAF وجدار حماية الشبكة؟
يحمي جدار الحماية من الجيل التالي (NGFW) مجموعة واسعة من حركة مرور بيانات الشبكة، والتصفية حسب IP والمنفذ والبروتوكول وإضافة الوعي بالتطبيقات ومنع التطفل وذكاء التهديدات. يُعد جدار حماية تطبيقات الويب أكثر تخصصًا: فهو يحمي خوادم الويب والتطبيقات من هجمات تطبيقات الويب الشائعة ، مثل حقن SQL والبرمجة عبر المواقع.
يتمثل الاختلاف الرئيسي في كيفية رؤية WAF لحركة المرور. عادةً ما يتم نشر WAF كوكيل عكسي، مما يتيح له فحص كل طلب ويب بشكل كامل — سواء تم إرساله عبر HTTP أو HTTPS — قبل تمريره إلى الخادم النهائي. وهذا يجعل وظيفة WAF مثل جدار حماية أكثر محدودية وتخصصًا تركز بشكل خاص على حركة مرور تطبيقات الويب. تستخدم معظم المؤسسات: NGFW لتأمين حركة مرور الشبكة على نطاق واسع، وWAF لحماية تطبيقات الويب والخوادم التي تدعمها.
للحصول على تعريف جدار الحماية العام، راجع ما هو جدار الحماية؟
هل تحتاج تطبيقات الويب إلى جدار حماية؟
بوضع WAF أمام تطبيقات الويب، فإنه يحميها بشكل جماعي. تُعد فعاليته ضد هجمات مثل البرمجة النصية عبر المواقع وهجمات الحقن ميزة مهمة.
كيف يرتبط بروتوكول HTTP بـ WAF؟
يتدخل WAF لفحص الطلبات المشروعة، وإحباط الهجمات مثل الحقن، والبرمجة النصية عبر المواقع، وغمر HTTP، وSlowloris، مما يضمن تفاعلات أكثر أمانًا على الويب.
ما هي الاختلافات بين WAF وIPS وNGFW؟
فيما يلي الاختلافات الأساسية بين WAF وIPS وجدار الحماية من الجيل التالي (NGFW). في حين أن IPS قائم على التوقيع وواسع التركيز، ويعمل في الطبقات 3 و4، يعمل WAF في طبقة التطبيق (الطبقة 7). يحمي WAF تطبيقات الويب بتحليل كل طلب HTTP، وتضمن جدران WAF التقليدية الإجراءات المسموح بها بناءً على سياسات الأمان. جدران NGFW هي جدران حماية متقدمة مزودة بإمكانيات IPS متكاملة وطبقة التطبيقات.