在FTD上配置从管理到数据接口的管理器访问

简介
本文档介绍在Firepower威胁防御(FTD)上将管理器访问从管理修改为数据接口的流程。
先决条件
要求
Cisco 建议您了解以下主题:
- Firepower Threat Defense (FTD)
- Firepower Management Center (FMC)
使用的组件
- Firepower威胁防御虚拟7.2.5
- Firepower管理中心虚拟7.4.1
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
背景信息
每个设备都包括一个专用管理接口,用于与FMC通信。或者,您可以配置设备使用数据接口进行管理,而不是专用管理接口。如果要从外部接口远程管理Firepower威胁防御,或者没有单独的管理网络,数据接口上的FMC访问非常有用。此更改必须在FMC管理的FTD Firepower管理中心上执行。
从数据接口进行FMC访问存在一些限制:
- 您只能在一个物理数据接口上启用管理器访问。不能使用子接口或EtherChannel。
- 仅路由防火墙模式,使用路由接口。
- 不支持PPPoE。如果您的ISP需要PPPoE,则必须在Firepower威胁防御和WAN调制解调器之间加入支持PPPoE的路由器。
- 不能使用单独的管理接口和仅事件接口。
配置
继续接口迁移

注意:强烈建议先对FTD和FMC进行最新备份,然后再继续进行更改。
1.导航到设备>设备管理页,对于正在更改的设备,单击编辑。
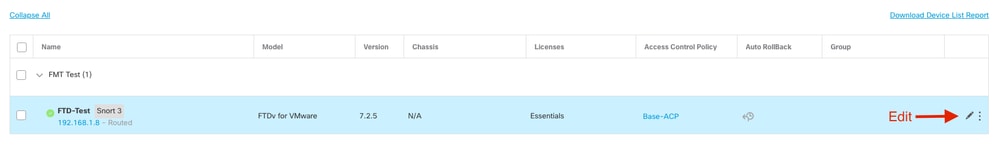
2.转到 > 部分,然后单击Manager Access Interface的链接。

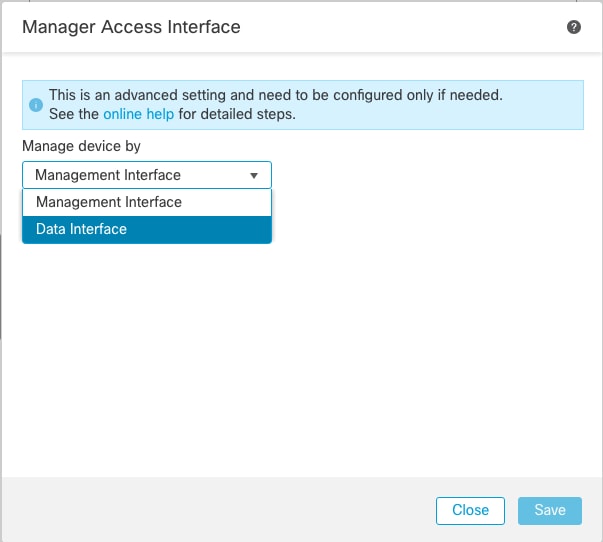
3. “管理员访问接口”字段显示现有的管理接口。单击link以选择新的接口类型,该类型是Manage device by下拉列表中的Data Interface选项,然后单击Save。
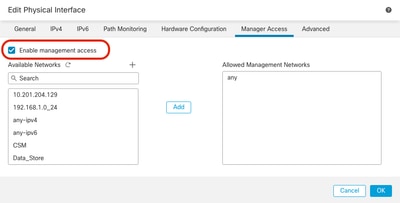
4.现在,您必须继续在数据接口上启用管理访问,导航到“设备”>“设备管理”>“接口”>“编辑物理接口”>>“管理器访问”。
可选:如果使用辅助接口实现冗余,请确保在用于冗余的接口上启用管理访问。如果使用DHCP作为接口,请在设备>设备管理> DHCP > DDNS对话框上启用Web类型DDNS方法。您可以在Platform Settings策略中配置DNS,并在Devices > Platform Settings > DNS下将其应用于此设备。
5.确保威胁防御能够通过数据接口路由到管理中心;如有必要,请在 > > > 中添加静态路由。
a.根据要添加的静态路由的类型,单击IPv4或IPv6。
b.选择应用此静态路由的Interface。
c.在Available Network列表中,选择目标网络。
d.在Gateway或IPv6 Gateway字段中,输入或选择网关路由器,该路由器是此路由的下一跳。
可选:要监控路由可用性,请在Route Tracking字段中输入或选择定义监控策略的服务级别协议(SLA)监控对象的名称。

6.部署配置更改,因为这些更新现在通过当前管理界面部署。
7.在FTD CLI上,将管理接口设置为使用静态IP地址,将网关设置为数据接口。
a.配置网络{ipv4 | ipv6} manual ip_address netmask data-interfaces
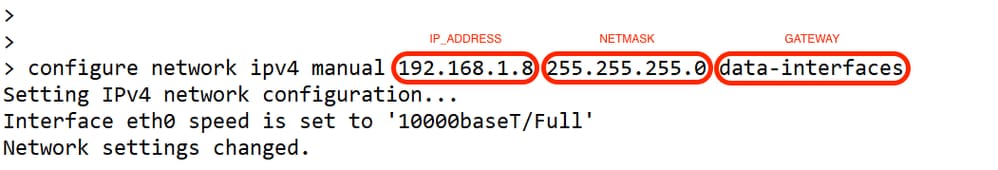
注意:虽然不打算使用管理接口,但必须设置静态IP地址。例如,私有地址,这样您就可以将网关设置为数据接口。此管理用于使用tap_nlp接口将管理流量转发到数据接口。
8.在管理中心中禁用管理。单击“设备”>“设备管理”>“设备”>“管理”部分中的编辑并更新威胁防御的远程主机地址IP地址和(可选)辅助地址,然后启用连接。
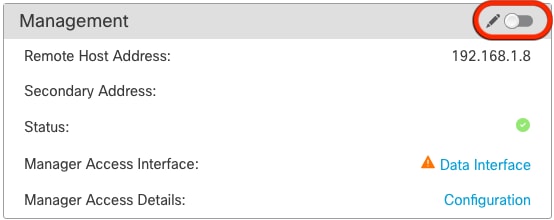
在平台设置上启用SSH
1.在Platform Settings Policy中启用数据接口的SSH,并将其应用于 > > SSH Access处的设备。
3.允许进行SSH连接的主机或网络。添加包含接口的区域,以允许SSH连接。对于不在区域中的接口,可以在Selected Zones/Interfaces字段中键入接口名称,然后单击Add。
4.单击确定。部署更改。
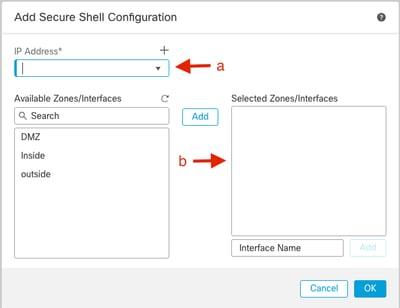
注意:默认情况下,数据接口上未启用SSH,因此,如果您希望使用SSH管理威胁防御,需要明确允许它。
验证
确保通过数据接口建立管理连接。
从FMC图形用户界面(GUI)进行验证
在管理中心中,检查管理连接状态(位于Devices
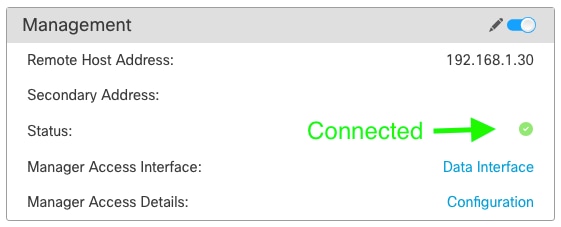
从FTD命令行界面(CLI)进行验证
在威胁防御CLI中,运行sftunnel-status-brief命令以查看管理连接状态。
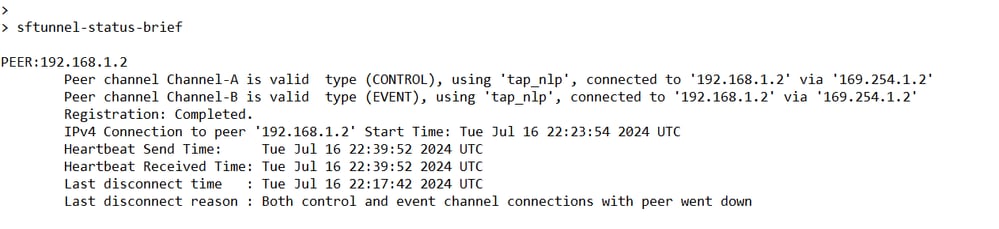
状态显示数据接口的连接成功,显示内部tap_nlp接口。
故障排除
在管理中心中,在Devices
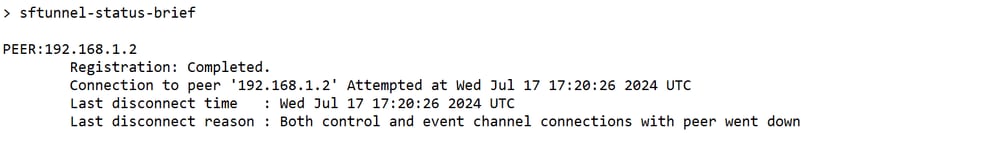
在威胁防御CLI中,运行sftunnel-status-brief命令以查看管理连接状态。您还可以运行sftunnel-status以查看更完整的信息。
管理连接状态
工作场景
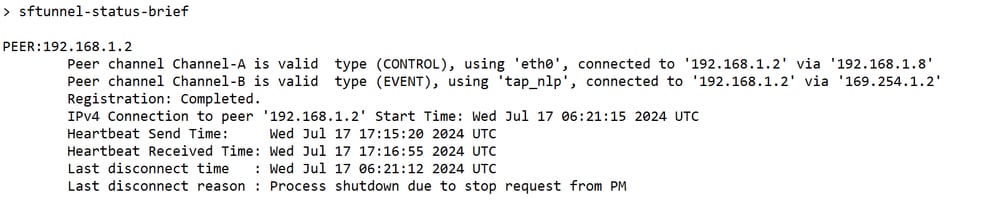
非工作场景
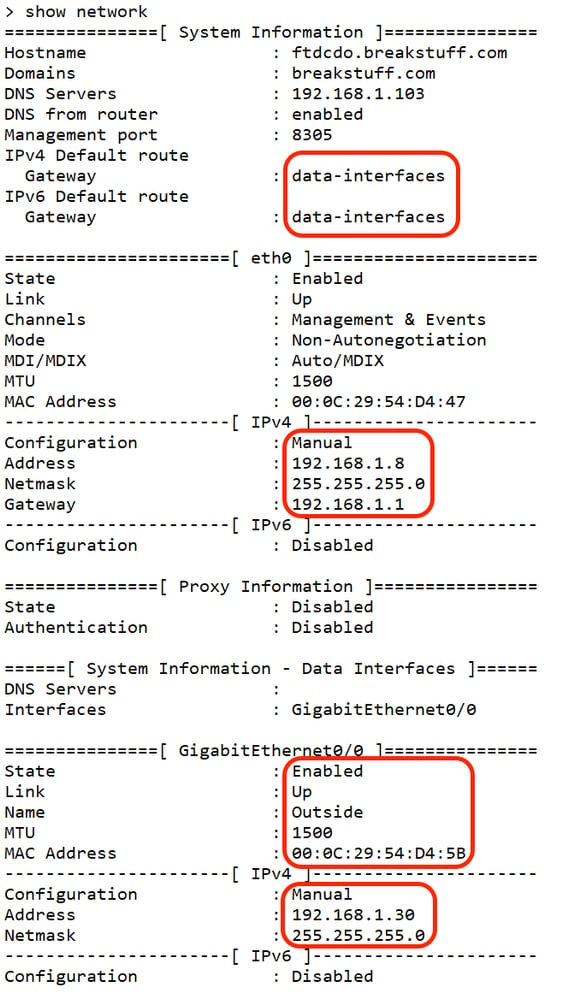
验证网络信息
在威胁防御CLI中,查看管理和管理器访问数据接口网络设置:
> show network
验证管理器状态
在威胁防御CLI上,验证管理中心注册已完成。
> show managers
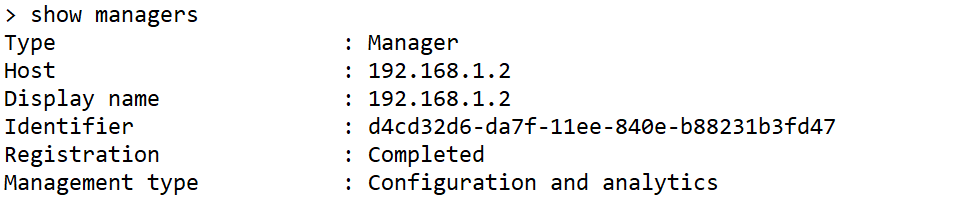
注意:此命令不显示管理连接的当前状态。
验证网络连接
Ping管理中心
在threat defense CLI上,运行命令以从数据接口ping管理中心:
> ping fmc_ip
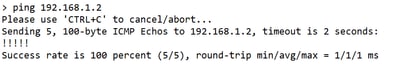
在threat defense CLI上,运行命令以从管理接口(通过背板路由到数据接口)ping管理中心:
> ping system fmc_ip
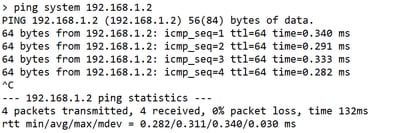
检查接口状态、统计信息和数据包计数
在threat defense CLI中,查看内部背板接口nlp_int_tap上的信息:
> show interface detail
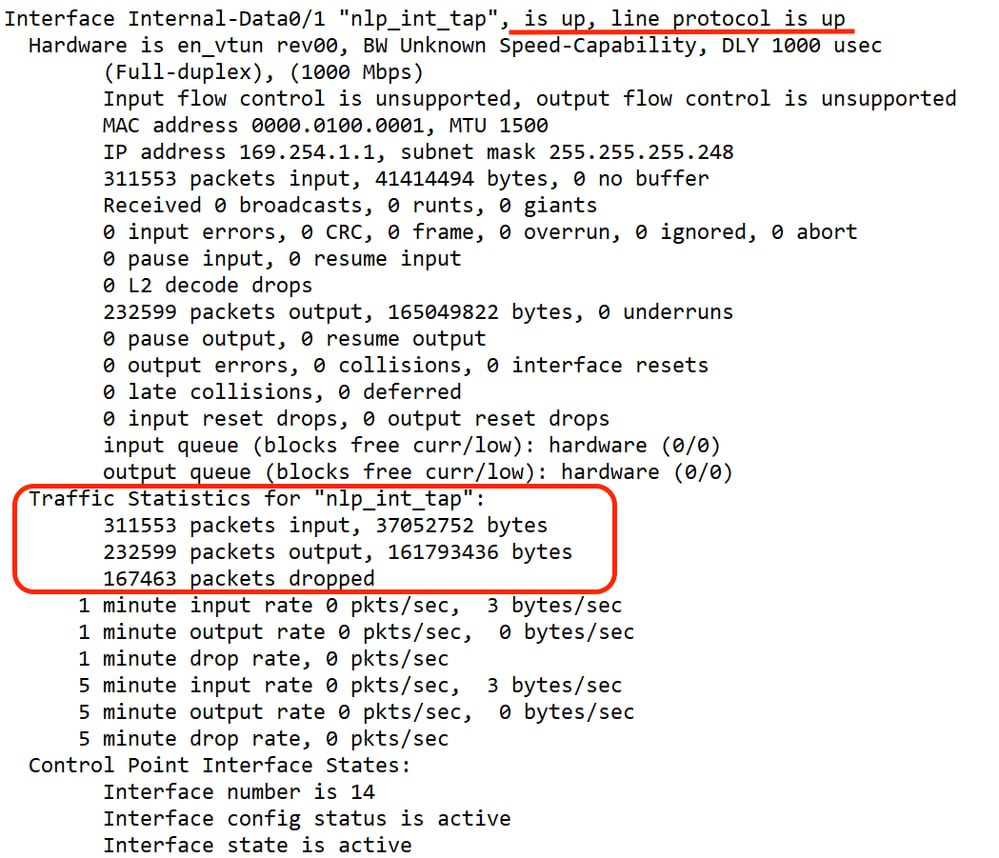
验证FTD上的路由以到达FMC
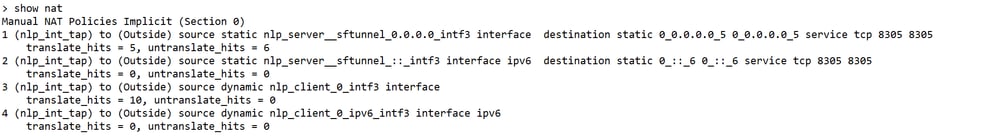
在threat defense CLI中,检查默认路由(S*)是否已添加且存在管理接口(nlp_int_tap)的内部NAT规则。
> show route
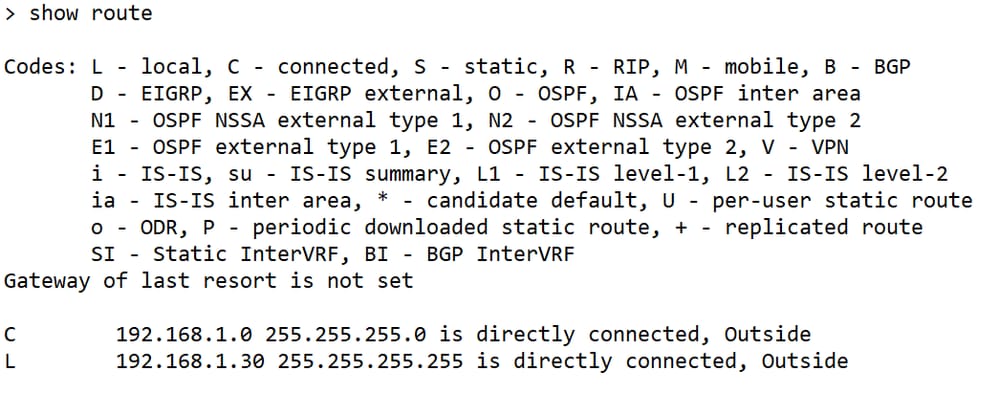
> show nat
检查Sftunnel和连接统计信息
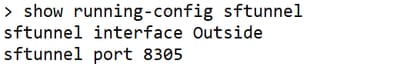
> show running-config sftunnel

警告:在更改管理器访问权限的过程中,不要删除FTD上的管理器或取消注册/强制从FMC中删除FTD。
相关信息
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
3.0 |
05-Oct-2026
|
更新的拼写、语法、插入水平线到各个部分的可读性、固定CCW警报。 |
2.0 |
12-Aug-2025
|
更新的格式。重新认证 |
1.0 |
18-Jul-2024
|
初始版本 |
 反馈
