Certificado de Autenticação Externa FMC LDAPS - Erro de Formato de Arquivo Inválido
Contents
Problema
Ao tentar usar um certificado renovado para autenticação externa LDAP sobre SSL no Cisco Firepower Management Center (FMC) versão 7.6.5, o sistema exibe esta mensagem de erro na página Autenticação externa:
"Formato de arquivo inválido. Carregue um arquivo com a extensão .pem, .crt ou .cer."
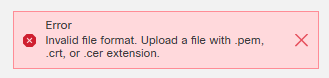
Este erro impede que a configuração do LDAPS funcione corretamente e impede que os utilizadores externos possam iniciar sessão no FMC.
As informações adicionais sobre os erros constantes dos registros de mensagens do FMC mostram que o certificado não foi renovado durante a execução de um ensaio de autenticação a partir da página Autenticação externa do FMC:
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
Ambiente
Cisco Firepower Management Center (FMC) com configuração de autenticação externa LDAPS anterior
Processo de renovação de certificado envolvendo expiração de certificado intermediário
Resolução
Verificar se o arquivo de certificado atende aos requisitos de formatação do FMC para autenticação LDAPS:
1.- O arquivo de certificado deve ser codificado em PEM e incluir toda a cadeia de certificados nesta ordem:
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- Verifique se o arquivo de certificado contém:
Não há linhas ou espaços em branco adicionais antes dos marcadores -----BEGIN CERTIFICATE-----
Nenhum texto adicional após os marcadores -----END CERTIFICATE-----
Codificação base64 apropriada entre os marcadores de certificado
Sem codificação de formato binário
3.- Certifique-se de que o certificado inclui:
Certificado de servidor para o servidor LDAP
Certificado CA intermediário
Certificado CA raiz
Restrições básicas marcadas como "críticas" se CA estiver definido como "Verdadeiro"
Resolução alternativa
Se os problemas de formatação de certificado persistirem, considere implementar a autenticação do SSO (Single Sign-On, Logon único) como uma alternativa à autenticação baseada em certificado LDAPS. Essa abordagem elimina os requisitos imediatos de formatação de certificado, ao mesmo tempo em que fornece recursos de autenticação externa segura.
Causa
O problema é causado pelo upload de um arquivo de certificado formatado incorretamente durante o processo de renovação do certificado LDAPS. Especificamente, o certificado renovado não cumpria os requisitos do CVP relativos a:
Formato de codificação PEM correto
Estrutura completa da cadeia de certificados
Cabeçalhos e rodapés de certificados apropriados
Ausência de codificação binária ou caracteres de formatação extra
O processo de validação do FMC detectou problemas no formato do certificado e rejeitou o arquivo como inválido, impedindo o carregamento e a configuração bem-sucedidos do certificado LDAPS renovado.
Conteúdo relacionado
Histórico de revisões
| Revisão | Data de publicação | Comentários |
|---|---|---|
1.0 |
27-Oct-2026
|
Versão inicial |

 Feedback
Contate a Cisco
- Abrir um caso de suporte

- (É necessário um Contrato de Serviço da Cisco)