Secure Firewall 200 Threat Defense 시작하기: Firewall Device Manager

PDF

Secure Firewall 200 Threat Defense 시작하기: Firewall Device Manager

버전 확인 및 이미지 재설치

Want to summarize with AI?

Log in

구성을 시작하기 전에, Firewall Threat Defense소프트웨어 버전을 구성하고, Secure Firewall 200을(를) 대상 릴리스로 이미지 재설치합니다.


현재 소프트웨어 버전을 확인하고 필요한 경우 이미지를 재설치하여 구성 전에 방화벽이 권장 버전을 실행 중인지 확인하십시오.

방화벽을 구성하기 전에 대상 버전을 설치하는 것이 좋습니다. 또는 가동을 시작한 후 업그레이드를 수행할 수 있지만, 구성을 유지하는 업그레이드는 이 절차를 사용하는 것보다 시간이 더 오래 걸릴 수 있습니다.

어떤 버전을 실행해야 하나요?

Cisco는 소프트웨어 다운로드 페이지에서 릴리스 번호 옆에 금색 별표로 표시된 Gold Star 릴리스를 실행할 것을 권장합니다. https://www.cisco.com/c/en/us/products/collateral/security/firewalls/bulletin-c25-743178.html에 설명된 릴리스 전략을 참조할 수도 있습니다.

Before you begin

다음 단계에 따라 버전을 확인하고 디바이스의 이미지를 재설치하십시오.

프로시저

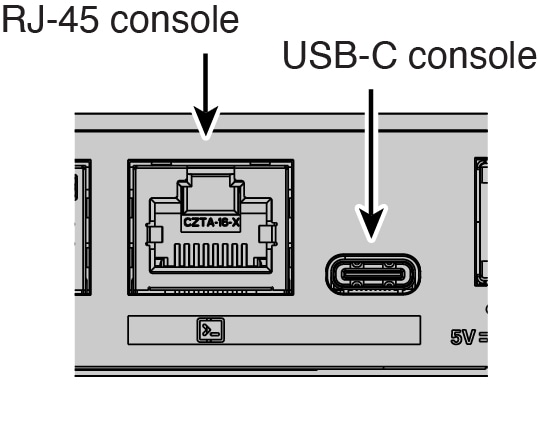
  1. 두 포트 유형 중 하나를 사용하여 콘솔 포트에 연결합니다.

    Figure 1. 콘솔 포트
    콘솔 포트
  2. FXOS CLI에서 실행 중인 버전을 표시합니다.

    scope ssa

    show app-instance

    예:

    
    Firepower# scope ssa
    Firepower /ssa # show app-instance
    
    Application Name Slot ID Admin State Operational State Running Version Startup Version Cluster Oper State
    ---------------- ------- ----------- ----------------- --------------- --------------- ------------------
    ftd              1       Enabled     Online            7.6.0.65        7.6.0.65        Not Applicable
    
    
  3. 새 버전을 설치하려면 다음 단계를 수행합니다.

    기본적으로 관리 인터페이스는 DHCP를 사용합니다. 관리 인터페이스에 대한 고정 IP 주소를 설정해야 하는 경우 다음 명령을 입력합니다.

    scope fabric-interconnect a

    set out-of-band static IP IP netmask 넷마스크 gw 게이트웨이

    commit-buffer

    다음 오류가 발생하면 변경 사항을 커밋하기 전에 DHCP 서버를 비활성화해야 합니다. 아래 명령어를 따라 DHCP를 서버를 비활성화합니다.

    firepower /fabric-interconnect* # commit-buffer
    Error: Update failed: [Management ipv4 address (IP <ip> / net mask <netmask> ) is not
    in the same network of current DHCP server IP range <ip - ip>.
    Either disable DHCP server first or config with a different ipv4 address.]
    firepower /fabric-interconnect* # exit
    firepower* # scope system
    firepower /system* # scope services
    firepower /system/services* # disable dhcp-server
    firepower /system/services* # commit-buffer
    
    
    1. 이미지 재설치 절차는 FXOS 문제 해결 설명서를 참조하십시오.

      관리 인터페이스에서 액세스할 수 있는 서버에서 새 이미지를 다운로드해야 합니다.

      방화벽이 재부팅된 후 FXOS CLI에 다시 연결됩니다

    2. FXOS CLI에서 관리자 비밀번호를 다시 설정하라는 메시지가 표시됩니다.

현재 소프트웨어 버전을 확인하고, 필요한 경우 방화벽 대상 릴리스로 이미지를 재설치했습니다. 이제 방화벽이 적절한 소프트웨어 버전으로 구성할 준비가 되었습니다.