接続の設定
接続設定とは、デバイスを介した接続を管理するさまざまな機能のことを指します。
接続設定タイプ
接続設定には、次のようなタイプがあります。
-
さまざまなプロトコルのグローバルタイムアウト:すべてのグローバルタイムアウトにデフォルト値があります。早期に接続が失われる場合にのみ、デフォルト値を変更してください。
-
トラフィック クラスごとの接続タイムアウト:サービス ポリシーを使用して、特定のタイプのトラフィックのグローバル タイムアウトを上書きできます。すべてのトラフィック クラスのタイムアウトにデフォルト値があるため、それらの値を設定する必要はありません。
-
接続制限と TCP 代行受信:デフォルトでは、ASA を経由する(または宛先とする)接続の数に制限はありません。サービスポリシールールを使用して、特定の通信クラスの制限を設定します。これにより、サービス妨害(DoS)攻撃からサーバーが保護されます。特に、初期接続(TCP ハンドシェイクを完了していない初期接続)に制限を設定できます。これにより、SYN フラッディング攻撃から保護されます。初期接続の制限を超えると、プロキシ接続とスロットル攻撃に対して TCP 代行受信コンポーネントがアクティブになります。
-
Dead Connection Detection(DCD; デッド接続検出):有効でありながらアイドル状態になることが多い永続的な接続がある場合は、DCD を有効にします。アイドルタイムアウト設定を超えると、これらの接続が閉じられることがあります。DCD では、アイドル状態ではあるものの有効な接続を特定し、アイドルタイマーをリセットすることでそれらの接続を維持します。アイドル時間を超えるたびに、DCD は接続の両側にプローブを送信して、接続が有効であることを両側で合意しているかどうかを確認します。show service-policy コマンドの出力には、DCD からのアクティビティ量を示すためのカウンタが含まれます。show conn detail コマンドを使用すると、発信側と受信側の情報およびプローブの送信頻度を取得できます。
-
TCP シーケンスのランダム化:それぞれの TCP 接続には 2 つの ISN(初期シーケンス番号)が割り当てられており、そのうちの 1 つはクライアントで生成され、もう 1 つはサーバーで生成されます。デフォルトでは、ASA は、着信と発信の両方向で通過する TCP SNY の ISN をランダム化します。ランダム化により、攻撃者が新しい接続に使用される次の ISN を予測して新しいセッションをハイジャックするのを阻止します。ただし、TCP シーケンスのランダム化は、TCP SACK(選択的確認応答)を実質的に破棄します。クライアントが認識するシーケンス番号がサーバーが認識するものと異なるためです。必要に応じて、トラフィック クラスごとにランダム化を無効化することができます。
-
TCP 正規化:TCP ノーマライザは、異常なパケットから保護します。一部のタイプのパケット異常をトラフィック クラスで処理する方法を設定できます。
-
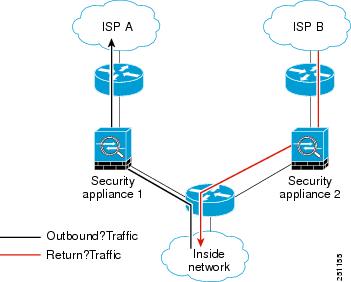
TCPステートバイパス:ネットワークで非対称ルーティングを使用するかどうかをチェックする TCP ステートをバイパスできます。
-
SCTP ステートバイパス:Stream Control Transmission Protocol(SCTP)プロトコル検証が必要なければ、SCTP のステートフル インスペクションをバイパスできます。
-
フローのオフロード:フローが NIC 自体で切り替えられる超高速パスにオフロードされるトラフィックを識別して選択できます。オフロードによって、大容量ファイルの転送など、データ集約型アプリケーションのパフォーマンスを向上させることができます。
-
IPsec フローのオフロード:IPsec サイト間 VPN またはリモートアクセス VPN セキュリティ アソシエーション(SA)の初期設定後、IPsec 接続はデバイスのフィールド プログラマブル ゲート アレイ(FPGA)にオフロードされるため、デバイスのパフォーマンスが向上します。この機能をサポートするプラットフォームでは、デフォルトで有効になっています。


 フィードバック
