Cisco IOS-XE 17.5.1 の新機能

次に、IOS-XE リリース 17.5.1 の IR1101 で使用可能な新機能を示します。

DSL SFP Annex J のサポート

IOS-XE リリース 17.5.1 では、コントローラインターフェイスで Annex-J 設定のサポートが追加されています。


(注)  


ADSL2+ J はサポートされていますが、ADSL2 J は 17.5.1 ではまだサポートされていません。

Annex-J を有効にするには、次の手順を実行します。


router#config term
router(conf)#controller vdsl 0/0/0
router(conf-if)#capability annex-j
router#(conf-if)#exit
router#

Annex-J を削除するには、次の手順を実行します。


To remove Annex-J:
router#config term
router(conf)#controller vdsl 0/0/0
router(conf-if)#no capability annex-j
router#(conf-if)#exit
router#

17.5.1 では、新しいコマンド rx-padding が追加されています。このコマンドは、MTU が 64 バイト未満のパケットに使用されます。


重要


サービスプロバイダからのダウンストリームで 64mtu 未満のフレームが想定される場合、VLAN 設定は vlan 96 である必要があります。

コマンドの例は次のとおりです。


router#config term
router#controller vdsl 0/0/0
router(conf-if)#rx-padding
router(conf-if)#end

write mem を実行して設定を保存します。

VXLAN

VXLAN は、24 ビットのセグメント ID(VXLAN ID の形式)を持つ、MAC in IP/UDP(MAC-in-UDP)カプセル化技術です。大きな VXLAN ID の場合、クラウド ネットワークにおいて、LAN セグメントを 1600 万個まで拡張できます。また、IP/UDP のカプセル化により、各 LAN セグメントを既存のレイヤ 3 ネットワーク全体に拡張して、レイヤ 3 Equal-Cost Multi-Path(ECMP; 等コストマルチパス)を使用できます。

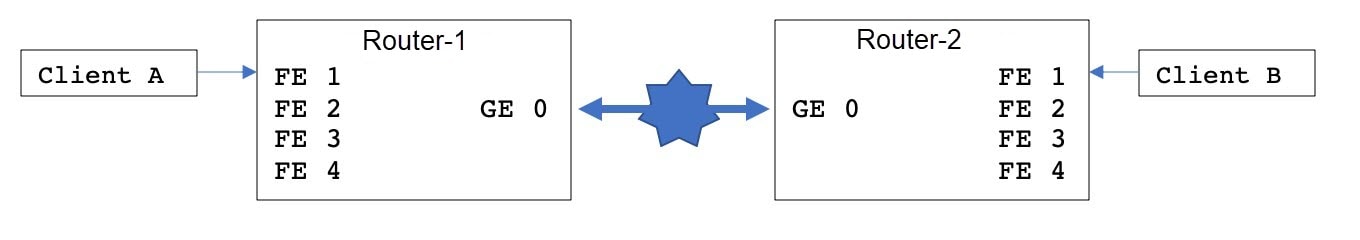
次の表に、2 つのデバイスの設定を示します。

Router-1

Router-2


bridge-domain 1
 member vni 6001
 member Vlan100 service-instance 1
!
interface Loopback1
 ip address 200.200.200.200 255.255.255.255
!
interface GigabitEthernet0/0/0
 ip address 192.168.1.2 255.255.255.0
 media-type rj45
!
interface FastEthernet0/0/1
 switchport access vlan 100
!
interface Vlan100
 no ip address
 service instance 1 ethernet
  encapsulation dot1q 100 //untag
!
interface nve1
 no ip address
 source-interface Loopback1
 member vni 6001
  ingress-replication 100.100.100.100
 !
ip forward-protocol nd
ip pim rp-address 200.200.200.200
ip http server
ip http secure-server
ip route 0.0.0.0 0.0.0.0 192.168.1.3
!

bridge-domain 1
 member vni 6001
 member Vlan100 service-instance 1
!
interface Loopback1
 ip address 100.100.100.100 255.255.255.255
!
interface GigabitEthernet0/0/0
 ip address 192.168.1.3 255.255.255.0
 media-type rj45
!
interface FastEthernet0/0/1
 switchport access vlan 100
!
interface Vlan100
 no ip address
 service instance 1 ethernet
 encapsulation dot1q 100 //untag
!
interface nve1
 no ip address
 source-interface Loopback1
 member vni 6001
  ingress-replication 200.200.200.200
 !
ip forward-protocol nd
ip pim rp-address 100.100.100.100
no ip http server
ip http secure-server
ip route 0.0.0.0 0.0.0.0 192.168.1.2
!

EM74XX モデムの Dying-Gasp SMS 通知

前提条件:

  • ハードウェア周辺機器:P-LTEA-EA、P-LTEA-LA

  • 初回リリース:IOS-XE 17.5.1

  • ライセンス:Cisco Network-Advantage

EM7430 または EM7455 モデムを使用する Pluggable Interface Module(PIM)には、モジュールへの電力が失われた場合に備えて、モデムに電力を供給するための追加のコンデンサがあります。これにより、モデムの正常な電源オフが可能になります。電力の損失が検出されると、モデムは設定時に dying gasp SMS を送信することが想定されます。

次に、電話番号と SMS メッセージを使用して dying gasp を設定する例を示します。


#controller Cellular 0/1/0
#lte dyinggasp sms send 9119110911 “Losing Power”
Warning: Enabling Dying Gasp SMS configuration completed successfully.
Please reset Modem for the changes to take effect

設定手順

ステップ

コマンド

目的

1

configure terminal

グローバル コンフィギュレーション モードを開始します。

2

controller Cellular <slot>

セルラー モジュール コントローラ スロットのインターフェイス コマンド モードを開始します。

3

lte dyinggasp detach enable

送信切断要求で dying-gasp 機能を有効にします。

4

lte dyinggasp sms send <phone number> <SMS message>

プラットフォームまたはモジュールの電源がオフになったときに、モデムから送信する SMS テキストメッセージおよびテキストメッセージの内容を受信する電話番号を設定します。

5

exit

コンフィギュレーションを終了します。

6

write mem

ルータ設定の変更を保存します。

設定例

次の例は、スロット 0/1/0 のセルラーモジュールで dying-gasp 機能を有効にし、SMS を受信する電話番号と、電源障害時にモデムから送信される特定の SMS テキストメッセージを指定する方法を示しています。


router# configure terminal
 
router(config)# controller cellular 0/1/0
router (config-controller)# lte dyinggasp detach enable
router (config-controller)# lte dyinggasp sms send 4081112222
 IR1101-#999_EM7455_powered_off!

デジタル I/O 用の SNMP MIB

デジタル I/O は、他の IR デバイスでサポートされているアラーム入力およびアラーム出力に似ています。他のデバイスでは、ALARM IN は専用の入力で、ALARM OUT は専用の出力です。デジタル I/O では、入力または出力になります。IRM-1100 拡張モジュールを搭載した IR1101 では、4 つのデジタル I/O を使用できます。

MIB サポートは、デジタル I/O のみの show alarm 出力を反映します。

CISCO-DIGITAL-IO-MIB.my には 4 つのデジタル I/O ノードがあります。各デジタル I/O ノードには、各デジタル I/O ノードの説明、有効化、重大度、アプリケーション、出力、しきい値、トリガーリーフノードなどの対応する属性があります。

IOx アプリケーションへの GPS アクセス

以前は、モデムで GPS が有効になっていると、NMEA ストリームが IOx に転送されませんでした。このリリースでは、NMEA ストリームを ngiolite モジュールから IOx に転送できます。これを有効にするには 2 つの手順があります。

  • Linux と IOx の間にトンネルを作成する。

  • すべての NMEA メッセージをトンネル経由で IOx に転送する。

システムコードはトンネルの存在を確認し、存在しない場合はデータを IOx に送信できません。

この機能をサポートするために、IR1101 と IR1800 の 2 つのセルラーモデム用に 2 つの新しいトンネルが作成されます。デフォルトでは 2 つのトンネルが作成され、どちらのモデムでも GPS/NMEA が有効になっていれば、次のように NMEA ストリームが対応するトンネルを介して送信されます。

Modem0:

[Linux] /dev/ttyTun5 および /dev/ttyTun6 [IOx]。/dev/ttyTun5 へのソフトリンクは /dev/ttyTunNMEA0 という名前で作成され、/dev/ttyTun6 へのソフトリンクは /dev/ttyNMEA0 という名前で作成されます。これらは、IOx からアクセスできます。

Modem1:

[Linux] /dev/ttyTun7 and /dev/ttyTun8 [IOx]。/dev/ttyTun7 へのソフトリンクは /dev/ttyTunNMEA1 という名前で作成され、/dev/ttyTun8 へのソフトリンクは /dev/ttyNMEA1 という名前で作成されます。これらは、IOx からアクセスできます。

次のコマンドは、GPS の状態を表示します。


IR1101#show app-hosting list
App id State
---------------------------------------------------------
gps RUNNING

mSATA の Yang モデル

YANG は、NETCONF や RESTCONF などのネットワーク管理プロトコルを介して送信されるデータを表す一般的なデータモデリング言語です。Cisco-IOS-XE-device-hardware-oper YANG モデルは、mSATA 情報を表示するように変更されました。 mSATA には、関連データを表示するための 2 つの CLI があります。

これら 2 つの CLI は次のとおりです。

show platform hardware msata status

  • CLI は、SSD が存在するかどうかに関する情報を提供します。

  • SSD が存在する場合は、「SSD is present」というメッセージが表示されます。

  • SSD が存在しない場合は、「SSD is not present」というメッセージが表示されます。

show platform hardware msata lifetime

  • SSD が存在する場合、SSD のライフタイムを % で表す出力(「SSD lifetime remaining (%): 99」)が表示されます。

  • SSD が存在しない場合は、「SSD is not present」というメッセージが表示されます。

デバイスインベントリ内の mSATA の一般的な YANG 応答は次のとおりです。


 <device-inventory>
          <hw-type>hw-type-ssd</hw-type>
          <hw-dev-index>5</hw-dev-index>
          <version>V00</version>
          <part-number>IR-SSD-MSATA-100G</part-number>
          <serial-number>FOC21520XFV</serial-number>
          <hw-description>mSATA Module</hw-description>
          <dev-name>Expansion module 2 - mSATA Module</dev-name>
          <field-replaceable>true</field-replaceable>
          <hw-class>hw-class-virtual</hw-class>
          <lifetime>99</lifetime>
</device-inventory>

Cisco IOS-XE YANG データモデルは次のとおりです。

https://github.com/YangModels/yang/tree/master/vendor/cisco/xe

各リリースにはディレクトリがあり、17.5.1 リリースは 1751 の下にあります。

IOx コンテナアプリケーションとしてのゲストシェル

ゲスト シェルは、仮想化された Linux ベースの環境であり、Cisco デバイスの自動制御と管理のための Python アプリケーションを含む、カスタム Linux アプリケーションを実行するように設計されています。ゲストシェルを使用すると、ユーザーはサードパーティ製 Linux アプリケーションのインストール、更新、操作、および IOS CLI へのアクセスを行うこともできます。

ゲスト シェル環境は、ネットワーキングではなく、ツール、Linux ユーティリティ、および管理性を意図したものです。

ゲストシェルは、ホスト(ルータ)システムとカーネルを共有します。ユーザーは、ゲスト シェルの Linux シェルにアクセスし、コンテナの rootfs にあるスクリプトおよびソフトウェア パッケージを更新することができます。ただし、ゲスト シェル内のユーザーは、ホストのファイル システムおよびプロセスを変更することはできません。

ゲストシェルコンテナは、IOx を使用して管理されます。IOx は、Cisco IOS XE デバイスのためのシスコのアプリケーション ホスティング インフラストラクチャです。IOx は、シスコ、パートナー、およびサード パーティの開発者によって開発されたアプリケーションおよびサービスをネットワーク エッジ デバイスでシームレスにホスティングすることを、各種の多様なハードウェア プラットフォームにおいて可能にします。

ゲストシェルは通常、システムイメージとともにバンドルされており、Cisco IOS コマンド guestshell enable を使用してインストールできます。ただし、この方法では、イメージのサイズが約 75 MB 増加します。これは、帯域幅が限られているか、LTE を介してイメージをダウンロードする一部のユーザーにとっては問題です。

これらのユーザーを考慮して、ゲストシェルは単一の tar ファイルとして使用できるようになり、他の IOX アプリケーションと同様にダウンロードしてシステムにインストールできます。その結果、ユニバーサル リリース イメージのサイズは増加しません。


(注)  


第 0 日のゲストシェル プロビジョニングは、このアプローチでは機能しません。

ゲストシェルは、デフォルトで、管理インターフェイスを介してアプリケーションによる管理ネットワークへのアクセスを許可します。IR1101 のように専用管理ポートを持たないプラットフォームの場合、VirtualPortGroup を IOS 設定内のゲストシェルに関連付けることができます。

ゲストシェルの設定例については、こちらを参照してください。

ゲストシェルをデバイスにインストールするには、tar ファイルをルータにコピーし、次のコマンドを実行します。

app-hosting install appid guestshell package <path to tar file>

ステータスを確認するには、次のコマンドを使用します。

show app-hosting list 

ゲストシェルが正常に展開されると、guestshell enable 、guestshell run bash 、guestshell run python3 などの標準のゲストシェルコマンドが機能します。

次のリソースでは、guesthell を使用した Python スクリプトの実行について説明しています。

CLI Python モジュール


(注)  


17.5.1 では python3 のみがサポートされています。

重要:インストールする前に

デバイスにゲストシェルをインストールする前に、次のコマンドを実行して、デバイスに IOx コンテナキーがプログラムされていることを確認してください。

Router#show software authenticity keys | i Name
Product Name : SFP-VADSL2-I
Product Name : IR1101
Product Name : Cisco Services Containers

出力には、製品名が「Cisco Services Containers」の行が 1 つ以上含まれている必要があります。コンテナキーがデバイスにプログラムされていない場合は、ゲストシェルをインストールできません。

次のようなエラーが表示されます。

*Aug 26 15:47:21.484: %IOSXE-3-PLATFORM: R0/0: IOx: App signature verification failed with non-zero exit code
*Aug 26 15:47:21.588: %IM-6-INSTALL_MSG: R0/0: ioxman: app-hosting: Install failed: App package signature (package.sign) 
verification failed for package manifest file package.mf. Re-sign the application and then deploy again.

コンテナキーをデバイスにインストールするためのソフトウェアベースのメカニズムはありません。キーは製造施設でプログラムする必要があります。2020 年 1 月 1 日以降に出荷された IR1100 デバイスでは、コンテナキーがプログラムされています。

ゲストシェルの tar ファイルは、特定のリリースの IOS-XE イメージとともに発行されます。詳細については、https://developer.cisco.com/docs/iox/#!iox-resource-downloads/downloadsを参照してください。
show power CLI をサポートする SNMP MIB

show power CLI の SNMP MIB サポートは、新しい mib ファイル(CISCO-ENTITY-SENSOR-MIB.my)で使用できます。

次に、show power CLI の例を示します。


#show power
Main PSU :
    Total Power Consumed: 8.77 Watts
    Configured Mode : N/A
    Current runtime state same : N/A
    PowerSupplySource : External PS

次に、CISCO-ENTITY-SENSOR-MIB.my MIB の例を示します。


SensorDataType (INTEGER) watts(6)
SensorDataScale (INTEGER) milli(8)
SensorValue(INTEGER) 8770

次のコマンドを使用して設定します。


Router#config term
Router#(config) snmp-server community public RW
Router#(config) end

送信元インターフェイスとしてセルラーインターフェイスをサポートする ERSPAN

カプセル化リモート スイッチド ポート アナライザ (ERSPAN)を使用すると、セルラーインターフェイスからのトラフィックを監視できます。ERSPAN は、監視対象のトラフィックをネットワークアナライザに送信します。

以下に設定サンプルを示します。


Router(config)#monitor session 1 type erspan-source
Router(config-mon-erspan-src)#no shut
Router(config-mon-erspan-src)#source interface Cellular0/1/0
Router(config-mon-erspan-src)#destination
Router(config-mon-erspan-src-dst)#erspan-id 1
Router(config-mon-erspan-src-dst)#mtu 146
Router(config-mon-erspan-src-dst)#ip address 169.254.1.2
Router(config-mon-erspan-src-dst)#origin ip address 169.254.1.1
Router#show monitor session erspan-source
Session 1
---------
Type : ERSPAN Source Session
Status : Admin Enabled
Source Ports :
Both : Ce0/1/0
Destination IP Address : 169.254.1.2
MTU : 1464
Destination ERSPAN ID : 1
Origin IP Address : 169.254.1.1

ERSPAN の設定の詳細については、『Configuring ERSPAN』を参照してください。

DSL の Yang モデル

YANG は、NETCONF や RESTCONF などのネットワーク管理プロトコルを介して送信されるデータを表す一般的なデータモデリング言語です。

Cisco-IOS-XE-controller-vdsl-oper は、コントローラの vdsl 設定を編集するために導入されました。これにより、DSL の yang のサポートが提供されます。

dsl コントローラの設定の編集で一般的な yang 応答の例を次に示します。


<native xmlns="http://cisco.com/ns/yang/Cisco-IOS-XE-native">
          <controller>
            <VDSL xmlns="http://cisco.com/ns/yang/Cisco-IOS-XE-controller">
              <name>0/0/0</name>
              <adsl-pvc xmlns="http://cisco.com/ns/yang/Cisco-IOS-XE-adsl">
                <vpi-vci>255/65535</vpi-vci>
                <bridge-dot1q>21</bridge-dot1q>
                <encapsulation>vcmux</encapsulation>
              </adsl-pvc>
            </VDSL>
          </controller>
        </native>
      </nc:config></nc:edit-config></nc:rpc>

(注)  


コントローラ設定は、Cisco-IOS-XE-native yang モデルの get および get-config 操作を使用して取得できます。

Cisco IOS-XE YANG データモデルは次のとおりです。

https://github.com/YangModels/yang/tree/master/vendor/cisco/xe

各リリースにはディレクトリがあり、17.5.1 リリースは 1751 の下にあります。

DNP3 拡張

以前は古い RTU がピアツーピアモードで使用されていた場合もあります。これらの RTU は、メッセージヘッダーのビット DIR=1 を設定することで、DNP 3 シリアル下位およびプライマリのロールを動的にスワップしました。Cisco ルータで使用される ASE の SCADA スタックは、常に DNP3 シリアルプライマリとして設定さています。この場合、DIR=1 の DNP3 シリアルから受信したすべてのパケットが無視され、RTU からの多くのメッセージが廃棄されました。これらのシナリオを処理するために、新しい SCADA 設定 CLI が追加されました。

scada-gw protocol ignore direction を使用して無効にすることができます。

この CLI を有効にすると、DIR=1 の場合でも、ルータは RTU からの着信パケットを受け入れることができます。新しい CLI は、Cisco-IOS-XE-scada-gw.yang 設定モデルにも追加されます。

次に、使用例を示します。


Router# config term
Router(config)# scada-gw protocol ignore direction

設定

T101/T104 での scada-gw プロトコル方向無視の設定例


scada-gw protocol t101
channel rt-chan
link-addr-size two
bind-to-interface Async0/2/0
session rt-sess
attach-to-channel rt-chan
common-addr-size one
cot-size two
info-obj-addr-size three
link-addr 31
sector rt-sec
attach-to-session rt-sess
asdu-addr 100
scada-gw protocol t104
channel mt-chan
t3-timeout 20
tcp-connection 0 local-port 8001 remote-ip 192.168.1.0/24
session mt-sess
attach-to-channel mt-chan
sector mt-sec
attach-to-session mt-sess
asdu-addr 101
map-to-sector rt-sec
scada-gw protocol ignore direction
scada-gw enable