CAPFオンラインCAによる自動証明書登録および更新の設定

内容
概要
このドキュメントでは、Cisco Unified Communications Manager(CUCM)のCAPFオンライン(CUP)機能を使用した自動証明書登録および更新について説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Cisco Unified Communications Manager
- X.509 証明書
- Windows Server
- Windows Active Directory(AD)
- Windowsインターネットインフォメーションサービス(IIS)
- NT(新しいテクノロジー)LAN Manager(NTLM)認証
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアとハードウェアのバージョンに基づくものです。
- CUCM バージョン 12.5.1.10000-22
- Windows Server 2012 R2
- IP Phone CP-8865/ファームウェア:SIP 12-1-1SR1-4および12-5-1SR2
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
背景説明
このドキュメントでは、この機能の設定と、その他の調査に役立つ関連リソースについて説明します。
サーバの日付と時刻の検証
サーバルート認証局(CA)証明書およびそのCAによって発行された証明書の有効期間に影響を与えるため、Windowsサーバに正しい日付、時刻、およびタイムゾーンが設定されていることを確認します。
サーバーコンピューター名の更新
既定では、サーバーコンピューター名にはWIN-730K65R6BSKなどのランダムな名前が付いています。ADドメインサービスを有効にする前に最初に行う必要があるのは、インストールの最後までに、サーバーコンピューター名をサーバーホスト名とルートCA発行者名を希望する値に更新することです。それ以外の場合は、ADサービスのインストール後に、これを変更するために多くの追加手順が必要になります。
- Local Serverに移動し、Computer nameを選択してSystem Propertiesを開きます
- Changeボタンを選択して、新しいComputer nameを入力します。
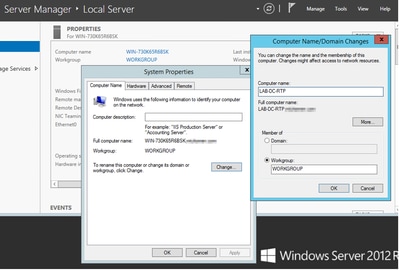
- 変更を適用するためにサーバを再起動します。
設定
ADサービス、ユーザおよび証明書テンプレート
Active Directoryサービスの有効化と設定
- Server Managerで、Add Roles and Featuresの順に選択し、Role-basedまたはfeature-basedのインストールを選択します。
- プールからサーバを選択します(プールには1つだけ存在する必要があります)。
- Active Directory Domain Servicesを選択します。
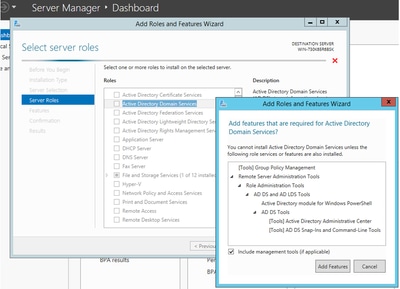
- 引き続きNextボタンを選択してから、Installを選択します。
- インストールが完了したら、Closeボタンを選択します。
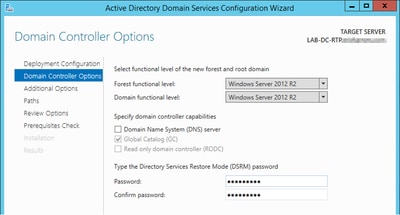
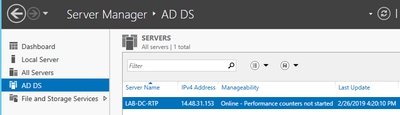
- Server Manager > AD DSの下に、「Configuration required for Active Directory Domain Services」というタイトルの警告タブが表示されます。moreリンクを選択し、次にavailable actionを選択して、セットアップウィザードを開始します。
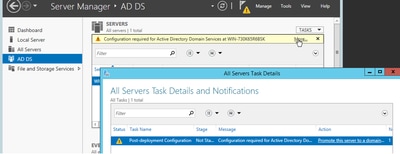
- ドメインセットアップウィザードの指示に従って操作を完了し、目的のルートドメイン名で新しいフォレストを追加して、使用可能な場合はDNSボックスのチェックマークを外します。DSRMパスワードを定義します。
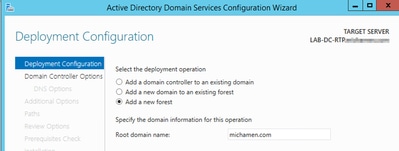
- NetBIOSドメイン名(この実習ではMICHAMEN1を使用)を指定します。
- ウィザードを完了します。その後、サーバがリブートしてインストールが完了します。
- 次回ログインするときに、新しいドメイン名を指定します。たとえば、MICHAMEN1\Administratorと入力します。
証明書サービスの有効化と設定
- サーバマネージャで、役割と機能の追加を選択します。
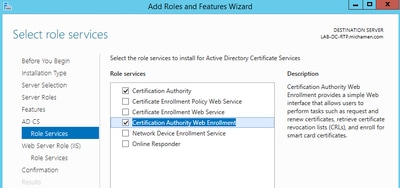
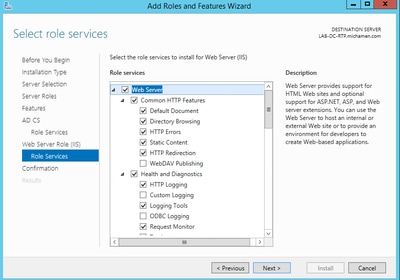
- Active Directory証明書サービスを選択し、必要な機能を追加します(使用可能なすべての機能は、このラボで有効にされた役割サービスから選択されています)。
- 役割サービスについては、証明機関Web登録を確認してください。
- Server Manager > AD DSの下に、「Configuration required for Active Directory Certificate Services」というタイトルの警告タブが表示されている必要があります。more linkを選択し、次にavailable actionを選択します。
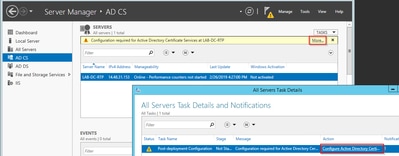
AD-CS Post Install Configurationウィザードで次の手順を実行します。
- Certification AuthorityおよびCertification Authority Web Enrollmentロールを選択します。
- Enterprise CA with optionsの順に選択します。
- ルート CA
- 新しい秘密キーを作成します。
- 秘密キーの使用:デフォルト設定のSHA1。
- CAの共通名を設定します(サーバのホスト名と一致する必要があります)。
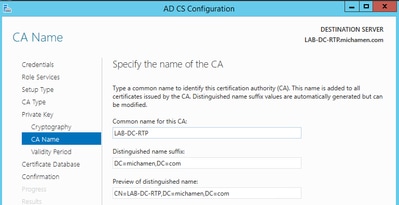
- Validityを5年間(必要に応じてさらに長い期間)に設定します。
- ウィザードの残りの部分でNextボタンを選択します。
CiscoRA用の証明書テンプレートの作成
- MMCを開きます。windows start logoを選択し、Runからmmcと入力します。
- MMCウィンドウを開き、(設定の異なるポイントで使用される)スナップインを追加して、OKを選択します。
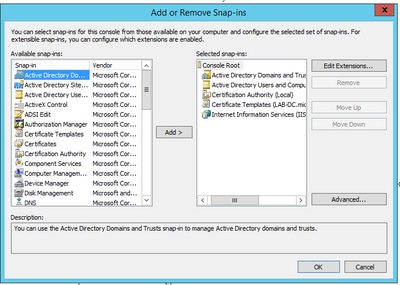
- File > Saveの順に選択し、再度アクセスしやすいように、このコンソールセッションをデスクトップに保存します。
- スナップインで、Certificate Templatesを選択します。
- テンプレート(可能であれば、ルート認証局(CA)テンプレートが望ましい)を作成またはクローニングし、CiscoRAという名前を付けます。
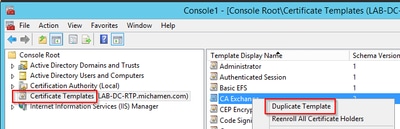
- テンプレートを右クリックし、[プロパティ]を選択します。
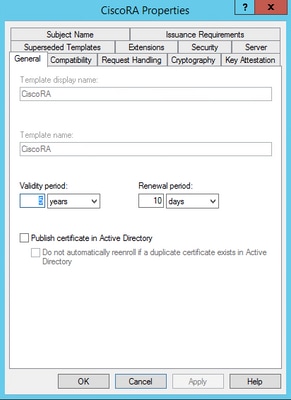
- Generalタブを選択して、有効期間を20年(または必要に応じてその他の値)に設定します。 このタブで、テンプレート、表示名、名前、および値が一致していることを確認します。
- Extensionsタブを選択して、Application Policiesを強調表示させ、Editを選択します。
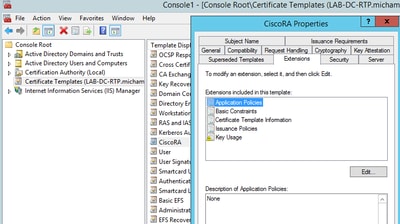
- 表示されたウィンドウに表示されているポリシーをすべて削除します。
- Subject Nameタブを選択して、Supply in Requestオプションボタンを選択します。
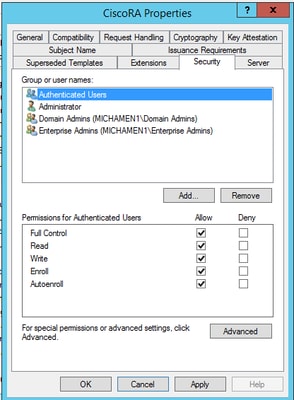
- Securityタブを選択し、必要に応じてグループまたはユーザ名の権限を付与します。

注:この例では、わかりやすくするためにボード全体に完全な権限が付与されていますが、これにはセキュリティ上の影響があります。実稼働環境では、書き込み権限と登録権限は、それを必要とするユーザとグループにのみ付与する必要があります。詳細については、Microsoftのドキュメントを参照してください。
証明書テンプレートの発行
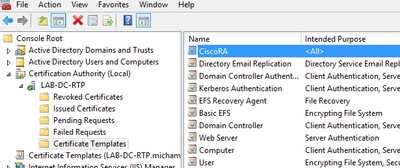
- MMCスナップインで[Certification Authority]を選択し、フォルダツリーを展開して[Certificate Templates]フォルダを見つけます。
- 名前と使用目的を含むフレーム内の空白スペースを右クリックします。
- NewおよびCertificate Template to Issueを選択します。
- 新しく作成して編集したCiscoRAテンプレートを選択します。
Active Directory CiscoRAアカウントの作成
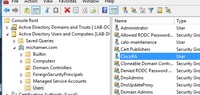
- MMC snap-insに移動し、Active Directory Users and Computersを選択します。
- 左端のペインのツリーで、Usersフォルダを選択します。
- 名前、タイプ、および説明を含むフレームの空白部分を右クリックします。
- NewとUserを選択します。
- ユーザ名/パスワードを使用してCiscoRAアカウントを作成し(この実習ではciscora/Cisco123を使用)、画面に表示される[パスワードを無期限にする]チェックボックスをオンにします。
IIS認証とSSLバインディングの設定
NTLM認証を有効にする
- MMCスナップインに移動し、インターネットインフォメーションサービス(IIS)マネージャスナップインの下でサーバー名を選択します。
- 次のフレームに機能リストが表示されます。Authenticationをダブルクリックします。
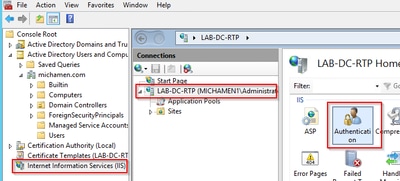
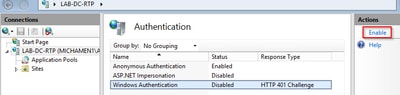
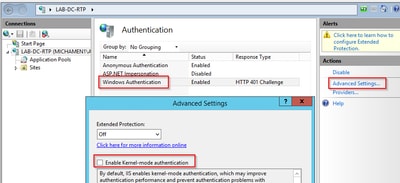
- Windows Authenticationを選択し、Actionsフレーム(右ペイン)からEnableを選択します。
- Advanced Settingsを選択して、Enable Kernel-mode authenticationチェックボックスをオフにします。
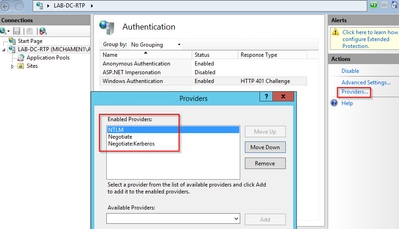
- Providersを選択し、NTMLを注文し、Negotiateを選択します。
WebサーバのID証明書の生成
Webサーバ証明書が自己署名されている場合、CiscoRAは接続できないため、まだ生成していない場合は、CAによって署名されたWebサービスのID証明書を生成します。
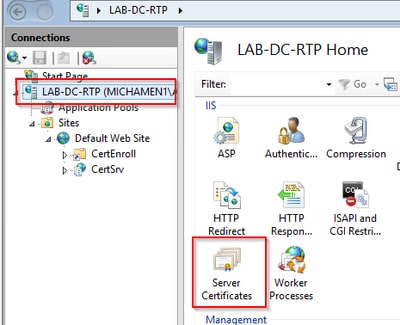
- IISスナップインからWebサーバを選択し、Server Certificatesをダブルクリックします。
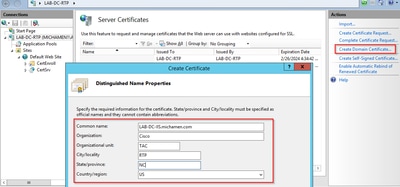
- デフォルトでは、自己署名ルートCA証明書が1つ表示されます。Actionsメニューから、Create Domain Certificateを選択します。構成ウィザードで値を入力し、新しい証明書を作成します。共通名(Common name)が解決可能な完全修飾ドメイン名(FQDN)であることを確認し、Nextを選択します。
- 発行者にするルートCAの証明書を選択し、Finishを選択します。
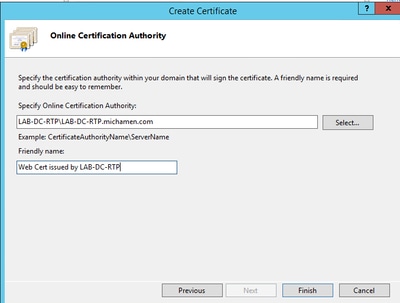
CA証明書とWebサーバID証明書の両方が表示されます。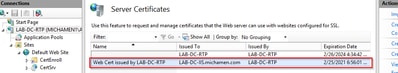
WebサーバのSSLバインディング
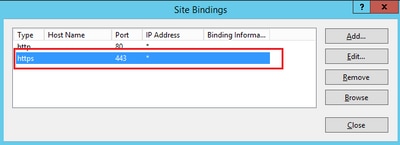
- ツリービューでサイトを選択し(デフォルトのWebサイトを使用するか、特定のサイトにより細かく設定します)、操作ペインからバインドを選択します。表示されるバインドエディタを使用して、Webサイトのバインドを作成、編集、削除できます。Addを選択して、新しいSSLバインディングをサイトに追加します。
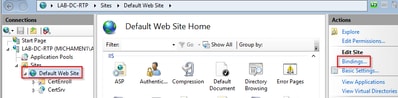
- 新しいバインディングのデフォルト設定は、ポート80でHTTPに設定されます。Typeには、httpsを選択します。SSL Certificateドロップダウンリストから、前のセクションで作成した自己署名証明書を選択し、OKをクリックします。
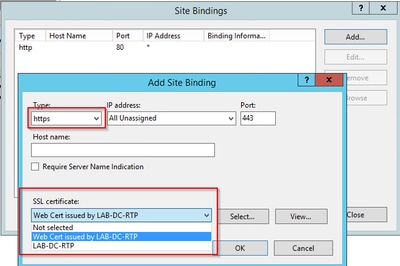
- これでサイトに新しいSSLバインディングができました。残っている処理は、メニューからBrowse *:443 (https)オプションを選択してバインディングが機能することを確認し、デフォルトのIIS WebページでHTTPSが使用されていることを確認することです。
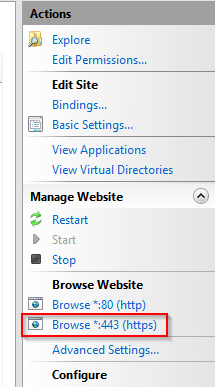
- 設定を変更した後は、必ずIISサービスを再起動してください。ActionsペインでRestartオプションを使用します。
CUCM の設定
- AD CS Webページ(https://
YOUR_SERVER_FQDN/certsrv/)をダウンロードし、CA証明書をダウンロードします。 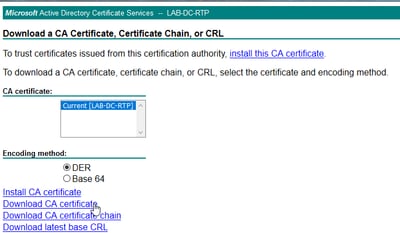
- OS AdministrationページからSecurity > Certificate Managementに移動し、Upload Certificate/Certificate chainボタンを選択して、目的をCAPF-trustに設定したCA証明書をアップロードします。
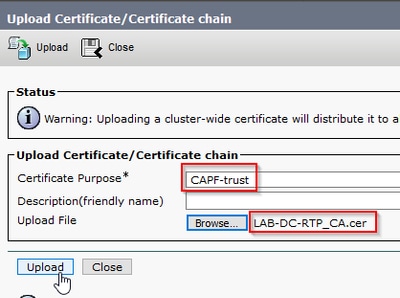
エンドポイントに対してセキュアシグナリング暗号化が有効な場合(クラスタが混合モードの場合に可能性がある)に必要であるため、CallManager-trustと同じCA証明書をアップロードします。
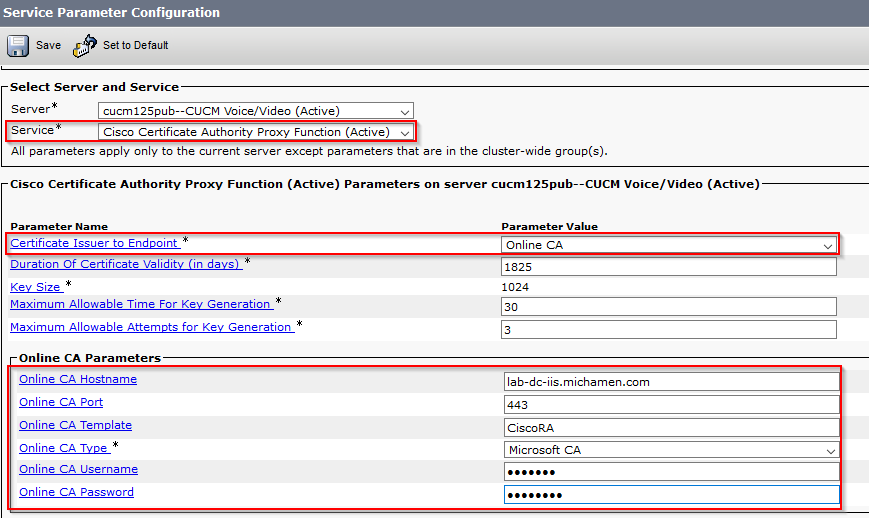
- [System] > [Service Parameters] に移動します。serverフィールドでUnified CM Publisher serverを選択し、ServiceフィールドでCisco Certificate Authority Proxy Functionを選択します。
- Certificate Issuerの値をEndpoint to Online CAに設定し、Online CA Parametersフィールドの値を入力します。WebサーバのFQDN、以前に作成された証明書テンプレートの名前(CiscoRA)、CAタイプとしてMicrosoft CAを使用し、以前に作成されたCiscoRAユーザアカウントのクレデンシャルを使用していることを確認します。
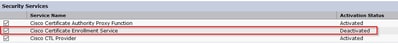
- ポップアップウィンドウが表示され、CAPFサービスを再起動する必要があることが通知されます。最初に、Cisco Unified Serviceability > Tools > Service Activationの順に選択して、Cisco Certificate Enrollment Serviceをアクティブ化し、serverフィールドでPublisherを選択して、Cisco Certificate Enrollment Serviceチェックボックスを選択してから、Saveボタンを選択します。
確認
IIS証明書の確認
- サーバに接続できるPCのWebブラウザ(できればCUCMパブリッシャと同じネットワーク)から、サーバのFQDN(https://)に移動します
YOUR_SERVER_FQDN/certsrv/)を設定します。 - Certificate not-trustedアラートが表示されます。例外を追加し、証明書を確認します。予期されるFQDNと一致していることを確認します。
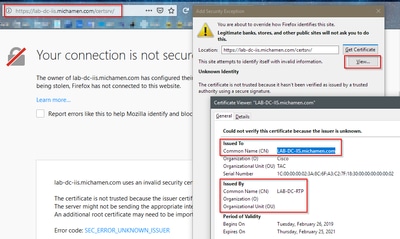
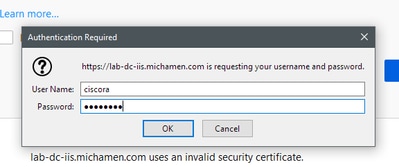
- 例外を受け入れた後、認証する必要があります。この時点で、以前にCiscoRAアカウント用に設定したクレデンシャルを使用する必要があります。
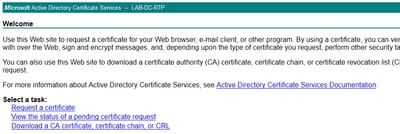
- 認証後、AD CS (Active Directory証明書サービス)の開始ページが表示されます。
CUCM設定の確認
いずれかの電話機にLSC証明書をインストールする手順を実行します。
- CallManager Administrationページ、Device、Phoneの順に開きます。
- Findボタンを選択して電話機を表示します。
- LSCをインストールする電話機を選択します。
- Certification Authority Proxy Function (CAPF)情報まで下にスクロールします。
- Certificate OperationからInstall/Upgradeを選択します。
- 認証モードを選択します。(テスト目的の場合は、By Null Stringを使用しても構いません)。
- ページの上部までスクロールし、電話機に対してsave、Apply Configの順に選択します。
- 電話機が再起動し、再度登録されたら、LSCステータスフィルタを使用して、LSCが正常にインストールされたことを確認します。
次に進みます。
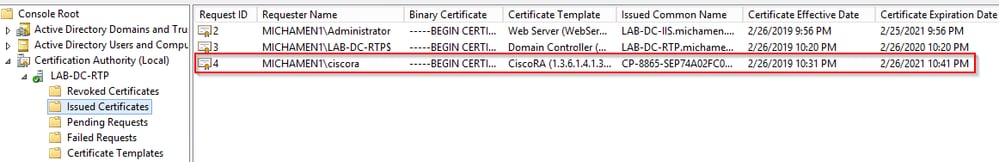
- ADサーバ側から、MMCを開き、Certification Authorityスナップインを展開して、Issued Certificatesフォルダを選択します。
- 電話機のエントリは、次の詳細を含むサマリービュー内に表示されます。
- 要求ID:一意の順序番号
- 要求者名:設定されたCiscoRAアカウントのユーザ名を表示する必要があります。
- Certificate Template:作成したCiscoRAテンプレートの名前を表示する必要があります。
- 発行済み共通名:デバイス名の後に電話機のモデルを表示する必要があります。
- 証明書の発効日及び有効期限
関連リンク
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
3.0 |
01-Oct-2026
|
代替テキストが追加されました。外部化に関するシスコのガイドラインに準拠するため、ターゲットリンク、スタイル要件、およびフォーマットを更新。 |
2.0 |
08-Jun-2023
|
kerbeosがサポートされていないことをBUに確認したので、関連する設定を取り除きます。 |
1.0 |
05-Jun-2019
|
初版 |
 フィードバック
