MCDを使用してAzureにFTDv Gatewayをデプロイする

概要
このドキュメントでは、Microsoft Azureの前提条件を設定し、MCDを介してFirewall Threat Defense Virtual(FTDv)ゲートウェイを展開する方法について説明します。
前提条件
- 取得および登録され、Microsoft Entra IDに関連付けられているAzureサブスクリプション。Azureポータルのアプリ登録の一覧でこれを確認します。
- Azureサブスクリプション用に作成されたカスタムロールで、マルチクラウド防御(MCD)に対して、ブロックされている特定のリソースとアクションへのアクセスを許可します。
- MCDがAzureサブスクリプションからリアルタイムの更新を受信できるように、Azure Event Gridのサブスクリプション。
- Azureサブスクリプションは、MCDダッシュボードからマルチクラウド防衛コントローラーに接続されました。
- Azureアカウントが初めてMCDにオンボーディングされる場合、Azureで受け入れられるCisco Marketplace規約。
- (オプション)Key VaultまたはBLOBストレージアクセスが必要な場合は、ユーザーに割り当てられた管理対象IDが構成されます。
- 新しいサービスVNetFTDvゲートウェイのサポートが導入される前に作成されたVNetは、FTDvゲートウェイの導入には使用できません。
- Cloud-Delivered Firewall Management Center(cdFMC)のアクティブなサブスクリプション。FTDvデバイスのアクセスコントロールポリシーを管理します。
- シスコの販売担当者またはパートナーを通じて購入した1つ以上のFTDvライセンス。
要件
次の項目に関する知識があることが推奨されます。
- Microsoft Azureポータルのナビゲーション
- Microsoft Entra ID (Azure AD)アプリケーションの登録とロールベースアクセスコントロール(RBAC)
- Ciscoマルチクラウド防御(MCD)
- Cisco Secure Firewall Threat Defense Virtual(FTDv)
使用するコンポーネント
本書の内容は、特定のソフトウェアやハードウェアのバージョンに限定されるものではありません。
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
設定
Microsoft Azureを準備し、AzureアカウントをMCDに接続して、FTDv Gatewayをデプロイするには、次の手順を使用します。
アプリケーションの登録
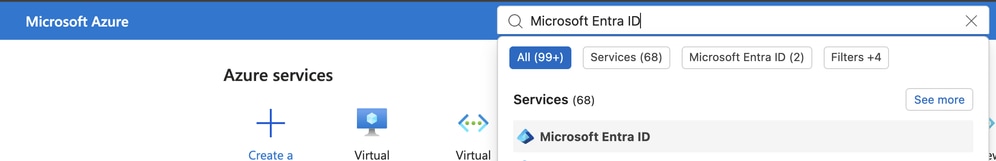
- Azureポータルの検索バーでMicrosoft Entra IDに移動します。
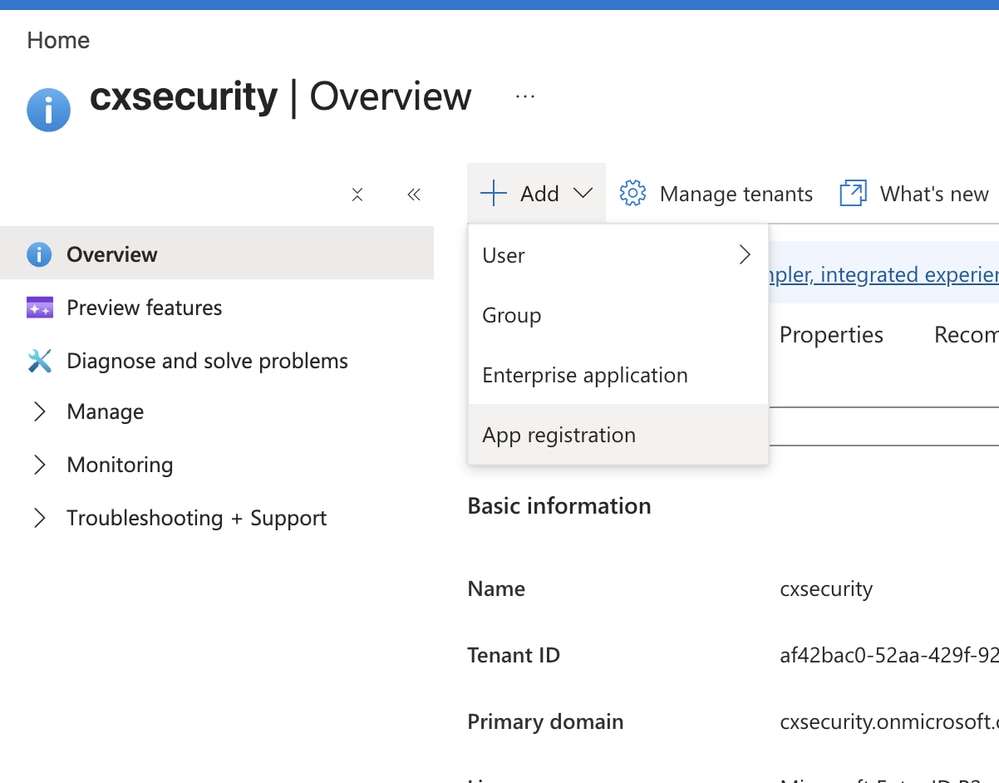
- Addをクリックし、App registrationを選択します。
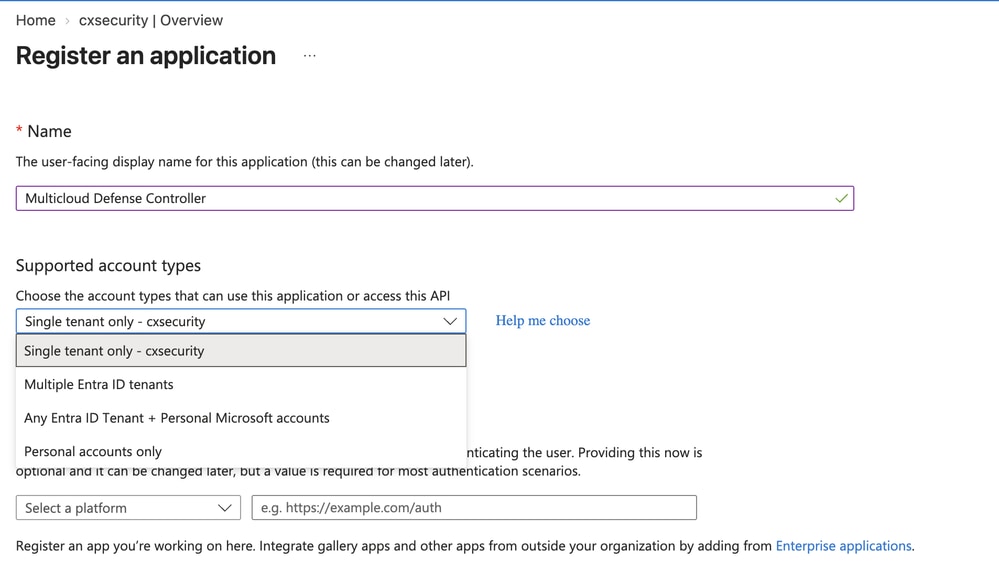
- Register an applicationフォームで、次の値を入力します。
- Name:アプリケーションの識別しやすい名前。
- サポートされているアカウントの種類:環境に最適なオプションを選択します。このドキュメントでは、シングルテナントのみを使用します。
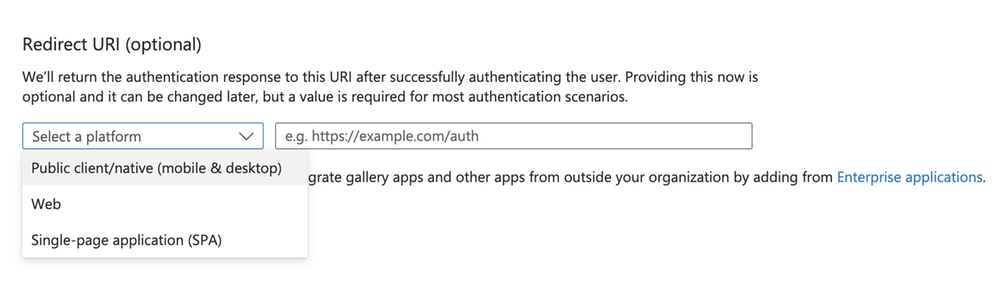
- Redirect URI(オプション)には、ご使用の環境に適したオプションを選択します。このドキュメントでは、リダイレクトURIは設定しません。
- [Register] をクリックします。
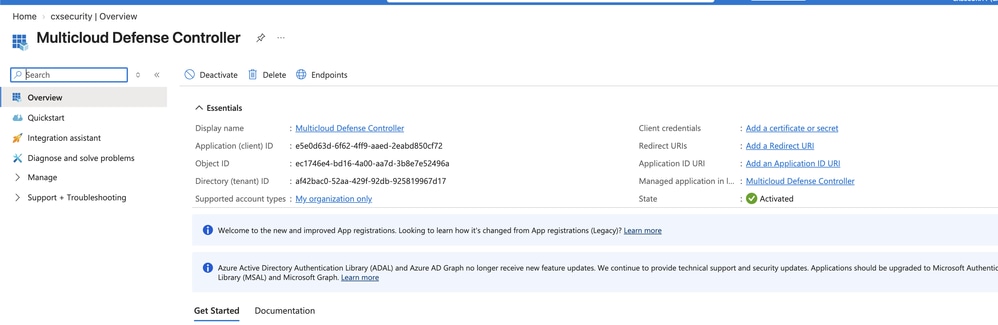
- アプリケーションを登録すると、概要ページが表示されます。アプリケーション(クライアント)IDとディレクトリ(テナント)IDをコピーしてメモ帳に保存します。
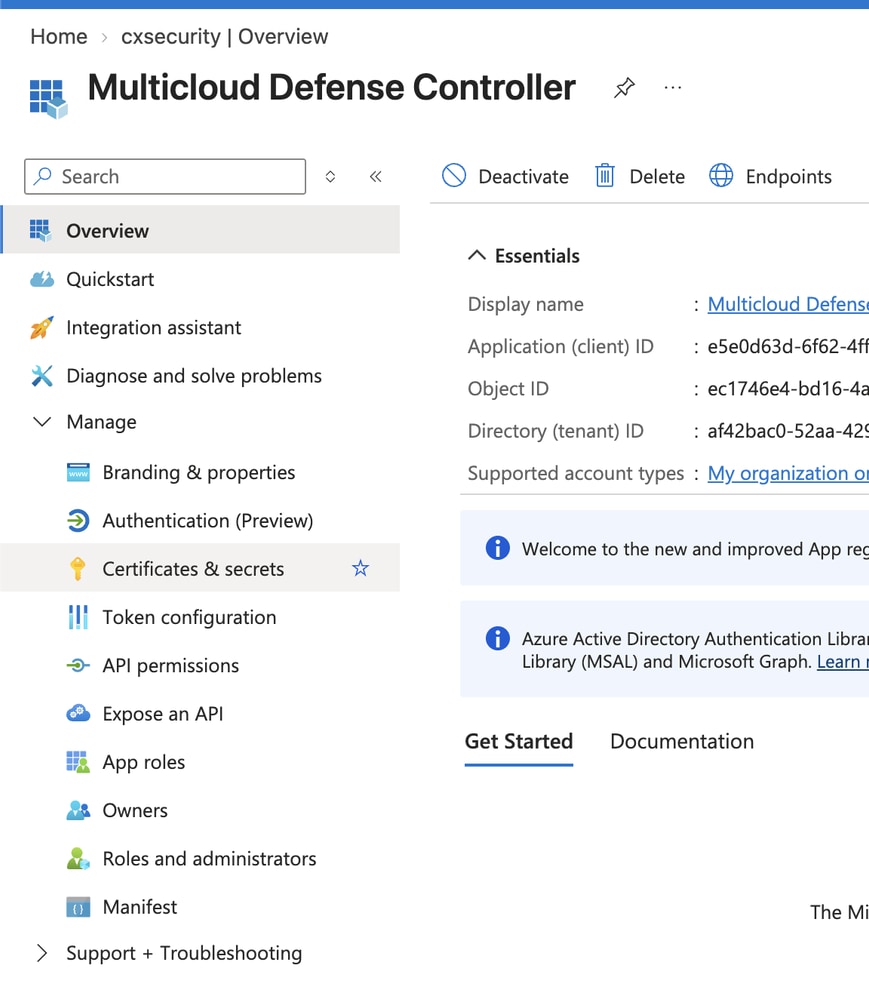
- アプリケーションページの左側のナビゲーションから、Manage > Certificates & secretsの順に選択します。
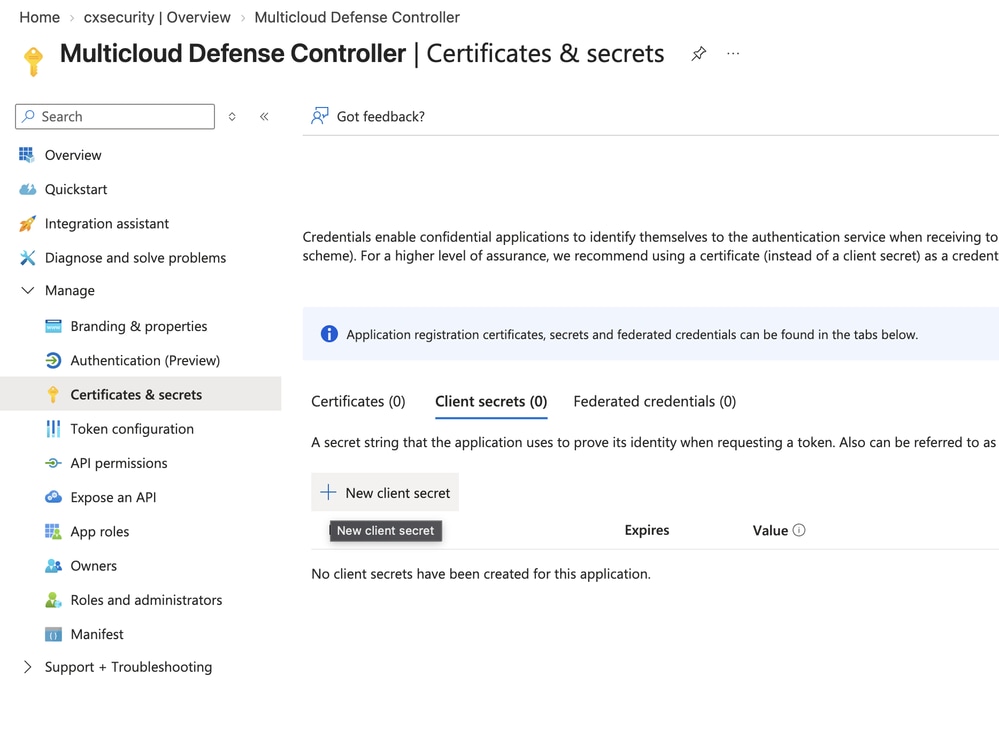
- New client secretをクリックします。
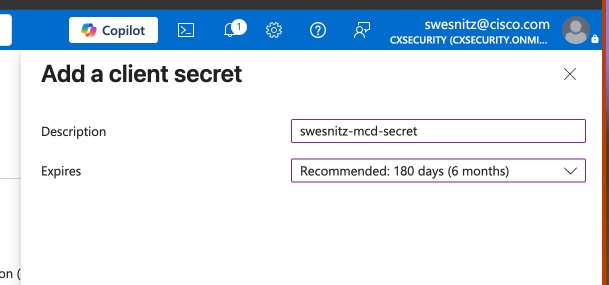
- Add a client secretページで、次の値を入力してから、Addをクリックします。
- Description:クライアントシークレットの適切な説明。
- Expires:ドロップダウンメニューから、環境に最適なオプションを選択します。

注:現在のシークレットの有効期限が切れたときに、新しいシークレットを作成する必要があります。
- ValueとSecret IDの両方をコピーし、メモ帳に保存します。

警告:シークレット値は作成時にのみ表示できます。
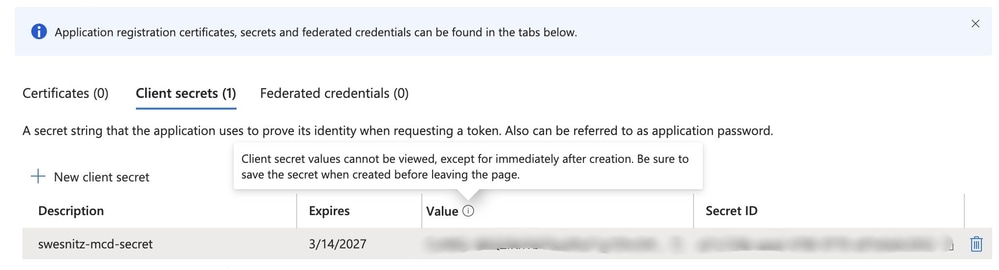

ヒント:クライアントシークレットが[値]列に表示されます。
カスタムロールの作成
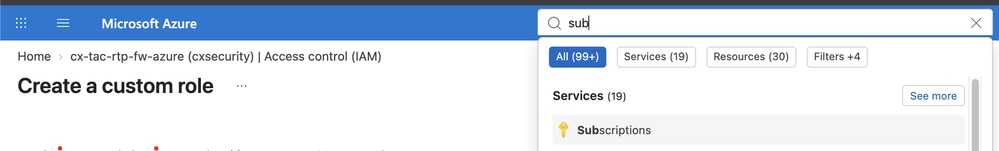
- Azureポータルの検索バーで、[サブスクリプション]に移動します。
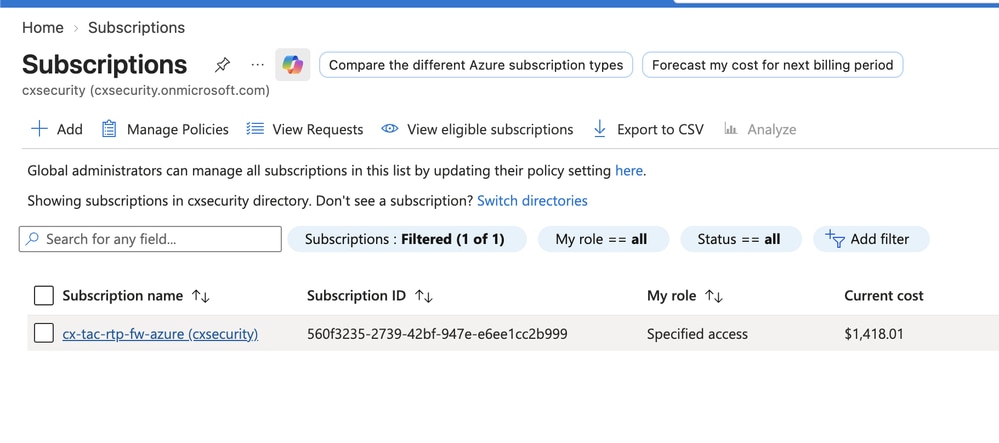
- サブスクリプションをクリックします。
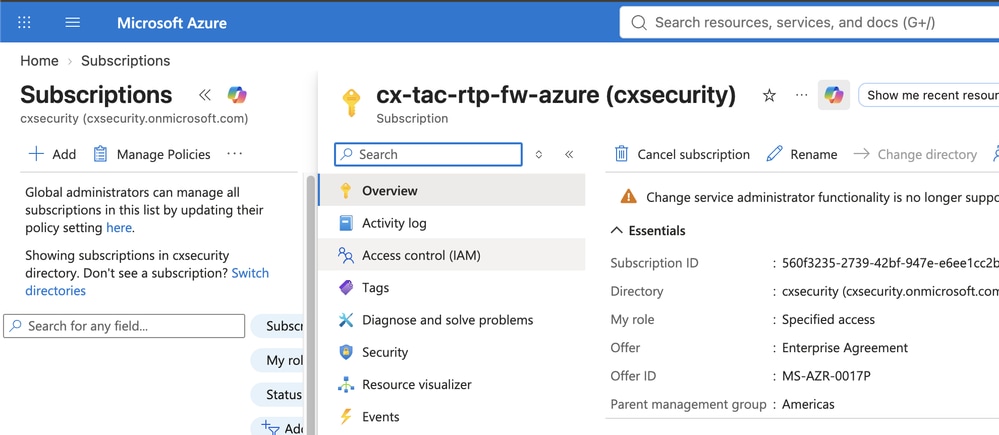
- Access control (IAM)をクリックします。
- Addをクリックし、ドロップダウンメニューからAdd custom roleを選択します。
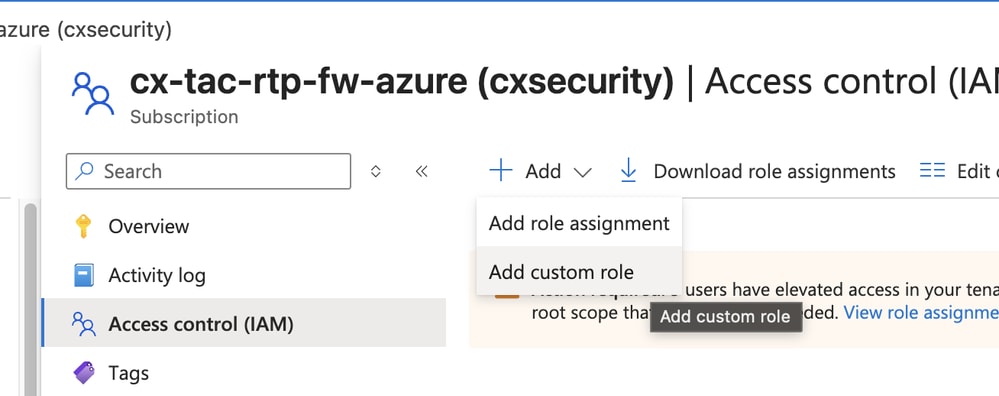
- 次の値を入力してください。
- カスタムロール名:カスタムロールの識別しやすい名前。
- 説明:ロールの説明。
- ベースラインアクセス許可:Start from scratchオプションボタンが選択されていない場合は、これをクリックします。
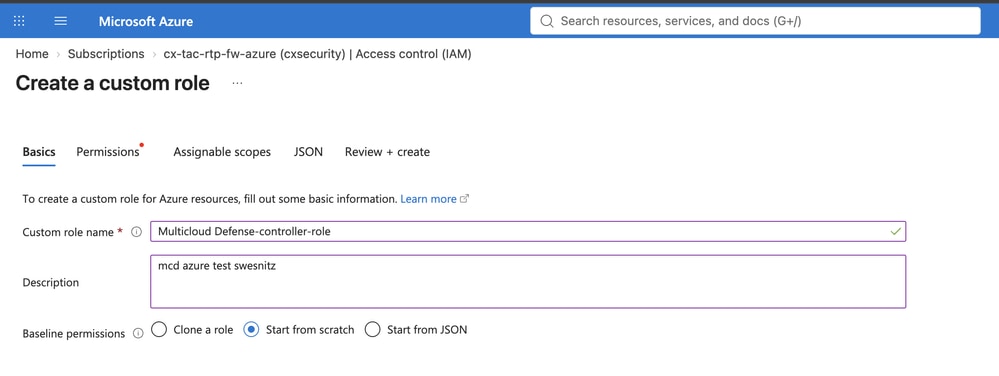
注:指定したJSONは、[権限]タブではなく、カスタムロールに権限を割り当てます。
- JSONをクリックします。
- [Edit] をクリックします。
- 次のコードブロックをactionの角括弧内に貼り付けます。
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
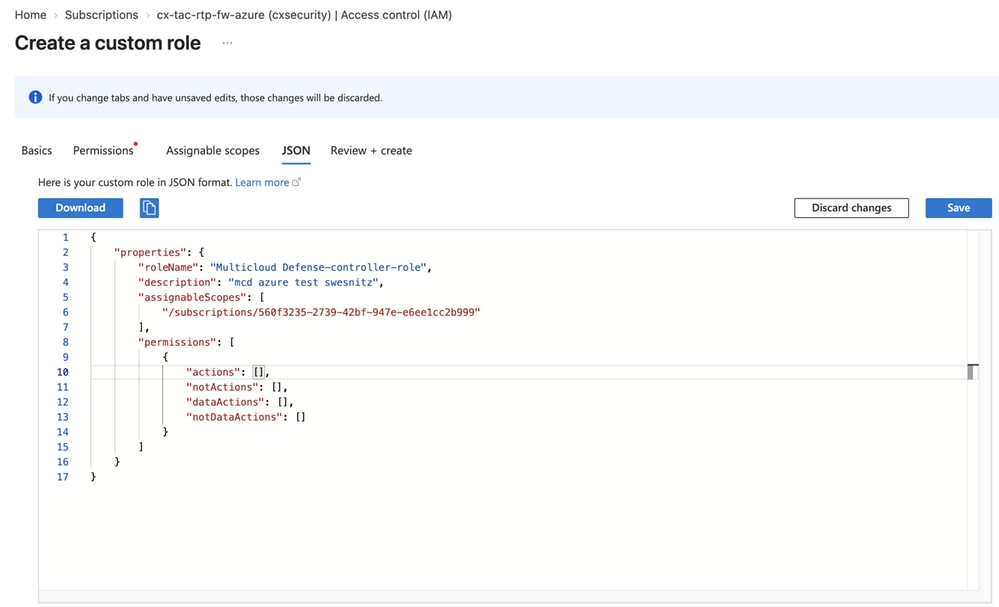
注:JSONコードブロックの正しい間隔とタブを確認してください。
完成したロール定義の例を次に示します。
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
カスタムロールの割り当て
- Subscription Access control (IAM)ページで、Add role assignmentをクリックします。
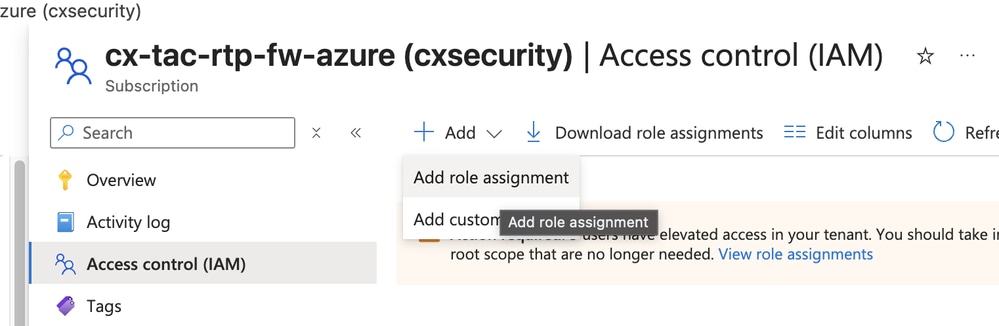
- 「カスタムロールの作成」セクションで作成したロールを検索します。
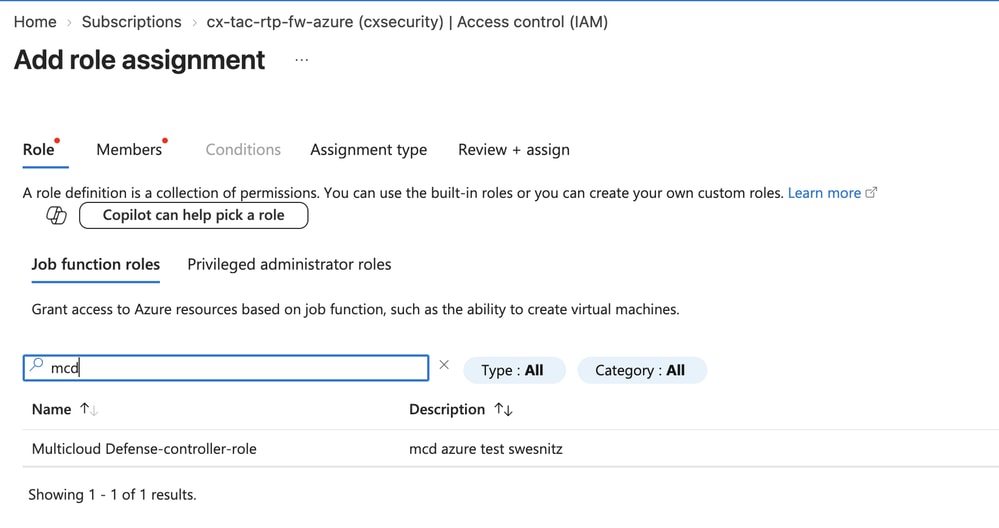
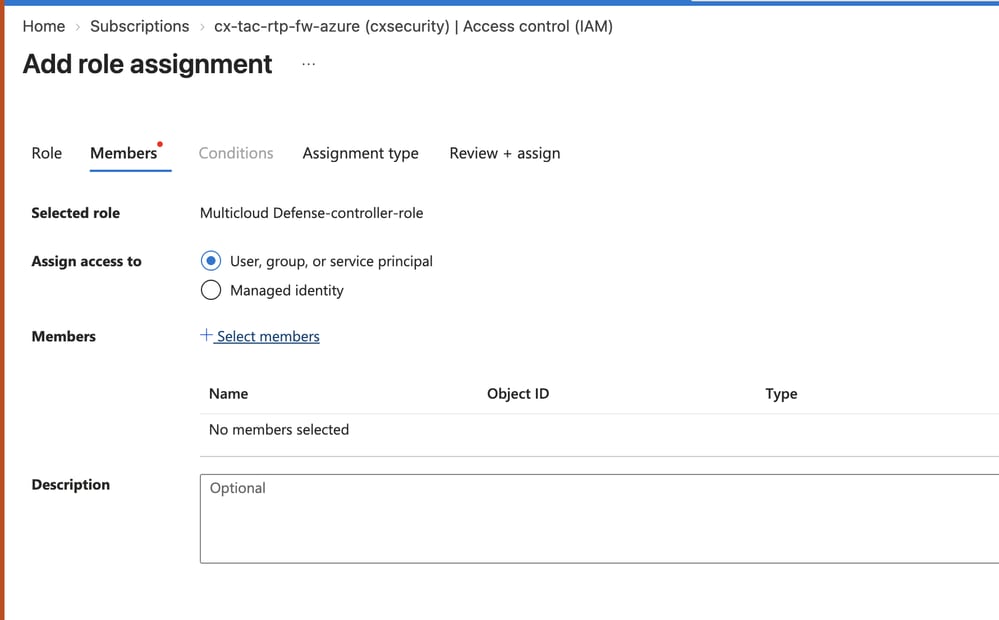
- Nextをクリックし、Assign accessをUser、group、またはservice principalに設定したままにします。
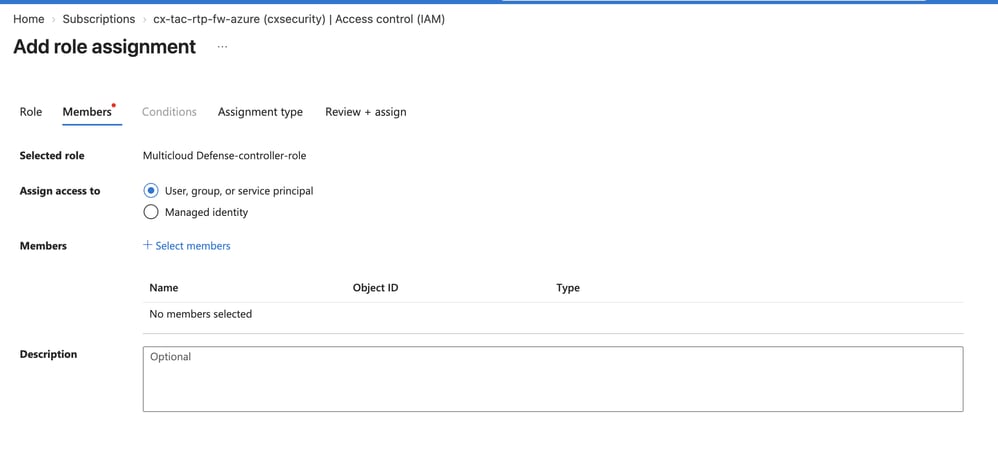
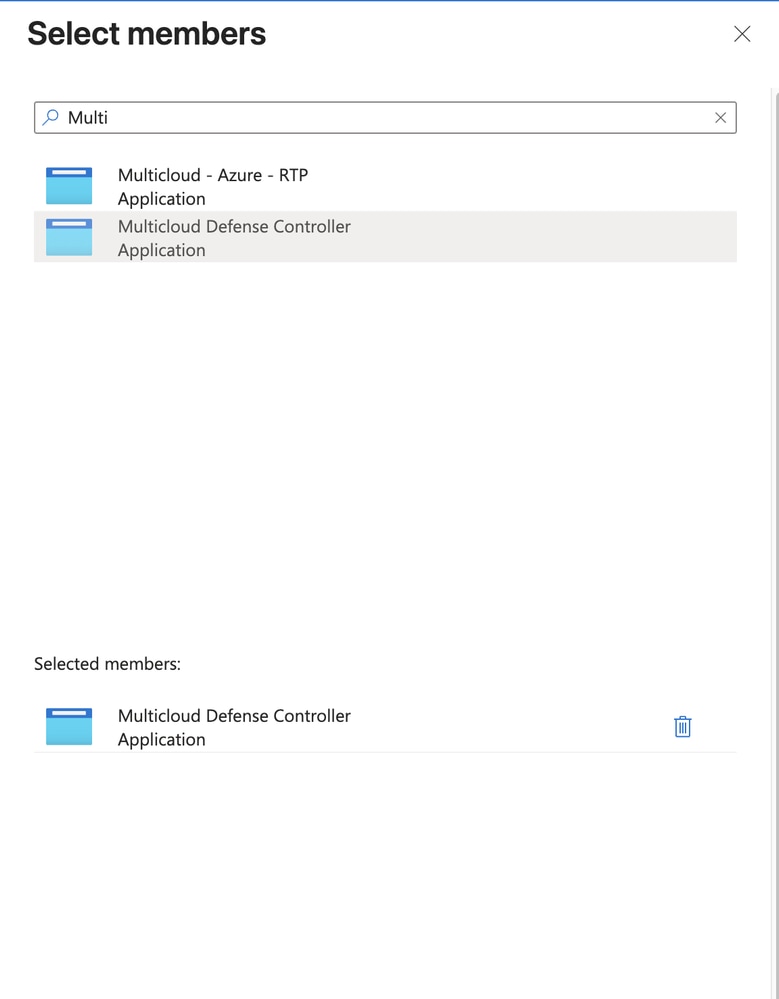
- Select membersをクリックします。
- 「カスタムロールの作成」セクションで作成したロールを追加します。
- Nextをクリックして、サブスクリプションIDをコピーします。
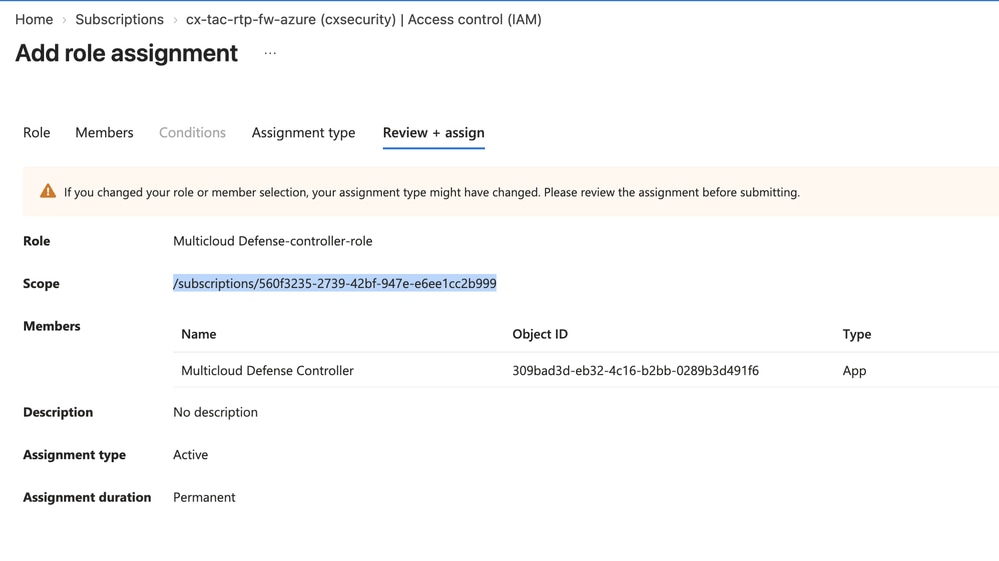
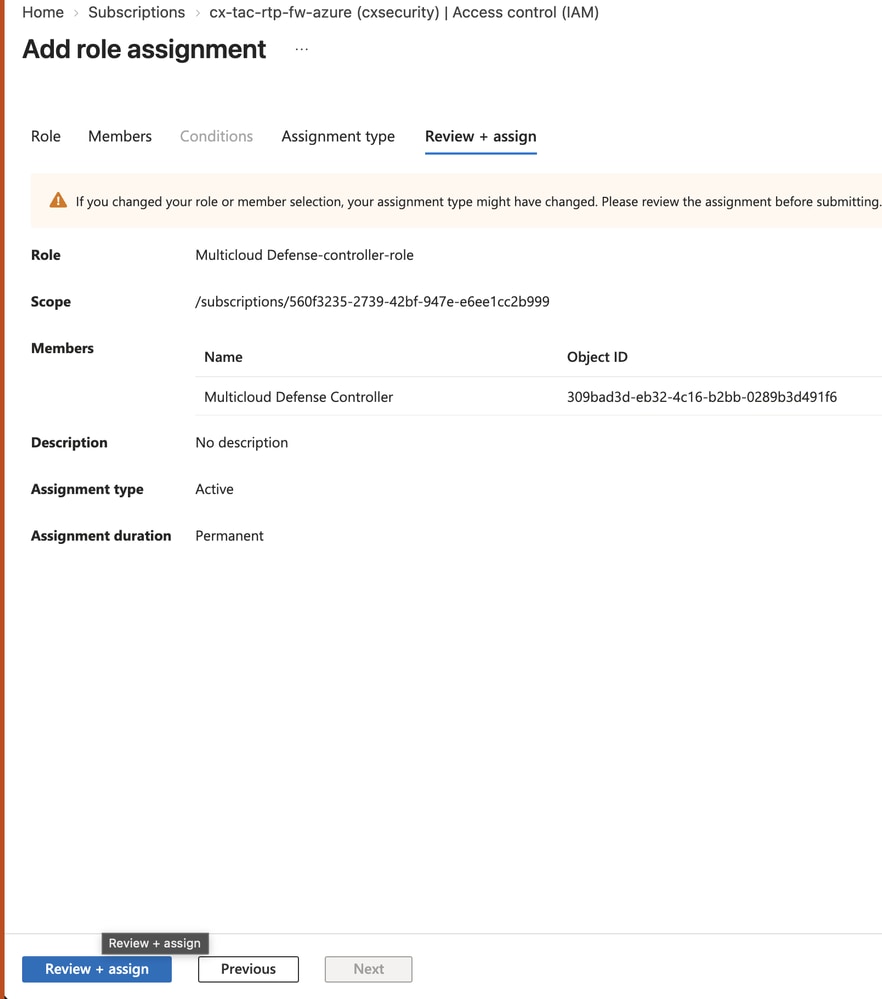
- Review + assignをクリックします。
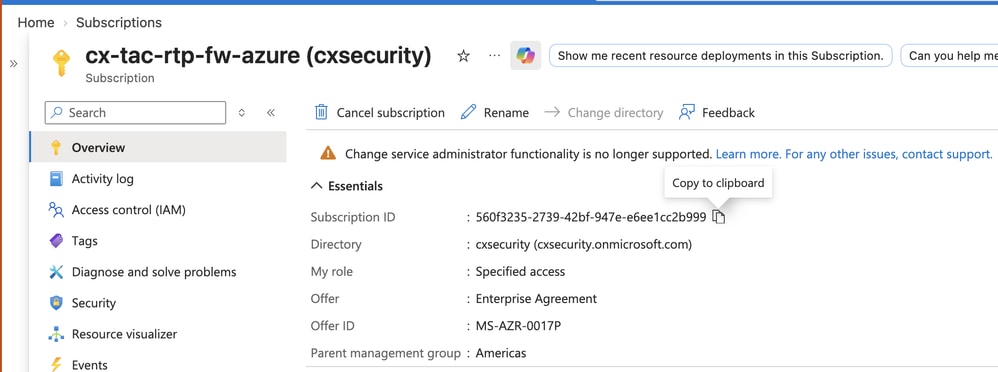
- サブスクリプションの概要ページが表示されます。左側のメニューからOverviewに移動し、サブスクリプションIDをコピーします。
これで、AzureアカウントをMCDに追加するためのAzureの前提条件が完了しました。これらの手順では、MCDを使用した統合と展開について説明します。
AzureアカウントをMCDに接続する
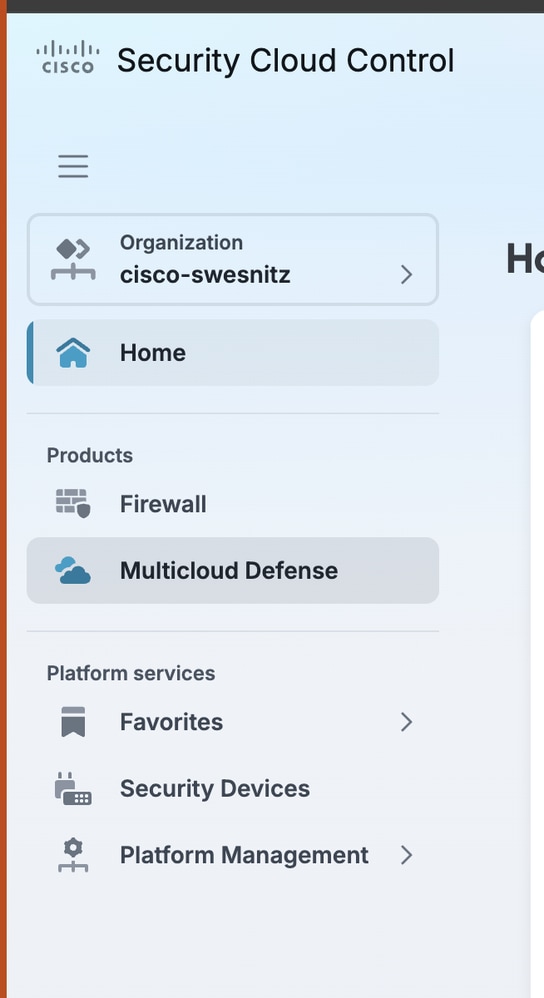
- SCC > Multicloud Defenseの順に移動します。
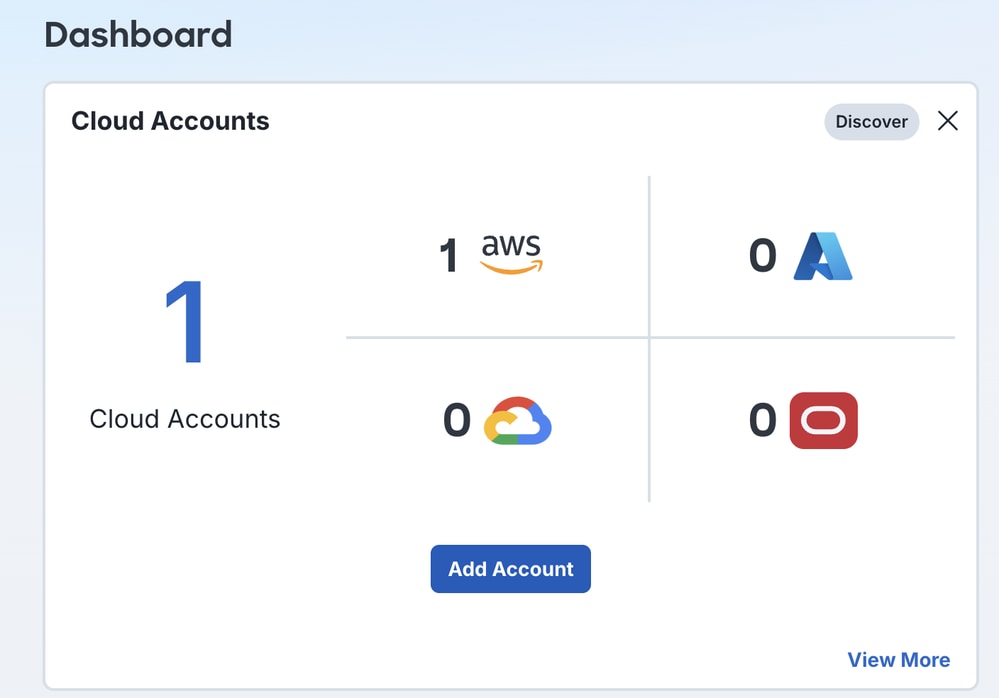
- メインダッシュボードのCloud Accountsペインで、Add Accountをクリックします。
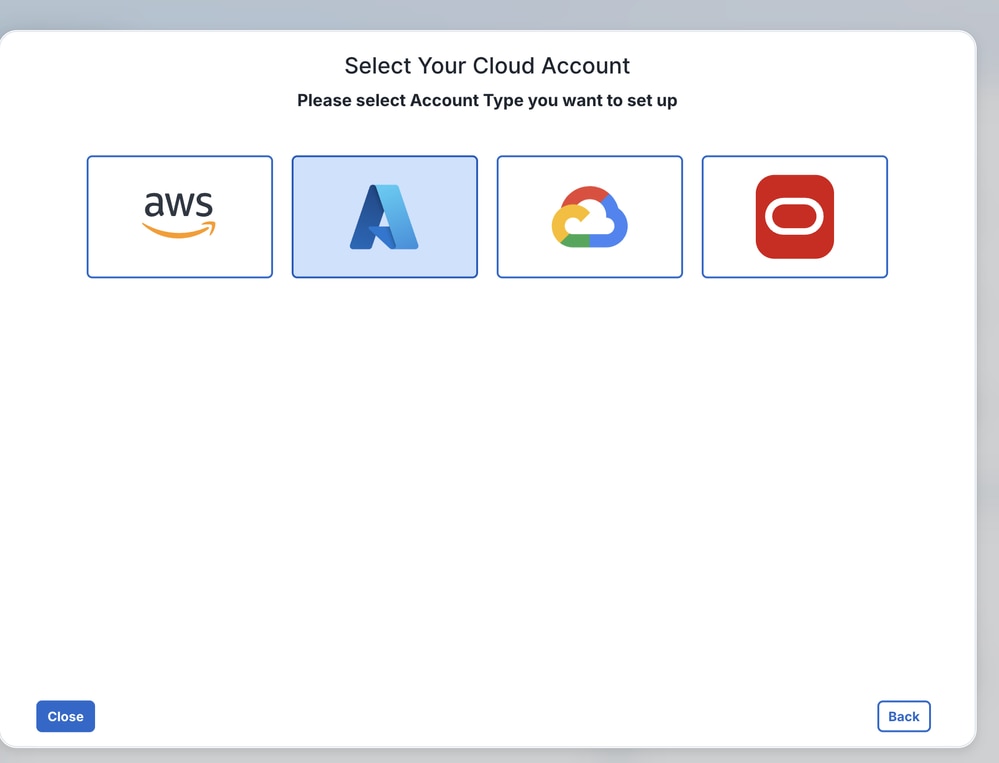
- Azureアイコンをクリックします。
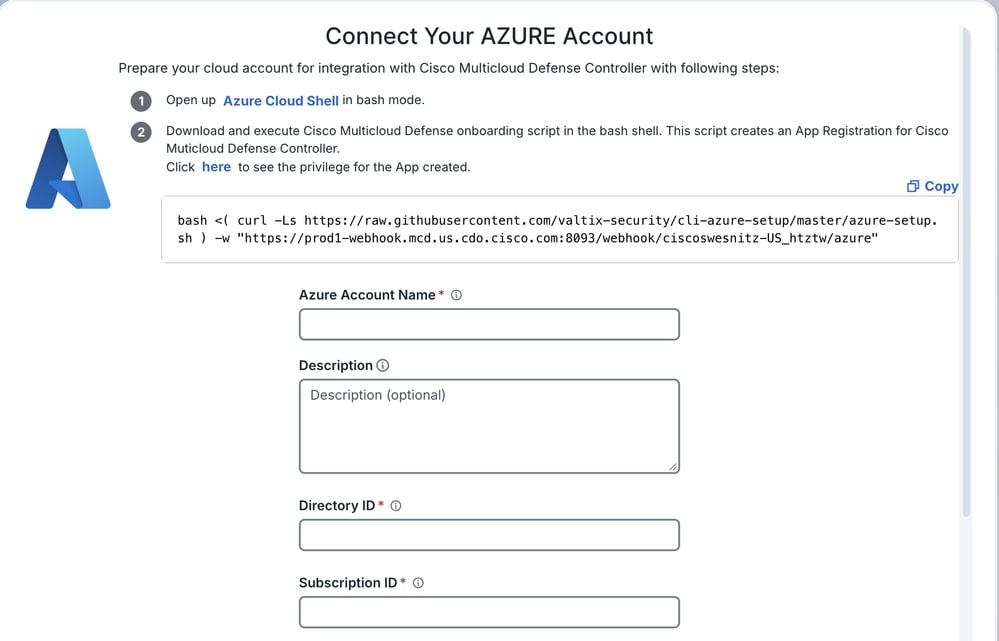
- [Azureアカウントへの接続]ページで、次の値を入力します。
- Azureアカウント名: MCDの観点からのAzureアカウントの名前。
- ディレクトリID: 「アプリケーションの登録」セクションで保存したディレクトリID。
- サブスクリプションID:カスタムロールの割り当てセクションで保存したサブスクリプションID。
- アプリケーションID: 「アプリケーションの登録」セクションで保存したアプリケーションID。
- Client Secret:アプリケーションの登録セクションで保存した値。
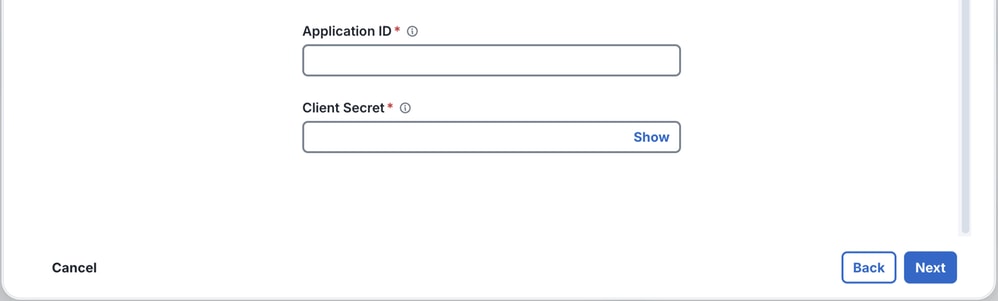
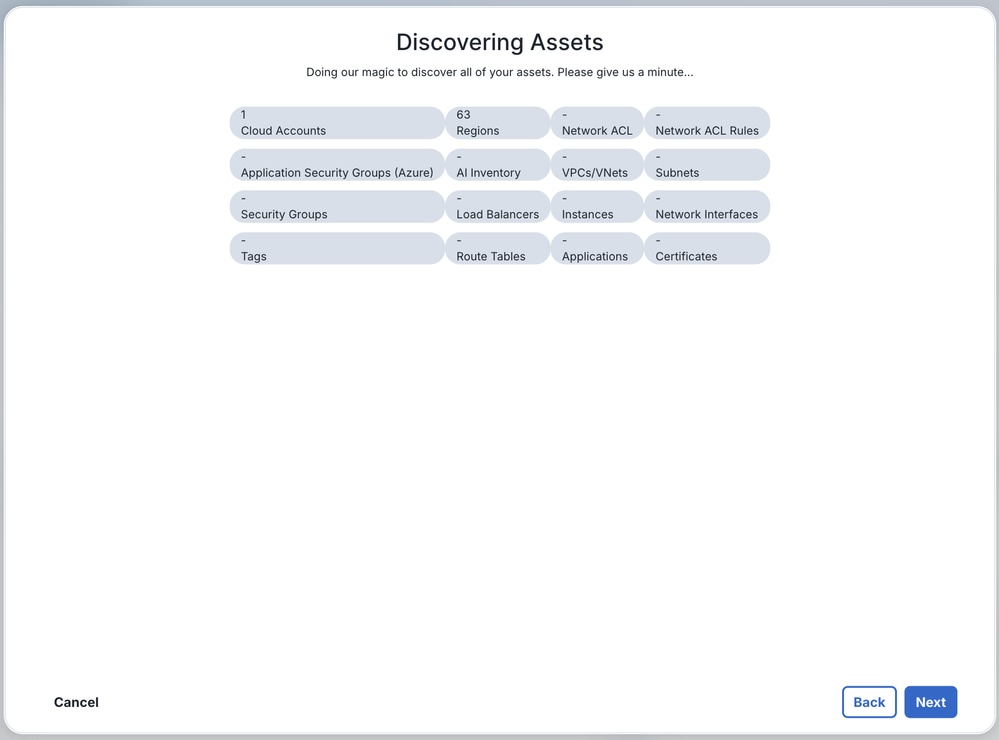
- MCDは、Azureアセットを検出して表示します。[next] をクリックします。
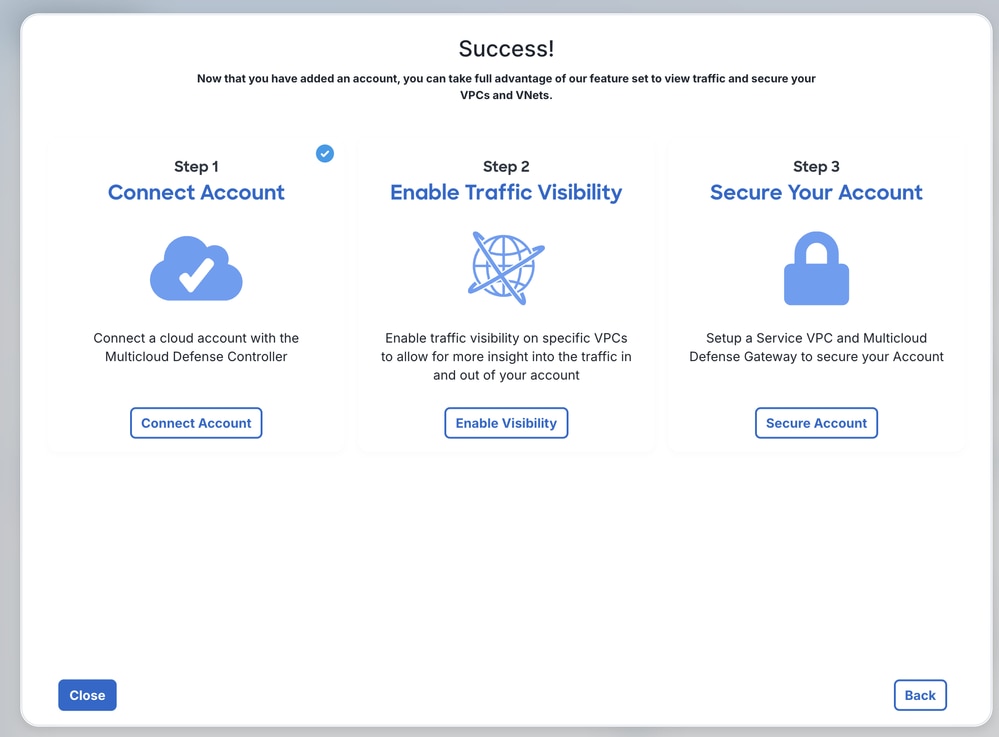
- [Close] をクリックします。
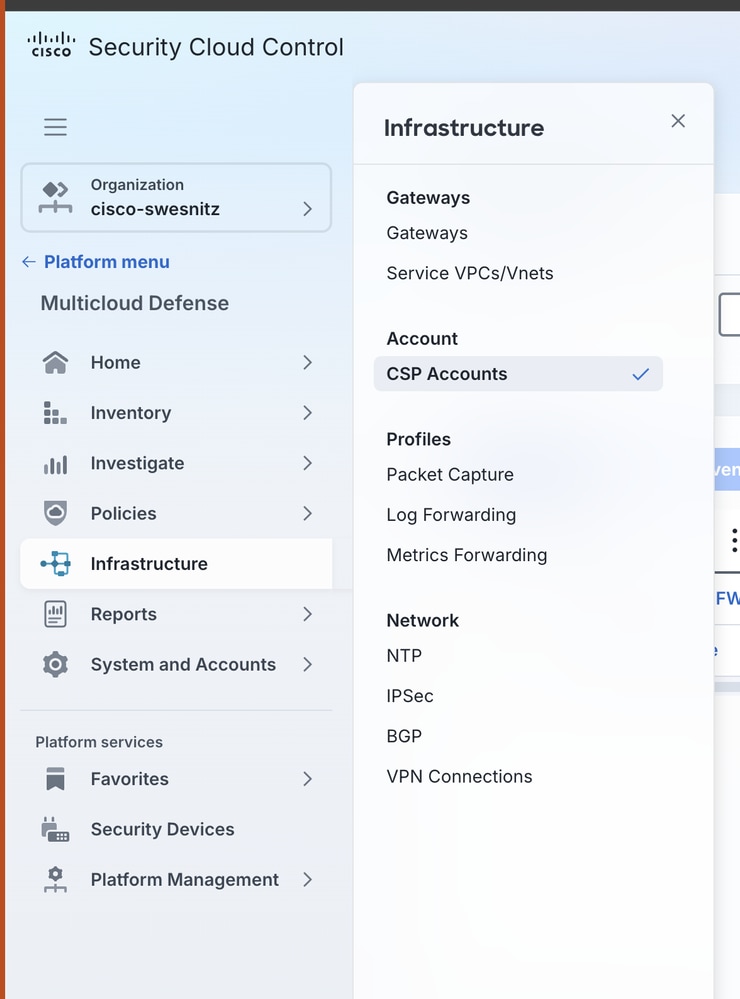
- これで、オンボーディングされたアカウントをInfrastructure > CSP Accountsから表示できるようになりました。
VNetの作成
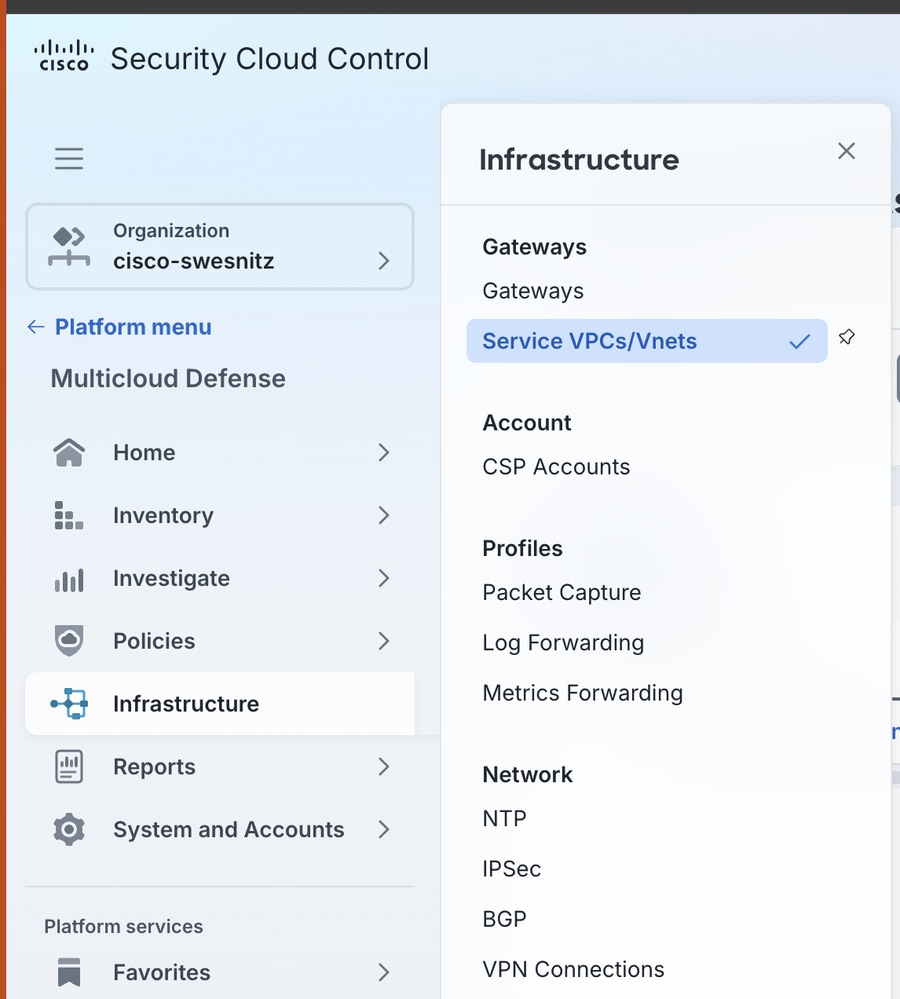
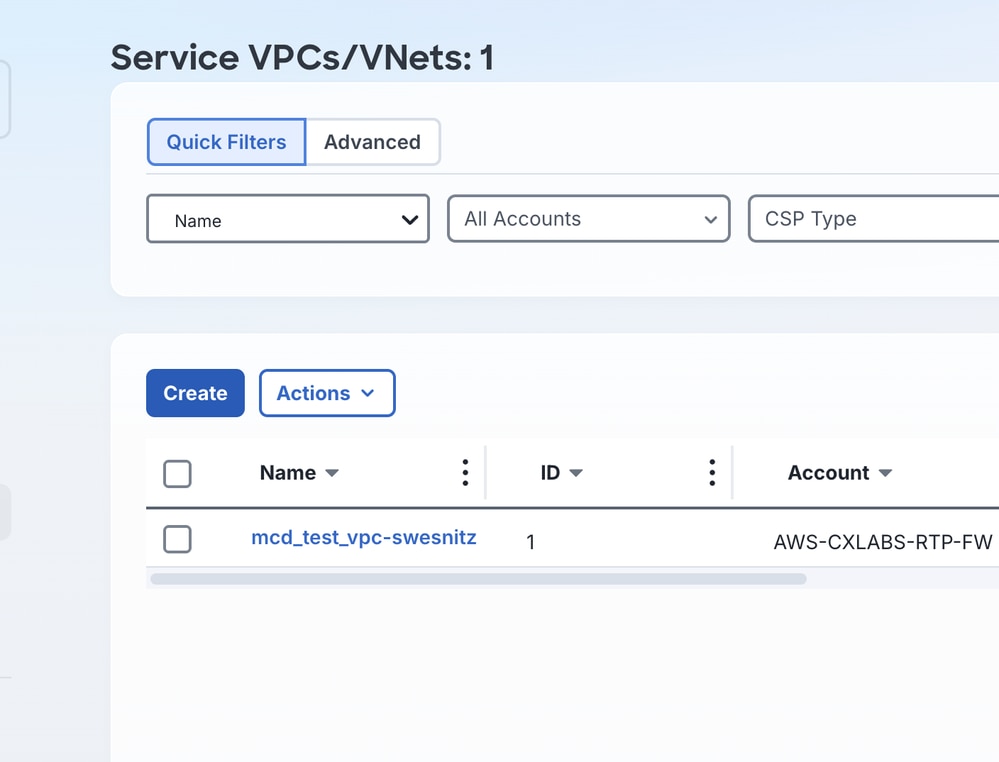
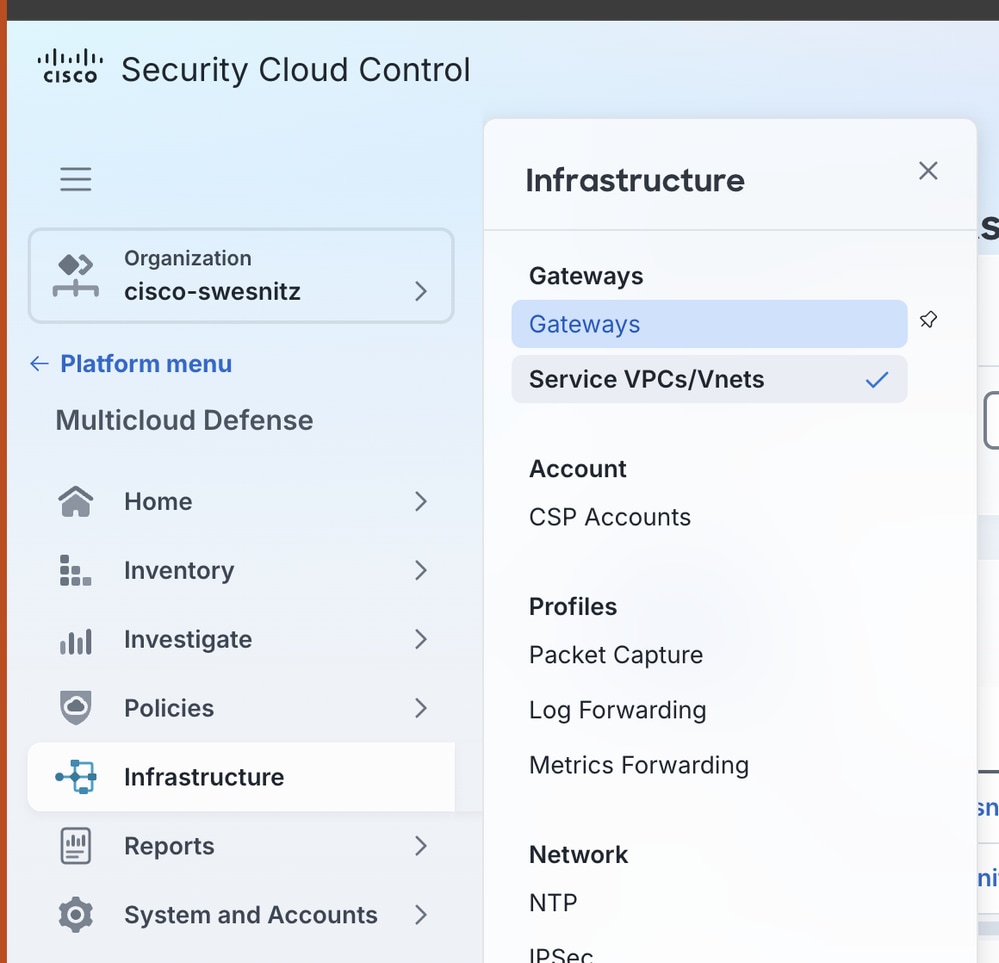
- Infrastructure > Service VPCs/VNetsの順に移動します。
- [Create] をクリックします。
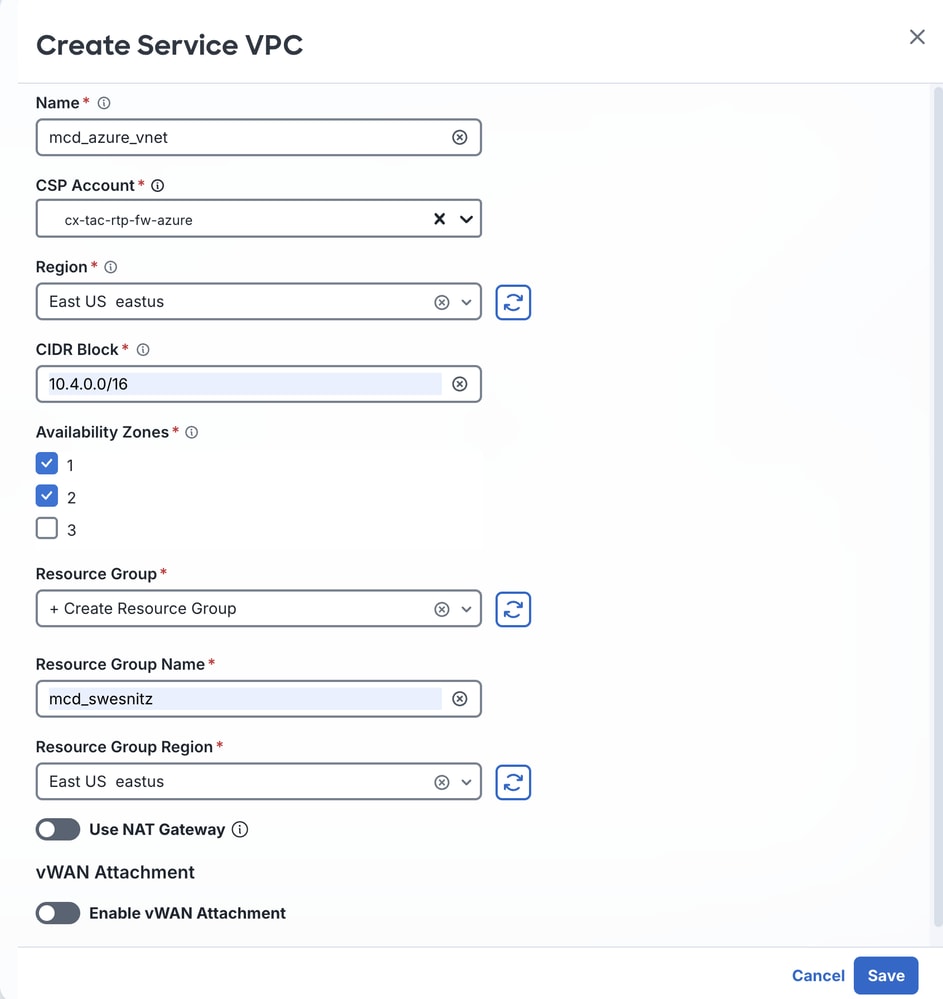
- 次の値を入力してください。
- Name:この手順でFTDvゲートウェイに対して作成される、VNetの簡単に識別できる名前。
- CSPアカウント: [AzureアカウントをMCDに接続する]セクションで割り当てた名前。
- リージョン:FTDvゲートウェイが導入されているリージョン。
- CIDRブロック:VNetに関連付けられた中継ゲートウェイ用の一意のIPブロック。
- 可用性ゾーン:復元力を確保するには、少なくとも2つの可用性ゾーンを選択します。
- Resource Group:ドロップダウンメニューから+ Create Resource Groupを選択します。
- リソースグループ名:リソースグループの名前。
- リソースグループリージョン: 「リージョン」で選択したリージョンに合わせたリージョン。
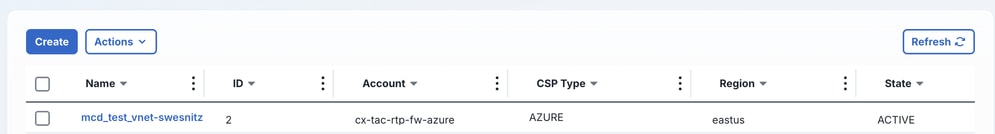
- 成功のメッセージが表示されます。
Azure側からVNetの作成を確認し、Network foundation > Virtual networks overview > Virtual Networksの順に選択します。
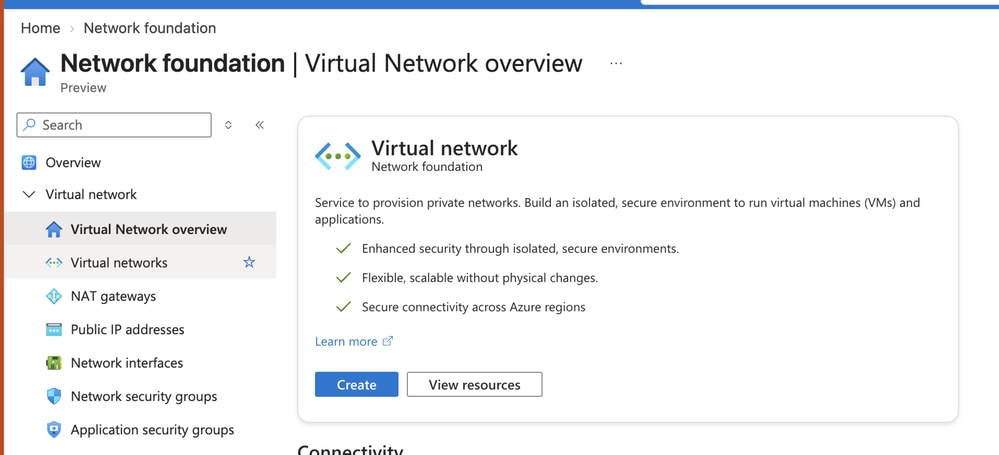
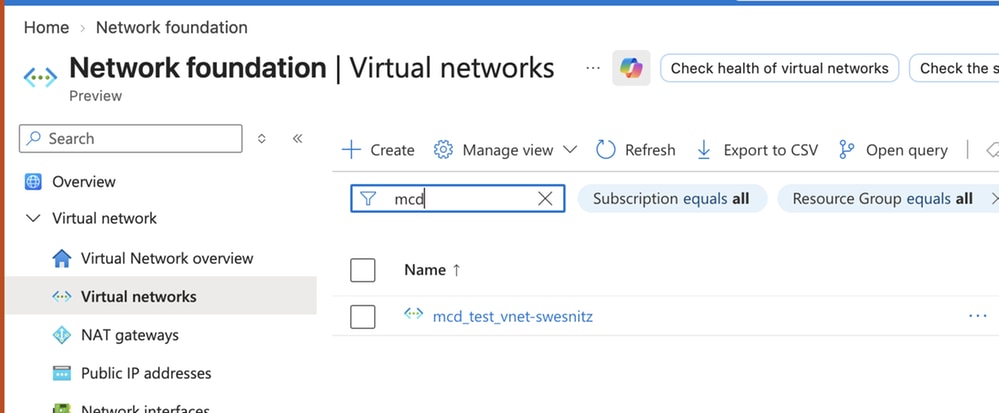
VNetは、作成されるとアクティブ状態に移行します。
Azure MCD FTDv Gatewayの作成
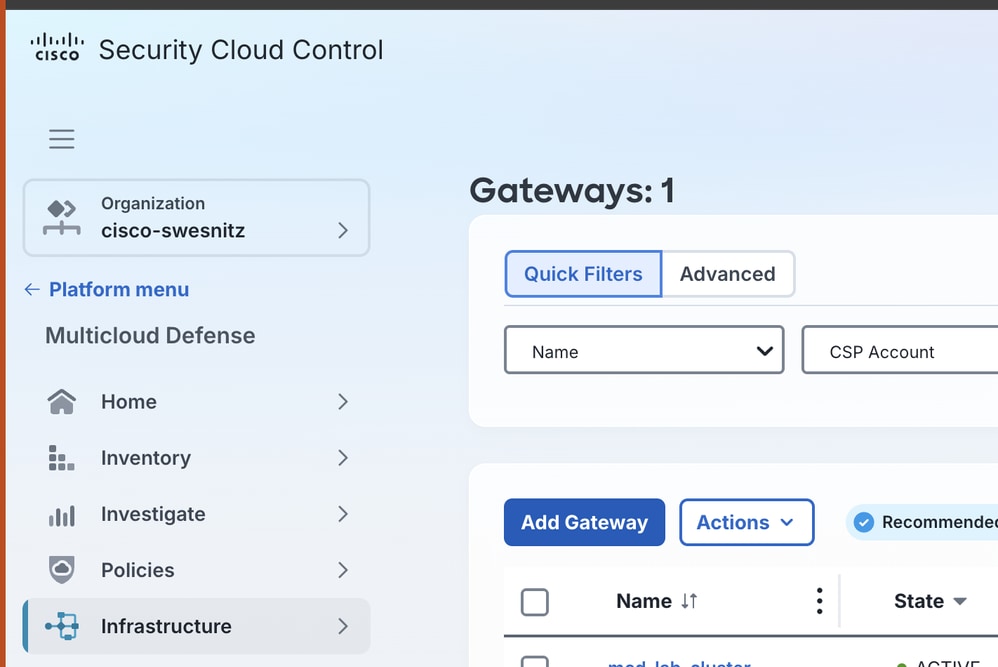
- Infrastructure > Gatewaysの順に移動します。
- Add Gatewayをクリックします。
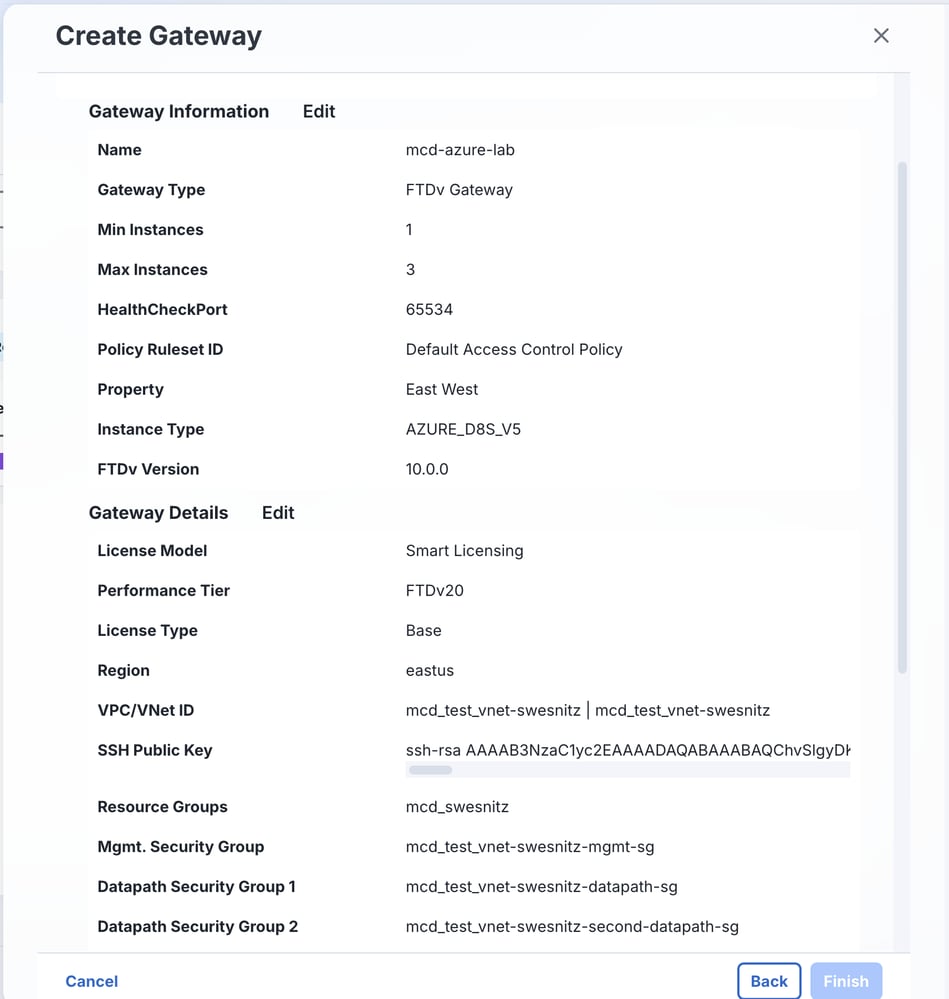
- 次の値を入力してください。
- アカウント:ドロップダウンメニューから、「AzureアカウントをMCDに接続する」セクションでリンクしたAzureアカウントを選択します。
- Gateway Type:FTDv Gatewayを選択します。
- Name:FTDvゲートウェイの簡単に識別できる名前。
- インスタンスタイプ:環境に適したインスタンスタイプ。
- 最小インスタンス:ドロップダウンメニューから少なくとも1つのインスタンスを選択します。
- 最大インスタンス数:環境に必要な最大FTDvインスタンス数。許容される最大値は10です。
- HealthCheck Port:デフォルトは65534です。このドキュメントでは、この値を変更しません。
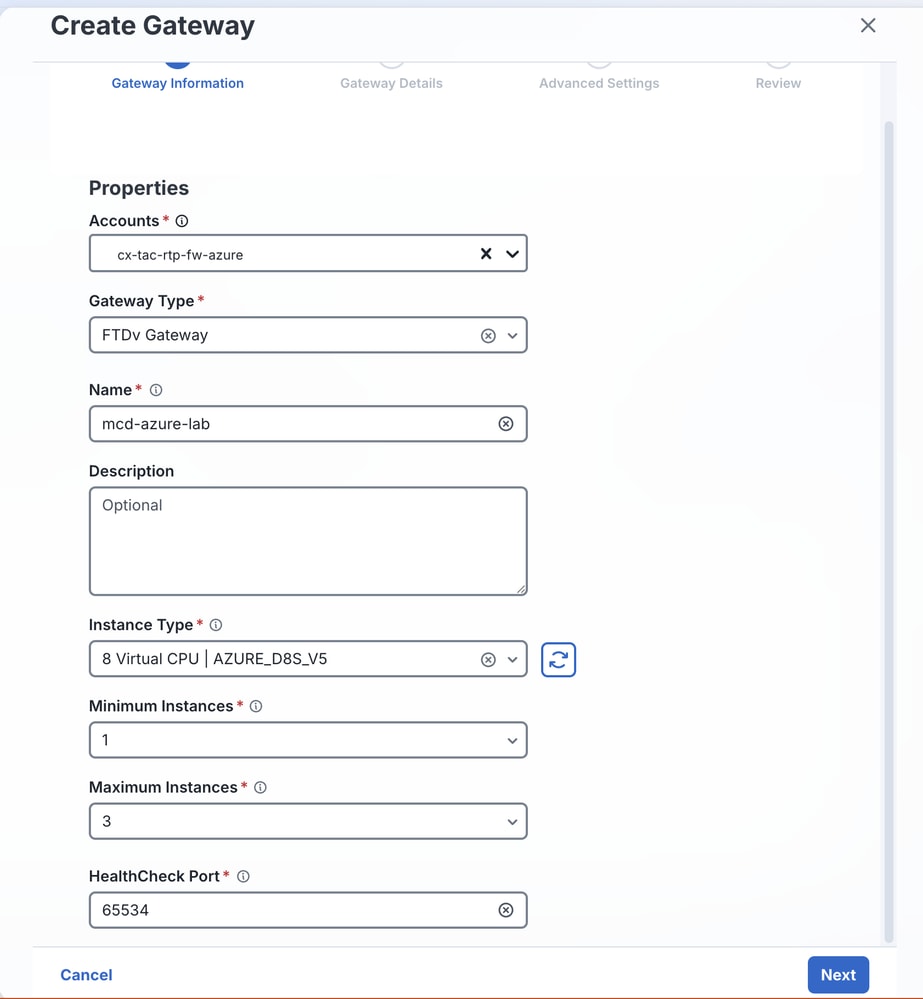
注:HealthCheck Portは、インスタンスの健全性を確認するためにマルチクラウド防御ロードバランサが使用するポート番号です。インスタンスに割り当てられたデータパスセキュリティグループは、このポートでのトラフィックを許可する必要があります。
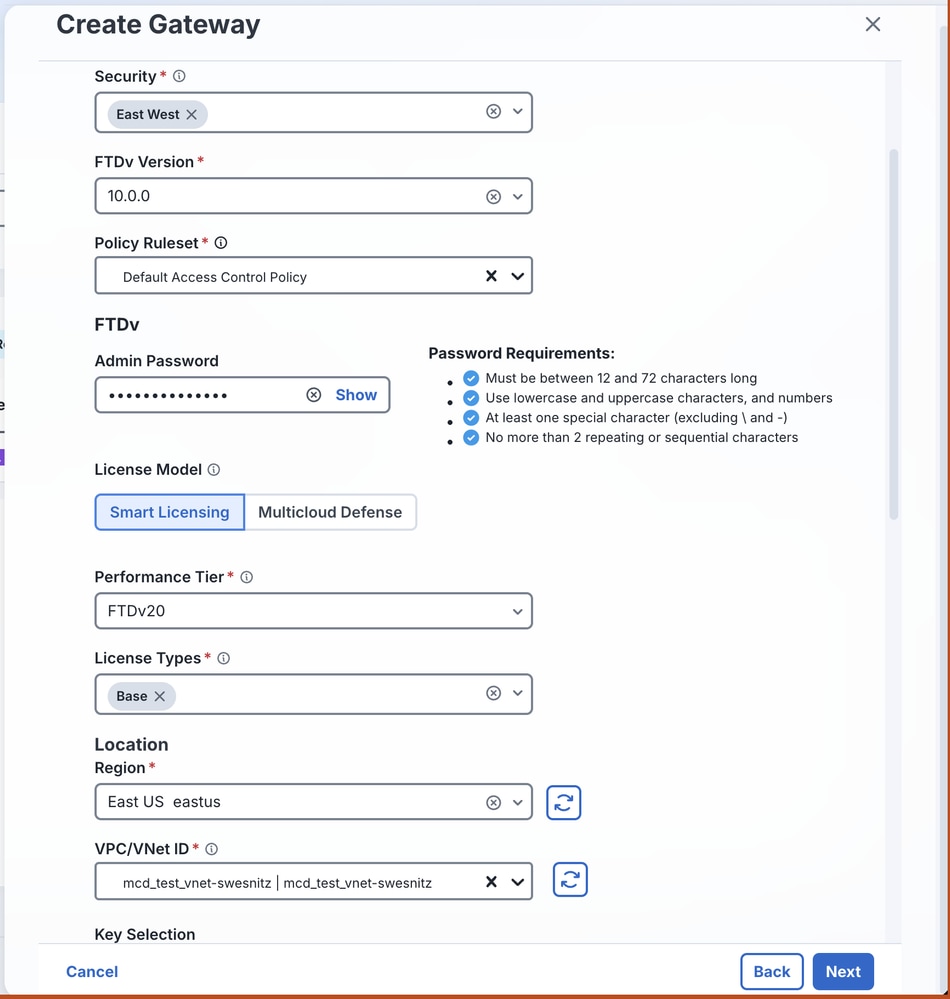
- 次の値を入力してください。
- Properties:EgressまたはEast-Westを選択します。
- FTDv Version:環境に最も適したソフトウェアバージョン。
- ポリシールールセット:このFTDvクラスタに適用するアクセスコントロールポリシー(ACP)。
- Password:FTDvインスタンスのパスワード。
- ライセンスモデル:目的のライセンスモデル。
- パフォーマンス層:期待されるデバイススループットに適した層。
- ライセンスタイプ:この導入用に購入したライセンスタイプ。
- リージョン:これらのFTDvインスタンスがデプロイされているリージョン。
- VPC/VNet ID:「VNetの作成」セクションで作成したサービスVNet。
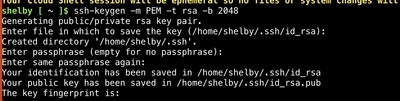
- 公開キーペアを作成します。手順については、「WindowsでのSSHキーペアの作成」を参照してください。
- SSH公開キーとリソースグループの値を入力します。
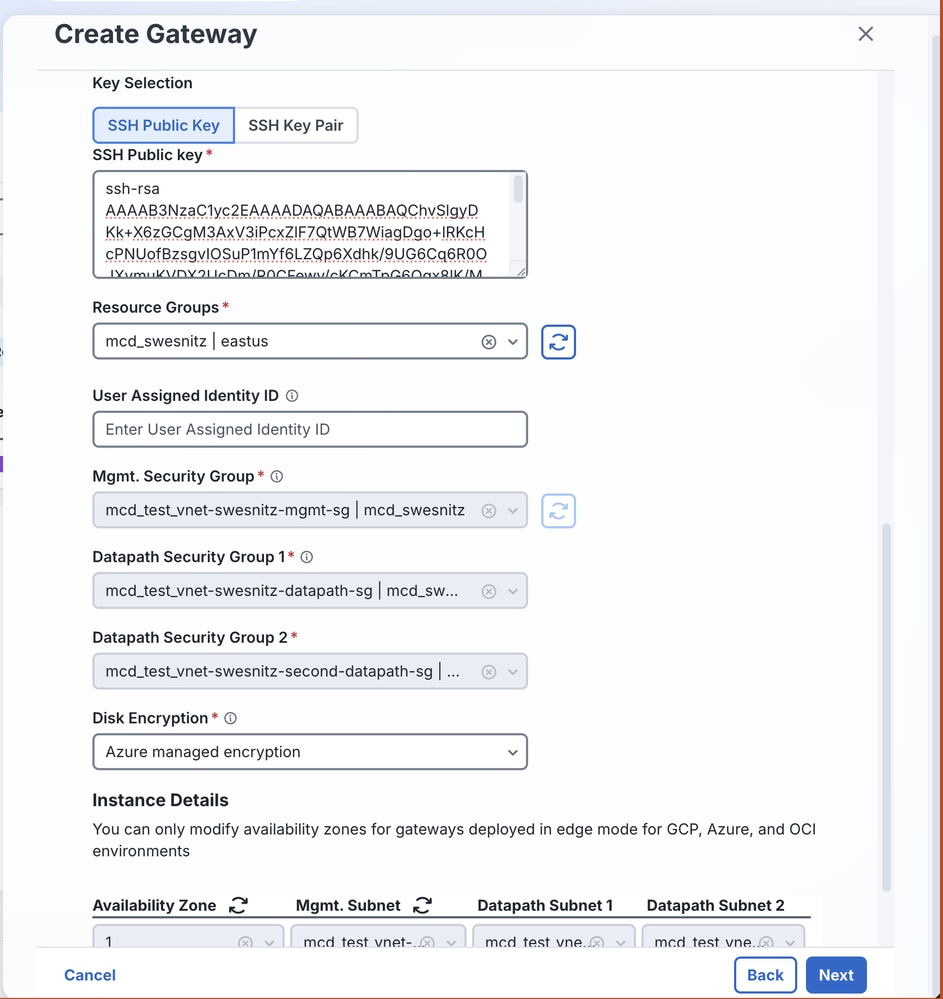
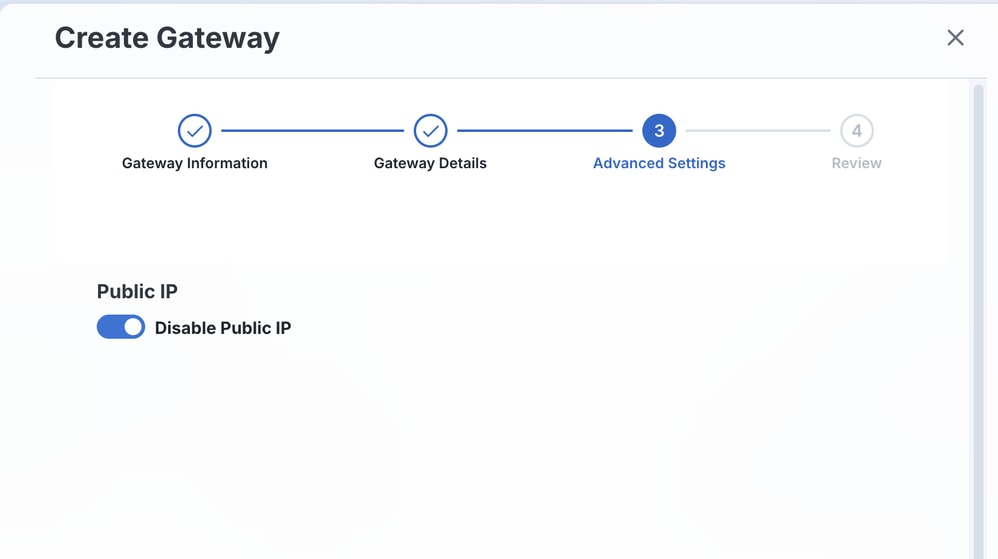
- パブリックIPを無効にしてから、Nextをクリックします。
- 指定したすべての値を確認します。
- 値を確認し、リソースのロードが完了したら、Finishをクリックします。
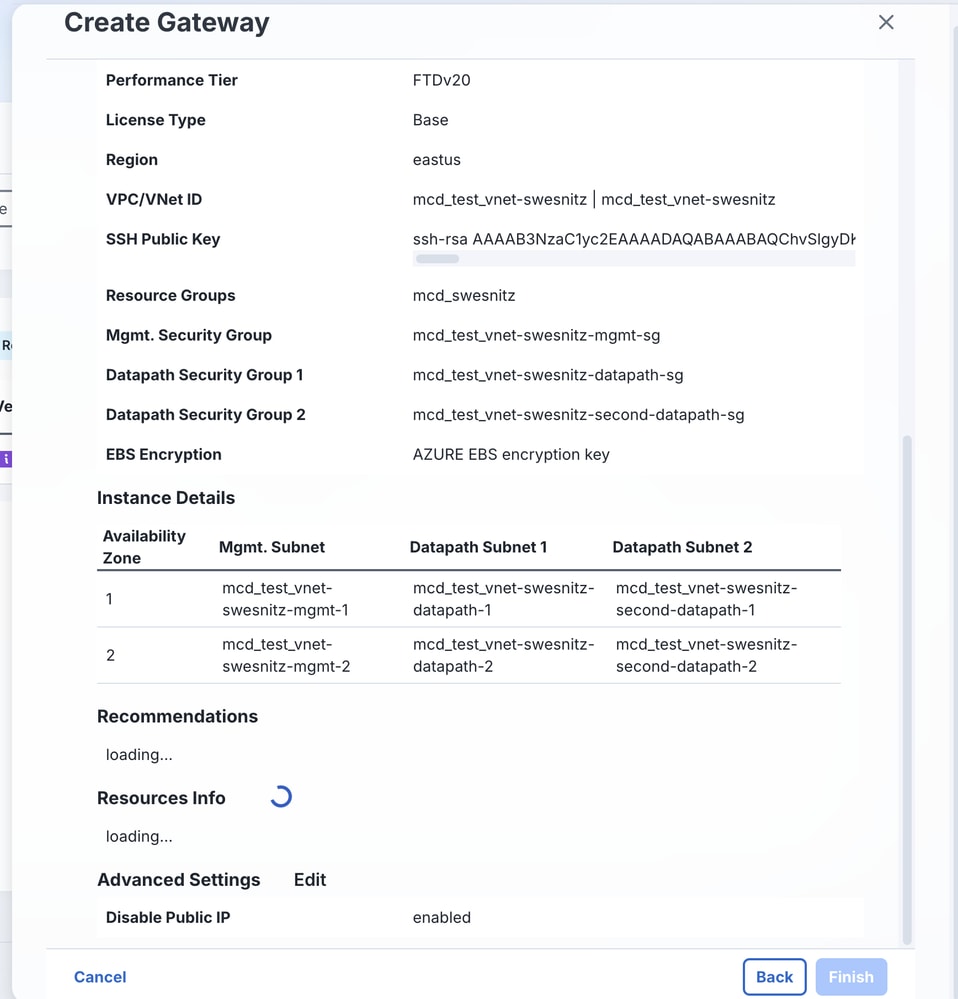
リソースがロードされた後のダッシュボードビュー。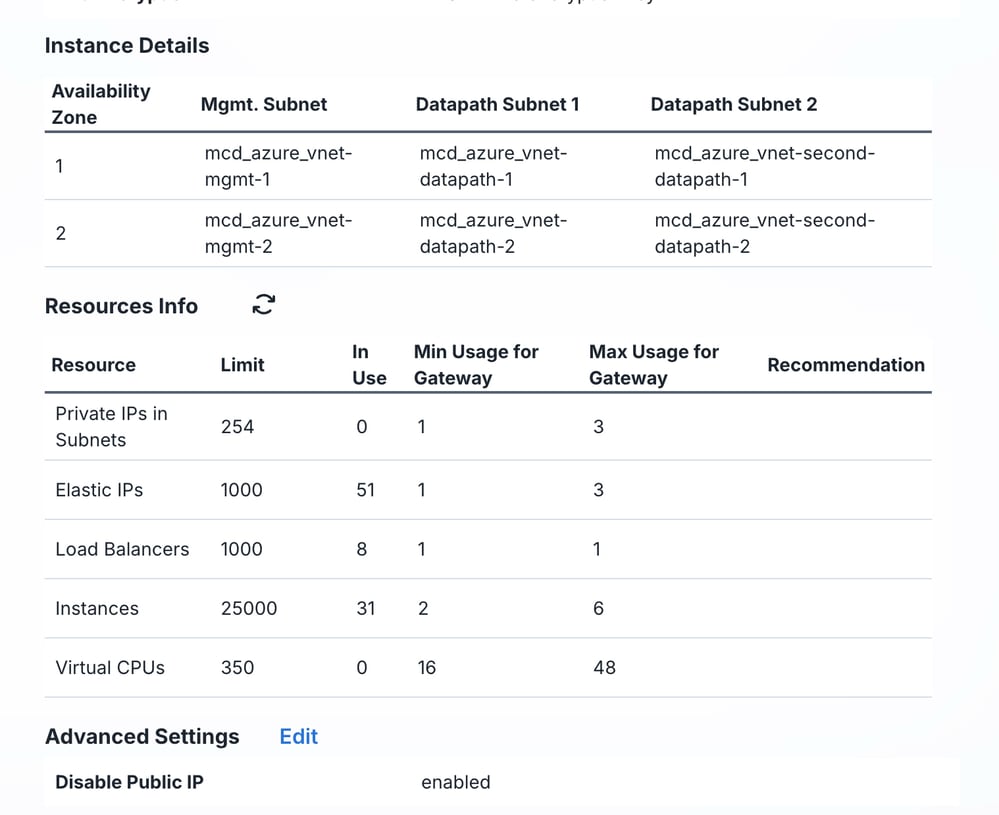
ゲートウェイ導入のダッシュボードビュー。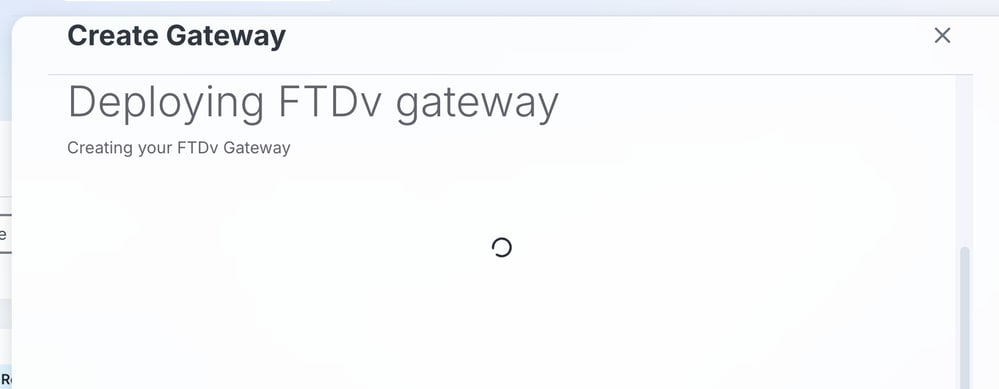
- ゲートウェイの作成が開始されると、成功を示すメッセージが表示されます。[OK] をクリックします。
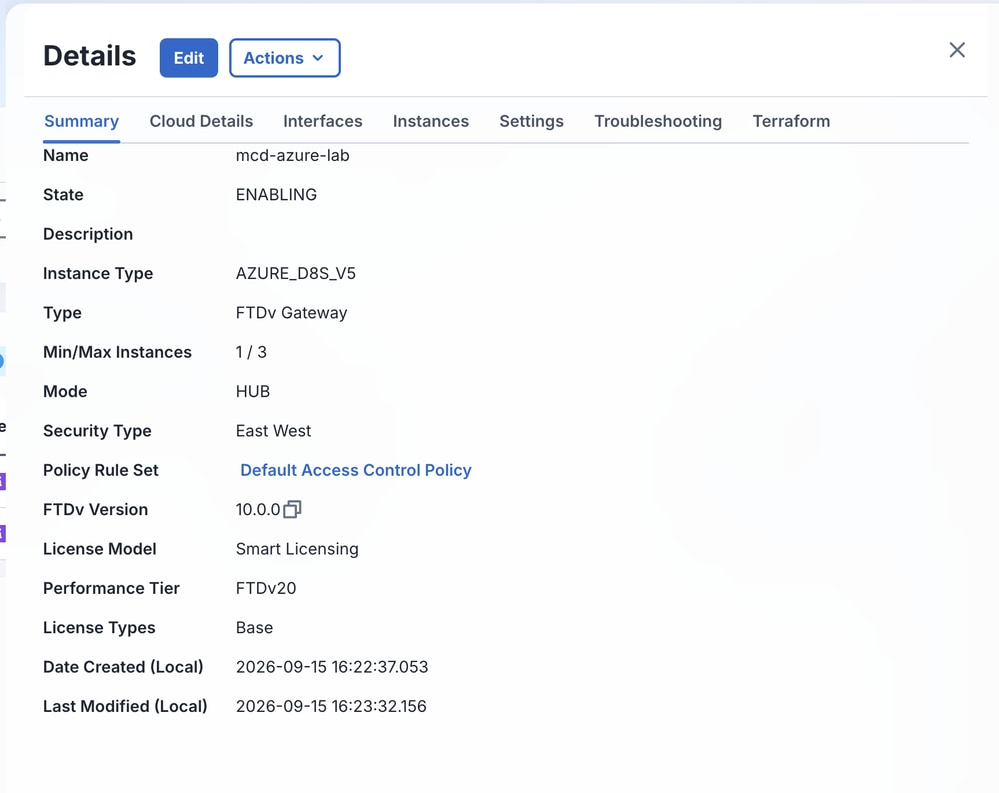
MCDダッシュボードでは、ステータスにENABLINGが表示されます。

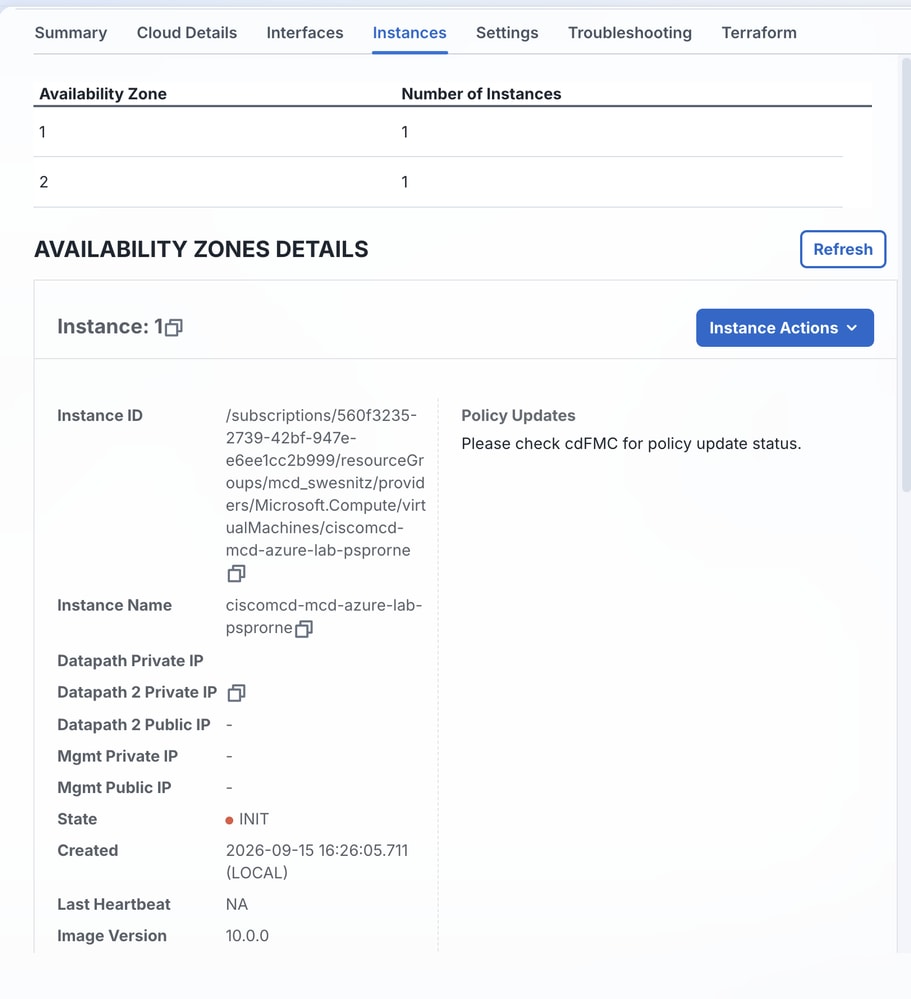
SummaryタブとInstancesタブでステータスを監視します。
確認
ここでは、設定が正常に機能しているかどうかを確認します。
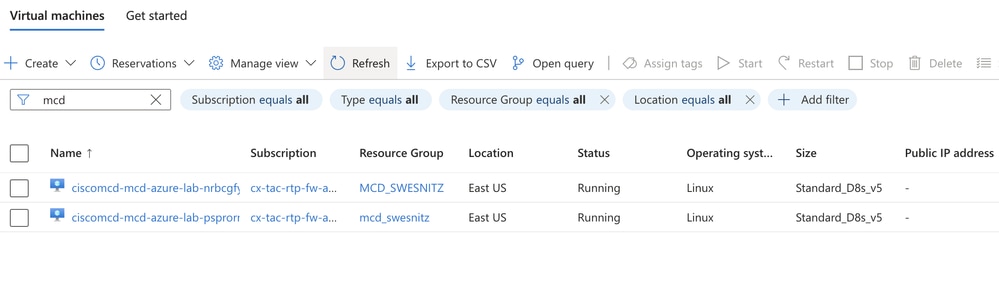
- AzureのCompute > Virtual machinesの下で、FTDvインスタンスを監視します。ステータスがCreatingからRunningに変わります。
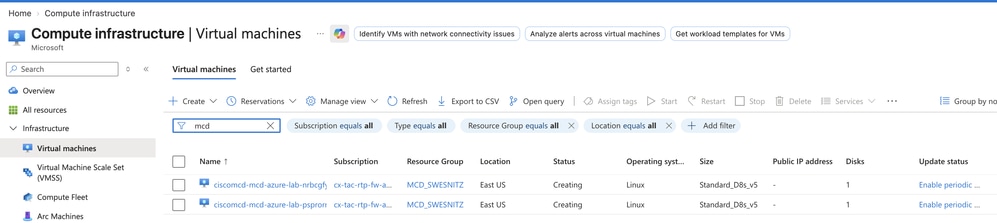
- MCDダッシュボードからゲートウェイステータスを確認します。
関連情報
- サービスVPCまたはVNetの作成
- FTDv統合手順
- ゲートウェイの前提条件の設定
- Azure向けマルチクラウド防御の概要
- AzureでLinux VM用のSSH公開/秘密キーペアを作成して使用する
- テクニカル サポートとドキュメント – Cisco Systems
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
2.0 |
15-Oct-2026
|
テクノロジーに関する混乱を解消するために、クラスタからゲートウェイへのタイトルを更新。 |
1.0 |
09-Oct-2026
|
初版 |
 フィードバック
