FMC LDAPS外部認証証明書 – 無効なファイル形式のエラー

内容
問題
Cisco Firepower Management Center(FMC)バージョン7.6.5でLDAPS(LDAP over SSL)外部認証の更新された証明書を使用しようとすると、システムのExternal Authenticationページに次のエラーメッセージが表示されます。
“ファイル形式が無効です。拡張子が.pem、.crt、または.cerのファイルをアップロードします。
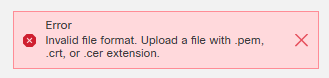
このエラーにより、LDAPS設定が正しく機能せず、外部ユーザがFMCにログインできなくなります。
FMCのメッセージログに次のエラー詳細が記録され、FMCの外部認証ページからテストログインを実行したときに、証明書が更新されていないことが示されます。
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
環境
以前のLDAPS外部認証設定を使用したCisco Firepower Management Center(FMC)
中間証明書の有効期限を含む証明書の更新プロセス
解決方法
証明書ファイルがLDAPS認証のFMCフォーマット要件を満たしていることを確認します。
1. – 証明書ファイルはPEMでエンコードされ、証明書チェーン全体が次の順序で含まれている必要があります。
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2. – 証明書ファイルに次が含まれていることを確認します。
-----BEGIN CERTIFICATE-----マーカーの前に余分な空白行やスペースは不要
-----END CERTIFICATE-----マーカーの後に追加テキストはありません
証明書マーカー間の適切なbase64エンコーディング
バイナリ形式のエンコードなし
3. – 証明書に次のものが含まれていることを確認します。
LDAPサーバのサーバ証明書
中間CA証明書
ルートCA証明書
CAが「True」に設定されている場合に「critical」とマークされた基本制約
代替解決策
証明書の形式の問題が解決しない場合は、LDAPS証明書ベースの認証の代わりにシングルサインオン(SSO)認証を実装することを検討してください。このアプローチでは、安全な外部認証機能を提供しながら、証明書の即時形式設定の要件を排除します。
原因
この問題は、LDAPS証明書の更新プロセス中にアップロードされた証明書ファイルの形式が正しくないことが原因で発生します。具体的には、更新された証明書が次のFMC要件を満たしていませんでした。
正しいPEM符号化形式
完全な証明書チェーン構造
適切な証明書のヘッダーとフッター
バイナリエンコードまたは余分な書式設定文字がありません
FMC検証プロセスで証明書の形式の問題が検出され、ファイルが無効であるとして拒否されたため、更新されたLDAPS証明書の正常なアップロードと設定が妨げられています。
関連コンテンツ
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
27-Oct-2026
|
初版 |
 フィードバック
