Catalyst CenterでのCatalyst 9800 WLCのデバイスごとの設定
内容
概要
このドキュメントでは、Catalyst Centerのデバイス単位の設定を使用して、既存のCatalyst 9800ワイヤレスLANコントローラを管理する方法について説明します。
前提条件
要件
次の項目に関する知識があることが推奨されます。
- Catalyst 9800コンフィギュレーションモデル(ワイヤレスLAN(WLAN)プロファイル、ポリシープロファイル、ポリシー、サイト、および無線周波数(RF)タグ)
- Cisco Catalyst Centerのインベントリ、サイト階層、デバイスのプロビジョニング
開始する前に、次のことを確認します。
- リリース2.3.7.9以降が稼働しているCatalyst Center
- Catalyst 9800は、Cisco IOS XEリリース17.12以降を実行します。
- Catalyst 9800はCatalyst Centerのインベントリにあり(ディスカバリにより、手動で、カンマ区切り値(CSV)ファイルインポートにより、またはPrime Data Migration Toolを使用して追加)、そのステータスはManagedです。
- Catalyst 9800ではNetwork Configuration Protocol(NETCONF)が有効になっており(netconf-yang、TCPポート830)、Catalyst CenterではNETCONFクレデンシャルが設定されています。
- サイト階層が存在します。
- コントローラがインテントベース(ネットワークプロファイル)のプロビジョニングでプロビジョニングされていない。読み取り専用モードの場合は、デバイスごとの設定が開きます。
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアとハードウェアのバージョンに基づくものです。
- Cisco Catalyst Centerリリース3.2.3
- Cisco Catalyst 9800-CLワイヤレスコントローラ、Cisco IOS XEリリース17.18.4a
- ローカルモード9178Iのシスコアクセスポイント
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
関連製品
このドキュメントは、次のバージョンのハードウェアとソフトウェアにも使用できます。
- Cisco Catalyst Centerリリース3.1.x設定機能は、「設定可能なエリア」で説明されているように、さまざまなメニュー名の下にグループ化されます。
- Cisco IOS XEリリース17.12以降を実行するCatalyst 9800シリーズワイヤレスLANコントローラ(WLC)
背景説明
Catalyst Centerでは、従来、インテントベースのプロビジョニングを使用してワイヤレスコントローラを管理していました。ユーザがワイヤレス設計をサイトレベル(サービスセット識別子(SSID)、ネットワークプロファイル、RFプロファイル、およびモデル設定)で定義し、Catalyst Centerがコントローラ設定を生成してプッシュします。すでに実稼働コンフィギュレーションを実行しているコントローラの場合、このアプローチではコンフィギュレーションを設計に再作成するか、設計から学習する必要があります。
Catalyst Centerリリース2.3.7.9では、デバイス設定の学習ワークフローが廃止され、Catalyst 9800シリーズワイヤレスLANコントローラ(WLC)のデバイスごとの設定が導入されました。デバイス単位の設定を使用すると、コントローラのWebインターフェイスと同様の方法で、Catalyst Centerから直接、単一のコントローラ上で設定オブジェクトを作成、編集、複製、および削除できます。これにより、Cisco Catalyst Centerは、既存の(既存の)コントローラを、その設定をインテントベースのネットワークプロファイルに移動することなく管理できます。この機能はデフォルトで無効になっており、コントローラごとに有効になっています。
デバイス単位の設定とインテントベースのプロビジョニング
| デバイスごとの設定 |
インテントベースのプロビジョニング |
|
| 設定のソース |
コントローラに存在するオブジェクト |
サイトレベルの設計(ネットワークプロファイル、ネットワーク設定、モデル構成) |
| 最適フィット |
ブラウンフィールドコントローラ、コントローラ固有の設定 |
新規の導入、標準化されたマルチサイト設計 |
| 再設計が必要 |
No |
はい、既存のコントローラの場合 |
| Software-Defined Access(SD-Access)ワイヤレス |
サポートされていません |
サポート対象 |
| 同じコントローラ上での共存 |
非サポートインテントベースのプロビジョニングでプロビジョニングされたコントローラは、読み取り専用モードでデバイスごとの設定を表示します |
- |
構成可能なエリア
リリース3.2.3では、デバイスの詳細ウィンドウのConfigurationタブに、次の表に示すようにコントローラの機能がグループ化されています。メニュー名は、GUIに表示されるとおりに表示されます。使用できるオプションは、コントローラで実行されているCisco IOS XEリリースによって異なります。
| メニュー |
機能 |
| SSID |
WLANプロファイル、ポリシープロファイル、リモートLANプロファイル、リモートLANポリシー、ポリシータグ、802.11beプロファイル |
| RF |
RFプロファイル、無線プロファイル、RFタグ、マルチBSSIDプロファイル、URWBネットワークプロファイル、RFデフォルト |
| AP |
AP加入プロファイル、メッシュ、電源プロファイル、フレックスプロファイル、サイトタグ、カレンダープロファイル |
| タグマッピング |
APプライミング、タグマッピング(タグプライオリティ、スタティック、ロケーションベース、およびルールベースのマッピング) |
| セキュリティ |
AAA、AAAポリシー、ACL、EAP、URLフィルタ、ゲストユーザ、Web認証、TrustSec、WPP、LSC、AP証明書ポリシー |
| グローバルワイヤレス |
CleanAir,高スループット,メディアパラメータ, ATF,ネットワークパラメータ,グローバルパラメータ, RRM,アドバンスト, mDNS,マルチキャスト,ロケーション,国, Cisco DNA統合設定, APポリシー,ワイヤレス位置情報 |
| サービス |
ローカルポリシー、QoS、AVC、EoGRE、メディアストリーム、ゲストLAN、除外クライアント |
| レイヤ 2 |
VLAN、インターフェイス、検出プロトコル |
| ネットワーク設定 |
DNS、DHCPプール、HTTP/HTTPS、SNMP、NTP |
| レイヤ 3 |
ルーティング |
| 管理 |
デバイス、ユーザ管理、APアップグレード設定 |
| モビリティ |
モビリティ |

注:メニューは、リリース3.2.2で再編成されました。リリース2.3.7.xおよび3.1.xでは、同じ機能がWLAN、RF、AP Join、Flex Profiles、Tags、Security、Global Radio、Global Wireless、Other、Layer 2、Network Settings、Layer 3、およびAdministrationにグループ化されています。
機能履歴
| Catalyst Centerリリース |
Change |
| 2.3.7.9 |
デバイス単位の設定を導入。デバイス設定の学習は廃止されました。 |
| 2.3.7.11 |
Cisco IOS XE 17.18.1の802.11be拡張機能 |
| 3.1.3 |
追加パラメータ。アクセスポイントの設定では、仮想LAN(VLAN)タグ、ドメインネームシステム(DNS)、LANポート、および基本サービスセット(BSS)カラーが追加されます。複数のコントローラ間でプロファイルを複製します。APプライミングMicrosoft Azure上のCatalyst 9800-CL |
| 3.2.2 |
メニューの再編成。Cisco TrustSec(CTS)over HTTPS、SGT Exchange Protocol(SXP)over IPv6、MACsecCisco IOS XE 17.18.2および26.1.1のサポートLightweight Extensible Authentication Protocol(LEAP)などの安全でないオプションに関する警告。 |
制約事項
- デバイス単位の設定とインテントベースのプロビジョニングを同じコントローラで同時に使用することはできません。
- SD-Access(ファブリック)ワイヤレスはサポートされていません。
- AI-Enhanced Radio Resource Management(RRM)は、Enable Without Device Provisioningオプションでのみサポートされており、アシュアランスのユースケースでのみサポートされています。
- レイヤ3スタティックルートは、仮想ルーティングおよび転送(VRF)なしでサポートされます。
- IPv6の導入では、デバイス単位の設定が引き続きIPv4設定をサポートします(リリース3.2.3)。
- コントローラでデバイスごとの設定を有効にした後は、無効にすることはできません。作成された設定オブジェクトは、いつでも編集または削除できます。
設定
ネットワーク図
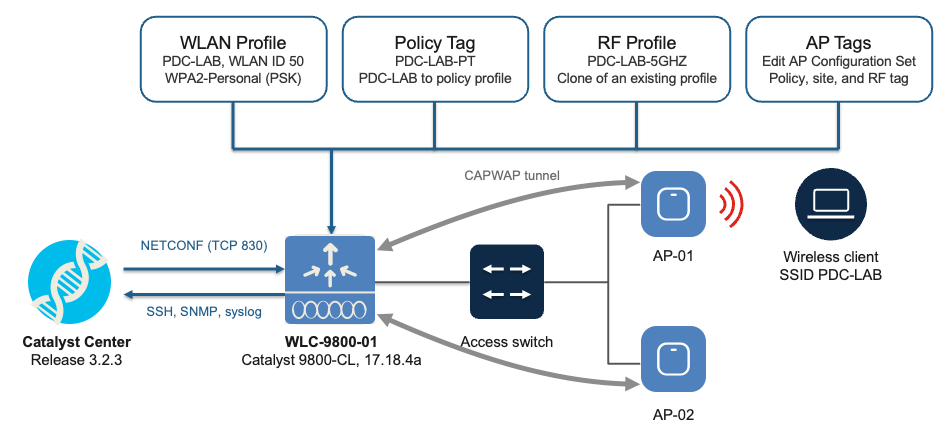
次の図は、この例で使用するトポロジを示しています。Catalyst CenterはNETCONFを使用してコントローラを管理し、アクセスポイントはControl and Provisioning of Wireless Access Points(CAPWAP)を使用してコントローラに参加します。
設定
この例では、既存の導入環境と同様に、コントローラではすでにWLAN、タグ、およびプロファイルが実行されています。Per-Device Configurationは、WLANの追加、プレビューと導入、ポリシータグ内のポリシープロファイルへのマッピング、RFプロファイルのクローニング、およびAPへのタグの割り当てに使用します。デバイス単位の設定のすべての変更では、ステップ5で詳しく説明した同じレビューとプロビジョニング、プレビュー、および導入のフローを使用します。
ステップ 1:Catalyst 9800をCatalyst Center用に準備する
Catalyst CenterはNETCONFを使用して、コントローラ設定の読み取りと書き込みを行います。コントローラでNETCONFが有効になっていることを確認します。
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
注:NETCONFには、aaa new-modelと、使用中の認証、認可、アカウンティング(AAA)方式リストによって認可された特権レベル15のユーザが必要です。実稼働コントローラでは、既存のAAA方式リストをレビューなしで変更しないでください。変更すると管理者アクセスに影響を与える可能性があります。
NETCONFプロセスが実行されていることを確認します。
WLC# show platform software yang-management process
confd:実行中(自動)
nesd:実行中
syncfd:実行中
ncsshd:実行中
dmiauthd:実行中
nginx:実行中
ndbmand:実行中
pubd:実行中
gnmib:実行されていない
ステップ 2:コントローラのサイトへの割り当てと再同期
- Provision > Inventoryの順に移動します。
- コントローラを選択し、Actions > Provision > Assign Device to Siteの順に選択します。コントローラがサービスを提供する建物を選択し、Assignをクリックして、コントローラにManagedとReachableが表示されるまで待ちます。
- コントローラ名をクリックしてデバイス詳細ウィンドウを開き、View Device Detailsを選択します。
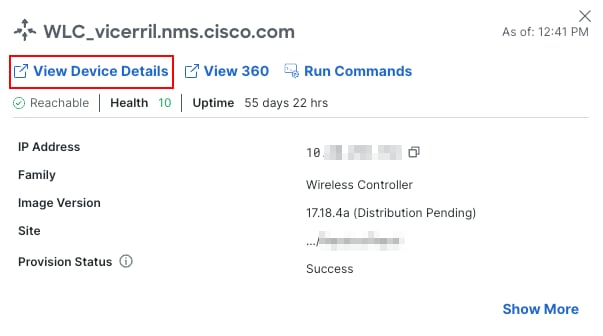
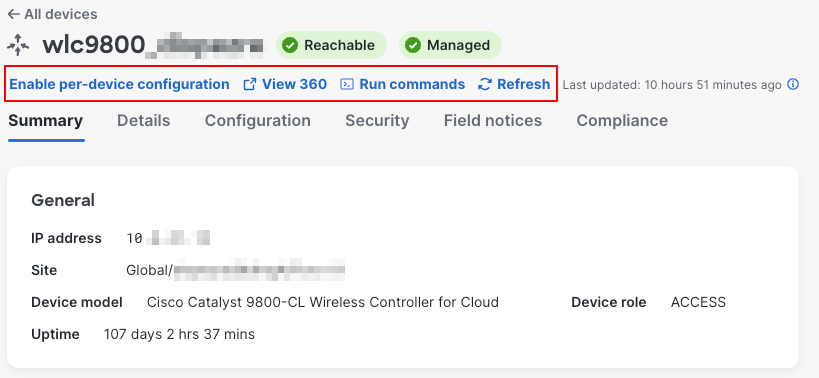
- デバイスの詳細ページが開き、メニューにコントローラのステータスとEnable per-device configuration、View 360、Run commands、およびRefreshオプションが表示されます。
ステップ 3:デバイスごとの設定の有効化
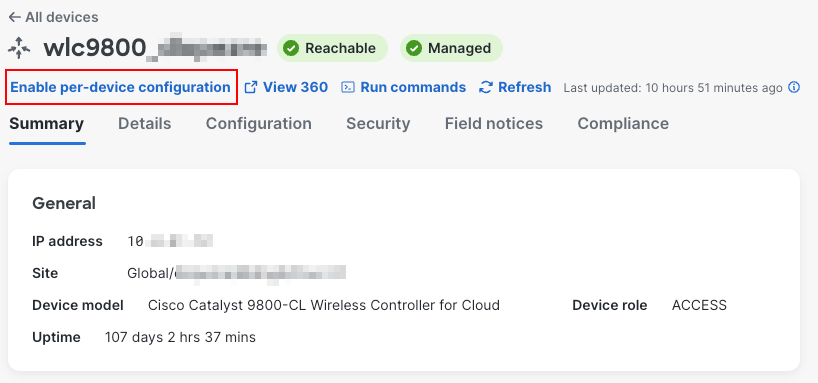
- コントローラのデバイスごとの設定を有効にして確認
- Catalyst Centerが現在の設定を読み取れるように、コントローラを再同期します(Actions > Inventory > Resync Device)。
- デバイスの詳細の新しいオプションは、そのWLCによって管理および登録されているAPの数を示します
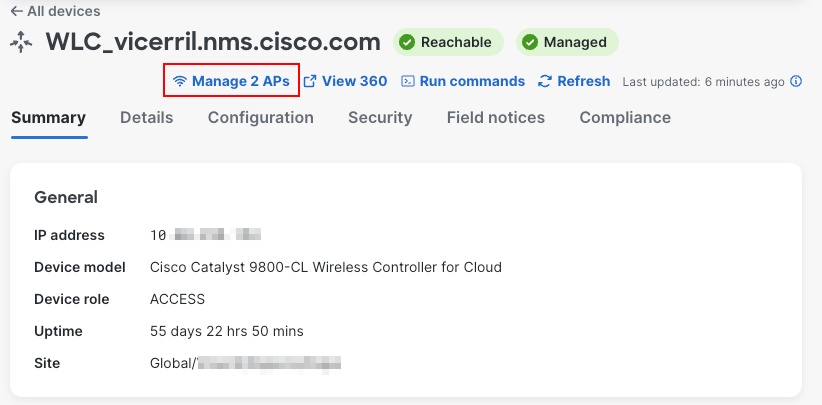
- コントローラのデバイス詳細ウィンドウで、Configurationタブをクリックします。
再同期の後、ConfigurationタブにPer-device configurationというラベルが表示され、コントローラの既存のオブジェクトが一覧表示されます。左側のメニューには機能(SSID、RF、AP、タグマッピング、セキュリティ、グローバルワイヤレス、サービス、レイヤ2、ネットワーク設定、レイヤ3、管理、モビリティ)がグループ化されており、各表には別のWLCからの追加と複製が示されています。
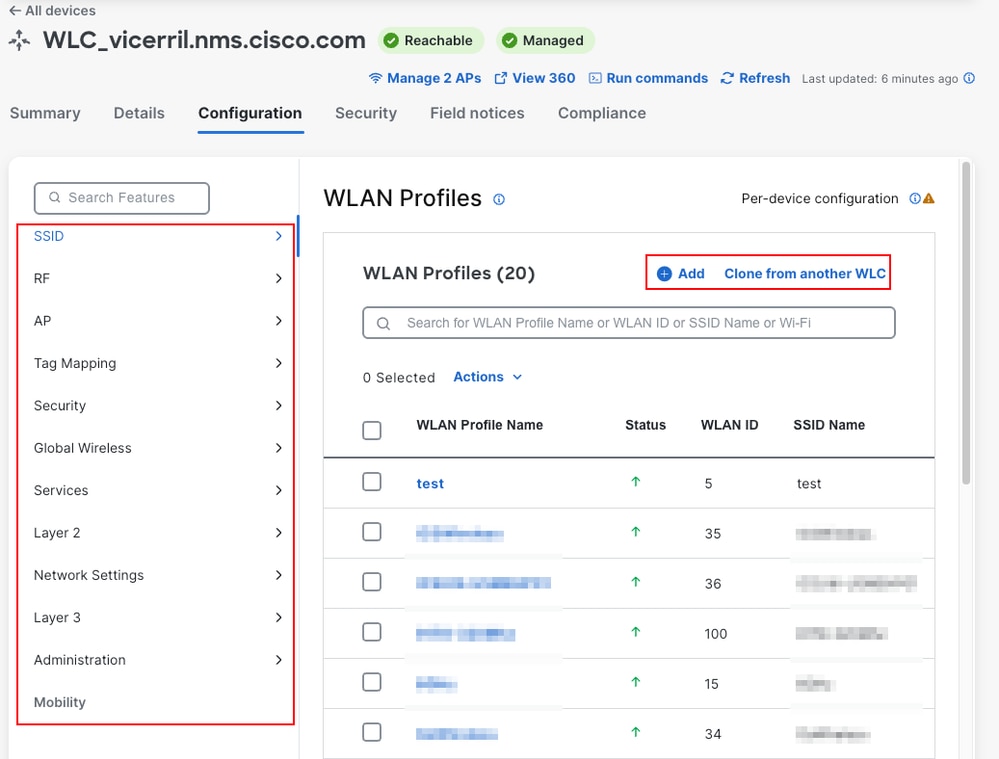
ラベルの横の情報アイコンには次のように表示されます。デバイス単位の設定では、このページで設定を直接編集して変更できます。
注:デバイス単位の設定は、有効にした後で無効にすることはできません。
ステップ 4:WLANプロファイルの作成
- Configurationタブで、SSID > WLAN Profilesの順に選択し、Addをクリックします。
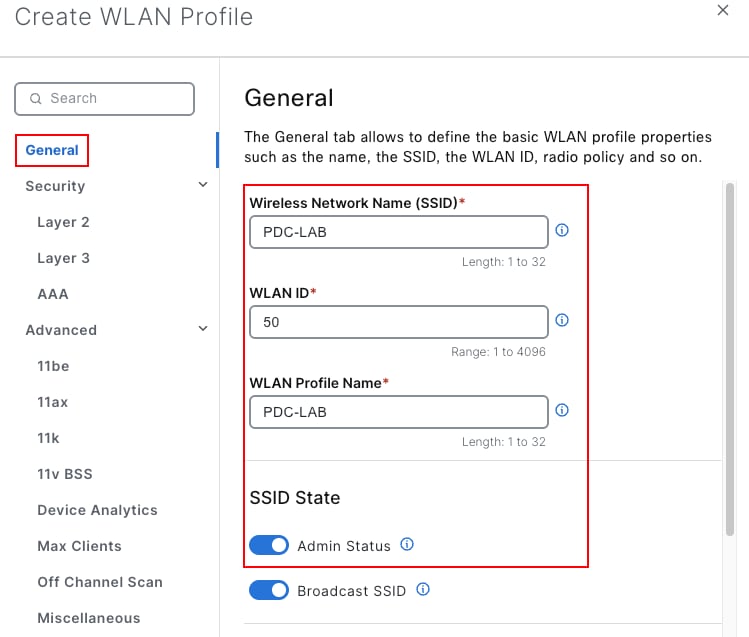
- Generalでは、次のように設定します。
- ワイヤレスネットワーク名(SSID):PDC-LAB
- WLAN ID:50(範囲1 ~ 4096。コントローラで使用されていないIDを使用してください)
- WLANプロファイル名:PDC-LAB
- SSIDの状態:Admin Status Enabled
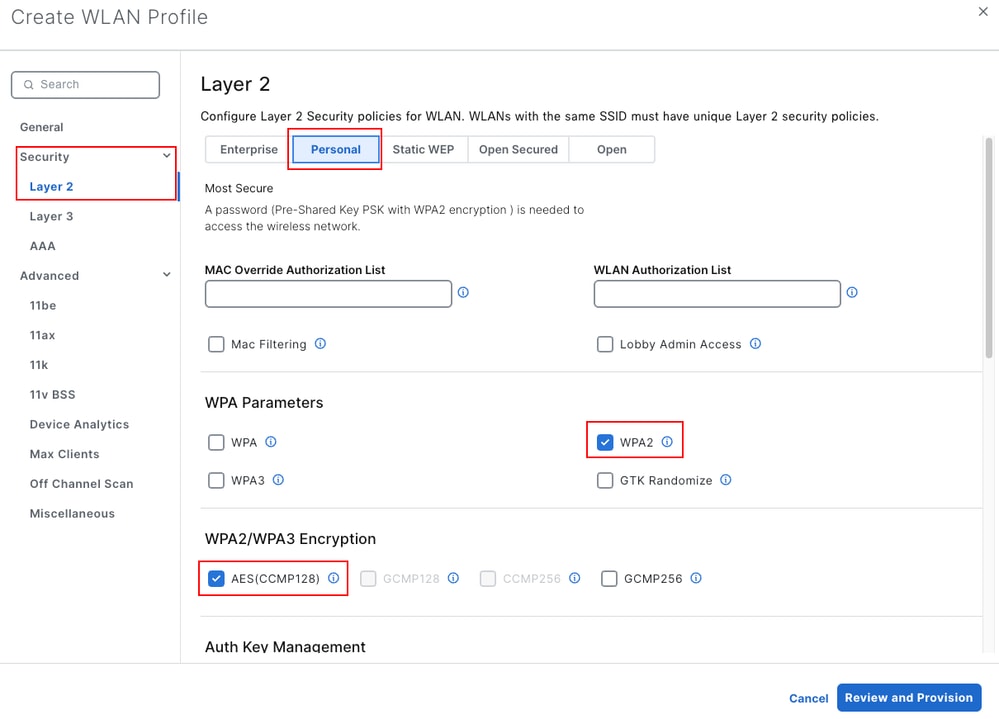
- Security > Layer 2で、Personalを選択し、WPA2(Wi-Fi Protected Access 2)、AES(CCMP128)、およびPSK(事前共有キー)認証キー管理(AKM)を保持します。 PSK FormatをASCIIに設定し、事前共有キーを入力します。デフォルトのレイヤ2オプションはEnterpriseです。Advancedには、11be、11ax、11k、および11vの設定が含まれます。
- Review and Provisionをクリックします。
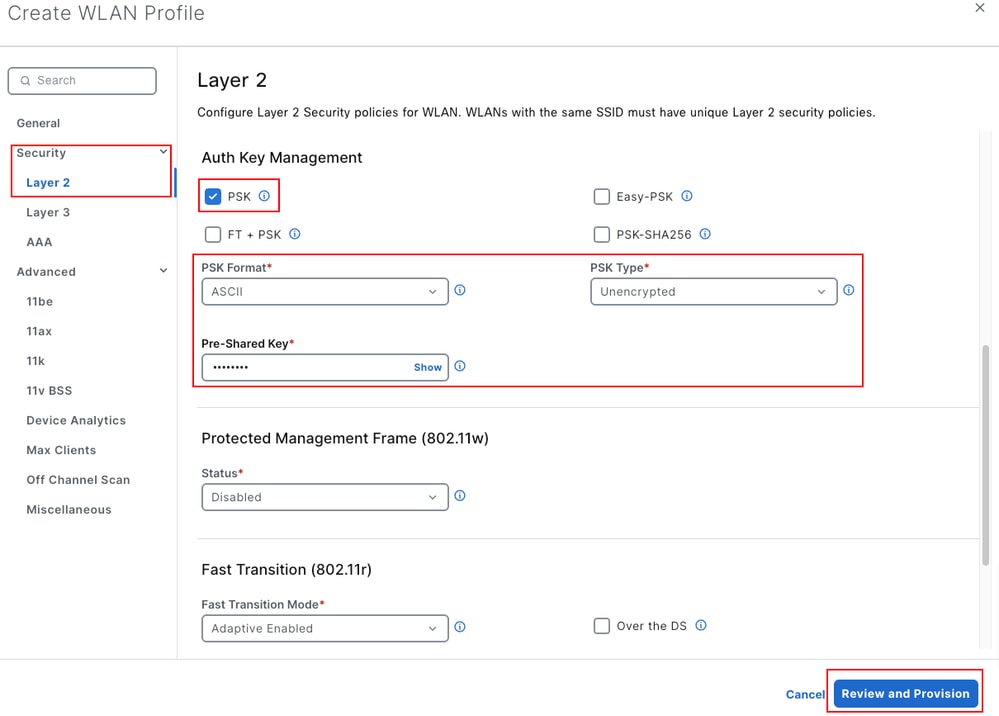
ステップ 5:変更のプレビューと展開
- Provisionペインで、導入方法を選択します。
- 今すぐ導入します。このラボ演習でのように、System > Settings > Visibility and Control of Configurationsで導入前にプレビューが適用される場合は使用できません。
- 後で配置をスケジュールします。
- プレビューと展開(推奨)では、実行中のネットワークに影響を与えずに確認し、後で展開できるように、構成を準備します。
- Preview and Deployを選択し、Task Name(この例ではPDC-Create-WLAN-PDC-LAB)を入力し、Applyをクリックします。
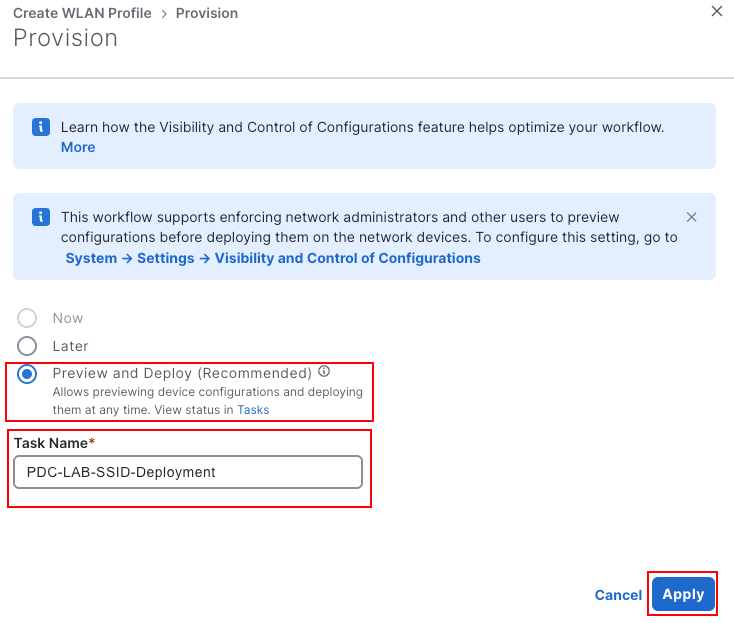
- Catalyst Centerでは、設定の計算中に、「ステップ2/3:デバイスと設定モデルの準備」が表示されます。後で確認するには、Exit and Preview Laterをクリックします。作業項目は、アクティビティ>タスクの順に選択します。
- ステップ3/3:プレビュー設定で、コントローラ名をクリックします。Configuration to be Deployedに、YANG(Yet Another Next Generation)データモデル(デフォルトビュー)に基づくNETCONFペイロードを示します。 WLANでは、ペイロードはCisco-IOS-XE-wireless-wlan-cfgモデルを使用します。
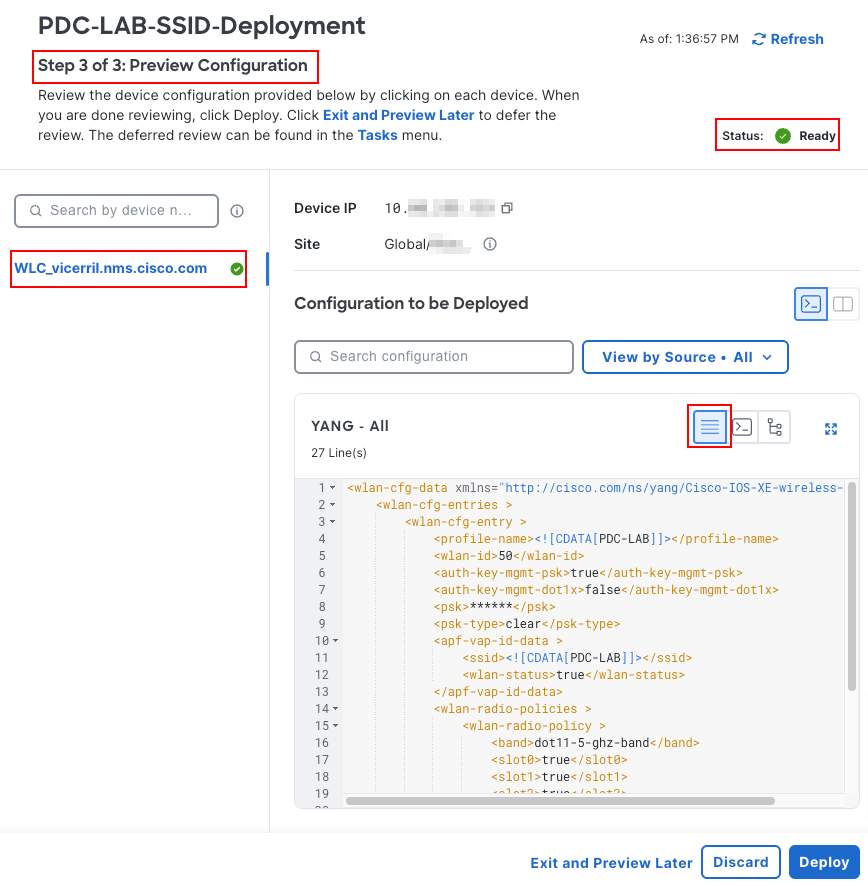
- YANG_TO_CLIをクリックすると、生成されたCLIが表示されます。これは、YANGペイロードに相当するコマンドラインインターフェイス(CLI)です。ウィンドウに表示されているように、このCLIはプレビュー専用で、デバイスに直接適用することはできません。
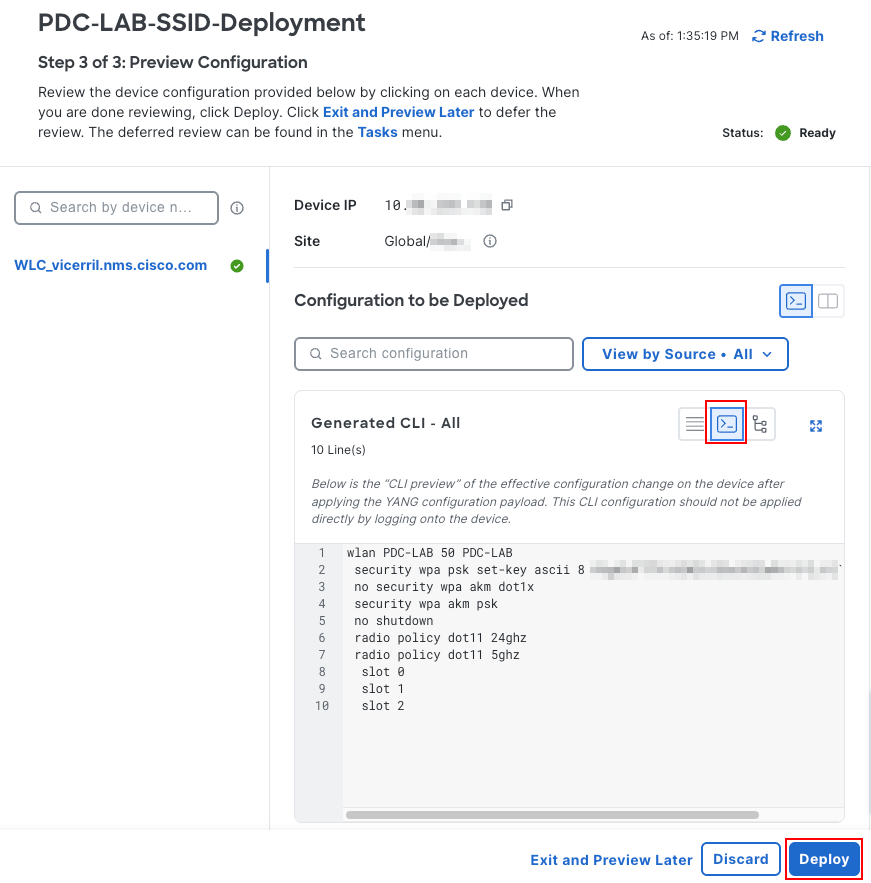
この例で生成されるCLIは次のとおりです。
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- [Deploy] をクリックします。DeployペインでNow(またはLater)を選択し、Task Nameを確認して、Submitをクリックします。
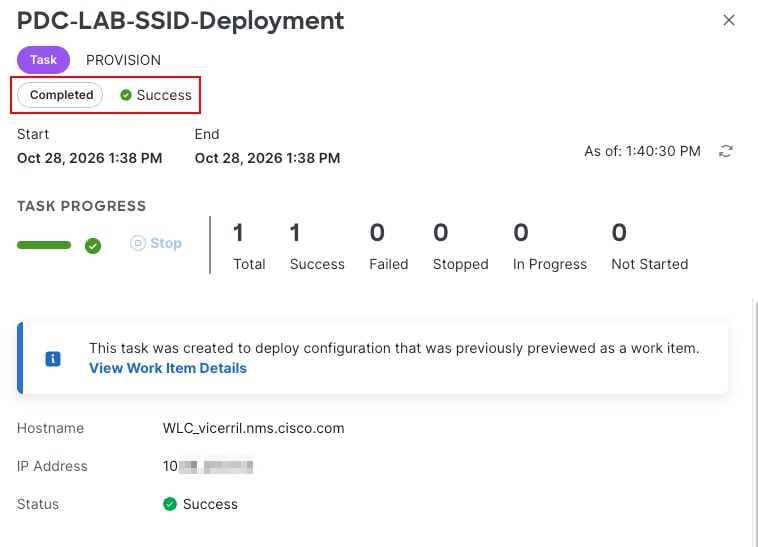
- Activities > Tasksの順に移動して、タスクを開きます。タスクタイプはPROVISIONであり、コントローラが設定を受け入れると、ステータスはSuccessに変更されます。
手順 6:ポリシータグ内のポリシープロファイルへのWLANのマッピング
- WLANに(たとえば、異なるVLANを持つ)専用のポリシープロファイルが必要な場合、最初にSSID > Policy ProfilesでAddを使用して作成します。この例では、既存のdefault-policy-profileを使用します。
- SSID > Policy Tagsの順に選択し、Addをクリックします。
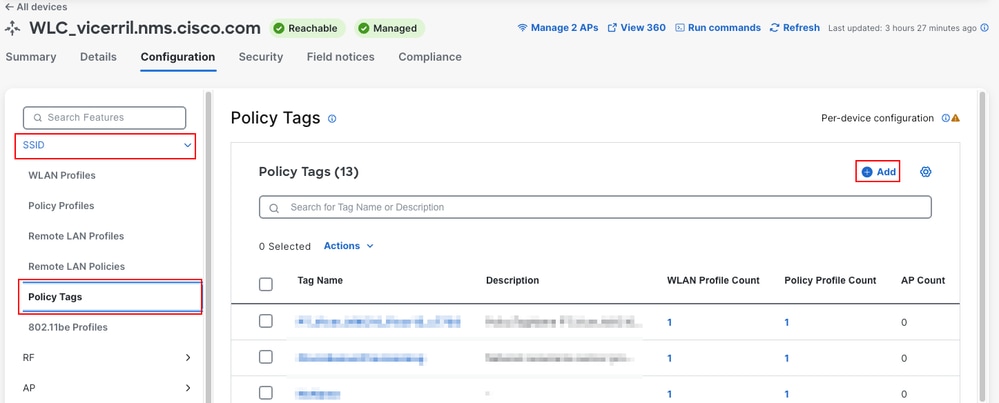
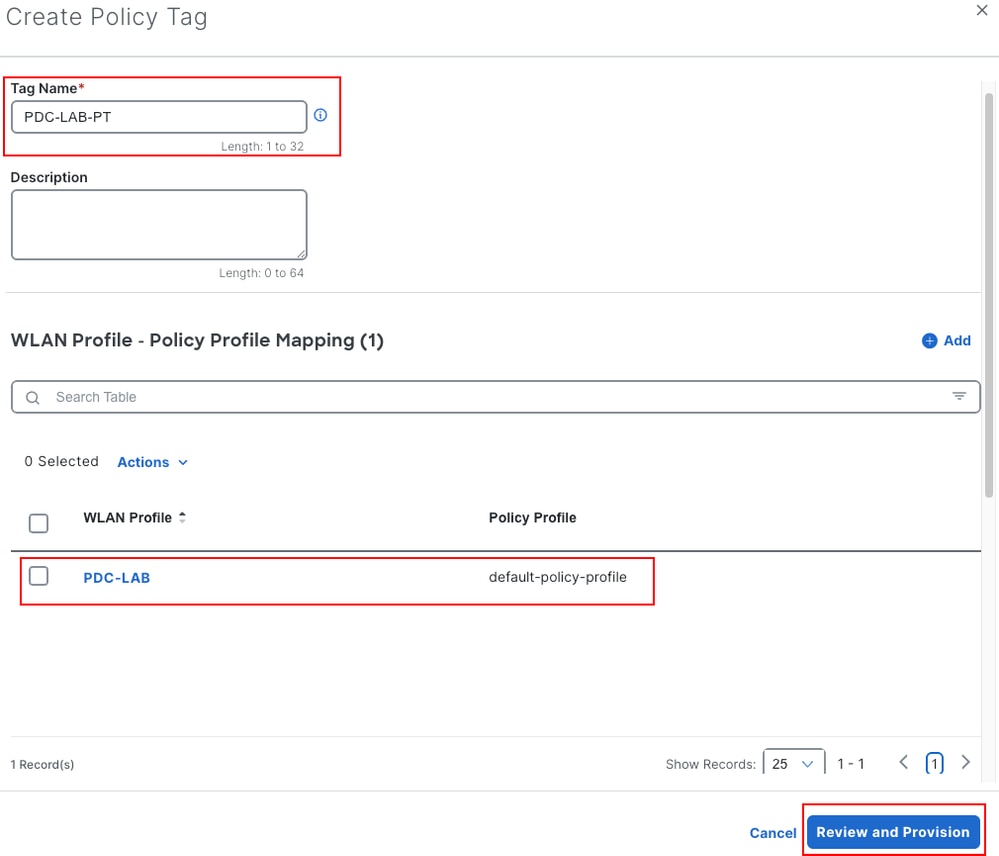
- Create Policy Tagで、名前PDC-LAB-PTを入力します。
- WLAN Profile - Policy Profile Mappingで、Addをクリックし、WLANプロファイルPDC-LABとポリシープロファイルを選択して、マッピングを保存します。
- Review and Provisionをクリックし、ステップ5の説明に従って導入を完了します。
手順 7:既存のRFプロファイルのクローニング
クローンを作成すると、コントローラの既存のオブジェクトが開始点として再利用されます。
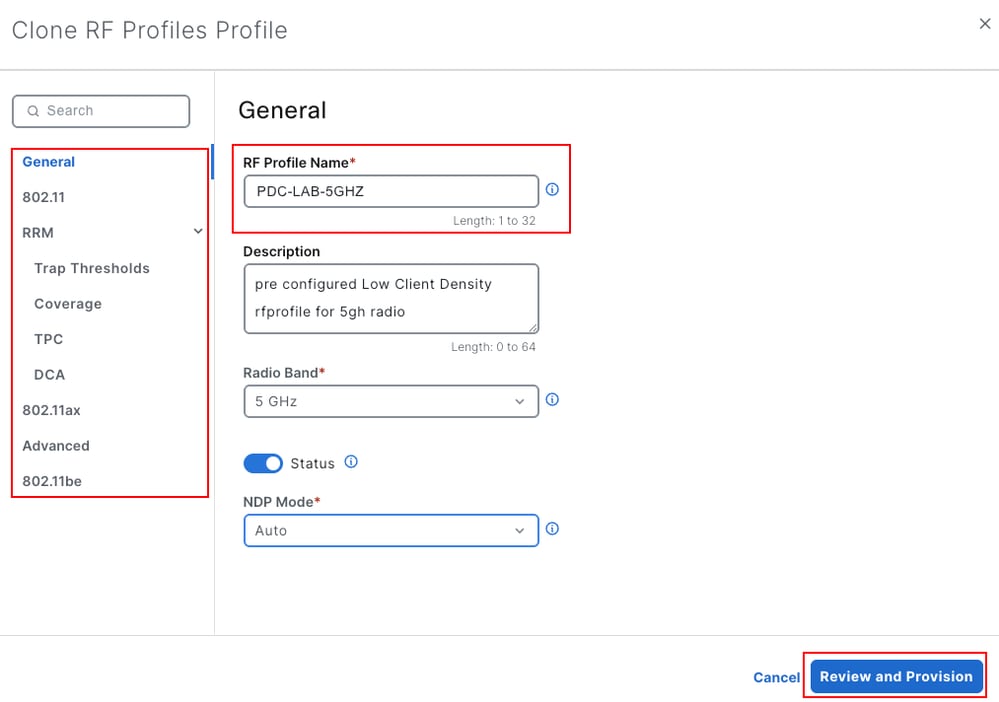
- RF > RF Profilesの順に選択し、既存のプロファイル(たとえば、Low_Client_Density_rf_5gh)を選択してから、Actions > Cloneの順に選択します。
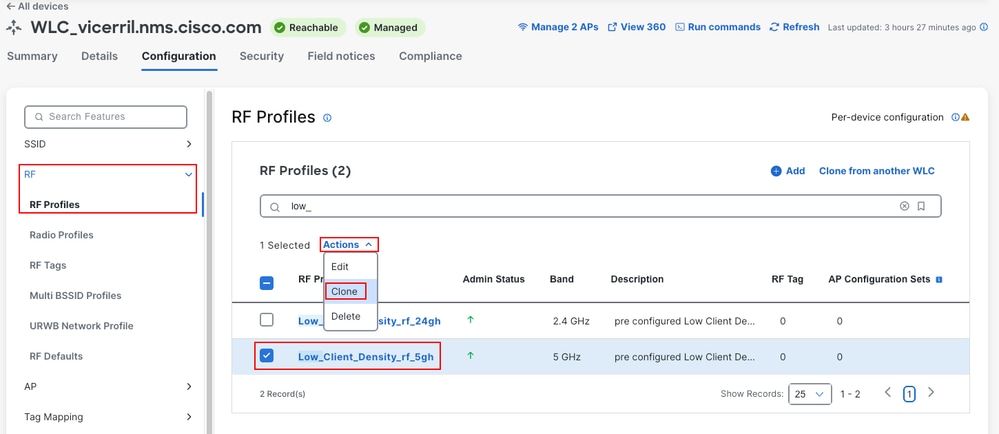
- Generalで、RF Profile Name PDC-LAB-5GHZを入力し、必要に応じて802.11、RRM、802.11ax、Advanced、および802.11beのセクションのパラメータを調整します。
- Review and Provisionをクリックし、ステップ5の説明に従って導入を完了します。

ヒント:同じCatalyst Centerで管理されている別のCatalyst 9800からオブジェクトをコピーするには、オブジェクトタイプのテーブルで「別のWLCからの複製」を使用します。
ステップ 8:アクセスポイントへのタグの割り当て
- デバイスの詳細ウィンドウのヘッダーで、Manage APsをクリックします。Operational Access Points(CAPWAP)表に、各APのPolicy Tag(ポリシータグ)、Site Tag(サイトタグ)、RF Tag(RFタグ)、およびTag Source(タグソース)を示します。次の表に、最後のコントローラ再同期後のネットワークの状態を示します。
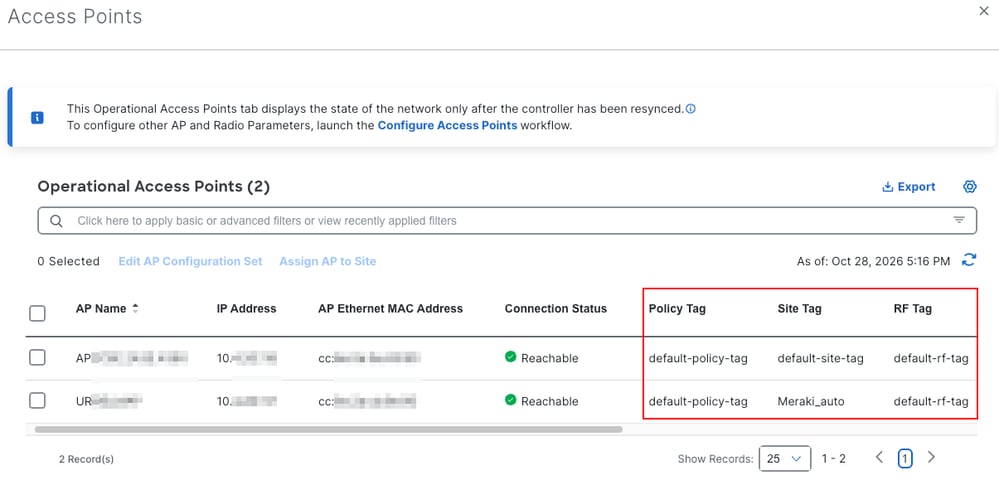
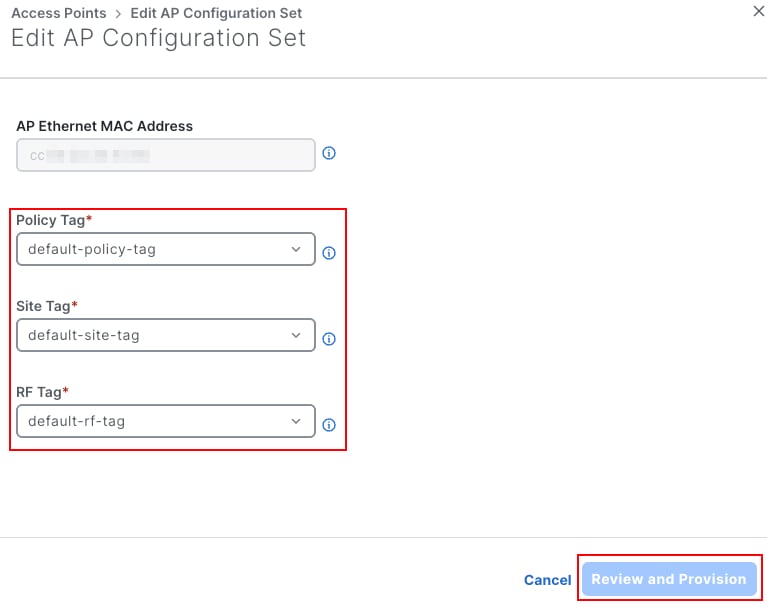
- APを選択して、Edit AP Configuration Setをクリックします。
- Policy Tag(たとえば、PDC-LAB-PT)、Site Tag、およびRF Tagを選択します。
- Review and Provisionをクリックし、ステップ5の説明に従って導入を完了します。

注意:タグを変更すると、APがコントローラに再接続するか、自身の無線がリセットされ、クライアントが切断される場合があります。メンテナンスウィンドウで実稼働APのタグ変更を計画します。タグを変更する前に、元に戻せるようにAPの現在のタグを記録します。
ステップ 9:設定オブジェクトの削除
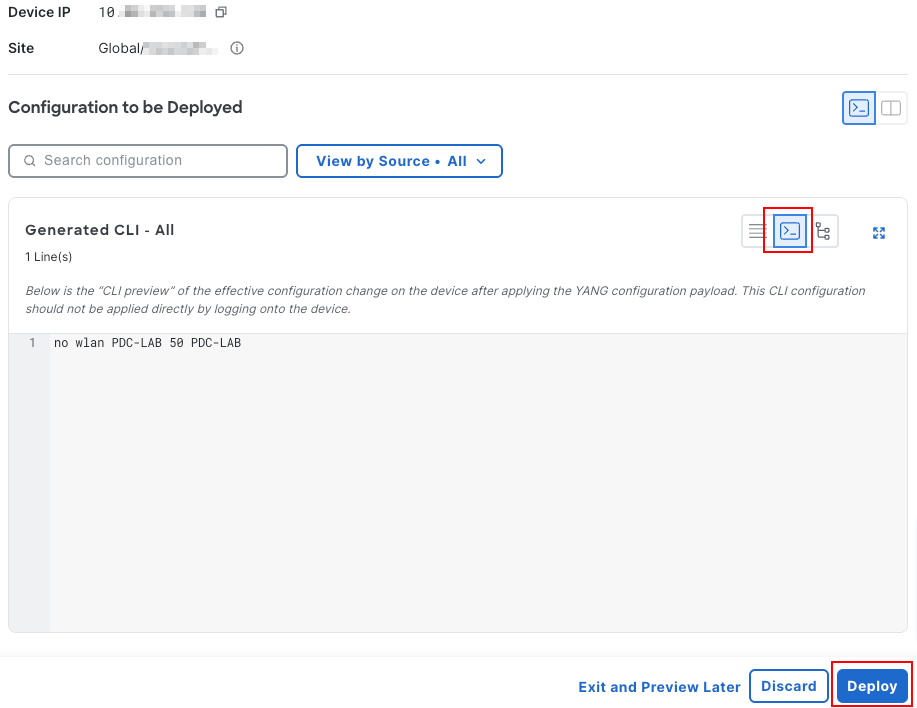
また、デバイス単位の設定では、同じプレビューおよび展開フローでコントローラからオブジェクトが削除されます。次の例では、WLAN PDC-LABを削除しています。
- SSID > WLAN Profilesの順に選択し、PDC-LABを選択してから、Actions > Deleteの順に選択します。
- Are you sure you want to delete the selected WLAN Profiles?という警告をYesで確認します。
- 手順5の説明に従って、導入を完了します。YANGペイロードでは、WLANエントリのdelete操作を使用します。生成されるCLIは次のとおりです。
no wlan PDC-LAB 50 PDC-LAB
確認
ここでは、設定が正常に機能しているかどうかを確認します。
Catalyst Center上
- プロビジョニングタスクが成功したことを示すメッセージがアクティビティ>タスクの順に表示されます(図8)。
- コントローラのConfigurationタブに、新しいオブジェクトが表示されます。この例では、図14に示すように、SSID > WLAN Profilesにより、WLAN IDが50のPDC-LABがリストされます。WLANはまだポリシータグにマッピングされていないため、そのポリシータグのカウントは0です。
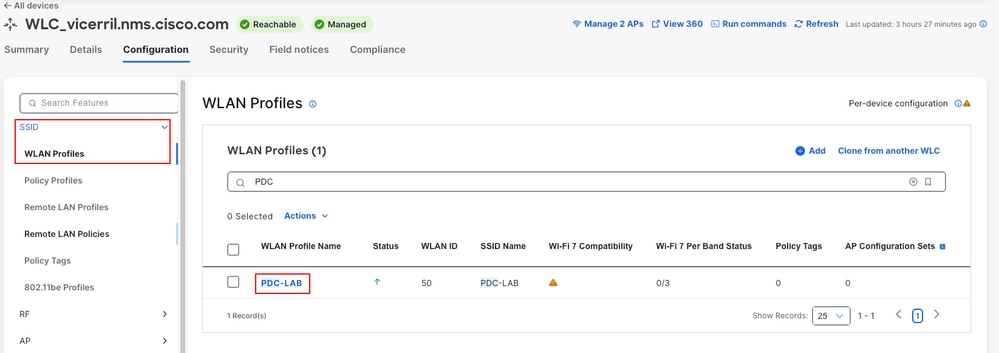
- Manage APsでは、Operational Access Points(AP)テーブルに各APに割り当てられたタグが表示されます(図11)。
Catalyst 9800の場合
これらのコマンドは、コントローラのCLIか、デバイスの詳細ウィンドウのヘッダーにある実行コマンド(Command Runner)から実行できます。
- show running-config | section wlan PDC-LAB:Catalyst CenterによってプッシュされたWLAN設定を表示します。
- show wlan summary:コントローラで設定されているWLANとそのステータスをリストします。
- show wireless tag policy detailed PDC-LAB-PT:ポリシータグのWLANからポリシープロファイルへのマッピングを表示します。
- show ap tag summary:各APのポリシー、サイト、RFタグとタグの送信元を表示します。
- show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I:Catalyst Centerで行われたNETCONFセッションと設定変更を表示します。
- show wireless client summary:関連付けられているクライアントとその状態をリストします。
導入後のコントローラでのWLAN設定を次に示します。
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
コントローラログは、Catalyst Center(10.X.X.X)がNETCONFセッションを開き、ワイヤレス機能を設定したことを示しています。
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
%NDBMAN-5-CONFIG_Iメッセージは、設定された機能、Catalyst Centerアドレス、およびNETCONFユーザ名を示します。
APがポリシータグを使用したら、クライアントをPDC-LABに接続し、show wireless client summaryを使用してクライアントがRun状態に達していることを確認します。
アウトオブバンドの変更
Catalyst Centerは、コントローラCLIやWebインターフェイスなどから、Catalyst Centerの外部で行われた変更を検出します。Per-device configurationラベルの横にある警告アイコンが説明しているように(図15)、これらの変更は次回のインベントリ同期時にインポートされ、競合を引き起こす可能性があります。設定の一貫性を保つには、サポートされているすべての設定に対してCatalyst Centerを使用します。
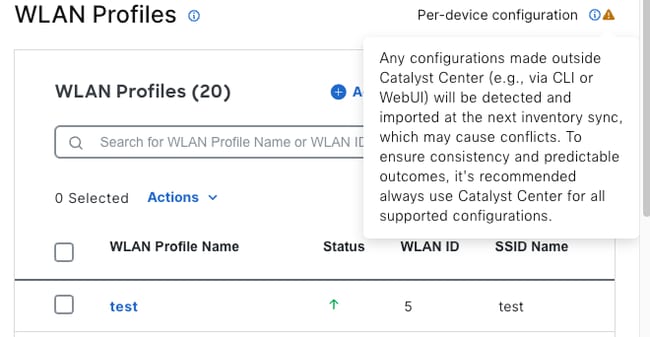 図 15.Catalyst Center以外で行われた設定に関する警告
リリース3.1.3以降では、設定変更イベントによってコントローラのみが再同期されます。APデータを更新するには、Actions > Inventory > Resync Deviceで完全再同期を実行します。
トラブルシューティング
ここでは、設定のトラブルシューティングに使用できる情報を示します。
Enable Per-Device設定オプションは表示されません
- Catalyst Centerがリリース2.3.7.9以降を実行していることを確認します。
- コントローラが、Cisco IOS XEリリース17.12以降を実行するCatalyst 9800シリーズのコントローラであることを確認します。
- コントローラがインベントリ内で管理対象であり、到達可能であることを確認します。必要に応じて再同期します。
- SDアクセス(ファブリック)ワイヤレスでは、デバイス単位の構成はサポートされていません。
デバイスごとの設定が読み取り専用モードで開く
これは、コントローラがすでにインテントベース(ネットワークプロファイル)のプロビジョニングでプロビジョニングされている場合に予期されます。2つのモデルを同じコントローラ上で組み合わせることはできません。デバイスの詳細ウィンドウのConfigurationタブに、Managed via Site-Based Network Profilesというラベルが表示され、その情報アイコンに次のように表示されます。This device is managed using site-based Network Profiles。すべての設定は読み取り専用モードです。変更は、ネットワークプロファイルを介してのみ行うことができます。
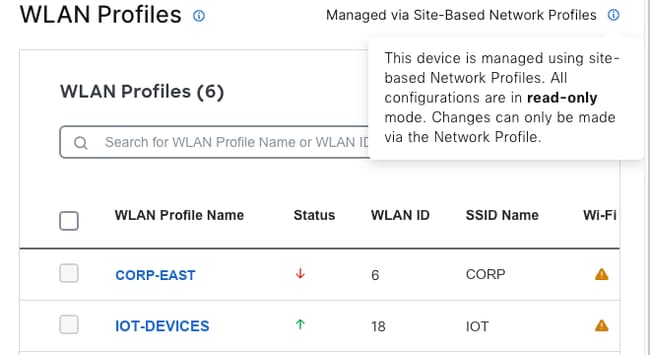 図 16.読み取り専用モードでサイトベースのネットワークプロファイルによって管理されるコントローラ
プロビジョニングタスクが失敗する
- Activities > Tasksで失敗したタスクを開き、エラーの詳細を確認します。
- コントローラを再同期して、再試行してください。
- コントローラで、NETCONFを確認します。
- show platform software yang-management process:すべてのプロセスでRunningと表示されている必要があります。
- show netconf-yang sessions:Catalyst Centerからのセッションを含む、アクティブなNETCONFセッションをリストします。
- Catalyst CenterのNETCONF(TCP 830)およびセキュアシェル(SSH)クレデンシャルが有効であり、Catalyst Centerとコントローラの間の接続がファイアウォールによってブロックされていないことを確認します。
コントローラに対する変更がCatalyst Centerに表示されない
Actions > Inventory > Resync Deviceの順に選択して、コントローラを再同期します。リリース3.1.3以降では、設定変更イベントはコントローラだけを再同期し、APは再同期しません。そのため、APデータを更新するには完全な再同期が必要です。
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
29-Oct-2026
|
初版 |
 フィードバック
