L'interface utilisateur Web du serveur Splunk ne fonctionne pas
Applicabilité
Splunk EnterpriseDescription
Cet article explique comment réparer l'interface graphique lorsqu'elle ne démarre pas et que le problème est lié à SSL.
Lorsque l'utilisateur a la configuration de SSL et que le certificat/la clé a un mot de passe, le Splunk peut ne pas être en mesure de valider la clé par rapport au certificat, par conséquent, le Splunk n'affiche pas l'interface Web.
$SPLUNK_HOME/etc/system/local/web.conf
[settings]
enableSplunkWebSSL = 1
httpport = 8080
privKeyPath=/opt/splunk/etc/auth/bscicerts/privatekey.key
serverCert=/opt/splunk/etc/auth/bscicerts/cert.pem
La configuration ci-dessus génère l'erreur suivante.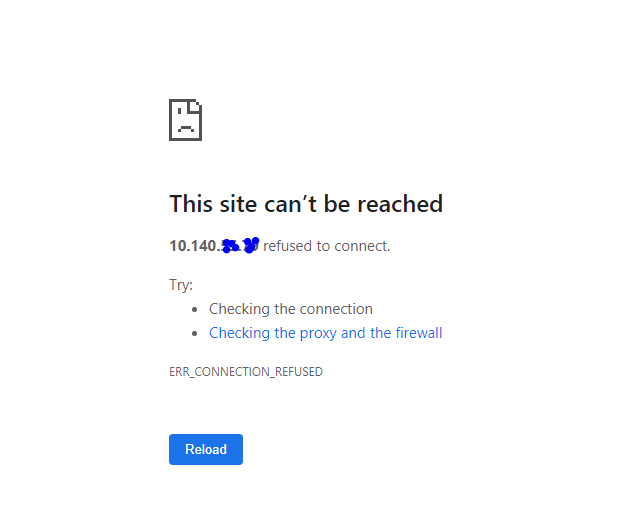
Remarque : une fois la progression effectuée, vérifiez que l'URL est HTTPS et non HTTP et que le port HTTP correct a été configuré dans web.conf.
L'erreur ci-dessus n'est pas affichée après avoir renommé le fichier web.conf en web.old.
mv /etc/system/local/web.conf /etc/system/local/web.bkp
Restart Splunk
Si l'interface utilisateur Web commence à fonctionner, le problème dépend de la configuration SSL.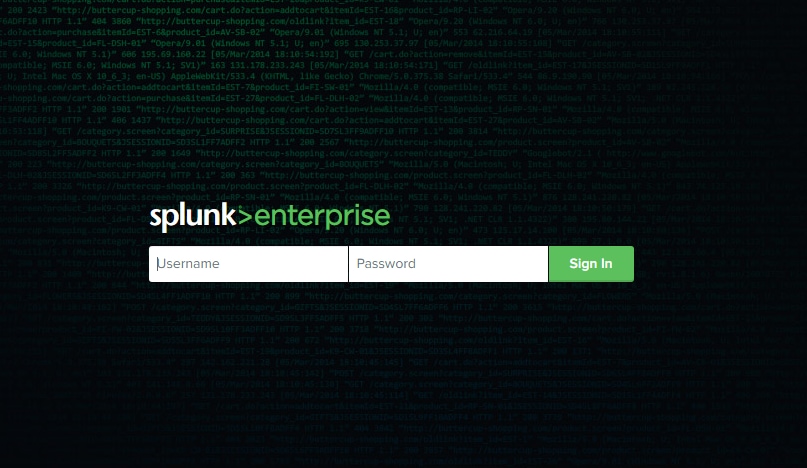
Enquête
Les erreurs les plus courantes affichées par le Splunk sont les suivantes :
/log/splunkd.log.1:11-02-2019 14:36:48.859 +0000 ERROR HTTPServer - SSL context could not
be created - error in cert or password is wrong
/log/splunkd.log.1:11-02-2019 14:36:48.859 +0000 ERROR HTTPServer - SSL will not be enabled
/log/splunkd.log.5:10-21-2019 10:55:40.000 +0000 ERROR SSLCommon - Can't read certificate
file /opt/splunk/etc/auth/bscicerts/cert.pem errno=33558530 error:02001002:system
library:fopen:No such file or directory
Vérifiez que le mot de passe a été supprimé à l'aide de la commande suivante :
Dans *nix :
$SPLUNK_HOME/bin/splunk cmd openssl rsa -in mySplunkWebPrivateKey.key -text
Sous Windows :
$SPLUNK_HOME\bin\splunk cmd openssl rsa -in mySplunkWebPrivateKey.key -text
Si cette commande génère une erreur, il se peut que la clé utilise un mot de passe.
Remarque
Si la clé privée est fournie dans privKeyPath est protégée par un mot de passe, aucune erreur n'est fournie, mais le navigateur ne charge pas Splunk Web.
Dans ce cas, l'utilisateur doit supprimer le mot de passe de la clé.
Résolution
Pour résoudre le problème, la solution la plus efficace consiste à supprimer le mot de passe du certificat.
Supprimez le mot de passe de la clé. (Splunk Web ne prend pas en charge les clés privées protégées par mot de passe.)
Dans *nix :
$SPLUNK_HOME/bin/splunk cmd openssl rsa -in mySplunkWebPrivateKey.key -out mySplunkWebPrivateKey.key
Sous Windows :
$SPLUNK_HOME\bin\splunk cmd openssl rsa -in mySplunkWebPrivateKey.key -out mySplunkWebPrivateKey.key
Liens connexes
Documentation Splunk
Sécurisez Splunk Web avec votre propre certificat
Dépanner votre authentification Splunk Web
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
28-Sep-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)