L'option « Exécuter des actions de réponse adaptative » ne répertorie pas toutes les actions d'alerte dans le Splunk.
Applicabilité
Modules complémentaires des applications SplunkDescription
Description:
1. Installé TA-thehive & TA-PagerDuty sur la tête de recherche Splunk ES.
2. Lors de la modification des recherches de corrélation, ils obtiennent ces options d'alerte des applications sous Actions de réponse adaptative. Mais dans le panneau de révision des incidents, lorsqu'ils tentent d'ajouter l'"action d'exécution de réponse adaptative", ils obtiennent uniquement les actions d'alerte par défaut, et non la ruche et PagerDuty.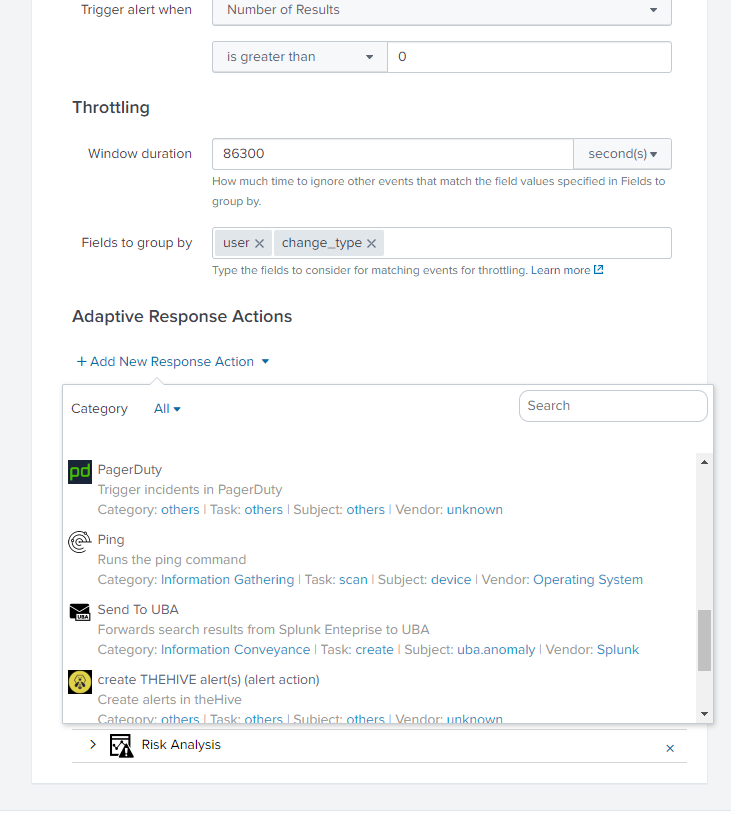
Enquête
Architecture : ES v 5.3.1 | Splunk v 7.3.1
Observation : Dans mon environnement Splunk, j'ai installé le même module complémentaire pour vérifier le comportement Splunk et j'ai trouvé le même.
Étapes de reproduction :
1. Installez TA-thehive (https://splunkbase.splunk.com/app/4380/) et PagerDuty Addon (https://splunkbase.splunk.com/app/3742/) sur la tête de recherche ES.
2. Modifiez la recherche de corrélation et recherchez les actions de réponse adaptative. L'action d'alerte « the-hive & pagerduty » s'affiche.
3. Allez à la commission d'examen des incidents. Cliquez sur « Action » en regard de toute action notable et sélectionnez * « Exécuter une action de réponse adaptative ». les options de service de pager et de ruche ne sont pas disponibles. *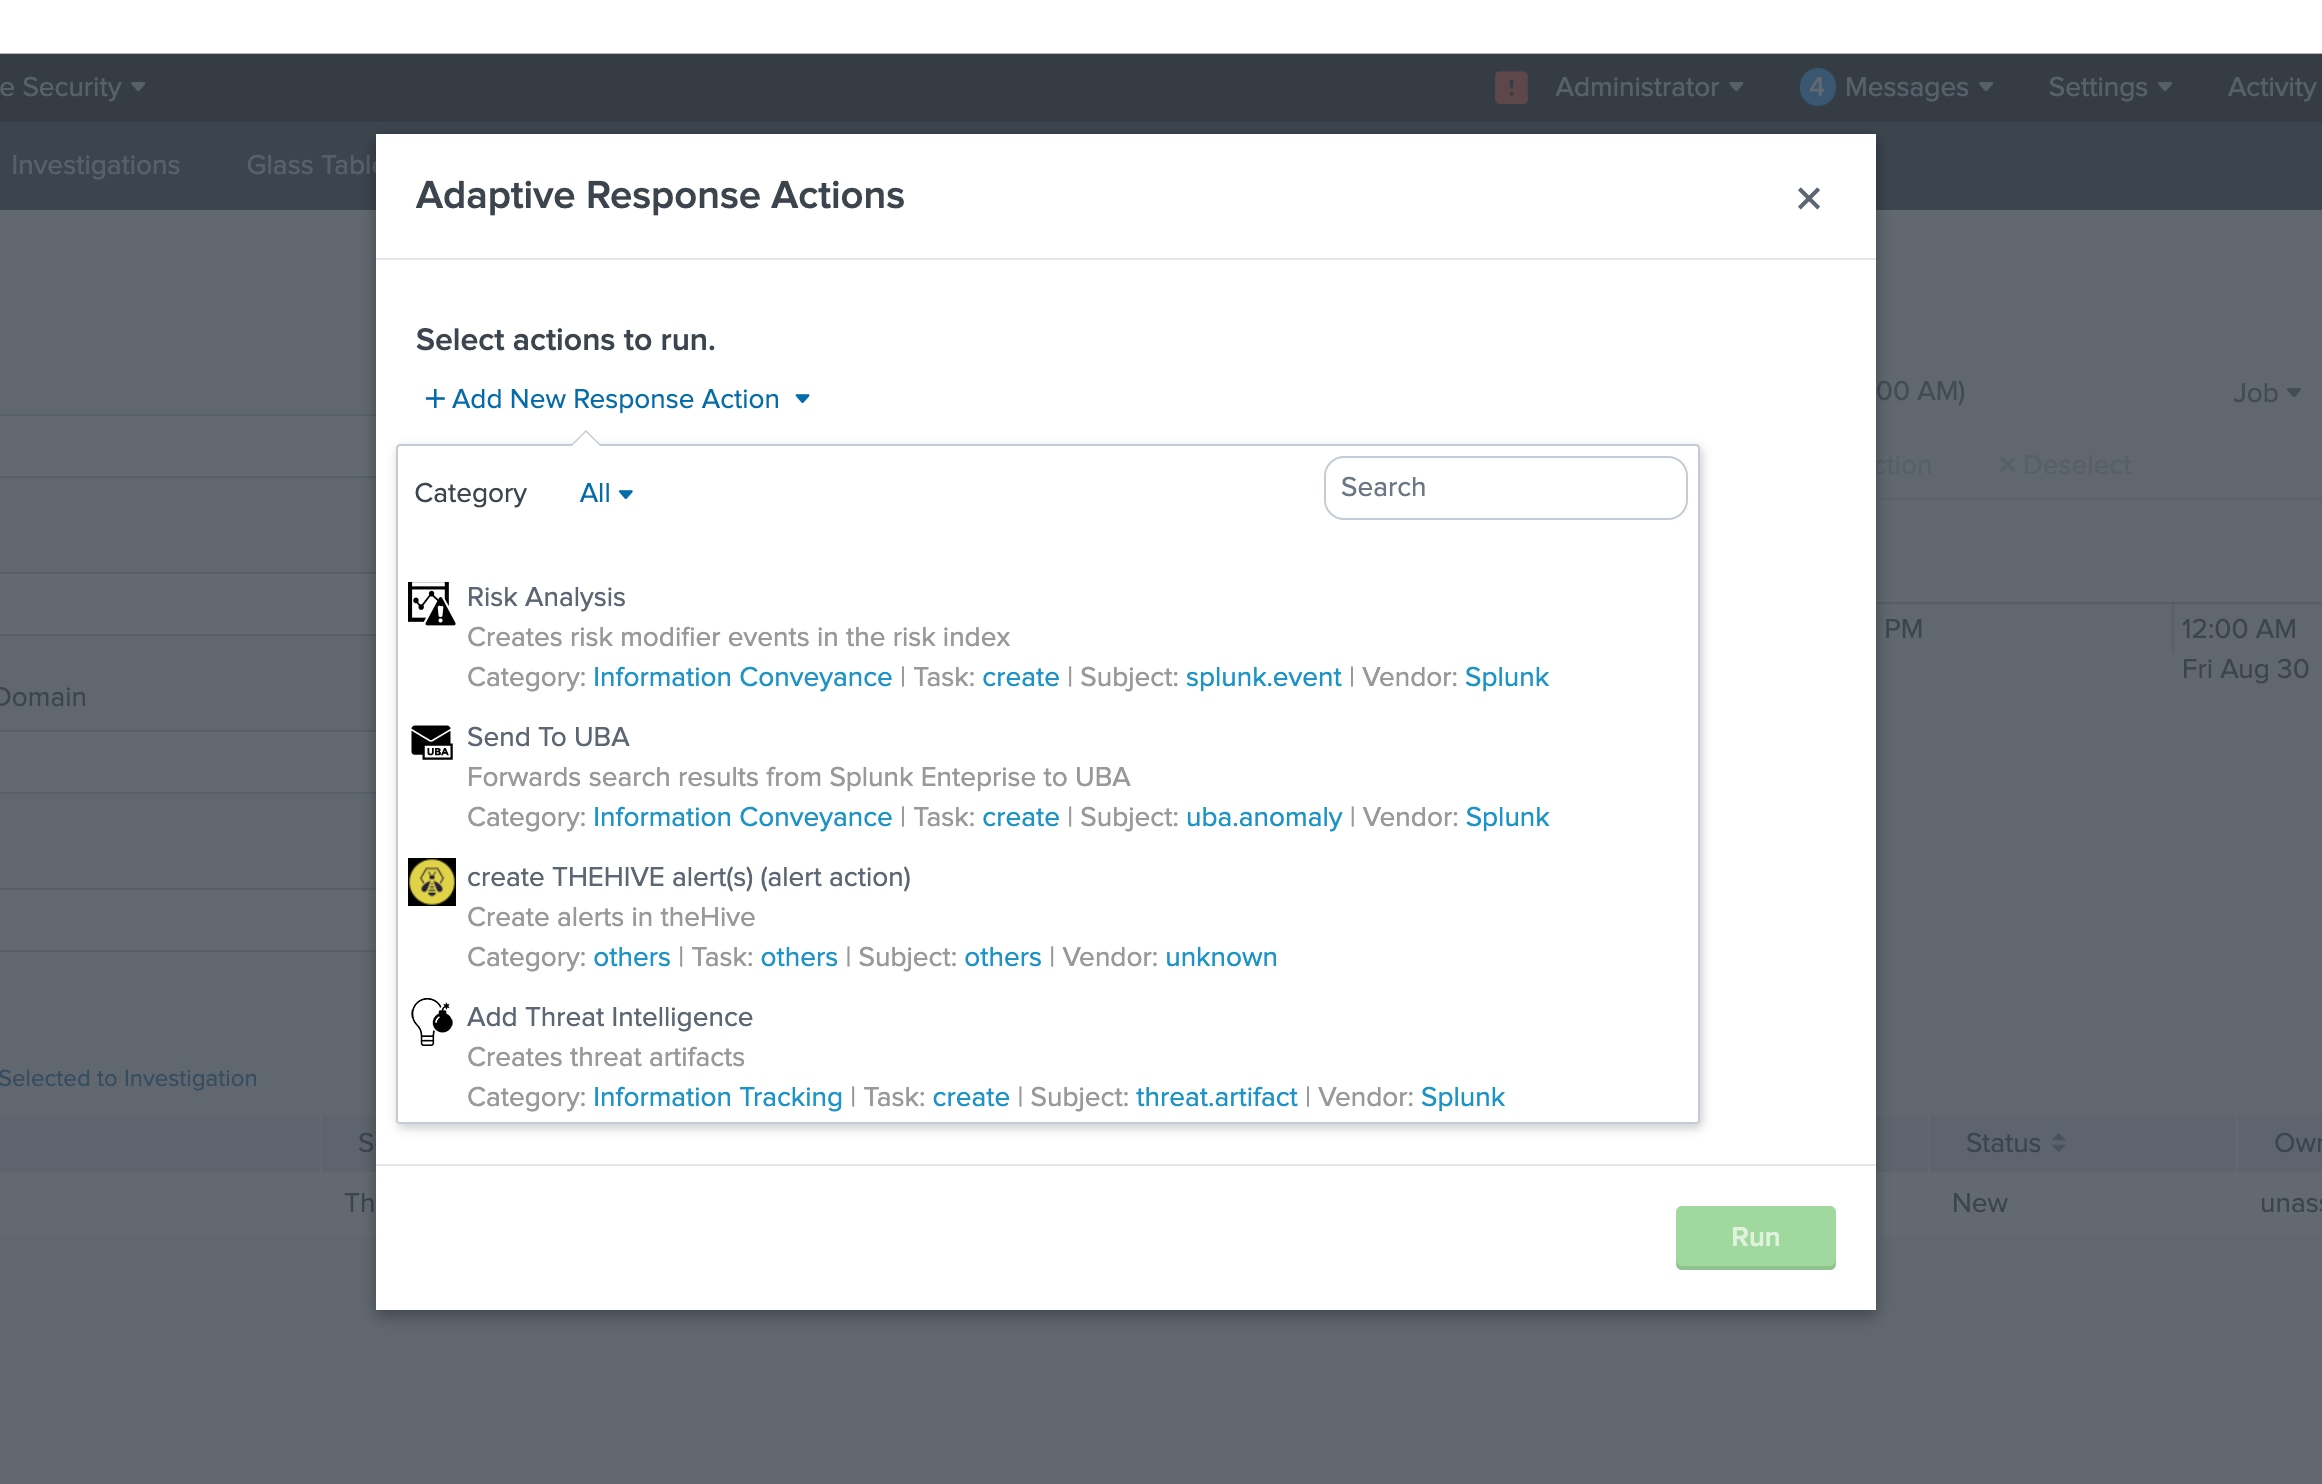
Résolution
"Ceci est conçu" si vous n'avez pas défini param._cam pour votre action d'alerte. En outre, la révision de l'incident nécessite que le paramètre « supports_adhoc » soit défini sur true.
Pour résoudre :
$Splunk_Home/etc/apps/TA-thehive/default[thehive_alert_create_alert]
is_custom = 1
label = create THEHIVE alert(s) (alert action)
description = Create alerts in theHive
icon_path = thehive_logo_small.png
payload_format = json
disabled = 0
NOTE: que l'action est nommée "thehive_alert_create_alert" et n'a pas de définition param._cam. J'ai vérifié que cette option n'apparaît pas dans l'analyse de l'incident.
Ensuite, tout ce que j'ai fait, c'est ajouter une définition simple de param._cam :
[thehive_alert_create_alert]
is_custom = 1
label = create THEHIVE alert(s) (alert action)
description = Create alerts in theHive
icon_path = thehive_logo_small.png
payload_format = json
disabled = 0
param._cam = {"supports_adhoc": true}
NOTE: Effectuez les modifications dans $Splunk_Home/etc/apps/app_name/local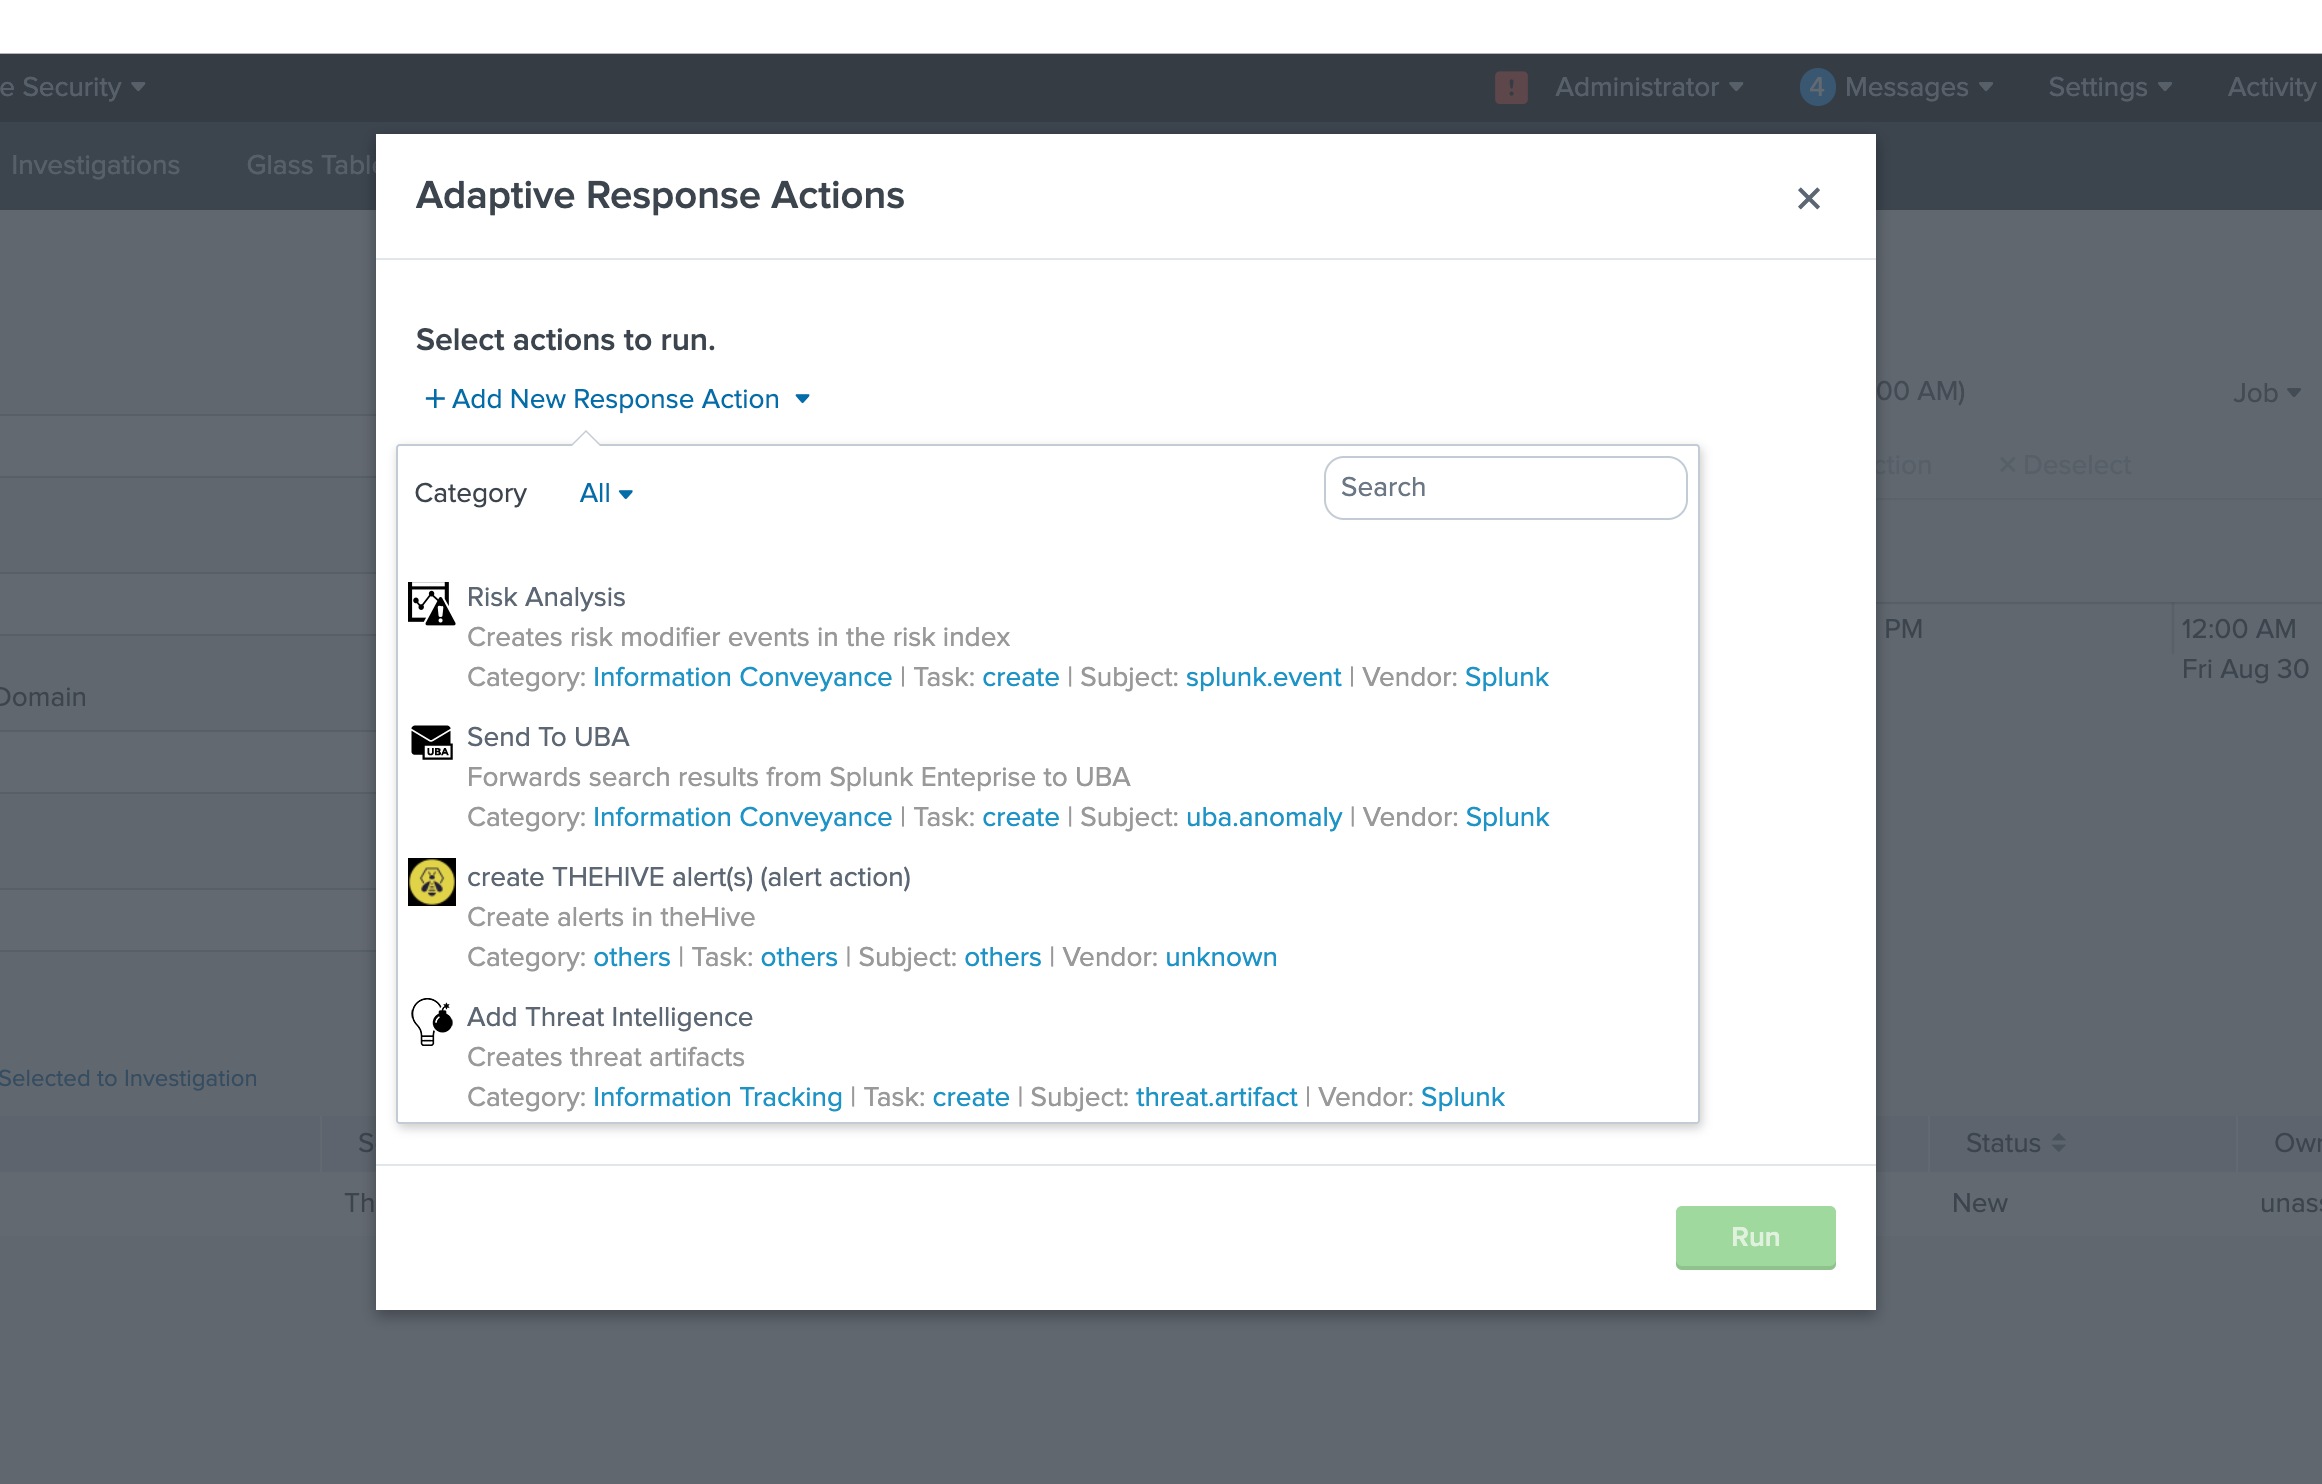
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
28-Sep-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)
Ce document s’applique à ces produits
Related Articles
- Forescout Adaptive Response Add-on for Splunk is not displaying Alert Actions in Splunk Web.
- ES - Why Adaptive Response Actions in rules are unassigned by default
- Adaptive Response Action is not available in the Correlation Search configuration in Splunk Enterprise Security.
- Adaptive Response action returns "[HTTP 403] Client is not authorized to perform requested action"