تكوين تنزيل الملف التنفيذي في SWA

المقدمة
يصف هذا المستند عملية تكوين جهاز ويب الآمن (SWA) لحظر تنزيل الملفات القابلة للتنفيذ.
المتطلبات الأساسية
المتطلبات
توصي Cisco بمعرفة الموضوعات التالية:
- الوصول الإداري إلى SWA
- الوصول إلى واجهة مستخدم الرسم (GUI) الخاصة ب SWA
المكونات المستخدمة
لا يقتصر هذا المستند على إصدارات برامج ومكونات مادية معينة.
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
قبل البدء
يمكن أن يقوم Cisco SWA بحظر تنزيل الملفات القابلة للتنفيذ بشكل فعال عن طريق فحص محتوى ويب لامتدادات بريد الإنترنت متعددة الأغراض (MIME). من خلال تحديد أنواع الملفات مثل التطبيق/x-msdownload والتطبيق/x-msi وأنواع MIME الأخرى ذات الصلة، تقوم SWA بفرض السياسات التي تمنع تسليم الملفات القابلة للتنفيذ إلى المستخدمين. بالإضافة إلى اكتشاف نوع MIME، يمكن أن تستفيد SWA من تصفية ملحق الملف، والتحليل القائم على السمعة، وقواعد السياسة المخصصة لزيادة تعزيز الحماية ضد التنزيلات غير المرغوب فيها أو المحفوفة بالمخاطر. وتساعد هذه القدرات المؤسسات على الحفاظ على بيئة آمنة للتصفح وتقليل مخاطر الإصابة بالبرامج الضارة.
يعد التطبيق/النظام الثماني-stream نوع MIME عام يستخدم للإشارة إلى أن الملف يحتوي على بيانات ثنائية. إنه لا يحدد طبيعة الملف، لذلك يمكن إستخدامه لأي ملف لا يلائم نوع MIME أكثر تحديدا. عادة ما يتم تعيين هذا إلى الملفات القابلة للتنفيذ والمثبتات والملفات غير النصية الأخرى عندما يتعذر على خادم ويب تحديد نوع أكثر دقة.
خطوات التكوين
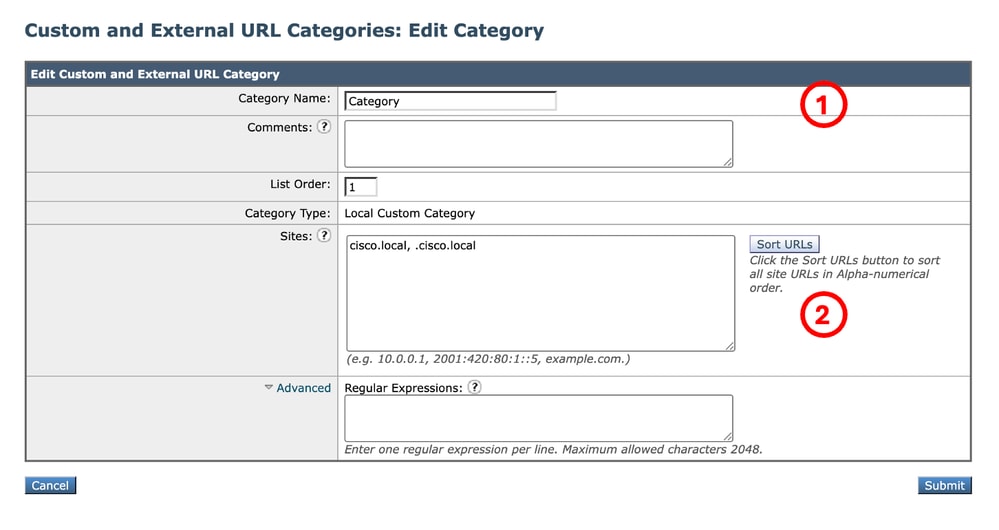
| الخطوة 1. قم بإنشاء فئة عنوان URL مخصص لموقع الويب | الخطوة 1.1. من واجهة المستخدم الرسومية، انتقل إلى إدارة أمان الويب واختر فئات عنوان URL المخصصة والخارجية. الخطوة 1.2. انقر فوق إضافة فئة لإنشاء فئة عنوان URL مخصصة جديدة. الخطوة 1.3. أدخل الاسم للفئة الجديدة. الخطوة 1.4. حدد المجال أو المجالات الفرعية التي تريد حظر تنزيلات الملفات (في هذا المثال، Cisco.local ويتم إستخدام جميع المجالات الفرعية الخاصة به). الخطوة 1.5. إرسال التغييرات.
|
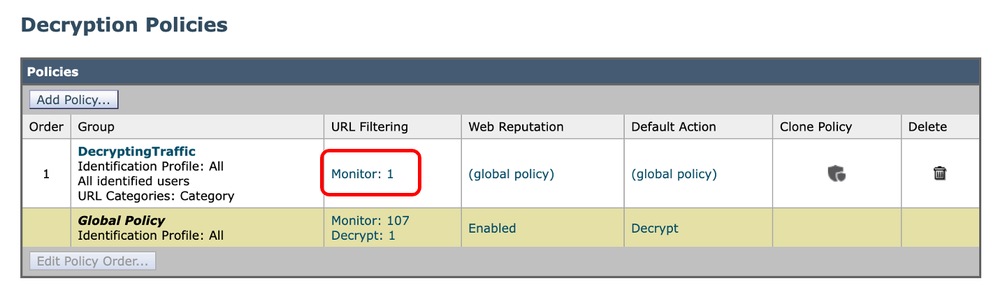
| الخطوة 2. قم بفك تشفير حركة مرور البيانات لعنوان URL | الخطوة 2.1. من واجهة المستخدم الرسومية، انتقل إلى إدارة أمان الويب واختر سياسات فك التشفير الخطوة 2.2. انقر فوق إضافة نهج. الخطوة 2.3. أدخل الاسم للنهج الجديد. الخطوة 2.4. (إختياري) حدد ملف تعريف التعريف الذي ينطبق عليه هذا النهج. الخطوة 2.5. من قسم تعريف عضو السياسة ، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصص. الخطوة 2.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 2.7. انقر فوق إرسال. 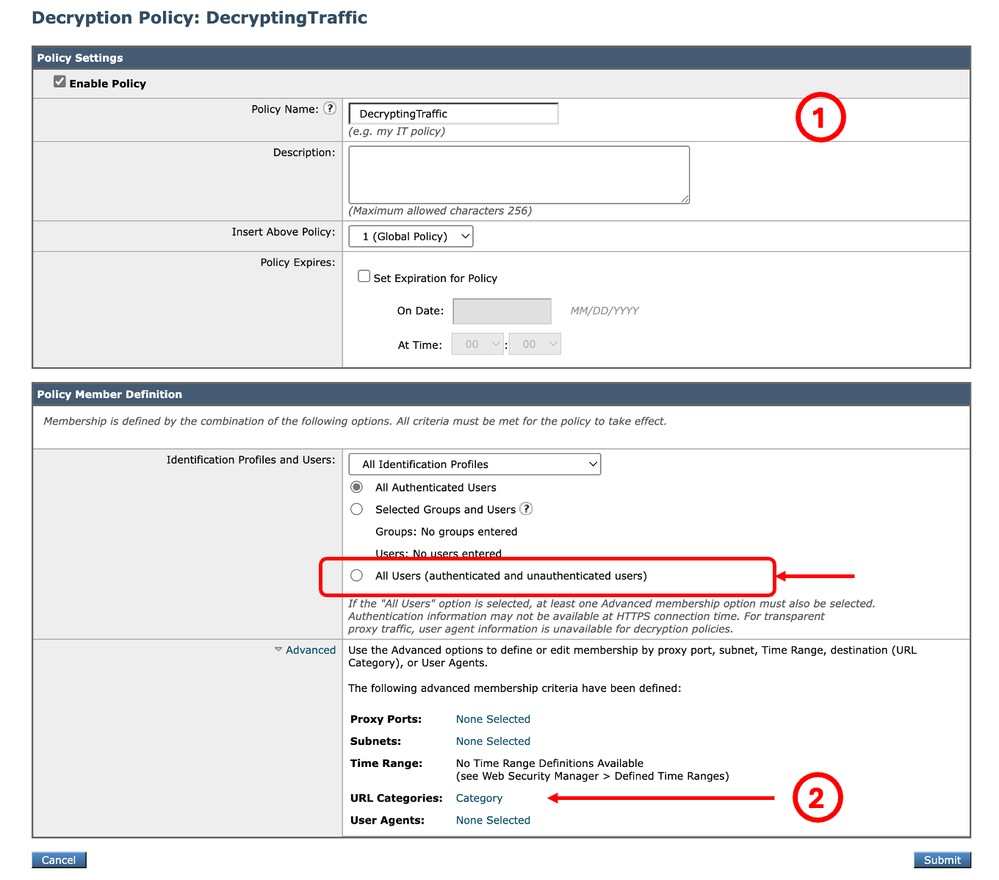 صورة - إنشاء سياسة فك تشفير الخطوة 2.8. في صفحة سياسات فك التشفير، انقر فوق تصفية URL للنهج الجديد.
الخطوة 2.9. أختر فك التشفير كإجراء لفئة عنوان URL المخصص. الخطوة 2.10. انقر فوق إرسال. 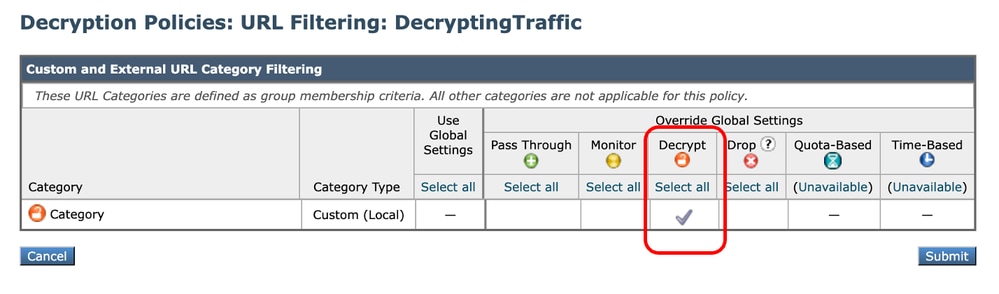 الصورة - تعيين فك التشفير كإجراء |
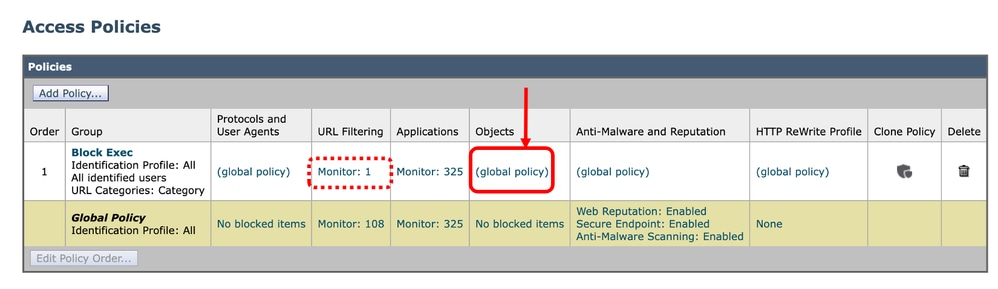
| الخطوة 3. حظر الملفات القابلة للتنفيذ | الخطوة 3.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر سياسات الوصول. الخطوة 3.2. انقر فوق إضافة نهج. الخطوة 3.3. أدخل الاسم للنهج الجديد. الخطوة 3.4. (إختياري) حدد ملف تعريف التعريف الذي تحتاج إلى تطبيق هذا النهج عليه. الخطوة 3.5. من قسم تعريف عضو السياسة، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصصة. الخطوة 3.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 3.7. انقر فوق إرسال. 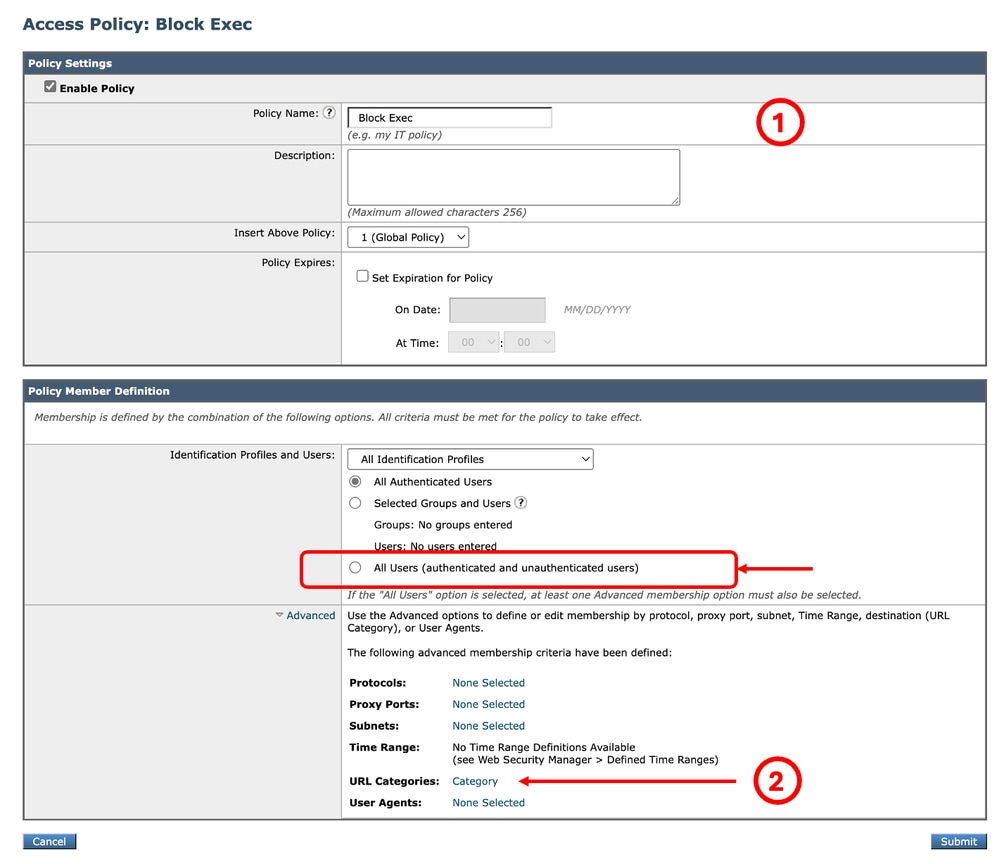 الصورة - سياسة الوصول الخطوة 3.8. في صفحة سياسات الوصول، تأكد من تعيين إجراء تصفية URL على المراقبة. الخطوة 3.9. في صفحة سياسات الوصول، انقر فوق الكائنات للنهج الجديد.
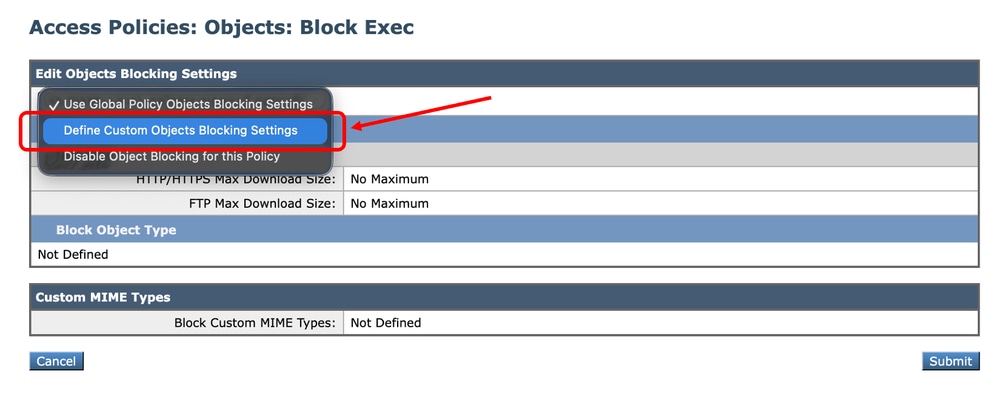
الخطوة 3.10. من القائمة المنسدلة، أختر تعريف إعدادات حظر الكائنات المخصصة.
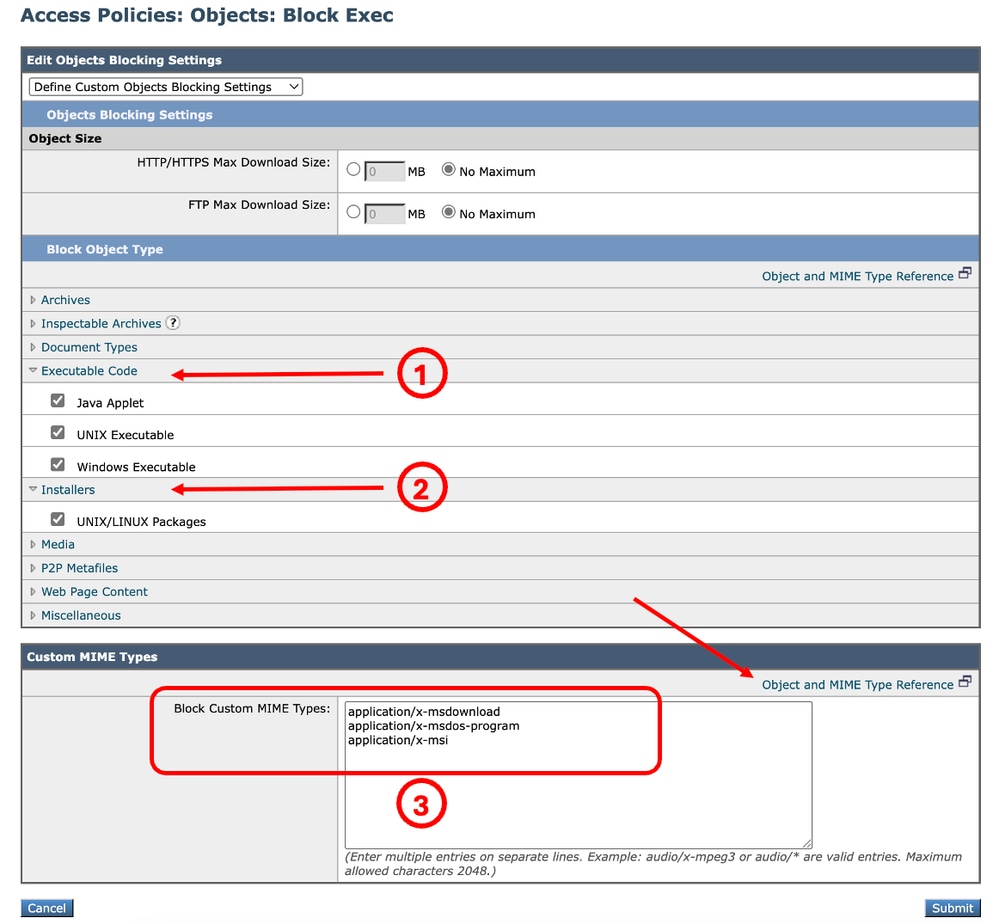
الخطوة 3.11. حدد التعليمات البرمجية القابلة للتنفيذ لتحديد أنواع الكائنات التي سيتم حظرها. الخطوة 3.12. حدد المثبتات، لتحديد أنواع الكائنات التي سيتم حظرها. الخطوة 3.13. بالإضافة إلى ذلك، يمكنك إدخال نوع MIME، وهو نوع الملف (الملفات) الذي تريد حظره في قسم أنواع MIME المخصصة.
الخطوة 3.14. إرسال. الخطوة 3.15. نفذ التغييرات. |
التحقق من حظر ملحق الملف
في هذا المثال، عندما يحاول المستخدم تنزيل ملف تنفيذي، يتم عرض صفحة التحذير هذه:
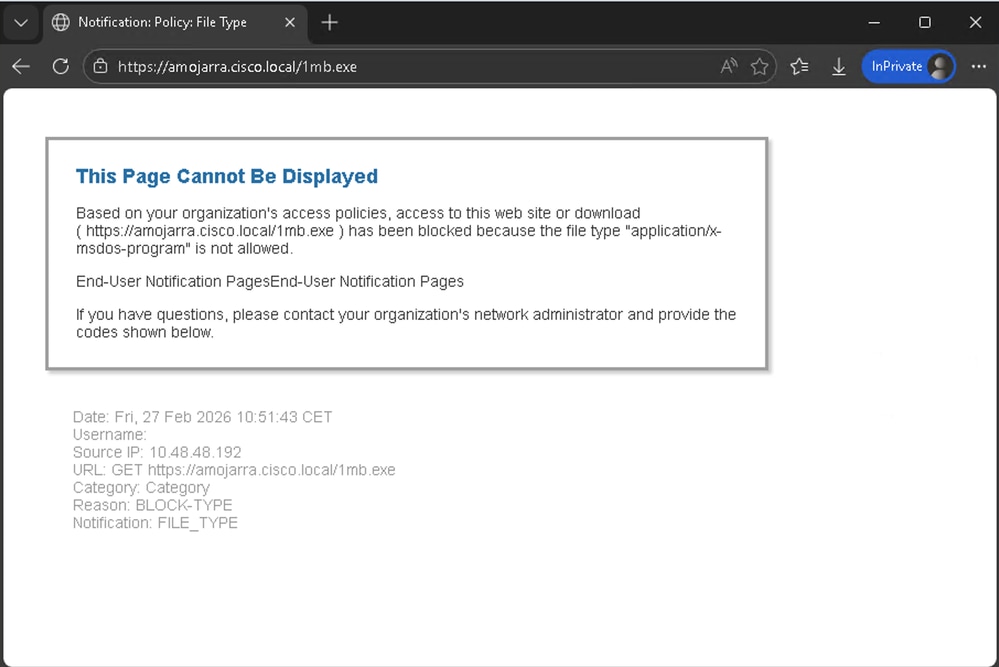 الصورة - صفحة إعلام الحظر
من سجلات الوصول، أنت يستطيع رأيت إثنان سجل خط متعلق بحركة المرور. يرتبط سطر السجل الأول بنهج فك التشفير (الاسم: فك تشفير حركة المرور) التي تقوم بفك تشفير حركة المرور. الإجراء decrypt_customcat.
يتعلق سطر سجل الوصول الثاني بنهج الوصول (الاسم: BLOCK_EXEC) الذي تم إنشاؤه في الخطوة 3. الإجراء هو BLOCK_ADMIN_FILE_TYPE.
| السياسة | سجل الوصول |
| سياسة فك التشفير | 1772186569.823 182 10.48.48.192 TCP_MISS_SSL/200 39 Connect tunnel://amojarra.cisco.local:443/ - DIRECT/amojarra.cisco.local - decrypt_customcat_7-decencryptionحركة مرور البيانات-defaultGroup-none-none-lab_access-none <"c_c_A "-"-،-،"-،-،-،-،-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-،-،-"-"-،-"-"-"-"-"-"-"-"-،-"-"-"-،-"-"-"-،"-"-"-"-"-،"-"-"-"-"-"-"-"،"-"-"-"-"-"-"-"،"-"-"،"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-""-"-""-"-"-"-"-"-"-"-""-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-"-" |
| نهج الوصول | 1772186576.735 2242 10.48.48.192 TCP_DENY_SSL/403 0 GET https:// |
المحتوى ذي الصلة
- دليل المستخدم ل AsyncOS 15.2 ل Cisco Secure Web Appliance
- دليل تثبيت الجهاز الظاهري والبريد الإلكتروني الآمن من Cisco
- تكوين فئات عنوان URL المخصصة في جهاز ويب الآمن - Cisco
- إستخدام أفضل ممارسات جهاز الويب الآمن
- تكوين جدار الحماية لجهاز ويب الآمن
- تكوين شهادة فك التشفير في جهاز ويب الآمن
- تكوين SNMP واستكشاف أخطائه وإصلاحها في SWA
- تكوين سجلات دفع SCP في جهاز ويب الآمن باستخدام خادم Microsoft
- تمكين قناة/فيديو محددة على موقع YouTube ومنع بقية YouTube في SWA
- فهم تنسيق HTTPS AccessLog في جهاز ويب الآمن
- Access Secure Web Appliance Log
- تجاوز المصادقة في جهاز ويب الآمن
- حظر حركة المرور في جهاز ويب الآمن
- تجاوز حركة مرور تحديثات Microsoft في جهاز ويب الآمن
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
20-Oct-2026
|
عنوان محدث، تدقيق إملائي، قواعد، تباعد، أسطر أفقية مدرجة لفصل المقاطع من أجل إمكانية القراءة، تنبيهات CCW ثابتة. |
1.0 |
27-Feb-2026
|
الإصدار الأولي |
 التعليقات
