تكوين تقييد مستأجر Microsoft 365 على SWA

المقدمة
يصف هذا المستند عملية تكوين تقييد مستأجر Microsoft 365 في جهاز ويب الآمن (SWA).
المتطلبات الأساسية
المتطلبات
توصي Cisco بأن تكون لديك معرفة بالمواضيع التالية:
- الوصول إلى واجهة المستخدم الرسومية (GUI) الخاصة ب SWA
- الامتيازات الإدارية في SWA.
- معرفة إدارة SWA.
المكونات المستخدمة
لا يقتصر هذا المستند على إصدارات برامج ومكونات مادية معينة.
تم إنشاء المعلومات الواردة في هذا المستند من الأجهزة الموجودة في بيئة معملية خاصة. بدأت جميع الأجهزة المُستخدمة في هذا المستند بتكوين ممسوح (افتراضي). إذا كانت شبكتك قيد التشغيل، فتأكد من فهمك للتأثير المحتمل لأي أمر.
خطوات التكوين
| الخطوة 1. قم بإنشاء فئة عنوان URL مخصص لموقع الويب. |
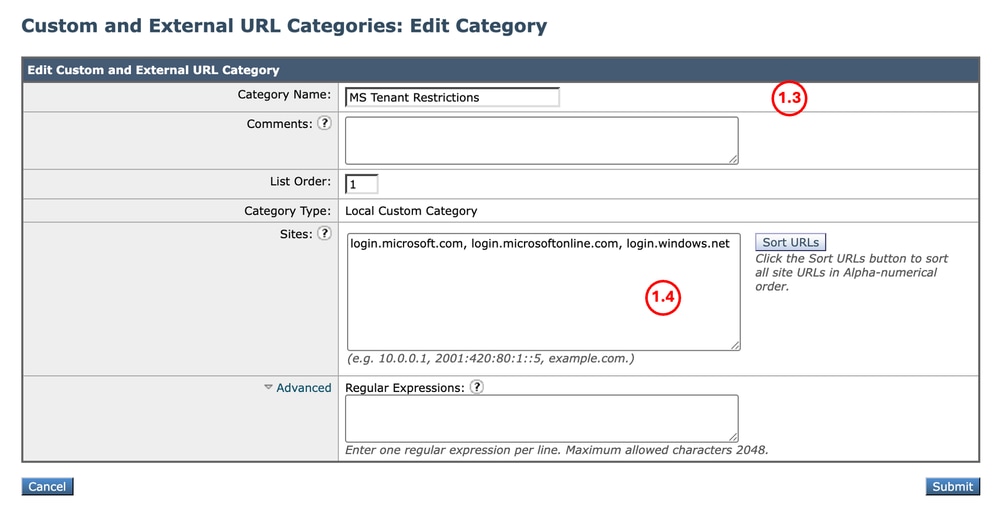
الخطوة 1.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر فئات عنوان URL المخصصة والخارجية. الخطوة 1.2. انقر فوق إضافة فئة لإنشاء فئة عنوان URL مخصصة جديدة. الخطوة 1.3. أدخل الاسم للفئة الجديدة. الخطوة 1.4. قم بتعريف عناوين URL هذه في قسم المواقع: الخطوة 1.5. إرسال التغييرات.
|
| الخطوة 2. فك تشفير حركة المرور. |
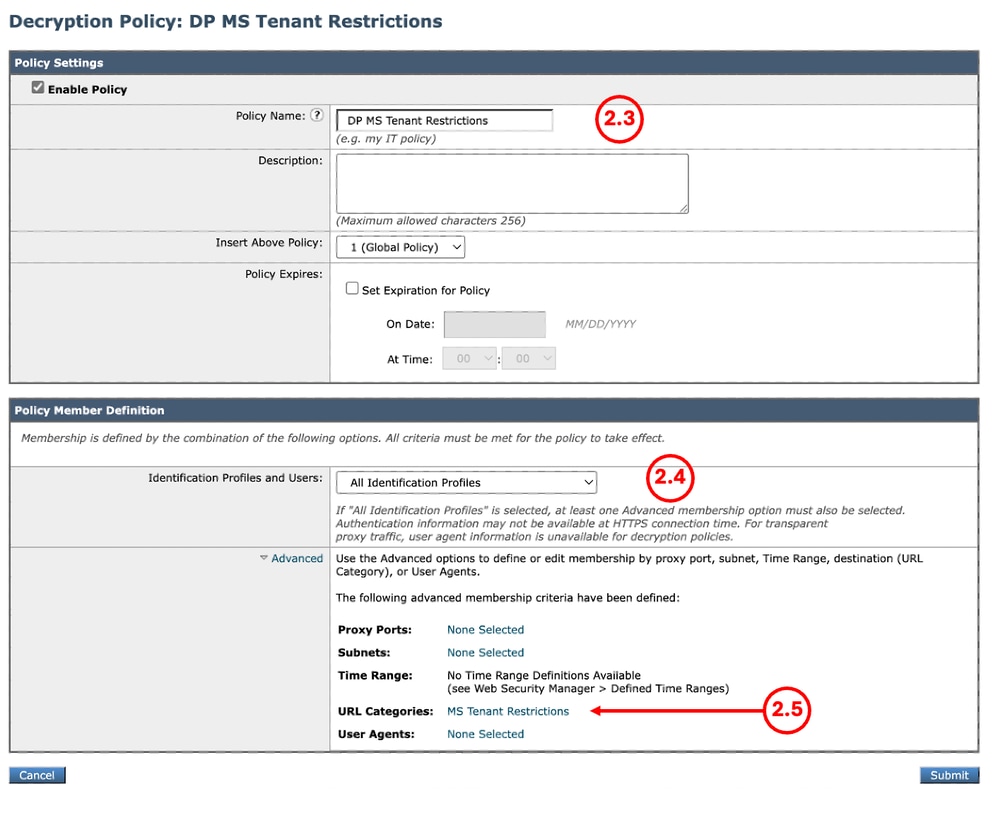
الخطوة 2.1. من واجهة المستخدم الرسومية، انتقل إلى إدارة أمان الويب واختر سياسات فك التشفير. الخطوة 2.2. انقر فوق إضافة نهج. يدخل خطوة 2.3 إسم للنهج. الخطوة 2.4. حدد ملف تعريف التعريف الذي يجب تطبيقه على هذا النهج. الخطوة 2.5. من قسم تعريف عضو النهج، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصصة. الخطوة 2.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 2.7. انقر فوق إرسال.
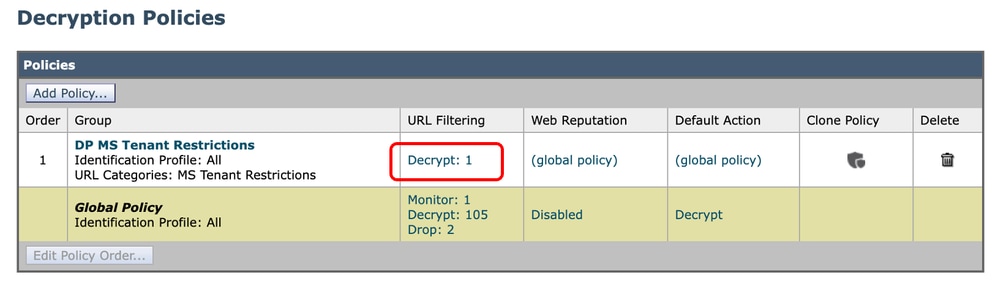
الخطوة 2.8. في صفحة سياسات فك التشفير، انقر فوق الارتباط من تصفية URL التي تم إنشاؤها في الخطوة 1.
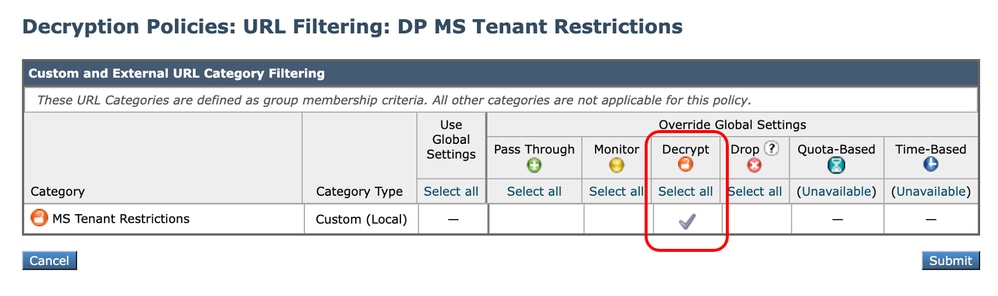
الخطوة 2.9. أختر فك التشفير كإجراء لفئة عنوان URL المخصص. الخطوة 2.10. انقر فوق إرسال.
|
| الخطوة 3. إنشاء ملف تعريف إعادة كتابة HTTP. |
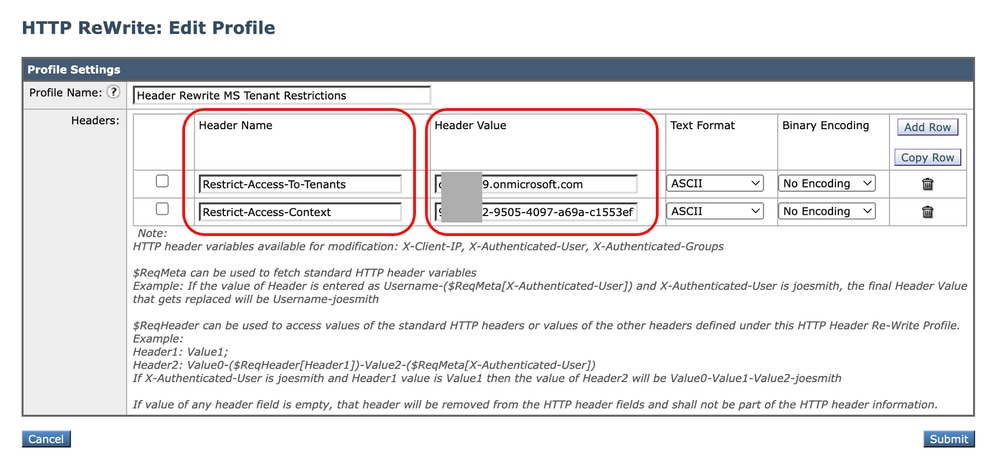
الخطوة 3.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر ملفات تعريف إعادة كتابة HTTP. الخطوة 3.2. انقر على إضافة ملف تعريف. يدخل خطوة 3.3 إسم للتوصيف الجديد. الخطوة 3.4. أستخدم تقييد الوصول إلى المستأجرين لاسم الرأس الأول. الخطوة 3.5. بالنسبة لإعداد تقييد الوصول إلى المستأجرين، أستخدم قيمة <قائمة المستأجرين المسموح بها>، والتي يجب أن تكون قائمة منفصلة بفاصلة للمستأجرين الذين يسمح للمستخدمين بالوصول إليهم. الخطوة 3.6. انقر فوق إضافة صف. الخطوة 3.7. أستخدم سياق تقييد الوصول كاسم الرأس الثاني. الخطوة 3.8. بالنسبة لإعداد Restrict-Access-Context، أستخدم قيمة معرف دليل واحد لتحديد المستأجر الذي يقوم بتعريف قيود المستأجر. الخطوة 3.9. انقر فوق إرسال.
|
| الخطوة 4.إنشاء سياسة الوصول. |
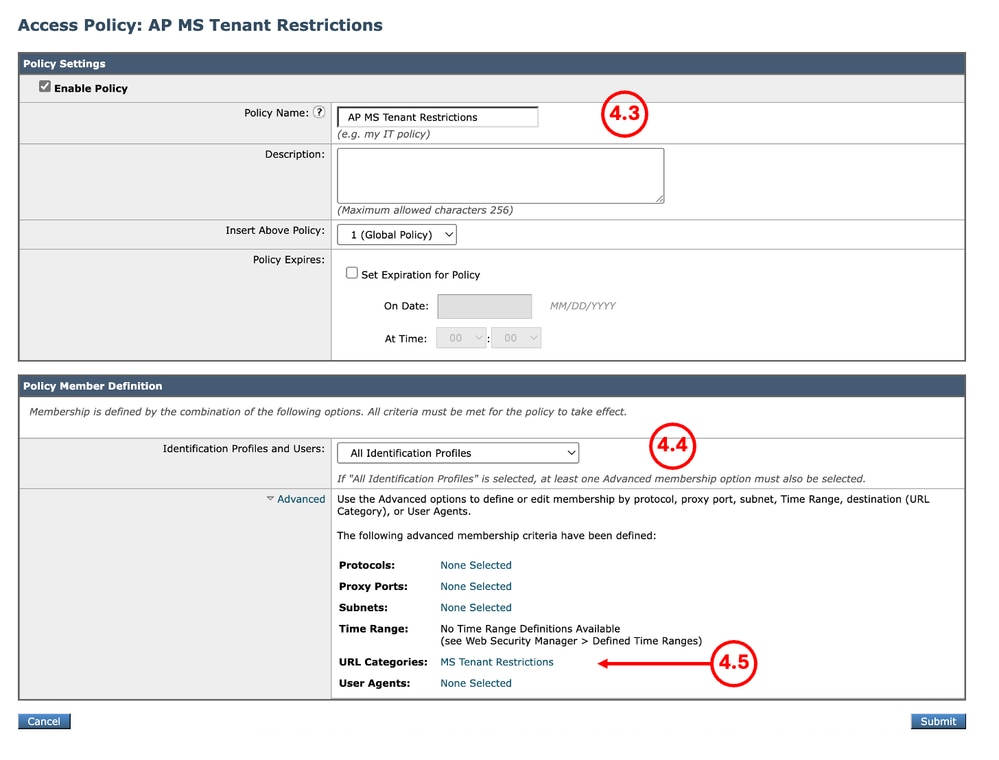
الخطوة 4.1. من واجهة المستخدم الرسومية، انتقل إلى مدير أمان الويب واختر سياسات الوصول. الخطوة 4.2. انقر فوق إضافة نهج. يدخل خطوة 4.3 إسم للنهج. الخطوة 4.4. حدد ملف تعريف التعريف الذي يجب تطبيقه على هذا النهج. الخطوة 4.5. من قسم تعريف عضو النهج، انقر فوق إرتباطات فئات عنوان URL لإضافة فئة عنوان URL المخصصة. الخطوة 4.6. حدد فئة عنوان URL التي تم إنشاؤها في الخطوة 1. الخطوة 4.7. انقر فوق إرسال.
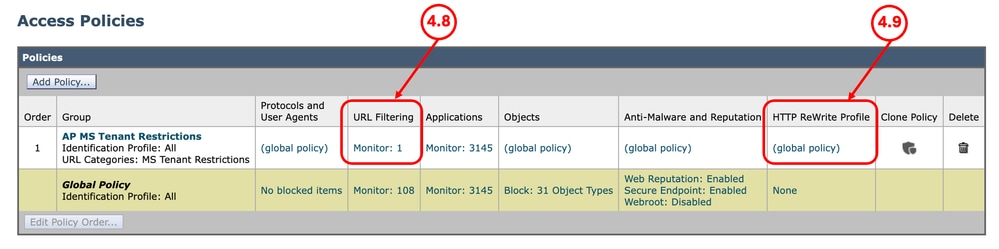
الخطوة 4.8. في صفحة سياسات الوصول ، تأكد من تعيين إجراء تصفية URL على المراقبة. الخطوة 4.9. انقر فوق الارتباط في ملف تعريف إعادة كتابة HTTP لإضافة ملف تعريف رأس HTTP إلى هذا النهج.
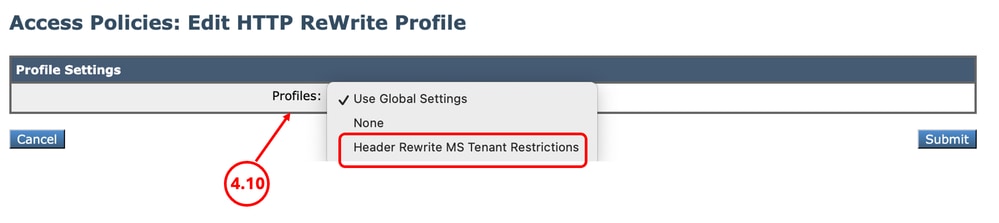
الخطوة 4.10. أختر ملفات تعريف إعادة كتابة HTTP، التي تم إنشاؤها في الخطوة 3.
الخطوة 4.11. انقر فوق إرسال. الخطوة 4.12. نفذ التغييرات. |
التقارير والسجلات
السجلات
يمكنك إضافة حقل مخصص إلى سجلات الوصول أو سجلات W3C لعرض اسم ملف تعريف إعادة كتابة رأس HTTP.
| محدد التنسيق في سجلات الوصول | تسجيل الحقل في سجلات W3C | الوصف |
| ٪] | x-http-rewrite-profile-name | اسم ملف تعريف إعادة كتابة رأس HTTP. |
الإبلاغ
يمكنك إنشاء تقرير تعقب ويب لعرض تقارير حركة المرور بواسطة اسم نهج الوصول.
أستخدم هذه الخطوات لإنشاء التقارير:
الخطوة 1. من واجهة المستخدم الرسومية، حدد تقرير واختر تعقب الويب.
الخطوة 2. أختر النطاق الزمني المطلوب.
الخطوة 3. انقر فوق الارتباط خيارات متقدمة للبحث عن الحركات باستخدام معايير متقدمة.
الخطوة 4. في قسم النهج، حدد عامل تصفية حسب النهج واكتب اسم نهج الوصول الذي تم إنشاؤه مسبقا.
الخطوة 5. انقر فوق البحث لمراجعة التقرير.
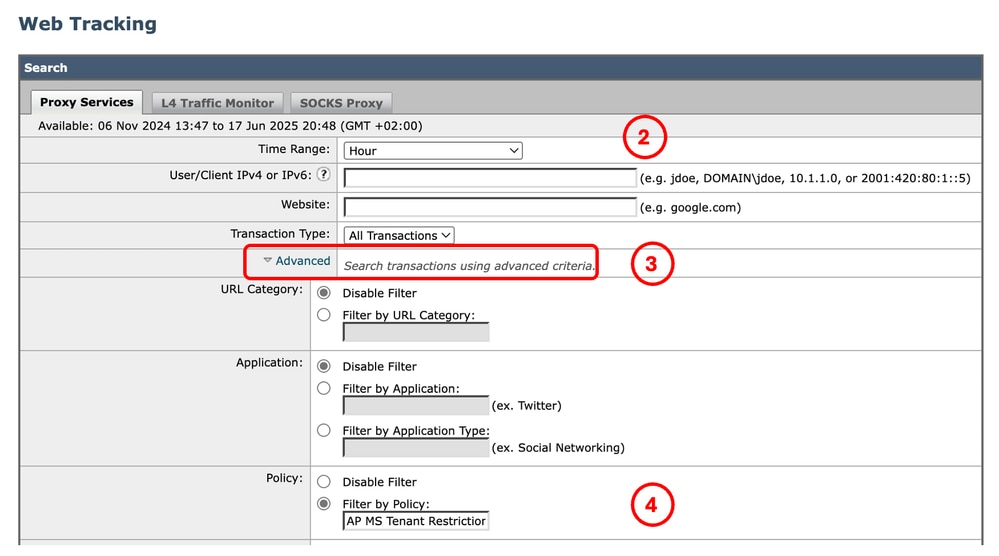 صورة - تقرير تعقب ويب
معلومات ذات صلة
محفوظات المراجعة
| المراجعة | تاريخ النشر | التعليقات |
|---|---|---|
2.0 |
21-Oct-2026
|
إعادة الاعتماد - تنسيق محدث |
1.0 |
26-Jun-2025
|
الإصدار الأولي |
 التعليقات
