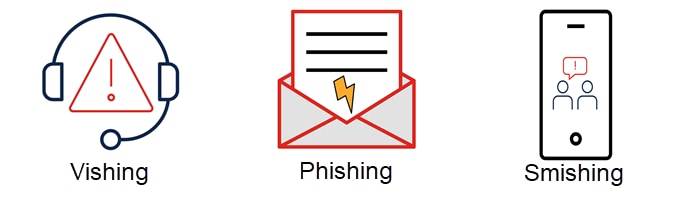
فيما يلي الفرق بين طرق تصيد المعلومات الثلاثة هذه:
- التصيد الصوتي: عمليات احتيال عبر المكالمات الهاتفية تضغط على الضحايا لمشاركة معلومات حساسة لفظيًا
- تصيد المعلومات: عمليات الاحتيال عبر البريد الإلكتروني التي تغري الضحايا بالنقر فوق الروابط التي تؤدي إلى مواقع ويب مضللة أو تنزيلات البرامج الضارة
- التصيد عبر الرسائل النصية: عمليات الاحتيال عبر الرسائل النصية التي تحث الضحايا أيضًا على النقر فوق الروابط الضارة أو زيارة مواقع الويب المزيفة
كيف تتجنب رسائل البريد الإلكتروني للتصيد الصوتي من الاكتشاف؟
لا تبدأ جميع هجمات التصيد الصوتي بمكالمة هاتفية. يبدأ العديد من المهاجمين عملية الاحتيال الخاصة بهم من خلال رسالة بريد إلكتروني جيدة الإعداد، متنكرين في كونها كيانًا موثوقًا به أو ذا سلطة. ويقنعون المستلم بمتابعة مطالبهم من خلال مكالمة هاتفية. عندما يبدأ هجوم التصيد الصوتي برسالة بريد إلكتروني لتصيد المعلومات، كيف يمر عبر عوامل تصفية أمان البريد الإلكتروني؟ هناك ثلاثة أسباب محتملة لهذا:
- لا توجد روابط في رسالة البريد الإلكتروني: تقوم أنظمة الأمان بوضع علامة على رسائل البريد الإلكتروني التي تحتوي على ارتباطات ضارة بسهولة. ومع ذلك، عادةً ما تطالب رسالة البريد الإلكتروني للتصيد الصوتي المستلم بإجراء مكالمة هاتفية، مع تجنب الحاجة إلى الروابط التي يمكن لأدوات الأمان القياسية تحديدها. يؤكد المحتوى على بدء مكالمة، وتهميش الروابط أو الأزرار التقليدية القابلة للنقر والتي تُعد قياسية في محاولات تصيد المعلومات.
- البريد الإلكتروني ممَن يدعي أنه مرسل أصلي: يمكن أن تجتاز حسابات البريد الإلكتروني المنتحلة فحوصات المصادقة مثل إعداد تقارير مصادقة الرسائل المستندة إلى المجال (DMARC) أو Sender Policy Framework (SPF) أو البريد المعرّف بمفاتيح المجال (DKIM)، إذا تم إرساله من عنوان بريد إلكتروني شخصي، مثل حساب Gmail.
- أدوات أمان البريد الإلكتروني غير الفعالة: إذا اجتاز البريد الإلكتروني بنجاح أول عاملَي تصفية، فقد يتم تصنيفه على أنها منخفضة المخاطر بواسطة أنظمة أمن البريد الإلكتروني الأساسية ويتم تسليمها إلى صناديق البريد الوارد للمستلمين. يمكن التخفيف من حدة هذه المشكلة الشائعة باستخدام برامج أمان البريد الإلكتروني المتطورة المصممة لاكتشاف محاولات تصيد المعلومات ومعالجتها، واختراق البريد الإلكتروني للعمل، وبرامج الفدية الضارة.
وعلى عكس عناوين URL، لا يتم تتبع أرقام الهواتف ومشاركتها بشكل روتيني كمؤشرات على الاختراق (IOC) في مجتمع الأمن السيبراني. يزيد هذا النقص في البنية حول أرقام الهواتف من احتمالية تهرب حملات التصيد الصوتي من عمليات التحقق من أمان البريد الإلكتروني التقليدية.
أمثلة على التصيد الصوتي
لقد أدت عمليات التقدم في التكنولوجيا إلى تطوير حيل التصيد الصوتي الشائعة إلى هجمات مقنعة بشكل لا يصدق. وبالاستفادة من الثقة البشرية والعجلة، تحاكي عمليات الاحتيال هذه الشركات والسيناريوهات الحقيقية، مما يؤدي إلى عواقب وخيمة على المؤسسات.
فيما يلي بعض الأمثلة على هجمات التصيد الصوتي الشائعة:
عملية الاحتيال الضريبي لدائرة الإيرادات الداخلية
غالبًا ما تحتوي عمليات التصيد الصوتي في دائرة الإيرادات الداخلية على رسالة صوتية مسجلة مسبقًا لتنبيهك إلى وجود مشكلة في إقرارك الضريبي، وتحثك على الاتصال بدائرة الإيرادات الداخلية مباشرةً من خلال الرقم المقدم. وعادةً ما تكون هذه الرسائل بنبرة تهديد، محذرة من أن عدم الاستجابة قد يؤدي إلى إصدار أمر باعتقالك.
يُعد انتحال صفة IRS تكتيكًا شائعًا بين المجرمين الإلكترونيين، في عمليات الاحتيال عبر البريد الإلكتروني والاحتيال الصوتي. يخلق اسم دائرة الإيرادات الداخلية ثقة فورية وشعورًا بالذعر، مما يجبر الضحايا على العمل بسرعة دون التشكيك في شرعية الطلب.
هجمات الدعم الفني
في عمليات التصيد الصوتي للدعم الفني، يعمل المحتالون كممثلين لشركات التكنولوجيا مثل Apple وMicrosoft وGoogle، مما ينبهك إلى نشاط مُريب على حسابك عبر الإنترنت. غالبًا ما يطلبون من بريدك الإلكتروني إرسال تحديثات برامج مهمة، والتي يتضح أنها تنزيلات مصابة ببرامج ضارة.
تستغل عمليات احتيال الدعم الفني افتقار الضحية المحتمل للمعرفة التقنية. يستخدم هؤلاء المحتالون تكتيكات التخويف، مما يشير إلى تهديدات أمنية شديدة أو مشكلات تقنية لغرس الخوف والشعور بالعجلة. وقد يقدمون حلولاً فورية تمنحهم الوصول عن بُعد إلى كمبيوتر الضحية. في حال منحهم حق الوصول، يمكن للمهاجمين سرقة البيانات الشخصية أو بيانات الشركة أو تثبيت برامج ضارة أو التسبب في ضرر على مستوى النظام.
عمليات احتيال انتحال الهوية المصرفية
تتضمن عمليات احتيال انتحال الهوية المصرفية محتالين ينتحلون صفة شركات بطاقات الائتمان والبنوك والمؤسسات المالية الأخرى للحصول على وصول غير مصرّح به إلى حساباتك. وبدعوى وجود نشاط غير عادي أو مُريب، يطلبون منك التحقق من تفاصيل حسابك وبيانات اعتماد تسجيل الدخول تحت ستار حل المشكلة.
وإذا اتصلت بمؤسستك المالية مباشرةً، فقد يُطلب منك التحقق من هويتك بمعلومات سرية. ومع ذلك، لن تتصل بك المؤسسات المالية الشرعية أبدًا لطلب كلمات المرور أو رموز الأمان الخاصة بك.
عمليات احتيال التأمين الاجتماعي أو الرعاية الطبية
وغالبًا ما يكون كبار السن أهدافًا للمجرمين الإلكترونيين لأنهم قد يكونون أقل دراية بتكتيكات تصيد المعلومات الحديثة. في عمليات الاحتيال هذه، ينتحل المجرمون دور مسؤولي التأمين الاجتماعي أو الرعاية الطبية لاستخراج تفاصيل الحساب الحساسة، بزعم إصدار رقم تأمين اجتماعي جديد أو مناقشة المزايا. تميل شريحة كبار السن إلى تفضيل الاتصالات الهاتفية على البريد الإلكتروني أو الرسائل النصية، ويعرضون أنفسهم لمخططات التصيد الصوتي أكثر من هجمات تصيد المعلومات أو التصيد عبر الرسائل النصية.
أبلِغ الأصدقاء أو أفراد الأسرة الذين تعتقد أنهم عرضة لهذه الأنواع من عمليات الاحتيال أنه لن تتصل بهم أبدًا دائرة الإيرادات الداخلية أو إدارة التأمين الاجتماعي أو الرعاية الطبية للمطالبة بمعلومات شخصية أو إصدار تهديدات. لا تتصل الوكالات الفيدرالية الشرعية بالمواطنين عبر الهاتف أو البريد الإلكتروني أو الرسائل النصية أو الوسائط الاجتماعية لطلب معلومات شخصية أو مالية.
عمليات الاحتيال في مجال التوصيل
جعل انتشار التسوق عبر الإنترنت من الصعب على العديد من الأفراد والشركات تتبع مشترياتهم، ويستفيد المجرمون الإلكترونيون من هذا الإغفال. يبلغ المحتالون، الذين يتنكرون في زي Amazon أو UPS، العملاء بمشكلات الشحن المزعومة ويوفرون رقم اتصال للاستفسارات حول هذه الطلبات الوهمية.
عند اتصال العملاء غير المرتابين، يتم الترحيب بهم من قِبل المحتالين الذين يتظاهرون بأنهم موظفو خدمة العملاء، مستعدون لاستخراج المعلومات الشخصية من المتصلين. مع تزايد شعبية أحداث مثل Amazon Prime Day، وأصبح التسوق عبر الإنترنت روتينيًا أكثر، يحتاج العملاء إلى أن يكونوا على دراية بعمليات الاحتيال في مجال التوصيل هذه.
عمليات الاحتيال في القروض والاستثمارات
يُعد الحذر الشديد أمرًا بالغ الأهمية عند التعامل مع أي فرصة استثمارية تقدم عوائد عالية مع القليل من المخاطر، أو قروض تدعي سداد الدين بسرعة غير معتادة. إذا كان العرض يبدو جيدًا لدرجة يصعب تصديقها، فسيكون احتيالاً عادةً.
فيما يلي بعض النصائح الأساسية لحماية نفسك من عمليات الاحتيال في القروض والاستثمارات هذه:
- اسأل عن المخاطر والتكاليف المرتبطة بها
- لا تستسلم لمحاولات الإقناع المكثفة أو أساليب البيع العدوانية
- أصِرّ على تلقي التفاصيل كتابةً وتابع البحث بنفسك
- لا تتخذ قرارًا بناءً على لقب المتصل أو مصداقيته فحسب
- تحقق من تسجيل الاستثمار والمروج
- تجاهل أي ادعاءات بوجود استثمارات خالية تمامًا من المخاطر أو عوائد مضمونة؛ فهذه علامات تحذيرية، لأن الاستثمارات الحقيقية تنطوي دائمًا على قدر ما من المخاطر
عمليات احتيال التصيد الصوتي بالاستنساخ الصوتي
تستخدم تقنية الاستنساخ الصوتي الذكاء الاصطناعي لصياغة مقاطع صوت أو فيديو مزيفة تتسم بدرجة واقعية مقلقة. يستخدم المجرمون الإلكترونيون الآن أدوات الذكاء الاصطناعي هذه لتصنيع تسجيلات صوتية تحاكي تلك التسجيلات الخاصة بأفراد عائلة الهدف أو شخصية موثوقة. على سبيل المثال، يمكن نسخ صوت المدير التنفيذي لطلب تحويل مالي كبير. وقد يعتقد الموظف ذو الرتبة الأدنى أن المكالمة حقيقية نظرًا لتقليد الصوت الدقيق والامتثال بسبب الشعور بالإلحاح والاحترام للطلب الموثوق.
ونظرًا لأن أدوات الاستنساخ الصوتي أصبحت أكثر تطورًا ومتوفرة، تتزايد مخاطر كعمليات الاحتيال هذه، مما يؤكد الحاجة إلى بروتوكولات أمان قوية ويقظة متزايدة، حتى عندما يبدو المتصل مألوفًا.