在SWA上配置Microsoft 365租戶限制

簡介
本文描述在安全Web裝置(SWA)中配置Microsoft 365租戶限制的過程。
必要條件
需求
思科建議您瞭解以下主題:
- 訪問SWA的圖形使用者介面(GUI)
- SWA的管理許可權。
- 瞭解SWA管理。
採用元件
本文件所述內容不限於特定軟體和硬體版本。
本文中的資訊是根據特定實驗室環境內的裝置所建立。文中使用到的所有裝置皆從已清除(預設)的組態來啟動。如果您的網路運作中,請確保您瞭解任何指令可能造成的影響。
設定步驟
| 步驟1.為網站建立自定義URL類別。 |
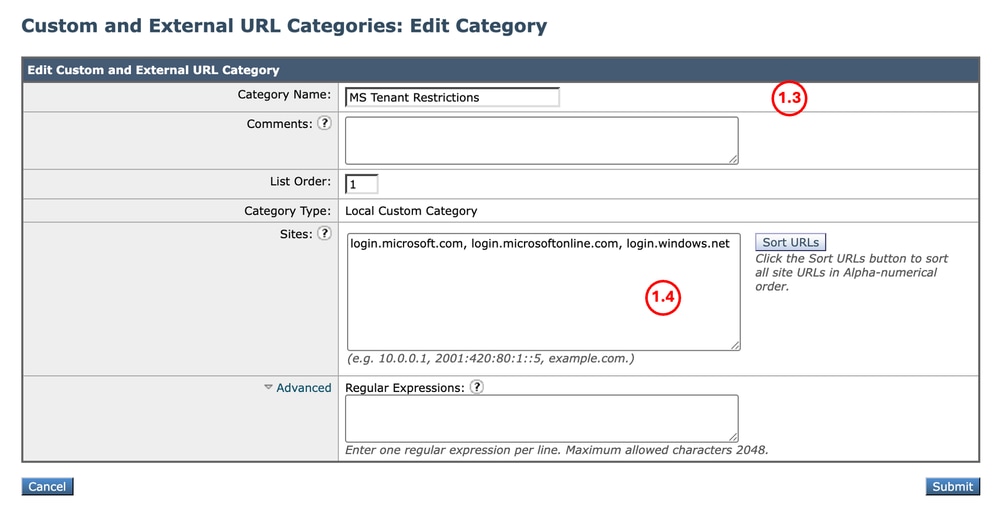
步驟1.1.在GUI中,導覽至Web Security Manager,然後選擇Custom and External URL Categories。 步驟1.2.按一下Add Category以建立一個新的自訂URL類別。 步驟1.3.為新類別輸入Name。 步驟1.4.在站點部分定義以下URL: 步驟1.5.提交變更。
|
| 步驟2.解密流量。 |
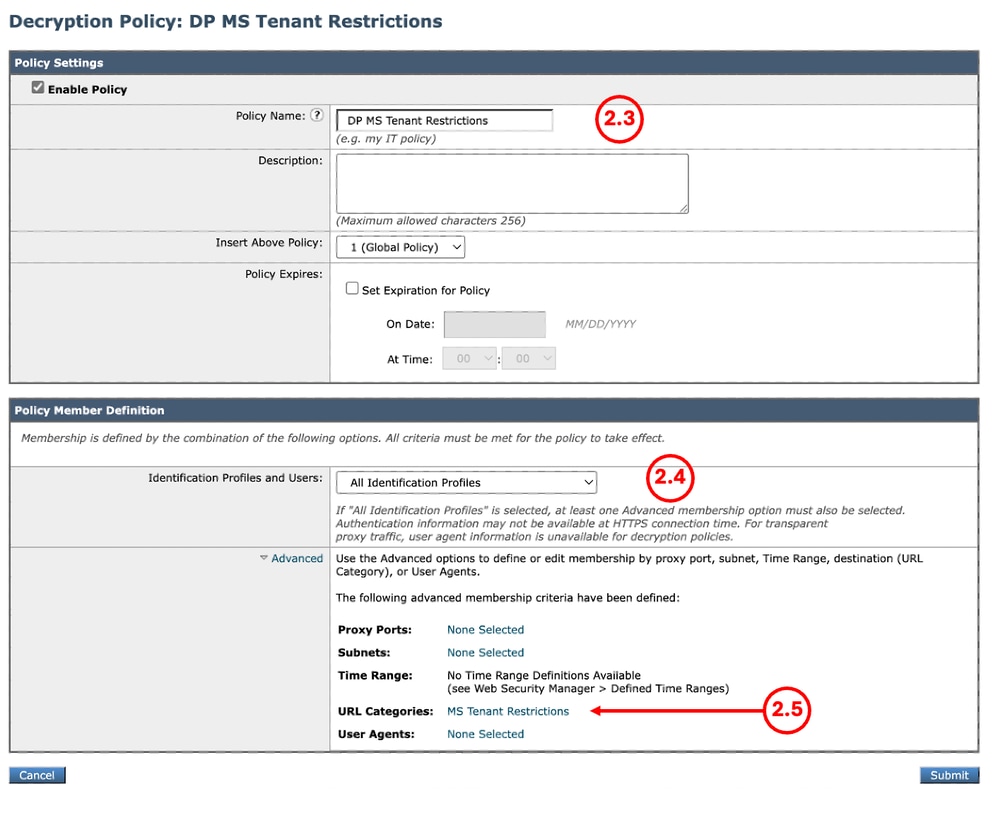
步驟2.1.在GUI中,導覽至Web Security Manager,然後選擇Decryption Policies。 步驟2.2。按一下Add Policy。 步驟2.3.輸入策略的名稱。 步驟2.4.選擇必須應用於此策略的標識配置檔案。 步驟2.5.在策略成員定義部分,按一下URL類別連結以新增自定義URL類別。 步驟2.6.選擇步驟1中建立的URL類別。 步驟2.7.按一下「Submit」。
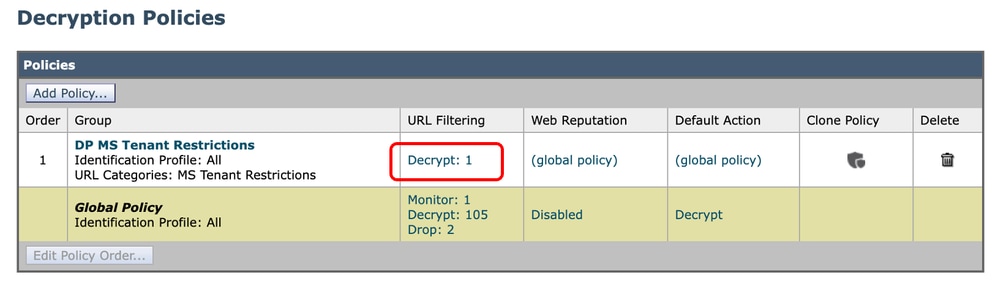
步驟2.8.在Decryption Policies 頁面中,按一下Link from URL Filtering ,此連結是在步驟1中建立的。
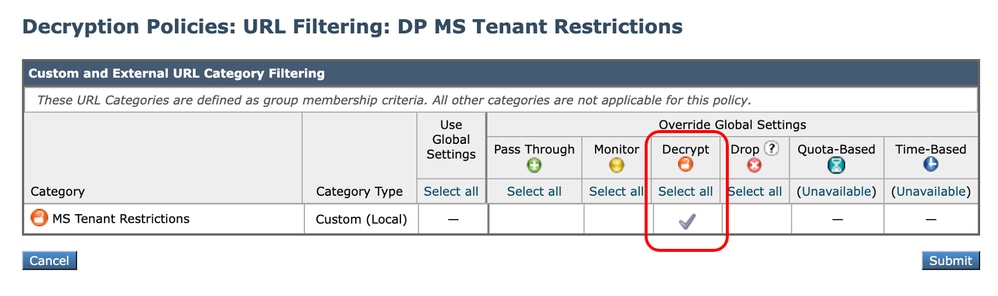
步驟2.9.選擇Decrypt作為「自定義URL類別」的操作。 步驟2.10.按一下「Submit」。
|
| 步驟3.建立HTTP重寫配置檔案。 |
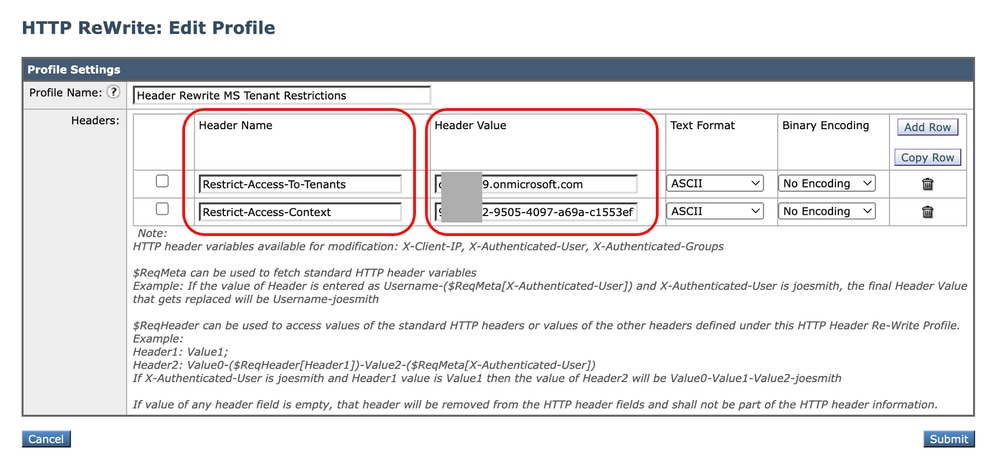
步驟3.1.在GUI中,導覽至Web Security Manager,然後選擇HTTP ReWrite Profiles。 步驟3.2.按一下Add Profile。 步驟3.3.輸入新配置檔案的名稱。 步驟3.4.將Restrict-Access-To-Tenants用於第一個標頭名稱。 步驟3.5.對於Restrict-Access-To-Tenants設定,使用<permitted tenant list>的值,該值必須是允許使用者訪問的租戶的逗號分隔清單。 步驟3.6.按一下Add Row。 步驟3.7.使用Restrict-Access-Context作為第二個標頭名稱。 步驟3.8.對於Restrict-Access-Context設定,使用單個目錄ID的值指定定義租戶限制的租戶。 步驟3.9.按一下「Submit」。
|
| 步驟4.建立訪問策略。 |
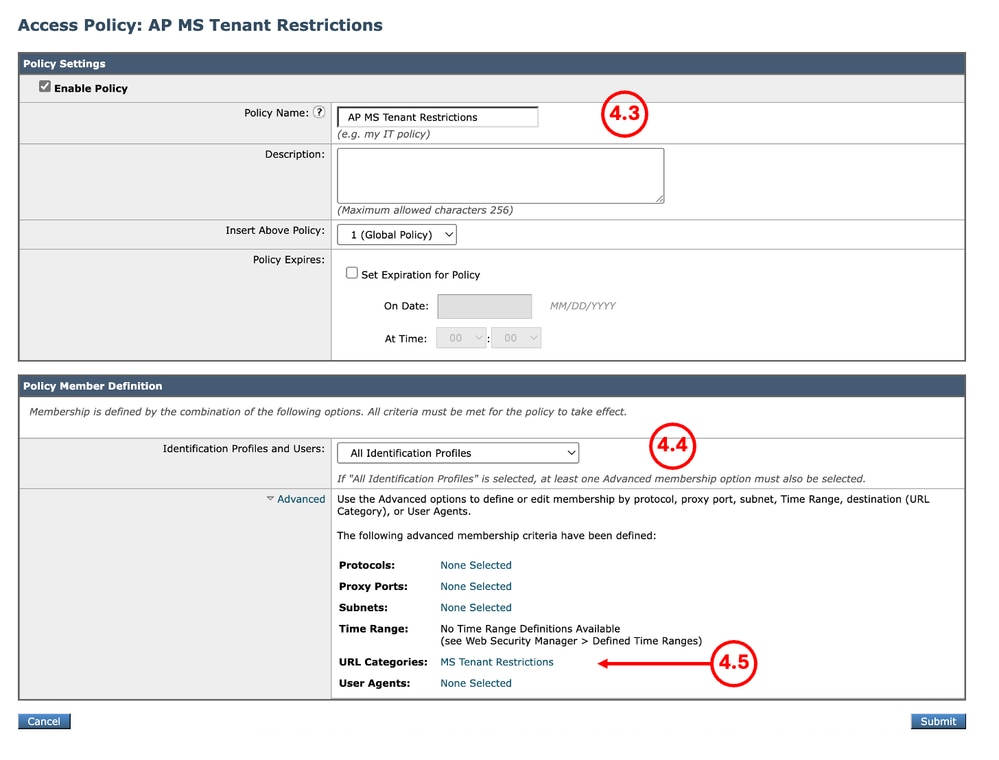
步驟4.1.從GUI導航到Web Security Manager,然後選擇Access Policies。 步驟4.2.按一下Add Policy。 步驟4.3.輸入策略的名稱。 步驟4.4.選擇必須應用於此策略的標識配置檔案。 步驟4.5.從策略成員定義部分,按一下URL類別連結以新增自定義URL類別。 步驟4.6.選擇在步驟1中建立的URL類別。 步驟4.7.按一下「Submit」。
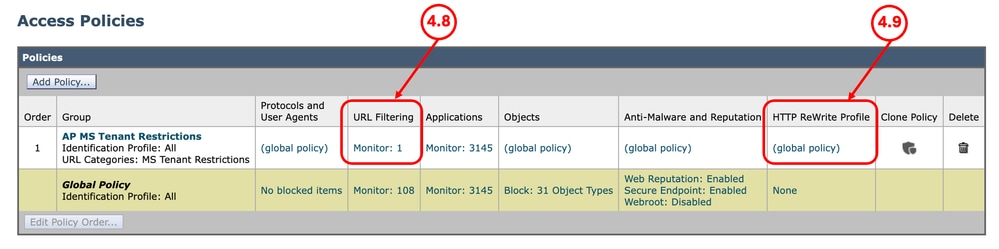
步驟4.8.在Access Policies頁面中,確保URL Filtering的操作設定為Monitor。 步驟4.9.按一下HTTP重寫配置檔案中的連結,將HTTP標頭配置檔案新增到此策略中。
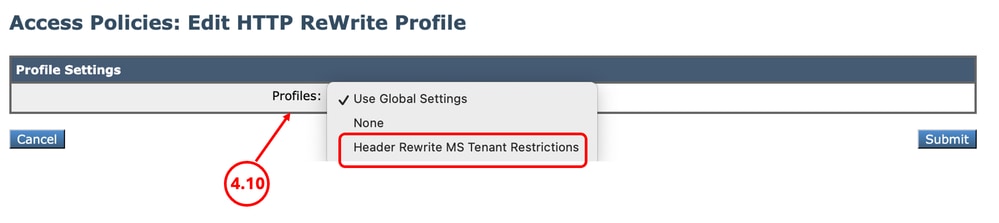
步驟4.10.選擇HTTP ReWrite Profiles(在步驟3中建立)。
步驟4.11.按一下「Submit」。 步驟4.12.提交更改。 |
報告和日誌
記錄檔
您可以在訪問日誌或W3C日誌中新增自定義欄位,以檢視HTTP報頭重寫配置檔名稱。
| 訪問日誌中的格式說明符 | W3C日誌中的日誌欄位 | 說明 |
| %] | x-http-rewrite-profile-name | HTTP標頭重寫配置檔名稱。 |
報告
您可以生成Web跟蹤報告,以按訪問策略名稱檢視流量報告。
使用以下步驟生成報告:
步驟1。在GUI中選擇Reporting,然後選擇Web Tracking。
步驟2.選擇所需的時間範圍。
步驟3.按一下Advanced連結以使用高級條件搜尋事務處理。
步驟4.在Policy部分,選擇Filter by Policy,然後鍵入先前建立的Access Policy的名稱。
步驟5.按一下Search以檢視報告。
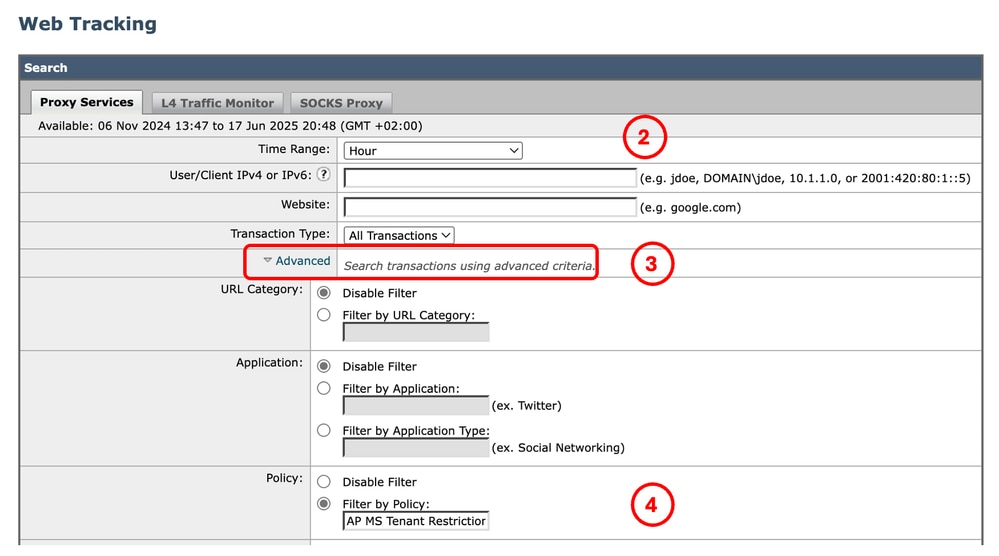 影象 — Web跟蹤報告
相關資訊
修訂記錄
| 修訂 | 發佈日期 | 意見 |
|---|---|---|
2.0 |
21-Oct-2026
|
重新認證 — 更新的格式 |
1.0 |
26-Jun-2025
|
初始版本 |
 意見
